Problème de connexion facebook

Bonjour,
Malgré une analyse et nettoyage de mon pc, je ne peux pas ouvrir de session facebook, quand j'essaie il me dit "Your Computer Needs to Be Cleaned" et me guide vers le téléchargement d'un analyseur.
Pouvez-vous m'aider à régler ce problème?
PAr avance merci!
Malgré une analyse et nettoyage de mon pc, je ne peux pas ouvrir de session facebook, quand j'essaie il me dit "Your Computer Needs to Be Cleaned" et me guide vers le téléchargement d'un analyseur.
Pouvez-vous m'aider à régler ce problème?
PAr avance merci!
8 réponses
-
je précise que ça ne le fait qu'avec un seul compte facebook!
-
Contributeur sécuritéSalut,
Pour vérifier si ton PC est infecté :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
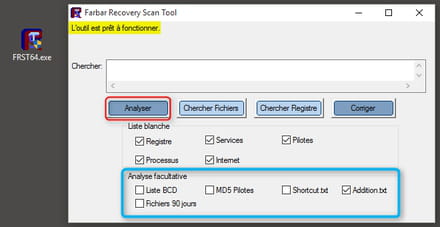
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
@+
-
-
Contributeur sécuritéBonsoir,
Désinstalle depuis le panneau de configuration s'il est possible : TerminusSupport
---------
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://www.cjoint.com/c/FEhtZD75lEo
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
[*] ===> Aide : <<<ICI>>>
2/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen “Menaces”.
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet “Historique”.
- Clic à gauche sur l’onglet Journaux de l’application.
- Double-clic sur le journal d’examen pour l’afficher.
- En bas à gauche choisis “Copier dans le presse papier”
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
3/
[*]Désactive temporairement ton antivirus.
[*] Télécharge : Zoek.exe sur ton bureau
[*] Ferme toutes les applications en cours, puis lance Zoek.exe
[*] Sous Windows Vista/Seven/8/10, clique droit sur Zoek.exe puis Exécuter en tant qu'administrateur
[*] Clique sur ce lien: https://www.cjoint.com/c/FDyqED8YQdX
[*] Sur la page qui s'ouvre clic droit et Tout sélectionner
[*] Refais un clic droit et Copier
[*] Colle ensuite les lignes précédemment copiées dans la fenêtre de Zoek

[*] Puis clique sur le bouton Run Script. Patiente.
[*] A la fin du scan, le PC va redémarrer.
[*] Un rapport est généré ici : C:\zoek-result.log.
[*] Héberge ce rapport sur : ci-joint pour poster le lien dans ta prochaine réponse
Bonne soirée ;)
-
Bonjour!
je n'ai pas pu désinstaller terminusSupport
voici le journal malwarebytes sans le rootkits que j'avais oublié de cocher... je l'ai fait dans un second temps et il n'a rien détecté.
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 08/05/2016
Heure de l'analyse: 11:22
Fichier journal: journal.txt
Administrateur: Oui
Version: 2.2.1.1043
Base de données de programmes malveillants: v2016.05.07.05
Base de données de rootkits: v2016.05.06.01
Licence: Gratuit
Protection contre les programmes malveillants: Désactivé
Protection contre les sites Web malveillants: Désactivé
Autoprotection: Désactivé
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Béatrice
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 312785
Temps écoulé: 28 min, 11 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0 -
Voilà le lien Zoek
http://www.cjoint.com/c/FEinuEFl8P6
MErci!-
Contributeur sécuritéBonsoir,
Il manque le rapport Fixlog correspondant à la première étape 1/
==> : https://forums.commentcamarche.net/forum/affich-33489728-probleme-de-connexion-facebook#4
Bonne soirée :) -
@Fish66oups! le voici :
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:07-05-2016
Exécuté par Béatrice (2016-05-08 09:17:42) Run:1
Exécuté depuis C:\Users\Béatrice\Desktop
Profils chargés: Béatrice (Profils disponibles: Béatrice)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
CloseProcesses:
2014-12-14 12:41 - 2015-02-22 08:56 - 0000004 _____ () C:\Users\Béatrice\AppData\Roaming\appdataFr2.bin
2015-05-07 07:26 - 2015-05-13 12:28 - 0000020 _____ () C:\Users\Béatrice\AppData\Roaming\appdataFr3.bin
2015-03-09 23:30 - 2015-03-09 23:30 - 0005487 _____ () C:\Users\Béatrice\AppData\Roaming\DPEFLOO
2014-11-05 18:27 - 2014-11-05 18:27 - 0000043 _____ () C:\Users\Béatrice\AppData\Roaming\WB.CFG
2014-07-15 14:54 - 2014-07-15 21:51 - 0000129 _____ () C:\Users\Béatrice\AppData\Local\8629a6314c478f51e8c7707130c21a4f
2014-10-16 11:20 - 2014-10-16 11:20 - 0003584 _____ () C:\Users\Béatrice\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2015-05-08 18:30 - 2015-05-08 18:30 - 0000000 _____ () C:\Users\Béatrice\AppData\Local\Temp.dat
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
CHR HKU\S-1-5-21-1868217751-3647441738-3281828653-1000\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
Toolbar: HKLM - avast! Online Security - {318A227B-5E9F-45bd-8999-7F8F10CA4CF5} - Pas de fichier
Toolbar: HKLM - Pas de nom - {CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F} - Pas de fichier
Toolbar: HKLM-x32 - Pas de nom - {1017A80C-6F09-4548-A84D-EDD6AC9525F0} - Pas de fichier
Toolbar: HKU\S-1-5-21-1868217751-3647441738-3281828653-1000 -> Pas de nom - {2318C2B1-4965-11D4-9B18-009027A5CD4F} - Pas de fichier
Toolbar: HKU\S-1-5-21-1868217751-3647441738-3281828653-1000 -> Pas de nom - {1017A80C-6F09-4548-A84D-EDD6AC9525F0} - Pas de fichier
ShellIconOverlayIdentifiers: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} => Pas de fichier
Task: {295D9FFC-1424-4D55-BFAC-FC2BC31982D5} - System32\Tasks\RunTool => C:\Users\Béatrice\AppData\Local\45ea0f98-ef65-4a0f-8126-d61f07367a61\sysad.exe <==== ATTENTION
Task: {36909C2D-4AA2-4232-9E49-9B7AD8065A1F} - System32\Tasks\{BB587B9D-4F59-42E8-8512-C5F4A6034EEC} => pcalua.exe -a C:\Users\Béatrice\AppData\Roaming\omniboxes\UninsatallManager.exe -c -ptid=obw
Task: {A7CFAA51-FF45-4462-A950-F5250992ADE0} - System32\Tasks\{2210B725-CC03-47B4-A69A-7DD22970313F} => pcalua.exe -a C:\Users\Béatrice\AppData\Roaming\istartsurf\UninstallManager.exe -c -ptid=face
Task: {E7431B51-20C1-45A7-96CC-B0CB81337619} - \NetEngine -> Pas de fichier <==== ATTENTION
Task: C:\Windows\Tasks\DPEFLOO.job => C:\Users\B?atrice\AppData\Roaming\DPEFLOO.exe <==== ATTENTION
Task: C:\Windows\Tasks\UHY.job => C:\Users\B?atrice\AppData\Roaming\UHY.exe <==== ATTENTION
Task: C:\Windows\Tasks\XXJQKZF.job => C:\Users\B?atrice\AppData\Roaming\XXJQKZF.exe <==== ATTENTION
C:\Users\B?atrice\AppData\Roaming\UHY.exe
C:\Users\B?atrice\AppData\Roaming\DPEFLOO.exe
C:\Users\B?atrice\AppData\Roaming\XXJQKZF.exe
AlternateDataStreams: C:\Users\Béatrice\Downloads\ccsetup517.exe: [64]
AlternateDataStreams: C:\Users\Béatrice\Downloads\ccsetup517.exe: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\FRST64.exe: [64]
AlternateDataStreams: C:\Users\Béatrice\Downloads\FRST64.exe: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\gu5setup.exe: [64]
AlternateDataStreams: C:\Users\Béatrice\Downloads\gu5setup.exe: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\Hollande_et_la_voyante.pps: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\jre-8u92-windows-x64.exe: [64]
AlternateDataStreams: C:\Users\Béatrice\Downloads\jre-8u92-windows-x64.exe: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\la_crise_DG_jc1 (1).pps: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\la_crise_DG_jc1.pps: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\SkypeSetup.exe: [64]
AlternateDataStreams: C:\Users\Béatrice\Downloads\SkypeSetup.exe: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\TeamViewer_Setup.exe: [64]
AlternateDataStreams: C:\Users\Béatrice\Downloads\TeamViewer_Setup.exe: [26]
AlternateDataStreams: C:\Users\Béatrice\Downloads\vlc-2.2.3-win64.exe: [64]
AlternateDataStreams: C:\Users\Béatrice\Downloads\vlc-2.2.3-win64.exe: [26]
C:\Users\Béatrice\AppData\Local\ConvertAd\ConvertAd.exe
C:\Program Files (x86)\Salus\Salus.exe
RemoveProxy:
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
C:\Users\Béatrice\AppData\Roaming\appdataFr2.bin => déplacé(es) avec succès
C:\Users\Béatrice\AppData\Roaming\appdataFr3.bin => déplacé(es) avec succès
C:\Users\Béatrice\AppData\Roaming\DPEFLOO => déplacé(es) avec succès
C:\Users\Béatrice\AppData\Roaming\WB.CFG => déplacé(es) avec succès
C:\Users\Béatrice\AppData\Local\8629a6314c478f51e8c7707130c21a4f => déplacé(es) avec succès
C:\Users\Béatrice\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini => déplacé(es) avec succès
C:\Users\Béatrice\AppData\Local\Temp.dat => déplacé(es) avec succès
"HKLM\SOFTWARE\Policies\Google" => clé supprimé(es) avec succès
"HKU\S-1-5-21-1868217751-3647441738-3281828653-1000\SOFTWARE\Policies\Google" => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar\\{318A227B-5E9F-45bd-8999-7F8F10CA4CF5} => valeur supprimé(es) avec succès
"HKCR\CLSID\{318A227B-5E9F-45bd-8999-7F8F10CA4CF5}" => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar\\{CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F} => valeur supprimé(es) avec succès
HKCR\CLSID\{CC1A175A-E45B-41ED-A30C-C9B1D7A0C02F} => clé non trouvé(e).
HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Toolbar\\{1017A80C-6F09-4548-A84D-EDD6AC9525F0} => valeur supprimé(es) avec succès
HKCR\Wow6432Node\CLSID\{1017A80C-6F09-4548-A84D-EDD6AC9525F0} => clé non trouvé(e).
HKU\S-1-5-21-1868217751-3647441738-3281828653-1000\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser\\{2318C2B1-4965-11D4-9B18-009027A5CD4F} => valeur supprimé(es) avec succès
HKCR\CLSID\{2318C2B1-4965-11D4-9B18-009027A5CD4F} => clé non trouvé(e).
HKU\S-1-5-21-1868217751-3647441738-3281828653-1000\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser\\{1017A80C-6F09-4548-A84D-EDD6AC9525F0} => valeur supprimé(es) avec succès
HKCR\CLSID\{1017A80C-6F09-4548-A84D-EDD6AC9525F0} => clé non trouvé(e).
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\00avast" => clé supprimé(es) avec succès
HKCR\CLSID\{472083B0-C522-11CF-8763-00608CC02F24} => clé non trouvé(e).
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{295D9FFC-1424-4D55-BFAC-FC2BC31982D5}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{295D9FFC-1424-4D55-BFAC-FC2BC31982D5}" => clé supprimé(es) avec succès
C:\Windows\System32\Tasks\RunTool => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\RunTool" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{36909C2D-4AA2-4232-9E49-9B7AD8065A1F}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{36909C2D-4AA2-4232-9E49-9B7AD8065A1F}" => clé supprimé(es) avec succès
C:\Windows\System32\Tasks\{BB587B9D-4F59-42E8-8512-C5F4A6034EEC} => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{BB587B9D-4F59-42E8-8512-C5F4A6034EEC}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{A7CFAA51-FF45-4462-A950-F5250992ADE0}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{A7CFAA51-FF45-4462-A950-F5250992ADE0}" => clé supprimé(es) avec succès
C:\Windows\System32\Tasks\{2210B725-CC03-47B4-A69A-7DD22970313F} => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{2210B725-CC03-47B4-A69A-7DD22970313F}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Boot\{E7431B51-20C1-45A7-96CC-B0CB81337619}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{E7431B51-20C1-45A7-96CC-B0CB81337619}" => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\NetEngine => clé non trouvé(e).
C:\Windows\Tasks\DPEFLOO.job => déplacé(es) avec succès
C:\Windows\Tasks\UHY.job => déplacé(es) avec succès
C:\Windows\Tasks\XXJQKZF.job => déplacé(es) avec succès
"C:\Users\B?atrice\AppData\Roaming\UHY.exe" => non trouvé(e).
"C:\Users\B?atrice\AppData\Roaming\DPEFLOO.exe" => non trouvé(e).
"C:\Users\B?atrice\AppData\Roaming\XXJQKZF.exe" => non trouvé(e).
"C:\Users\Béatrice\Downloads\ccsetup517.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\ccsetup517.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\FRST64.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\FRST64.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\gu5setup.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\gu5setup.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\Hollande_et_la_voyante.pps" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\jre-8u92-windows-x64.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\jre-8u92-windows-x64.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\la_crise_DG_jc1 (1).pps" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\la_crise_DG_jc1.pps" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\SkypeSetup.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\SkypeSetup.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\TeamViewer_Setup.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\TeamViewer_Setup.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\vlc-2.2.3-win64.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\Downloads\vlc-2.2.3-win64.exe" => ":" ADS non trouvé(e).
"C:\Users\Béatrice\AppData\Local\ConvertAd\ConvertAd.exe" => non trouvé(e).
"C:\Program Files (x86)\Salus\Salus.exe" => non trouvé(e).
========= RemoveProxy: =========
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-1868217751-3647441738-3281828653-1000\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-1868217751-3647441738-3281828653-1000\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
========= Fin de RemoveProxy: =========
EmptyTemp: => 219.1 MB données temporaires supprimées.
Le système a dû redémarrer.Fin de Fixlog 09:19:19
-
-
Contributeur sécuritéBonjour,
Comment fonctionne ton PC maintenant ?
@+
-
toujours le même problème de connexion sur facebook