Probleme ouverture liens http.
RésoluLorsque j'essaie d'ouvir un lien http. ou https. je recois un message d'erreur : "Vous aurez besoin d'une nouvelle application pour ouvrir cet élément http."
Screenshot : http://puu.sh/lGFUf/458cd9fde9.png
C'est vraiment énervant, j'ai ce bug depuis que j'ai eu un virus (searching.com) J'ai deja tout enlevé et mis en quarantaine avec Anti Malwares Byte, CCleaner..
17 réponses
Problème rencontré lors de l'ouverture des liens http/https : un message indique qu'une nouvelle application est nécessaire, lié à une infection par logiciel malveillant. Des solutions préconisent des nettoyages et analyses système via des outils dédiés comme FRST et Farbar Recovery Scan Tool, puis des procédures de suppression de composants résidents et redémarrages en mode sûr. D'autres étapes recommandent OTM et ZHPFix pour retirer des programmes potentiellement indésirables et nettoyer les traces dans les profils et paramètres du navigateur, avec des rapports à vérifier. Une nuance utile est que des éléments persistants comme dossiers AppData et programmes résiduels peuvent subsister après la suppression et nécessiter des scans répétés et une purge manuelle.
-
Contributeur sécuritéSalut,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
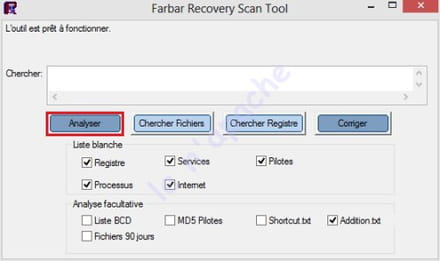
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
Bonne soirée
-
bonjour j'ai une notification comme quoi mon pc est infecté et windows a dectecté un programme malveillant ensuite quand je demare l'ordi j'ai une petite fenetre qui souvre et me dis probleme-ouverture-liens http aidez moi svp j'ai suivi vos instructions voici ci dessous les rapports
FRST
http://pjjoint.malekal.com/files.php?id=FRST_20160202_h14x6s11q6w8
Addition
http://pjjoint.malekal.com/files.php?id=20160202_r12q12h6v12h5
Shortcut
http://pjjoint.malekal.com/files.php?id=20160202_c10d10y13f13f12
-
-
Contributeur sécuritéBonjour,
D'accord je vais prendre en charge ton sujet :
1/
Désinstalle depuis le panneau de configuration s'il est possible :
- BluetoothService
- globalupdate Helper
- SnapDo
2/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/64oenkux0sjr54k7je9g7q3t95a1fjlyw521oe3n
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
[*] ===> Aide : <<<ICI>>>
3/
Télécharge: Junkware Removal Tool à partir : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*]Ferme tout tes navigateurs
[*]Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*]Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
--------------
Aide : https://infomars.fr/forum/index.php?showtopic=5715
4/
[*]Désactive temporairement ton antivirus.
[*] Télécharge : Zoek.exe sur ton bureau
[*] Ferme toutes les applications en cours, puis lance Zoek.exe
[*] Sous Windows Vista/Seven/8/10, clique droit sur Zoek.exe puis Exécuter en tant qu'administrateur
[*] Clique sur ce lien: http://upload.sosvirus.net/download/7g17iolo8yqktogkzb01y6l456qp71y16uzazojd
[*] Sur la page qui s'ouvre clic droit et Tout sélectionner
[*] Refais un clic droit et Copier
[*] Colle ensuite les lignes précédemment copiées dans la fenêtre de Zoek

[*] Puis clique sur le bouton Run Script. Patiente.
[*] A la fin du scan, le PC va redémarrer.
[*] Un rapport est généré ici : C:\zoek-result.log.
[*] Héberge ce rapport sur : SOSUpload pour poster le lien dans ta prochaine réponse
@+
-
Bonjour Fish66, escusez moi pour ce retard mais j'attendais votre réponse et j'ai été en deplacement pour mon examen je n'arrive pas a ouvrir le lien a partir de l'instruction 2
http://upload.sosvirus.net/download/64oenkux0sjr54k7je9g7q3t95a1fjlyw521oe3n
merci de me tenir informé comment faire pour la suite.
Jymmy -
-
-
Bonsoir,
Je me permets d'intervenir dans cette discussion : j'ai le même problème qui vient d'apparaître, également suite à un parasitage par des logiciels indésirables (dont mpc cleaner, dont je ne suis pas sûre de m'être débarrassée).
J'ai scanné et nettoyé mon PC (un ASUS sur Windows 10) avec Malwarebytes antimalware, RogueKiller, ZHPCleaner.
J'ai fait les mêmes manip' que conseillées en début de topic, voilà les rapports :
Addition : https://pjjoint.malekal.com/files.php?id=20160331_x11n11t6n11j10
FRST : https://pjjoint.malekal.com/files.php?id=FRST_20160331_u14m12z6b13s14
Tous mes remerciements pour le temps que vous pourriez accorder à mon problème ! -
Contributeur sécuritéBonsoir,
D'accord, on va continuer ensemble ;)
---------
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://www.cjoint.com/c/FCFtx6r2KUg
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Poste le dernier rapport d'analyse de mbam stp
3/
[*] Télécharge Reset Browser
sur ton bureau et pas ailleurs
[*] Pour Vista, Windows 7 et 8 clic droit sur [*] Clique sur : ResetBrowser.exe choisis Exécuter en tant qu'administrateur
[*] ”Réinitialisation des DNS ” puis sur : Obtenir les DNS automatiquement
[*] Clique ensuite sur "Réinitialiser Chrome"
[*] Clique ensuite sur ”Réinitialiser Internet explorer”
[*] Clique enfin sur ”Réinitialiser Firefox”
[*] Les opérations suivantes seront effectuées :
------------- Sauvegarde des favoris et des mots de passes.
- Suppression des cookies, de l'historique, du cache et des fichiers temporaires.
- Suppression des toutes ses extensions.
- Suppression du navigateur.
- Réinstallation du navigateur.
- Rétablissement des favoris et des mots de passe
Bonne soirée :)
-
Le Fixlog :
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:05-03-2016 01
Exécuté par Stazocilline (2016-03-31 22:01:39) Run:1
Exécuté depuis C:\Users\Stazocilline\Desktop
Profils chargés: Stazocilline (Profils disponibles: Stazocilline)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
CloseProcesses:
C:\Users\Stazocilline\AppData\Local\Temp\dllnt_dump.dll
C:\Users\Stazocilline\AppData\Local\Temp\G7TGC3P746.exe
C:\Users\Stazocilline\AppData\Local\Temp\K8CDGC4Y6C.exe
C:\Users\Stazocilline\AppData\Local\Temp\libeay32.dll
C:\Users\Stazocilline\AppData\Local\Temp\msvcr120.dll
C:\Users\Public\VOIP.dat
2016-03-31 18:09 - 2016-03-31 20:05 - 00000000 ____D C:\Program Files (x86)\MPC Cleaner
2016-03-31 18:09 - 2016-03-31 18:09 - 00060136 _____ (DotC United Inc) C:\WINDOWS\system32\Drivers\MPCKpt.sys
R1 MPCKpt; C:\Windows\System32\DRIVERS\MPCKpt.sys [60136 2016-03-31] (DotC United Inc)
C:\Windows\System32\DRIVERS\MPCKpt.sys
S2 MPCProtectService; C:\Program Files (x86)\MPC Cleaner\MPCProtectService.exe [X]
RemoveDirectory: C:\Program Files (x86)\MPC Cleaner
Task: {FAB41CA4-87E7-4708-A523-63DBD5FBBAAB} - System32\Tasks\ASUS\4D36E965-BFC1-11CE-E325-08002BE10318 => C:\Program Files (x86)\ASUS\ASUS Manager\USB Lock\svchost.exe [2015-05-27] () <==== ATTENTION
Hosts:
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
C:\Users\Stazocilline\AppData\Local\Temp\dllnt_dump.dll => déplacé(es) avec succès
C:\Users\Stazocilline\AppData\Local\Temp\G7TGC3P746.exe => déplacé(es) avec succès
C:\Users\Stazocilline\AppData\Local\Temp\K8CDGC4Y6C.exe => déplacé(es) avec succès
C:\Users\Stazocilline\AppData\Local\Temp\libeay32.dll => déplacé(es) avec succès
C:\Users\Stazocilline\AppData\Local\Temp\msvcr120.dll => déplacé(es) avec succès
C:\Users\Public\VOIP.dat => déplacé(es) avec succès
"C:\Program Files (x86)\MPC Cleaner" dossier déplacer:
Impossible de déplacer "C:\Program Files (x86)\MPC Cleaner" => Planifié pour déplacement au redémarrage.
Impossible de déplacer "C:\WINDOWS\system32\Drivers\MPCKpt.sys" => Planifié pour déplacement au redémarrage.
MPCKpt => Impossible d'arrêter le service.
MPCKpt => service impossible à supprimer
Impossible de déplacer "C:\Windows\System32\DRIVERS\MPCKpt.sys" => Planifié pour déplacement au redémarrage.
MPCProtectService => service impossible à supprimer
impossible à supprimer "C:\Program Files (x86)\MPC Cleaner" => Planifié pour suppression au redémarrage.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{FAB41CA4-87E7-4708-A523-63DBD5FBBAAB}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{FAB41CA4-87E7-4708-A523-63DBD5FBBAAB}" => clé supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\ASUS\4D36E965-BFC1-11CE-E325-08002BE10318 => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\ASUS\4D36E965-BFC1-11CE-E325-08002BE10318" => clé supprimé(es) avec succès
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
EmptyTemp: => 127.2 MB données temporaires supprimées.
Résultats du déplacement planifié des fichiers (Mode d'amorçage: Normal) (Date&Heure: 2016-03-31 22:04:47)
"C:\Program Files (x86)\MPC Cleaner" => Impossible de déplacer
"C:\WINDOWS\system32\Drivers\MPCKpt.sys" => Impossible de déplacer
"C:\Windows\System32\DRIVERS\MPCKpt.sys" => Impossible de déplacer
"C:\Program Files (x86)\MPC Cleaner" => Impossible de déplacerFin de Fixlog 22:04:52
-
Rapport MBAM
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 31/03/2016
Heure de l'analyse: 22:12
Fichier journal: MBAM.txt
Administrateur: Oui
Version: 2.2.1.1043
Base de données de programmes malveillants: v2016.03.31.05
Base de données de rootkits: v2016.03.30.01
Licence: Gratuit
Protection contre les programmes malveillants: Désactivé
Protection contre les sites Web malveillants: Désactivé
Autoprotection: Désactivé
Système d'exploitation: Windows 10
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Stazocilline
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 356658
Temps écoulé: 12 min, 30 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du Registre: 4
PUP.Optional.MorePowerfulCleaner, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\MPCKpt, , [b998711d9bfe4cea50724fa691703dc3],
PUP.Optional.HohoSearch, HKLM\SOFTWARE\MOZILLA\FIREFOX\{EB52F1AB-3C2B-424F-9794-833C687025CF}, , [450c444aecad7bbbe9cd45de20e3ea16],
PUP.Optional.MorePowerfulCleaner, HKLM\SOFTWARE\WOW6432NODE\MPC, , [a5ac731b41580531de77f69d9b69b44c],
PUP.Optional.MorePowerfulCleaner, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\MPCPROTECTSERVICE, , [1a374a44544590a6ab8c8c08ed177a86],
Valeurs du Registre: 7
PUP.Optional.HohoSearch, HKLM\SOFTWARE\MOZILLA\FIREFOX\{EB52F1AB-3C2B-424F-9794-833C687025CF}|hp, http://ww17.hohosearch.com/?ts=AHEpCHEnC3EoCE..&v=20160329&uid=9331227C59B20C7E3929507BC5945F84&ptid=isr&mode=ffsengext , [450c444aecad7bbbe9cd45de20e3ea16]
PUP.Optional.HohoSearch, HKLM\SOFTWARE\MOZILLA\FIREFOX\{EB52F1AB-3C2B-424F-9794-833C687025CF}|tab, http://ww17.hohosearch.com/?ts=AHEpCHEnC3EoCE..&v=20160329&uid=9331227C59B20C7E3929507BC5945F84&ptid=isr&mode=ffsengext , [41106f1f10892a0c2d89e83b3ac92dd3]
PUP.Optional.HohoSearch, HKLM\SOFTWARE\MOZILLA\FIREFOX\{EB52F1AB-3C2B-424F-9794-833C687025CF}|sp, http://ww17.hohosearch.com/chrome.php?uid=9331227C59B20C7E3929507BC5945F84&ptid=isr&q={searchTerms}&ts=AHEpCHEnC3EoCE..&v=20160329&mode=ffsengext, , [0a47cbc3fb9eb0864175c55e10f3bf41]
PUP.Optional.HohoSearch, HKLM\SOFTWARE\MOZILLA\FIREFOX\{EB52F1AB-3C2B-424F-9794-833C687025CF}|surl, http://ww17.hohosearch.com/chrome.php?uid=9331227C59B20C7E3929507BC5945F84&ptid=isr&ts=AHEpCHEnC3EoCE..&v=20160329&mode=ffexttoolbar&q= , [4a0757370396f1458b2b79aa669dd22e]
PUP.Optional.MorePowerfulCleaner, HKLM\SOFTWARE\WOW6432NODE\MPC|Location, C:\Program Files (x86)\MPC Cleaner, , [a5ac731b41580531de77f69d9b69b44c]
PUP.Optional.MorePowerfulCleaner, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\MPCKPT|Description, MPC Driver, , [2928325c95041b1b5006890a6b99b34d]
PUP.Optional.MorePowerfulCleaner, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\MPCPROTECTSERVICE|ImagePath, "C:\Program Files (x86)\MPC Cleaner\MPCProtectService.exe", , [1a374a44544590a6ab8c8c08ed177a86]
Données du Registre: 0
(Aucun élément malveillant détecté)
Dossiers: 3
PUP.Optional.Tuto4PC, C:\Users\Stazocilline\AppData\Local\csdi_monetize_120160330, , [b899147a4752fb3b2f7b32f122e19a66],
PUP.Optional.Tuto4PC, C:\Users\Stazocilline\AppData\Local\csdi_monetize_120160330\csdi_monetize_120160330, , [b899147a4752fb3b2f7b32f122e19a66],
PUP.Optional.Tuto4PC, C:\Users\Stazocilline\AppData\Local\csdi_monetize_120160330\csdi_monetize_120160330\1.10, , [b899147a4752fb3b2f7b32f122e19a66],
Fichiers: 16
PUP.Optional.MorePowerfulCleaner, C:\Windows\System32\drivers\MPCKpt.sys, , [b998711d9bfe4cea50724fa691703dc3],
PUP.Optional.Nosibay, C:\Users\Stazocilline\AppData\Roaming\ZHP\Quarantine\62793.WindApp.MON001.no[1].exe, , [b29f3b535c3db87e78cce26706ff629e],
PUP.Optional.BubbleDock, C:\Users\Stazocilline\AppData\Roaming\ZHP\Quarantine\63100.Bubble_Dock.BBD023.no[1].exe, , [cf82a7e772271323c21a420cd42d669a],
PUP.Optional.Nosibay, C:\Users\Stazocilline\AppData\Roaming\ZHP\Quarantine\64916.Selection_Tools.ALT001[1].exe, , [e1703757bfda5bdbe85ca1a8f51033cd],
PUP.Optional.Nosibay, C:\Users\Stazocilline\AppData\Roaming\ZHP\Quarantine\downloader.64470[1].exe, , [63ee2e601188fe3862e2321765a024dc],
PUP.Optional.MorePowerfulCleaner, C:\Users\Stazocilline\AppData\Roaming\ZHP\Quarantine\MPCKpt.sys, , [68e9fe90227774c2a31fe510837eea16],
PUP.Optional.Tuto4PC, C:\Users\Stazocilline\AppData\Local\csdi_monetize_120160330\csdi_monetize_120160330\1.10\cnf.cyl, , [b899147a4752fb3b2f7b32f122e19a66],
PUP.Optional.Tuto4PC, C:\Users\Stazocilline\AppData\Local\csdi_monetize_120160330\csdi_monetize_120160330\1.10\eorezo.cyl, , [b899147a4752fb3b2f7b32f122e19a66],
PUP.Optional.HohoSearch, C:\Users\Stazocilline\AppData\Roaming\Mozilla\Firefox\Profiles\CCACCBF1-7AB4-4CF5-B32D-668C686A539F\prefs.js, Bon : (), Mauvais : (user_pref("browser.newtab.url", "http://ww17.hohosearch.com/?ts=AHEpCHEnC3EoCE..&v=20160329&uid=9331227C59B20C7E3929507BC5945F84&ptid=isr&mode=ffseng");), ,[5001315d97025cda9c4e3124d92c24dc]
PUP.Optional.HohoSearch, C:\Users\Stazocilline\AppData\Roaming\Mozilla\Firefox\Profiles\CCACCBF1-7AB4-4CF5-B32D-668C686A539F\prefs.js, Bon : (), Mauvais : (ownload.importedFromSqlite", true);
user_pref("browser.download.lastDir", "C:\\Users\\Stazocilline\\Downloads");
user_pref("browser.download.manager.alertOnEXEOpen"), ,[c19039553465f44210da3f16b64f36ca]
PUP.Optional.HohoSearch, C:\Users\Stazocilline\AppData\Roaming\Mozilla\Firefox\Profiles\CCACCBF1-7AB4-4CF5-B32D-668C686A539F\prefs.js, Bon : (), Mauvais : (hile the application is running,- the changes will be overwritten when the application exits.
*- To make a manual change to preferences, you can visit the URL about:config
- /
user), ,[1e3393fb019886b0e90158fd23e20df3]
PUP.Optional.HohoSearch, C:\Users\Stazocilline\AppData\Roaming\Mozilla\Firefox\Profiles\CCACCBF1-7AB4-4CF5-B32D-668C686A539F\prefs.js, Bon : (), Mauvais : (nning,- the changes will be overwritten when the application exits.
*- To make a manual change to preferences, you can visit the URL about:config
- /
user_pref("accessibility.typeah), ,[89c8b6d83d5c4ee878721d3811f439c7]
PUP.Optional.HohoSearch, C:\Users\Stazocilline\AppData\Roaming\Mozilla\Firefox\Profiles\CCACCBF1-7AB4-4CF5-B32D-668C686A539F\prefs.js, Bon : (), Mauvais : (rowser-cleanup-thumbnails", 1459439655);
user_pref("app.update.lastUpdateTime.experiments-update-timer", 1459423661);
user_pref("app.update.lastUpdateTime.), ,[d67bf6987f1ab3830fdb0d486d98fc04]
PUP.Optional.HohoSearch, C:\Users\Stazocilline\AppData\Roaming\Mozilla\Firefox\Profiles\CCACCBF1-7AB4-4CF5-B32D-668C686A539F\prefs.js, Bon : (), Mauvais : (ion", 7);
user_pref("extensions.bootstrappedAddons", "{\"{d10d0bf8-f5b5-c8b4-a8b2-2b9879e08c5d}\":{\"version\":\"2.7.2\",\"type\":\"extension\",\"descriptor\":\"C:\\\\Users\\\\Stazocilline\\\\AppData\\\), ,[1d34c7c77029a492af3b43128c79fb05]
PUP.Optional.HohoSearch, C:\Users\Stazocilline\AppData\Roaming\Mozilla\Firefox\Profiles\CCACCBF1-7AB4-4CF5-B32D-668C686A539F\prefs.js, Bon : (), Mauvais : (.startup.homepage_override.mstone", "45.0.1");
user_pref("browser.syncPromoViewsLeftMap", "{\"addons\":4,\"passwords\":0,\"bookmarks\":4}");
user_pref("browser.t), ,[f55ccec04e4b44f26b7f2233f90cf40c]
PUP.Optional.HohoSearch, C:\Users\Stazocilline\AppData\Roaming\Mozilla\Firefox\Profiles\CCACCBF1-7AB4-4CF5-B32D-668C686A539F\searchplugins\DD1B66D4.xml, , [79d8fa945544f83e50976aebaf5646ba],
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end) -
-
Contributeur sécuritéBien! ;)
-------- Télécharge OTM (OldTimer) ICI >> OTM (OldTimer) sur ton Bureau
- Double clic "OTMoveIt3.exe"
- Utilisateurs Windows Vista / 7 /8/10 Clic droit sur "OTMoveIt3.exe" choisis "exécuter en tant qu'administrateur" afin de le lancer.
- Copie (Ctrl+C) le texte suivant en gras ci-dessous :
:services
MPCKpt
MPCProtectService
:files
C:\Windows\System32\DRIVERS\MPCKpt.sys
C:\Program Files (x86)\MPC Cleaner
:commands
[emptytemp]
- Colle (Ctrl+V) le texte précédemment copié dans le cadre: Paste Instructions for Items to be Moved.
- Clique maintenant sur le bouton MoveIt!
Si un fichier ou dossier ne peut pas être supprimé immédiatement, le logiciel te demandera de redémarrer.
Accepte en cliquant sur YES.
- Poste le rapport situé dans ce dossier : C:\_OTMoveIt\MovedFiles\
Le nom du rapport correspond au moment de sa création : date_heure.log
A demain et bonne nuit.
-
-
-
-
Rapport OTM
All processes killed
========== SERVICES/DRIVERS ==========
Error: No service named MPCKpt was found to stop!
Service\Driver key MPCKpt not found.
Error: No service named MPCProtectService was found to stop!
Service\Driver key MPCProtectService not found.
========== FILES ==========
File/Folder C:\Windows\System32\DRIVERS\MPCKpt.sys not found.
C:\Program Files (x86)\MPC Cleaner\Skin\Uninstall folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Skin\Tray folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Skin\News folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Skin\CrashReport folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Skin\Cleaner folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Skin folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Microsoft.VC90.CRT folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Image\SoIcon folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Image\SgIcon folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Image\SearchIcon folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Image folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Exe folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Drivers folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Config\DB folder moved successfully.
C:\Program Files (x86)\MPC Cleaner\Config folder moved successfully.
C:\Program Files (x86)\MPC Cleaner folder moved successfully.
========== COMMANDS ==========
[EMPTYTEMP]
User: All Users
User: Default
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
User: Default User
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
User: Default.migrated
User: Public
User: Stazocilline
->Temp folder emptied: 680290 bytes
->Temporary Internet Files folder emptied: 49026496 bytes
->FireFox cache emptied: 18029248 bytes
->Flash cache emptied: 506 bytes
%systemdrive% .tmp files removed: 0 bytes
%systemroot% .tmp files removed: 0 bytes
%systemroot%\System32 .tmp files removed: 0 bytes
%systemroot%\System32 (64bit) .tmp files removed: 0 bytes
%systemroot%\System32\drivers .tmp files removed: 0 bytes
Windows Temp folder emptied: 612080 bytes
RecycleBin emptied: 2102 bytes
Total Files Cleaned = 65,00 mb
OTM by OldTimer - Version 3.1.21.0 log created on 03312016_232859
Files moved on Reboot...
C:\Users\Stazocilline\AppData\Local\Microsoft\Windows\INetCache\counters.dat moved successfully.
File move failed. C:\WINDOWS\temp\_avast_\AvastLock.txt scheduled to be moved on reboot.
File move failed. C:\WINDOWS\temp\DPTF\esif_assist_64.exe scheduled to be moved on reboot.
C:\WINDOWS\temp\DESKTOP-JV8J2S7-20160331-2300.log moved successfully.
File C:\WINDOWS\temp\officeclicktorun.exe_streamserver(201603312300179C8).log not found!
Registry entries deleted on Reboot... -
-
Contributeur sécuritéSalut,
Et j'ai du mal à désinstaller AdwCleaner, roguekiller, zhpcleaner, resetbrowser et Cie !
On va désinstaller tous les outils d'un seul coup avec Delfix
-----------
Pour vérification et avant de finaliser :- Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau
à partir: ce lien- Cliquer sur le Bouton Bleu + Nicolas Coolman :

- Pour XP lance ZHPDiag par double clic sur son icône présente sur le bureau
- Pour Vista Windows 7 et Windows 8 clic droit sur le fichier téléchargé et choisis Exécuter en tant qu'administrateur- Une fois le téléchargement achevé
- Clique droit sur l'icone marron clair

- Clique sur scanner

- Un rapport s'affiche sur le bureau héberge sur: pjjoint.malekal.com ou sur : sosUpload
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤-
Bonsoir,
Voici le rapport https://pjjoint.malekal.com/files.php?id=20160403_g6s14m10k14x14
Merci encore
-
Contributeur sécuritéBonjour,
Il existe quelques lignes à fixer :
/!\ Avertissement /!\,
ce script est seulement valable pour ce pc, en cours du nettoyage, à ne pas utiliser sur un autre pc, risque de plantage !
Ce script va cibler certains éléments à supprimer :
[*]Télécharge ZHPFix, exécuter en tant qu'administrateur sous
Windows : 7/8 et Vista
[*] Clique sur ce lien: http://www.cjoint.com/c/FDdjV0gBmZI
[*] Sur la page qui s'ouvre clique droit et Tout sélectionner
[*] Fais un autre clic droit et choisis Copier
[*]Lance ZHPFix depuis le bureau
[*]Clique sur Importer
[*]Les lignes précedemment copiées doivent être collées dans le cadre
[*]Clique ensuite sur GO
[*]Confirmes les nettoyages des données en cliquant sur Oui
[*] Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
[*] Héberge le rapport ZHPFixReport sur SosUpload ou cjoint.com, puis copie/colle le lien fourni dans ta prochaine réponse.
------------
La prochaine étape on va finaliser (s'il tu n'as pas d'autre soucis)
@+
-
Voici le rapport https://www.cjoint.com/c/FDdmz6FBE8V
Aujourd'hui mon PC était particulièrement lent à démarrer, et au démarrage le petit programme furtif dont j'ai parlé un peu plus haut a sévèrement pointé son nez, je l'ai screenshoté
-
Contributeur sécuritéSalut,
Aujourd'hui mon PC était particulièrement lent à démarrer, et au démarrage le petit programme furtif dont j'ai parlé un peu plus haut a sévèrement pointé son nez, je l'ai screenshoté
Tu parles du programme du gestionnaire des taches ?
Suivant l'ordre fais ceci stp :
1/
Tu peux désactiver le lancement automatique de certains programmes en utilisant MsConfig :
Clique sur Démarrer/exécuter puis tape Msconfig, clique sur l'onglet démarrage et enfin tu décoches les processus non vitaux (tu ne touches pas celui de ton antivirus ...)
Aide : comment desactiver-l-execution-de-certains-programmes-au-demarrage
Surtout décoche la case qui correspond à : Taskmgr
2/
Désinstalle le logiciel : WPS Office for ASUS
3/
Relance FRST, lance l'analyse puis poste les nouveaux rapports stp
@+
-
-
-
Je... les problèmes se multiplient, il ne se passe plus rien quand je clique gauche sur le menu démarrer, et je n'ai plus accès à la fonction "Rechercher" quand je clique droit dessus.
Je me pose la question de réinstaller tout Windows, j'ai mon ordinateur depuis Noël, il n'y a pas beaucoup de fichiers importants dessus. -
J'ai redémarré : dans la barre de tâches Windows l'heure a disparu, plein d'icônes ont disparu (son, avast...), le menu démarrer ne répond toujours pas au clic gauche.
Je vous avoue être totalement paumée, mon bureau est rempli de 7 outils de désinfection différents, j'exécute sans comprendre, des choses apparaissent et disparaîssent sur mon PC et... je ne comprends pas.
-
-
-
Contributeur sécuritéBonsoir,
J'ai redémarré : dans la barre de tâches Windows l'heure a disparu, plein d'icônes ont disparu (son, avast...), le menu démarrer ne répond toujours pas au clic gauche.
Je vous avoue être totalement paumée, mon bureau est rempli de 7 outils de désinfection différents, j'exécute sans comprendre, des choses apparaissent et disparaîssent sur mon PC et... je ne comprends pas.
Je ne sais pas qu'est ce que tu as désactivé exactement (en utilisant Msconfig)
Est ce que tu as trouvé un processus lié à Genius qui se lance au démarrage?
----------------
[*]Télécharge Seaf à partir l’un des deux liens suivants: https://www.sosvirus.net/wp-content/uploads/2014/04/seaf.jpg
http://christians-steffen.fr/telecharger/telecharger-seaf/
sur ton bureau
[*]Lance SEAF, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*]Coche la case "Informations supplémentaires (...)"
[*]Sélectionne "Chercher également dans le registre"
[*]Sélectionne MD5
dans la zone recherche rentre : Genius
[*] Une fois le scan terminé rends-toi sur le bureau, un rapport va s'ouvrir, copie/colle son contenu dans ta réponse
Bonne soirée :)
-
-
Voici le scan SEAF 1. ========================= SEAF 1.0.1.0 - C_XX
2.
3. Commencé à: 22:50:23 le 03/04/2016
4.
5. Valeur(s) recherchée(s):
6. Genius
7.
8. Légende: TC => Date de création, TM => Date de modification, DA => Dernier accès
9.
10. (!) --- Calcul du Hash "MD5"
11. (!) --- Informations supplémentaires
12. (!) --- Recherche registre
13.
14. ====== Fichier(s) ======
15.
16.
17. "C:\Users\Stazocilline\AppData\Local\Temp\genius.log" [ ARCHIVE | 627 o ]
18. TC: 03/04/2016,18:13:52 | TM: 03/04/2016,22:45:58 | DA: 03/04/2016,18:13:52
19.
20. Hash MD5: C632C199B78F86CC0D6E36EC8E010D46
21.
22.
23. =========================
24.
25.
26. "C:\Users\Stazocilline\AppData\Local\Temp\genius2.js" [ ARCHIVE | 27 Ko ]
27. TC: 03/04/2016,18:13:46 | TM: 03/04/2016,22:45:45 | DA: 03/04/2016,18:13:46
28.
29. Hash MD5: 6C2D303FF06DB916C3AF4368CC9077AB
30.
31.
32. =========================
33.
34.
35.
36. ====== Entrée(s) du registre ======
37.
38.
39. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Descriptors\USB\VID_0458&PID_0001]
40. "Manufacturer"="%geniusmfg%" (REG_SZ)
41.
42. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Descriptors\USB\VID_0458&PID_0002]
43. "Manufacturer"="%geniusmfg%" (REG_SZ)
44.
45. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Descriptors\USB\VID_0458&PID_0003]
46. "Manufacturer"="%geniusmfg%" (REG_SZ)
47.
48. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Descriptors\USB\VID_0458&PID_1001]
49. "Manufacturer"="%geniusmfg%" (REG_SZ)
50.
51. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Descriptors\USB\VID_0458&PID_1002]
52. "Manufacturer"="%geniusmfg%" (REG_SZ)
53.
54. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Strings]
55. "geniusmfg"="Genius" (REG_SZ)
56.
57. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Strings]
58. "usb\vid_0458&pid_0001.devicedesc"="Genius USB Mouse" (REG_SZ)
59.
60. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Strings]
61. "usb\vid_0458&pid_1001.devicedesc"="Genius USB Joystick" (REG_SZ)
62.
63. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Strings]
64. "usb\vid_0458&pid_0002.devicedesc"="Genius USB Net Mouse Pro" (REG_SZ)
65.
66. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Strings]
67. "usb\vid_0458&pid_1002.devicedesc"="Genius USB Game Pad" (REG_SZ)
68.
69. [HKLM\System\DriverDatabase\DriverPackages\input.inf_amd64_8e615fdd15997513\Strings]
70. "usb\vid_0458&pid_0003.devicedesc"="Genius USB Wheel Mouse" (REG_SZ)
71.
72. [HKLM\System\DriverDatabase\DriverPackages\msmouse.inf_amd64_b3dc49b1bf69ce08\Descriptors\HID\VID_0458&PID_0001]
73. "Manufacturer"="%geniusmfg%" (REG_SZ)
74.
75. [HKLM\System\DriverDatabase\DriverPackages\msmouse.inf_amd64_b3dc49b1bf69ce08\Descriptors\HID\VID_0458&PID_0002]
76. "Manufacturer"="%geniusmfg%" (REG_SZ)
77.
78. [HKLM\System\DriverDatabase\DriverPackages\msmouse.inf_amd64_b3dc49b1bf69ce08\Descriptors\HID\VID_0458&PID_0003]
79. "Manufacturer"="%geniusmfg%" (REG_SZ)
80.
81. [HKLM\System\DriverDatabase\DriverPackages\msmouse.inf_amd64_b3dc49b1bf69ce08\Strings]
82. "geniusmfg"="Genius" (REG_SZ)
83.
84. [HKLM\System\DriverDatabase\DriverPackages\msmouse.inf_amd64_b3dc49b1bf69ce08\Strings]
85. "hid\vid_0458&pid_0001.devicedesc"="Genius USB Mouse" (REG_SZ)
86.
87. [HKLM\System\DriverDatabase\DriverPackages\msmouse.inf_amd64_b3dc49b1bf69ce08\Strings]
88. "hid\vid_0458&pid_0002.devicedesc"="Genius USB Net Mouse Pro" (REG_SZ)
89.
90. [HKLM\System\DriverDatabase\DriverPackages\msmouse.inf_amd64_b3dc49b1bf69ce08\Strings]
91. "hid\vid_0458&pid_0003.devicedesc"="Genius USB Wheel Mouse" (REG_SZ)
92.
93. [HKU\S-1-5-21-1090135873-1792670730-463702754-1001\SOFTWARE\Genius2]
94. DA: 03/04/2016 22:43:19
95.
96. [HKU\S-1-5-21-1090135873-1792670730-463702754-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\WordWheelQuery]
97. "4"="genius" (REG_BINARY)
98.
99. =========================
100.
101. Fin à: 22:54:23 le 03/04/2016
102. 447707 Éléments analysés
103.
104. =========================
105. E.O.F
-
-
Contributeur sécuritéBonjour,
Dans la liste des programme,Vérifies bien s'il existe d'un programme lié à Genius
-------
1/- Double clic "OTMoveIt3.exe"
- Utilisateurs Windows Vista / 7 /8/10 Clic droit sur "OTMoveIt3.exe" choisis "exécuter en tant qu'administrateur" afin de le lancer.
- Copie (Ctrl+C) le texte suivant en gras ci-dessous :
:Reg
[-HKU\S-1-5-21-1090135873-1792670730-463702754-1001\SOFTWARE\Genius2]
[-HKCU\SOFTWARE\Genius2]
:commands
[emptytemp]
- Colle (Ctrl+V) le texte précédemment copié dans le cadre: Paste Instructions for Items to be Moved.
- Clique maintenant sur le bouton MoveIt!
Si un fichier ou dossier ne peut pas être supprimé immédiatement, le logiciel te demandera de redémarrer.
Accepte en cliquant sur YES.
- Poste le rapport situé dans ce dossier : C:\_OTMoveIt\MovedFiles\
Le nom du rapport correspond au moment de sa création : date_heure.log
2/
Télécharge: Junkware Removal Tool à partir : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*]Ferme tout tes navigateurs
[*]Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*]Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
--------------
Aide : https://infomars.fr/forum/index.php?showtopic=5715
Bonne journée.
-
 Pour résumer ce problème restant : il s'agit d'une application nommée "Setup/uninstall (32bits)" qui démarre et disparaît en une seconde au démarrage et toutes les 20 minutes à peu près. A cette application correspond une petite fenêtre "Genius" avec le logo d'un .exe
Il y a
- dans C/USERS/moi/Appdata/Roaming un dossier "Genius Cache" ;
- dans Appdata/Programs un dossier "GEN" (modifié le 30/03/2016 date du début du problème),
- dans Appdata/Temp un document texte "genius" et un document javascript "genius 2" ;
- dans C/USERS/moi/Appdata/Local/Programs une application nommée "GEN" -
Contributeur sécuritéSalut,
1/Pour résumer ce problème restant : il s'agit d'une application nommée "Setup/uninstall (32bits)" qui démarre et disparaît en une seconde au démarrage et toutes les 20 minutes à peu près. A cette application correspond une petite fenêtre "Genius" avec le logo d'un .exe
Il y a
- dans C/USERS/moi/Appdata/Roaming un dossier "Genius Cache" ;
- dans Appdata/Programs un dossier "GEN" (modifié le 30/03/2016 date du début du problème),
- dans Appdata/Temp un document texte "genius" et un document javascript "genius 2" ;
- dans C/USERS/moi/Appdata/Local/Programs une application nommée "GEN"
---------
Panneaux de configuration-programme et fonctionnalité
- Est ce que tu peux me faire une capture d'écran des programmes surtout inconnus...
- Fais moi aussi une capture d'écran des extensins de ton navigateur..
2/
Relance FRST puis poste stp les nouveaux rapports..
@+
-
Liste des programmes installés https://imgur.com/a/5lvFF
-
Extensions Mozilla https://imgur.com/PCQZbdE
-
-
-
Contributeur sécuritéBonsoir,
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://www.cjoint.com/c/FDhu2FEb0Rx
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
Bonne nuit ;)
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤-
Bonsoir !
J'aime le contenu du texte qui s'affiche, ça sent la résolution du problème...
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:05-03-2016 01
Exécuté par Stazocilline (2016-04-08 23:19:14) Run:2
Exécuté depuis C:\Users\Stazocilline\Desktop
Profils chargés: Stazocilline (Profils disponibles: Stazocilline)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CloseProcesses:
CreateRestorePoint:
RemoveDirectory: C:\Users\Stazocilline\AppData\Roaming\GeniusCache
Task: {2077ACFD-EFCE-459E-B4B4-487E8BAA230D} - System32\Tasks\GEN => C:\Users\Stazocilline\AppData\Local\Programs\GEN\GEN.exe [2016-03-30] ( )
C:\Users\Stazocilline\AppData\Local\Programs\GEN\GEN.exe
EmptyTemp:
end
Read more at http://www.cjoint.com/c/FDhu2FEb0Rx#b6dbEBOA66ecOA1j.99
Processus fermé avec succès.
Le Point de restauration a été créé avec succès.
"C:\Users\Stazocilline\AppData\Roaming\GeniusCache" => supprimé(es) avec succès.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{2077ACFD-EFCE-459E-B4B4-487E8BAA230D}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{2077ACFD-EFCE-459E-B4B4-487E8BAA230D}" => clé supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\GEN => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\GEN" => clé supprimé(es) avec succès
C:\Users\Stazocilline\AppData\Local\Programs\GEN\GEN.exe => déplacé(es) avec succès
Read more at http://www.cjoint.com/c/FDhu2FEb0Rx#b6dbEBOA66ecOA1j.99 => Erreur: Pas de correction automatique trouvée pour cet élément.
EmptyTemp: => 381.6 MB données temporaires supprimées.
Le système a dû redémarrer.Fin de Fixlog 23:20:05
-
-
Contributeur sécuritéBonjour,
Est ce qu'il existe encore des soucis avant de finaliser ?
Bonne journée ;)
-
Contributeur sécuritéBonsoir,
Parfait ! ;)
-------
Pour finir :- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l’installation des logiciels parasites, des adwares et toolbars.
- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : update checker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
-------------
1 rapport (Delfix) à me faire parvenir
A demain et bonne nuit
-
# DelFix v1.013 - Rapport créé le 18/04/2016 à 23:42:40
# Mis à jour le 17/04/2016 par Xplode
# Nom d'utilisateur : Stazocilline - DESKTOP-JV8J2S7
# Système d'exploitation : Windows 10 Home (64 bits)
~ Suppression des outils de désinfection ...
Supprimé : C:\_OTM
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ZHP
Supprimé : C:\Program Files (x86)\SEAF
Supprimé : C:\Users\Stazocilline\Desktop\FRST64.exe
Supprimé : C:\Users\Stazocilline\Desktop\OTM.exe
Supprimé : C:\Users\Stazocilline\Desktop\RogueKiller.exe
Supprimé : C:\Users\Stazocilline\Desktop\ZHPDiag.lnk
Supprimé : C:\Users\Public\Desktop\ZHPFix.lnk
Supprimé : C:\Users\Stazocilline\Downloads\Addition.txt
Supprimé : C:\Users\Stazocilline\Downloads\FRST.txt
Supprimé : C:\Users\Stazocilline\Downloads\JRT.exe
Supprimé : C:\Users\Stazocilline\Downloads\ZHPDiag3.exe
Supprimé : C:\Users\Stazocilline\Downloads\ZHPFix.exe
Supprimée : HKLM\SOFTWARE\OldTimer Tools
Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SEAF
~ Purge de la restauration système ...
Supprimé : RP #11 [Restore Point Created by FRST | 04/08/2016 21:19:17]
Supprimé : RP #12 [Point de contrôle planifié | 04/15/2016 22:46:45]
Nouveau point de restauration créé !
########## - EOF - ########## -
-
salutation, j'ai eu le même problème
j'ai parcouru pas mal de sites et fait beaucoup de recherches pour en arriver la
j’espère que tu pourras m'aider, merci d'avance
FRST:
https://pjjoint.malekal.com/files.php?id=FRST_20160814_r12d8c14h5i7
addition
https://pjjoint.malekal.com/files.php?id=20160814_n7c7h5i14k10
shortcut
https://pjjoint.malekal.com/files.php?id=20160814_t11q15b13v14d8 -