
Cr@ckTool.Agent
Bonjour
Je viens de faire une analyse malwarebytes qui a détecté CrackTool.Agent, j'aimerai donc de l'aide pour désinfecter tout ça SVP..
Je viens de faire une analyse malwarebytes qui a détecté CrackTool.Agent, j'aimerai donc de l'aide pour désinfecter tout ça SVP..
7 réponses
-
Contributeur sécuritéSalut,
Poste le rapport de Malwarebytes stp
-
Voici le rapport
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 13/11/2015
Heure de l'analyse: 16:35
Fichier journal: t.txt
Administrateur: Oui
Version: 2.2.0.1024
Base de données de programmes malveillants: v2015.11.13.05
Base de données de rootkits: v2015.11.13.01
Licence: Essai
Protection contre les programmes malveillants: Activé
Protection contre les sites Web malveillants: Activé
Autoprotection: Désactivé
Système d'exploitation: Windows 10
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Admin
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 551942
Temps écoulé: 53 min, 29 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du Registre: 0
(Aucun élément malveillant détecté)
Valeurs du Registre: 0
(Aucun élément malveillant détecté)
Données du Registre: 0
(Aucun élément malveillant détecté)
Dossiers: 0
(Aucun élément malveillant détecté)
Fichiers: 1
CrackTool.Agent, C:\Users\Admin\Downloads\Connectify Pro 2015.rar, , [8ffa027b4e3d4cea1b6df3a221e0e61a],
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end) -
Contributeur sécuritéBonsoir,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
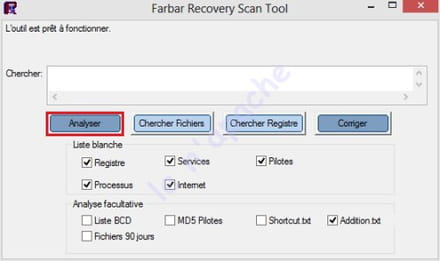
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
A demain et bonne nuit :)
-
Bonsoir,
Voici les rapports:
- https://pjjoint.malekal.com/files.php?id=FRST_20151114_i15j9f7e6h6
- https://pjjoint.malekal.com/files.php?id=20151114_o7q11h8m12u8
Bonne nuit a demain :) -
Contributeur sécuritéBonjour,
On continue alors :
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/mj3ku6f1klxtrgr8zgne5rnk9z3fylfl8rn4cl99
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Télécharger Eset Nod32 :
http://download.eset.com/special/eos/esetsmartinstaller_fra.exe- Lancer le fichier
- Accepter les conditions
- Autoriser le programme à accéder à Internet
- Cliquer sur paramètre avancées pour ouvrir le menu et sélectionner les options (par défaut le scanner analyse votre ordinateur entièrement)
- Téléchargement des signatures
Il est recommandé de désactiver votre antivirus afin de ne pas ralentir le scan et d'afficher des message d'alerte !- Le scan débute dés la fin du téléchargement
- Générer le rapport
- Cliquer sur liste des menaces détectées puis sur exporter dans un fichier texte...
Vous pouvez l'enregistrer sur le bureau en lui donnant un nom. Poster le rapport sur le forum.
Si le rapport n'est pas sur le bureau regarde ici ==> C:\Program Files\EsetOnlineScanner\log.txt
Pour vous aider voici un tuto rédigé par dorgane :
https://www.commentcamarche.net/faq/29643-scanner-en-ligne-avec-eset-nod32
@+
-
bonsoir
voici le premier rapport , le deuxième je n'arrive pa a le retrouver mon pc s'est eteint juste après ..
Résultats de correction de Farbar Recovery Scan Tool (x64) Version:07-11-2015
Exécuté par Admin (2015-11-14 16:44:11) Run:1
Exécuté depuis C:\Users\Admin\Desktop
Profils chargés: Admin (Profils disponibles: Admin & Izem & Invité & DefaultAppPool)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
CloseProcesses:
Task: {1F24439D-CEF5-4025-8B0A-4CE58FA081DF} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION
Task: {25DDEDF8-26E2-4F52-A2D6-DC6CB55C635E} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION
Task: {2CFD2AAF-E198-4701-8035-3274C20AF934} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION
Task: {43336859-28AD-40A4-A771-ADEB3E919991} - System32\Tasks\AutoKMS => C:\Windows\AutoKMS\AutoKMS.exe [2015-03-20] ()
C:\Windows\AutoKMS\
Task: {47E59F31-65BB-45D3-94F4-7F0FAEA97B06} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION
Task: {5AA9652A-5CC9-4891-9DFA-CDEC86F5D7B7} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION
Task: {6CEB1CB0-B2C9-4767-A111-D1EC0DE879AC} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION
Task: {950C2463-F661-46D5-9F87-4CA96BF1A935} - \ConfigFree Startup Programs -> Pas de fichier <==== ATTENTION
Task: {A41E93AA-B6F7-4708-9703-B0B05463527A} - \Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd -> Pas de fichier <==== ATTENTION
Task: {AE574D52-0B4A-4CE5-938E-AC4B53DC2F90} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION
Task: {C178D382-433C-4B7E-86D8-80CB8225797E} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION
Task: {E9D9B795-F51E-4BE4-A4C7-B6ACF62ADD47} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION
Task: {F98B09A2-A9F2-4DCE-AA4F-F6C5B44B311B} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION
AlternateDataStreams: C:\Users\Admin\Downloads\340.65_geforce_win8_winvista_win7_64bit_international.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\Ace_Stream_Media_3.0.11.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\Ace_Stream_Media_3.0.11_VLC_1.1.12.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\BlueStacks-ThinInstaller.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\ccsetup417.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\dxwebsetup.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\GSAutoClicker-Setup.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\MaConfig_Win.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\McAfeeSetup.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\OriginThinSetup.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\PMUPokerSetup(1).exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\PMUPokerSetup.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\PokerStarsInstallFR.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\setup.exe:BDU
AlternateDataStreams: C:\Users\Admin\Downloads\SetupPoker_c63c57.exe:BDU
S2 RtkAudioService; C:\Program Files\Realtek\Audio\HDA\RtkAudioService64.exe [X]
U3 idsvc; pas de ImagePath
S3 wfpcapture; \SystemRoot\System32\drivers\wfpcapture.sys [X]
U3 wpcsvc; pas de ImagePath
2015-10-15 14:49 - 2015-02-06 15:08 - 00000000 ____D C:\ProgramData\E1864A66-75E3-486a-BD95-D1B7D99A84A7
2015-08-29 23:29 - 2015-08-27 15:48 - 0444283 _____ () C:\Program Files\Common Files\WinPcapNmap.exe
2015-06-29 18:07 - 2015-06-29 18:07 - 0261763 _____ () C:\ProgramData\1435597293.bdinstall.bin
C:\Users\Admin\AppData\Local\Temp\xehkhle8.dll
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{1F24439D-CEF5-4025-8B0A-4CE58FA081DF}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1F24439D-CEF5-4025-8B0A-4CE58FA081DF}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfig" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{25DDEDF8-26E2-4F52-A2D6-DC6CB55C635E}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{25DDEDF8-26E2-4F52-A2D6-DC6CB55C635E}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxcontent" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{2CFD2AAF-E198-4701-8035-3274C20AF934}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{2CFD2AAF-E198-4701-8035-3274C20AF934}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Boot\{43336859-28AD-40A4-A771-ADEB3E919991}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{43336859-28AD-40A4-A771-ADEB3E919991}" => clé supprimé(es) avec succès
C:\WINDOWS\System32\Tasks\AutoKMS => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\AutoKMS" => clé supprimé(es) avec succès
C:\Windows\AutoKMS => déplacé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{47E59F31-65BB-45D3-94F4-7F0FAEA97B06}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{47E59F31-65BB-45D3-94F4-7F0FAEA97B06}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Time-5d" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{5AA9652A-5CC9-4891-9DFA-CDEC86F5D7B7}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{5AA9652A-5CC9-4891-9DFA-CDEC86F5D7B7}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{6CEB1CB0-B2C9-4767-A111-D1EC0DE879AC}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{6CEB1CB0-B2C9-4767-A111-D1EC0DE879AC}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{950C2463-F661-46D5-9F87-4CA96BF1A935}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{950C2463-F661-46D5-9F87-4CA96BF1A935}" => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\ConfigFree Startup Programs => clé non trouvé(e).
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{A41E93AA-B6F7-4708-9703-B0B05463527A}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{A41E93AA-B6F7-4708-9703-B0B05463527A}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Telemetry-4xd" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{AE574D52-0B4A-4CE5-938E-AC4B53DC2F90}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AE574D52-0B4A-4CE5-938E-AC4B53DC2F90}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\launchtrayprocess" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{C178D382-433C-4B7E-86D8-80CB8225797E}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{C178D382-433C-4B7E-86D8-80CB8225797E}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Logon-5d" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{E9D9B795-F51E-4BE4-A4C7-B6ACF62ADD47}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{E9D9B795-F51E-4BE4-A4C7-B6ACF62ADD47}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{F98B09A2-A9F2-4DCE-AA4F-F6C5B44B311B}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{F98B09A2-A9F2-4DCE-AA4F-F6C5B44B311B}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d" => clé supprimé(es) avec succès
C:\Users\Admin\Downloads\340.65_geforce_win8_winvista_win7_64bit_international.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\Ace_Stream_Media_3.0.11.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\Ace_Stream_Media_3.0.11_VLC_1.1.12.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\BlueStacks-ThinInstaller.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\ccsetup417.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\dxwebsetup.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\GSAutoClicker-Setup.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\MaConfig_Win.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\McAfeeSetup.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\OriginThinSetup.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\PMUPokerSetup(1).exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\PMUPokerSetup.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\PokerStarsInstallFR.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\setup.exe => ":BDU" ADS supprimé(es) avec succès.
C:\Users\Admin\Downloads\SetupPoker_c63c57.exe => ":BDU" ADS supprimé(es) avec succès.
RtkAudioService => service supprimé(es) avec succès
idsvc => service supprimé(es) avec succès
wfpcapture => service supprimé(es) avec succès
wpcsvc => service supprimé(es) avec succès
C:\ProgramData\E1864A66-75E3-486a-BD95-D1B7D99A84A7 => déplacé(es) avec succès
C:\Program Files\Common Files\WinPcapNmap.exe => déplacé(es) avec succès
C:\ProgramData\1435597293.bdinstall.bin => déplacé(es) avec succès
C:\Users\Admin\AppData\Local\Temp\xehkhle8.dll => déplacé(es) avec succès
EmptyTemp: => 2.7 GB données temporaires supprimées.
Le système a dû redémarrer.Fin de Fixlog 17:03:22
-
Contributeur sécuritéBonjour,
1/
Est ce que tu trouves le rapport ESET ici : C:\Program Files\EsetOnlineScanner\log.txt
Poste le stp.
2/
Relance Malwarebytes pour vérifier s'il détecte encore des infections..
poste ensuite le rapport stp
@+


