
PC rame
Bonjour,
j'ai des problèmes depuis quelques temps avec mon PC.
Il se met à ramer de temps en temps et les vidéo youtube ne se lancent pas toujours, ou bien elles se lancent puis arrêtent de charger en plein milieu.
J'ai fait un hijackthis, voici le résultat. Je ne sais pas l'interpréter, quelqu'un peut-il m'aider ?
Merci beaucoup d'avances !
Logfile of Trend Micro HijackThis v2.0.5
Scan saved at 23:51:56, on 03/10/2015
Platform: Unknown Windows (WinNT 6.02.1008)
MSIE: Internet Explorer v11.0 (11.00.9600.17840)
FIREFOX: 40.0.3 (x86 fr)
Boot mode: Normal
Running processes:
C:\Program Files\Bitdefender\Bitdefender\antispam32\bdapppassmgr.exe
C:\Users\Rémi\AppData\Local\Microsoft\BingSvc\BingSvc.exe
C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe
C:\Program Files (x86)\CyberLink\YouCam\YouCamService.exe
C:\Program Files (x86)\Mozilla Firefox\firefox.exe
C:\Program Files (x86)\Mozilla Firefox\plugin-container.exe
C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerPlugin_19_0_0_185.exe
C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerPlugin_19_0_0_185.exe
C:\Users\Rémi\Downloads\HijackThis(1).exe
R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = about:blank
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = about:blank
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant =
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch =
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Local Page = C:\Windows\SysWOW64\blank.htm
R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
F2 - REG:system.ini: UserInit=userinit.exe
O2 - BHO: Bitdefender Wallet - {1DAC0C53-7D23-4AB3-856A-B04D98CD982A} - C:\Program Files\Bitdefender\Bitdefender\Antispam32\pmbxie.dll
O2 - BHO: Canon Easy-WebPrint EX BHO - {3785D0AD-BFFF-47F6-BF5B-A587C162FED9} - C:\Program Files (x86)\Canon\Easy-WebPrint EX\ewpexbho.dll
O2 - BHO: Java(tm) Plug-In SSV Helper - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files (x86)\Java\jre1.8.0_60\bin\ssv.dll
O2 - BHO: Java(tm) Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files (x86)\Java\jre1.8.0_60\bin\jp2ssv.dll
O2 - BHO: HP Network Check Helper - {E76FD755-C1BA-4DCB-9F13-99BD91223ADE} - C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPNetworkCheck\HPNetworkCheckPlugin.dll
O3 - Toolbar: Canon Easy-WebPrint EX - {759D9886-0C6F-4498-BAB6-4A5F47C6C72F} - C:\Program Files (x86)\Canon\Easy-WebPrint EX\ewpexhlp.dll
O4 - HKLM\..\Run: [CanonQuickMenu] C:\Program Files (x86)\Canon\Quick Menu\CNQMMAIN.EXE /logon
O4 - HKLM\..\Run: [HPMessageService] C:\Program Files (x86)\HP\HP System Event\HPMSGSVC.exe
O4 - HKLM\..\Run: [SunJavaUpdateSched] "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
O4 - HKCU\..\Run: [RESTART_STICKY_NOTES] C:\Windows\System32\StikyNot.exe
O4 - HKCU\..\Run: [Bitdefender Wallet Agent] "C:\Program Files\Bitdefender\Bitdefender\pmbxag.exe"
O4 - HKCU\..\Run: [Bitdefender Agent de l'application Wallet] "C:\Program Files\Bitdefender\Bitdefender\antispam32\bdapppassmgr.exe"
O4 - HKCU\..\Run: [CCleaner Monitoring] "C:\Program Files\CCleaner\CCleaner64.exe" /MONITOR
O4 - HKCU\..\Run: [Power2GoExpress8] NA
O4 - HKCU\..\Run: [BingSvc] C:\Users\Rémi\AppData\Local\Microsoft\BingSvc\BingSvc.exe
O4 - HKUS\S-1-5-18\..\Run: [Bitdefender Wallet Agent] "C:\Program Files\Bitdefender\Bitdefender\pmbxag.exe" (User 'Système')
O4 - HKUS\S-1-5-18\..\Run: [Bitdefender Wallet] "C:\Program Files\Bitdefender\Bitdefender\pwdmanui.exe" --hidden --nowizard (User 'Système')
O4 - HKUS\S-1-5-18\..\Run: [Bitdefender Agent de l'application Wallet] "C:\Program Files\Bitdefender\Bitdefender\antispam32\bdapppassmgr.exe" (User 'Système')
O4 - HKUS\.DEFAULT\..\Run: [Bitdefender Wallet Agent] "C:\Program Files\Bitdefender\Bitdefender\pmbxag.exe" (User 'Default user')
O4 - Startup: Envoyer à OneNote.lnk = C:\Program Files\Microsoft Office 15\root\office15\ONENOTEM.EXE
O8 - Extra context menu item: E&xport to Microsoft Excel - res://C:\Program Files\Microsoft Office 15\Root\Office15\EXCEL.EXE/3000
O8 - Extra context menu item: Se&nd to OneNote - res://C:\Program Files\Microsoft Office 15\Root\Office15\ONBttnIE.dll/105
O9 - Extra button: @C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPNetworkCheck\HPNetworkCheckPlugin.dll,-103 - {25510184-5A38-4A99-B273-DCA8EEF6CD08} - C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPNetworkCheck\NCLauncherFromIE.exe
O9 - Extra 'Tools' menuitem: @C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPNetworkCheck\HPNetworkCheckPlugin.dll,-102 - {25510184-5A38-4A99-B273-DCA8EEF6CD08} - C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPNetworkCheck\NCLauncherFromIE.exe
O9 - Extra button: Send to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\Program Files\Microsoft Office 15\root\Office15\ONBttnIE.dll
O9 - Extra 'Tools' menuitem: Se&nd to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\Program Files\Microsoft Office 15\root\Office15\ONBttnIE.dll
O9 - Extra button: OneNote Lin&ked Notes - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} - C:\Program Files\Microsoft Office 15\root\Office15\ONBttnIELinkedNotes.dll
O9 - Extra 'Tools' menuitem: OneNote Lin&ked Notes - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} - C:\Program Files\Microsoft Office 15\root\Office15\ONBttnIELinkedNotes.dll
O11 - Options group: [ACCELERATED_GRAPHICS] Accelerated graphics
O18 - Protocol: osf - {D924BDC6-C83A-4BD5-90D0-095128A113D1} - C:\Program Files\Microsoft Office 15\root\Office15\MSOSB.DLL
O18 - Protocol: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} - C:\Program Files (x86)\Windows Live\Photo Gallery\AlbumDownloadProtocolHandler.dll
O23 - Service: Adobe Acrobat Update Service (AdobeARMservice) - Adobe Systems Incorporated - C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
O23 - Service: Adobe Flash Player Update Service (AdobeFlashPlayerUpdateSvc) - Adobe Systems Incorporated - C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe
O23 - Service: @%SystemRoot%\system32\aelupsvc.dll,-1 (AeLookupSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Andrea RT Filters Service (AERTFilters) - Andrea Electronics Corporation - C:\Program Files\Realtek\Audio\HDA\AERTSr64.EXE
O23 - Service: @%SystemRoot%\system32\Alg.exe,-112 (ALG) - Unknown owner - C:\Windows\System32\alg.exe (file missing)
O23 - Service: @%windir%\system32\inetsrv\iisres.dll,-30011 (AppHostSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\appidsvc.dll,-100 (AppIDSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\appinfo.dll,-100 (Appinfo) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\AppReadiness.dll,-1000 (AppReadiness) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\appxdeploymentserver.dll,-1 (AppXSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\AudioEndpointBuilder.dll,-204 (AudioEndpointBuilder) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\audiosrv.dll,-200 (Audiosrv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\AxInstSV.dll,-103 (AxInstSV) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\bdesvc.dll,-100 (BDESVC) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\bfe.dll,-1001 (BFE) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\qmgr.dll,-1000 (BITS) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%windir%\system32\bisrv.dll,-100 (BrokerInfrastructure) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\browser.dll,-100 (Browser) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\BthHFSrv.dll,-103 (BthHFSrv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\bthserv.dll,-101 (bthserv) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\certprop.dll,-11 (CertPropSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Intel(R) Content Protection HECI Service (cphs) - Intel Corporation - C:\Windows\SysWow64\IntelCpHeciSvc.exe
O23 - Service: @%SystemRoot%\system32\cryptsvc.dll,-1001 (CryptSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @combase.dll,-5012 (DcomLaunch) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\defragsvc.dll,-101 (defragsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\das.dll,-100 (DeviceAssociationService) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\umpnpmgr.dll,-100 (DeviceInstall) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\dhcpcore.dll,-100 (Dhcp) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\UtcResources.dll,-3001 (DiagTrack) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\dnsapi.dll,-101 (Dnscache) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\dot3svc.dll,-1102 (dot3svc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\dps.dll,-500 (DPS) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\DeviceSetupManager.dll,-1000 (DsmSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\eapsvc.dll,-1 (Eaphost) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\efssvc.dll,-100 (EFS) - Unknown owner - C:\Windows\System32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\wevtsvc.dll,-200 (EventLog) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @comres.dll,-2450 (EventSystem) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\fxsresm.dll,-118 (Fax) - Unknown owner - C:\Windows\system32\fxssvc.exe (file missing)
O23 - Service: @%systemroot%\system32\fdPHost.dll,-100 (fdPHost) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\fdrespub.dll,-100 (FDResPub) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\fhsvc.dll,-101 (fhsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\FntCache.dll,-100 (FontCache) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: GamesAppService - WildTangent, Inc. - C:\Program Files (x86)\WildTangent Games\App\GamesAppService.exe
O23 - Service: @gpapi.dll,-112 (gpsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\hidserv.dll,-101 (hidserv) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\kmsvc.dll,-6 (hkmsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\ListSvc.dll,-100 (HomeGroupListener) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\provsvc.dll,-100 (HomeGroupProvider) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: HP Support Assistant Service - Hewlett-Packard Company - C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\hpsa_service.exe
O23 - Service: HP Software Framework Service (hpqwmiex) - Hewlett-Packard Company - C:\Program Files (x86)\Hewlett-Packard\Shared\hpqwmiex.exe
O23 - Service: HPWMISVC - Hewlett-Packard Development Company, L.P. - c:\Program Files (x86)\HP\HP System Event\HPWMISVC.exe
O23 - Service: Intel(R) Rapid Storage Technology (IAStorDataMgrSvc) - Intel Corporation - C:\Program Files\Intel\Intel(R) Rapid Storage Technology\IAStorDataMgrSvc.exe
O23 - Service: @%SystemRoot%\system32\ieetwcollectorres.dll,-1000 (IEEtwCollectorService) - Unknown owner - C:\Windows\system32\IEEtwCollector.exe (file missing)
O23 - Service: Intel(R) HD Graphics Control Panel Service (igfxCUIService1.0.0.0) - Unknown owner - C:\Windows\system32\igfxCUIService.exe (file missing)
O23 - Service: Canon Inkjet Printer/Scanner/Fax Extended Survey Program (IJPLMSVC) - Unknown owner - C:\Program Files (x86)\Canon\IJPLM\IJPLMSVC.EXE
O23 - Service: @%SystemRoot%\system32\ikeext.dll,-501 (IKEEXT) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Intel(R) Capability Licensing Service TCP IP Interface - Intel(R) Corporation - C:\Program Files\Intel\iCLS Client\SocketHeciServer.exe
O23 - Service: Intel® ME Service (Intel(R) ME Service) - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\FWService\IntelMeFWService.exe
O23 - Service: @%SystemRoot%\system32\iphlpsvc.dll,-500 (iphlpsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: Intel(R) Update Manager (iumsvc) - Unknown owner - C:\Program Files (x86)\Intel\Intel(R) Update Manager\bin\iumsvc.exe
O23 - Service: Intel(R) Dynamic Application Loader Host Interface Service (jhi_service) - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe
O23 - Service: @keyiso.dll,-100 (KeyIso) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @comres.dll,-2946 (KtmRm) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\srvsvc.dll,-100 (LanmanServer) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\wkssvc.dll,-100 (LanmanWorkstation) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\GeofenceMonitorService.dll,-1 (lfsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\lltdres.dll,-1 (lltdsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\lmhsvc.dll,-101 (lmhosts) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Intel(R) Management and Security Application Local Management Service (LMS) - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
O23 - Service: @%windir%\system32\lsm.dll,-1001 (LSM) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\mmcss.dll,-100 (MMCSS) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Mozilla Maintenance Service (MozillaMaintenance) - Mozilla Foundation - C:\Program Files (x86)\Mozilla Maintenance Service\maintenanceservice.exe
O23 - Service: @%SystemRoot%\system32\FirewallAPI.dll,-23090 (MpsSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @comres.dll,-2797 (MSDTC) - Unknown owner - C:\Windows\System32\msdtc.exe (file missing)
O23 - Service: @%SystemRoot%\system32\iscsidsc.dll,-5000 (MSiSCSI) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\msimsg.dll,-27 (msiserver) - Unknown owner - C:\Windows\system32\msiexec.exe
O23 - Service: @%SystemRoot%\system32\qagentrt.dll,-6 (napagent) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\ncasvc.dll,-3009 (NcaSvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\ncbservice.dll,-500 (NcbService) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\NcdAutoSetup.dll,-100 (NcdAutoSetup) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\netlogon.dll,-102 (Netlogon) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\netman.dll,-109 (Netman) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\netprofmsvc.dll,-202 (netprofm) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\nlasvc.dll,-1 (NlaSvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\nsisvc.dll,-200 (nsi) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\pnrpsvc.dll,-8004 (p2pimsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\p2psvc.dll,-8006 (p2psvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\pcasvc.dll,-1 (PcaSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\sysWow64\perfhost.exe,-2 (PerfHost) - Unknown owner - C:\Windows\SysWow64\perfhost.exe
O23 - Service: @%systemroot%\system32\pla.dll,-500 (pla) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\umpnpmgr.dll,-200 (PlugPlay) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\pnrpauto.dll,-8002 (PNRPAutoReg) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\pnrpsvc.dll,-8000 (PNRPsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\polstore.dll,-5010 (PolicyAgent) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\umpo.dll,-100 (Power) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @C:\Windows\system32\spool\drivers\x64\3\PrintConfig.dll,-1 (PrintNotify) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\profsvc.dll,-300 (ProfSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\qwave.dll,-1 (QWAVE) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%Systemroot%\system32\rasauto.dll,-200 (RasAuto) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%Systemroot%\system32\rasmans.dll,-200 (RasMan) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%windir%\system32\RpcEpMap.dll,-1001 (RpcEptMapper) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\Locator.exe,-2 (RpcLocator) - Unknown owner - C:\Windows\system32\locator.exe (file missing)
O23 - Service: @combase.dll,-5010 (RpcSs) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: Realtek Audio Service (RtkAudioService) - Realtek Semiconductor - C:\Program Files\Realtek\Audio\HDA\RtkAudioService64.exe
O23 - Service: SafeBox - Bitdefender - C:\Program Files\Bitdefender\Bitdefender SafeBox\safeboxservice.exe
O23 - Service: @%SystemRoot%\system32\samsrv.dll,-1 (SamSs) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\System32\ScDeviceEnum.dll,-100 (ScDeviceEnum) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\schedsvc.dll,-100 (Schedule) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\certprop.dll,-13 (SCPolicySvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\seclogon.dll,-7001 (seclogon) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\Sens.dll,-200 (SENS) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\sensrsvc.dll,-1000 (SensrSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\SessEnv.dll,-1026 (SessionEnv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\ipnathlp.dll,-106 (SharedAccess) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\shsvcs.dll,-12288 (ShellHWDetection) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: Skype Updater (SkypeUpdate) - Skype Technologies - C:\Program Files (x86)\Skype\Updater\Updater.exe
O23 - Service: @%SystemRoot%\System32\smphost.dll,-102 (smphost) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\snmptrap.exe,-3 (SNMPTRAP) - Unknown owner - C:\Windows\System32\snmptrap.exe (file missing)
O23 - Service: @%systemroot%\system32\spoolsv.exe,-1 (Spooler) - Unknown owner - C:\Windows\System32\spoolsv.exe (file missing)
O23 - Service: @%SystemRoot%\system32\sppsvc.exe,-101 (sppsvc) - Unknown owner - C:\Windows\system32\sppsvc.exe (file missing)
O23 - Service: @%systemroot%\system32\ssdpsrv.dll,-100 (SSDPSRV) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\sstpsvc.dll,-200 (SstpSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wiaservc.dll,-9 (stisvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\StorSvc.dll,-100 (StorSvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\svsvc.dll,-101 (svsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\swprv.dll,-103 (swprv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\sysmain.dll,-1000 (SysMain) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%windir%\system32\SystemEventsBrokerServer.dll,-1001 (SystemEventsBroker) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\TabSvc.dll,-100 (TabletInputService) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\tapisrv.dll,-10100 (TapiSrv) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\termsrv.dll,-268 (TermService) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\themeservice.dll,-8192 (Themes) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\mmcss.dll,-102 (THREADORDER) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%windir%\system32\TimeBrokerServer.dll,-1001 (TimeBroker) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\trkwks.dll,-1 (TrkWks) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\servicing\TrustedInstaller.exe,-100 (TrustedInstaller) - Unknown owner - C:\Windows\servicing\TrustedInstaller.exe
O23 - Service: @%SystemRoot%\system32\ui0detect.exe,-101 (UI0Detect) - Unknown owner - C:\Windows\system32\UI0Detect.exe (file missing)
O23 - Service: @%SystemRoot%\system32\umrdp.dll,-1000 (UmRdpService) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: Bitdefender Desktop Update Service (UPDATESRV) - Bitdefender - C:\Program Files\Bitdefender\Bitdefender\updatesrv.exe
O23 - Service: @%systemroot%\system32\upnphost.dll,-213 (upnphost) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\vaultsvc.dll,-1003 (VaultSvc) - Unknown owner - C:\Windows\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\vds.exe,-100 (vds) - Unknown owner - C:\Windows\System32\vds.exe (file missing)
O23 - Service: @%systemroot%\system32\vmicres.dll,-801 (vmicguestinterface) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\vmicres.dll,-101 (vmicheartbeat) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\vmicres.dll,-201 (vmickvpexchange) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\vmicres.dll,-601 (vmicrdv) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\vmicres.dll,-301 (vmicshutdown) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\vmicres.dll,-401 (vmictimesync) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\vmicres.dll,-501 (vmicvss) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\vssvc.exe,-102 (VSS) - Unknown owner - C:\Windows\system32\vssvc.exe (file missing)
O23 - Service: Bitdefender Virus Shield (VSSERV) - Bitdefender - C:\Program Files\Bitdefender\Bitdefender\vsserv.exe
O23 - Service: @%SystemRoot%\system32\w32time.dll,-200 (W32Time) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%windir%\system32\inetsrv\iisres.dll,-30014 (w3logsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%windir%\system32\inetsrv\iisres.dll,-30001 (WAS) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\wbengine.exe,-104 (wbengine) - Unknown owner - C:\Windows\system32\wbengine.exe (file missing)
O23 - Service: @%systemroot%\system32\wbiosrvc.dll,-100 (WbioSrvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wcmsvc.dll,-4097 (Wcmsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wcncsvc.dll,-3 (wcncsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\WcsPlugInService.dll,-200 (WcsPlugInService) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\wdi.dll,-502 (WdiServiceHost) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\wdi.dll,-500 (WdiSystemHost) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-320 (WdNisSvc) - Unknown owner - C:\Program Files (x86)\Windows Defender\NisSrv.exe (file missing)
O23 - Service: @%systemroot%\system32\webclnt.dll,-100 (WebClient) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wecsvc.dll,-200 (Wecsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%systemroot%\system32\wephostsvc.dll,-100 (WEPHOSTSVC) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wercplsupport.dll,-101 (wercplsupport) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wersvc.dll,-100 (WerSvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wiarpc.dll,-2 (WiaRpc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-310 (WinDefend) - Unknown owner - C:\Program Files (x86)\Windows Defender\MsMpEng.exe (file missing)
O23 - Service: @%SystemRoot%\system32\winhttp.dll,-100 (WinHttpAutoProxySvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%Systemroot%\system32\wbem\wmisvc.dll,-205 (Winmgmt) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%Systemroot%\system32\wsmsvc.dll,-101 (WinRM) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wlansvc.dll,-257 (WlanSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wlidsvc.dll,-100 (wlidsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%Systemroot%\system32\wbem\wmiapsrv.exe,-110 (wmiApSrv) - Unknown owner - C:\Windows\system32\wbem\WmiApSrv.exe (file missing)
O23 - Service: @%PROGRAMFILES%\Windows Media Player\wmpnetwk.exe,-101 (WMPNetworkSvc) - Unknown owner - C:\Program Files (x86)\Windows Media Player\wmpnetwk.exe (file missing)
O23 - Service: @%systemroot%\system32\workfolderssvc.dll,-102 (workfolderssvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wpcsvc.dll,-100 (WPCSvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wpdbusenum.dll,-100 (WPDBusEnum) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wscsvc.dll,-200 (wscsvc) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\SearchIndexer.exe,-103 (WSearch) - Unknown owner - C:\Windows\system32\SearchIndexer.exe
O23 - Service: @%SystemRoot%\system32\WSService.dll,-103 (WSService) - Unknown owner - C:\Windows\System32\svchost.exe
O23 - Service: @%systemroot%\system32\wuaueng.dll,-105 (wuauserv) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\system32\wudfsvc.dll,-1000 (wudfsvc) - Unknown owner - C:\Windows\system32\svchost.exe
O23 - Service: @%SystemRoot%\System32\wwansvc.dll,-257 (WwanSvc) - Unknown owner - C:\Windows\system32\svchost.exe
--
End of file - 28540 bytes
4 réponses
-
ContributeurBonjour,
Hijackthis est complétement dépassé et depuis très longtemps , fais ce qui suit :
je m'appelle buckhulk et nous allons essayer de régler ton soucis.
si tu as un problème avec un outil ou autre , parles-en ....
Commence par faire ce qui est indiqué dessous en suivant bien les tutos :
ZHPcleaner
Désactiver ton Antivirus
Ton moteur de recherche va se fermer il faudra le rouvrir pour poster les rapports
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu + nicolas coolman
- Cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Clique droit sur le dossier téléchargé clic droit exécuter en tant qu'.....)
- Ceci apparait sur ton bureau :
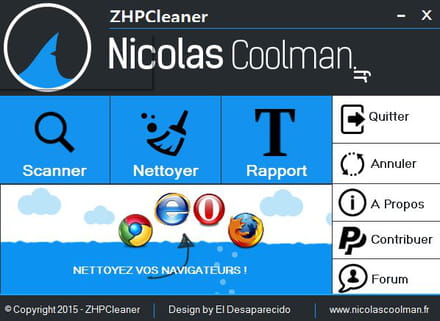
- Clique sur Scanner :
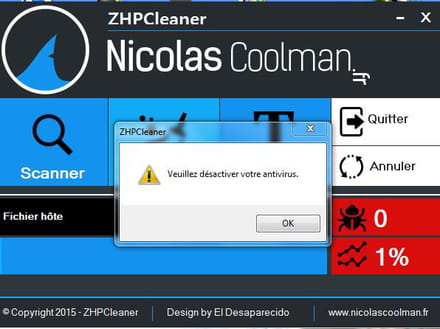
- Une demande de désactivation de l'antivirus >> OK (le faire)
- En cas de présence d'un proxy, un message apparaît avec la question suivante
- Avez-vous installé ce proxy ? suivi de l'adresse IP du proxy
- Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- En cas de présence d'un serveur inconnu, un message peut apparaître avec la question suivante
- Avez-vous installé ce serveur ? suivi du nom du serveur
- Si vous n'avez pas installé de serveur,, cliquer sur "NON" pour accepter la réparation
- Savoir que tous les navigateurs ou onglets ouvert seront fermés et qu'il faudra les remettre
- Fournir le rapport
___________________________________________
OK maintenant :
- Clique sur Nettoyer
- Un clic sur le bouton Nettoyer permet d'accéder à l'interface de réparation si l'utilisateur le souhaite (message d'acceptation).
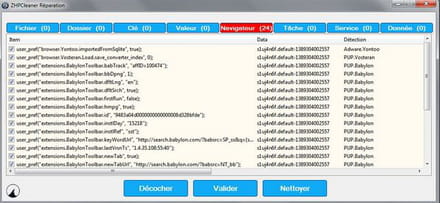
- Là trois boutons sont disponibles :
- Le bouton "Décocher" permet de décocher toutes les lignes d'une fenêtre,
- Le bouton "Valider" permet de valider la fenêtre qui a subi des décoches de lignes.
- Le compteur de détection de l'onglet est décrémenté du nombre de lignes décochées.
- Le bouton Nettoyer permet de lancer le nettoyage.
- Fermeture des navigateurs pour le nettoyage
- En cas de présence d'un proxy, un message apparaît avec la question suivante
- Avez-vous installé ce proxy ? suivi de l'adresse IP du proxy
- Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- En cas de présence d'un serveur inconnu, un message peut apparaître avec la question suivante
- Avez-vous installé ce serveur ? suivi du nom du serveur
- Si vous n'avez pas installé de serveur,, cliquer sur "NON" pour accepter la réparation
- Si tu veux réparer le fichier hôte, il faut désactiver ton antivirus.
Fournir le rapport
Tutoriel officiel
___________________________________________
ensuite après un redémarrage tu me fais un ZHPDiag
Merci
ZHPDiag
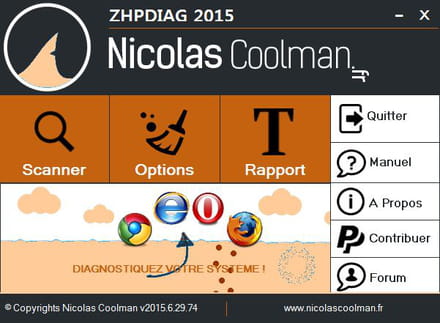
suis bien les instructions :
Pour commencer:
Désactive ton antivirus
Ensuite :
1)* Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
ZHPDiag (de Nicolas coolman)
- Cliquer sur le Bouton Bleu + Nicolas Coolman :
Lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé
b) * Clic droit pour Vista, Seven, 8 et 10 exécuter en tant qu'administrateur)
c) * Clique droit sur l'icone marron clair
d) * Clique sur scanner
e) C'est très rapide
f) Un rapport s'affiche sur le bureau aussi- Hebergé sur sosUpload pour simplifier le téléchargement
-
Bonjour Buckhulk,
voici déjà le rapport du scan.
Vu que je ne suis vraiment pas sûr de moi, je préfère attendre ton retour pour la partie nettoyage.
Anoikis
~ ZHPCleaner v2015.10.3.360 by Nicolas Coolman (2015/10/03)
~ Run by Rémi (Administrator) (04/10/2015 17:04:27)
~ Site : http://www.nicolascoolman.fr
~ Facebook : https://www.facebook.com/nicolascoolman1
~ State version : Version OK
~ Type : Scanner
~ Report : C:\Users\Rémi\Desktop\ZHPCleaner.txt
~ Quarantine : C:\Users\Rémi\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt
~ UAC : Activate
~ Boot Mode : Normal (Normal boot)
Windows 8.1, 64-bit (Build 9600)
---\\ Service. (2)
[R] TROUVÉ : Service Mgr MonarchFind =>Heuristic.MonarchFind
[R] TROUVÉ : Update Mgr MonarchFind =>Heuristic.MonarchFind
---\\ Navigateur internet. (27)
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\WJUHPBC7\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\WJUHPBC7\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\NDWJ29X9\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\NDWJ29X9\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\JJ9DD3XJ\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\JJ9DD3XJ\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\FMJJ4ZD3\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\FMJJ4ZD3\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\F9VNC3AH\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\F9VNC3AH\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\ETBEH4ZP\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\ETBEH4ZP\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\EBZQVUVV\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\EBZQVUVV\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\D754IUE9\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\D754IUE9\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\CZX2Q4HX\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\CZX2Q4HX\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\BNKNIQGT\superfish.js =>PUP.Optional.SpecialSavings
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\AXS9VW35\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\AXS9VW35\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\APBJD5FB\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\APBJD5FB\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\8PIVA2BR\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\8PIVA2BR\ui-popper-closebutton.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\7PX9FFGW\ncbipopper-arrow.png =>Trojan.Vonteera
TROUVÉ fichier: C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\zotero\storage\7PX9FFGW\ui-popper-closebutton.png =>Trojan.Vonteera
---\\ Fichier hôte. (1)
~ Le fichier hôte est légitime. (21)
---\\ Tâche planifiée. (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Explorateur ( Dossiers, Fichiers ). (7)
TROUVÉ dossier: "C:\ProgramData\6b8a269e-46ff-4899-a3e6-0e20ae670c9b =>Heuristic.MonarchFind
TROUVÉ dossier: "C:\Program Files (x86)\Common Files\6b8a269e-46ff-4899-a3e6-0e20ae670c9b =>Heuristic.MonarchFind
TROUVÉ fichier: C:\Windows\Prefetch\LAVASOFT.SEARCHPROTECT.WINSER-38BEE563.pf =>PUP.Optional.SearchProtect
TROUVÉ fichier: C:\Users\Rémi\Downloads\Rihanna - Umbrella (Orange Version) ft. JAY-Z.mp3 =>PUP.Optional.IMBooster
TROUVÉ dossier: C:\Users\Rémi\AppData\Roaming\RHEng\5BC4668FD5244F2984C9565DB3B06EB6 =>PUP.Optional.Conduit
TROUVÉ dossier: C:\Users\Rémi\AppData\Roaming\RHEng\65F128E61DC04226817D7FF542A2DC28 =>PUP.Optional.Conduit
TROUVÉ dossier: C:\Users\Rémi\AppData\Roaming\RHEng =>PUP.Optional.Conduit
---\\ Base de Registres ( Clés, Valeurs, Données ). (13)
TROUVÉ clé: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{8CDE19E6-71C2-4B46-89B7-35F6A18C571A} [http://fr.yhs4.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wncy_clu_15_23&[...]] [Search Provided by Yahoo] (PUP.Optional.Browser)
TROUVÉ clé: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{DC91FAFB-6CEA-49E5-BB74-9CEE75D09B77} [http://fr.yhs4.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wny_clu_15_23&p[...]] [Search Provided by Yahoo] (PUP.Optional.Browser)
TROUVÉ clé: [X64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{8CDE19E6-71C2-4B46-89B7-35F6A18C571A} [http://fr.yhs4.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wncy_clu_15_23&[...]] [Search Provided by Yahoo] (PUP.Optional.Browser)
TROUVÉ clé: [X64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{DC91FAFB-6CEA-49E5-BB74-9CEE75D09B77} [http://fr.yhs4.search.yahoo.com/yhs/search?hspart=iry&hsimp=yhs-fullyhosted_003&type=wny_clu_15_23&p[...]] [Search Provided by Yahoo] (PUP.Optional.Browser)
TROUVÉ clé: HKLM\SYSTEM\CurrentControlSet\Services\Service Mgr MonarchFind ["C:\ProgramData\6b8a269e-46ff-4899-a3e6-0e20ae670c9b\plugincontainer.exe" (Not File)] =>Heuristic.MonarchFind
TROUVÉ clé: HKLM\SYSTEM\CurrentControlSet\Services\Update Mgr MonarchFind ["C:\Program Files (x86)\Common Files\6b8a269e-46ff-4899-a3e6-0e20ae670c9b\updater.exe" (Not File)] =>Heuristic.MonarchFind
TROUVÉ clé: HKCU\Software\ProductSetup [] =>Adware.InstallCore
TROUVÉ clé: [X64] HKLM\SOFTWARE\Classes\Download.SwInstaller [SwInstaller Class] =>PUP.Optional.CrossRider
TROUVÉ clé: [X64] HKLM\SOFTWARE\Classes\Download.SwInstaller.1 [SwInstaller Class] =>PUP.Optional.CrossRider
TROUVÉ clé: [X64] HKLM\SOFTWARE\Classes\Download.SwInstallerAttributes [SwInstallerAttributes Class] =>PUP.Optional.CrossRider
TROUVÉ clé: [X64] HKLM\SOFTWARE\Classes\Download.SwInstallerAttributes.1 [SwInstallerAttributes Class] =>PUP.Optional.CrossRider
TROUVÉ clé: [X64] HKLM\SOFTWARE\Classes\Swdir.SwInstallerCtl [SwInstallerCtl Class] =>PUP.Optional.CrossRider
TROUVÉ clé: [X64] HKLM\SOFTWARE\Classes\Swdir.SwInstallerCtl.1 [SwInstallerCtl Class] =>PUP.Optional.CrossRider
---\\ Bilan de la réparation
~ Aucune réparation effectuée.
~ Ce navigateur est absent (Google Chrome)
~ Ce navigateur est absent (Opera Software)
---\\ Statistiques
~ Items scannés : 93513
~ Items trouvés : 50
~ Items annulés : 0
~ Items réparés : 0
~ End of search in 13 minutes
===================
ZHPCleaner-[S]-04102015-17_18_19.txt -
Voilà :
~ ZHPCleaner v2015.10.3.360 by Nicolas Coolman (2015/10/03)
~ Run by Rémi (Administrator) (04/10/2015 21:39:20)
~ Site : http://www.nicolascoolman.fr
~ Facebook : https://www.facebook.com/nicolascoolman1
~ State version : Version OK
~ Type : Scanner
~ Report : C:\Users\Rémi\Desktop\ZHPCleaner.txt
~ Quarantine : C:\Users\Rémi\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt
~ UAC : Activate
~ Boot Mode : Normal (Normal boot)
Windows 8.1, 64-bit (Build 9600)
---\\ Service. (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Navigateur internet. (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Fichier hôte. (1)
~ Le fichier hôte est légitime. (21)
---\\ Tâche planifiée. (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Explorateur ( Dossiers, Fichiers ). (1)
TROUVÉ fichier: C:\Windows\Prefetch\LAVASOFT.SEARCHPROTECT.WINSER-38BEE563.pf =>PUP.Optional.SearchProtect
---\\ Base de Registres ( Clés, Valeurs, Données ). (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Bilan de la réparation
~ Aucune réparation effectuée.
~ Ce navigateur est absent (Google Chrome)
~ Ce navigateur est absent (Opera Software)
---\\ Statistiques
~ Items scannés : 93825
~ Items trouvés : 1
~ Items annulés : 0
~ Items réparés : 0
~ End of search in 13 minutes
===================
ZHPCleaner-[R]-04102015-17_30_11.txt
ZHPCleaner-[S]-04102015-17_18_19.txt
ZHPCleaner-[S]-04102015-21_52_53.txt -
Voilà :
~ ZHPDiag v2015.10.2.147 Par Nicolas Coolman (2015/10/02)
~ Démarré par Rémi (Administrator) (2015/10/08 15:04:47)
~ Site: http://www.nicolascoolman.fr
~ Facebook: https://www.facebook.com/nicolascoolman1
~ Etat de la version: Pas de fichier réseau
~ Mode: Scanner
~ Rapport: C:\Users\Rémi\Desktop\ZHPDiag.txt
~ Rapport: C:\Users\Rémi\AppData\Roaming\ZHP\ZHPDiag.txt
~ UAC: Activate
~ Démarrage du système: Normal (Normal boot)
Windows 8.1, 64-bit (Build 9600)
---\\ Navigateurs Internet (2) - 0s
MFIE: Mozilla Firefox 41.0.1 (x86 fr) v41.0.1
MSIE: Internet Explorer v11.0.9600.18036
---\\ Informations sur les produits Windows (8) - 3s
~ Windows Server License Manager Script : OK
~ Licence Script File Génération : OK
~ Windows(R) Operating System, OEM_DM channel
Windows ID Activation : OK
~ Windows Partial Key : 9HHPD
Windows License : OK
~ Windows Remaining Initializations Number : 997
Windows Automatic Updates : OK
---\\ Logiciels de protection (2) - 1s
Malwarebytes Anti-Malware version 2.0.4.1028
Windows Defender (Deactivate)
---\\ Logiciels d'optimisation (1) - 1s
CCleaner v5.00
---\\ Surveillance de Logiciels (2) - 1s
Adobe Flash Player 19 NPAPI
Adobe Reader XI
---\\ Informations sur le système (6) - 0s
~ Operating System: Intel64 Family 6 Model 69 Stepping 1, GenuineIntel
~ Operating System: 64-bit
~ Boot mode: Normal (Normal boot)
Total RAM: 4124.504 MB (45% free)
~ System Restore: Activé (Enable)
~ System drive C: has 638 GB free of 696 GB
---\\ Mode de connexion au système (3) - 0s
~ Computer Name: PC-RÉMI
~ User Name: Rémi
~ Logged in as Administrator
---\\ Enumération des unités disques (2) - 0s
~ Drive C: has 638 GB free of 696 GB (System)
~ Drive D: has 1 GB free of 17 GB
---\\ Etat du Centre de Sécurité Windows (11) - 0s
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] AntiSpywareOverride: OK
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] AntiVirusOverride: OK
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] FirewallOverride: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer] NoActiveDesktopChanges: Modified
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system] EnableLUA: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\NOHIDDEN] CheckedValue: Modified
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\SHOWALL] CheckedValue: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Associations] Application: OK
[HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon] Shell: OK
[HKLM\SYSTEM\CurrentControlSet\Services\COMSysApp] Type: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\WindowsUpdate\Auto Update\Results\Install] LastSuccessTime : OK
---\\ Recherche particulière de fichiers génériques (25) - 1s
[MD5.C10A66189DC8C090E7C84873EDCEBC88] - (.Microsoft Corporation - Explorateur Windows.) () -- C:\Windows\Explorer.exe [2501368] ©
[MD5.6C308D32AFA41D26CE2A0EA8F7B79565] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) () -- C:\Windows\System32\rundll32.exe [54784] ©
[MD5.A570A64292214C43E0BA50E6A72A6380] - (.Microsoft Corporation - Application de démarrage de Windows.) () -- C:\Windows\System32\Wininit.exe [145920] ©
[MD5.096A832FCF5A01003E96DD7FEE45618D] - (.Microsoft Corporation - Extensions Internet pour Win32.) () -- C:\Windows\System32\wininet.dll [2427392] ©
[MD5.EC498BAE1F0D3E0E401C963F8D76C437] - (.Microsoft Corporation - Application d'ouverture de session Windows.) () -- C:\Windows\System32\Winlogon.exe [572416] ©
[MD5.AFCAB4DC692CCE37E283B00E2D7B438F] - (.Microsoft Corporation - Bibliothèque de licences.) () -- C:\Windows\System32\sppcomapi.dll [447488] ©
[MD5.A5675939CF0F99B20B5A3CFCC3C1B46A] - (.Microsoft Corporation - DNS DLL de l'API Client.) () -- C:\Windows\System32\dnsapi.dll [657920] ©
[MD5.BD9C7A068C46053F8747CEA73B5930AB] - (.Microsoft Corporation - DNS DLL de l'API Client.) () -- C:\Windows\Syswow64\dnsapi.dll [498688] ©
[MD5.E37F897ED7B5AFF79B1398258DB96BD9] - (.Microsoft Corporation - DLL client de l'API uilisateur de Windows m.) () -- C:\Windows\System32\fr-FR\user32.dll.mui [19456] ©
[MD5.374E27295F0A9DCAA8FC96370F9BEEA5] - (.Microsoft Corporation - Pilote de fonction connexe pour WinSock.) () -- C:\Windows\System32\drivers\AFD.sys [563200] ©
[MD5.74B14192CF79A72F7536B27CB8814FBD] - (.Microsoft Corporation - ATAPI IDE Miniport Driver.) () -- C:\Windows\System32\drivers\atapi.sys [26464] ©
[MD5.2FA6510E33F7DEFEC03658B74101A9B9] - (.Microsoft Corporation - CD-ROM File System Driver.) () -- C:\Windows\System32\drivers\Cdfs.sys [88576] ©
[MD5.C6796EA22B513E3457514D92DCDB1A3D] - (.Microsoft Corporation - SCSI CD-ROM Driver.) () -- C:\Windows\System32\drivers\Cdrom.sys [164352] ©
[MD5.A03F362C5557E238CBFA914689C77248] - (.Microsoft Corporation - DFS Namespace Client Driver.) () -- C:\Windows\System32\drivers\DfsC.sys [134144] ©
[MD5.D4B7ED39C7900384D9E5C1283F1E7926] - (.Microsoft Corporation - High Definition Audio Bus Driver.) () -- C:\Windows\System32\drivers\HDAudBus.sys [76800] ©
[MD5.49EE0AE9E5B64FFBBD06D55C4984B598] - (.Microsoft Corporation - Pilote de port i8042.) () -- C:\Windows\System32\drivers\i8042prt.sys [108544] ©
[MD5.B7342B3C58E91107F6E946A93D9D4EFD] - (.Microsoft Corporation - IP Network Address Translator.) () -- C:\Windows\System32\drivers\IpNat.sys [142848] ©
[MD5.6FBDF2B1B025A8E6E069234362FFFFB7] - (.Microsoft Corporation - Minirdr SMB Windows NT.) () -- C:\Windows\System32\drivers\MRxSmb.sys [401408] ©
[MD5.0217532E19A748F0E5D569307363D5FD] - (.Microsoft Corporation - MBT Transport driver.) () -- C:\Windows\System32\drivers\netBT.sys [282624] ©
[MD5.7F68063A5A0461E02BC860CE0E6BFDDC] - (.Microsoft Corporation - Pilote du système de fichiers NT.) () -- C:\Windows\System32\drivers\ntfs.sys [2025792] ©
[MD5.764B1121867B2D9B31C491668AC72B2B] - (.Microsoft Corporation - Pilote de port parallèle.) () -- C:\Windows\System32\drivers\Parport.sys [94208] ©
[MD5.BBB6272B7F46C4640A8CDB8A70C3450F] - (.Microsoft Corporation - RAS L2TP mini-port/call-manager driver.) () -- C:\Windows\System32\drivers\Rasl2tp.sys [120832] ©
[MD5.680C1DAE268B6FB67FA21B389A8B79EF] - (.Microsoft Corporation - Redirecteur de périphérique de Microsoft RD.) () -- C:\Windows\System32\drivers\rdpdr.sys [195584] ©
[MD5.FFF28F9F6823EB1756C60F1649560BBF] - (.Microsoft Corporation - TDI Translation Driver.) () -- C:\Windows\System32\drivers\tdx.sys [107520] ©
[MD5.64CA2B4A49A8EAF495E435623ECCE7DB] - (.Microsoft Corporation - Pilote de cliché instantané du volume.) () -- C:\Windows\System32\drivers\volsnap.sys [310080] ©
---\\ Processus lancés (34) - 2s
[MD5.ACEC3397D7FE8DF37DAD3B175CA2E148] - (.Bitdefender - Bitdefender Security Service.) -- C:\Program Files\Bitdefender\Bitdefender\vsserv.exe [1538672] [PID.932] ©
[MD5.648F5989443F52DD6575764DA56E96F9] - (.Intel Corporation - igfxCUIService Module.) -- C:\Windows\system32\igfxCUIService.exe [282096] [PID.1284] ©
[MD5.FC179CDBDC350D4FDD739983D42D0F08] - (.Realtek Semiconductor - Realtek Audio Service.) -- C:\Program Files\Realtek\Audio\HDA\RtkAudioService64.exe [291032] [PID.1412] ©
[MD5.EC7059FE43C74A6281ECC08253B6D5DB] - (.Realtek Semiconductor - HD Audio Background Process.) -- C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe [1396592] [PID.1428] ©
[MD5.013697369EAFFA675D0671607F036020] - (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) -- C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe [82128] [PID.2004] ©
[MD5.D1E343BC00136CE03C4D403194D06A80] - (.Andrea Electronics Corporation - Andrea filters APO access service (64-bit).) -- C:\Program Files\Realtek\Audio\HDA\AERTSr64.exe [98208] [PID.2020] ©
[MD5.316CE4F4D31F105534DA16B83F6A44C1] - (.Hewlett-Packard Development Company, L.P. - HP WMI Service.) -- c:\Program Files (x86)\HP\HP System Event\HPWMISVC.exe [602888] [PID.2196] ©
[MD5.EDCCC8C13B1EB882F77BA0ABB84566E7] - (.Copyright CANON INC. 2006-2012 All Rights Reserved - Inkjet Printer/Scanner/Fax Extended Survey.) -- C:\Program Files (x86)\Canon\IJPLM\ijplmsvc.exe [140456] [PID.2232]
[MD5.B239FDC885A77E4D5FB93AD1BA2A80EC] - (.Bitdefender - Bitdefender Update Service.) -- C:\Program Files\Bitdefender\Bitdefender\updatesrv.exe [67320] [PID.2392] ©
[MD5.E228C336F195FA629D00B02F9FFC5667] - (.Bitdefender - Safebox Service.) -- C:\Program Files\Bitdefender\Bitdefender SafeBox\safeboxservice.exe [94624] [PID.2560] ©
[MD5.EAFBC7D11FCBB99FA7765FCA746B39C0] - (.Intel Corporation - igfxEM Module.) -- C:\Windows\system32\igfxEM.exe [501744] [PID.1908] ©
[MD5.B48571628A3CF363B0852CEAC53A7836] - (.Intel Corporation - igfxHK Module.) -- C:\Windows\system32\igfxHK.exe [243696] [PID.2880] ©
[MD5.AC0583141DBC5ACAD2D40A0FCC42980F] - (.Intel Corporation - igfxTray Module.) -- C:\Windows\system32\igfxTray.exe [440816] [PID.2876] ©
[MD5.EFDC4DC553400BFC8A174C52D13ECBF4] - (.Realtek Semiconductor - Gestionnaire audio HD Realtek.) -- C:\Program Files\Realtek\Audio\HDA\RtkNGUI64.exe [7636696] [PID.1368] ©
[MD5.F271FA374481B353A2AB37403B94DA5D] - (.Synaptics Incorporated - Synaptics TouchPad 64-bit Enhancements.) -- C:\Program Files\Synaptics\SynTP\SynTPEnh.exe [2803440] [PID.2944] ©
[MD5.D5F1ADEA6513A230E27A3ADAD2A3B160] - (.Bitdefender - Bitdefender Agent.) -- C:\Program Files\Bitdefender\Bitdefender\bdagent.exe [1757520] [PID.956] ©
[MD5.EC7059FE43C74A6281ECC08253B6D5DB] - (.Realtek Semiconductor - HD Audio Background Process.) -- C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe [1396592] [PID.4144] ©
[MD5.68E4C851358D2A5043529DD3200BD85C] - (.Synaptics Incorporated - Synaptics Pointing Device Helper.) -- C:\PROGRAM FILES\SYNAPTICS\SynTP\SYNTPHELPER.EXE [199408] [PID.4416] ©
[MD5.0DFC21F95480B688E83C715A6C668095] - (.Bitdefender - Bitdefender Password Manager Agent.) -- C:\Program Files\Bitdefender\Bitdefender\pmbxag.exe [568400] [PID.4424] ©
[MD5.DB1919F34AB9CD5F43B0ED463D7E8D28] - (.Bitdefender - Bitdefender Application Password Manager Ag.) -- C:\Program Files\Bitdefender\Bitdefender\antispam32\bdapppassmgr.exe [615256] [PID.4520] ©
[MD5.77C01F1850E55373280A1B865D824F58] - (.© 2015 Microsoft Corporation - Microsoft Bing Service.) -- C:\Users\Rémi\AppData\Local\Microsoft\BingSvc\BingSvc.exe [144008] [PID.4824] ©
[MD5.F916BA0DA28A4B4F7B1ADE76EB42F088] - (.Oracle Corporation - Java Update Scheduler.) -- C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe [597552] [PID.4896] ©
[MD5.09B1747D1576FE7E5ECE2201C8F0936B] - (.Dropbox, Inc. - Dropbox.) -- C:\Program Files (x86)\Dropbox\Client\Dropbox.exe [36710768] [PID.4928] ©
[MD5.85778366674083C3070834AE7A917214] - (.CyberLink Corp. - CyberLink YouCam Service.) -- C:\Program Files (x86)\CyberLink\YouCam\YouCamService.exe [267224] [PID.4200] ©
[MD5.77E81E788CC63E65272A7D247F441505] - (.Hewlett-Packard Company - HP Support Assistant Service.) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\hpsa_service.exe [99128] [PID.4860] ©
[MD5.3FE5F886F28B78FCED4BD5668902B7FC] - (.Intel Corporation - IAStorDataSvc.) -- C:\Program Files\Intel\Intel(R) Rapid Storage Technology\IAStorDataMgrSvc.exe [15720] [PID.5204] ©
[MD5.1438FAF5C809BD7DB517CC9785018B3E] - (.Intel Corporation - Intel(R) ME Service.) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\FWService\IntelMeFWService.exe [131544] [PID.5276] ©
[MD5.9BF27BE5D9F87E556BF4269025703E4D] - (.Intel Corporation - Intel(R) Dynamic Application Loader Host In.) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe [154584] [PID.5292] ©
[MD5.E4267604E975EF4BBB1A39A1B4F5B3CB] - (.Intel Corporation - Intel(R) Local Management Service.) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe [405976] [PID.5428] ©
[MD5.601C233CDC2422AD7244D423ED8DFB50] - (.Mozilla Corporation - Firefox.) -- C:\Program Files (x86)\Mozilla Firefox\firefox.exe [377000] [PID.5880] ©
[MD5.79E195C249126C970C90CCD5EE3882C2] - (.Mozilla Corporation - Plugin Container for Firefox.) -- C:\Program Files (x86)\Mozilla Firefox\plugin-container.exe [278184] [PID.5940] ©
[MD5.ED51CB30657A6C3217A03D1628FB9038] - (.Adobe Systems, Inc. - Adobe Flash Player 19.0 r0.) -- C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerPlugin_19_0_0_185.exe [3425992] [PID.1560] ©
[MD5.ED51CB30657A6C3217A03D1628FB9038] - (.Adobe Systems, Inc. - Adobe Flash Player 19.0 r0.) -- C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerPlugin_19_0_0_185.exe [3425992] [PID.4708] ©
[MD5.DD7DAC8A6913EB893372091E96871F95] - (.Nicolas Coolman - ZHPDiag.) -- C:\Users\Rémi\Downloads\ZHPDiag3.exe [1940992] [PID.7044] ©
---\\ Firefox, Plugins,Demarrage,Recherche,Extensions (9) - 1s
P2 - EXT FILE: (...) -- C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\extensions\***@***
P2 - EXT FILE: (...) -- C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\extensions\***@***
P2 - EXT FILE: (...) -- C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\searchplugins\bing-lavasoft.xml
P2 - EXT: (.Mozilla - Default.) -- C:\Program Files (x86)\Mozilla Firefox\browser\extensions\{972ce4c6-7e08-4474-a285-3208198ce6fd} ©
P2 - EXT: (.Giuliano Masseroni - United States English Spellchecker.) -- C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\extensions\***@*** ©
P2 - EXT: (.Center for History and New Media - Zotero Word for Windows Integration.) -- C:\Users\Rémi\AppData\Roaming\Mozilla\Firefox\Profiles\myfns4k4.default\extensions\***@***
P2 - FPN: [HKLM] [@adobe.com/FlashPlayer] - (.Adobe Systems Incorporated.) -- C:\Windows\SysWOW64\Macromed\Flash\NPSWF32_19_0_0_185.dll ©
P2 - FPN: [HKLM] [@pandonetworks.com/PandoWebPlugin] - (.Pando Networks Inc..) -- C:\Program Files (x86)\Pando Networks\Media Booster\npPandoWebPlugin.dll ©
P2 - FPN: [HKLM] [@WildTangent.com/GamesAppPresenceDetector,Version=1.0] - (.WildTangent.) -- C:\Program Files (x86)\WildTangent Games\App\BrowserIntegration\Registered\0\NP_wtapp.dll ©
---\\ Internet Explorer,Démarrage,Recherche,URLSearchHook (13) - 0s
R0 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = www.google.fr
R0 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = about:blank
R0 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = about:blank
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Extensions Off Page = about:noadd-ons
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Security Risk Page = about:securityrisk
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Extensions Off Page = about:noadd-ons
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Security Risk Page = about:securityrisk
R3 - URLSearchHook: (no name) - {CFBFAE00-17A6-11D0-99CB-00C04FD64497} Orphean =>.Microsoft Internet Explorer
R4 - HKLM\SOFTWARE\Microsoft\Internet Explorer\PhishingFilter,EnabledV9 = 1
R4 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\PhishingFilter,EnabledV9 = 1
---\\ Internet Explorer,Proxy Management (4) - 0s
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyEnable = 0
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,MigrateProxy = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1 = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,AutoConfigProxy = wininet.dll
---\\ Internet Explorer,IniFiles, Autoloading programs (3) - 0s
F2 - REG:system.ini: UserInit=userinit.exe (.Microsoft Corporation.) ©
F2 - REG:system.ini: Shell=C:\Windows\explorer.exe (.Microsoft Corporation.) ©
F2 - REG:system.ini: VMApplet=C:\Windows\SysWOW64\SystemPropertiesPerformance.exe (.Microsoft Corporation.) ©
---\\ Etude du fichier hosts (1) - 0s
~ Le fichier hôte est sain (The hosts file is clean) (21)
---\\ Browser Helper Object de navigateur (BHO) (5) - 0s
O2 - BHO: Bitdefender Wallet [64Bits] - {1DAC0C53-7D23-4AB3-856A-B04D98CD982A} . (.Bitdefender - Bitdefender Password Manager Internet Explo.) -- C:\Program Files\Bitdefender\Bitdefender\Antispam32\pmbxie.dll ©
O2 - BHO: Skype for Business Click to Call BHO [64Bits] - {31D09BA0-12F5-4CCE-BE8A-2923E76605DA} (Orphean)
O2 - BHO: Canon Easy-WebPrint EX BHO [64Bits] - {3785D0AD-BFFF-47F6-BF5B-A587C162FED9} . (.CANON INC. - Easy-WebPrint EX.) -- C:\Program Files (x86)\Canon\Easy-WebPrint EX\ewpexbho.dll ©
O2 - BHO: Microsoft SkyDrive Pro Browser Helper [64Bits] - {D0498E0A-45B7-42AE-A9AA-ABA463DBD3BF} (Orphean)
O2 - BHO: HP Network Check Helper [64Bits] - {E76FD755-C1BA-4DCB-9F13-99BD91223ADE} . (.Hewlett-Packard - HP Network Check IE Plug-in.) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPNetworkCheck\HPNetworkCheckPlugin.dll ©
---\\ Applications lancées au démarrage du système (26) - 1s
O4 - HKLM\..\Run: [RTHDVCPL] . (.Realtek Semiconductor - Gestionnaire audio HD Realtek.) -- C:\Program Files\Realtek\Audio\HDA\RtkNGUI64.exe ©
O4 - HKLM\..\Run: [SynTPEnh] C:\Program Files (x86)\Synaptics\SynTP\SynTPEnh.exe (.not file.)
O4 - HKLM\..\Run: [Bdagent] . (.Bitdefender - Bitdefender Agent.) -- C:\Program Files\Bitdefender\Bitdefender\bdagent.exe ©
O4 - HKLM\..\Run: [RtHDVBg] . (.Realtek Semiconductor - HD Audio Background Process.) -- C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe ©
O4 - HKCU\..\Run: [RESTART_STICKY_NOTES] . (.Microsoft Corporation - Pense-bête.) -- C:\Windows\System32\StikyNot.exe ©
O4 - HKCU\..\Run: [Bitdefender Wallet Agent] . (.Bitdefender - Bitdefender Password Manager Agent.) -- C:\Program Files\Bitdefender\Bitdefender\pmbxag.exe ©
O4 - HKCU\..\Run: [Bitdefender Agent de l'application Wallet] . (.Bitdefender - Bitdefender Application Password Manager Ag.) -- C:\Program Files\Bitdefender\Bitdefender\antispam32\bdapppassmgr.exe ©
O4 - HKCU\..\Run: [CCleaner Monitoring] . (.Piriform Ltd - CCleaner.) -- C:\Program Files\CCleaner\CCleaner64.exe ©
O4 - HKCU\..\Run: [Power2GoExpress8] NA
O4 - HKCU\..\Run: [BingSvc] . (.© 2015 Microsoft Corporation - Microsoft Bing Service.) -- C:\Users\Rémi\AppData\Local\Microsoft\BingSvc\BingSvc.exe ©
O4 - HKLM\..\Wow6432Node\Run: [CanonQuickMenu] . (.CANON INC. - Canon Quick Menu.) -- C:\Program Files (x86)\Canon\Quick Menu\CNQMMAIN.EXE ©
O4 - HKLM\..\Wow6432Node\Run: [HPMessageService] . (.Hewlett-Packard Development Company, L.P. - HP Message Service.) -- C:\Program Files (x86)\HP\HP System Event\HPMSGSVC.exe ©
O4 - HKLM\..\Wow6432Node\Run: [SunJavaUpdateSched] . (.Oracle Corporation - Java Update Scheduler.) -- C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe ©
O4 - HKLM\..\Wow6432Node\Run: [Dropbox] . (.Dropbox, Inc. - Dropbox.) -- C:\Program Files (x86)\Dropbox\Client\Dropbox.exe ©
O4 - HKUS\.DEFAULT\..\Run: [Bitdefender Wallet Agent] . (.Bitdefender - Bitdefender Password Manager Agent.) -- C:\Program Files\Bitdefender\Bitdefender\pmbxag.exe ©
O4 - HKUS\.DEFAULT\..\Run: [Bitdefender Wallet] . (.Bitdefender - Bitdefender Password Manager.) -- C:\Program Files\Bitdefender\Bitdefender\pwdmanui.exe ©
O4 - HKUS\.DEFAULT\..\Run: [Bitdefender Agent de l'application Wallet] . (.Bitdefender - Bitdefender Application Password Manager Ag.) -- C:\Program Files\Bitdefender\Bitdefender\antispam32\bdapppassmgr.exe ©
O4 - HKUS\S-1-5-18\..\Run: [Bitdefender Wallet Agent] . (.Bitdefender - Bitdefender Password Manager Agent.) -- C:\Program Files\Bitdefender\Bitdefender\pmbxag.exe ©
O4 - HKUS\S-1-5-18\..\Run: [Bitdefender Wallet] . (.Bitdefender - Bitdefender Password Manager.) -- C:\Program Files\Bitdefender\Bitdefender\pwdmanui.exe ©
O4 - HKUS\S-1-5-18\..\Run: [Bitdefender Agent de l'application Wallet] . (.Bitdefender - Bitdefender Application Password Manager Ag.) -- C:\Program Files\Bitdefender\Bitdefender\antispam32\bdapppassmgr.exe ©
O4 - HKUS\S-1-5-21-4163309065-561981066-2258222818-1001\..\Run: [RESTART_STICKY_NOTES] . (.Microsoft Corporation - Pense-bête.) -- C:\Windows\System32\StikyNot.exe ©
O4 - HKUS\S-1-5-21-4163309065-561981066-2258222818-1001\..\Run: [Bitdefender Wallet Agent] . (.Bitdefender - Bitdefender Password Manager Agent.) -- C:\Program Files\Bitdefender\Bitdefender\pmbxag.exe ©
O4 - HKUS\S-1-5-21-4163309065-561981066-2258222818-1001\..\Run: [Bitdefender Agent de l'application Wallet] . (.Bitdefender - Bitdefender Application Password Manager Ag.) -- C:\Program Files\Bitdefender\Bitdefender\antispam32\bdapppassmgr.exe ©
O4 - HKUS\S-1-5-21-4163309065-561981066-2258222818-1001\..\Run: [CCleaner Monitoring] . (.Piriform Ltd - CCleaner.) -- C:\Program Files\CCleaner\CCleaner64.exe ©
O4 - HKUS\S-1-5-21-4163309065-561981066-2258222818-1001\..\Run: [Power2GoExpress8] NA
O4 - HKUS\S-1-5-21-4163309065-561981066-2258222818-1001\..\Run: [BingSvc] . (.© 2015 Microsoft Corporation - Microsoft Bing Service.) -- C:\Users\Rémi\AppData\Local\Microsoft\BingSvc\BingSvc.exe ©
---\\ Modification Domaine/Adresses DNS (6) - 0s
O17 - HKLM\System\CCS\Services\Tcpip\Parameters: DhcpNameServer = 80.10.46.232
O17 - HKLM\System\CCS\Services\Tcpip\Parameters: DhcpNameServer = 192.168.1.1 192.168.1.1
O17 - HKLM\System\CCS\Services\Tcpip\Parameters: DhcpDomain = orange-hotspot.com
O17 - HKLM\System\CS1\Services\Tcpip\Parameters: DhcpNameServer = 80.10.46.232
O17 - HKLM\System\CS1\Services\Tcpip\Parameters: DhcpNameServer = 192.168.1.1 192.168.1.1
O17 - HKLM\System\CS1\Services\Tcpip\Parameters: DhcpDomain = orange-hotspot.com
---\\ Protocole additionnel (22) - 0s
O18 - Handler: about [64Bits] - {3050F406-98B5-11CF-BB82-00AA00BDCE0B} . (.Microsoft Corporation - Visionneuse HTML Microsoft (R).) -- C:\Windows\SysWOW64\mshtml.dll ©
O18 - Handler: cdl [64Bits] - {3dd53d40-7b8b-11D0-b013-00aa0059ce02} . (.Microsoft Corporation - Extensions OLE32 pour Win32.) -- C:\Windows\SysWOW64\urlmon.dll ©
O18 - Handler: dvd [64Bits] - {12D51199-0DB5-46FE-A120-47A3D7D937CC} . (.Microsoft Corporation - Contrôle ActiveX pour le flux vidéo.) -- C:\Windows\SysWOW64\MSVidCtl.dll ©
O18 - Handler: file [64Bits] - {79eac9e7-baf9-11ce-8c82-00aa004ba90b} . (.Microsoft Corporation - Extensions OLE32 pour Win32.) -- C:\Windows\SysWOW64\urlmon.dll ©
O18 - Handler: ftp [64Bits] - {79eac9e3-baf9-11ce-8c82-00aa004ba90b} . (.Microsoft Corporation - Extensions OLE32 pour Win32.) -- C:\Windows\SysWOW64\urlmon.dll ©
O18 - Handler: http [64Bits] - {79eac9e2-baf9-11ce-8c82-00aa004ba90b} . (.Microsoft Corporation - Extensions OLE32 pour Win32.) -- C:\Windows\SysWOW64\urlmon.dll ©
O18 - Handler: https [64Bits] - {79eac9e5-baf9-11ce-8c82-00aa004ba90b} . (.Microsoft Corporation - Extensions OLE32 pour Win32.) -- C:\Windows\SysWOW64\urlmon.dll ©
O18 - Handler: its [64Bits] - {9D148291-B9C8-11D0-A4CC-0000F80149F6} . (.Microsoft Corporation - Microsoft® InfoTech Storage System Library.) -- C:\Windows\SysWOW64\itss.dll ©
O18 - Handler: javascript [64Bits] - {3050F3B2-98B5-11CF-BB82-00AA00BDCE0B} . (.Microsoft Corporation - Visionneuse HTML Microsoft (R).) -- C:\Windows\SysWOW64\mshtml.dll ©
O18 - Handler: local [64Bits] - {79eac9e7-baf9-11ce-8c82-00aa004ba90b} . (.Microsoft Corporation - Extensions OLE32 pour Win32.) -- C:\Windows\SysWOW64\urlmon.dll ©
O18 - Handler: mailto [64Bits] - {3050f3DA-98B5-11CF-BB82-00AA00BDCE0B} . (.Microsoft Corporation - Visionneuse HTML Microsoft (R).) -- C:\Windows\SysWOW64\mshtml.dll ©
O18 - Handler: mhtml [64Bits] - {05300401-BCBC-11d0-85E3-00C04FD85AB4} . (.Microsoft Corporation - Microsoft Internet Messaging API Resources.) -- C:\Windows\SysWOW64\inetcomm.dll ©
O18 - Handler: mk [64Bits] - {79eac9e6-baf9-11ce-8c82-00aa004ba90b} . (.Microsoft Corporation - Extensions OLE32 pour Win32.) -- C:\Windows\SysWOW64\urlmon.dll ©
O18 - Handler: ms-its [64Bits] - {9D148291-B9C8-11D0-A4CC-0000F80149F6} . (.Microsoft Corporation - Microsoft® InfoTech Storage System Library.) -- C:\Windows\SysWOW64\itss.dll ©
O18 - Handler: osf [64Bits] - {D924BDC6-C83A-4BD5-90D0-095128A113D1} . (.Microsoft Corporation - Microsoft Office 2013 component.) -- C:\Program Files\Microsoft Office 15\root\office15\msosb.dll ©
O18 - Handler: res [64Bits] - {3050F3BC-98B5-11CF-BB82-00AA00BDCE0B} . (.Microsoft Corporation - Visionneuse HTML Microsoft (R).) -- C:\Windows\SysWOW64\mshtml.dll ©
O18 - Handler: tv [64Bits] - {CBD30858-AF45-11D2-B6D6-00C04FBBDE6E} . (.Microsoft Corporation - Contrôle ActiveX pour le flux vidéo.) -- C:\Windows\SysWOW64\MSVidCtl.dll ©
O18 - Handler: vbscript [64Bits] - {3050F3B2-98B5-11CF-BB82-00AA00BDCE0B} . (.Microsoft Corporation - Visionneuse HTML Microsoft (R).) -- C:\Windows\SysWOW64\mshtml.dll ©
O18 - Handler: wlpg [64Bits] - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} . (.Microsoft Corporation - Photo Gallery Album Download Protocol Handl.) -- C:\Program Files (x86)\Windows Live\Photo Gallery\AlbumDownloadProtocolHandler.dll ©
O18 - Filter: application/octet-stream [64Bits] - {1E66F26B-79EE-11D2-8710-00C04F79ED0D} . (.Microsoft Corporation - Microsoft .NET Runtime Execution Engine.) -- C:\Windows\SysWOW64\mscoree.dll ©
O18 - Filter: application/x-complus [64Bits] - {1E66F26B-79EE-11D2-8710-00C04F79ED0D} . (.Microsoft Corporation - Microsoft .NET Runtime Execution Engine.) -- C:\Windows\SysWOW64\mscoree.dll ©
O18 - Filter: application/x-msdownload [64Bits] - {1E66F26B-79EE-11D2-8710-00C04F79ED0D} . (.Microsoft Corporation - Microsoft .NET Runtime Execution Engine.) -- C:\Windows\SysWOW64\mscoree.dll ©
---\\ Liste des services NT non Microsoft et non désactivés (16) - 1s
O23 - Service: Adobe Acrobat Update Service (AdobeARMservice) . (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) - C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe ©
O23 - Service: Andrea RT Filters Service (AERTFilters) . (.Andrea Electronics Corporation - Andrea filters APO access service (64-bit).) - C:\Program Files\Realtek\Audio\HDA\AERTSr64.exe ©
O23 - Service: Service Mise à jour Dropbox (dbupdate) (dbupdate) . (.Dropbox, Inc. - Dropbox Update.) - C:\Program Files (x86)\Dropbox\Update\DropboxUpdate.exe ©
O23 - Service: HP Support Assistant Service (HP Support Assistant Service) . (.Hewlett-Packard Company - HP Support Assistant Service.) - C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\hpsa_service.exe ©
O23 - Service: HPWMISVC (HPWMISVC) . (.Hewlett-Packard Development Company, L.P. - HP WMI Service.) - c:\Program Files (x86)\HP\HP System Event\HPWMISVC.exe ©
O23 - Service: Intel(R) Rapid Storage Technology (IAStorDataMgrSvc) . (.Intel Corporation - IAStorDataSvc.) - C:\Program Files\Intel\Intel(R) Rapid Storage Technology\IAStorDataMgrSvc.exe ©
O23 - Service: Intel(R) HD Graphics Control Panel Service (igfxCUIService1.0.0.0) . (.Intel Corporation - igfxCUIService Module.) - C:\Windows\system32\igfxCUIService.exe ©
O23 - Service: Canon Inkjet Printer/Scanner/Fax Extended Survey Program (IJPLMSVC) . (.Copyright CANON INC. 2006-2012 All Rights Reserved - Inkjet Printer/Scanner/Fax Extended Survey.) - C:\Program Files (x86)\Canon\IJPLM\ijplmsvc.exe
O23 - Service: Intel® ME Service (Intel(R) ME Service) . (.Intel Corporation - Intel(R) ME Service.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\FWService\IntelMeFWService.exe ©
O23 - Service: Intel(R) Dynamic Application Loader Host Interface Service (jhi_service) . (.Intel Corporation - Intel(R) Dynamic Application Loader Host In.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe ©
O23 - Service: Intel(R) Management and Security Application Local Manageme (LMS) . (.Intel Corporation - Intel(R) Local Management Service.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe ©
O23 - Service: Realtek Audio Service (RtkAudioService) . (.Realtek Semiconductor - Realtek Audio Service.) - C:\Program Files\Realtek\Audio\HDA\RtkAudioService64.exe ©
O23 - Service: SafeBox (SafeBox) . (.Bitdefender - Safebox Service.) - C:\Program Files\Bitdefender\Bitdefender SafeBox\safeboxservice.exe ©
O23 - Service: Skype Updater (SkypeUpdate) . (.Skype Technologies - Skype Updater Service.) - C:\Program Files (x86)\Skype\Updater\Updater.exe ©
O23 - Service: Bitdefender Desktop Update Service (UPDATESRV) . (.Bitdefender - Bitdefender Update Service.) - C:\Program Files\Bitdefender\Bitdefender\updatesrv.exe ©
O23 - Service: Bitdefender Virus Shield (VSSERV) . (.Bitdefender - Bitdefender Security Service.) - C:\Program Files\Bitdefender\Bitdefender\vsserv.exe ©
---\\ Tâches planifiées en automatique (29) - 4s
[MD5.E3FB05F33E1404AD606B1E1FE7C323C3] [APT] [Adobe Acrobat Update Task] (.Adobe Systems Incorporated.) -- C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe [998104] ©
[MD5.C6D147C12C424373B016C0AB0A6C61EB] [APT] [Adobe Flash Player Updater] (.Adobe Systems Incorporated.) -- C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [269000] ©
[MD5.BE428EE8474E63EFA5B56464FEA02A31] [APT] [Bitdefender Auto Scan] (.Bitdefender.) -- C:\Program Files\Bitdefender\Bitdefender\mtasklaunch.exe [25120] ©
[MD5.BC14706D68E7F855735369CFEE4028C7] [APT] [Bitdefender Update Product Data_A17FD818A96743FAB28AC221BEB4B2C8] (.Bitdefender.) -- C:\Program Files\Bitdefender\Bitdefender\bdproductdata.exe [98208] ©
[MD5.2E4EE47FBD9BB663A5220DBC38579986] [APT] [CCleanerSkipUAC] (.Piriform Ltd.) -- C:\Program Files\CCleaner\CCleaner.exe [5282584] ©
[MD5.00000000000000000000000000000000] [APT] [Chromium] (...) -- C:\Users\RMI~1\AppData\Local\Chromium\APPLIC~1\450240~1.0\INSTAL~1\UNINST~1.EXE (.not file.) [0]
[MD5.33BFEC2B102B196B62ABB9947C7D7E23] [APT] [DropboxUpdateTaskMachineCore] (.Dropbox, Inc..) -- C:\Program Files (x86)\Dropbox\Update\DropboxUpdate.exe [136048] ©
[MD5.33BFEC2B102B196B62ABB9947C7D7E23] [APT] [DropboxUpdateTaskMachineUA] (.Dropbox, Inc..) -- C:\Program Files (x86)\Dropbox\Update\DropboxUpdate.exe [136048] ©
[MD5.8AA3B22B716A04AC8DD13318A40D708D] [APT] [HPCeeScheduleForR'mi] (.Hewlett-Packard.) -- C:\Program Files (x86)\Hewlett-Packard\HP Ceement\HPCEE.exe [95800] ©
[MD5.EC62720A72C1ACD6AB638C0D7D10F431] [APT] [IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473] (...) -- C:\Program Files (x86)\Intel\Intel(R) Update Manager\bin\iumsvc.exe [174368]
[MD5.EC62720A72C1ACD6AB638C0D7D10F431] [APT] [IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473-Logon] (...) -- C:\Program Files (x86)\Intel\Intel(R) Update Manager\bin\iumsvc.exe [174368]
[MD5.F271FA374481B353A2AB37403B94DA5D] [APT] [Synaptics TouchPad Enhancements] (.Synaptics Incorporated.) -- C:\Program Files\Synaptics\SynTP\SynTPEnh.exe [2803440] ©
[MD5.85778366674083C3070834AE7A917214] [APT] [YCMServiceAgent] (.CyberLink Corp..) -- C:\Program Files (x86)\CyberLink\YouCam\YouCamService.exe [267224] ©
O39 - APT: Adobe Flash Player Updater - (.Adobe Systems Incorporated.) -- C:\Windows\Tasks\Adobe Flash Player Updater.job [1002] ©
O39 - APT: Chromium - (...) -- C:\Windows\Tasks\Chromium.job [342]
O39 - APT: DropboxUpdateTaskMachineCore - (.Dropbox, Inc..) -- C:\Windows\Tasks\DropboxUpdateTaskMachineCore.job [1194] ©
O39 - APT: DropboxUpdateTaskMachineUA - (.Dropbox, Inc..) -- C:\Windows\Tasks\DropboxUpdateTaskMachineUA.job [1198] ©
O39 - APT: Adobe Acrobat Update Task - (.Adobe Systems Incorporated.) -- C:\Windows\System32\Tasks\Adobe Acrobat Update Task [3886] ©
O39 - APT: Adobe Flash Player Updater - (.Adobe Systems Incorporated.) -- C:\Windows\System32\Tasks\Adobe Flash Player Updater [3890] ©
O39 - APT: Bitdefender Auto Scan - (.Bitdefender.) -- C:\Windows\System32\Tasks\Bitdefender Auto Scan [3576] ©
O39 - APT: Bitdefender Update Product Data_A17FD818A96743FAB28AC221BEB4B2C8 - (.Bitdefender.) -- C:\Windows\System32\Tasks\Bitdefender Update Product Data_A17FD818A96743FAB28AC221BEB4B2C8 [3498] ©
O39 - APT: CCleanerSkipUAC - (.Piriform Ltd.) -- C:\Windows\System32\Tasks\CCleanerSkipUAC [2770] ©
O39 - APT: Chromium - (...) -- C:\Windows\System32\Tasks\Chromium [2680]
O39 - APT: DropboxUpdateTaskMachineCore - (.Dropbox, Inc..) -- C:\Windows\System32\Tasks\DropboxUpdateTaskMachineCore [3934] ©
O39 - APT: DropboxUpdateTaskMachineUA - (.Dropbox, Inc..) -- C:\Windows\System32\Tasks\DropboxUpdateTaskMachineUA [4170] ©
O39 - APT: IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473 - (...) -- C:\Windows\System32\Tasks\IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473 [3718]
O39 - APT: IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473-Logon - (...) -- C:\Windows\System32\Tasks\IUM-F1E24CA0-B63E-4F13-A9E3-4ADE3BFF3473-Logon [3476]
O39 - APT: Synaptics TouchPad Enhancements - (.Synaptics Incorporated.) -- C:\Windows\System32\Tasks\Synaptics TouchPad Enhancements [2990] ©
O39 - APT: YCMServiceAgent - (.CyberLink Corp..) -- C:\Windows\System32\Tasks\YCMServiceAgent [3156] ©
---\\ Logiciels installés (108) - 6s
O42 - Logiciel: Bitdefender Total Security - (.Bitdefender.) [HKLM][64Bits] -- Bitdefender ©
O42 - Logiciel: CCleaner - (.Piriform.) [HKLM][64Bits] -- CCleaner ©
O42 - Logiciel: R for Windows 3.1.3 - (.R Core Team.) [HKLM][64Bits] -- R for Windows 3.1.3_is1 ©
O42 - Logiciel: R for Windows 3.2.2 - (.R Core Team.) [HKLM][64Bits] -- R for Windows 3.2.2_is1 ©
O42 - Logiciel: Synaptics Pointing Device Driver - (.Synaptics Incorporated.) [HKLM][64Bits] -- SynTPDeinstKey ©
O42 - Logiciel: Canon iP7200 series Printer Driver - (.Canon Inc..) [HKLM][64Bits] -- {1199FAD5-9546-44f3-81CF-FFDB8040B7BF}_Canon_iP7200_series ©
O42 - Logiciel: Intel® Trusted Connect Service Client - (.Intel Corporation.) [HKLM][64Bits] -- {1B444AF9-1DBE-4884-8F35-969BEFCF69A8} ©
O42 - Logiciel: Intel(R) Management Engine Components - (.Intel Corporation.) [HKLM][64Bits] -- {1CEAC85D-2590-4760-800F-8DE5E91F3700} ©
O42 - Logiciel: 7-Zip 9.20 (x64 edition) - (.Igor Pavlov.) [HKLM][64Bits] -- {23170F69-40C1-2702-0920-000001000000} ©
O42 - Logiciel: Intel(R) Management Engine Components - (.Intel Corporation.) [HKLM][64Bits] -- {4034E489-D0E9-41C4-A0DA-865D3881FE3F} ©
O42 - Logiciel: Intel(R) Rapid Storage Technology - (.Intel Corporation.) [HKLM][64Bits] -- {409CB30E-E457-4008-9B1A-ED1B9EA21140} ©
O42 - Logiciel: Energy Star - (.Hewlett-Packard Company.) [HKLM][64Bits] -- {465CA2B6-98AF-4E77-BE22-A908C34BB9EC} ©
O42 - Logiciel: Intel(R) ME UninstallLegacy - (.Intel Corporation.) [HKLM][64Bits] -- {4A7EE59E-C97F-4EC6-A607-7E2CDEC24092} ©
O42 - Logiciel: HP Postscript Converter - (.Hewlett-Packard.) [HKLM][64Bits] -- {6E14E6D6-3175-4E1A-B934-CAB5A86367CD} ©
O42 - Logiciel: DisableMSDefender - (.Hewlett-Packard Company.) [HKLM][64Bits] -- {74FE39A0-FB76-47CD-84BA-91E2BBB17EF2} ©
O42 - Logiciel: HP Utility Center - (.Hewlett-Packard Company.) [HKLM][64Bits] -- {891A1782-8B20-4403-8383-458962525926} ©
O42 - Logiciel: Office 15 Click-to-Run Licensing Component - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-008F-0000-1000-0000000FF1CE} ©
O42 - Logiciel: Intel(R) Rapid Storage Technology - (.Intel Corporation.) [HKLM][64Bits] -- {9E9C290F-18E8-412D-B4F2-6CD6B45E47C0} ©
O42 - Logiciel: Intel(R) Management Engine Components - (.Intel Corporation.) [HKLM][64Bits] -- {BACDF5CE-C53E-43FD-ADB8-CFBEC19FF50E} ©
O42 - Logiciel: HP Registration Service - (.Hewlett-Packard.) [HKLM][64Bits] -- {D1E8F2D7-7794-4245-B286-87ED86C1893C} ©
O42 - Logiciel: MSVCRT110_amd64 - (.Microsoft.) [HKLM][64Bits] -- {E9FA781F-3E80-4399-825A-AD3E11C28C77} ©
O42 - Logiciel: Adobe Flash Player 19 NPAPI - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- Adobe Flash Player NPAPI ©
O42 - Logiciel: Adobe Shockwave Player 12.0 - (.Adobe Systems, Inc..) [HKLM][64Bits] -- Adobe Shockwave Player ©
O42 - Logiciel: Canon iP7200 series On-screen Manual - (.Canon Inc..) [HKLM][64Bits] -- Canon iP7200 series On-screen Manual ©
O42 - Logiciel: Canon My Image Garden - (.Canon Inc..) [HKLM][64Bits] -- Canon My Image Garden ©
O42 - Logiciel: Canon My Image Garden Design Files - (.Canon Inc..) [HKLM][64Bits] -- Canon My Image Garden Design Files ©
O42 - Logiciel: Canon Inkjet Printer/Scanner/Fax Extended Survey Program - (.Canon Inc..) [HKLM][64Bits] -- CANONIJPLM100 ©
O42 - Logiciel: Canon My Printer - (.Canon Inc..) [HKLM][64Bits] -- CanonMyPrinter ©
O42 - Logiciel: Canon Quick Menu - (.Canon Inc..) [HKLM][64Bits] -- CanonQuickMenu ©
O42 - Logiciel: Canon IJ Network Tool - (.Canon Inc..) [HKLM][64Bits] -- Canon_IJ_Network_UTILITY ©
O42 - Logiciel: Dropbox - (.Dropbox, Inc..) [HKLM][64Bits] -- Dropbox ©
O42 - Logiciel: Canon Easy-WebPrint EX - (.Canon Inc..) [HKLM][64Bits] -- Easy-WebPrint EX ©
O42 - Logiciel: Enregistrement utilisateur de Canon iP7200 series - (.Canon Inc.?.) [HKLM][64Bits] -- Enregistrement utilisateur de Canon iP7200 series ©
O42 - Logiciel: Free PDF to Word Doc Converter v1.1 - (.www.hellopdf.com.) [HKLM][64Bits] -- Free PDF to Word Doc Converter_is1 ©
O42 - Logiciel: Free YouTube To MP3 Converter - (.DVDVideoSoft Ltd..) [HKLM][64Bits] -- Free YouTube To MP3 Converter_is1 ©
O42 - Logiciel: CyberLink YouCam - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{01FB4998-33C4-4431-85ED-079E3EEFE75D} ©
O42 - Logiciel: CyberLink Media Suite 10 - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{1FBF6C24-C1fD-4101-A42B-0C564F9E8E79} ©
O42 - Logiciel: CyberLink Power2Go 8 - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{2A87D48D-3FDF-41fd-97CD-A1E370EFFFE2} ©
O42 - Logiciel: CyberLink Power Media Player 12 - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{B46BEA36-0B71-4A4E-AE41-87241643FA0A} ©
O42 - Logiciel: CyberLink LabelPrint - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{C59C179C-668D-49A9-B6EA-0121CCFC1243} ©
O42 - Logiciel: Malwarebytes Anti-Malware version 2.0.4.1028 - (.Malwarebytes Corporation.) [HKLM][64Bits] -- Malwarebytes Anti-Malware_is1 ©
O42 - Logiciel: Mozilla Firefox 41.0.1 (x86 fr) - (.Mozilla.) [HKLM][64Bits] -- Mozilla Firefox 41.0.1 (x86 fr) ©
O42 - Logiciel: Mozilla Maintenance Service - (.Mozilla.) [HKLM][64Bits] -- MozillaMaintenanceService ©
O42 - Logiciel: MyDriveConnect 4.0.3.2180 - (.TomTom.) [HKLM][64Bits] -- MyDriveConnect ©
O42 - Logiciel: Photo! Editor 1.1 - (...) [HKLM][64Bits] -- PhotoToolkit_is1
O42 - Logiciel: RStudio - (.RStudio.) [HKLM][64Bits] -- RStudio ©
O42 - Logiciel: HP Connected Music (Meridian - installer) - (.Meridian Audio Ltd.) [HKLM][64Bits] -- StartHPConnectedMusic ©
O42 - Logiciel: Jeux WildTangent - (.WildTangent.) [HKLM][64Bits] -- WildTangent wildgames Master Uninstall © =>.WildTangent
O42 - Logiciel: Virtual Families - (.WildTangent.) [HKLM][64Bits] -- WTA-1939d85d-8f72-4490-a140-31f91fce7d97 © =>.WildTangent
O42 - Logiciel: Governor of Poker 2 Premium Edition - (.WildTangent.) [HKLM][64Bits] -- WTA-23232e7f-aeb0-4057-a883-a4cce26f176a © =>.WildTangent
O42 - Logiciel: Bejeweled 3 - (.WildTangent.) [HKLM][64Bits] -- WTA-26c3824f-e0b1-44b1-b55b-02872c773f1e © =>.WildTangent
O42 - Logiciel: Polar Bowler - (.WildTangent.) [HKLM][64Bits] -- WTA-37ce64a8-e229-4324-a6a6-685f47db4e48 © =>.WildTangent
O42 - Logiciel: Ranch Rush 2 - Premium Edition - (.WildTangent.) [HKLM][64Bits] -- WTA-3c6831ab-259a-4a62-8438-cb1c9b288a43 © =>.WildTangent
O42 - Logiciel: Cradle of Rome 2 - (.WildTangent.) [HKLM][64Bits] -- WTA-4d17b930-d6cd-4197-a0a9-b018b7b6e8b2 © =>.WildTangent
O42 - Logiciel: Crazy Chicken Soccer - (.WildTangent.) [HKLM][64Bits] -- WTA-63312d7e-3cd4-4ecc-9194-a9129e041c99 © =>.WildTangent
O42 - Logiciel: Mahjongg Artifacts - (.WildTangent.) [HKLM][64Bits] -- WTA-6380cad6-b448-45bc-8f06-d8faa0517691 © =>.WildTangent
O42 - Logiciel: Farm Frenzy - (.WildTangent.) [HKLM][64Bits] -- WTA-6a8acc81-527c-4eb9-a8f3-5b4fe33bf4ce © =>.WildTangent
O42 - Logiciel: Zuma's Revenge - (.WildTangent.) [HKLM][64Bits] -- WTA-79dc179f-a62d-4ff2-8e3a-df868183f3b0 © =>.WildTangent
O42 - Logiciel: Jewel Match 3 - (.WildTangent.) [HKLM][64Bits] -- WTA-7ab2d79a-78d1-4094-958e-1e8f9c164146 © =>.WildTangent
O42 - Logiciel: Vacation Quest(TM) - Australia - (.WildTangent.) [HKLM][64Bits] -- WTA-ac10fa0f-d3ca-421c-a7db-06b05e06c04b © =>.WildTangent
O42 - Logiciel: Build-a-lot - (.WildTangent.) [HKLM][64Bits] -- WTA-ace88eb6-be9a-41f7-af05-fb3e643e7396 © =>.WildTangent
O42 - Logiciel: Trinklit Supreme - (.WildTangent.) [HKLM][64Bits] -- WTA-bdd3a18e-5286-4a84-ad26-4f0405fb36e7 © =>.WildTangent
O42 - Logiciel: Plants vs. Zombies - Game of the Year - (.WildTangent.) [HKLM][64Bits] -- WTA-ce267d2d-7698-4cde-a8df-813de1ed829f © =>.WildTangent
O42 - Logiciel: Aloha TriPeaks - (.WildTangent.) [HKLM][64Bits] -- WTA-d4deff41-491a-462d-ab5d-7b9141e9291a © =>.WildTangent
O42 - Logiciel: Wedding Dash - (.WildTangent.) [HKLM][64Bits] -- WTA-f99bffc7-38c7-483b-b203-90fce0f5dc7b © =>.WildTangent
O42 - Logiciel: CyberLink YouCam - (.CyberLink Corp..) [HKLM][64Bits] -- {01FB4998-33C4-4431-85ED-079E3EEFE75D} ©
O42 - Logiciel: HP Customer Experience Enhancements - (.Hewlett-Packard.) [HKLM][64Bits] -- {07FA4960-B038-49EB-891B-9F95930AA544} ©
O42 - Logiciel: Dropbox Update Helper - (.Dropbox, Inc..) [HKLM][64Bits] -- {099218A5-A723-43DC-8DB5-6173656A1E94} ©
O42 - Logiciel: Cisco PEAP Module - (.Cisco Systems, Inc..) [HKLM][64Bits] -- {0A4EF0E6-A912-4CDE-A7F3-6E56E7C13A2F} ©
O42 - Logiciel: CyberLink Media Suite 10 - (.CyberLink Corp..) [HKLM][64Bits] -- {1FBF6C24-C1fD-4101-A42B-0C564F9E8E79} ©
O42 - Logiciel: Java 8 Update 60 - (.Oracle Corporation.) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F83218060F0} ©
O42 - Logiciel: CyberLink Power2Go 8 - (.CyberLink Corp..) [HKLM][64Bits] -- {2A87D48D-3FDF-41fd-97CD-A1E370EFFFE2} ©
O42 - Logiciel: Update Installer for WildTangent Games App - (.WildTangent.) [HKLM][64Bits] -- {2FA94A64-C84E-49d1-97DD-7BF06C7BBFB2}.WildTangent Games App © =>.WildTangent
O42 - Logiciel: HP Wireless Button Driver - (.Hewlett-Packard Company.) [HKLM][64Bits] -- {30B2D1D8-0A07-4B71-9553-0710C5D31E35} ©
O42 - Logiciel: Visual Studio C++ 10.0 Runtime - (.TomTom International B.V..) [HKLM][64Bits] -- {4412F224-3849-4461-A3E9-DEEF8D252790} ©
O42 - Logiciel: Realtek Card Reader - (.Realtek Semiconductor Corp..) [HKLM][64Bits] -- {5BC2B5AB-80DE-4E83-B8CF-426902051D0A} ©
O42 - Logiciel: swMSM - (.Adobe Systems, Inc.) [HKLM][64Bits] -- {612C34C7-5E90-47D8-9B5C-0F717DD82726} ©
O42 - Logiciel: Cisco EAP-FAST Module - (.Cisco Systems, Inc..) [HKLM][64Bits] -- {64BF0187-F3D2-498B-99EA-163AF9AE6EC9} ©
O42 - Logiciel: Skype(TM) 7.8 - (.Skype Technologies S.A..) [HKLM][64Bits] -- {6A0549A9-1B96-498C-ACBC-3943001FEB19} ©
O42 - Logiciel: Pdfedit - (.PdfEdit team.) [HKLM][64Bits] -- {6C11089A-E23F-4E9B-B12C-316BF1A4376B}
O42 - Logiciel: Hewlett-Packard ACLM.NET v1.2.2.3 - (.Hewlett-Packard Company.) [HKLM][64Bits] -- {6F340107-F9AA-47C6-B54C-C3A19F11553F} ©
O42 - Logiciel: WildTangent Games App (HP Games) - (.WildTangent.) [HKLM][64Bits] -- {70B446D1-E03B-4ab0-9B3C-0832142C9AA8}.WildTangent Games App-hp © =>.WildTangent
O42 - Logiciel: Intel(R) Update Manager - (.Intel Corporation.) [HKLM][64Bits] -- {84A2B59B-6A7B-4C01-8592-15C9BFE6AC36} ©
O42 - Logiciel: HP System Event Utility - (.Hewlett-Packard Company.) [HKLM][64Bits] -- {8B4EE87E-6D40-4C91-B5E8-0DC77DC412F1} ©
O42 - Logiciel: MSVCRT - (.Microsoft.) [HKLM][64Bits] -- {8DD46C6A-0056-4FEC-B70A-28BB16A1F11F} ©
O42 - Logiciel: MSVCRT110 - (.Microsoft.) [HKLM][64Bits] -- {8E14DDC8-EA60-4E18-B3E3-1937104D5BDA} ©
O42 - Logiciel: TomTom HOME Visual Studio Merge Modules - (.TomTom International B.V..) [HKLM][64Bits] -- {8F3C31C5-9C3A-4AA8-8EFA-71290A7AD533} ©
O42 - Logiciel: Microsoft Games for Windows - LIVE Redistributable - (.Microsoft Corporation.) [HKLM][64Bits] -- {8FB1B528-E260-451E-9B55-E9152F94B80B} ©
O42 - Logiciel: Office 15 Click-to-Run Extensibility Component - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-008C-0000-0000-0000000FF1CE} ©
O42 - Logiciel: Office 15 Click-to-Run Localization Component - (.Microsoft Corporation.) [HKLM][64Bits] -- {90150000-008C-040C-0000-0000000FF1CE} ©
O42 - Logiciel: REALTEK Wireless LAN Driver - (.REALTEK Semiconductor Corp..) [HKLM][64Bits] -- {A5107464-AA9B-4177-8129-5FF2F42DD322} ©
O42 - Logiciel: Adobe Refresh Manager - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- {AC76BA86-0804-1033-1959-001824147215} ©
O42 - Logiciel: Adobe Reader XI (11.0.12) - Français - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- {AC76BA86-7AD7-1036-7B44-AB0000000001} ©
O42 - Logiciel: Cisco LEAP Module - (.Cisco Systems, Inc..) [HKLM][64Bits] -- {AF312B06-5C5C-468E-89B3-BE6DE2645722} ©
O42 - Logiciel: CyberLink Power Media Player 12 - (.CyberLink Corp..) [HKLM][64Bits] -- {B46BEA36-0B71-4A4E-AE41-87241643FA0A} ©
O42 - Logiciel: CyberLink LabelPrint - (.CyberLink Corp..) [HKLM][64Bits] -- {C59C179C-668D-49A9-B6EA-0121CCFC1243} ©
O42 - Logiciel: D3DX10 - (.Microsoft.) [HKLM][64Bits] -- {E09C4DB7-630C-4F06-A631-8EA7239923AF} ©
O42 - Logiciel: Intel(R) Processor Graphics - (.Intel Corporation.) [HKLM][64Bits] -- {F0E3AD40-2BBD-4360-9C76-B9AC9A5886EA} ©
O42 - Logiciel: Realtek High Definition Audio Driver - (.Realtek Semiconductor Corp..) [HKLM][64Bits] -- {F132AF7F-7BCA-4EDE-8A7C-958108FE7DBC} ©
O42 - Logiciel: HP Documentation - (.Hewlett-Packard.) [HKLM][64Bits] -- {F29E3AA8-CF19-4452-92B7-F1FE31CD11C5} ©
O42 - Logiciel: Galerie de photos - (.Microsoft Corporation.) [HKLM][64Bits] -- {F4D99A13-F63A-4FC1-8799-CFFDB78DDFB3} ©
O42 - Logiciel: Realtek Ethernet Controller All-In-One Windows Driver - (.Realtek.) [HKLM][64Bits] -- {F7E7F0CB-AA41-4D5A-B6F2-8E6738EB063F} ©
O42 - Logiciel: Microsoft Games for Windows - LIVE - (.Microsoft Corporation.) [HKLM][64Bits] -- {F97E3841-CA9D-4964-9D64-26066241D26F} ©
O42 - Logiciel: HP Recovery Manager - (.Hewlett-Packard.) [HKLM][64Bits] -- {FD49537C-C3A6-4F8D-93E6-68C778A1E192} ©
O42 - Logiciel: Magic The Gathering Online - (.Wizards of the Coast.) [HKCU][64Bits] -- 35c9d60442fbb010 ©
O42 - Logiciel: CodeBlocks - (.The Code::Blocks Team.) [HKCU][64Bits] -- CodeBlocks ©
O42 - Logiciel: HP Connected Music (Meridian - player) - (.Meridian Audio Ltd.) [HKCU][64Bits] -- HPConnectedMusic ©
O42 - Logiciel: Microsoft OneDrive - (.Microsoft Corporation.) [HKCU][64Bits] -- OneDriveSetup.exe ©
---\\ HKCU & HKLM Software Keys (88) - 6s
HKLM\SOFTWARE\Wow6432Node\Adobe
HKLM\SOFTWARE\Wow6432Node\AdwCleaner
HKLM\SOFTWARE\Wow6432Node\AppDataLow
HKLM\SOFTWARE\Wow6432Node\Bitdefender
HKLM\SOFTWARE\Wow6432Node\Blizzard Entertainment
HKLM\SOFTWARE\Wow6432Node\Canon
HKLM\SOFTWARE\Wow6432Node\Caphyon
HKLM\SOFTWARE\Wow6432Node\CyberLink
HKLM\SOFTWARE\Wow6432Node\Dropbox
HKLM\SOFTWARE\Wow6432Node\DropboxUpdate
HKLM\SOFTWARE\Wow6432Node\DVDVideoSoft
HKLM\SOFTWARE\Wow6432Node\Google
HKLM\SOFTWARE\Wow6432Node\Hewlett-Packard
HKLM\SOFTWARE\Wow6432Node\IM Providers
HKLM\SOFTWARE\Wow6432Node\Intel
HKLM\SOFTWARE\Wow6432Node\JavaSoft
HKLM\SOFTWARE\Wow6432Node\JreMetrics
HKLM\SOFTWARE\Wow6432Node\Khronos
HKLM\SOFTWARE\Wow6432Node\Lake
HKLM\SOFTWARE\Wow6432Node\Lavasoft
HKLM\SOFTWARE\Wow6432Node\LogMeInRescueCallingCard
HKLM\SOFTWARE\Wow6432Node\Macromedia
HKLM\SOFTWARE\Wow6432Node\McAfee
HKLM\SOFTWARE\Wow6432Node\Mozilla
HKLM\SOFTWARE\Wow6432Node\mozilla.org
HKLM\SOFTWARE\Wow6432Node\MozillaPlugins
HKLM\SOFTWARE\Wow6432Node\Nuance
HKLM\SOFTWARE\Wow6432Node\ODBC
HKLM\SOFTWARE\Wow6432Node\Opera Software
HKLM\SOFTWARE\Wow6432Node\Pando Networks
HKLM\SOFTWARE\Wow6432Node\R-core
HKLM\SOFTWARE\Wow6432Node\Realtek
HKLM\SOFTWARE\Wow6432Node\REALTEK Semiconductor Corp.
HKLM\SOFTWARE\Wow6432Node\Riot Games
HKLM\SOFTWARE\Wow6432Node\RStudio
HKLM\SOFTWARE\Wow6432Node\RtWLan
HKLM\SOFTWARE\Wow6432Node\Skype
HKLM\SOFTWARE\Wow6432Node\Social Safe Limited
HKLM\SOFTWARE\Wow6432Node\TomTom
HKLM\SOFTWARE\Wow6432Node\WildTangent
HKLM\SOFTWARE\Wow6432Node\RegisteredApplications
HKCU\SOFTWARE\7-Zip
HKCU\SOFTWARE\Adobe
HKCU\SOFTWARE\AppDataLow
HKCU\SOFTWARE\Bitdefender
HKCU\SOFTWARE\Blizzard Entertainment
HKCU\SOFTWARE\Bugsplat
HKCU\SOFTWARE\Canon
HKCU\SOFTWARE\Clubic
HKCU\SOFTWARE\CodeBlocks
HKCU\SOFTWARE\CyberLink
HKCU\SOFTWARE\DownloadToolz
HKCU\SOFTWARE\Dropbox
HKCU\SOFTWARE\DropboxUpdate
HKCU\SOFTWARE\DSS
HKCU\SOFTWARE\DVDVideoSoft
HKCU\SOFTWARE\FUJIFILM
HKCU\SOFTWARE\Google
HKCU\SOFTWARE\Hewlett-Packard
HKCU\SOFTWARE\IM Providers
HKCU\SOFTWARE\Intel
HKCU\SOFTWARE\JavaSoft
HKCU\SOFTWARE\Lake
HKCU\SOFTWARE\Logitech
HKCU\SOFTWARE\Macromedia
HKCU\SOFTWARE\Mine
HKCU\SOFTWARE\Mozilla
HKCU\SOFTWARE\MozillaPlugins
HKCU\SOFTWARE\Netscape
HKCU\SOFTWARE\ODBC
HKCU\SOFTWARE\Opera Software
HKCU\SOFTWARE\Pando Networks
HKCU\SOFTWARE\Piriform
HKCU\SOFTWARE\QtProject
HKCU\SOFTWARE\Realtek
HKCU\SOFTWARE\RegisteredApplications
HKCU\SOFTWARE\Skype
HKCU\SOFTWARE\Synaptics
HKCU\SOFTWARE\TomTom
HKCU\SOFTWARE\Trolltech
HKCU\SOFTWARE\Unity
HKCU\SOFTWARE\VicMan Software
HKCU\SOFTWARE\Wow6432Node
HKCU\SOFTWARE\ZebHelpProcess Helper
HKCU\SOFTWARE\AppDataLow\Software
HKCU\SOFTWARE\AppDataLow\Software\Adobe
HKCU\SOFTWARE\AppDataLow\Software\Canon
HKCU\SOFTWARE\AppDataLow\Software\JavaSoft
---\\ Contenu des dossiers Programmes (221) - 8s
O43 - CFD: 2014/08/10 19:47:52 - [] D -- C:\Program Files (x86)\Adobe
O43 - CFD: 2015/07/13 18:06:39 - [0] D -- C:\Program Files (x86)\Battle.net
O43 - CFD: 2015/09/13 20:03:55 - [] D -- C:\Program Files (x86)\Canon
O43 - CFD: 2014/06/27 10:32:06 - [] D -- C:\Program Files (x86)\Cisco
O43 - CFD: 2015/09/12 18:45:39 - [] D -- C:\Program Files (x86)\CodeBlocks
O43 - CFD: 2015/10/04 20:02:44 - [] D -- C:\Program Files (x86)\Common Files
O43 - CFD: 2015/04/25 00:44:10 - [] D -- C:\Program Files (x86)\CyberLink
O43 - CFD: 2015/10/04 16:59:11 - [] D -- C:\Program Files (x86)\Dropbox
O43 - CFD: 2015/10/04 19:06:16 - [] D -- C:\Program Files (x86)\DVDVideoSoft
O43 - CFD: 2015/06/02 12:57:28 - [] D -- C:\Program Files (x86)\FinePixViewer
O43 - CFD: 2014/08/12 13:21:58 - [0] D -- C:\Program Files (x86)\Fnac
O43 - CFD: 2014/10/19 12:54:34 - [] D -- C:\Program Files (x86)\Free PDF to Word Doc Converter
O43 - CFD: 2015/10/04 19:05:56 - [] D -- C:\Program Files (x86)\FreeCodecPack
O43 - CFD: 2015/09/13 19:28:56 - [] D -- C:\Program Files (x86)\Hewlett-Packard
O43 - CFD: 2015/09/13 19:29:01 - [] D -- C:\Program Files (x86)\HP
O43 - CFD: 2014/04/24 19:59:18 - [] D -- C:\Program Files (x86)\HPConnectedMusic
O43 - CFD: 2015/05/24 13:20:42 - [] HD -- C:\Program Files (x86)\InstallJammer Registry
O43 - CFD: 2015/06/02 12:57:28 - [] HD -- C:\Program Files (x86)\InstallShield Installation Information
O43 - CFD: 2015/04/25 00:54:05 - [] D -- C:\Program Files (x86)\Intel
O43 - CFD: 2015/10/04 19:44:04 - [] D -- C:\Program Files (x86)\Internet Explorer
O43 - CFD: 2015/09/13 22:21:02 - [] D -- C:\Program Files (x86)\Java
O43 - CFD: 2015/04/20 15:25:02 - [] D -- C:\Program Files (x86)\Malwarebytes Anti-Malware
O43 - CFD: 2014/08/12 12:41:55 - [] D -- C:\Program Files (x86)\McAfee
O43 - CFD: 2014/07/17 12:07:41 - [] D -- C:\Program Files (x86)\Microsoft Games for Windows - LIVE
O43 - CFD: 2014/04/24 19:45:06 - [] D -- C:\Program Files (x86)\Microsoft Office
O43 - CFD: 2014/04/24 19:56:14 - [] D -- C:\Program Files (x86)\Microsoft SQL Server Compact Edition
O43 - CFD: 2014/07/12 23:56:46 - [] D -- C:\Program Files (x86)\Microsoft.NET
O43 - CFD: 2015/10/04 19:46:18 - [] D -- C:\Program Files (x86)\Mozilla Firefox
O43 - CFD: 2015/10/04 19:46:18 - [] D -- C:\Program Files (x86)\Mozilla Maintenance Service
O43 - CFD: 2014/04/02 11:50:36 - [] D -- C:\Program Files (x86)\MSBuild
O43 - CFD: 2015/07/17 15:16:33 - [] D -- C:\Program Files (x86)\MyDrive Connect
O43 - CFD: 2014/07/12 18:19:11 - [] RD -- C:\Program Files (x86)\Online Services
O43 - CFD: 2015/10/04 20:03:02 - [] D -- C:\Program Files (x86)\Opera
O43 - CFD: 2014/07/12 18:40:34 - [] D -- C:\Program Files (x86)\Pando Networks
O43 - CFD: 2015/03/20 16:00:02 - [] D -- C:\Program Files (x86)\Photo!
O43 - CFD: 2014/06/27 10:35:18 - [] D -- C:\Program Files (x86)\Realtek
O43 - CFD: 2014/04/02 11:50:36 - [] D -- C:\Program Files (x86)\Reference Assemblies
O43 - CFD: 2015/09/12 22:12:29 - [] D -- C:\Program Files (x86)\SDL_image-1.2.12
O43 - CFD: 2015/08/21 23:03:02 - [] RD -- C:\Program Files (x86)\Skype
O43 - CFD: 2015/04/25 01:06:08 - [0] HD -- C:\Program Files (x86)\Temp
O43 - CFD: 2015/07/17 15:16:36 - [] D -- C:\Program Files (x86)\TomTom International B.V
O43 - CFD: 2014/04/24 20:34:02 - [] D -- C:\Program Files (x86)\WildGames
O43 - CFD: 2014/04/24 20:34:48 - [] D -- C:\Program Files (x86)\WildTangent Games
O43 - CFD: 2015/08/12 18:33:59 - [] D -- C:\Program Files (x86)\Windows Defender
O43 - CFD: 2014/04/24 19:56:13 - [] D -- C:\Program Files (x86)\Windows Live
O43 - CFD: 2015/03/06 19:38:57 - [] D -- C:\Program Files (x86)\Windows Mail
O43 - CFD: 2015/03/06 19:38:57 - [] D -- C:\Program Files (x86)\Windows Media Player
O43 - CFD: 2015/03/06 19:38:57 - [] D -- C:\Program Files (x86)\Windows Multimedia Platform
O43 - CFD: 2013/08/22 17:36:30 - [] D -- C:\Program Files (x86)\Windows NT
O43 - CFD: 2015/03/06 19:38:56 - [] D -- C:\Program Files (x86)\Windows Photo Viewer
O43 - CFD: 2015/03/06 19:38:57 - [] D -- C:\Program Files (x86)\Windows Portable Devices
O43 - CFD: 2013/08/22 17:36:30 - [] SHD -- C:\Program Files (x86)\Windows Sidebar
O43 - CFD: 2013/08/22 17:36:30 - [] D -- C:\Program Files (x86)\WindowsPowerShell
O43 - CFD: 2015/03/06 19:44:49 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Accessibility
O43 - CFD: 2015/03/12 05:22:52 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Accessories
O43 - CFD: 2015/03/06 19:44:49 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Administrative Tools
O43 - CFD: 2014/08/12 13:11:34 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Bitdefender
O43 - CFD: 2015/09/13 20:03:47 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Canon iP7200 series
O43 - CFD: 2015/01/06 20:18:59 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Canon iP7200 series Manual
O43 - CFD: 2015/09/13 18:43:44 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Canon Utilities
O43 - CFD: 2015/08/24 21:30:47 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\CodeBlocks
O43 - CFD: 2014/07/12 18:19:08 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Communication and Chat
O43 - CFD: 2015/10/04 16:58:59 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Dropbox
O43 - CFD: 2015/10/04 19:06:16 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\DVDVideoSoft
O43 - CFD: 2015/01/06 20:27:19 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Enregistrement utilisateur de Canon iP7200 series
O43 - CFD: 2015/06/02 12:57:28 - [0] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\FinePixViewer
O43 - CFD: 2014/04/24 20:35:19 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Games
O43 - CFD: 2014/06/27 10:48:11 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\HP
O43 - CFD: 2014/07/12 18:19:08 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\HP Help and Support
O43 - CFD: 2015/04/25 00:54:08 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Intel
O43 - CFD: 2015/09/13 22:21:01 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Java
O43 - CFD: 2013/08/22 17:36:33 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Maintenance
O43 - CFD: 2015/04/20 15:25:03 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Malwarebytes Anti-Malware
O43 - CFD: 2014/07/17 12:07:44 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Microsoft Games for Windows - LIVE
O43 - CFD: 2014/07/12 23:55:15 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Microsoft Office 2013
O43 - CFD: 2015/04/25 00:45:22 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Music, Photos and Videos
O43 - CFD: 2015/03/20 16:00:03 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Photo!
O43 - CFD: 2015/04/25 00:39:35 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Productivity and Tools
O43 - CFD: 2015/10/07 20:23:32 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\R
O43 - CFD: 2015/10/07 20:30:57 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\RStudio
O43 - CFD: 2015/04/25 02:18:12 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Security and Protection
O43 - CFD: 2015/08/21 23:03:06 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Skype
O43 - CFD: 2015/06/02 12:57:19 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\StartUp
O43 - CFD: 2015/03/06 19:44:49 - [] RD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\System Tools
O43 - CFD: 2014/03/18 11:38:02 - [0] RHD -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Tablet PC
O43 - CFD: 2015/07/17 15:16:36 - [] D -- C:\ProgramData\Microsoft\Windows\Start Menu\Programs\TomTom
O43 - CFD: 2014/08/10 21:52:48 - [] D -- C:\ProgramData\Adobe
O43 - CFD: 2014/06/27 10:37:01 - [] D -- C:\ProgramData\Apple
O43 - CFD: 2013/08/22 16:45:52 - [0] SHD -- C:\ProgramData\Application Data
O43 - CFD: 2015/07/06 16:52:06 - [] D -- C:\ProgramData\Battle.net
O43 - CFD: 2014/08/12 13:16:51 - [] D -- C:\ProgramData\BDLogging
O43 - CFD: 2014/08/12 13:11:24 - [] D -- C:\ProgramData\Bitdefender
O43 - CFD: 2015/07/06 16:54:06 - [] D -- C:\ProgramData\Blizzard Entertainment
O43 - CFD: 2014/07/12 16:08:25 - [0] SHD -- C:\ProgramData\Bureau
O43 - CFD: 2014/08/11 13:20:26 - [0] D -- C:\ProgramData\Canon IJ Network Tool
O43 - CFD: 2014/08/11 13:12:25 - [] HD -- C:\ProgramData\CanonBJ
O43 - CFD: 2014/08/11 13:21:54 - [] HD -- C:\ProgramData\CanonIJEGV
O43 - CFD: 2014/08/09 21:50:23 - [] HD -- C:\ProgramData\CanonIJETV
O43 - CFD: 2015/09/13 18:44:40 - [] HD -- C:\ProgramData\CanonIJMyPrinter
O43 - CFD: 2015/10/05 17:23:34 - [] D -- C:\ProgramData\CanonIJPLM
O43 - CFD: 2014/08/10 15:37:10 - [] HD -- C:\ProgramData\CanonIJQuickMenu
O43 - CFD: 2015/01/06 20:26:04 - [] D -- C:\ProgramData\CanonIJWSpt
O43 - CFD: 2015/05/02 16:50:43 - [] D -- C:\ProgramData\CyberLink
O43 - CFD: 2013/08/22 16:45:52 - [0] SHD -- C:\ProgramData\Desktop
O43 - CFD: 2013/08/22 16:45:52 - [0] SHD -- C:\ProgramData\Documents
O43 - CFD: 2015/10/04 16:56:33 - [] D -- C:\ProgramData\Dropbox
O43 - CFD: 2015/03/06 23:34:28 - [] D -- C:\ProgramData\Gibraltar
O43 - CFD: 2014/07/12 23:10:50 - [] D -- C:\ProgramData\Hewlett-Packard
O43 - CFD: 2014/06/27 10:46:27 - [] D -- C:\ProgramData\install_clap
O43 - CFD: 2015/04/25 00:53:48 - [] D -- C:\ProgramData\Intel
O43 - CFD: 2015/04/25 00:54:05 - [] D -- C:\ProgramData\Intel(R) Update Manager
O43 - CFD: 2015/02/15 17:23:12 - [] D -- C:\ProgramData\Malwarebytes
O43 - CFD: 2014/08/12 12:41:55 - [] D -- C:\ProgramData\McAfee
O43 - CFD: 2014/07/12 16:08:26 - [0] SHD -- C:\ProgramData\Menu Démarrer
O43 - CFD: 2014/12/11 02:18:35 - [] SD -- C:\ProgramData\Microsoft
O43 - CFD: 2014/07/12 23:57:35 - [] D -- C:\ProgramData\Microsoft OneDrive
O43 - CFD: 2014/07/12 16:08:26 - [0] SHD -- C:\ProgramData\Modèles
O43 - CFD: 2014/08/09 16:56:41 - [] D -- C:\ProgramData\Mozilla
O43 - CFD: 2015/09/13 22:21:26 - [] D -- C:\ProgramData\Oracle
O43 - CFD: 2015/09/24 21:09:06 - [] D -- C:\ProgramData\regid.1991-06.com.microsoft
O43 - CFD: 2014/07/18 21:23:47 - [] D -- C:\ProgramData\Riot Games
O43 - CFD: 2015/08/21 23:03:07 - [] D -- C:\ProgramData\Skype
O43 - CFD: 2013/08/22 16:45:52 - [0] SHD -- C:\ProgramData\Start Menu
O43 - CFD: 2014/08/17 12:11:56 - [] D -- C:\ProgramData\Sun
O43 - CFD: 2014/07/12 18:19:30 - [] D -- C:\ProgramData\Synaptics
O43 - CFD: 2014/06/27 10:46:27 - [] D -- C:\ProgramData\Temp
O43 - CFD: 2013/08/22 16:45:52 - [0] SHD -- C:\ProgramData\Templates
O43 - CFD: 2014/07/21 21:16:57 - [] D -- C:\ProgramData\WildTangent
O43 - CFD: 2014/04/24 19:59:43 - [] D -- C:\ProgramData\{C19CA186-4F06-4E22-A1E6-6BAB4723A0DE}
O43 - CFD: 2014/08/10 19:48:02 - [] D -- C:\Program Files (x86)\Common Files\Adobe
O43 - CFD: 2015/07/07 20:54:21 - [0] D -- C:\Program Files (x86)\Common Files\Blizzard Entertainment
O43 - CFD: 2014/06/27 10:46:58 - [] D -- C:\Program Files (x86)\Common Files\CyberLink
O43 - CFD: 2015/07/25 23:57:36 - [] D -- C:\Program Files (x86)\Common Files\DESIGNER
O43 - CFD: 2015/10/04 19:06:06 - [] D -- C:\Program Files (x86)\Common Files\DVDVideoSoft
O43 - CFD: 2014/06/27 10:35:16 - [] D -- C:\Program Files (x86)\Common Files\InstallShield
O43 - CFD: 2014/06/27 10:32:59 - [] D -- C:\Program Files (x86)\Common Files\Intel
O43 - CFD: 2014/06/27 10:33:40 - [] D -- C:\Program Files (x86)\Common Files\Intel Corporation
O43 - CFD: 2015/09/13 22:20:53 - [] D -- C:\Program Files (x86)\Common Files\Java
O43 - CFD: 2014/08/12 12:41:52 - [] D -- C:\Program Files (x86)\Common Files\mcafee
O43 - CFD: 2014/07/17 13:44:35 - [] D -- C:\Program Files (x86)\Common Files\Microsoft Shared
O43 - CFD: 2015/04/25 00:53:49 - [] D -- C:\Program Files (x86)\Common Files\PostureAgent
O43 - CFD: 2013/08/22 17:36:33 - [] D -- C:\Program Files (x86)\Common Files\Services
O43 - CFD: 2015/08/21 23:03:02 - [] D -- C:\Program Files (x86)\Common Files\Skype
O43 - CFD: 2015/03/06 19:38:54 - [] D -- C:\Program Files (x86)\Common Files\System
O43 - CFD: 2014/04/24 19:55:21 - [] D -- C:\Program Files (x86)\Common Files\Windows Live
O43 - CFD: 2014/11/06 22:32:02 - [] D -- C:\Users\Rémi\AppData\Roaming\Adobe
O43 - CFD: 2015/07/06 16:58:03 - [] D -- C:\Users\Rémi\AppData\Roaming\Battle.net
O43 - CFD: 2014/08/12 13:17:05 - [] D -- C:\Users\Rémi\AppData\Roaming\Bitdefender
O43 - CFD: 2014/08/10 15:38:17 - [] D -- C:\Users\Rémi\AppData\Roaming\Canon
O43 - CFD: 2015/09/18 01:03:44 - [] D -- C:\Users\Rémi\AppData\Roaming\CodeBlocks
O43 - CFD: 2014/08/12 12:58:57 - [] D -- C:\Users\Rémi\AppData\Roaming\com.1minus1.socialsafe.D675411CF670AA3EFAC13BDD847989BEDE2115E2.1
O43 - CFD: 2015/04/25 02:12:10 - [] D -- C:\Users\Rémi\AppData\Roaming\CyberLink
O43 - CFD: 2015/10/04 16:57:55 - [] D -- C:\Users\Rémi\AppData\Roaming\Dropbox
O43 - CFD: 2015/10/04 21:28:41 - [] D -- C:\Users\Rémi\AppData\Roaming\DVDVideoSoft
O43 - CFD: 2015/06/02 12:57:27 - [] D -- C:\Users\Rémi\AppData\Roaming\FUJIFILM
O43 - CFD: 2014/07/12 18:41:09 - [] D -- C:\Users\Rémi\AppData\Roaming\Hewlett-Packard
O43 - CFD: 2014/07/12 23:10:40 - [0] D -- C:\Users\Rémi\AppData\Roaming\hpqlog
O43 - CFD: 2015/03/06 19:53:04 - [] D -- C:\Users\Rémi\AppData\Roaming\Identities
O43 - CFD: 2015/06/02 12:57:23 - [] D -- C:\Users\Rémi\AppData\Roaming\InstallShield
O43 - CFD: 2014/07/13 10:16:02 - [] D -- C:\Users\Rémi\AppData\Roaming\LolClient
O43 - CFD: 2014/07/12 18:21:43 - [] D -- C:\Users\Rémi\AppData\Roaming\Macromedia
O43 - CFD: 2015/10/05 17:52:50 - [] SD -- C:\Users\Rémi\AppData\Roaming\Microsoft
O43 - CFD: 2014/08/09 16:57:06 - [] D -- C:\Users\Rémi\AppData\Roaming\Mozilla
O43 - CFD: 2015/10/04 20:02:58 - [0] D -- C:\Users\Rémi\AppData\Roaming\Opera Software
O43 - CFD: 2014/08/12 13:04:23 - [0] D -- C:\Users\Rémi\AppData\Roaming\QuickScan
O43 - CFD: 2014/07/18 21:20:29 - [] D -- C:\Users\Rémi\AppData\Roaming\Riot Games
O43 - CFD: 2015/10/04 19:05:43 - [] D -- C:\Users\Rémi\AppData\Roaming\RPEng
O43 - CFD: 2015/04/07 15:17:36 - [] D -- C:\Users\Rémi\AppData\Roaming\RStudio
O43 - CFD: 2015/09/09 21:28:07 - [] D -- C:\Users\Rémi\AppData\Roaming\Skype
O43 - CFD: 2015/09/13 22:20:39 - [] D -- C:\Users\Rémi\AppData\Roaming\Sun
O43 - CFD: 2014/07/12 18:19:29 - [] D -- C:\Users\Rémi\AppData\Roaming\Synaptics
O43 - CFD: 2015/06/25 12:56:04 - [] D -- C:\Users\Rémi\AppData\Roaming\TomTom
O43 - CFD: 2015/06/05 02:31:28 - [] D -- C:\Users\Rémi\AppData\Roaming\WildTangent
O43 - CFD: 2015/10/04 16:35:28 - [] D -- C:\Users\Rémi\AppData\Roaming\Youtube Downloader HD
O43 - CFD: 2015/10/08 15:04:55 - [] D -- C:\Users\Rémi\AppData\Roaming\ZHP
O43 - CFD: 2015/07/01 22:42:19 - [] D -- C:\Users\Rémi\AppData\Local\Adobe
O43 - CFD: 2014/07/12 18:18:33 - [0] SHD -- C:\Users\Rémi\AppData\Local\Application Data
O43 - CFD: 2015/03/06 23:29:43 - [] D -- C:\Users\Rémi\AppData\Local\Apps
O43 - CFD: 2015/07/13 18:05:35 - [] D -- C:\Users\Rémi\AppData\Local\Battle.net
O43 - CFD: 2015/07/06 17:18:18 - [] D -- C:\Users\Rémi\AppData\Local\Blizzard
O43 - CFD: 2015/07/06 16:54:16 - [] D -- C:\Users\Rémi\AppData\Local\Blizzard Entertainment
O43 - CFD: 2015/06/03 19:13:13 - [] D -- C:\Users\Rémi\AppData\Local\Chromium
O43 - CFD: 2015/04/25 00:45:27 - [] D -- C:\Users\Rémi\AppData\Local\CyberLink
O43 - CFD: 2015/10/07 19:27:17 - [0] D -- C:\Users\Rémi\AppData\Local\Deployment
O43 - CFD: 2015/10/07 22:51:44 - [] D -- C:\Users\Rémi\AppData\Local\Diagnostics
O43 - CFD: 2015/06/25 12:53:49 - [] D -- C:\Users\Rémi\AppData\Local\Downloaded Installations
O43 - CFD: 2015/10/08 14:11:50 - [] D -- C:\Users\Rémi\AppData\Local\Dropbox
O43 - CFD: 2015/09/13 18:30:21 - [] D -- C:\Users\Rémi\AppData\Local\ElevatedDiagnostics
O43 - CFD: 2015/06/10 19:24:14 - [0] SHD -- C:\Users\Rémi\AppData\Local\EmieBrowserModeList
O43 - CFD: 2015/06/10 19:24:13 - [0] SHD -- C:\Users\Rémi\AppData\Local\EmieSiteList
O43 - CFD: 2015/06/10 19:24:14 - [0


