
Windows script host
Résolu
Bonjour,
voilà j'ai un petit souci depuis quelques semaines, au démarrage de mon ordi portbale, j'ai plusieurs fenêtres qui s'affiche sur mon bureau; des fenêtres intitulés "Windows script hot" mais avec des messages différents.
Les deux premiers avec le message suivant:
Echec du chargement du script « D :\$RECYCLEBIN\Vic.rar » (Le périphérique n'est pas prêt)
Les deux dernières avec celui-ci:
Echec du chargement du script « D :\$RECYCLEBIN\Adobe.rar » (Le périphérique n'est pas prêt)
ça gêne pas trop la suite parce que je les ferme et j'ai pas de souci pour utiliser correctement mon portable mais bon...
je suis sur Windows 7 édition familiale premium
Quelqu'un pourrait-il m'aider?
Merci
voilà j'ai un petit souci depuis quelques semaines, au démarrage de mon ordi portbale, j'ai plusieurs fenêtres qui s'affiche sur mon bureau; des fenêtres intitulés "Windows script hot" mais avec des messages différents.
Les deux premiers avec le message suivant:
Echec du chargement du script « D :\$RECYCLEBIN\Vic.rar » (Le périphérique n'est pas prêt)
Les deux dernières avec celui-ci:
Echec du chargement du script « D :\$RECYCLEBIN\Adobe.rar » (Le périphérique n'est pas prêt)
ça gêne pas trop la suite parce que je les ferme et j'ai pas de souci pour utiliser correctement mon portable mais bon...
je suis sur Windows 7 édition familiale premium
Quelqu'un pourrait-il m'aider?
Merci
4 réponses
-
Contributeur sécurité# Télécharge UsbFix par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Nettoyage.
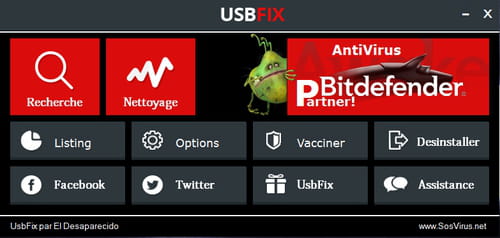
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Clean ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
-
ModérateurSalut,
Suis ce tutoriel FRST: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/
(et bien prendre le temps de lire afin d'appliquer correctement - tout y est expliqué).
Télécharge et lance le scan FRST, cela va générer trois rapports FRST :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie, comme expliqué, ces trois rapports sur le site http://pjjoint.malekal.com et en retour donne les trois liens pjjoint qui mènent à ses rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.
-
Merci à tous les deux, lilidurhone et Malekal_morte.
Je commence par le premier lien et voici le rapport, dite moi ce qu'il en est svp, merci à vous:
[b]############################## | UsbFix V 7.966 | [Nettoyage][/b]
Utilisateur: Win7 (Administrateur) # TOSHIBA-PC
Mis à jour le 26/06/2015 par El Desaparecido - SosVirus
Lancé à 14:40:28 | 26/06/2015
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: AMD (PT10AN)
CPU: AMD E1-2100 APU with Radeon(TM) HD Graphics
RAM -> [Total : 3523 Mo | Free : 1938 Mo]
Bios: Insyde Corp.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Home Premium (6.1.7601 64-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Google Chrome : 43.0.2357.130
[b]################## | Security Information |[/b]
AV: avast! Antivirus [Actif |A jour]
AS: Windows Defender [Actif |A jour]
AS: avast! Antivirus [Actif |A jour]
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [[b](!) Désactivé[/b]]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 464 Go (258 Go libre(s) - 56%) [SYSTEME] # NTFS
[b]################## | Recherche générique |[/b]
Supprimé! C:\$RECYCLEBIN
Supprimé! C:\Users\Win7\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\C-cleaner.lnk
Supprimé! C:\Users\Win7\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\VideoLAN.lnk
Supprimé! HKCU\Software\DC3_FEXEC
Supprimé! [x64] HKLM\Software\Microsoft\Windows\CurrentVersion\Run|VideoLAN
Supprimé! [x64] HKLM\Software\Microsoft\Windows\CurrentVersion\Run|C-cleaner
(!) Fichiers temporaires supprimés. (1033.55916023254 MB)
[b]################## | Startup |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [AppEx Accelerator UI] C:\Program Files\AMD Quick Stream\AMDQuickStream.exe -h
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [APSDaemon] "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\..\Run : [BCSSync] "C:\Program Files (x86)\Microsoft Office\Office14\BCSSync.exe" /DelayServices
04 - HKLM\..\Run : [iTunesHelper] "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\..\Run : [StartCCC] "C:\Program Files (x86)\ATI Technologies\ATI.ACE\Core-Static\CLIStart.exe" MSRun
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKLM\..\Run : [TkBellExe] "C:\Program Files (x86)\Real\RealPlayer\update\realsched.exe" -osboot
04 - HKLM\..\Run : [RealDownloader] C:\Program Files (x86)\RealNetworks\RealDownloader\downloader2.exe
04 - HKLM\..\Run : [QuickTime Task] "C:\Program Files (x86)\QuickTime\QTTask.exe" -atboottime
04 - [x64] HKLM\..\Run : [TosSENotify] C:\Program Files\TOSHIBA\TOSHIBA HDD SSD Alert\TosWaitSrv.exe
04 - [x64] HKLM\..\Run : [SynTPEnh] %ProgramFiles%\Synaptics\SynTP\SynTPEnh.exe
04 - [x64] HKLM\..\Run : [NUSB3MON] "C:\Program Files (x86)\ATI Technologies\AMDUSB3DeviceDetector\nusb3mon.exe"
04 - [x64] HKLM\..\Run : [BatteryManager] %ProgramFiles%\TOSHIBA\Power Saver\TBatmgrTrayIcon.EXE
04 - [x64] HKLM\..\Run : [TCrdMain] C:\Program Files\TOSHIBA\FlashCards\TCrdMain.exe
04 - [x64] HKLM\..\Run : [TPwrMain] %ProgramFiles%\TOSHIBA\Power Saver\TPwrMain.EXE
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-3289477695-2537108771-111169628-1000\..\Run : [AppEx Accelerator UI] C:\Program Files\AMD Quick Stream\AMDQuickStream.exe -h
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04GS - Launcher.lnk : C:\Program Files (x86)\MeditelInternet\MeditelInternet_Launcher.exe
04GS - RealPlayer Cloud Service UI.lnk : C:\Program Files (x86)\Real\RealPlayer\RPDS\Bin64\rpsystray.exe
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.usbfix.net/2014/10/supprimer-virus-raccourcis-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
[b]################## | C:\ %SystemDrive% - Disque Fixe (NTFS) |[/b]
[26/06/2015 - 11:16:28 | ASH | 2705796 Ko] - C:\hiberfil.sys
[26/06/2015 - 11:16:31 | ASH | 3607732 Ko] - C:\pagefile.sys
[04/06/2015 - 13:03:56 | A | 19 Ko] - C:\1020.log
[14/02/2013 - 13:58:56 | A | 1 Ko] - C:\TeamViewerQS_prise en main a distance.lnk
[17/07/2014 - 13:00:09 | SHD] - C:\$Recycle.Bin
[14/07/2009 - 05:20:08 | D] - C:\PerfLogs
[14/07/2009 - 07:08:56 | SHD] - C:\Documents and Settings
[22/01/2011 - 11:25:26 | RD] - C:\Users
[14/02/2013 - 13:41:12 | RHD] - C:\MSOCache
[17/07/2014 - 12:58:48 | SHD] - C:\Recovery
[17/07/2014 - 19:19:17 | D] - C:\AMD
[08/02/2015 - 12:40:56 | HD] - C:\ProgramData
[08/02/2015 - 13:16:17 | D] - C:\Windows
[14/05/2015 - 15:31:25 | D] - C:\$RECYCLEBIN
[04/06/2015 - 12:21:08 | RD] - C:\Program Files (x86)
[04/06/2015 - 13:03:06 | D] - C:\Program Files
[26/06/2015 - 14:37:39 | D] - C:\UsbFix
[b]################## | Vaccin |[/b]
C:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b] -
C'est bon les amis, je viens de redémarrer mon ordi, plus de souci, merci encore.


