Vostéran envahissant !?
bonjour,
je viens de comprendre d'après le forum que vostéran est un virus.
pouvez vous m'aider à le supprimer SVP ?
merci
je viens de comprendre d'après le forum que vostéran est un virus.
pouvez vous m'aider à le supprimer SVP ?
merci
11 réponses
-
Bonjour,
Je vais t'aider à supprimer ces indésirables.
Ton Pc est infecté par des logiciels publicitaires, voici les étapes à suivre :- Télécharge sur ton Bureau AdwCleaner de Xplode
- Lance AdwCleaner
- Clique sur "Scanner"
- Une fois l'analyse terminée, clique sur "Nettoyer".
- Patiente le temps du nettoyage.
- Une fois le nettoyage terminé, il se peut qu'il te sera proposé de redémarrer.
- Au redémarrage du PC, un rapport s'ouvrira.
- Rends toi sur pjjoint clique sur "Parcourir", sélectionne le rapport
- Clique sur Envoyer le fichier. Patiente pendant l'envoi du fichier, puis copie/colle le lien fourni dans ta prochaine réponse sur le forum.
Puis :- Télécharge Malwarebytes Anti-Malware
- Décoche "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
- Lance MalwareBytes
- Dans l'onglet Tableau de Bord, clique sur Mettre à jour
- Clique ensuite sur l'onglet " Examen "
- Coche " Examen Menaces "
- Clique sur " Examiner maintenant "
- Attends la fin de l'analyse
- Une fois l'analyse terminée, clique sur " Tout mettre en quarantaine "
- Accepte le redémarrage du PC si demandé
Une fois que ton ordinateur a redémarré, relance Malwarebytes Anti-Malware et cette fois-ci rends toi dans l'onglet " Historique ",
puis " Journaux de l'application ".
Sélectionne le rapport le plus récent, ouvre-le et clique en bas sur Coller dans le presse-papier.
Il ne te reste plus qu'à coller le rapport dans ton prochain message.- Rends toi sur pjjoint Pour héberger le rapport.
- Poste le lien qui te sera fournit
Et pour finir :- Télécharge ZHPDiag
- Sur la page de téléchargement de ZHPDiag, puis clique sur le bouton bleu "Nicolas Coolman - Télécharger".
- Lance le (si tu es sous Windows Vista, 7 ou 8, fais le par un clic-droit -> Exécuter en temps qu'administrateur
- Laisse toi guider lors de l'installation, puis clique sur "Terminer" à la fin.
- Deux raccourcis vont être créés sur le Bureau (ZHPDiag et ZHPFix) :
- lance ZHPDiag (si tu es sous Windows Vista, 7 ou 8, fais le par un clic-droit -> Exécuter en temps qu'administrateur

- Clique sur l'icône "Complet" pour faire une analyse complète puis patiente, ça peut durer quelques minutes.
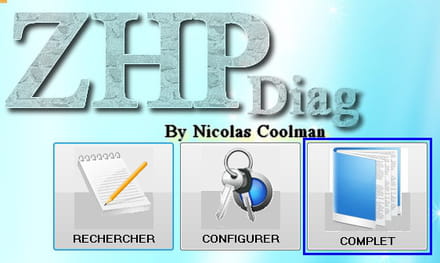
- A la fin de l'analyse, un rapport va s'ouvrir, enregistre le sur ton Bureau (Fichier -> Enregistrer sous).
- Rends toi sur pjjoint clique sur "Parcourir", sélectionne le rapport de ZHPDiag et clique sur Envoyer le fichier. Patiente pendant l'envoi du fichier, puis copie/colle le lien fourni dans ta prochaine réponse sur le forum.
-
je suis désolée mais j'ai zappé le rapport !! comment puis le retrouver ?
-
je pense avoir retrouver le rapport que j'ai envoyé et voici le lien :
http://pjjoint.malekal.com/files.php?id=20150421_s11y8h7o10z7
merci -
je viens de retrouver le rapport !!
# AdwCleaner v4.201 - Rapport créé le 21/04/2015 à 09:57:17
# Mis à jour le 08/04/2015 par Xplode
# Base de données : 2015-04-20.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Annie - ANNIE-PC
# Exécuté depuis : D:\Users\Annie\Downloads\adwcleaner_4.201.exe
# Option : Scanner- [ Services ] *****
Service Trouvé : {ca6b750a-d001-404b-be03-93ff7fa91d1b}Gw64- [ Fichiers / Dossiers ] *****
Dossier Trouvé : C:\Users\Annie\AppData\Roaming\1H1Q1V1N1N1O1R
Dossier Trouvé : C:\Users\Annie\AppData\Roaming\DigitalSites
Dossier Trouvé : C:\Users\Annie\AppData\Roaming\pdfforge
Dossier Trouvé : D:\Temp\Faster Light
Fichier Trouvé : C:\END
Fichier Trouvé : C:\Users\Annie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_mapsgalaxy.dl.tb.ask.com_0.localstorage
Fichier Trouvé : C:\Users\Annie\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_mapsgalaxy.dl.tb.ask.com_0.localstorage-journal
Fichier Trouvé : C:\Windows\Reimage.ini
Fichier Trouvé : C:\Windows\System32\drivers\{ca6b750a-d001-404b-be03-93ff7fa91d1b}Gw64.sys- [ Tâches planifiées ] *****
Tâche Trouvée : Digital Sites- [ Raccourcis ] *****
Raccourci Infecté : C:\Users\Annie\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Démarrer Internet Explorer.lnk- [ Registre ] *****
Clé Trouvée : HKCU\Software\AppDataLow\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Trouvée : HKCU\Software\Google\Chrome\Extensions\oilkkkefbalmbfppgjmgjoefbclebkce
Clé Trouvée : HKCU\Software\InstallCore
Clé Trouvée : HKCU\Software\Local AppWizard-Generated Applications
Clé Trouvée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{6A1806CD-94D4-4689-BA73-E35EA1EA9990}
Clé Trouvée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{10ECCE17-29B5-4880-A8F5-EAD298611484}
Clé Trouvée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\Digital Sites
Clé Trouvée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\PDF Creator Packages
Clé Trouvée : HKCU\Software\Optimizer Pro
Clé Trouvée : HKCU\Software\Reimage
Clé Trouvée : [x64] HKCU\Software\InstallCore
Clé Trouvée : [x64] HKCU\Software\Local AppWizard-Generated Applications
Clé Trouvée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{006EE092-9658-4FD6-BD8E-A21A348E59F5}
Clé Trouvée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{6A1806CD-94D4-4689-BA73-E35EA1EA9990}
Clé Trouvée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2406}
Clé Trouvée : [x64] HKCU\Software\Optimizer Pro
Clé Trouvée : [x64] HKCU\Software\Reimage
Clé Trouvée : HKLM\SOFTWARE\{1146AC44-2F03-4431-B4FD-889BC837521F}
Clé Trouvée : HKLM\SOFTWARE\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Trouvée : HKLM\SOFTWARE\{6791A2F3-FC80-475C-A002-C014AF797E9C}
Clé Trouvée : HKLM\SOFTWARE\Classes\AppID\{28FF42B8-A0DA-4BE5-9B81-E26DD59B350A}
Clé Trouvée : HKLM\SOFTWARE\Classes\AppID\REI_AxControl.DLL
Clé Trouvée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Trouvée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Trouvée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Trouvée : HKLM\SOFTWARE\Classes\Interface\{9BB31AD8-5DB2-459E-A901-DEA536F23BA4}
Clé Trouvée : HKLM\SOFTWARE\Classes\Interface\{BD51A48E-EB5F-4454-8774-EF962DF64546}
Clé Trouvée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Trouvée : HKLM\SOFTWARE\Classes\REI_AxControl.ReiEngine
Clé Trouvée : HKLM\SOFTWARE\Classes\REI_AxControl.ReiEngine.1
Clé Trouvée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Trouvée : HKLM\SOFTWARE\Classes\TypeLib\{FA6468D2-FAA4-4951-A53B-2A5CF9CC0A36}
Clé Trouvée : HKLM\SOFTWARE\Google\Chrome\Extensions\eofcbnmajmjmplflapaojjnihcjkigck
Clé Trouvée : HKLM\SOFTWARE\Google\Chrome\Extensions\oilkkkefbalmbfppgjmgjoefbclebkce
Clé Trouvée : [x64] HKLM\SOFTWARE\Classes\CLSID\{10ECCE17-29B5-4880-A8F5-EAD298611484}
Clé Trouvée : [x64] HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Trouvée : [x64] HKLM\SOFTWARE\Classes\CLSID\{801B440B-1EE3-49B0-B05D-2AB076D4E8CB}
Clé Trouvée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Trouvée : [x64] HKLM\SOFTWARE\Classes\Interface\{9BB31AD8-5DB2-459E-A901-DEA536F23BA4}
Clé Trouvée : [x64] HKLM\SOFTWARE\Classes\Interface\{BD51A48E-EB5F-4454-8774-EF962DF64546}
Clé Trouvée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Trouvée : [x64] HKLM\SOFTWARE\Google\Chrome\Extensions\oilkkkefbalmbfppgjmgjoefbclebkce
Clé Trouvée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{3D86A75B-CB6B-4764-885D-CA6336F04BA2}
Clé Trouvée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{006EE092-9658-4FD6-BD8E-A21A348E59F5}
Clé Trouvée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Trouvée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2406}
Clé Trouvée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{9BB47C17-9C68-4BB3-B188-DD9AF0FD2406}
Clé Trouvée : [x64] HKLM\SOFTWARE\Reimage
Donnée Trouvée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyOverride] - <local>
Donnée Trouvée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyServer] - hxxp=localhost:1077
Valeur Trouvée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [DefaultConnectionSettings]
Valeur Trouvée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [SavedLegacySettings]- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17728
Paramètre Trouvé : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL] - hxxp://istart.webssearches.com/?type=hp&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79
Paramètre Trouvé : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page] - hxxp://Vosteran.com/?f=1&a=vst_ggfc_14_51_ch&cd=2XzuyEtN2Y1L1QzuyEyEzz0AyD0ByCzyzy0C0CtB0A0F0EyCtN0D0Tzu0StCtDyBzytN1L2XzutAtFyCtFtCtDtFtCtDtN1L1CzutCyEtBzytDyD1V1BtN1L1G1B1V1N2Y1L1Qzu2StCtBzyyByEyE0F0BtG0CtD0CtAtG0EzyzyyEtGzztC0F0AtGyDzyyEyDyC0EyDtDtCtAzytB2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzzyC0Fzy0D0EzyyEtG0BtB0BzztGyEtA0D0DtG0A0FyB0DtG0BtCzytB0C0FtAtA0A0EtCtD2Q&cr=1743908516&ir=
Paramètre Trouvé : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL] - hxxp://istart.webssearches.com/?type=hp&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79
Paramètre Trouvé : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL] - hxxp://istart.webssearches.com/web/?type=ds&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79&q={searchTerms}
Paramètre Trouvé : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page] - hxxp://istart.webssearches.com/web/?type=ds&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79&q={searchTerms}
Paramètre Trouvé : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page] - hxxp://istart.webssearches.com/?type=hp&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79
-\\ Google Chrome v42.0.2311.90
[C:\Users\Annie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - Trouvée [Extension] : eofcbnmajmjmplflapaojjnihcjkigck
[C:\Users\Annie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - Trouvée [Extension] : oilkkkefbalmbfppgjmgjoefbclebkce
[C:\Users\Annie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - Trouvée [Homepage] : hxxp://Vosteran.com/?f=1&a=vst_ggfc_14_51_ch&cd=2XzuyEtN2Y1L1QzuyEyEzz0AyD0ByCzyzy0C0CtB0A0F0EyCtN0D0Tzu0StCtDyBzytN1L2XzutAtFyCtFtCtDtFtCtDtN1L1CzutCyEtBzytDyD1V1BtN1L1G1B1V1N2Y1L1Qzu2StCtBzyyByEyE0F0BtG0CtD0CtAtG0EzyzyyEtGzztC0F0AtGyDzyyEyDyC0EyDtDtCtAzytB2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzzyC0Fzy0D0EzyyEtG0BtB0BzztGyEtA0D0DtG0A0FyB0DtG0BtCzytB0C0FtAtA0A0EtCtD2Q&cr=1743908516&ir=
[C:\Users\Annie\AppData\Local\Google\Chrome\User Data\Default\Secure Preferences] - Trouvée [Startup_URLs] : hxxp://Vosteran.com/?f=7&a=vst_ggfc_14_51_ch&cd=2XzuyEtN2Y1L1QzuyEyEzz0AyD0ByCzyzy0C0CtB0A0F0EyCtN0D0Tzu0StCtDyBzytN1L2XzutAtFyCtFtCtDtFtCtDtN1L1CzutCyEtBzytDyD1V1BtN1L1G1B1V1N2Y1L1Qzu2StCtBzyyByEyE0F0BtG0CtD0CtAtG0EzyzyyEtGzztC0F0AtGyDzyyEyDyC0EyDtDtCtAzytB2QtN1M1F1B2Z1V1N2Y1L1Qzu2SzzyC0Fzy0D0EzyyEtG0BtB0BzztGyEtA0D0DtG0A0FyB0DtG0BtCzytB0C0FtAtA0A0EtCtD2Q&cr=1743908516&ir=
AdwCleaner[R0].txt - [8610 octets] - [21/04/2015 09:57:17]
########## EOF - C:\AdwCleaner\AdwCleaner[R0].txt - [8670 octets] ########## -
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 2015-04-21
Heure de l'examen: 11:38
Fichier journal:
Administrateur: Oui
Version: 2.01.4.1018
Base de données Malveillants: v2015.04.21.01
Base de données Rootkits: v2015.04.20.01
Licence: Gratuit
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Annie
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 346286
Temps écoulé: 6 min, 23 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux détecté)
Modules: 0
(Aucun élément malicieux détecté)
Clés du Registre: 0
(Aucun élément malicieux détecté)
Valeurs du Registre: 1
PUP.Optional.Vosteran.C, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\INTERNET EXPLORER\LOW RIGHTS\ELEVATIONPOLICY|AppPath, C:\Program Files (x86)\WSE_Vosteran\\, Mis en quarantaine, [a98cda95eaa0bb7b6088259aca39b14f]
Données du Registre: 2
PUP.Optional.WebsSearches.A, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCH|CustomizeSearch, http://istart.webssearches.com/web/?type=ds&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79&q={searchTerms}, Bon: (www.google.com), Mauvais: (http://istart.webssearches.com/web/?type=ds&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79&q={searchTerms}),Remplacé,[fd3895dacfbb51e56ef2c83113f235cb]
PUP.Optional.WebsSearches.A, HKLM\SOFTWARE\MICROSOFT\INTERNET EXPLORER\SEARCH|SearchAssistant, http://istart.webssearches.com/web/?type=ds&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79&q={searchTerms}, Bon: (www.google.com), Mauvais: (http://istart.webssearches.com/web/?type=ds&ts=1396802962&from=amt&uid=ST500DM002-1BD142_Z3TR8X79XXXXZ3TR8X79&q={searchTerms}),Remplacé,[b77e7af5fa90c373ff6192673bcac739]
Dossiers: 1
Rogue.Multiple, C:\ProgramData\1837308050, Mis en quarantaine, [e74eadc23e4c4bebe1e6b9c53cc7827e],
Fichiers: 2
PUP.Optional.PersonalCleaner, D:\Temp\ICReinstall_PdfReaderSetup.exe, Mis en quarantaine, [83b272fdff8b2e08463bfce362a37090],
Rogue.Multiple, C:\ProgramData\1837308050\BIT699C.tmp, Mis en quarantaine, [e74eadc23e4c4bebe1e6b9c53cc7827e],
Secteurs physiques: 0
(Aucun élément malicieux détecté)
(end) -
et voici le lien :
http://pjjoint.malekal.com/files.php?id=20150421_u11d15n13h714 -
Re, :)
Il te faut suivre les instructions stp.
Envoie tes rapports via pjjoint
Pour AdwCleaner je t'ai demandé de passer au nettoyage, donc relance AdwCleaner.- Clique sur "Scanner"
- Une fois l'analyse terminée, clique sur "Nettoyer".
- Poste le rapport via pjjointpour vérifier que la suppression est bien faite.
Poste ensuite les deux rapports demandés :
Soit Malwarebytes et ZHPDiag -
je te remercie "mesam"
je viens de voir ton dernier mail.
est qu'il tenait compte des mes dernier message sur CCM ? est ce que je dois tout refaire ?
merci -
@mesam c'est Amesam ;)
Tout refaire ? Non
Pour AdwCleaner je t'ai demandé de passer au nettoyage, donc relance AdwCleaner.- Clique sur "Scanner"
- Une fois l'analyse terminée, clique sur "Nettoyer".
Oui excuse moi je n'avais pas vue ton rapport de Malwarebytes.
Il faut mettre en quarantaine les lignes trouvés.
Poste le rapport un fois fait.
Ensuite il me faut le rapport de ZHPDiag.
;) -
et voici le lien apres ZHPDIAG
http://pjjoint.malekal.com/files.php?id=ZHPDiag_20150421_l15o8x9t8s8
MERCI -
As tu repassé AdwCleaner avec la suppression comme demandé ?
Si oui envoie le rapport
Idem pour Malwarebytes.
/!\ Ce script est exclusivement réservé à l'utilisateur actuel du sujet, vous ne devez en aucun cas l'utiliser de votre propre chef sur un autre pc, sous risque d'endommager le système /!\
Ce script va cibler certains éléments à supprimer :- Ferme toutes tes applications en cours.
- Sélectionne les lignes ci dessous en cliquant sur "sélectionner le contenu" puis faire un clic droit avec la souris sur la zone surlignée puis choisir "copier "
Script ZHPFix
Sysrestore
EmptyTemp
FirewallRaz
EmptyFlash
[HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}]
O42 - Logiciel: AdpV6 - (...) [HKLM][64Bits] -- ADPV6_A2
O42 - Logiciel: Google Update Helper - (.Google Inc..) [HKLM][64Bits] -- {A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}
[HKCU\Software\Cap Information Professionnel]- Pour Xp, double clic sur le raccourci situé sur ton Bureau .

- Pour Vista, Windows ou Windows8, faire un clic droit et sélectionner " "Exécuter en tant qu'administrateur"
- Dans la fenêtre qui s'ouvre clique sur [IMPORTER]

- Une fenêtre s'afficheras avec les lignes copiées précédemment doivent apparaitre automatiquement
(si ce n'est pas le cas, les coller (clic droit > coller ou ctrl V)
NB (W8) : Dans certains cas le script se colle automatiquement dans la zone de script et ne nécessite pas de cliquer sur le bouton "IMPORTER".- Clique sur [Go] en bas à gauche afin de lancer le nettoyage

- Confirme la demande de nettoyage cliquant sur [oui]
- Un message te demanderas de vider ta corbeille, sélectionne ton choix : cliquer sur oui ou non . Si Oui, le temps de nettoyage sera plus ou moins allongé.
- Patiente pendant la procédure de nettoyage.
- Héberge le rapport ZHPFix[RX].txt
sur pjjoint
Nota:Le rapport se trouve aussi sous C:\ZHP\ZHPFix[RX].txt- Donne ensuite sur le forum, le lien fourni.
- Ferme ZHPFix