Comment supprimer trackcid ?
Bonjour,
Avant d'arriver sur ce site j'ai chercher une solution a mon problème ailleurs mais je n'ai pas réussi. Dès que je fait une recherche trackid=sp-006 s'affiche.
Aidez moi s'il vous plait
Avant d'arriver sur ce site j'ai chercher une solution a mon problème ailleurs mais je n'ai pas réussi. Dès que je fait une recherche trackid=sp-006 s'affiche.
Aidez moi s'il vous plait
5 réponses
-
Contributeur sécuritéBonjour,
1/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer] ( ou [Nettoyer])
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
2/
Pour vérifier si ton PC est infecté :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
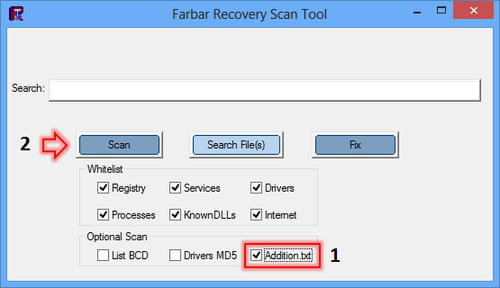
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Contributeur sécuritéBien! :-)
1/
Voici la correction à effectuer avec FRST.
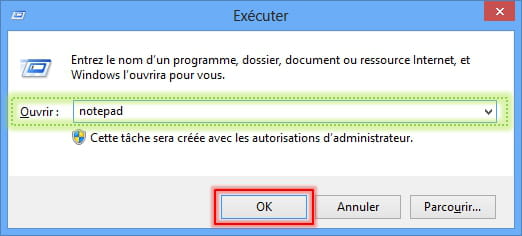
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = https://www.google.com/?trackid=sp-006 [Pays US - 216.58.208.228]
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = https://www.google.com/webhp{searchTerms} [Pays US - 216.58.208.228]
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main,Search Page = https://www.google.com/webhp{searchTerms} [Pays US - 216.58.208.228]
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main,Start Page = https://www.google.com/?trackid=sp-006 [Pays US - 216.58.208.228]
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main,Search Bar = https://www.google.com/?trackid=sp-006 [Pays US - 216.58.208.228]
SearchScopes: HKLM-x32 -> {E9410C70-B6AE-41FF-AB71-32F4B279EA5F} URL = https://www.google.com/webhp{searchTerms} [Pays US - 216.58.208.228]
SearchScopes: HKU\S-1-5-21-842204636-1634331536-1028075752-1001 -> {E9410C70-B6AE-41FF-AB71-32F4B279EA5F} URL = https://www.google.com/webhp{searchTerms} [Pays US - 216.58.208.228]
2015-03-11 16:38 - 2013-12-14 23:51 - 00000000 ____D () C:\Users\Diawado\AppData\Roaming\52ac545b2356d0a81f004051
AlternateDataStreams: C:\Users\Diawado\SkyDrive:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (2).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (3).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (4).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (5).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (6).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive.old:ms-properties
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"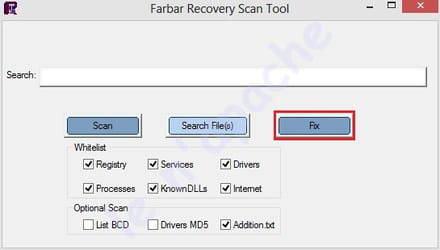
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
Bonne soirée
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 04/04/2015
Heure de l'examen: 14:18:13
Fichier journal: loi.txt
Administrateur: Oui
Version: 2.01.4.1018
Base de données Malveillants: v2015.04.04.03
Base de données Rootkits: v2015.03.31.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Diawado
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 353246
Temps écoulé: 35 min, 48 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux détecté)
-
-
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 11-03-2015
Ran by Diawado at 2015-04-04 13:41:38 Run:1
Running from C:\Users\Diawado\Desktop
Loaded Profiles: Diawado (Available profiles: Diawado)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
CreateRestorePoint:
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = https://www.google.com/?trackid=sp-006 [Pays US - 216.58.208.228]
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = https://www.google.com/search?trackid=sp-006&q={searchTerms} [Pays US - 216.58.208.228]
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main,Search Page = https://www.google.com/search?trackid=sp-006&q={searchTerms} [Pays US - 216.58.208.228]
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main,Start Page = https://www.google.com/?trackid=sp-006 [Pays US - 216.58.208.228]
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main,Search Bar = https://www.google.com/?trackid=sp-006 [Pays US - 216.58.208.228]
SearchScopes: HKLM-x32 -> {E9410C70-B6AE-41FF-AB71-32F4B279EA5F} URL = https://www.google.com/search?trackid=sp-006&q={searchTerms} [Pays US - 216.58.208.228]
SearchScopes: HKU\S-1-5-21-842204636-1634331536-1028075752-1001 -> {E9410C70-B6AE-41FF-AB71-32F4B279EA5F} URL = https://www.google.com/search?trackid=sp-006&q={searchTerms} [Pays US - 216.58.208.228]
2015-03-11 16:38 - 2013-12-14 23:51 - 00000000 ____D () C:\Users\Diawado\AppData\Roaming\52ac545b2356d0a81f004051
AlternateDataStreams: C:\Users\Diawado\SkyDrive:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (2).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (3).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (4).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (5).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive (6).old:ms-properties
AlternateDataStreams: C:\Users\Diawado\SkyDrive.old:ms-properties
EmptyTemp:
end
Processes closed successfully.
Restore point was successfully created.
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main\\Start Page => Value was restored successfully.
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main\\Search Page => Value was restored successfully.
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main\\Search Page => Value was restored successfully.
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main\\Start Page => Value was restored successfully.
HKU\S-1-5-21-842204636-1634331536-1028075752-1001\Software\Microsoft\Internet Explorer\Main\\Search Bar => value deleted successfully.
"HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\{E9410C70-B6AE-41FF-AB71-32F4B279EA5F}" => Key deleted successfully.
HKCR\Wow6432Node\CLSID\{E9410C70-B6AE-41FF-AB71-32F4B279EA5F} => Key not found.
"HKU\S-1-5-21-842204636-1634331536-1028075752-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{E9410C70-B6AE-41FF-AB71-32F4B279EA5F}" => Key deleted successfully.
HKCR\CLSID\{E9410C70-B6AE-41FF-AB71-32F4B279EA5F} => Key not found.
C:\Users\Diawado\AppData\Roaming\52ac545b2356d0a81f004051 => Moved successfully.
C:\Users\Diawado\SkyDrive => ":ms-properties" ADS removed successfully.
"C:\Users\Diawado\SkyDrive (2).old" => ":ms-properties" ADS not found.
"C:\Users\Diawado\SkyDrive (3).old" => ":ms-properties" ADS not found.
"C:\Users\Diawado\SkyDrive (4).old" => ":ms-properties" ADS not found.
"C:\Users\Diawado\SkyDrive (5).old" => ":ms-properties" ADS not found.
"C:\Users\Diawado\SkyDrive (6).old" => ":ms-properties" ADS not found.
"C:\Users\Diawado\SkyDrive.old" => ":ms-properties" ADS not found.
EmptyTemp: => Removed 552.1 MB temporary data.
The system needed a reboot.End of Fixlog 13:44:49
-
Contributeur sécuritéSalut,
1/
Le rapport de Malwarebytes est incomplet, héberge la totalité
du rapport stp
2/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
3/
Comment fonctionne ton PC maintenant ?
@+
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 04/04/2015
Heure de l'examen: 14:18:13
Fichier journal:
Administrateur: Oui
Version: 2.01.4.1018
Base de données Malveillants: v2015.04.04.03
Base de données Rootkits: v2015.03.31.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Diawado
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 353246
Temps écoulé: 35 min, 48 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux détecté)
Modules: 0
(Aucun élément malicieux détecté)
Clés du Registre: 0
(Aucun élément malicieux détecté)
Valeurs du Registre: 0
(Aucun élément malicieux détecté)
Données du Registre: 0
(Aucun élément malicieux détecté)
Dossiers: 0
(Aucun élément malicieux détecté)
Fichiers: 1
PUP.Optional.Amonetize, C:\Users\Diawado\Downloads\my wife and kids english subtitles_10924_i39810429_il345.exe, Mis en quarantaine, [e9aa3c2c4545f2441ddf280dea18ee12],
Secteurs physiques: 0
(Aucun élément malicieux détecté)
(end) -
-
-
-
-
Contributeur sécuritéBonsoir,
Pour finr :
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne soirée
-
-
Contributeur sécuritéSalut,
Pourquoi, quel est le problème exactement ?
Essais de nouveau ===> : https://www.clubic.com/telecharger-fiche44314-defraggler.html
-