Winservice / my pc back up / Istart ...
Résolu
Bonjour,
je viens vers vous afin d'avoir de l'aide pour éliminer les logiciels citer dans le titre (et d'autre surement) qui se réinstallent seul même après les avoirs supprimé...
je suis plutôt débutant en informatique donc si c'est possible d'avoir un maximum d'information au niveau des manipulations a effectuer sa serais cool.
Après avoir suivi quelque sujets de discussion sur le forum j'ai cru comprendre qu'il faut utilisé adwcleaner et FRST et j'en suis au point ou il faut faire le fichier fixlist.txt si j'ai bien suivi l'histoire chaque PC a son propre fixlist.txt bien précis si on ne veut pas endommagé son PC. Alors que dois-je faire ?
merci d'avance
voici les liens pour les rapports
FRST: http://www.cjoint.com/data/0CtbV7YcIli.htm
Addition: http://www.cjoint.com/data/0CtbYnh9Ds8.htm
je viens vers vous afin d'avoir de l'aide pour éliminer les logiciels citer dans le titre (et d'autre surement) qui se réinstallent seul même après les avoirs supprimé...
je suis plutôt débutant en informatique donc si c'est possible d'avoir un maximum d'information au niveau des manipulations a effectuer sa serais cool.
Après avoir suivi quelque sujets de discussion sur le forum j'ai cru comprendre qu'il faut utilisé adwcleaner et FRST et j'en suis au point ou il faut faire le fichier fixlist.txt si j'ai bien suivi l'histoire chaque PC a son propre fixlist.txt bien précis si on ne veut pas endommagé son PC. Alors que dois-je faire ?
merci d'avance
voici les liens pour les rapports
FRST: http://www.cjoint.com/data/0CtbV7YcIli.htm
Addition: http://www.cjoint.com/data/0CtbYnh9Ds8.htm
8 réponses
-
Contributeur sécuritéBonjour,
Ton PC est bien infecté!
Evitez de télécharger les logiciels douteux ! :-)
----------------------------
Pour le moment on ne va pas lancer le script Fixlist de FRST car il est très long, on va faire avant tout un peu de nettoyage ! :-)
1/
Tu as déjà utilisé ADWcleaner, est ce que tu as bien choisis le
mode nettoyage ?
Poste stp le rapport, il se trouve ici : C:\AdwCleaner\AdwCleaner[S0].txt
2/
Commence à désinstaller si possible :
- BlockAndSurf, CinemaP-1.9cV17.03, GamesDesktop, MyPC Backup,
Remote Desktop Access, SmartWeb, Super Optimizer v3.2, WindApp, winservice86
3/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer]
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/]cjoint.com
[*]Copie/Colle le lien généré dans ta réponse.
@+ -
Merci pour la réponse rapide voici les deux rapports demandé:
adwcleaner: http://www.cjoint.com/data/0Ctpyv84JH7.htm
zhpcleaner: http://www.cjoint.com/data/0CtpP1JEvpl.htm
dans l'étape 2/ il ne reste que CinemaP quand je clique sur désinstallé il ne ce passe rien.
Que dois-je faire maintenant?
Encore merci. -
Contributeur sécuritéBonjour,
Bien!
On continue alors :
Tu relances de nouveau FRST puis poste les deux rapports .
--------------------
==> Aide: <<<ICI>>>
@+
-
Hey,
voilà les rapports:
FRST: http://www.cjoint.com/data/0CtuXTvEvgT.htm
Addition: http://www.cjoint.com/data/0CtuY2ZiHM2.htm
merci.-
-
@Fish66le fichier Addition.txt ne ce recrée pas il c'est fait qu'une seul fois (la première fois que j'ai lancé FRST) du coup je sais pas comment faire?
( que ce soit sur le bureau ou même dans /C:/FRST/log j'ai que celui de la 1ere fois)
-
-
Contributeur sécuritéD'accord
1/
Pour avancer, on va lancer un premier script :
Voici la correction à effectuer avec FRST.
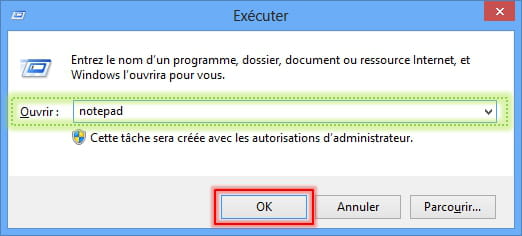
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)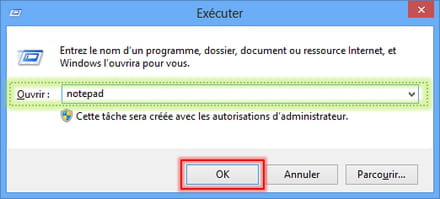
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
R2 hokexude; C:\Users\Rémy\AppData\Roaming\00000000-1424406511-0000-0000-448A5B45A43A\jnsw558F.tmp [126976 2015-02-20] () [File not signed]
R2 likyhevy; C:\Users\Rémy\AppData\Local\00000000-1426649048-0000-0000-448A5B45A43A\insxEF5C.tmp [103424 2015-03-18] () [File not signed]
R2 mekytipo; C:\Users\Rémy\AppData\Local\00000000-1426648431-0000-0000-448A5B45A43A\snso7B7E.tmp [136192 2015-03-18] () [File not signed]
R2 tigozoce; C:\Users\Rémy\AppData\Local\00000000-1426648414-0000-0000-448A5B45A43A\cnsw4108.tmp [96256 2015-03-18] () [File not signed]
S2 cewomose; C:\Users\Rémy\AppData\Roaming\00000000-1426644601-0000-0000-448A5B45A43A\jnsf77A2.tmp [X]
R2 zojinoci; C:\Users\Rémy\AppData\Roaming\00000000-1424406511-0000-0000-448A5B45A43A\nsc237D.tmpfs [X]
C:\Users\Rémy\AppData\Roaming\00000000-1424406511-0000-0000-448A5B45A43A\jnsw558F.tmp
C:\Users\Rémy\AppData\Local\00000000-1426649048-0000-0000-448A5B45A43A\insxEF5C.tmp
C:\Users\Rémy\AppData\Local\00000000-1426648431-0000-0000-448A5B45A43A\snso7B7E.tmp
C:\Users\Rémy\AppData\Local\00000000-1426648414-0000-0000-448A5B45A43A\cnsw4108.tmp C:\Users\Rémy\AppData\Roaming\00000000-1426644601-0000-0000-448A5B45A43A\jnsf77A2.tmp C:\Users\Rémy\AppData\Roaming\00000000-1424406511-0000-0000-448A5B45A43A\nsc237D.tmpfs
2015-03-19 00:46 - 2015-03-19 00:46 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\00000000-1426722379-0000-0000-448A5B45A43A
2015-03-18 04:05 - 2015-03-18 04:06 - 00000000 ____D () C:\Users\Rémy\AppData\Local\00000000-1426651559-0000-0000-448A5B45A43A
2015-03-18 03:50 - 2015-03-18 03:50 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\00000000-1426647039-0000-0000-448A5B45A43A
2015-03-18 03:26 - 2015-03-18 03:26 - 00613255 _____ (CMI Limited) C:\Users\Rémy\AppData\Local\nsy20D1.tmp
2015-03-18 03:25 - 2015-03-16 16:21 - 00295808 _____ (BD Inc.) C:\Windows\SysWOW64\BDL.dll
2015-03-18 03:24 - 2015-03-18 03:24 - 00000000 ____D () C:\Users\Rémy\AppData\Local\00000000-1426649048-0000-0000-448A5B45A43A
2015-03-18 03:13 - 2015-03-19 15:30 - 00000000 ____D () C:\Users\Rémy\AppData\Local\00000000-1426648431-0000-0000-448A5B45A43A
2015-03-18 03:13 - 2015-03-18 03:13 - 00000000 ____D () C:\Users\Rémy\AppData\Local\00000000-1426648414-0000-0000-448A5B45A43A
2015-03-18 03:11 - 2015-03-18 03:11 - 00000000 ____D () C:\Users\Rémy\AppData\Local\00000000-1426648277-0000-0000-448A5B45A43A
2015-03-17 18:32 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\ebkRRh7
2015-03-17 18:32 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\0mAwasw
2015-03-17 18:25 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\SdOf1U9
2015-03-17 18:25 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\llo8Dzq
2015-03-17 12:41 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\pW05UYl
2015-03-17 12:41 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\2hzPRk4
2015-03-17 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\mzfv5sa
2015-03-17 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\6uiRpUS
2015-03-17 01:39 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\fcVzbKj
2015-03-17 01:39 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\38iDF59
2015-03-17 01:15 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\00000000-1426551357-0000-0000-448A5B45A43A
2015-03-16 15:18 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\EnUfyEL
2015-03-16 15:18 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\2wYktoK
2015-03-16 13:49 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\UaJ6XbJ
2015-03-16 13:49 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\i7G9a1z
2015-03-16 13:41 - 2015-03-19 15:10 - 00000000 ____D () C:\AdwCleaner
2015-03-16 13:35 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\TKe9LM9
2015-03-16 13:35 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\p5PCeg6
2015-03-16 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\tYP9pTv
2015-03-16 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\hn6zeCz
2015-03-15 12:06 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\oLeNhBN
2015-03-15 12:06 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\2hJBjvO
2015-03-15 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\w7Y3wOf
2015-03-15 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\2sNAiC4
2015-03-15 00:17 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\Xdnq8kK
2015-03-15 00:17 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\nJmDSGJ
2015-03-14 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\pKH9F6u
2015-03-14 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\a3HdMaq
2015-03-13 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\x5YplSq
2015-03-13 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\QMUeXyy
2015-03-13 01:26 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\mWW9rre
2015-03-13 01:26 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\7zcHg4h
2015-03-11 05:14 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\WcNLuth
2015-03-11 05:14 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\3iRGepb
2015-03-10 13:45 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\RhA6CNy
2015-03-10 13:45 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\N3CN1Wu
2015-03-09 22:57 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\WpRF3sl
2015-03-09 22:57 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\tlyeNWO
2015-03-09 22:30 - 2015-03-09 22:30 - 00005487 _____ () C:\Users\Rémy\AppData\Roaming\XJJL
2015-03-08 23:02 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\PX5B5rQ
2015-03-08 23:02 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\2CnWzEu
2015-03-08 22:44 - 2015-03-08 22:44 - 00000000 ____D () C:\Users\Rémy\Documents\Add-in Express
2015-03-08 22:40 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\pdJI4k1
2015-03-08 22:40 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\94kwOPM
2015-03-08 09:13 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\vjhKSJK
2015-03-08 09:13 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\orishqg
2015-03-08 09:11 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\H6eVXEM
2015-03-08 09:11 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\9J9vUgN
2015-03-08 02:11 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\Rl0jwAi
2015-03-08 02:11 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\fTfOVF2
2015-03-07 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\ZPEyiAG
2015-03-07 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\rNRxIrY
2015-03-06 14:46 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\HJBznlf
2015-03-06 14:46 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\aebF4vE
2015-03-06 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\u7JlHBO
2015-03-06 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\JzXL68V
2015-03-05 22:00 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\G0ihMxU
2015-03-05 21:59 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\yh4EByb
2015-03-05 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\XRkjLgq
2015-03-05 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\njyY9ib
2015-03-04 06:39 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\WUd9cHI
2015-03-04 06:39 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\vQbbzhM
2015-03-03 18:05 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\HV3rZ9A
2015-03-03 18:05 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\cqh86M8
2015-03-02 17:44 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\nNJfjmp
2015-03-02 17:44 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\hjzqnmO
2015-03-02 10:46 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\zn62NBC
2015-03-02 10:46 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\CPdOfdD
2015-03-02 04:38 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\onHa1UH
2015-03-02 04:38 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\DRReL7V
2015-03-01 18:25 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\i3lVsdc
2015-03-01 18:25 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\bTGN6be
2015-03-01 14:36 - 2015-03-01 14:36 - 00068600 _____ () C:\Users\Rémy\Downloads\Secret Spring (3).SC2Replay
2015-03-01 05:21 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\RxUdXYE
2015-03-01 05:21 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\gZZ1Rs8
2015-03-01 05:19 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\q2B5ecj
2015-03-01 05:19 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\CQrSoRe
2015-02-28 05:54 - 2015-02-28 05:54 - 00537283 _____ () C:\Users\Rémy\Downloads\UCJruTcTs7Gn2Tk7YC-ENeHQ.htm
2015-02-28 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\iwcrt7d
2015-02-28 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\fe3YKrr
2015-02-27 16:50 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\SpzkX8t
2015-02-27 16:50 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\Qblkkgr
2015-02-27 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\tqD6Anw
2015-02-27 03:55 - 2015-03-17 19:16 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\sFpSmb7
2015-02-26 03:55 - 2015-02-26 03:55 - 00003278 _____ () C:\Windows\System32\Tasks\CUSJTQrrQwhsqrf
2015-02-26 03:55 - 2015-02-26 03:55 - 00003238 _____ () C:\Windows\System32\Tasks\a3fq7pSTafN7IrI
2014-12-02 05:34 - 2014-12-02 05:34 - 0022528 _____ () C:\Users\Rémy\AppData\Local\dsisetup2925667962.exe
2014-12-17 02:34 - 2014-12-17 02:34 - 0022528 _____ () C:\Users\Rémy\AppData\Local\dsisetup3545347812.exe
2015-02-20 05:39 - 2015-02-20 05:39 - 0628496 _____ (CMI Limited) C:\Users\Rémy\AppData\Local\nsr8CFC.tmp
2015-03-18 03:26 - 2015-03-18 03:26 - 0613255 _____ (CMI Limited) C:\Users\Rémy\AppData\Local\nsy20D1.tmp
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"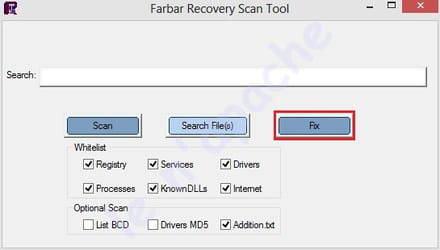
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
A demain
Bonne nuit
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Contributeur sécuritéBien!
Tu vas supprimer tous les rapports de FRST qui existent sur ton bureau puis faire suivant l'ordre ceci :
1/
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
Coche les cases suivantes :
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
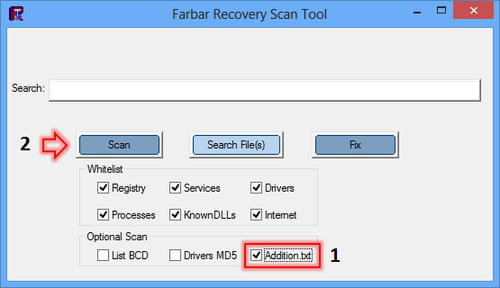
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse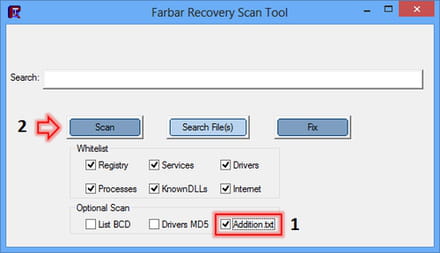
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Contributeur sécuritéBonsoir,
1/
Alors, on va lancer un deuxième script :
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
Task: {0F005761-1E31-44D5-A560-BDE4E8A3CDF0} - \a3fq7pSTafN7IrI No Task File <==== ATTENTION
Task: {8C827F2C-D1E1-4B9A-8FC1-B3A3B0171AA8} - System32\Tasks\WIN-statsAdmin => C:\Users\Rémy\AppData\Local\Microsoft\WinU\~iqjhzso.exe <==== ATTENTION
Task: {BAA541C0-87A7-4166-8C26-34EEA19FBF0D} - \CUSJTQrrQwhsqrf No Task File <==== ATTENTION
AlternateDataStreams: C:\Users\Rémy\SkyDrive:ms-properties
2014-08-31 01:34 - 2015-03-18 02:34 - 0000162 _____ () C:\Users\Rémy\AppData\Roaming\WB.CFG
2014-12-02 05:34 - 2014-12-17 02:34 - 0000010 _____ () C:\Users\Rémy\AppData\Local\DSI.DAT
2014-08-31 01:15 - 2014-08-31 01:15 - 0575544 _____ (ClickMeIn Limited) C:\Users\Rémy\AppData\Local\nsyDD4B.tmp
CHR HKLM-x32\...\Chrome\Extension: [gfkbfjcbkhnmiignagpkiijohkcdkffb] - https://clients2.google.com/service/update2/crx
2015-02-20 04:28 - 2015-03-19 22:17 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\00000000-1424406511-0000-0000-448A5B45A43A
2015-03-20 13:01 - 2015-01-30 13:23 - 00000000 ____D () C:\Users\Rémy\AppData\Roaming\hYDMsIF
Task: {E83DA316-3BF3-4E7D-8CBE-97601463F5BB} - System32\Tasks\2xSNW6ToZmM2gTD => C:\Users\Rémy\AppData\Roaming\RLeq6oT\2aNGAnN.exe
GroupPolicy: Group Policy on Chrome detected <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Comment fonctionne ton PC maintenant ?
Bonne soirée
-
Le problème semble résolu, merci beaucoup de ton aide Fish66 !
Par contre j'ai remarqué que j'avais des soucis internet (page internet ou vidéo qui à du mal à chargé voir même des page "page introuvable" quand le chargement est trop long) mais c'étais avant l'étape delfix donc peut-être que maintenant c'est résolu et même que peut-être le problème n'a aucune rapport avec tout ceci même si avant je n'avais jamais eu ce soucis. -
Je confirme mon problème internet n'avais aucun rapport avec tout le reste c'est juste moi qui me suis déplacé à un autre endroit, enfin bref ^^
Encore une fois merci Fish66, c'est vraiment cool de voir qu'il y a des gens disponible sur internet pour aidé les autres. Merci pour ton temps passé avec moi. Je pense que je peux mettre le sujet en Résolu maintenant ? Ou dois-je faire autre chose?
@+
-
-
Contributeur sécuritéBonjour,
Merci pour ton temps passé avec moi. Je pense que je peux mettre le sujet en Résolu maintenant ? Ou dois-je faire autre chose?
De rien, il reste à effectuer les procédures ci-dessous :
1/
- Télécharge SFTGC.exe : http://www.archive-host.com
- Enregistre le fichier sur le bureau.
- Ouvre SFTGC.exe et patiente durant l'initialisation du logiciel.
- Pour lancer le nettoyage, il suffit de cliquer sur Go.
- À la fin du nettoyage, un rapport (présent sur le bureau) va s'ouvrir. Pour le poster, héberge-le sur : malekal.com ou ci-joint.com
------------------
en cas de problème de téléchargement, désactive temporairement ton antivirus ou utlise le navigateur Internet explorer
2/
Pour finr :
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne journée