Fenêtre intempestive tv wizard
Résolu
Je rencontre le même problème que d'autres utilisateurs avec l'apparition intempestive d'une fenêtre de pseudo enquête lorsque je surfe sur google chrome ou opera. J'ai identifié le programme que je ne peux pas désinstaller, il s'agit de tw wizard. J'ai un pc sous windows 8.1 64. Merci de votre aide.
14 réponses
-
Contributeur sécuritéBonjour,
1/
Tu as installé des adwares et programmes indésirables sur ton PC.
-------------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
2/ Ensuite
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
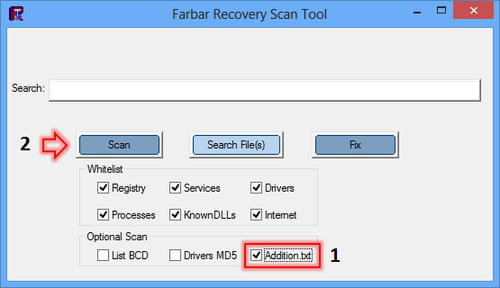
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤-
Après avoir téléchargé ADWCLEANER, et lancé le scan, j'ai une fenêtre qui s'est ouverte qui indique :
adwcleaner-4.112.exe - pas de disque (titre de la fenêtre)
picto croix blanche sur fond rouge et à côté Il n'y a pas de disque dans le lecteur. Insérez un disque dans le lecteur F:.
Annuler Recommencer Continuer
J'ai oublié de te préciser que j'avais Avast Internet Security installé...
Merci -
Contributeur sécuritéBonjour,
Désactivez temporairement ton antivirus, refais la procédure de ADWCleaner
puis poste le rapport stp.
---------------------
Si tu as rencontré le même problème fais ceci stp :
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer]
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/]cjoint.com
[*]Copie/Colle le lien généré dans ta réponse.
@+ -
@Fish66ZHPCleaner s'est planté après avoir détecté 3 virus et il tourne dans le vide sur Explorer (AppData\Local\Temp)... et la fenêtre décrite précédemment est revenu lorsque j'ai exécuté ZHPCleaner.
-
-
Contributeur sécuritéSalut,
Démarrez en mode sans échec comme expliqué : <<<ICI>>> puis refais la procédure de ADWCleaner puis ZHPCleaner et poste les deux rapports stp
@+
-
j'ai lancé le mode sans échec et la fenêtre intempestive est revenue lorsque j'ai lancé le scan avec ADWCleaner... je laisse le pc en mode sans échec ?
Merci de ton aide-
-
@Fish66Même problème, fenêtre vient se lancer dès que je veux scanner avec ZHPCleaner et FRST en mode sans échec
-
-
-
-
Voici le lien pour voir les 2 rapports + un rapport additionnel de FRST...
https://pjjoint.malekal.com/files.php?id=20150316_8p6h7p13k7
Merci -
Contributeur sécuritéBonsoir,
1/
Voici la correction à effectuer avec FRST.
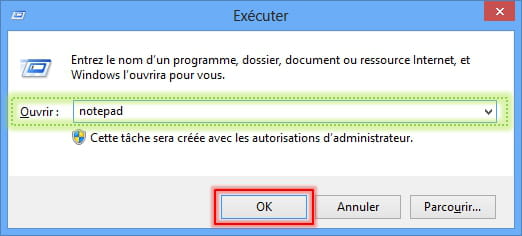
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
2014-11-03 18:58 - 2015-02-09 13:17 - 0000096 _____ () C:\Users\Marie H RAY\AppData\Roaming\Camdata.ini
2014-11-03 18:58 - 2015-02-09 13:17 - 0000408 _____ () C:\Users\Marie H RAY\AppData\Roaming\CamLayout.ini
2014-11-03 18:58 - 2015-02-09 13:17 - 2274213 _____ () C:\Users\Marie H RAY\AppData\Roaming\CamShapes.ini
2015-02-24 14:13 - 2015-02-24 14:13 - 0000057 _____ () C:\ProgramData\Ament.ini
Task: {38B762EA-6ABA-4A76-9D94-FB6616AADF9E} - \Optimize Start Menu Cache Files-S-1-5-21-554510691-3653126192-1910024740-1001 No Task File <==== ATTENTION
Task: {4B244A27-92B6-4AD1-9ED6-527AC7615DA2} - System32\Tasks\{7FBD0EFA-06AC-4032-AB70-DDBF00C0EE3F} => pcalua.exe -a C:\ProgramData\TVWizard\uninstall.exe -c /kb=y /ic=1 <==== ATTENTION
Task: {8E25B05A-FC01-46E2-9E47-105884CBD3CE} - \WPD\SqmUpload_S-1-5-21-554510691-3653126192-1910024740-1001 No Task File <==== ATTENTION
SearchScopes: HKLM -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL =
BHO-x32: IETabPage Class -> {3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C} -> C:\Program Files (x86)\XTab\SupTab.dll [2015-01-16] (Thinknice Co. Limited)
2015-03-07 09:45 - 2015-03-07 09:45 - 00000000 ____D () C:\ProgramData\E1864A66-75E3-486a-BD95-D1B7D99A84A7
2015-02-24 11:17 - 2015-03-12 12:17 - 00000000 ____D () C:\Program Files (x86)\XTab
2015-02-24 11:17 - 2015-02-24 14:01 - 00000000 ____D () C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Uniblue
2015-02-24 11:17 - 2015-02-24 11:17 - 00000000 ____D () C:\Users\Marie H RAY\AppData\Roaming\istartsurf
2015-02-24 11:17 - 2015-02-24 11:17 - 00000000 ____D () C:\Users\Marie H RAY\AppData\Local\TVWizard
2015-02-24 11:17 - 2015-02-24 11:17 - 00000000 ____D () C:\Users\Marie H RAY\AppData\Local\BoBrowser
2015-02-24 11:17 - 2015-02-24 11:17 - 00000000 ____D () C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PepperZip
2015-02-24 10:48 - 2015-03-05 10:39 - 00003288 _____ () C:\Windows\System32\Tasks\avastBCLRestartS-1-5-21-554510691-3653126192-1910024740-1002
2015-03-12 13:28 - 2013-08-22 16:36 - 00000000 ___RD ()
S2 XHtkJH; C:\ProgramData\NjgkJfOs\XHtkJH.exe [X]
C:\ProgramData\NjgkJfOs\XHtkJH.exe
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"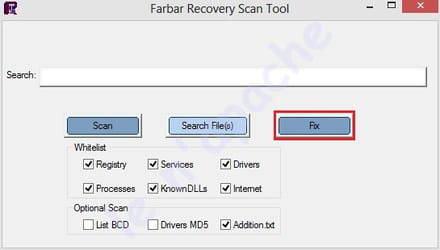
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
@+
-
Bonjour,
Après avoir exécuté FRST, je n'ai pas eu de texte, juste le message que je devais redémarrer le pc...
Après voici le fichier txt de...
Merci beaucoup de ton aide. J'ai désactivé Avast de mon pc !
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 17/03/2015
Heure de l'examen: 08:43:57
Fichier journal:
Administrateur: Oui
Version: 2.00.4.1028
Base de données Malveillants: v2015.03.17.03
Base de données Rootkits: v2015.02.25.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 8.1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Marie H RAY
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 341903
Temps écoulé: 4 min, 22 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux detecté)
Modules: 0
(Aucun élément malicieux detecté)
Clés du Registre: 9
PUP.Optional.WebSteroids.A, HKLM\SOFTWARE\CLASSES\CLSID\{051E9166-B275-4683-907B-372FAE22BC7C}, Mis en quarantaine, [5e394ef8b0da82b4d621ea3c27dcbd43],
PUP.Optional.WebSteroids.A, HKLM\SOFTWARE\WOW6432NODE\CLASSES\CLSID\{051E9166-B275-4683-907B-372FAE22BC7C}, Mis en quarantaine, [5e394ef8b0da82b4d621ea3c27dcbd43],
PUP.Optional.DynConIE.A, HKLM\SOFTWARE\CLASSES\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}, Mis en quarantaine, [bed94afc612987afe4e20224a65de818],
PUP.Optional.DynConIE.A, HKLM\SOFTWARE\WOW6432NODE\CLASSES\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}, Mis en quarantaine, [bed94afc612987afe4e20224a65de818],
PUP.Optional.SupTab.A, HKU\S-1-5-21-554510691-3653126192-1910024740-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXT\SETTINGS\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}, Mis en quarantaine, [5a3db78f9ded979f40f1da4cc93aaa56],
PUP.Optional.SupTab.A, HKU\S-1-5-21-554510691-3653126192-1910024740-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXT\STATS\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}, Mis en quarantaine, [5a3db78f9ded979f40f1da4cc93aaa56],
PUP.Optional.EnterDigital.A, HKU\S-1-5-21-554510691-3653126192-1910024740-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXT\SETTINGS\{91B8F7A9-1558-40B3-B1E9-824AE5A2089F}, Mis en quarantaine, [b7e03c0aa4e62f07ea7509167d865ea2],
PUP.Optional.EnterDigital.A, HKU\S-1-5-21-554510691-3653126192-1910024740-1002-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXT\STATS\{91B8F7A9-1558-40B3-B1E9-824AE5A2089F}, Mis en quarantaine, [b7e03c0aa4e62f07ea7509167d865ea2],
PUP.Optional.BoBrowser.A, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\MEDIAPLAYER\SHIMINCLUSIONLIST\bobrowser.exe, Mis en quarantaine, [d7c0a79fb5d50a2c983f773a04ff56aa],
Valeurs du Registre: 0
(Aucun élément malicieux detecté)
Données du Registre: 0
(Aucun élément malicieux detecté)
Dossiers: 1
PUP.Optional.Clara.A, C:\Program Files (x86)\Common Files\ClaraUpdater, Mis en quarantaine, [a9eeba8c1476a29459ff14828a792ad6],
Fichiers: 9
PUP.Optional.ZombieInvasion.A, C:\ProgramData\NjgkJfOs\dat\aDIgThSdIlI.dll, Mis en quarantaine, [f0a771d5f496d56140496e6c15f05ea2],
PUP.Optional.Clara.A, C:\Users\Marie H RAY\AppData\Roaming\ZHP\Quarantine\2dc5634e-dffe-4d43-a419-8c920578f600.exe, Mis en quarantaine, [e1b60a3cdcae181ef1ef9b4211f08e72],
PUP.Optional.TVWizard.A, C:\Users\Marie H RAY\AppData\Roaming\ZHP\Quarantine\cYCurBb.exe, Mis en quarantaine, [60371432a7e393a352ca763eca37956b],
PUP.Optional.IStartsurf.A, C:\Users\Marie H RAY\AppData\Roaming\ZHP\Quarantine\lly_istartsurf.exe, Mis en quarantaine, [46512c1adeac23133da29f85b2541de3],
PUP.Optional.XTab.A, C:\Users\Marie H RAY\AppData\Roaming\ZHP\Quarantine\ProtectService.exe, Mis en quarantaine, [5344281ebfcb2610170f1cf39e6457a9],
PUP.Optional.TVWizard.A, C:\Users\Marie H RAY\AppData\Roaming\ZHP\Quarantine\qAmeaMRgY.exe, Mis en quarantaine, [029572d4d7b3ac8a71ab3f75b54cd828],
PUP.Optional.TVWizard.A, C:\Users\Marie H RAY\AppData\Roaming\ZHP\Quarantine\XHtkJH.exe, Mis en quarantaine, [435471d5f19994a2e9335f555ca5d030],
PUP.Optional.Bunndle, C:\Program Files\CamStudio 2.7\BunndleOfferManager.exe, Mis en quarantaine, [c7d080c6b0da0b2bb7c9114ce21ec53b],
PUP.Optional.SoftPulse, C:\Users\Marie H RAY\Downloads\ChromeSetup.exe, Mis en quarantaine, [c0d7ef576d1df04631c7a08c09f99a66],
Secteurs physiques: 0
(Aucun élément malicieux detecté)
(end) -
Contributeur sécuritéBonjour,
1/
Le rapport du fix de FRST (Fixlog) se trouve sur le bureau ou encore
ici : C:\FRST\Logs\Fixlog_Date_Heure _.txt
2/
Comment fonctionne ton PC maintenant ?
@+
-
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 11-03-2015
Ran by Marie H RAY at 2015-03-17 08:38:45 Run:2
Running from C:\Users\Marie H RAY\Desktop
Loaded Profiles: Marie H RAY (Available profiles: Marie H RAY)
Boot Mode: Safe Mode (minimal)
==============================================
Content of fixlist:
start
CloseProcesses:
2014-11-03 18:58 - 2015-02-09 13:17 - 0000096 _____ () C:\Users\Marie H RAY\AppData\Roaming\Camdata.ini
2014-11-03 18:58 - 2015-02-09 13:17 - 0000408 _____ () C:\Users\Marie H RAY\AppData\Roaming\CamLayout.ini
2014-11-03 18:58 - 2015-02-09 13:17 - 2274213 _____ () C:\Users\Marie H RAY\AppData\Roaming\CamShapes.ini
2015-02-24 14:13 - 2015-02-24 14:13 - 0000057 _____ () C:\ProgramData\Ament.ini
Task: {38B762EA-6ABA-4A76-9D94-FB6616AADF9E} - \Optimize Start Menu Cache Files-S-1-5-21-554510691-3653126192-1910024740-1001 No Task File <==== ATTENTION
Task: {4B244A27-92B6-4AD1-9ED6-527AC7615DA2} - System32\Tasks\{7FBD0EFA-06AC-4032-AB70-DDBF00C0EE3F} => pcalua.exe -a C:\ProgramData\TVWizard\uninstall.exe -c /kb=y /ic=1 <==== ATTENTION
Task: {8E25B05A-FC01-46E2-9E47-105884CBD3CE} - \WPD\SqmUpload_S-1-5-21-554510691-3653126192-1910024740-1001 No Task File <==== ATTENTION
SearchScopes: HKLM -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL =
BHO-x32: IETabPage Class -> {3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C} -> C:\Program Files (x86)\XTab\SupTab.dll [2015-01-16] (Thinknice Co. Limited)
2015-03-07 09:45 - 2015-03-07 09:45 - 00000000 ____D () C:\ProgramData\E1864A66-75E3-486a-BD95-D1B7D99A84A7
2015-02-24 11:17 - 2015-03-12 12:17 - 00000000 ____D () C:\Program Files (x86)\XTab
2015-02-24 11:17 - 2015-02-24 14:01 - 00000000 ____D () C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Uniblue
2015-02-24 11:17 - 2015-02-24 11:17 - 00000000 ____D () C:\Users\Marie H RAY\AppData\Roaming\istartsurf
2015-02-24 11:17 - 2015-02-24 11:17 - 00000000 ____D () C:\Users\Marie H RAY\AppData\Local\TVWizard
2015-02-24 11:17 - 2015-02-24 11:17 - 00000000 ____D () C:\Users\Marie H RAY\AppData\Local\BoBrowser
2015-02-24 11:17 - 2015-02-24 11:17 - 00000000 ____D () C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PepperZip
2015-02-24 10:48 - 2015-03-05 10:39 - 00003288 _____ () C:\Windows\System32\Tasks\avastBCLRestartS-1-5-21-554510691-3653126192-1910024740-1002
2015-03-12 13:28 - 2013-08-22 16:36 - 00000000 ___RD ()
S2 XHtkJH; C:\ProgramData\NjgkJfOs\XHtkJH.exe [X]
C:\ProgramData\NjgkJfOs\XHtkJH.exe
EmptyTemp:
end
Processes closed successfully.
"C:\Users\Marie H RAY\AppData\Roaming\Camdata.ini" => File/Directory not found.
"C:\Users\Marie H RAY\AppData\Roaming\CamLayout.ini" => File/Directory not found.
"C:\Users\Marie H RAY\AppData\Roaming\CamShapes.ini" => File/Directory not found.
"C:\ProgramData\Ament.ini" => File/Directory not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{38B762EA-6ABA-4A76-9D94-FB6616AADF9E} => Key not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Optimize Start Menu Cache Files-S-1-5-21-554510691-3653126192-1910024740-1001 => Key not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{4B244A27-92B6-4AD1-9ED6-527AC7615DA2} => Key not found.
C:\Windows\System32\Tasks\{7FBD0EFA-06AC-4032-AB70-DDBF00C0EE3F} not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{7FBD0EFA-06AC-4032-AB70-DDBF00C0EE3F} => Key not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8E25B05A-FC01-46E2-9E47-105884CBD3CE} => Key not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\WPD\SqmUpload_S-1-5-21-554510691-3653126192-1910024740-1001 => Key not found.
HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => Value was restored successfully.
HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C} => Key not found.
HKCR\Wow6432Node\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C} => Key not found.
"C:\ProgramData\E1864A66-75E3-486a-BD95-D1B7D99A84A7" => File/Directory not found.
"C:\Program Files (x86)\XTab" => File/Directory not found.
"C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Uniblue" => File/Directory not found.
"C:\Users\Marie H RAY\AppData\Roaming\istartsurf" => File/Directory not found.
"C:\Users\Marie H RAY\AppData\Local\TVWizard" => File/Directory not found.
"C:\Users\Marie H RAY\AppData\Local\BoBrowser" => File/Directory not found.
"C:\ProgramData\Microsoft\Windows\Start Menu\Programs\PepperZip" => File/Directory not found.
"C:\Windows\System32\Tasks\avastBCLRestartS-1-5-21-554510691-3653126192-1910024740-1002" => File/Directory not found.
"2015-03-12 13:28 - 2013-08-22 16:36 - 00000000 ___RD ()" => File/Directory not found.
XHtkJH => Service not found.
"C:\ProgramData\NjgkJfOs\XHtkJH.exe" => File/Directory not found.
EmptyTemp: => Removed 43 MB temporary data.
The system needed a reboot.End of Fixlog 08:38:45
-
Je ne crois pas... penses-tu que je doive désinstaller Google chrome et le réinstaller ? Malwarebytes est-il suffisant pour me protéger? Dois-je réactiver mon anti-virus ? Merci encore de ton aide précieuse...
-
Contributeur sécurité
- Pourquoi tu veux désinstaller puis réinstaller google chrome ?
- Malwarebytes, ton antivirus + parefeu et quelques modules complémentaires qu'on va installer + précautions ===> largement suffisant! :-)
--------Dois-je réactiver mon anti-virus ?
Bien sure oui, c'est risqué de laisser ton antivirus désactivé!
Désactivez le temporairement seulement s'il est très nécessaire! :-)
-
Je pensais que la google bar était infectée...
Quels modules me conseilles tu pour être mieux prémunie ?
J'ai un autre pc portable qui a les mêmes problèmes que mon pc fixe. Pourrais tu m'apporter ton aide aussi pour celui-ci ou dois-je juste suivre tes instructions précédentes ?
:)
Merci beaucoup -
Contributeur sécurité
J'ai un autre pc portable qui a les mêmes problèmes que mon pc fixe. Pourrais tu m'apporter ton aide aussi pour celui-ci ou dois-je juste suivre tes instructions précédentes ?
Tu peux créer un nouveau sujet pour le désinfecter ( soit avec moi ou avec un autre collègue) ! :-)
-------------------
Pour ce PC, tu peux faire les procédures de fin de désinfections demandées ci-dessous :
1/
- Télécharge SFTGC.exe : http://www.archive-host.com
- Enregistre le fichier sur le bureau.
- Ouvre SFTGC.exe et patiente durant l'initialisation du logiciel.
- Pour lancer le nettoyage, il suffit de cliquer sur Go.
- À la fin du nettoyage, un rapport (présent sur le bureau) va s'ouvrir. Pour le poster, héberge-le sur : malekal.com ou ci-joint.com
2/
Pour finr :
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
@+
-
Voici le lien après nettoyage avec SFTGC....
https://pjjoint.malekal.com/files.php?id=20150317_h12j1166g9
Rapport de Delfix :
# DelFix v10.9 - Rapport créé le 17/03/2015 à 13:36:32
# Mis à jour le 27/02/2015 par Xplode
# Nom d'utilisateur : Marie H RAY - MARIEG4H
# Système d'exploitation : Windows 8.1 Pro (64 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\logFile.txt
Supprimé : C:\Users\Marie H RAY\Desktop\Addition.txt
Supprimé : C:\Users\Marie H RAY\Desktop\Fixlog.txt
Supprimé : C:\Users\Marie H RAY\Desktop\FRST.txt
Supprimé : C:\Users\Marie H RAY\Desktop\FRST64.exe
Supprimé : C:\Users\Marie H RAY\Desktop\ZHPCleaner (1).exe
Supprimé : C:\Users\Marie H RAY\Desktop\ZHPCleaner.lnk
Supprimé : C:\Users\Marie H RAY\Desktop\ZHPCleaner.txt
Supprimé : C:\Users\Marie H RAY\Downloads\adwcleaner_4.112.exe
Supprimé : C:\Users\Marie H RAY\Downloads\FRST64.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #23 [PdfEditor 2.0 (64bit) supprimé. | 02/24/2015 12:55:53]
Supprimé : RP #24 [Windows Update | 03/02/2015 12:11:47]
Supprimé : RP #25 [Installed iTunes | 03/07/2015 08:44:38]
Supprimé : RP #26 [Installé PdfEditor 2.0 (64bit). | 03/09/2015 11:24:59]
Supprimé : RP #27 [avast! antivirus system restore point | 03/12/2015 13:09:14]
Supprimé : RP #28 [Windows Update | 03/17/2015 09:58:52]
Nouveau point de restauration créé !
########## - EOF - ########## -
Contributeur sécuritéRe,
On a terminé, sois prudent et bon surf..! :-)