Supprimer Omniboxes.com
Résolu
Salut,
Je me suis fait avoir par un faux logiciel (omniboxes.com) qui a remplacé ma page d'accueil par défaut sur firefox et chrome.
J'ai effectué un scan/clean adwcleaner, mais rien ne s'est passé.
Can you help me ? Please
Je me suis fait avoir par un faux logiciel (omniboxes.com) qui a remplacé ma page d'accueil par défaut sur firefox et chrome.
J'ai effectué un scan/clean adwcleaner, mais rien ne s'est passé.
Can you help me ? Please
7 réponses
-
Contributeur sécuritéSalut,
1/
Poste le rapport de ADWCleaner stp, il se trouve ici : C:\AdwCleaner\AdwCleaner[S0].txt
2/ Ensuite
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse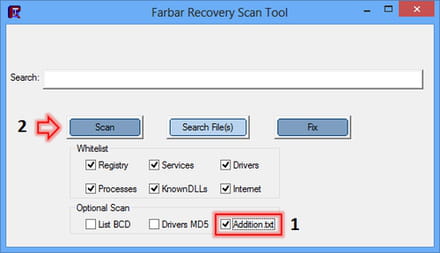
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Bonjour. J'ai récemment eu ce problème.
Tout d'abord dans Chrome, cliqué sur les 3 lignes qui sont en haut à droites de Chrome. Puis cliquer sur Paramètres.
Un nouvel onglet devrait apparaître. Puis vers le haut, il y a marqué Au démarrage. Sélectionner Ouvrir une page ou un ensemble de pages spécifiques puis cliqué sur Ensemble de page qui se trouve juste à coté en bleu.
Puis normalement vous verrez votre page omniboxes.com sur le petit carré affiché. Passé votre souris dessus puis cliqué sur la croix se trouvant à droite ( pas celle du haut mais celle à coté de la page ).
Et voila! Cliqué sur Ok puis vous pouvez fermé!
Malheureusement, je ne connait pas très bien firefox. Quelqu'un vous répondra peut-être!
Bonne journée à vous.
Léo Endor. -
Merci de ta réponse, ci-contre le rapport Adwcleaner :
# AdwCleaner v4.112 - Rapport créé le 11/03/2015 à 13:05:21
# Mis à jour le 09/03/2015 par Xplode
# Base de données : 2015-03-05.1 [Serveur]
# Système d'exploitation : Windows 7 Professional Service Pack 1 (x86)
# Nom d'utilisateur : info2000 - INFO2000-PC
# Exécuté depuis : C:\Users\info2000\Downloads\adwcleaner_4.112.exe
# Option : Nettoyer- [ Services ] *****
[#] Service Supprimé : globalUpdate
[#] Service Supprimé : globalUpdatem
Service Supprimé : WindowsMangerProtect
Service Supprimé : IHProtect Service- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\WindowsMangerProtect
Dossier Supprimé : C:\ProgramData\IHProtectUpDate
Dossier Supprimé : C:\Program Files\globalUpdate
Dossier Supprimé : C:\Program Files\XTab
Dossier Supprimé : C:\Users\info2000\AppData\Local\globalUpdate
Dossier Supprimé : C:\Users\info2000\AppData\Roaming\omniboxes
Dossier Supprimé : C:\Users\info2000\AppData\Roaming\Mozilla\Firefox\Profiles\hq5b61ds.default\Extensions\searchengine@gmail.com
Dossier Supprimé : C:\Users\info2000\AppData\Roaming\Mozilla\Firefox\Profiles\hq5b61ds.default\Extensions\istart_ffnt@gmail.com
Dossier Supprimé : C:\Users\info2000\AppData\Local\Google\Chrome\User Data\Default\Extensions\lkemddiljapcmhicklfpcbpfffahfbja
Fichier Supprimé : C:\Users\info2000\AppData\Roaming\Mozilla\Firefox\Profiles\hq5b61ds.default\user.js
Fichier Supprimé : C:\Users\info2000\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.superfish.com_0.localstorage
Fichier Supprimé : C:\Users\info2000\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_www.superfish.com_0.localstorage-journal- [ Tâches planifiées ] *****
Tâche Supprimée : globalUpdateUpdateTaskMachineCore
Tâche Supprimée : globalUpdateUpdateTaskMachineUA
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-1-6
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-1-7
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-10_user
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-3
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-4
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-5
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-5_user
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-6
Tâche Supprimée : 2300726e-d013-4e97-93b8-82cdb2191e24-7- [ Raccourcis ] *****
- [ Registre ] *****
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [searchengine@gmail.com]
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [istart_ffnt@gmail.com]
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\lkemddiljapcmhicklfpcbpfffahfbja
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickCtrl.10
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.OneClickProcessLauncherMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdate.Update3WebControl.4
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoCreateAsync.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CoreMachineClass.1
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.CredentialDialogMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.OnDemandCOMClassSvc.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.ProcessLauncher.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3COMClassService.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachine.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebMachineFallback.1.0
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc
Clé Supprimée : HKLM\SOFTWARE\Classes\globalUpdateUpdate.Update3WebSvc.1.0
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@staging.google.com/globalUpdate Update;version=10
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@staging.google.com/globalUpdate Update;version=4
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Clé Supprimée : HKCU\Software\Mozilla\Extends
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{4D076AB4-7562-427A-B5D2-BD96E19DEE56}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02A96331-0CA6-40E2-A87D-C224601985EB}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3278F5CF-48F3-4253-A6BB-004CE84AF492}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3B5702BA-7F4C-4D1A-B026-1E9A01D43978}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{577975B8-C40E-43E6-B0DE-4C6B44088B52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8EEE}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{69F256DF-BA98-45E9-86EA-FC3CFECF9D30}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6E87FC94-9866-49B9-8E93-5736D6DE3DD7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7E49F793-B3CD-4BF7-8419-B34B8BD30E61}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{826D7151-8D99-434B-8540-082B8C2AE556}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{834469E3-CA2B-4F21-A5CA-4F6F4DBCDE87}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{8529FAA3-5BFD-43C1-AB35-B53C4B96C6E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{ADBC39BE-3D20-4333-8D99-E91EB1B62474}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{CFC47BB5-5FB5-4AD0-8427-6AA04334A3FC}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E06CA7F5-BA34-4FF6-8D24-B1BDC594D91F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E0ADB535-D7B5-4D8B-B15D-578BDD20D76A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F6421EE5-A5BE-4D31-81D5-C16B7BF48E4C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FD8E81D0-F5FE-4CB1-9AEA-1E163D2BAB78}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8EEE}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8FFE}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{11549FE4-7C5A-4C17-9FC3-56FC5162A994}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5645E0E7-FC12-43BF-A6E4-F9751942B298}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{5E89ACE9-E16B-499A-87B4-0DBF742404C1}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{C7BF8F4B-7BC7-4F42-B944-3D28A3A86D8A}
Clé Supprimée : HKCU\Software\GlobalUpdate
Clé Supprimée : HKCU\Software\InstalledBrowserExtensions
Clé Supprimée : HKCU\Software\Myfree Codec
Clé Supprimée : HKCU\Software\AppDataLow\Software\Crossrider
Clé Supprimée : HKLM\SOFTWARE\GlobalUpdate
Clé Supprimée : HKLM\SOFTWARE\InstalledBrowserExtensions
Clé Supprimée : HKLM\SOFTWARE\Myfree Codec
Clé Supprimée : HKLM\SOFTWARE\SupDp
Clé Supprimée : HKLM\SOFTWARE\SupTab
Clé Supprimée : HKLM\SOFTWARE\IHProtect
Clé Supprimée : HKLM\SOFTWARE\omniboxesSoftware
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\omniboxes uninstall- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17631
-\\ Mozilla Firefox v35.0.1 (x86 fr)
[hq5b61ds.default\prefs.js] - Ligne Supprimée : user_pref("browser.newtab.url", "chrome://quick_start/content/index.html");
[hq5b61ds.default\prefs.js] - Ligne Supprimée : user_pref("extensions.enabledAddons", "istart_ffnt%40gmail.com:5.3.4,searchengine%40gmail.com:1.0.0.1027,%7Bb9db16a4-6edc-47ec-a1f4-b86292ed211d%7D:4.9.24,%7B972ce4c6-7e08-4474-a285-3208198ce6fd%7D:35[...]
[hq5b61ds.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.enable_search1", false);
[hq5b61ds.default\prefs.js] - Ligne Supprimée : user_pref("extensions.quick_start.sd.closeWindowWithLastTab_prev_state", false);
[hq5b61ds.default\prefs.js] - Ligne Supprimée : user_pref("extensions.xpiState", "{\"app-profile\":{\"istart_ffnt@gmail.com\":{\"d\":\"C:\\\\Users\\\\info2000\\\\AppData\\\\Roaming\\\\Mozilla\\\\Firefox\\\\Profiles\\\\hq5b61ds.default\\\\extensions[...]
-\\ Google Chrome v40.0.2214.115
[C:\Users\info2000\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://dts.search.ask.com/sr?src=ffb&gct=ds&appid=101&systemid=488&v=n12521-440&apn_ptnrs=AG1&o=APN11459&apn_dtid=TCH001&apn_uid=8204420551084305&q={searchTerms}
[C:\Users\info2000\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://search.softonic.com/INF00212/tb_v1?q={searchTerms}&SearchSource=49&cc=&mi=28a73e4f000000000000000000000000
AdwCleaner[R0].txt - [10567 octets] - [11/03/2015 12:58:23]
AdwCleaner[S0].txt - [10776 octets] - [11/03/2015 13:05:21]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [10837 octets] ########## -
-
Contributeur sécuritéBien!
1/
Voici la correction à effectuer avec FRST.
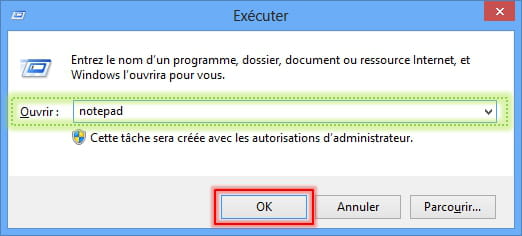
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)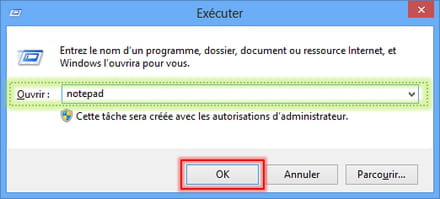
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
Task: {B01EC8A7-7FF4-4AD3-93B9-4CF1E69DB60A} - System32\Tasks\FHIGIC => C:\Users\info2000\AppData\Roaming\FHIGIC.exe [2015-03-11] (Cinema PlusV05.03) <==== ATTENTION
Task: {FB47D268-FED6-46E4-96DF-44D5697A820D} - System32\Tasks\OEM => C:\Users\info2000\AppData\Roaming\OEM.exe [2015-03-11] (Cinema PlusV05.03) <==== ATTENTION
Task: C:\Windows\Tasks\FHIGIC.job => C:\Users\info2000\AppData\Roaming\FHIGIC.exe <==== ATTENTION
Task: C:\Windows\Tasks\OEM.job => C:\Users\info2000\AppData\Roaming\OEM.exe <==== ATTENTION
HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://www.omniboxes.com/web/?type=ds&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&q={searchTerms} [Pays US - 50.97.32.151]
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://www.omniboxes.com/web/?type=ds&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&q={searchTerms} [Pays US - 50.97.32.151]
HKU\S-1-5-21-472163262-2865702563-2045717563-1000\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
HKU\S-1-5-21-472163262-2865702563-2045717563-1000\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = http://www.omniboxes.com/web/?type=ds&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&q={searchTerms} [Pays US - 50.97.32.151]
SearchScopes: HKU\S-1-5-21-472163262-2865702563-2045717563-1000 -> {2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0} URL = http://www.omniboxes.com/web/?utm_source=b&utm_medium=amt&utm_campaign=install_ie&utm_content=ds&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&ts=1426074071&type=default&q={searchTerms} [Pays US - 50.97.32.151]
SearchScopes: HKU\S-1-5-21-472163262-2865702563-2045717563-1000 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = http://www.omniboxes.com/web/?utm_source=b&utm_medium=amt&utm_campaign=install_ie&utm_content=ds&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&ts=1426074071&type=default&q={searchTerms} [Pays US - 50.97.32.151]
SearchScopes: HKU\S-1-5-21-472163262-2865702563-2045717563-1000 -> {E733165D-CBCF-4FDA-883E-ADEF965B476C} URL = http://www.omniboxes.com/web/?utm_source=b&utm_medium=amt&utm_campaign=install_ie&utm_content=ds&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&ts=1426074071&type=default&q={searchTerms} [Pays US - 50.97.32.151]
CHR HomePage: Default -> hxxp://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
CHR StartupUrls: Default -> hxxp://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
2015-03-11 12:50 - 2015-03-11 13:06 - 00001350 _____ () C:\Windows\Tasks\FHIGIC.job
2015-03-11 12:50 - 2015-03-11 12:50 - 01854464 _____ (Cinema PlusV05.03) C:\Users\info2000\AppData\Roaming\FHIGIC.exe
2015-01-25 17:12 - 2015-01-25 17:12 - 0001248 _____ () C:\Users\info2000\AppData\Roaming\FHIGIC
2015-03-11 12:50 - 2015-03-11 12:50 - 1854464 _____ (Cinema PlusV05.03) C:\Users\info2000\AppData\Roaming\FHIGIC.exe
2015-01-25 17:12 - 2015-01-25 17:12 - 0002086 _____ () C:\Users\info2000\AppData\Roaming\OEM
2015-03-11 12:51 - 2015-03-11 12:51 - 1371136 _____ (Cinema PlusV05.03) C:\Users\info2000\AppData\Roaming\OEM.exe
2015-01-22 12:32 - 2015-01-22 12:32 - 0000057 _____ () C:\ProgramData\Ament.ini
C:\Users\info2000\AppData\Local\Temp\8839.exe
2015-03-04 23:08 - 2015-03-04 23:08 - 00865280 _____ () C:\Users\info2000\AppData\Roaming\Dropbox\bin\plugins\platforms\qwindows.dll
2015-03-04 23:07 - 2015-03-04 23:07 - 00200704 _____ () C:\Users\info2000\AppData\Roaming\Dropbox\bin\plugins\imageformats\qjpeg.dll
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"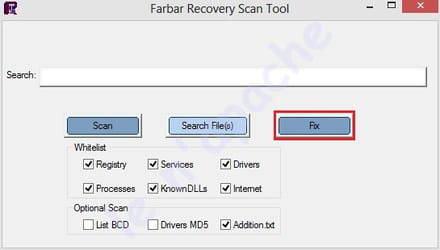
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer]
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/]cjoint.com
[*]Copie/Colle le lien généré dans ta réponse.
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Bonne journée
-
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x86) Version: 11-03-2015
Ran by info2000 at 2015-03-11 15:27:47 Run:1
Running from C:\Users\info2000\Desktop
Loaded Profiles: info2000 (Available profiles: info2000)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
CreateRestorePoint:
Task: {B01EC8A7-7FF4-4AD3-93B9-4CF1E69DB60A} - System32\Tasks\FHIGIC => C:\Users\info2000\AppData\Roaming\FHIGIC.exe [2015-03-11] (Cinema PlusV05.03) <==== ATTENTION
Task: {FB47D268-FED6-46E4-96DF-44D5697A820D} - System32\Tasks\OEM => C:\Users\info2000\AppData\Roaming\OEM.exe [2015-03-11] (Cinema PlusV05.03) <==== ATTENTION
Task: C:\Windows\Tasks\FHIGIC.job => C:\Users\info2000\AppData\Roaming\FHIGIC.exe <==== ATTENTION
Task: C:\Windows\Tasks\OEM.job => C:\Users\info2000\AppData\Roaming\OEM.exe <==== ATTENTION
HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://www.omniboxes.com/web/?type=ds&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&q={searchTerms} [Pays US - 50.97.32.151]
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://www.omniboxes.com/web/?type=ds&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&q={searchTerms} [Pays US - 50.97.32.151]
HKU\S-1-5-21-472163262-2865702563-2045717563-1000\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
HKU\S-1-5-21-472163262-2865702563-2045717563-1000\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
SearchScopes: HKLM -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = http://www.omniboxes.com/web/?type=ds&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&q={searchTerms} [Pays US - 50.97.32.151]
SearchScopes: HKU\S-1-5-21-472163262-2865702563-2045717563-1000 -> {2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0} URL = http://www.omniboxes.com/web/?utm_source=b&utm_medium=amt&utm_campaign=install_ie&utm_content=ds&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&ts=1426074071&type=default&q={searchTerms} [Pays US - 50.97.32.151]
SearchScopes: HKU\S-1-5-21-472163262-2865702563-2045717563-1000 -> {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL = http://www.omniboxes.com/web/?utm_source=b&utm_medium=amt&utm_campaign=install_ie&utm_content=ds&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&ts=1426074071&type=default&q={searchTerms} [Pays US - 50.97.32.151]
SearchScopes: HKU\S-1-5-21-472163262-2865702563-2045717563-1000 -> {E733165D-CBCF-4FDA-883E-ADEF965B476C} URL = http://www.omniboxes.com/web/?utm_source=b&utm_medium=amt&utm_campaign=install_ie&utm_content=ds&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX&ts=1426074071&type=default&q={searchTerms} [Pays US - 50.97.32.151]
CHR HomePage: Default -> hxxp://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
CHR StartupUrls: Default -> hxxp://www.omniboxes.com/?type=hp&ts=1426073992&from=amt&uid=HGSTXHTS541075A9E680_JD13001B08S5DA08S5DAX [Pays US - 50.97.32.151]
2015-03-11 12:50 - 2015-03-11 13:06 - 00001350 _____ () C:\Windows\Tasks\FHIGIC.job
2015-03-11 12:50 - 2015-03-11 12:50 - 01854464 _____ (Cinema PlusV05.03) C:\Users\info2000\AppData\Roaming\FHIGIC.exe
2015-01-25 17:12 - 2015-01-25 17:12 - 0001248 _____ () C:\Users\info2000\AppData\Roaming\FHIGIC
2015-03-11 12:50 - 2015-03-11 12:50 - 1854464 _____ (Cinema PlusV05.03) C:\Users\info2000\AppData\Roaming\FHIGIC.exe
2015-01-25 17:12 - 2015-01-25 17:12 - 0002086 _____ () C:\Users\info2000\AppData\Roaming\OEM
2015-03-11 12:51 - 2015-03-11 12:51 - 1371136 _____ (Cinema PlusV05.03) C:\Users\info2000\AppData\Roaming\OEM.exe
2015-01-22 12:32 - 2015-01-22 12:32 - 0000057 _____ () C:\ProgramData\Ament.ini
C:\Users\info2000\AppData\Local\Temp\8839.exe
2015-03-04 23:08 - 2015-03-04 23:08 - 00865280 _____ () C:\Users\info2000\AppData\Roaming\Dropbox\bin\plugins\platforms\qwindows.dll
2015-03-04 23:07 - 2015-03-04 23:07 - 00200704 _____ () C:\Users\info2000\AppData\Roaming\Dropbox\bin\plugins\imageformats\qjpeg.dll
end
Processes closed successfully.
Restore point was successfully created.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{B01EC8A7-7FF4-4AD3-93B9-4CF1E69DB60A}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B01EC8A7-7FF4-4AD3-93B9-4CF1E69DB60A}" => Key deleted successfully.
C:\Windows\System32\Tasks\FHIGIC => Moved successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\FHIGIC" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{FB47D268-FED6-46E4-96DF-44D5697A820D}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{FB47D268-FED6-46E4-96DF-44D5697A820D}" => Key deleted successfully.
C:\Windows\System32\Tasks\OEM => Moved successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\OEM" => Key deleted successfully.
C:\Windows\Tasks\FHIGIC.job => Moved successfully.
C:\Windows\Tasks\OEM.job => Moved successfully.
HKLM\Software\\Microsoft\Internet Explorer\Main\\Start Page => Value was restored successfully.
HKLM\Software\\Microsoft\Internet Explorer\Main\\Search Page => Value was restored successfully.
HKLM\Software\\Microsoft\Internet Explorer\Main\\Default_Page_URL => Value was restored successfully.
HKLM\Software\\Microsoft\Internet Explorer\Main\\Default_Search_URL => Value was restored successfully.
HKU\S-1-5-21-472163262-2865702563-2045717563-1000\Software\Microsoft\Internet Explorer\Main\\Start Page => Value was restored successfully.
HKU\S-1-5-21-472163262-2865702563-2045717563-1000\Software\Microsoft\Internet Explorer\Main\\Default_Page_URL => Value was restored successfully.
"HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}" => Key deleted successfully.
HKCR\CLSID\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => Key not found.
"HKU\S-1-5-21-472163262-2865702563-2045717563-1000\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0}" => Key deleted successfully.
HKCR\CLSID\{2023ECEC-E06A-4372-A1C7-0B49F9E0FFF0} => Key not found.
"HKU\S-1-5-21-472163262-2865702563-2045717563-1000\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}" => Key deleted successfully.
HKCR\CLSID\{33BB0A4E-99AF-4226-BDF6-49120163DE86} => Key not found.
"HKU\S-1-5-21-472163262-2865702563-2045717563-1000\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{E733165D-CBCF-4FDA-883E-ADEF965B476C}" => Key deleted successfully.
HKCR\CLSID\{E733165D-CBCF-4FDA-883E-ADEF965B476C} => Key not found.
Chrome HomePage deleted successfully.
Chrome StartupUrls deleted successfully.
"C:\Windows\Tasks\FHIGIC.job" => File/Directory not found.
C:\Users\info2000\AppData\Roaming\FHIGIC.exe => Moved successfully.
C:\Users\info2000\AppData\Roaming\FHIGIC => Moved successfully.
"C:\Users\info2000\AppData\Roaming\FHIGIC.exe" => File/Directory not found.
C:\Users\info2000\AppData\Roaming\OEM => Moved successfully.
C:\Users\info2000\AppData\Roaming\OEM.exe => Moved successfully.
C:\ProgramData\Ament.ini => Moved successfully.
C:\Users\info2000\AppData\Local\Temp\8839.exe => Moved successfully.
C:\Users\info2000\AppData\Roaming\Dropbox\bin\plugins\platforms\qwindows.dll => Moved successfully.
C:\Users\info2000\AppData\Roaming\Dropbox\bin\plugins\imageformats\qjpeg.dll => Moved successfully.
The system needed a reboot.End of Fixlog 15:28:09
-
Hello à tous,
Je suis enfin parvenu à supprimer le browser hijack Omniboxes.com de mes navigateurs.
C'est assez simple, j'ai suivi ces instructions.
1 - J'ai réinitialisé mes navigateurs
2-J'ai passé un coup de Adwcleaner
Et hop l'hijack a disparu !!!
voilà le rapport adwcleaner :
# AdwCleaner v4.201 - Rapport créé le 16/04/2015 à 10:00:52
# Mis à jour le 08/04/2015 par Xplode
# Base de données : 2015-04-15.1 [Serveur]
# Système d'exploitation : Windows 7 Professional Service Pack 1 (x86)
# Nom d'utilisateur : info2000 - INFO2000-PC
# Exécuté depuis : C:\Users\info2000\Downloads\adwcleaner_4.201.exe
# Option : Nettoyer- [ Services ] ********** [ Fichiers / Dossiers ] *****Fichier Supprimé : C:\Users\info2000\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_lfmhcpmkbdkbgbmkjoiopeeegenkdikp_0.localstorageFichier Supprimé : C:\Users\info2000\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_lfmhcpmkbdkbgbmkjoiopeeegenkdikp_0.localstorage-journal***** [ Tâches planifiées ] ********** [ Raccourcis ] *****Raccourci Désinfecté : C:\Users\info2000\Desktop\MotoGP2 Demo.lnkRaccourci Désinfecté : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Mozilla Firefox.lnkRaccourci Désinfecté : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\MotoGP2 Demo\MotoGP2 Demo.lnkRaccourci Désinfecté : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Chrome\Google Chrome.lnkRaccourci Désinfecté : C:\Users\info2000\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnkRaccourci Désinfecté : C:\Users\info2000\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\System Tools\Internet Explorer (No Add-ons).lnkRaccourci Désinfecté : C:\Users\info2000\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnkRaccourci Désinfecté : C:\Users\info2000\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Internet Explorer.lnkRaccourci Désinfecté : C:\Users\info2000\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Mozilla Firefox.lnk***** [ Registre ] *****Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\omniboxes.com***** [ Navigateurs ] *****-\\ Internet Explorer v11.0.9600.17728-\\ Mozilla Firefox v37.0.1 (x86 fr)-\\ Google Chrome v41.0.2272.118*************************AdwCleaner[R0].txt - [10567 octets] - [11/03/2015 13:58:23]AdwCleaner[R1].txt - [2438 octets] - [16/04/2015 09:59:06]AdwCleaner[S0].txt - [10919 octets] - [11/03/2015 14:05:21]AdwCleaner[S1].txt - [2392 octets] - [16/04/2015 10:00:52]########## EOF - C:\AdwCleaner\AdwCleaner[S1].txt - [2452 octets] ##########