PUP détecté par Malwarebytes
RésoluComme mon titre l'indique, Malwarebytes a détecté un PUP sur mon ordinateur (PUP.Optional.Softonic.A, HKU\S-1-5-21-257171482-2672412072-4068481855-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\Softonic, , [82908d8d47433600546c4d49b64da060], ). Je refuse toujours les barres d'outils et autres suppléments indésirables quand j'installe un programme, mais il semble qu'il soit un jour arrivé que je rate le décochage d'une case (idiote, idiote !). Que faire pour corriger cette erreur ?
Par ailleurs, mon ordinateur (un netbook Acer Aspire One, avec Windows 7 Starter) est généralement lent, et je ne peux pas ouvrir grand-chose en même temps que le navigateur (Firefox) sans rencontrer de blocages. Ça ne peut quand même pas être pour ça ?
19 réponses
Un utilisateur rapporte qu'un PUP détecté par Malwarebytes (PUP.Optional.Softonic.A) apparaît après avoir peut-être laissé cocher une case lors d'une installation, et que son netbook Acer Aspire One sous Windows 7 Starter est lent. Plusieurs réponses recommandent des outils de désinfection comme AdwCleaner et Delfix pour supprimer les éléments indésirables et nettoyer le registre, le navigateur et les extensions potentiellement injectées. Des échanges évoquent l'inquiétude de supprimer des éléments légitimes, des manipulations proposées incluent aussi des étapes de nettoyage système, de mise à jour et de prophylaxie avec WOT et Adblock Plus. Un rapport de nettoyage a ensuite été partagé, montrant les suppressions de dossiers et de clés de registre, ainsi que des ajustements dans les préférences des navigateurs.
-
Alors, scan fini (ça fait peut-être un moment - j'étais occupée ailleurs) mais je n'ai pas encore lancé le nettoyage. AdwCleaner me dit "Veuillez décocher les éléments que vous ne souhaitez pas supprimer" (et donc j'ai peur de le laisser supprimer quelque chose qui ne devrait pas l'être). Il y a des résultats dans plusieurs onglets, surtout dans "Registre" (où je ne comprends rien), mais aussi notamment le dossier d'un programme de conversion vidéo... Est-ce que ça veut dire que c'est avec ce programme que le PUP s'est imposé ? Si oui, ça fait plusieurs années qu'il est là !
-
Contributeur sécuritéSalut,
Tout d'abord évite de télécharger depuis softonic et 01Net, ce sont des sources d'adwares et toolbars.
1/
Tu as installé des adwares et programmes indésirables sur ton PC.
----------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
2/ Ensuite
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
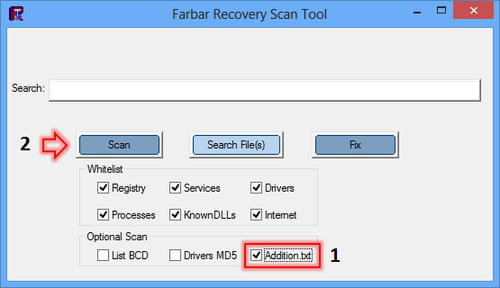
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse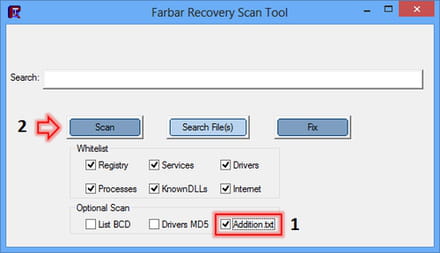
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Deux réponses avec des instructions différentes... Qu'est-ce que je fais ? (Ou par quoi je commence ?)
-
D'accord. Le scan AdwCleaner est en cours. Merci à vous deux. À plus tard.
-
Voilà le rapport du nettoyage fait hier. J'ai remplacé mon prénom par "[mon prénom]" parce que, comme il n'est pas courant, le laisser reviendrait presque à poster mon nom de famille avec.
# AdwCleaner v4.110 - Rapport créé le 14/02/2015 à 01:34:28
# Mis à jour le 05/02/2015 par Xplode
# Base de données : 2015-02-13.1 [Serveur]
# Système d'exploitation : Windows 7 Starter Service Pack 1 (x86)
# Nom d'utilisateur : [mon prénom] - MINIPORTABLE
# Exécuté depuis : C:\Users\[mon prénom]\Downloads\adwcleaner_4.110.exe
# Option : Nettoyer- [ Services ] *****
- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\Partner
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Free Video Converter
Dossier Supprimé : C:\Program Files\Free Video Converter
Dossier Supprimé : C:\Program Files\Common Files\Software Update Utility
Dossier Supprimé : C:\Users\[mon prénom]\AppData\Local\DriverTuner
Dossier Supprimé : C:\Users\[mon prénom]\AppData\Roaming\ProgSense
Dossier Supprimé : C:\Users\[mon prénom]\Documents\Updater
Fichier Supprimé : C:\Program Files\Mozilla Firefox\plugins\npdnu.dll
Fichier Supprimé : C:\Program Files\Mozilla Firefox\plugins\npdnu.xpt
Fichier Supprimé : C:\Program Files\Mozilla Firefox\plugins\npdnupdater2.dll
Fichier Supprimé : C:\Program Files\Mozilla Firefox\plugins\npdnupdater2.xpt
Fichier Supprimé : C:\Users\[mon prénom]\AppData\Roaming\Mozilla\Firefox\Profiles\xsu5b8ip.default\user.js- [ Tâches planifiées ] *****
- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\eofcbnmajmjmplflapaojjnihcjkigck
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\dnu.EXE
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdate
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdater.DownloadUIBrowser
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdater.DownloadUIBrowser.1
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdater.DownloadUpdController
Clé Supprimée : HKLM\SOFTWARE\Classes\dnUpdater.DownloadUpdController.1
Clé Supprimée : HKLM\SOFTWARE\MozillaPlugins\@qq.com/TXSSO
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{6517DD27-EA6F-4947-9DEA-F9C487BB1020}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{6C259840-5BA8-46E6-8ED1-EF3BA47D8BA1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7B089B94-D1DC-4C6B-87E1-8156E22C1D96}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{8FC1EE75-72B3-4A23-B987-2B1C4C8A611B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E15A9BFD-D16D-496D-8222-44CADF316E70}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{660E6F4F-840D-436D-B668-433D9591BAC5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E7435878-65B9-44D1-A443-81754E5DFC90}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{6517DD27-EA6F-4947-9DEA-F9C487BB1020}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{6CB9D494-2482-4277-9E45-22F36C471461}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{92380354-381A-471F-BE2E-DD9ACD9777EA}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{7B089B94-D1DC-4C6B-87E1-8156E22C1D96}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{4250488A-CB24-0893-C066-B1AEA57BCFF2}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{B7B664DF-3AF9-4C8E-8148-F42BB7831D27}
Clé Supprimée : HKCU\Software\Conduit
Clé Supprimée : HKCU\Software\YahooPartnerToolbar
Clé Supprimée : HKCU\Software\DriverTuner_Init
Clé Supprimée : HKCU\Software\DriverTuner
Clé Supprimée : HKCU\Software\ProgSense
Clé Supprimée : HKLM\SOFTWARE\Conduit
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SoftwareUpdUtility
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{EE171732-BEB4-4576-887D-CB62727F01CA}- [ Navigateurs ] *****
-\\ Internet Explorer v10.0.9200.17229
-\\ Mozilla Firefox v35.0.1 (x86 fr)
[xsu5b8ip.default\prefs.js] - Ligne Supprimée : user_pref("extensions.proxytool.referers", "www.google.com,google.com,yahoo.com,bing.com,ask.com,currate.com,alwaysmath.com,facebook.com,twitter.com,craigslist.org");
[xsu5b8ip.default\prefs.js] - Ligne Supprimée : user_pref("lightweightThemes.usedThemes", "[{\"id\":\"207666\",\"name\":\"Hello Kitty Sweet Heart\",\"headerURL\":\"hxxps://addons.cdn.mozilla.net/user-media/addons/163710/HKSweetheartH.jpg?1378005236[...]
-\\ Google Chrome v
[C:\Users\[mon prénom]\AppData\Local\Google\Chrome\User Data\Default\preferences] - Supprimée [Extension] : eofcbnmajmjmplflapaojjnihcjkigck
AdwCleaner[R0].txt - [4382 octets] - [13/02/2015 16:44:03]
AdwCleaner[R1].txt - [4443 octets] - [13/02/2015 18:30:31]
AdwCleaner[R2].txt - [4503 octets] - [14/02/2015 01:20:57]
AdwCleaner[S0].txt - [4532 octets] - [14/02/2015 01:34:28]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [4592 octets] ########## -
Contributeur sécurité
-
Voici les rapports :
https://pjjoint.malekal.com/files.php?id=20150214_u10p12v8n11p9
https://pjjoint.malekal.com/files.php?id=20150214_m14e613j8p11
Là aussi, j'ai remplacé mon prénom, ainsi que les titres de certains documents personnels, mais je n'ai rien changé d'autre. -
Contributeur sécuritéRe,
On continue alors! :-)
1/
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
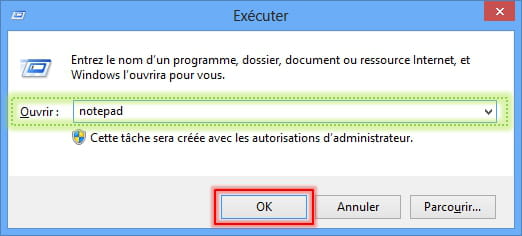
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)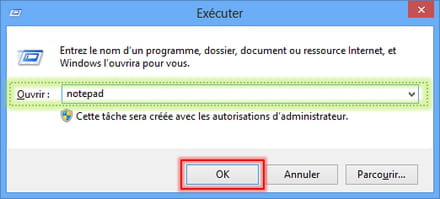
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
2009-10-29 18:52 - 2009-07-18 02:57 - 0036136 _____ (Oberon Media) C:\ProgramData\FullRemove.exe
C:\Users\[mon prénom]\lametritonus_en.dll
C:\Users\[mon prénom]\lame_enc_en.dll
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"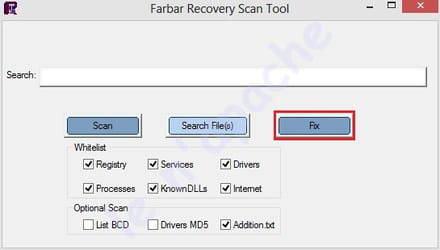
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Pour bien vérifier que le fichier ci-dessous est infecté rend
toi sur ce site : Virus Total
[*] Clique sur " choose file "
[*] Vas sur ton disque chercher ce fichier à cet emplacement :
C:\Windows\system32\DRIVERS\Rts516xIR.sys
[*] Clique ensuite sur le bouton « Scan it »
[*] Patiente le temps de l'analyse qui dépend de la taille du fichier
[*] Une fois celle-ci terminée, apparaît le rang de détection (Detection Ratio)
[*] Communique-le dans ta prochaine réponse sur le forum et communique en même temps le lien de la page VirusTotal en le copiant dans la barre d'adresse et en le collant dans ta prochaine réponse
[*] Fais de la même façon le fichier :
C:\Windows\DRIVERS\RtsUCcid.sys
-------------------
3/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Le contenu du fichier :
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x86) Version: 14-02-2015
Ran by [mon prénom] at 2015-02-15 03:10:23 Run:2
Running from C:\Users\[mon prénom]\Desktop
Loaded Profiles: [mon prénom] (Available profiles: [mon prénom])
Boot Mode: Normal
==============================================
Content of fixlist:
start
2009-10-29 18:52 - 2009-07-18 02:57 - 0036136 _____ (Oberon Media) C:\ProgramData\FullRemove.exe
C:\Users\[mon prénom]\lametritonus_en.dll
C:\Users\[mon prénom]\lame_enc_en.dll
end
C:\ProgramData\FullRemove.exe => Moved successfully.
C:\Users\[mon prénom]\lametritonus_en.dll => Moved successfully.
C:\Users\[mon prénom]\lame_enc_en.dll => Moved successfully.End of Fixlog 03:10:24
-
Pour la suite, je suis bloquée : je ne vois pas de Rts516xIR.sys dans C:\Windows\system32\DRIVERS ni de dossier Drivers directement après Windows, et RtsUCcid.sys n'est pas non plus dans C:\Windows\system32\DRIVERS (le seul nom commençant par Rts qui apparaît là est RtsUStor.sys).
-
Contributeur sécuritéBonjour,
Désolé je me suis trompé d'adresse ! :-)
-------------------
1/
Télécharge SEAF- Double clique sur seaf.exe (Exécuter en tant qu'administrateur pour Vista/7) .
- Une fenêtre va s'ouvrir .
- Tape Rts516xIR.sys
dans cette fenêtre
confirme la recherche "aussi" dans le registre et informations complementaires , puis [Entrée].- Patiente pendant la recherche.
- Une fenêtre avec un log.txt va s'afficher.
- Copie/colle ce rapport dans ta prochaine réponse.
-------------------
De la même façon tu refais la procédure avec : RtsUCcid.sys
2/
Comment fonctionne ton PC maintenant ?
@+ -
-
Contributeur sécuritéVoici le nouveau lien : https://toolslib.net
-
@Fish66Là, quand je clique sur "Cliquez ici pour télécharger SEAF", ça me mène vers une page qui semble être celle d'un autre programme (Pre_Scan).
-
Contributeur sécuritéBonsoir,
[*] Relance en tant qu'administrateur FRST.
[*] Fais copier/coller dans la zone de recherche (search) la ligne en gras ci-dessous :
Rts516xIR.sys;RtsUCcid.sys
[*] Cliques sur le bouton Search Files
[*] La recherche se lance , une barre de progression apparaît
[*] Un fichier rapport de recherche Search.txt est enregistré dans le dossier à partir duquel FRST.exe/FRST64.exe a été exécuté.
[*] Poste ce rapport stp
Bonne soirée
-
-
Voilà :
Farbar Recovery Scan Tool (x86) Version: 14-02-2015
Ran by [mon prénom] at 2015-02-15 20:24:54
Running from C:\Users\[mon prénom]\Desktop
Boot Mode: Normal
================== Search Files: "Rts516xIR.sys;RtsUCcid.sys " =============End Of Search
Bonne soirée à vous aussi.-
Contributeur sécurité- Est ce que tu as effectué l'étape 3/ indiquée : <<<ICI>>>
- Comment fonctionne ton PC maintenant ?
A demain
Bonne nuit
-
-
C'est fait... mais maintenant, je vais passer le reste de la soirée (ou plutôt le début de ce qui est la nuit pour la plupart des gens) à tout réarranger dans Firefox (les autres navigateurs, je ne m'en sers pratiquement jamais) pour récupérer ce qui m'était indispensable.
Pour l'instant, j'ai peu d'onglets et un seul autre programme ouverts, donc rien qui posait vraiment problème avant. Je vais tenter d'ouvrir un ou deux autres programmes pour voir...
La vitesse avec laquelle OpenOffice s'est ouvert est impressionnante !
Ah, une chose habituellement impossible : regarder une vidéo avec VLC pendant que Firefox et QQ Messenger sont ouverts. Test... Ça marche ! :)
Bon, évidemment, une fois que j'aurai récupéré les quelques extensions dont je ne peux pas me passer, ce sera sans doute moins bien, mais au moins je saurai que c'est uniquement pour ça (d'ailleurs, depuis le temps, j'étais tellement habituée à des trucs comme tout écrire en "brouillon" dans le bloc note pour ne pas devoir ouvrir OpenOffice en même temps que Firefox que continuer ne me dérangerait pas).
Bref, merci pour votre aide. Et désormais j'éviterai les sites qui ajoutent des trucs aux programmes qu'on y trouve. Je pensais que c'était comme ça partout et qu'il suffisait de décocher les cases pour être tranquille mais visiblement non, donc...
Y a-t-il autre chose que je devrais encore faire ? -
Contributeur sécuritéBonjour,
1/
- Télécharge SFTGC.exe : http://www.archive-host.com
- Enregistre le fichier sur le bureau.
- Ouvre SFTGC.exe et patiente durant l'initialisation du logiciel.
- Pour lancer le nettoyage, il suffit de cliquer sur Go.
- À la fin du nettoyage, un rapport (présent sur le bureau) va s'ouvrir. Pour le poster, héberge-le sur : FEC Upload ou : malekal.com
2/
Télécharge Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système- Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
- Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
- Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
- le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Pour finir:
Téléchage updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Vacciner les supports amovibles :- Télécharge : MKV (créé par El Desaparecido) sur ton Bureau.
- Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
- Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
- Double clique sur MKV.exe.
- Clique sur Vacciner.
===========================================
Défragmentation :
Défragmente tes disques dur par defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre- Télécharge et installe CCleaner version Slim
- Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
- Avancé et décoche la case Effacer uniquement les fichiers etc....
- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
- Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
- Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT
==> Adblock plus
Google chrome :
==> WOT
==> Adblock plus
2/ Aussi tu peux garder Malwarebytes et l'utiliser aussi une fois par semaine.
3/ Un peu de lecture :- Les dangers du Peer-To-Peer, Emule etc..
- Comment Sécuriser son ordinateur...
- Pourquoi et comment je me fais infecter
- pourquoi maintenir son navigateur à jour
-
Bonjour !
Alors, les rapports...
SFTGC :
https://pjjoint.malekal.com/files.php?id=20150216_m12b9d7i86
DelFix :
# DelFix v10.8 - Rapport créé le 16/02/2015 à 15:58:43
# Mis à jour le 29/07/2014 par Xplode
# Nom d'utilisateur : [mon prénom] - MINIPORTABLE
# Système d'exploitation : Windows 7 Starter Service Pack 1 (32 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\FRST
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\[mon prénom]\Desktop\FRST.exe
Supprimé : C:\Users\[mon prénom]\Downloads\adwcleaner_4.110.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #463 [Supprimé Windows Live FolderShare | 02/12/2015 14:20:01]
Supprimé : RP #464 [Windows Update | 02/15/2015 13:01:51]
Supprimé : RP #465 [Windows Update | 02/15/2015 16:26:51]
Nouveau point de restauration créé !
########## - EOF - ##########
Je vais passer à la suite mais d'abord, questions :
Pour les supports amovibles, ce n'est pas grave s'il m'est impossible de tout brancher en même temps ? Et est-ce que ça vaut pour la liseuse ou juste les clés USB et disques durs externes ?
Merci pour toute l'aide.-
-
@Fish66D'accord. Merci encore.
-
-
Bonsoir,
Désolée de vous déranger encore, mais je n'ai pas réussi à télécharger MKV (même problème que quand vous m'aviez demandé de télécharger SEAF : le lien "Cliquez ici pour télécharger MKV" me mène sur la page d'un autre programme). Est-ce bien le même qui est proposé ici : https://www.sosvirus.net/telecharger/mkv/ ?-
-
Merci, mais j'ai toujours le même problème avec ce site : si je clique sur "Cliquez ici pour télécharger [nom du programme]", rien ne se télécharge et je me retrouve sur la page d'un autre programme. C'est pour ça que j'avais cherché un autre lien et que je demandais si ça revenait au même de le prendre là.
-
-
Contributeur sécuritéBonjour,
Tu as raison je l'ai testé, mais on peut vacciner tes disques
avec USBFix! :-)
------------------
Telecharge et installe : ICI<<< ou encore : >>> ICI <<<
(!) Branche tes sources de données externes à ton PC, (clé USB, disque dur externe, etc...) susceptibles d'avoir été infectés sans les ouvrir- Double clique sur le raccourci UsbFix sur ton Bureau (clique droit avec la souris
:exécuter en tant qu'administrateur pour vista/seven), l'installation se fera
automatiquement
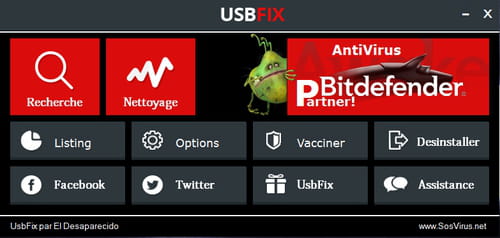
- Clique sur "Recherche"
- Laisse travailler l'outil
- A la fin, le rapport va s'afficher : poste le dans ta prochaine réponse (il est aussi https://www.usb-antivirus.com/download/usbfix/
osauvegardé a la racine du disque dur : C:\UsbFix.txt )
-------> Aide : https://www.usb-antivirus.com/fr/2013/09/tutoriel-usbfix-nettoyage/
@+
-
Décidément, j'ai toujours des problèmes avec les liens... Le premier me dit "Oups, vous n'avez pas accès à cette page ou l'URL est invalide" et le second me mène à la page d'un autre programme (directement, cette fois). Mais, en fouillant sur ce deuxième site, j'ai trouvé une page incluant un lien vers le site de l'auteur d'USBfix. Le conseil que vous me donniez pour MKV ("Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement") reste valable pour USBfix ?
En tout cas, merci encore une fois. Bonne soirée.-
Contributeur sécuritéDésolé les adresses ont été changé
===> https://www.usb-antivirus.com/fr/produit/usbfix-standard/
Si ton antivirus le détecte comme virus, désactive le momentanément. -
@Fish66Merci. Cette fois, je l'ai ! Plus le temps de tester ce soir, mais on verra demain. J'espère ne pas devoir vous embêter avec un nouvel appel à l'aide. ;)
-
-
Bonjour,
Vous m'aviez dit de poster le rapport USBfix. Le voici :
[b]############################## | UsbFix V 7.812 | [Recherche][/b]
Utilisateur: [mon prénom] (Administrateur) # MINIPORTABLE
Mis à jour le 03/02/2015 par El Desaparecido - SosVirus
Lancé à 15:10:41 | 20/02/2015
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: Acer (Aspire one)
CPU: Intel(R) Atom(TM) CPU N270 @ 1.60GHz
GC: Mobile Intel(R) 945 Express Chipset Family
RAM -> [Total : 1014 Mo | Free : 274 Mo]
Bios: Acer
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Starter (6.1.7601 32-Bit) Service Pack 1
WB: Internet Explorer : 10.00.9200.16521
WB: Mozilla Firefox : 35.0.1
[b]################## | Security Information |[/b]
AV: avast! Antivirus [[b](!) Désactivé[/b] |A jour]
AS: Windows Defender [Actif |A jour]
AS: avast! Antivirus [[b](!) Désactivé[/b] |A jour]
AS: Malwarebytes Anti-Malware : 2.0.4.1028
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 133 Go (20 Go libre(s) - 15%) [Acer] # NTFS
D:\ -> Disque fixe # 4 Go (3 Go libre(s) - 68%) [] # FAT32
E:\ -> Disque amovible # 4 Go (2 Go libre(s) - 53%) [KINGSTON] # FAT32
F:\ -> Disque fixe # 466 Go (32 Go libre(s) - 7%) [ROSE] # FAT32
G:\ -> Disque amovible # 7 Go (2 Go libre(s) - 24%) [STORE N GO] # FAT32
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [Google Update] "C:\Users\[mon prénom]\AppData\Local\Google\Update\GoogleUpdate.exe" /c
04 - HKLM\..\Run : [RtHDVCpl] C:\Program Files\Realtek\Audio\HDA\RtHDVCpl.exe
04 - HKLM\..\Run : [Acer ePower Management] C:\Program Files\Acer\Acer ePower Management\ePowerTray.exe
04 - HKLM\..\Run : [LManager] C:\Program Files\Launch Manager\LManager.exe
04 - HKLM\..\Run : [SynTPEnh] %ProgramFiles%\Synaptics\SynTP\SynTPEnh.exe
04 - HKLM\..\Run : [iPatchData] C:\Program Files\Acer\Updater\iUpdate.exe
04 - HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - HKLM\..\Run : [Persistence] C:\Windows\system32\igfxpers.exe
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\Alwil Software\Avast5\AvastUI.exe" /nogui
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-257171482-2672412072-4068481855-1000\..\Run : [Google Update] "C:\Users\[mon prénom]\AppData\Local\Google\Update\GoogleUpdate.exe" /c
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
[b]################## | Recherche générique |[/b]
[b]################## | Registre |[/b]
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.usbfix.net/2014/10/supprimer-virus-raccourcis-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
[b]################## | Hijack |[/b]
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b]
Il y en aura un deuxième pour la liseuse et les deux autres disques dont il m'arrive de me servir (impossible de brancher plus de trois choses à la fois). -
Le deuxième rapport :
[b]############################## | UsbFix V 7.812 | [Recherche][/b]
Utilisateur: [mon prénom] (Administrateur) # MINIPORTABLE
Mis à jour le 03/02/2015 par El Desaparecido - SosVirus
Lancé à 15:47:25 | 20/02/2015
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: Acer (Aspire one)
CPU: Intel(R) Atom(TM) CPU N270 @ 1.60GHz
GC: Mobile Intel(R) 945 Express Chipset Family
RAM -> [Total : 1014 Mo | Free : 517 Mo]
Bios: Acer
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Starter (6.1.7601 32-Bit) Service Pack 1
WB: Internet Explorer : 10.00.9200.16521
WB: Mozilla Firefox : 35.0.1
[b]################## | Security Information |[/b]
AV: avast! Antivirus [[b](!) Désactivé[/b] |A jour]
AS: Windows Defender [Actif |A jour]
AS: avast! Antivirus [[b](!) Désactivé[/b] |A jour]
AS: Malwarebytes Anti-Malware : 2.0.4.1028
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 133 Go (20 Go libre(s) - 15%) [Acer] # NTFS
D:\ -> Disque fixe # 4 Go (3 Go libre(s) - 68%) [] # FAT32
E:\ -> Disque fixe # 699 Go (124 Go libre(s) - 18%) [Mini Rose] # NTFS
F:\ -> Disque fixe # 149 Go (2 Go libre(s) - 2%) [Blanc] # NTFS
G:\ -> Disque amovible # 1 Go (918 Mo libre(s) - 66%) [Kindle] # FAT32
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [Google Update] "C:\Users\[mon prénom]\AppData\Local\Google\Update\GoogleUpdate.exe" /c
04 - HKLM\..\Run : [RtHDVCpl] C:\Program Files\Realtek\Audio\HDA\RtHDVCpl.exe
04 - HKLM\..\Run : [Acer ePower Management] C:\Program Files\Acer\Acer ePower Management\ePowerTray.exe
04 - HKLM\..\Run : [LManager] C:\Program Files\Launch Manager\LManager.exe
04 - HKLM\..\Run : [SynTPEnh] %ProgramFiles%\Synaptics\SynTP\SynTPEnh.exe
04 - HKLM\..\Run : [iPatchData] C:\Program Files\Acer\Updater\iUpdate.exe
04 - HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - HKLM\..\Run : [Persistence] C:\Windows\system32\igfxpers.exe
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\Alwil Software\Avast5\AvastUI.exe" /nogui
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-257171482-2672412072-4068481855-1000\..\Run : [Google Update] "C:\Users\[mon prénom]\AppData\Local\Google\Update\GoogleUpdate.exe" /c
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
[b]################## | Recherche générique |[/b]
[b]################## | Registre |[/b]
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.usbfix.net/2014/10/supprimer-virus-raccourcis-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
Détection en Live : [url=http://comment-supprimer.fr/]http://comment-supprimer.fr/[/url]
[b]################## | Hijack |[/b]
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b]
Et les vaccinations sont faites... mais maintenant les noms des clés et disques ont disparu, ce qui fait que si j'en branche deux à la fois puis que je veux en débrancher un(e), je ne saurai plus les reconnaître. ;_;