
PUP, ordinateur lent et Omiga+
Depuis quelque temps, mon ordinateur et lent. Puis il s'est mis à télécharger des fichiers comme Omiga+, ... J'ai donc effectué une analyse avec Malwarebytes qui m'a détecté 169 PUP ainsi qu'un fichier malveillant. Dois-je poster un rapport pour un examen plus approfondi ou dois-je les mettre en quarantaine ou autre ? Merci d'avance
39 réponses
Un utilisateur signale que son ordinateur est lent puis télécharge des programmes indésirables comme OmigaPlus et Malwarebytes détecte 169 PUP ainsi qu'un fichier malveillant nécessitant une action. Plusieurs répondants discutent de poster un rapport pour un examen approfondi ou de mettre en quarantaine les éléments, certains signalant que de nombreuses détections peuvent être des éléments légitimes. Pour cela, des conseils techniques recommandent d'utiliser des outils comme ZHPFix ou ZHPDiag pour nettoyer les éléments suspects et d'analyser les rapports, tout en évitant des scripts non vérifiés qui pourraient aggraver la situation. D'autres échanges mentionnent des composants systèmes légitimes (HP Update, Avast, Google Update) et des éléments listés comme faux positifs, avec des liens vers des rapports ou journaux pour examen.
-
Contributeur sécuritéSalut,
C'est une blague ce script ?
Les 3/4 (pour pas dire 90%) des éléments du "fix" sont légitimes.
[MD5.A2A9C100FE1BE20A76C0B80D4CA44103] [APT] [Adobe Flash Player Updater] (.Adobe Systems Incorporated.) -- C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe   [267440]
[MD5.4BB7714617D50D77FCDA6B0182FD8A9A] [APT] [avast! Emergency Update] (.AVAST Software.) -- C:\Program Files\AVAST Software\Avast\AvastEmUpdate.exe   [857888]
[MD5.9EB925EDC8CF1C3D06E50E9348B54A0A] [APT] [FacebookUpdateTaskUserS-1-5-21-3529113970-241602798-2168828207-1001Core] (.Facebook Inc..) -- C:\Users\val\AppData\Local\Facebook\Update\FacebookUpdate.exe   [138096]
[MD5.9EB925EDC8CF1C3D06E50E9348B54A0A] [APT] [FacebookUpdateTaskUserS-1-5-21-3529113970-241602798-2168828207-1001UA] (.Facebook Inc..) -- C:\Users\val\AppData\Local\Facebook\Update\FacebookUpdate.exe   [138096]
[MD5.51508F0C2476177E50C31B0BBFBF1BDB] [APT] [GoogleUpdateTaskMachineCore] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe   [107912]
[MD5.51508F0C2476177E50C31B0BBFBF1BDB] [APT] [GoogleUpdateTaskMachineUA] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe   [107912]
[MD5.AF51D4FE088A3EFA5303B36FFFD0581B] [APT] [HPCeeScheduleForval] (.Hewlett-Packard.) -- C:\Program Files (x86)\Hewlett-Packard\HP Ceement\HPCEE.exe   [91704]
[MD5.AF51D4FE088A3EFA5303B36FFFD0581B] [APT] [HPCeeScheduleForVAL-HP$] (.Hewlett-Packard.) -- C:\Program Files (x86)\Hewlett-Packard\HP Ceement\HPCEE.exe   [91704]
[MD5.B7F55E2AE978D3D34F7876EE5D689AAE] [APT] [MirageAgent] (.CyberLink.) -- C:\Program Files (x86)\CyberLink\YouCam\YCMMirage.exe   [136488]
[MD5.24A63F38DF514E6774A850A0710760A4] [APT] [ServicePlan] (...) -- C:\Program Files (x86)\Hewlett-Packard\HP Setup\RemEngine.exe   [38456]
[MD5.00000000000000000000000000000000] [APT] [{4FCCD757-EA1F-450B-95EC-F0BCE3F2EFB2}] (...) -- C:\Users\val\AppData\Roaming\omiga-plus\UninstallManager.exe (.not file.)   [0]  =>Hijacker.OmigaPlus
[MD5.35C871BB296F86E29052663641DC3DF1] [APT] [{E1F466D6-D6A1-4AA7-B0DD-1A1FAEAA2AEF}] (.AVAST Software.) -- C:\Program Files\AVAST Software\Avast\aswRundll.exe   [543208]
[MD5.FBAB280D0CAC5E21C72F0A1A7B5B9608] [APT] [{EEA2DACB-36F7-4346-9709-F27CA447B38E}] (.Macrovision Corporation.) -- C:\Program Files (x86)\InstallShield Installation Information\{7617FC2E-EA1B-4F07-A0F5-5D5F437CB32D}\Setup.exe   [455600]
[MD5.3E53CC4591B043C8D42FB3D771D55FCE] [APT] [HP Support Assistant Quick Start] (.Hewlett-Packard Company.) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\HPSF.exe   [542008]
[MD5.3E53CC4591B043C8D42FB3D771D55FCE] [APT] [PC Health Analysis] (.Hewlett-Packard Company.) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\HPSF.exe   [542008]
[MD5.16F1F09240540D9409DA192839C9D786] [APT] [Update Check] (.Hewlett-Packard Company.) -- C:\ProgramData\Hewlett-Packard\HP Support Framework\Resources\Updater7\HPSFUpdater.exe   [630584]
[MD5.09AD7F9C683A443F35D13A7DEA4B2D6B] [APT] [WarrantyChecker_DeviceScan] (.Hewlett-Packard.) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPWarrantyCheck\HPWarrantyChecker.exe   [974648]
Et hop ! Bye bye Flash, Avast!, les programmes HP, ...
Je parle même pas du reste ... Pfpfpf
Extrait ZHP.chm :
[MD5.{MD5Value}] [APT] [{TaskName}] (.Publisher.) -- {FileName}

{MD5Value} : Valeur du MD5 du processus déclencheur,
{TaskName} : Nom de la tâche planifiée,
{FileName} : Nom du processus déclencheur,

1) L'outil supprime le processus déclencheur,
2) L'outil supprime la tâche planifiée

Exemple :

[MD5.7B43567B4C32AD7ADED537CD3B1342B9] [APT] [AppleSoftwareUpdate] (.Apple Inc..) -- C:\Program Files\Apple Software Update\SoftwareUpdate.exe

Rapport de ZHPFix 1.12.3215 par Nicolas Coolman, Update du 08/11/2010

========== Processus mémoire ==========
C:\Program Files\Apple Software Update\SoftwareUpdate.exe => Supprimé et mis en quarantaine

========== Tache planifiée ==========
Task : AppleSoftwareUpdate => Tâche supprimée avec succès

========== Récapitulatif ==========
1 : Processus mémoire
1 : Tache planifiée

End of the scan
Super, si tu fais ça avec les tasks Avast! et tout le reste !
et là c'est le pompon :
O49 - CSB:Control Safe Boot HKLM\...\CCS\Minimal\vgasave.sys . (...) -- C:\Windows\System32\Drivers\vgasave.sys (.not file.)
O49 - CSB:Control Safe Boot HKLM\...\CCS\Network\vgasave.sys . (...) -- C:\Windows\System32\Drivers\vgasave.sys (.not file.)
Pas parce que "not file" qu'on vire !!!! Vive le BSOD au reboot !!!!!!
Sérieux, faut arrêter là !
-
Contributeur sécuritéKing
Fais attention
Tu lui désactive l'usb3 et la connexion pour internet...
OPT:O4 - HKLM\..\Wow6432Node\Run: [NUSB3MON] . (.Renesas Electronics Corporation - USB 3.0 Monitor.) -- C:\Program Files (x86)\Renesas Electronics\USB 3.0 Host Controller Driver\Application\nusb3mon.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [HPConnectionManager] . (.Hewlett-Packard Development Company L.P. - HPCMDelayStart Application.) -- C:\Program Files (x86)\Hewlett-Packard\HP Connection Manager\HPCMDelayStart.exe
-
-
Contributeur sécurité@ kingk06Attends ce n'est pas tout :)
Y a ça aussi que tu dois laisser
OPT:O4 - HKLM\..\Wow6432Node\Run: [Easybits Recovery] . (.EasyBits Software AS - Pas de description.) -- C:\Program Files (x86)\EasyBits For Kids\ezRecover.exe =>.EasyBits Software AS
OPT:O4 - HKLM\..\Wow6432Node\Run: [HPOSD] . (.Hewlett-Packard Development Company, L.P. - HP On Screen Display.) -- C:\Program Files (x86)\Hewlett-Packard\HP On Screen Display\HPOSD.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [HP Quick Launch] . (.Hewlett-Packard Development Company, L.P. - HP Message Service.) -- C:\Program Files (x86)\Hewlett-Packard\HP Quick Launch\HPMSGSVC.exe
OPT:O4 - HKCU\..\Run: [SFR Mediacenter] . (.SFR - Mediacenter Evolution.) -- C:\Program Files (x86)\SFR\Mediacenter Evolution\MediaCenter.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [IAStorIcon] . (.Intel Corporation - IAStorIcon.) -- C:\Program Files (x86)\Intel\Intel(R) Rapid Storage Technology\IAStorIcon.exe
OPT:O4 - HKLM\..\Run: [Windows Mobile Device Center] . (.Microsoft Corporation - Gestionnaire pour appareils Windows Mobile.) -- C:\Windows\WindowsMobile\wmdc.exe
[MD5.35C871BB296F86E29052663641DC3DF1] [APT] [{E1F466D6-D6A1-4AA7-B0DD-1A1FAEAA2AEF}] (.AVAST Software.) -- C:\Program Files\AVAST Software\Avast\aswRundll.exe [543208]
[MD5.FBAB280D0CAC5E21C72F0A1A7B5B9608] [APT] [{EEA2DACB-36F7-4346-9709-F27CA447B38E}] (.Macrovision Corporation.) -- C:\Program Files (x86)\InstallShield Installation Information\{7617FC2E-EA1B-4F07-A0F5-5D5F437CB32D}\Setup.exe [455600]
[MD5.3E53CC4591B043C8D42FB3D771D55FCE] [APT] [HP Support Assistant Quick Start] (.Hewlett-Packard Company.) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\HPSF.exe [542008]
[MD5.3E53CC4591B043C8D42FB3D771D55FCE] [APT] [PC Health Analysis] (.Hewlett-Packard Company.) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\HPSF.exe [542008]
[MD5.16F1F09240540D9409DA192839C9D786] [APT] [Update Check] (.Hewlett-Packard Company.) -- C:\ProgramData\Hewlett-Packard\HP Support Framework\Resources\Updater7\HPSFUpdater.exe [630584]
[MD5.09AD7F9C683A443F35D13A7DEA4B2D6B] [APT] [WarrantyChecker_DeviceScan] (.Hewlett-Packard.) -- C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPWarrantyCheck\HPWarrantyChecker.exe [974648]
O39 - APT: Adobe Flash Player Updater - (.Adobe Systems Incorporated.) -- C:\Windows\Tasks\Adobe Flash Player Updater.job [1002]
O39 - APT: Adobe Flash Player Updater - (.Adobe Systems Incorporated.) -- C:\Windows\System32\Tasks\Adobe Flash Player Updater [1002]
[MD5.51508F0C2476177E50C31B0BBFBF1BDB] [APT] [GoogleUpdateTaskMachineCore] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [107912]
[MD5.51508F0C2476177E50C31B0BBFBF1BDB] [APT] [GoogleUpdateTaskMachineUA] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [107912]
[MD5.AF51D4FE088A3EFA5303B36FFFD0581B] [APT] [HPCeeScheduleForval] (.Hewlett-Packard.) -- C:\Program Files (x86)\Hewlett-Packard\HP Ceement\HPCEE.exe [91704]
[MD5.AF51D4FE088A3EFA5303B36FFFD0581B] [APT] [HPCeeScheduleForVAL-HP$] (.Hewlett-Packard.) -- C:\Program Files (x86)\Hewlett-Packard\HP Ceement\HPCEE.exe [91704]
[MD5.B7F55E2AE978D3D34F7876EE5D689AAE] [APT] [MirageAgent] (.CyberLink.) -- C:\Program Files (x86)\CyberLink\YouCam\YCMMirage.exe [136488]
[MD5.24A63F38DF514E6774A850A0710760A4] [APT] [ServicePlan] (...) -- C:\Program Files (x86)\Hewlett-Packard\HP Setup\RemEngine.exe [38456]
[MD5.A2A9C100FE1BE20A76C0B80D4CA44103] [APT] [Adobe Flash Player Updater] (.Adobe Systems Incorporated.) -- C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [267440]
[MD5.4BB7714617D50D77FCDA6B0182FD8A9A] [APT] [avast! Emergency Update] (.AVAST Software.) -- C:\Program Files\AVAST Software\Avast\AvastEmUpdate.exe [857888]
O39 - APT: HPCeeScheduleForVAL-HP$ - (.Hewlett-Packard.) -- C:\Windows\Tasks\HPCeeScheduleForVAL-HP$.job [340]
O39 - APT: HPCeeScheduleForVAL-HP$ - (.Hewlett-Packard.) -- C:\Windows\System32\Tasks\HPCeeScheduleForVAL-HP$ [340]
O39 - APT: HPCeeScheduleForval - (.Hewlett-Packard.) -- C:\Windows\Tasks\HPCeeScheduleForval.job [324]
O39 - APT: HPCeeScheduleForval - (.Hewlett-Packard.) -- C:\Windows\System32\Tasks\HPCeeScheduleForval [324]
Fais attention à ne pas tout désactiver!
-
-
Contributeur sécuritéProblem
Ne fais surtout pas le script de King....
Au pire je regarderai ton zhpdiag et je te donnerai la suite
-
Contributeur sécuritéProblem
Désolé pour ce qui s'est passé
Dès que tu es en ligne je m'occupe de ton zhpfix
-
Bonjour,
Avant de faire quoi que ce soit on va établir un diagnostic de ton pc pour voir quel est son degré d'infection et apporter la solution la plus appropriée pour le désinfecter.
Scan ZHPDiag :
Nous allons utiliser cet outil de diagnostic pour voir tous les problèmes
</pre>
- Télécharge ZHPDiag (de Nicolas Coolman) sur ton bureau ==> regarde ici comme faire
- Laisse-toi guider lors de l'installation.
- Ouvre ZHPDiag (icône parchemin)
- Clique sur Complet.
Note: Pour les utilisateurs de Vista/Seven/8, cliquer droit sur l'icône et "Exécuter en tant qu'administrateur",
- Héberge le rapport ZHPDiag.txt présent sur ton bureau sur Cjoint puis copie/colle le lien fourni dans ta prochaine réponse.
==>NOTE: Il faut héberger ce rapport qui se trouve sur le bureau, celui-ci étant trop long pour être posté sur le forum Pour héberger le rapport Rendez vous sur le site Cjoint=> https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/
==> Pour t'aider a héberger le rapport<==
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
==> tutorial zhpdiag <==
Le rapport ZHPDiag.txt sera aussi sur votre bureau. En cas de nécessité, il est sauvegardé dans C:\ZHP\ZHPDiag.txt.
-
malwarebytes les met tout seul en quarentaine mais va dans l'onglet historique et demande a malwarebyte de les suprimer mais envoie quand mème un raport pour ètre sur
-
Oui tu mets tout en quarantaine et redémarre ton ordi.
-
poste le rapport de suppression malwarebyte stp
-
Merci des réponses :)
J'ai mis en quarantaine les fichiers listés par Malwarebytes et jai effectué la démarche avec ZHPDiag et voici le rapport : https://pjjoint.malekal.com/files.php?id=ZHPDiag_20150130_r10r6p14u7n6 -
J'ai mis en quarantaine les fichiers listés par Malwarebytes et jai effectué la démarche
poste le rapport stp =>
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
-
-
ce ne pas le bon rapport Malwarebytes !
puis:
Il faut être vigilante sur ce que tu valide lors de l'installation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec (cases pré-cochées).Évite aussi les téléchargements sur 01net, SourceForge, BrotherSoft ou Softonic cela t'évitera d'infecter ton pc à coup sûr..
</pre>
Tous les rapports demandés sans aucune exception doivent être postés en lien et dans la même réponse (si il y en a plusieurs) en utilisant cet hébergeur de fichiers : ==> https://www.cjoint.com/
La désinfection devra être suivie jusqu'au bout même si une amélioration est constatée,et ceci dans la semaine ou plus tard, quand ce sera terminé je te préviendrais.
Procédure à suivre en entier et dans l'ordre:
1)Télécharge AdwCleaner (de Xplode) sur ton bureau
Double-clique sur l'icône présente sur ton bureau pour le lancer (Vista/7/8 --> Clic droit et "Exécuter en tant qu'administrateur")
Clique sur le bouton "Scanner"
Lorsque l'analyse est terminée, il est indiqué "En attente. Veuillez décocher les éléments...." au dessus de la barre de progression
Clique sur le bouton Nettoyer
Accepte le message de fermeture des applications
Valide, après lecture, la fenêtre d'information sur les PUP/LPI
Accepte le message de redémarrage
Patiente durant la suppression
Le PC va redémarrer et un rapport s'ouvrira automatiquement dans le bloc-notes après redémarrage Copie/colle son contenu dans ta prochaine réponse
Note:Le rapport se trouve dans : C:\AdwCleaner[S1].txt
Poste de Travail / Mon Ordinateur => Disque C => AdwCleaner[S1].txt
================================================
On va utiliser un outil en complément à Adwcleaner:
==> 2) Télécharge ici ==>Junkware Removal Tool
si ça marche pas lien direct ici => http://thisisudax.org/downloads/JRT.exe
==> (ne clique pas sur télécharger, le téléchargement va débuter automatiquement)
==> Enregistre-le sur ton bureau.==> regarde ici comme faire
==> Ferme toutes les applications en cours.
==> Ouvre JRT.exe et appuie sur Entrée : si tu es sous Windows Vista, 7 ou 8, ouvre-le en faisant : clic droit => Exécuter en tant qu'administrateur.
==> Patiente le temps que l'outil travaille : le bureau va disparaître
c'est tout à fait normal.
-> À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir. Héberge-le comme ceci http://www.forum-entraide-informatique.com/support/cjoint-com-tutoriel-t2939.html et poste le lien obtenu dans ta prochaine réponse.si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Pour t'aider ==> TUTORIEL Junkware Removal Tool de Thisisu
====================================================
ZHPCleaner:
Désactive ton antivirus le temps du téléchargement et de l'utilisation.
3) [*]Télécharge ZHPCleaner de Nicolas Coolman sur ton bureau.
[*]Fais un double clique sur l'icône pour le lancer
Accepter le CLUF
²
Note: Clique droit sur l'icône puis Exécuter en tant qu'administrateur sous Windows Vista, Seven et Windows 8
[*]Clique sur Reparer
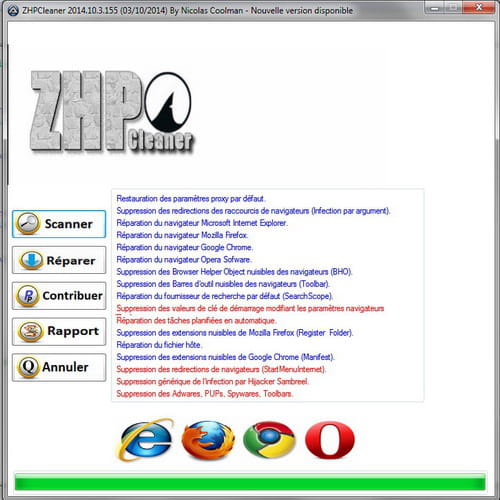
Fermeture des navigateurs pour le nettoyage
Laisser la barre de progression arriver jusqu'à la fin.
Note: durant le nettoyage, si l'outil te demande "Avez-vous installé ce proxy ?" et que tu n'en as pas installé, clique sur "Non" ou "Voulez-vous remplacer la page d'accueil ?, clique sur "Oui".Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
[*] héberger ce rapport ZHPCleaner.txt qui se trouve sur le bureau, Pour héberger le rapport Rendez vous sur le site Cjoint=>https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/ puis copie/colle le lien fourni dans ta prochaine réponse.
En informatique, le bug se situe toujours entre la chaise et le clavier -
C'est le seul que j'ai trouvé ...
J'ai effectué les démarches et voici les rapports :
- AdwCleaner : https://pjjoint.malekal.com/files.php?id=20150131_z15h8n13w1013
- JRT : https://pjjoint.malekal.com/files.php?id=20150131_6t10g15g15s13
- ZHPCleaner : https://pjjoint.malekal.com/files.php?id=20150131_c610i6s99
A sa réouverture après toutes les actions Google Chrome m'a proposé une extention Web Logon que j'ai préféré refuser.
Merci ! -
ok pour les rapport ;)
ok on va refaire le scan de Malwarebytes =>
Scan Malwarebytes - nouvelle version </bold>
==> Télécharge et installe Malwarebyte
Procède à l'installation de celui çi Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
Si l'outil n'est pas en français clique en haut sur "Settings puis sur Général settings et chosis à la ligne Language Français" comme langue par défaut.
Mets le à jour puis lance un examen.
A la fin du scan, clic sur "Mettre tout en quarantaine" en bas à gauche.
Redémarre l'ordinateur si besoin.
Après redémarrage, relance Malwarebytes.
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
En informatique, le bug se situe toujours entre la chaise et le clavier -
Ma version était bien à jour et il n'y avait rien à mettre en quarantaine voici le rapport :
https://pjjoint.malekal.com/files.php?id=20150201_l6t15b12y8z7 -
ok
Pour contrôle refais un nouveau scan ZHPDiag Complet
</pre>
Refais un scan avec ZHPDiag poste ensuite son rapport en lien.
-
Par contre la vitesse de l'ordinateur ne s'est pas améliorée ...
Voici le rapport : https://pjjoint.malekal.com/files.php?id=ZHPDiag_20150201_m6w6f13g11s14 -
Contributeur sécuritéTe sers tu de bingbar ?
-
-
Contributeur sécurité@afidegça je ne le sais pas mais il faut qu'il revienne ...
De rien et c'était normal de vérifier ce sujet -
-
-
-
Contributeur sécuritéProblem
C'est moi qui reprend ton cas :)
Refais moi zhpdiag
-
Voici le rapport : https://pjjoint.malekal.com/files.php?id=ZHPDiag_20150204_i9w11u613z10
Par contre des publicités apparaissent de plus en plus ...



- 1
- 2
