Problème avec Sweetpacks
Résolu
Bonjour,
J'espère que vous allez pouvoir m'aider... Depuis plusieurs semaine j'ai Sweetpacks qui s'est installé sur mon PC (je ne sais pas du tout comment d'ailleurs... ) Mais il s'est mis en page d'accueil pour Modzilla et Google chrome ! Je l'enlève et il revient sans arrêt !
A chaque fois que j'ouvre un nouvel onglet c'est ce lien qui s'ouvre : http://home.sweetim.com/?barid=&src=97&did=10963&&st=23&UPN2=92263589331866186
J'ai tenté d'aller dans panneau de configuration --> Supprimer un programme et je l'ai recherché en tapant "sweet packs" mais ça ne trouve rien...
J'ai vu qu'il existait déjà des messages sur le forum à ce sujet, mais ayant déjà un antivirus, est-ce que si j'installe AdwCleaner comme conseillé ça ne va pas entrer en conflit avec mon antivirus ?
Je ne sais vraiment pas comment faire !
Merci d'avance pour votre aide !
15 réponses
-
Bonjour
Tu as installé des adwares et des logiciels indésirables sur ton PC (Certainement à ton insu).
Pour comprendre, je t'invite à lire ce sujet : http://www.sosvirus.net/topic82172.html
Télécharge AdwCleaner ( d'Xplode ) sur ton bureau.
Si ce lien est injoignable utilise celui-ci: http://www.bleepingcomputer.com/download/adwcleaner/dl/125/
Lance le, clique sur [Scanner] puis patiente le temps du scan.
Une fois le scan terminé clique sur le bouton [Nettoyer]
Patiente durant le nettoyage. Lis le message qui apparaît, puis clique sur Ok . Le PC va être redémarré automatiquement et le rapport s'ouvrira à la fin du redémarrage.
Poste le rapport
Si cela ne fonctionne pas, utilise le site http://pasteandfurious.com/ pour héberger le rapport, donne le lien du rapport dans un nouveau message.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
Tutoriel Adwcleaner :http://www.sosvirus.net/adwcleaner-xplode-t82288.html
Tutoriel pasteandfurious :http://www.sosvirus.net/tutoriel-paste-and-furious-t104985.html
-
Merci pour ta réponse hyper rapide Guillaume5188, juste une question, adwcleaner est-il un antivirus ? Si, oui, ne risque-t-il pas "d'entrer en conflit" avec l'antivirus que j'ai déjà ? (Avira)
-
Re
Ce n'est pas un antivirus ,mais un utilitaire de nettoyage spécifique
-
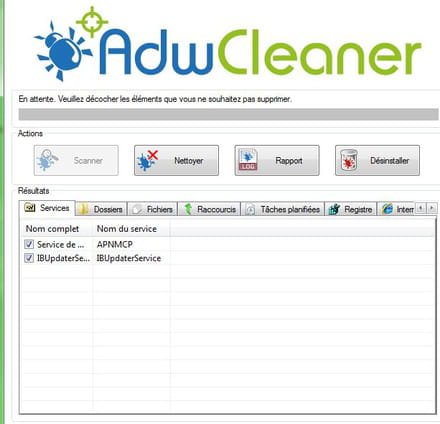
Comment je sais si ce sont des programmes important ou pas ? Je ne reconnais pas les noms. Je ne sais pas à quoi ça correspond... -
J'attends un rapport et non une image
merci
-
Voilà le rapport :
# AdwCleaner v4.106 - Rapport créé le 06/01/2015 à 19:55:12
# Mis à jour le 21/12/2014 par Xplode
# Database : 2015-01-03.1 [Live]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : Marine - MARINE-PC
# Exécuté depuis : C:\Users\Marine\Downloads\adwcleaner_4.106.exe
# Option : Nettoyer
***** [ Services ] *****
Service Supprimé : APNMCP
[#] Service Supprimé : IBUpdaterService
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\apn
Dossier Supprimé : C:\ProgramData\AskPartnerNetwork
Dossier Supprimé : C:\Program Files (x86)\AskPartnerNetwork
Dossier Supprimé : C:\Program Files (x86)\OfferBox
Dossier Supprimé : C:\Windows\SysWOW64\ARFC
Dossier Supprimé : C:\Windows\SysWOW64\jmdp
Dossier Supprimé : C:\Windows\SysWOW64\WNLT
Dossier Supprimé : C:\Users\Marine\AppData\Local\Temp\apn
Dossier Supprimé : C:\Windows\System32\ljkb
Dossier Supprimé : C:\Users\Marine\AppData\Local\AskPartnerNetwork
Dossier Supprimé : C:\Users\Marine\AppData\Roaming\OfferBox
Dossier Supprimé : C:\Users\Marine\AppData\Local\Google\Chrome\User Data\Default\Extensions\aaaaacalgebmfelllfiaoknifldpngjh
Fichier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Offerbox.lnk
Fichier Supprimé : C:\Windows\System32\dmwu.exe
Fichier Supprimé : C:\Windows\System32\ImhxxpComm.dll
Fichier Supprimé : C:\Users\Marine\AppData\LocalLow\SkwConfig.bin
Fichier Supprimé : C:\Users\Marine\AppData\Roaming\Mozilla\Firefox\Profiles\lloyt312.default\searchplugins\MyStart Search.xml
Fichier Supprimé : C:\Users\Marine\AppData\Roaming\Mozilla\Firefox\Profiles\lloyt312.default\searchplugins\MyStart.xml
Fichier Supprimé : C:\Users\Marine\AppData\Roaming\Mozilla\Firefox\Profiles\lloyt312.default\searchplugins\Sweetpacks Search.xml
***** [ Tâches planifiées ] *****
Tâche Supprimée : OfferBoxUpdateTask
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\aaaaacalgebmfelllfiaoknifldpngjh
Clé Supprimée : [x64] HKLM\SOFTWARE\Google\Chrome\Extensions\aaaaacalgebmfelllfiaoknifldpngjh
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\bopakagnckmlgajfccecajhnimjiiedh
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\MenuExt\Rechercher sur le Web
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [ApnTbMon]
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [OfferBox]
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\NativeMessagingHosts\com.apn.native_messaging_host_aaaaacalgebmfelllfiaoknifldpngjh
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{41564952-412D-5637-00A7-7A786E7484D7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{44CBC005-6243-4502-8A02-3A096A282664}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{80703783-E415-4EE3-AB60-D36981C5A6F1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{D8278076-BC68-4484-9233-6E7F1628B56C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{F297534D-7B06-459D-BC19-2DD8EF69297B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AE805869-2E5C-4ED4-8F7B-F1F7851A4497}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{80703783-E415-4EE3-AB60-D36981C5A6F1}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{9945959C-AAD8-4312-8B57-2DE11927E770}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{EEA63863-87BC-4DCA-A5B5-EB97E3B04806}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{41564952-412D-5637-00A7-7A786E7484D7}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{AE805869-2E5C-4ED4-8F7B-F1F7851A4497}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{41564952-412D-5637-00A7-7A786E7484D7}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{AE805869-2E5C-4ED4-8F7B-F1F7851A4497}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{41564952-412D-5637-00A7-7A786E7484D7}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{AE805869-2E5C-4ED4-8F7B-F1F7851A4497}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{6978F29A-3493-40B2-8CDC-9C13A02F85A4}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{D7949A66-D936-4028-9552-14F7DC50F38D}
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{41564952-412D-5637-00A7-7A786E7484D7}]
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{EEE6C35B-6118-11DC-9C72-001320C79847}]
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{41564952-412D-5637-00A7-7A786E7484D7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{41564952-412D-5637-00A7-7A786E7484D7}
Valeur Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{41564952-412D-5637-00A7-7A786E7484D7}]
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{EEE6C360-6118-11DC-9C72-001320C79847}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{6978F29A-3493-40B2-8CDC-9C13A02F85A4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{D7949A66-D936-4028-9552-14F7DC50F38D}
Clé Supprimée : HKCU\Software\AskPartnerNetwork
Clé Supprimée : HKCU\Software\IM
Clé Supprimée : HKCU\Software\ImInstaller
Clé Supprimée : HKCU\Software\Offerbox
Clé Supprimée : HKCU\Software\SweetIM
Clé Supprimée : HKCU\Software\WNLT
Clé Supprimée : HKLM\SOFTWARE\AskPartnerNetwork
Clé Supprimée : HKLM\SOFTWARE\Offerbox
Clé Supprimée : HKLM\SOFTWARE\SweetIM
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Offerbox
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\WNLT
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{EE171732-BEB4-4576-887D-CB62727F01CA}
Clé Supprimée : [x64] HKCU\Software\WNLT
Clé Supprimée : [x64] HKLM\SOFTWARE\AskPartnerNetwork
Clé Supprimée : [x64] HKLM\SOFTWARE\WNLT
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17496
-\\ Mozilla Firefox v34.0.5 (x86 fr)
[lloyt312.default\prefs.js] - Ligne Supprimée : user_pref("browser.newtab.url", "hxxp://www.sweetpacks-search.com/?barid=&src=97&did=10963&&st=23&UPN2=92263589331866186");
[lloyt312.default\prefs.js] - Ligne Supprimée : user_pref("browser.search.selectedEngine", "Sweetpacks Search");
[lloyt312.default\prefs.js] - Ligne Supprimée : user_pref("keyword.URL", "hxxp://mysearch.sweetpacks.com?src=6&barid=&did=10963&&st=23&UPN2=92263589331866186&q=");
-\\ Google Chrome v39.0.2171.95
*************************
AdwCleaner[R0].txt - [7217 octets] - [06/01/2015 19:32:29]
AdwCleaner[S0].txt - [6748 octets] - [06/01/2015 19:55:12]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [6808 octets] ########## -
Re
Télécharge Malwaresbytes anti malware .
--->> Installe le (choisis bien français ); ne modifie pas les paramètres d'installe
--->> Décoche la case Activer l'essai gratuit de Malwarebytes Anti-Malware Premium à la fin de l'installation
--->> /!\ Utilisateurs de Vista/7/8/8.1 : faire un clic droit sur le raccourci de MalwareBytes' Anti-Malware et choisir Exécuter en tant qu'administrateur
--->> pour le mettre en français:cliquer sur settings >>>language >>> français
-->> Clique sur Mettre à jour dans le Tableau de bord afin de mettre à jour la base de données.
--->> Dans l'onglet Examen, sélectionnez Examen Menaces puis clique sur Examiner maintenant.
--->> Une fois le scan terminé, clique sur Tout mettre en quarantaine puis sur Appliquez les actions
--->> (Si un message demande de redémarrer le PC pour terminer la suppression, accepte)
--->> Le rapport est disponible dans Historique > Journaux de l'application >Journal d'examen. (Choisis bien le dernier en date)
Tu sélectionnes le fichier et tu demandes l'affichage
En bas à gauche un bouton exporter ; tu cliques dessus et tu choisis fichier texte et tu choisis ensuite ou l'enregistrer pour ensuite pouvoir le poster dans ta prochaine réponse
Merci
@+
-
Et voilà le rapport de malwarbytes :
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 06/01/2015
Heure de l'examen: 20:12:48
Fichier journal: Malwarebytes.txt
Administrateur: Oui
Version: 2.00.4.1028
Base de données Malveillants: v2015.01.06.09
Base de données Rootkits: v2015.01.06.01
Licence: Gratuit
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Marine
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 340509
Temps écoulé: 23 min, 46 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux detecté)
Modules: 0
(Aucun élément malicieux detecté)
Clés du Registre: 2
PUP.Optional.SweetIM.A, HKU\S-1-5-18-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\SweetIM, Supprimé-au-redémarrage, [ae83c82ca2e7de5834ad5215ee150ff1],
PUP.Optional.InstallBrain.A, HKU\S-1-5-18-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\WNLT, Supprimé-au-redémarrage, [42eff004b5d48babc555fdca42c234cc],
Valeurs du Registre: 1
PUP.Optional.InstallBrain.A, HKU\S-1-5-18-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\WNLT|URL, MYSTART, Supprimé-au-redémarrage, [42eff004b5d48babc555fdca42c234cc]
Données du Registre: 0
(Aucun élément malicieux detecté)
Dossiers: 0
(Aucun élément malicieux detecté)
Fichiers: 13
PUP.Optional.Somoto.A, C:\Users\Marine\AppData\Local\Temp\EssGJie2.exe.part, Mis en quarantaine, [42ef16de0d7c9a9c6d022b0df30d16ea],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\MultiMiSDM.exe, Mis en quarantaine, [a68b11e3e6a395a18024f9b7da2b0ff1],
PUP.Optional.Downloader, C:\Users\Marine\AppData\Local\Temp\BDZhnAyk.exe.part, Mis en quarantaine, [91a01ed67217003606de95cc8e772ad6],
PUP.Optional.SmartSec, C:\Users\Marine\AppData\Local\Temp\5vNMC4kq.exe.part, Mis en quarantaine, [77babf35a4e5ac8adc2f4ca930d1f30d],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\mgsqlite3.7z, Mis en quarantaine, [6dc46094e6a3dd596143cbe564a18977],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\OfferID11\chromeupdaterfull.exe, Mis en quarantaine, [52df30c4f19846f02b79ae029d684fb1],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\OfferID4\simupdater.exe, Mis en quarantaine, [e24fbc386f1a1a1cebb9f4bc2dd8fb05],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\OfferID5\simboapp.exe, Mis en quarantaine, [0d242ec64c3d90a69c088b253fc6f10f],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\OfferID9000\bundlesweetimsetup.exe, Mis en quarantaine, [83aebd37c0c9c571673dd0e038cd60a0],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\OfferID9999\bundlesweetimsetup.exe, Mis en quarantaine, [141d15df00892c0ae9bb4b65986d46ba],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\OfferID9001\bundlesweetimsetup.exe, Mis en quarantaine, [022f9c587d0c6ccaabf9b1ff25e003fd],
PUP.Optional.SweetIM, C:\Users\Marine\AppData\Local\Temp\{437FCB45-D1AE-41A5-AFBB-F2AC5DB65A44}\{F5A88299-C9AF-44D7-9F3D-84589F1DB30F}\BundleSweetIMSetup.exe, Mis en quarantaine, [83aecf2595f4f541b5ef4967f90cea16],
PUP.Optional.SweetPacks.A, C:\Users\Marine\AppData\Roaming\Mozilla\Firefox\Profiles\lloyt312.default\prefs.js, Bon: (), Mauvais: (user_pref("keyword.URL", "https://mysearch.sweetpacks.com/?src=6&barid=&did=10963&&st=23&UPN2=92263589331866186&q=");), Remplacé,[73bef8fcfa8ff93d8cfd03c1ab5acb35]
Secteurs physiques: 0
(Aucun élément malicieux detecté)
(end) -
Re
as tu noté une amélioration?
-
Re
Sur Modzilla plus aucune trace de Sweet packs !
En revanche sur google chrome il lance ce lien au démarrage : https://www.sweetpacks-search.com/?barid=&src=10&&st=23&did=10963&UPN2=92263589331866186
Mais il y a écris : "impossible de se connecter au serveur proxy" !
Aujourd'hui je me suis connecter avec mon compte google sur un autre ordinateur, et sweet packs se mettait également au démarrage alors que je n'ai rien télécharger sur ce PC là (ordinateur du lycée). Sweet pack va-t-il s'installer sur tout les PC, Mobile ou tablette où je me connecterai avec mon compte google ? -
Re
tu réinitialises ton navigateur WEB (page de démarrage, moteur de recherche, etc...) mais aussi tu supprimes/désactives les extensions inutiles/parasites :
Google Chrome :
- Réinitialisation :https://support.google.com/chrome/answer/3296214?hl=fr
Suppression extensions: https://support.google.com/chrome/?visit_id=637166883103846555-3139897332&hl=fr&rd=2
NOTE : Pour Firefox et Google Chrome - si rien ne va, il y a la possibilité de les désinstaller/réinstaller.
@+
***-----------------------Contributeur Sécurité-------------------------***
On a tous été un jour débutant dans quelque chose.
Mais le savoir est la récompense de l'assiduité. -
Réinitialisation faite ! Et voilà plus de sweet packs nul part ! Merci mille fois pour votre aide !!
-
Re
On nettoie et finalise
1) Vide la quarantaine de malwaresbytes
2) Télécharge DelFix de Xplode
Lance le.
Tu as 5 choix :
Réactiver l'UAC
Supprimer les outils de désinfection (cocher par défaut)
Effectuer une sauvegarde du registre
Purger la restauration de système
Réinitialisation des paramètres usine
Tu coches ceux qui sont en gras ci-dessus
et tu exécutes
Le rapport se trouve ici généralement
C:\DelFix.txt
Le reste de la sécurité : http://www.sosvirus.net/viewtopic.php?f=241&t=410
Bloquage des publicités
installer Adblock pour :
Firefox :https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Chrome :https://chrome.google.com/webstore/detail/adblock-%E2%80%94-best-ad-blocker/gighmmpiobklfepjocnamgkkbiglidom?hl=fr
Pour Internet Explorer :https://www.commentcamarche.net/faq/16220-bloquer-les-fenetres-pop-up
Blocage des scripts
Firefox:https://addons.mozilla.org/fr/firefox/addon/noscript/
Chrome :https://chrome.google.com/webstore/detail/scriptsafe/oiigbmnaadbkfbmpbfijlflahbdbdgdf
Naviguer sans risque
WOT Firefox:
Firefox:https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
WOT Chrome :
https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
Quelques sites des concepteurs:
ZHPDiag,ZHPCleaner et ZHPfix:https://nicolascoolman.eu
UsbFix:https://www.usbfix.net/
Adwcleaner,DelFix et autres outils:https://toolslib.net/
@+
-
Tu peux et ensuite tu mets ce sujet en résolu
-
# DelFix v10.8 - Rapport créé le 06/01/2015 à 22:27:22
# Mis à jour le 29/07/2014 par Xplode
# Nom d'utilisateur : Marine - MARINE-PC
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
~ Suppression des outils de désinfection ...
Supprimé : C:\AdwCleaner
Supprimé : C:\log.txt
Supprimé : C:\Users\Marine\Downloads\adwcleaner_4.106.exe
Supprimée : HKLM\SOFTWARE\AdwCleaner
########## - EOF - ##########