Virus cidox.b et Win64/Sathurbot.A
RésoluJ ai eu pas mal de galére du genre :C:\ProgramData\Microsoft\Secure\Icons\temp\tmpD96D.tmp
je ne pouvais plus ouvrir mes programs
j'ai changer avast pour avira et c'est mieux je peux me servir des mes logiciel mais a présent
mon ordinateur et infecté boo/cidox.b dans le secteur d'amorçage signalé par avira il le supprime
mais a chaque scan c'est la méme chose et mon ordi rame.
Quelqu'un peut il me venir en aide ? Merci
20 réponses
Plusieurs intervenants décrivent une infection complexe affectant le démarrage et les programmes, avec des éléments persistants tels que des chemins C:\ProgramData\Microsoft\Secure\Icons et des messages d'alerte antivirus. Des conseils alternent entre décharger les symptômes via des scans en ligne comme NOD32, puis utiliser FRST pour nettoyer les entrées Run et les composants malveillants détectés, notamment Win64/Sathurbot.A et IconsCacheHelper.dll. Plusieurs échanges évoquent le risque de vol de mots de passe et l'importance de regagner le contrôle en modifiant les mots de passe sur les services sensibles. En cas de doute, la procédure passe par un nettoyage pas à pas avec FRST et un redémarrage, sans conclure sur l'état du fil mais en indiquant les corrections et les mesures préventives.
-
ModérateurSalut,
Passe un coup de TDSSKiller : https://forum.malekal.com/viewtopic.php?t=28637&start=
Fais skip sur les détections.
Clic en haut à droite sur reports.
Vas sur http://pjjoint.malekal.com et copie/colle le contenu du rapport TDSSKiller en bas, fais envoyer.
Donne le lien du rapport pjjoint ici dans un nouveau message.
Like the angel you are, you laugh creating a lightness in my chest,
Your eyes they penetrate me,
(Your answer's always 'maybe')
That's when I got up and left -
Voici le lien du rapport:
https://pjjoint.malekal.com/files.php?id=20150104_r14c8m7w8b12
Merci encore -
Modérateurbien :
20:31:30.0206 0x0ff8 \Device\Harddisk0\DR0\Partition1 - copied to quarantine
20:31:30.0264 0x0ff8 \Device\Harddisk0\DR0\Partition1 ( Rootkit.Boot.Cidox.b ) - will be cured on reboot
20:31:30.0315 0x0ff8 \Device\Harddisk0\DR0\Partition1 - ok
20:31:30.0315 0x0ff8 \Device\Harddisk0\DR0\Partition1 ( Rootkit.Boot.Cidox.b ) - User select action: Cure
histoire de voir :
Suis ce tutoriel FRST: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/
Cela va générer trois rapports FRST :
* FRST.txt
* Shortcut.txt
* Additionnal.txt
Envoie comme expliqué, ces trois rapports sur le site pjjoint et donne les trois liens pjjoint de ces rapports afin qu'ils puissent être consultés.
-
Voici les 3 rapports que tu m'as demandé:
FRST https://pjjoint.malekal.com/files.php?id=FRST_20150105_y8t15c6p7b14
Addition:https://pjjoint.malekal.com/files.php?id=20150105_y13y9d10l14c14
shortcut: https://pjjoint.malekal.com/files.php?id=20150105_y15u15h9v7w8
J ai l 'impression que c'est mieux depuis le tdsskiller
Merci -
Modérateuroui TDSSKiller a supprimé Cidox.
Change tes mots de passe WEB.
ils ont dû être volés.
Quelques adwares :
Voici la correction à effectuer avec FRST.
Tu peux t'inspirer de cette note explicative avec des captures d'écran pour t'aider: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/#fix
Ouvre le bloc-notes : Touche Windows + R, dans le champs executer, tape notepad et OK.
Copie/colle dedans ce qui suit :
R2 rtpMIDIService; C:\Program Files (x86)\Tobias Erichsen\rtpMIDI\rtpMIDISvc.exe [1142272 2012-08-24] (Tobias Erichsen) [File not signed]
2014-12-16 10:39 - 2014-12-16 14:35 - 00000000 ____D () C:\Program Files (x86)\d16b9cc8-75c8-412d-af85-a0febd739181
2014-12-16 10:38 - 2014-12-16 10:38 - 00003194 _____ () C:\Windows\System32\Tasks\Run_Bobby_Browser
2014-12-30 18:17 - 2013-10-11 14:19 - 00000000 ____D () C:\Program Files (x86)\coolpaie
2014-12-30 18:15 - 2014-09-23 14:52 - 00000032 _____ () C:\Users\STUDIO Andrew\AppData\Roaming\msregsvv.dll
2014-12-23 14:29 - 2014-01-04 00:02 - 00000000 ___HD () C:\Users\STUDIO Andrew\AppData\Local\AZL8iIat2Ji
Une fois, le texte coller dans le bloc-note.
Menu Fichier puis Enregistrer sous.
A gauche, place toi sur le bureau.
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clic sur Enregistrer - cela va créer un fichier fixlist.txt sur le bureau.
Relance FRST et clic sur le bouton Fix
Selon comment un redémarrage est nécessaire (pas obligatoire).
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
-
bonjour,
J'ai suivi tes conseils mais aujourd hui
j ai des fichiers infecté du genre" tmpD114.tmp " détecté par et avira et avast dans :C:\ProgramData\Microsoft\Secure\Icons\temp
C'est un probleme récurant d'ailleurs c'est ainsi qu'avait débutée mon infection précédente
As tu des infos? -
ModérateurFais un scan en ligne NOD32 : https://www.malekal.com/scan-antivirus-ligne-nod32/#NOD32
Enregistre le rapport et donne le ici.
-
RE BONJOUR Voici le rapport il m'a trouvé 11 malware:
https://pjjoint.malekal.com/files.php?id=20150106_k6s6b7w6c12 -
Modérateurok tu avais aussi Win64/Sathurbot.A
ca donne quoi l'ordinateur là ?
-
Bonjour
ça me semble beaucoup mieux,apparemment Win64/Sathurbot.A avait infecté IconsCacheHelper.dll Je crois bien que les premiers message d'alerte d'avast me renvoyait aux repertoire parent contenant cette dll. L'antivirus en ligne que tu m'as conseillé, c'est trés efficace .
Merci -
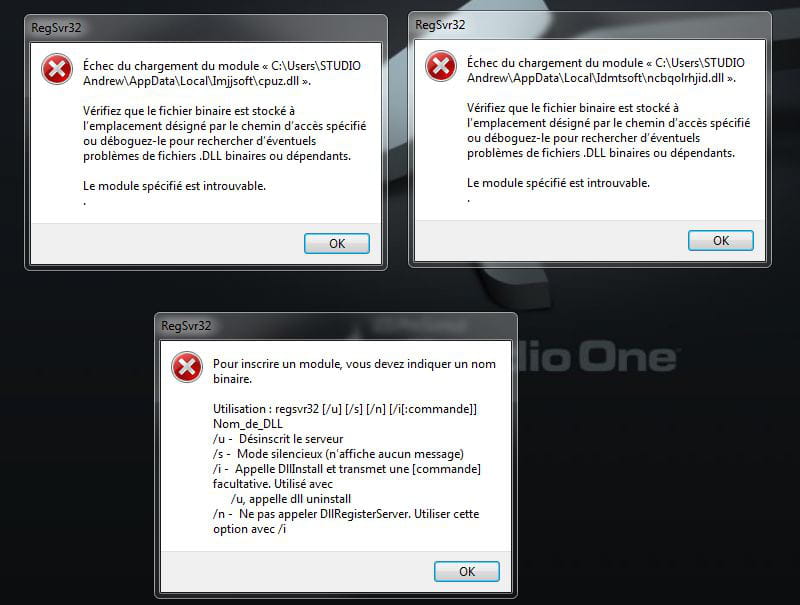
re bonjour en redemarrant mon pc j'ai ça qui s'affiche?
DE plus j'ai des processus bizarre ,sans description
de plus j'ai des processus en cours sans nom utilisateur et description et mon ordi rame ça craint -
voici les rapports:
https://pjjoint.malekal.com/files.php?id=20150107_n9g10o5g9q13
https://pjjoint.malekal.com/files.php?id=FRST_20150107_y8z15r8w9q9
https://pjjoint.malekal.com/files.php?id=20150107_t6h9c13u8s9
j'ai vu qu il restait des fichiers avast alors que je l'ai déinstaller ,a présent j'ai avira -
ModérateurVoici la correction à effectuer avec FRST.
Tu peux t'inspirer de cette note explicative avec des captures d'écran pour t'aider: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/#fix
Ouvre le bloc-notes : Touche Windows + R, dans le champs executer, tape notepad et OK.
Copie/colle dedans ce qui suit :
ShellIconOverlayIdentifiers: [1SecureIconsProvider] -> {FC9D8189-520A-4417-AED7-9EAC810C6FBA} => C:\ProgramData\Microsoft\Secure\Icons\SecureIconsProvider.dll ()
2014-12-15 20:07 - 2014-12-15 20:07 - 00003612 _____ () C:\Windows\System32\Tasks\YTDownloader
2014-12-15 20:03 - 2014-12-16 14:35 - 00000000 ____D () C:\Program Files (x86)\aecdeca2-c425-497c-a276-180c94054e06
2015-01-05 12:24 - 2015-01-05 12:24 - 00000000 ____D () C:\Program Files (x86)\coolpaie
C:\ProgramData\Microsoft\Secure\Icons\IconsCacheHelper.dll
MSCONFIG\startupreg: Imjjsoft => regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft\AclObjCres.dll"
C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft
2015-01-07 15:42 - 2014-11-26 12:09 - 00000000 ____D () C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft
2015-01-07 15:42 - 2014-11-26 12:09 - 00000000 ____D () C:\Users\STUDIO Andrew\AppData\Local\Idmtsoft
Une fois, le texte coller dans le bloc-note.
Menu Fichier puis Enregistrer sous.
A gauche, place toi sur le bureau.
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clic sur Enregistrer - cela va créer un fichier fixlist.txt sur le bureau.
Relance FRST et clic sur le bouton Fix
Selon comment un redémarrage est nécessaire (pas obligatoire).
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur
-
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 07-01-2015
Ran by STUDIO Andrew at 2015-01-07 18:51:26 Run:1
Running from C:\Users\STUDIO Andrew\Desktop
Loaded Profile: STUDIO Andrew (Available profiles: STUDIO Andrew)
Boot Mode: Normal
==============================================
Content of fixlist:
*****************
ShellIconOverlayIdentifiers: [1SecureIconsProvider] -> {FC9D8189-520A-4417-AED7-9EAC810C6FBA} => C:\ProgramData\Microsoft\Secure\Icons\SecureIconsProvider.dll ()
2014-12-15 20:07 - 2014-12-15 20:07 - 00003612 _____ () C:\Windows\System32\Tasks\YTDownloader
2014-12-15 20:03 - 2014-12-16 14:35 - 00000000 ____D () C:\Program Files (x86)\aecdeca2-c425-497c-a276-180c94054e06
2015-01-05 12:24 - 2015-01-05 12:24 - 00000000 ____D () C:\Program Files (x86)\coolpaie
C:\ProgramData\Microsoft\Secure\Icons\IconsCacheHelper.dll
MSCONFIG\startupreg: Imjjsoft => regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft\AclObjCres.dll"
C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft
2015-01-07 15:42 - 2014-11-26 12:09 - 00000000 ____D () C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft
2015-01-07 15:42 - 2014-11-26 12:09 - 00000000 ____D () C:\Users\STUDIO Andrew\AppData\Local\Idmtsoft
*****************
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\1SecureIconsProvider" => Key deleted successfully.
"HKCR\CLSID\{FC9D8189-520A-4417-AED7-9EAC810C6FBA}" => Key deleted successfully.
C:\Windows\System32\Tasks\YTDownloader => Moved successfully.
C:\Program Files (x86)\aecdeca2-c425-497c-a276-180c94054e06 => Moved successfully.
C:\Program Files (x86)\coolpaie => Moved successfully.
"C:\ProgramData\Microsoft\Secure\Icons\IconsCacheHelper.dll " => File/Directory not found.
MSCONFIG\startupreg: Imjjsoft => regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft\AclObjCres.dll" => Error: No automatic fix found for this entry.
C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft => Moved successfully.
"C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft" => File/Directory not found.
C:\Users\STUDIO Andrew\AppData\Local\Idmtsoft => Moved successfully.
==== End of Fixlog 18:51:26 ==== -
toujours un soucis avec cette affichage
il y a un log que tu as moved mais c'est un logiciel de compta "Coolpaie"
je m'en sert régulierement il provient d'un site sure
Merci-
Modérateurha désolé,
Tu peux recopier le dossier CoolPaie, il doit être dans C:\FRST\Quarantaine - tu peux le remettre dans C:\Program Files (x86)\
~~
Questions :
Le dossier C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft\ existe ?
Les popups c'est au démarrage de la session ou de temps en temps durant l'utilisation de l'ordinateur ?
Dans msconfig / onglet démarrage
tu as encore ces références :
HKU\S-1-5-21-4106211024-1455553160-2379650104-1000\...\Run: [YgsqPack] => C:\Windows\SysWOW64\regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Idmtsoft\ncbqolrhjid.dll"
HKU\S-1-5-21-4106211024-1455553160-2379650104-1000\...\Run: [Imjjsoft] => regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft\cpuz.dll" <===== ATTENTION
-
-
bonjour
je n'ai plus les pop up mais effectivement dans le démarrage j'ai les deux lignes
HKU\S-1-5-21-4106211024-1455553160-2379650104-1000\...\Run: [YgsqPack] => C:\Windows\SysWOW64\regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Idmtsoft\ncbqolrhjid.dll"
HKU\S-1-5-21-4106211024-1455553160-2379650104-1000\...\Run: [Imjjsoft] => regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft\cpuz.dll" <===== ATTENTION
dois je les supprimer?-
Modérateuroui on peut le faire avec FRST.
Voici la correction à effectuer avec FRST.
Tu peux t'inspirer de cette note explicative avec des captures d'écran pour t'aider: https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/#fix
Ouvre le bloc-notes : Touche Windows + R, dans le champs executer, tape notepad et OK.
Copie/colle dedans ce qui suit :
HKU\S-1-5-21-4106211024-1455553160-2379650104-1000\...\Run: [YgsqPack] => C:\Windows\SysWOW64\regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Idmtsoft\ncbqolrhjid.dll"
HKU\S-1-5-21-4106211024-1455553160-2379650104-1000\...\Run: [Imjjsoft] => regsvr32.exe "C:\Users\STUDIO Andrew\AppData\Local\Imjjsoft\cpuz.dll"
Une fois, le texte coller dans le bloc-note.
Menu Fichier puis Enregistrer sous.
A gauche, place toi sur le bureau.
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clic sur Enregistrer - cela va créer un fichier fixlist.txt sur le bureau.
Relance FRST et clic sur le bouton Fix
Selon comment un redémarrage est nécessaire (pas obligatoire).
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur
-
-
Bonjour c'est bon plus de popup ni de ligne dans msconf par ce matin encore une attaque dropper dans: C:\ProgramData\Microsoft\Secure\Icons\IconsCacheHelper.dll
ce repertoire appartient au microsoft secure que je n'utilise pas ne peux pas supprimer ce logiciel.
J'ai changé mes pass sur google et dropbox mais j'ai des pass assez complexe sur des sites administratif pour une asso que je gère crois tu qu'il faut que je les modifie aussi.
cordialement -
wouah excuse de paraître un peu boulet mais peux m'expliquer brièvement comment cela est possible?
Merci -
oui comment est ce possible ?
-
Ok merci en tous cas plus de soucis avec le pc....pour l'instant