Lorsque MalwareBytes bloque les sites malveillants?
Résolu
Bonjour tt le monde,
J'ai effectué une analyse par MalwareBytes Anti-malware. J'ai tt mis en quarantaine .
Si il y en a une solution meilleure , prière de me la recommandée.
Une autre question sur MalwareBytes, c'est qu'une popup apparait d'une façon intempestive disant qu'un site web malveillant est bloqué(PANDORA) et que je dois l'exclure ?!! Est ce que vous avez une idée?
Bien à vous
9 réponses
-
ModérateurSalut,
Pour vérifier ton PC :
Suis ce tutorial : https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/
Cela va générer deux rapports FRST.
Envoie comme expliqué, ces deux rapports sur le site pjjoint et donne les deux liens pjjoint de ces rapports afin qu'ils puissent être consultés.
Like the angel you are, you laugh creating a lightness in my chest,
Your eyes they penetrate me,
(Your answer's always 'maybe')
That's when I got up and left-
VOICI l'adresse du rapport de malwareBytes après analyse , https://pjjoint.malekal.com/files.php?id=20141115_q13f5k15h12f9
Qu'est ce que vous en pensez? -
-
-
ModérateurOuvre le bloc-notes : Menu Démarrer / Tous les programmes / Accessoires et Bloc-Notes.
Copie/colle dedans ce qui suit :
SearchScopes: HKCU - DefaultScope {ec420602-2361-4f2b-bc18-18c10aa6bf0c} URL = http://www.secure-surf.com{searchTerms} <b>[Pays US - 54.247.110.177]</b>
SearchScopes: HKCU - {ec420602-2361-4f2b-bc18-18c10aa6bf0c} URL = http://www.secure-surf.com{searchTerms} <b>[Pays IE - 176.34.119.5]</b>
FF Extension: No Name - C:\Program Files (x86)\Mozilla Firefox\extensions\ffxtlbr@babylon.com [2014-11-14]
Menu Fichier / Enregistrer-sous
Place toi sur le bureau.
Dans le champs en bas, nom du fichier mets : fixlist.txt
Clic sur Enregistrer - cela va créer un fichier fixlist.txt sur le bureau.
Relance FRST et clic sur le bouton fix
Selon comment un redémarrage est nécessaire (pas obligatoire).
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Si FRST ne l'a pas fait, redémarre l'ordinateur.
puis :
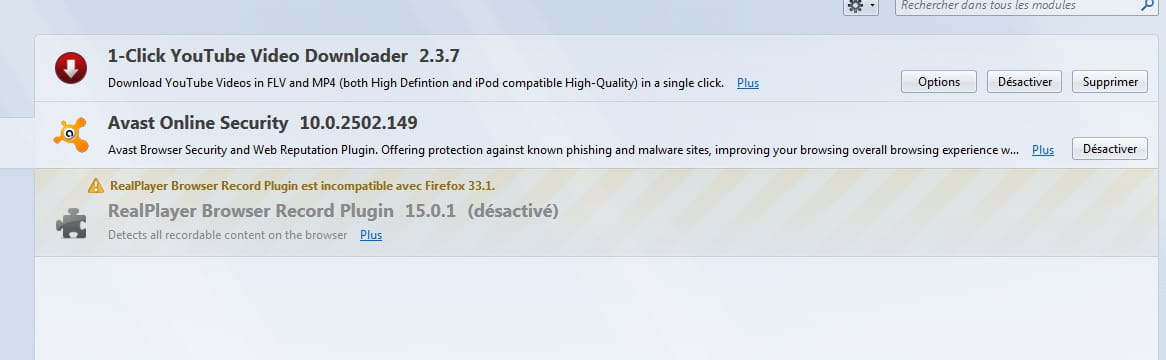
Sur Firefox : Menu Outils / Modules complémentaires
Onglet Extension.
Donne la liste.
Like the angel you are, you laugh creating a lightness in my chest,
Your eyes they penetrate me,
(Your answer's always 'maybe')
That's when I got up and left -
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 14-11-2014
Ran by chaimae at 2014-11-15 14:28:06 Run:1
Running from C:\Users\chaimae\Desktop
Loaded Profile: chaimae (Available profiles: chaimae)
Boot Mode: Normal
==============================================
Content of fixlist:
*****************
SearchScopes: HKCU - DefaultScope {ec420602-2361-4f2b-bc18-18c10aa6bf0c} URL = http://www.secure-surf.com{searchTerms} <b>[Pays US - 54.247.110.177]</b>
SearchScopes: HKCU - {ec420602-2361-4f2b-bc18-18c10aa6bf0c} URL = http://www.secure-surf.com{searchTerms} <b>[Pays IE - 176.34.119.5]</b>
FF Extension: No Name - C:\Program Files (x86)\Mozilla Firefox\extensions\ffxtlbr@babylon.com [2014-11-14]
*****************
HKCU\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => value deleted successfully.
"HKCU\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{ec420602-2361-4f2b-bc18-18c10aa6bf0c}" => Key deleted successfully.
"HKCR\CLSID\{ec420602-2361-4f2b-bc18-18c10aa6bf0c}" => Key not found.
C:\Program Files (x86)\Mozilla Firefox\extensions\ffxtlbr@babylon.com => Moved successfully.
==== End of Fixlog ==== -
Voici la liste des modules :

-
En plus, Voici le rapport d'analyse de Adwcleaner !
# AdwCleaner v4.101 - Rapport créé le 15/11/2014 à 13:39:25
# Mis à jour le 09/11/2014 par Xplode
# Database : 2014-11-13.1 [Live]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : chaimae - CHAIMAE-PC
# Exécuté depuis : C:\Users\chaimae\Desktop\adwcleaner_4-101_fr_430277.exe
# Option : Scanner
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Présent : C:\Program Files (x86)\DealBulldog Toolbar
Dossier Présent : C:\Program Files (x86)\Mobogenie
Dossier Présent : C:\Program Files (x86)\PANDORA.TV
Dossier Présent : C:\Program Files (x86)\SimilarSites
Dossier Présent : C:\Program Files (x86)\WebSearch
Dossier Présent : C:\Program Files\Babylon
Dossier Présent : C:\ProgramData\Ask
Dossier Présent : C:\ProgramData\Babylon
Dossier Présent : C:\ProgramData\cOOntiinuetoosave
Dossier Présent : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\cOOntiinuetoosave
Dossier Présent : C:\ProgramData\Partner
Dossier Présent : C:\ProgramData\StarApp
Dossier Présent : C:\ProgramData\Tarma Installer
Dossier Présent : C:\Users\chaimae\AppData\Local\Mobogenie
Dossier Présent : C:\Users\chaimae\AppData\LocalLow\cOOntiinuetoosave
Dossier Présent : C:\Users\chaimae\AppData\LocalLow\Toolbar4
Dossier Présent : C:\Users\chaimae\AppData\Roaming\Babylon
Dossier Présent : C:\Users\chaimae\AppData\Roaming\dvdvideosoftiehelpers
Dossier Présent : C:\Users\chaimae\AppData\Roaming\ExpressFiles
Dossier Présent : C:\Users\chaimae\AppData\Roaming\goforfiles
Dossier Présent : C:\Users\chaimae\AppData\Roaming\iWin
Dossier Présent : C:\Users\chaimae\AppData\Roaming\Mozilla\Firefox\Profiles\i4t57jdv.default\Extensions\{ACAA314B-EEBA-48E4-AD47-84E31C44796C}
Dossier Présent : C:\Users\chaimae\AppData\Roaming\Mozilla\Firefox\Profiles\mjuct4f1.default\Extensions\{ACAA314B-EEBA-48E4-AD47-84E31C44796C}
Dossier Présent : C:\Users\chaimae\AppData\Roaming\NCdownloader
Dossier Présent : C:\Users\chaimae\AppData\Roaming\pdfforge
Dossier Présent : C:\Users\chaimae\AppData\Roaming\Systweak
Dossier Présent : C:\Users\chaimae\AppData\Roaming\YourFileDownloader
Dossier Présent : C:\Users\chaimae\Documents\Mobogenie
Dossier Présent : C:\Users\wangzhisong\AppData\Local\Mobogenie
Fichier Présent : C:\Program Files (x86)\WebCakeLayers.crx
Fichier Présent : C:\Users\chaimae\AppData\Roaming\Mozilla\Firefox\Profiles\i4t57jdv.default\searchplugins\search.xml
Fichier Présent : C:\Users\chaimae\AppData\Roaming\Mozilla\Firefox\Profiles\i4t57jdv.default\user.js
Fichier Présent : C:\Users\chaimae\AppData\Roaming\Mozilla\Firefox\Profiles\mjuct4f1.default\searchplugins\search.xml
Fichier Présent : C:\Users\chaimae\AppData\Roaming\Mozilla\Firefox\Profiles\mjuct4f1.default\user.js
Fichier Présent : C:\Users\chaimae\daemonprocess.txt
Fichier Présent : C:\Windows\System32\drivers\rsdrvx64.sys
Fichier Présent : C:\Windows\System32\roboot64.exe
***** [ Tâches planifiées ] *****
Tâche Présente : Express FilesUpdate
Tâche Présente : GoforFilesUpdate
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Présente : HKCU\Software\APN PIP
Clé Présente : HKCU\Software\AppDataLow\Software\Smartbar
Clé Présente : HKCU\Software\AppDataLow\Software\SmartBar
Clé Présente : HKCU\Software\BABSOLUTION
Clé Présente : HKCU\Software\Conduit
Clé Présente : HKCU\Software\Cr_Installer
Clé Présente : HKCU\Software\ExpressFiles
Clé Présente : HKCU\Software\GoforFiles
Clé Présente : HKCU\Software\Headlight
Clé Présente : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Présente : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{96bd48dd-741b-41ae-ac4a-aff96ba00f7e}
Clé Présente : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Présente : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{02478D38-C3F9-4EFB-9B51-7695ECA05670}
Clé Présente : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{EE932B49-D5C0-4D19-A3DA-CE0849258DE6}
Clé Présente : HKCU\Software\PIP
Clé Présente : HKCU\Software\searchya.com
Clé Présente : HKCU\Software\Softonic
Clé Présente : HKCU\Software\systweak
Clé Présente : [x64] HKCU\Software\APN PIP
Clé Présente : [x64] HKCU\Software\BABSOLUTION
Clé Présente : [x64] HKCU\Software\Conduit
Clé Présente : [x64] HKCU\Software\Cr_Installer
Clé Présente : [x64] HKCU\Software\ExpressFiles
Clé Présente : [x64] HKCU\Software\GoforFiles
Clé Présente : [x64] HKCU\Software\Headlight
Clé Présente : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Présente : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{96bd48dd-741b-41ae-ac4a-aff96ba00f7e}
Clé Présente : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{96BD48DD-741B-41AE-AC4A-AFF96BA00F7E}
Clé Présente : [x64] HKCU\Software\PIP
Clé Présente : [x64] HKCU\Software\searchya.com
Clé Présente : [x64] HKCU\Software\Softonic
Clé Présente : [x64] HKCU\Software\systweak
Clé Présente : HKLM\SOFTWARE\Babylon
Clé Présente : HKLM\SOFTWARE\Classes\AppID\{1973277F-87B0-4EA3-9ED2-470A91D284CF}
Clé Présente : HKLM\SOFTWARE\Classes\AppID\{4CE516A7-F7AC-4628-B411-8F886DC5733E}
Clé Présente : HKLM\SOFTWARE\Classes\AppID\{628F3201-34D0-49C0-BB9A-82A26AEFB291}
Clé Présente : HKLM\SOFTWARE\Classes\AppID\{6536801B-F50C-449B-9476-093DFD3789E3}
Clé Présente : HKLM\SOFTWARE\Classes\AppID\{BDB69379-802F-4EAF-B541-F8DE92DD98DB}
Clé Présente : HKLM\SOFTWARE\Classes\AppID\BabylonHelper.EXE
Clé Présente : HKLM\SOFTWARE\Classes\AppID\TbCommonUtils.DLL
Clé Présente : HKLM\SOFTWARE\Classes\AppID\TbHelper.EXE
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{1C950DE5-D31E-42FB-AFB9-91B0161633D8}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{3BDF4CE9-E81D-432B-A55E-9F0570CE811F}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{459DD0F7-0D55-D3DC-67BC-E6BE37E9D762}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{A9A56B8E-2DEB-4ED3-BC92-1FA450BCE1A5}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{AE338F6D-5A7C-4D1D-86E3-C618532079B5}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{C339D489-FABC-41DD-B39D-276101667C70}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{D89031C2-10DA-4C90-9A62-FCED012BC46B}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{F511AFDB-726E-4458-90E7-1ECB97406544}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{FB684D26-01F4-4D9D-87CB-F486BEBA56DC}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{01221FCC-4BFB-461C-B08C-F6D2DF309921}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{0AFD55C8-ADF8-4A33-A6E1-DEDB7A36AEB4}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{31E3BC75-2A09-4CFF-9C92-8D0ED8D1DC0F}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{452AE416-9A97-44CA-93DA-D0F15C36254F}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{45CDA4F7-594C-49A0-AAD1-8224517FE979}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{81E852CC-1FD5-4004-8761-79A48B975E29}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{B2CA345D-ADB8-4F5D-AC64-4AB34322F659}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{B9F43021-60D4-42A6-A065-9BA37F38AC47}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{BF921DD3-732A-4A11-933B-A5EA49F2FD2C}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{C66F0B7A-BD67-4982-AF71-C6CA6E7F016F}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{D83B296A-2FA6-425B-8AE8-A1F33D99FBD6}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{DF84E609-C3A4-49CB-A160-61767DAF8899}
Clé Présente : HKLM\SOFTWARE\Classes\Prod.cap
Clé Présente : HKLM\SOFTWARE\Classes\TbCommonUtils.CommonUtils
Clé Présente : HKLM\SOFTWARE\Classes\TbCommonUtils.CommonUtils.1
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.TbDownloadManager
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.TbDownloadManager.1
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.TbPropertyManager
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.TbPropertyManager.1
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.TbRequest
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.TbRequest.1
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.TbTask
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.TbTask.1
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.ToolbarHelper
Clé Présente : HKLM\SOFTWARE\Classes\TbHelper.ToolbarHelper.1
Clé Présente : HKLM\SOFTWARE\Classes\TypeLib\{B87F8B63-7274-43FD-87FA-09D3B7496148}
Clé Présente : HKLM\SOFTWARE\Classes\TypeLib\{C4BAE205-5E02-4E32-876E-F34B4E2D000C}
Clé Présente : HKLM\SOFTWARE\Classes\TypeLib\{E2343056-CC08-46AC-B898-BFC7ACF4E755}
Clé Présente : HKLM\SOFTWARE\Classes\TypeLib\{EFDF368C-8DD9-4E05-87CD-16AA5CB03CB8}
Clé Présente : HKLM\SOFTWARE\ExpressFiles
Clé Présente : HKLM\SOFTWARE\GoforFiles
Clé Présente : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{628F3201-34D0-49C0-BB9A-82A26AEFB291}
Clé Présente : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Présente : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{02478D38-C3F9-4EFB-9B51-7695ECA05670}
Clé Présente : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{02478D38-C3F9-4EFB-9B51-7695ECA05670}
Clé Présente : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{EF99BD32-C1FB-11D2-892F-0090271D4F88}
Clé Présente : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\DealBulldog Toolbar
Clé Présente : HKLM\SOFTWARE\PIP
Clé Présente : HKLM\SOFTWARE\SoftwareUpdater
Clé Présente : HKLM\SOFTWARE\SP Global
Clé Présente : HKLM\SOFTWARE\SProtector
Clé Présente : HKLM\SOFTWARE\systweak
Clé Présente : HKLM\SOFTWARE\Vittalia
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{01221FCC-4BFB-461C-B08C-F6D2DF309921}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{0AFD55C8-ADF8-4A33-A6E1-DEDB7A36AEB4}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{31E3BC75-2A09-4CFF-9C92-8D0ED8D1DC0F}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{452AE416-9A97-44CA-93DA-D0F15C36254F}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{45CDA4F7-594C-49A0-AAD1-8224517FE979}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{79FB5FC8-44B9-4AF5-BADD-CCE547F953E5}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{81E852CC-1FD5-4004-8761-79A48B975E29}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{B2CA345D-ADB8-4F5D-AC64-4AB34322F659}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{B9F43021-60D4-42A6-A065-9BA37F38AC47}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{BF921DD3-732A-4A11-933B-A5EA49F2FD2C}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{C66F0B7A-BD67-4982-AF71-C6CA6E7F016F}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{D83B296A-2FA6-425B-8AE8-A1F33D99FBD6}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{DF84E609-C3A4-49CB-A160-61767DAF8899}
Clé Présente : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Présente : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0FF2AEFF45EEA0A48A4B33C1973B6094
Clé Présente : [x64] HKLM\SOFTWARE\Tarma Installer
Valeur Présente : HKCU\Software\Microsoft\Internet Explorer\Main [Backup.old.Start Page]
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17420
-\\ Mozilla Firefox v33.1 (x86 fr)
[i4t57jdv.default] - Ligne Trouvée : user_pref("browser.startup.homepage", "hxxp://www.searchya.com/?s=0&a=foxtab&chnl=tc-100&cd=2XzuyEtN2Y1L1Qzu0FyEyC0DtDyE0BzzyDyE0EyEtBtAtCzztN0D0Tzu0StByEtCtN1L2XzutBtFtCtFtCtFtAtCtB&cr=1231312336");
[mjuct4f1.default] - Ligne Trouvée : user_pref("browser.startup.homepage", "hxxp://www.searchya.com/?s=0&a=foxtab&chnl=tc-100&cd=2XzuyEtN2Y1L1Qzu0FyEyC0DtDyE0BzzyDyE0EyEtBtAtCzztN0D0Tzu0StByEtCtN1L2XzutBtFtCtFtCtFtAtCtB&cr=1231312336");
*************************
AdwCleaner[R0].txt - [11772 octets] - [15/11/2014 13:39:25]
########## EOF - C:\AdwCleaner\AdwCleaner[R0].txt - [11833 octets] ########## -
J'ai mm procédé à une analyse par Adwcleaner , mais j'ai eu une liste horrible des trucs à supprimer , chose que je n'ai po osé faire ! est ce qu'il y aura un risque si je lance la suppression ?
-
ModérateurY a rien d'anormal, faut donner plus d'informations sur la détection Avast!.
-
C bon , j'ai remarqué que les raccourci ineffaçables ,au départ, ont disparu . J e ne sais po exactement est ce que le prb est résolu mais aucune anomalie n'est apparente !!
Merciiii à vous :) -
Modérateursoit :)
Quelques conseils :
Installe Malwarebyte's Anti-Malware : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Fais des scans réguliers avec, il est efficace.
Pour prévenir les sites malicieux, tu peux installer Blockulicious : https://forum.malekal.com/viewtopic.php?t=46656&start=
Pour ne plus te faire avoir.
A lire - Programmes parasites / PUPs : https://www.malekal.com/adwares-pup-protection/