
Google chrome ne répond plus
Bonjour,
Une petite fenêtre s'affiche après un moment quand je lance google chrome disant comme quoi "page(s) ne répondant pas ( je vous ai mis une capture d'écran ).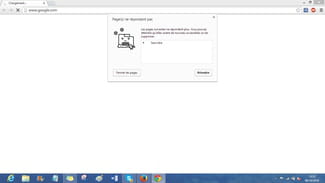
J'ai téléchargé d'autres navigateurs (mozzilla , safari .. ) mais soit gmail ne s'ouvre pas sur mozzilla, soit les vidéos ne se lisent pas sur safari et ça me dit de télécharger flash player je le fais mais aucun résultat!
Je précise également que j'ai désinstallé google chrome et réinstallé plusieurs fois..
et que je suis sur windows 8
aidez moi svp
merci
Une petite fenêtre s'affiche après un moment quand je lance google chrome disant comme quoi "page(s) ne répondant pas ( je vous ai mis une capture d'écran ).
J'ai téléchargé d'autres navigateurs (mozzilla , safari .. ) mais soit gmail ne s'ouvre pas sur mozzilla, soit les vidéos ne se lisent pas sur safari et ça me dit de télécharger flash player je le fais mais aucun résultat!
Je précise également que j'ai désinstallé google chrome et réinstallé plusieurs fois..
et que je suis sur windows 8
aidez moi svp
merci
7 réponses
-
ModérateurSalut,
Télécharge https://www.malekal.com/adwcleaner-supprimer-virus-adwares-pup/?t=33839&start= AdwCleaner ( d'Xplode ) sur ton bureau.
Sur la page d'AdwCleaner, à droite, clic sur la disquette grise avec la flèche verte pour lancer le téléchargement.
Lance AdwCleaner, clique sur [Scanner].
Le scan peux durer plusieurs minutes, patienter.
Une fois le scan terminé, clique sur [Nettoyer]
Une fois le nettoyage terminé, un rapport s'ouvrira. Copie/colle le contenu du rapport dans ta prochaine réponse par un copier/coller.
Si cela ne fonctionne pas, utilise le site http://pjjoint.malekal.com pour héberger le rapport, donne le lien du rapport dans un nouveau message.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
-
Rebonjour,
J'ai suivi votre tuto et en voici le rapport qui en découle :
# AdwCleaner v3.311 - Rapport créé le 08/10/2014 à 14:33:14
# Mis à jour le 30/09/2014 par Xplode
# Système d'exploitation : Windows 8 Pro N (32 bits)
# Nom d'utilisateur : Jennate - PC-JENNATE
# Exécuté depuis : C:\Users\Jennate\Downloads\adwcleaner_3.311.exe
# Option : Nettoyer
***** [ Services ] *****
Service Supprimé : IePluginServices
[#] Service Supprimé : Update trolatunt
[#] Service Supprimé : Util trolatunt
Service Supprimé : UpdaterSvctrolatunt
Service Supprimé : {0c0bb4a8-45a4-4685-9c1d-08d98af4b926}Gw
[#] Service Supprimé : {0c0bb4a8-45a4-4685-9c1d-08d98af4b926}t
Service Supprimé : {0c0bb4a8-45a4-4685-9c1d-08d98af4b926}w
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\IePluginServices
Dossier Supprimé : C:\ProgramData\WindowsMangerProtect
Dossier Supprimé : C:\Program Files\SupTab
[!] Dossier Supprimé : C:\Program Files\trolatunt
[!] Dossier Supprimé : C:\Program Files\trolatunt
Dossier Supprimé : C:\Users\Jennate\AppData\Local\Math Problem Solver
Dossier Supprimé : C:\Users\Jennate\AppData\Roaming\istartsurf
Dossier Supprimé : C:\Users\Jennate\AppData\Roaming\OpenCandy
Dossier Supprimé : C:\Users\Jennate\AppData\Local\Google\Chrome\User Data\Default\Extensions\mbdemhgaimmcmoanhgggoomhglodlkdj
Fichier Supprimé : C:\Windows\system32\drivers\{0c0bb4a8-45a4-4685-9c1d-08d98af4b926}Gw.sys
Fichier Supprimé : C:\Windows\system32\drivers\{0c0bb4a8-45a4-4685-9c1d-08d98af4b926}t.sys
Fichier Supprimé : C:\Windows\system32\drivers\{0c0bb4a8-45a4-4685-9c1d-08d98af4b926}w.sys
***** [ Tâches planifiées ] *****
Tâche Supprimée : Math Problem Solver CPU
Tâche Supprimée : Math Problem Solver GPU
Tâche Supprimée : Math Problem Solver Optimize
***** [ Raccourcis ] *****
Raccourci Désinfecté : C:\Users\Jennate\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Internet Explorer.lnk
Raccourci Désinfecté : C:\Users\Jennate\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\Launch Internet Explorer Browser.lnk
Raccourci Désinfecté : C:\Users\Jennate\AppData\Roaming\Microsoft\Internet Explorer\Quick Launch\User Pinned\TaskBar\Internet Explorer.lnk
***** [ Registre ] *****
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\superfish.com
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginServices
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updatetrolatunt_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\updatetrolatunt_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utiltrolatunt_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\utiltrolatunt_RASMANCS
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Update trolatunt
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Util trolatunt
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{59bc35cc-f3cb-4e2b-a21d-481d781207af}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2D36C200-0855-4AEF-9004-51647E95F0BB}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{e153ae67-d58a-406d-a93d-c353d665c7d5}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{59bc35cc-f3cb-4e2b-a21d-481d781207af}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{59bc35cc-f3cb-4e2b-a21d-481d781207af}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{59bc35cc-f3cb-4e2b-a21d-481d781207af}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{3593C8B9-8E18-4B4B-B7D3-CB8BEB1AA42C}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\IEXPLORE.EXE\shell\open\command
Clé Supprimée : HKCU\Software\SupHpUISoft
Clé Supprimée : HKCU\Software\trolatunt
Clé Supprimée : HKLM\SOFTWARE\istartsurfSoftware
Clé Supprimée : HKLM\SOFTWARE\SupDp
Clé Supprimée : HKLM\SOFTWARE\SupTab
Clé Supprimée : HKLM\SOFTWARE\supWindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\supWPM
Clé Supprimée : HKLM\SOFTWARE\trolatunt
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\istartsurf uninstall
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\WindowsMangerProtect
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\trolatunt
***** [ Navigateurs ] *****
-\\ Internet Explorer v10.0.9200.16537
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
-\\ Mozilla Firefox v32.0.3 (x86 fr)
[ Fichier : C:\Users\Jennate\AppData\Roaming\Mozilla\Firefox\Profiles\v345k8jl.default\prefs.js ]
-\\ Google Chrome v38.0.2125.101
[ Fichier : C:\Users\Jennate\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://www.istartsurf.com/web/?type=ds&ts=1407429258&from=smt&uid=HitachiXHTS543232A7A384_E20F12C719SWWC19SWWCX&q={searchTerms}
Supprimée [Search Provider] : hxxp://allssearch.com/resultats.html?q={searchTerms}
*************************
AdwCleaner[R0].txt - [8550 octets] - [08/10/2014 14:02:01]
AdwCleaner[S0].txt - [6967 octets] - [08/10/2014 14:33:14]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [7027 octets] ##########
merci beaucoup -
ModérateurFaire un Scan OTL - Temps : Environ 40min
=====================
OTL permet de diagnostiquer les programmes qui tournent et déceler des infections - Le programme va générer deux rapports OTL.txt et Extras.txt
Fournir les deux rapports :
Tu peux suivre les indications de cette page pour t'aider : https://www.malekal.com/tutorial-otl/
* Faire un clic droit sur le lien suivant http://www.geekstogo.com/forum/files/file/398-otl-oldtimers-list-it/ puis enregistrer le lien sous.
* En haut à gauche, prendre bureau et enregistrer le fichier.
* Double-cliquez sur OTL
* En haut à droite de Analyse rapide, coche "tous les utilisateurs"
* Sur OTL, sous Personnalisation, copie-colle le script ci-dessous :
netsvcs
msconfig
safebootminimal
safebootnetwork
activex
drivers32
%ALLUSERSPROFILE%\Application Data\*.
%ALLUSERSPROFILE%\Application Data\*.exe /s
%ALLUSERSPROFILE%\Application Data\*.dll /s
%APPDATA%\*.
%APPDATA%\*.exe /s
%temp%\*.exe /s
%SYSTEMDRIVE%\*.exe
%systemroot%\*. /mp /s
%systemroot%\system32\consrv.dll
%systemroot%\system32\*.dll /lockedfiles
%windir%\Tasks\*.job /lockedfiles
%systemroot%\system32\drivers\*.sys /lockedfiles
%systemroot%\System32\config\*.sav
/md5start
explorer.exe
winlogon.exe
services.exe
wininit.exe
/md5stop
HKEY_CLASSES_ROOT\CLSID\{F3130CDB-AA52-4C3A-AB32-85FFC23AF9C1}\InprocServer32 /s
HKEY_LOCAL_MACHINE\SYSTEM\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\SubSystems /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\AppCertDlls /s
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProfileList /s
HKEY_LOCAL_MACHINE\Software\Microsoft\Command Processor /s
HKEY_CURRENT_USER\Software\Microsoft\Command Processor /s
CREATERESTOREPOINT
nslookup www.google.fr /c
ipconfig /all /c
ping www.google.fr /c
SAVEMBR:0
hklm\software\clients\startmenuinternet|command /rs
hklm\software\clients\startmenuinternet|command /64 /rs
* Clique sur le bouton Analyse.
**** Si durant le scan - OTL ne répond pas, ne touche à rien et laisse le scan se poursuivre ****
* Quand le scan est fini, utilise le site http://pjjoint.malekal.com/ pour envoyer le rapport OTL.txt (et Extra.txt si présent).
Donne le ou les liens pjjoint qui pointent vers ces rapports ici dans une réponse.
Je répète : donne le lien du rapport pjjoint ici en réponse.
NE PAS COPIER/COLLER LE RAPPORT ICI - DONNER LE LIEN PJJOINT DANS UN NOUVEAU MESSAGE
-
Bonjour,
voici le lien qui m'est apparu :
https://pjjoint.malekal.com/files.php?id=20141008_p6f5s5l10v8
p.s: J'ai envoé en pièce joine le fichier OTL et copier coller le fichier extra sur l'éscape donné
Merci (je fais quoi maintenant ) -
Bonjour Malekal,
je suis censée faire quoi à présent ?
merciiii -
ModérateurPas de programmes parasites à priori.
Exporte tes favoris : https://support.google.com/chrome/answer/96816?hl=fr
Désinstalle Google Chrome.
Fais une recherche de fichiers sur le mot Chrome : https://www.commentcamarche.net/faq/10217-windows-vista-et-superieurs-recherche-de-fichiers
Supprime tout ce qui est trouvé.
Réinstalle Google Chrome.
-
toujours le même problème ! j'y croyais vraiment ... une journnée de pérdue ^^
en tout merci pour votre aide
pourtant jai suivi à lettre vos indications...-
-
-
-
ModérateurDésactive l'affichage des fichiers cachés et systèmes.
=> https://www.commentcamarche.net/informatique/windows/185-afficher-les-extensions-et-les-fichiers-caches-sous-windows/
ils vont disparaitre.
Sinon pour Google Chrome, ça me paraît vraiment étonnant qu'en désintallant et supprimant le profil, ça ne résout pas le prob. -
-

