Application bundler optimuinstaller.3 avec virus
Résolu
Bonjour,
mon antivirus BitDefender me signale avoir désinfecté un fichier de l'application bundler optimuinstaller.3 ...
A quoi sert cette application, comment a-t-elle pu s'installer sur mon ordi ?
Puis-je la supprimer sans risque (comment la retrouver sur mon ordi ? application système ou autre ?)
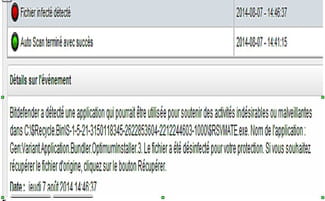
(désolée, j'arrive pas à faire l'image plus lisible ou plus grosse)
Merci pour vos conseils
Cordialement
BBA
mon antivirus BitDefender me signale avoir désinfecté un fichier de l'application bundler optimuinstaller.3 ...
A quoi sert cette application, comment a-t-elle pu s'installer sur mon ordi ?
Puis-je la supprimer sans risque (comment la retrouver sur mon ordi ? application système ou autre ?)
(désolée, j'arrive pas à faire l'image plus lisible ou plus grosse)
Merci pour vos conseils
Cordialement
BBA
5 réponses
-
ModérateurSalut,
Tu as installé des adwares et programmes parasites sur ton PC qui ouvrent des publicités et ralentissent l'ordinateur et les navigateurs WEB.
Voici la procédure à suivre pour les supprimer :
Télécharge https://www.malekal.com/adwcleaner-supprimer-virus-adwares-pup/?t=33839&start= AdwCleaner ( d'Xplode ) sur ton bureau.
Sur la page d'AdwCleaner, à droite, clic sur la disquette grise avec la flèche verte pour lancer le téléchargement.
Lance AdwCleaner, clique sur [Scanner].
Le scan peux durer plusieurs minutes, patienter.
Une fois le scan terminé, clique sur [Nettoyer]
Une fois le nettoyage terminé, un rapport s'ouvrira. Copie/colle le contenu du rapport dans ta prochaine réponse par un copier/coller.
Si cela ne fonctionne pas, utilise le site http://pjjoint.malekal.com pour héberger le rapport, donne le lien du rapport dans un nouveau message.
Note : Le rapport est également sauvegardé sous C:\AdwCleaner[S1].txt
-
Voilà, Malekal, j'ai exécuté tes instructions et ci-dessous la copie du rapport :
# AdwCleaner v3.304 - Rapport créé le 12/08/2014 à 10:11:10
# Mis à jour le 08/08/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : bernard-aillaud - BERNARDPC
# Exécuté depuis : C:\Users\bernard-aillaud\Downloads\adwcleaner_3.304.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\iWin
Dossier Supprimé : C:\ProgramData\Trymedia
Dossier Supprimé : C:\ProgramData\AlawarEntertainment
Dossier Supprimé : C:\Users\bernard-aillaud\AppData\Local\moovida air
Dossier Supprimé : C:\Users\bernard-aillaud\AppData\Roaming\cacaoweb
Dossier Supprimé : C:\Users\bernard-aillaud\AppData\Roaming\FissaSearch
Dossier Supprimé : C:\Users\bernard-aillaud\AppData\Roaming\iWin
Dossier Supprimé : C:\Users\bernard-aillaud\AppData\Roaming\moovida-1
Dossier Supprimé : C:\Users\bernard-aillaud\AppData\Roaming\quickclick
Dossier Supprimé : C:\Users\bernard-aillaud\AppData\Roaming\AlawarEntertainment
Dossier Supprimé : C:\Users\Public\Documents\iWin
Dossier Supprimé : C:\Users\bernard-aillaud\AppData\Local\Google\Chrome\User Data\Default\Extensions\kngejcchcedjdemdaeneneeahmjnpaec
[x] Non Supprimé : C:\Users\bernard-aillaud\AppData\Roaming\Mozilla\Firefox\Profiles\cz8dgi9e.default\user.js
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Classes\protector_dll.protectorbho
Clé Supprimée : HKLM\SOFTWARE\Classes\protector_dll.protectorbho.1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AskInstallChecker_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\AskInstallChecker_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\moovida_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\moovida_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\moovida-setup_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\moovida-setup_RASMANCS
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKCU\Software\cacaoweb
Clé Supprimée : HKCU\Software\FissaSearch
Clé Supprimée : HKCU\Software\Spointer
Clé Supprimée : HKCU\Software\Trymedia Systems
Clé Supprimée : HKCU\Software\YahooPartnerToolbar
Clé Supprimée : HKCU\Software\AlawarEntertainment
Clé Supprimée : HKLM\Software\Trymedia Systems
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Fissa
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17207
-\\ Mozilla Firefox v31.0 (x86 fr)
[ Fichier : C:\Users\bernard-aillaud\AppData\Roaming\Mozilla\Firefox\Profiles\cz8dgi9e.default\prefs.js ]
-\\ Google Chrome v
[ Fichier : C:\Users\bernard-aillaud\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Extension] : kngejcchcedjdemdaeneneeahmjnpaec
*************************
AdwCleaner[R0].txt - [3692 octets] - [12/08/2014 10:08:31]
AdwCleaner[S0].txt - [3345 octets] - [12/08/2014 10:11:10]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [3405 octets] ##########
Je n'ai pas osé supprimé le fichier de firefox (mon navigateur préféré! ai-je eu tort ?
Est-ce que tu penses que ces suppressions ont également supprimé le virus qui pose problème ?
Est-ce que je dois, si les problèmes persistes refaire régulièrement ces manip ?
En attendant de voir si mon ordi a de meilleurs réflexes, je te remercie pour ton aide.
Cordialement
BBA -
ModérateurTu peux mettre en quarantaine les détections BitDefender.
Histoire de vérifier le PC :
Faire un Scan OTL - Temps : Environ 40min
=====================
OTL permet de diagnostiquer les programmes qui tournent et déceler des infections - Le programme va générer deux rapports OTL.txt et Extras.txt
Fournir les deux rapports :
Tu peux suivre les indications de cette page pour t'aider : https://www.malekal.com/tutorial-otl/
* Télécharge http://www.geekstogo.com/forum/files/file/398-otl-oldtimers-list-it/ sur ton bureau.
(Sous Vista/Win7, il faut cliquer droit sur OTL et choisir Exécuter en tant qu'administrateur)
* Lance OTL
* En haut à droite de Analyse rapide, coche "tous les utilisateurs"
* Sur OTL, sous Personnalisation, copie-colle le script ci-dessous :
netsvcs
msconfig
safebootminimal
safebootnetwork
activex
drivers32
%ALLUSERSPROFILE%\Application Data\*.
%ALLUSERSPROFILE%\Application Data\*.exe /s
%ALLUSERSPROFILE%\Application Data\*.dll /s
%APPDATA%\*.
%PROGRAMFILES%\*.
%PROGRAMDATA%\*.
%APPDATA%\*.exe /s
%temp%\*.exe /s
%SYSTEMDRIVE%\*.exe
%systemroot%\*. /mp /s
%systemroot%\system32\consrv.dll
%systemroot%\system32\*.dll /lockedfiles
%windir%\Tasks\*.job /lockedfiles
%systemroot%\system32\drivers\*.sys /lockedfiles
%systemroot%\System32\config\*.sav
/md5start
explorer.exe
winlogon.exe
services.exe
wininit.exe
/md5stop
HKEY_CLASSES_ROOT\CLSID\{F3130CDB-AA52-4C3A-AB32-85FFC23AF9C1}\InprocServer32 /s
HKEY_LOCAL_MACHINE\SYSTEM\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\SubSystems /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\AppCertDlls /s
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProfileList /s
HKEY_LOCAL_MACHINE\Software\Microsoft\Command Processor /s
HKEY_CURRENT_USER\Software\Microsoft\Command Processor /s
CREATERESTOREPOINT
nslookup www.google.fr /c
ping www.google.fr /c
ipconfig /all /c
SAVEMBR:0
hklm\software\clients\startmenuinternet|command /rs
hklm\software\clients\startmenuinternet|command /64 /rs
* Clique sur le bouton Analyse.
**** Si durant le scan - OTL ne répond pas, ne touche à rien et laisse le scan se poursuivre ****
* Quand le scan est fini, utilise le site http://pjjoint.malekal.com/ pour envoyer le rapport OTL.txt (et Extra.txt si présent).
Donne le ou les liens pjjoint qui pointent vers ces rapports ici dans une réponse.
Je répète : donne le lien du rapport pjjoint ici en réponse.
NE PAS COPIER/COLLER LE RAPPORT ICI - DONNER LE LIEN PJJOINT DANS UN NOUVEAU MESSAGE
-
Hello, Malekal,
Waou, que me proposes-tu là !
J'ai fait tourné simplement ce matin adwcleaner qui a nettoyé un seul fichier (google chrome dont je ne sers pas et que j'ai supprimé de l'ordi), j'ai refait une analyse complète et Bit Defender n'a plus rien trouvé. Youppi !
Mon petit décalage d'écran se règle en intervenant sur le logiciel de ma carte graphique, cela provient peut-être d'un autre conflit "matériel".
Quoiqu'il en soit, je ne vais pas réaliser ta proposition (trop contraignante!) mais je te remercie de tous le temps que tu m'as consacré. Et j'ai grâce à toi appris plein de choses. Merci, merci.
Très cordialement BBA -
Modérateurok, comme tu veux :)
Pour prévenir les sites malicieux, tu peux installer Blockulicious : https://forum.malekal.com/viewtopic.php?t=46656&start=
Pour ne plus te faire avoir.
A lire - Programmes parasites / PUPs : https://www.malekal.com/adwares-pup-protection/