Logiciel Speedial impossible à désinstaller
Résolu
Bonjour,
Ayant des dossiers impossible à ouvrir car 'illisibles' ou 'endommagés', j'ai décidé d'installer open office afin de tenter de les ouvrir grâce à ce moyen (vu que word ne veut rien savoir)...
Sauf qu'en l'installant et en voulant aller trop vite, j'ai sûrement accepté l'installation d'un logiciel "Speedial", qui s'ouvre dans un onglet chaque fois que j'ouvre une page internet (Google Chrome) et qui me sort pleins de publicités sur les pages que je visite (à gauche, en bas, à droite...)
J'ai donc essayé, selon des méthodes trouvées sur le net, de désinstaller ce "logiciel?" depuis le panneau de configuration, j'ai réussi, sauf qu'il est toujours aussi présent sur mes pages internet....
Alors j'ai regardé d'autres méthodes. J'en ai trouvé une où il fallait ouvrir les paramètres, puis "Au démarrage... Ouvrir une page ou un ensemble de pages spécifiques" , j'ai supprimé "speedial" de cette liste : mais il est encore toujours là! Du coup ca devient vraiment gênant et je n'ai plus d'autres solutions..... :(
Est-ce que quelqu'un pourrait m'aider s'il vous plait ?
Merci d'avance :)
Ayant des dossiers impossible à ouvrir car 'illisibles' ou 'endommagés', j'ai décidé d'installer open office afin de tenter de les ouvrir grâce à ce moyen (vu que word ne veut rien savoir)...
Sauf qu'en l'installant et en voulant aller trop vite, j'ai sûrement accepté l'installation d'un logiciel "Speedial", qui s'ouvre dans un onglet chaque fois que j'ouvre une page internet (Google Chrome) et qui me sort pleins de publicités sur les pages que je visite (à gauche, en bas, à droite...)
J'ai donc essayé, selon des méthodes trouvées sur le net, de désinstaller ce "logiciel?" depuis le panneau de configuration, j'ai réussi, sauf qu'il est toujours aussi présent sur mes pages internet....
Alors j'ai regardé d'autres méthodes. J'en ai trouvé une où il fallait ouvrir les paramètres, puis "Au démarrage... Ouvrir une page ou un ensemble de pages spécifiques" , j'ai supprimé "speedial" de cette liste : mais il est encore toujours là! Du coup ca devient vraiment gênant et je n'ai plus d'autres solutions..... :(
Est-ce que quelqu'un pourrait m'aider s'il vous plait ?
Merci d'avance :)
19 réponses
-
Contributeursalut
Pourrais-tu me faire un ZHPDiag s'il te plait car il est possible qu'il y ai d'autres "infections" :
ZHPDiag
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :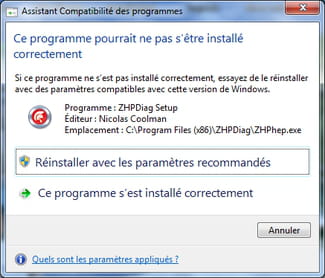
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
Salut :)
Tout d'abord merci,
J'ai fait ZHPDiag en premier car il était déjà installé sur mon ordinateur.
Seul problème (je suis pas du tout douée en informatique) je n'arrive pas a "trouver" le fichier de rapport quand je veux l'envoyer sur le site de partage.... -
Contributeur
J'ai fait ZHPDiag en premier car il était déjà installé sur mon ordinateur.
mais plus à jour !
Seul problème (je suis pas du tout douée en informatique) je n'arrive pas a "trouver" le fichier de rapport quand je veux l'envoyer sur le site de partage....
Il doit se trouver sur ton bureau
-
Contributeurbon des infections !
tu vas désinstaller déjà Spybot - Search & Destroy v2.1.21
ensuite tu vas mettre à jour :
Adobe Reader et java :
Adobe Reader
Adobe Reader décoche McAfee
Java
vérification et mise à jour
ensuite tu vas passer Adwcleaner et Malwarebytes :AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
____________________________________________Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
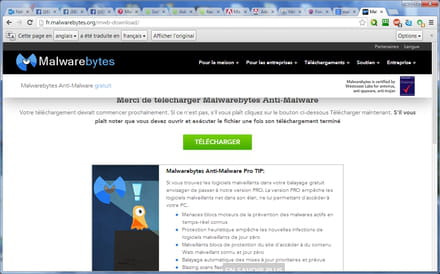
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum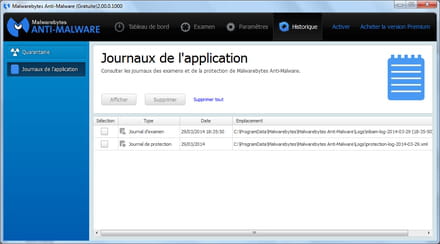
Á la deuxième utilisation (et les suivantes)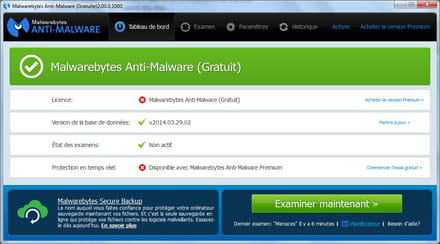
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces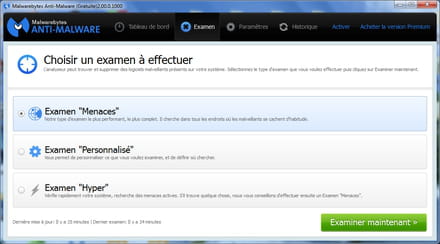
puis examiner maintenant
si rapport demandé , le poster sur le forum
_________________
Ensuite tu me referas un ZHPDiag
Merci
-
Re, désolée pour le retard..
Voilà déjà les rapports AdwCleaner :
Recherche : # AdwCleaner v3.208 - Rapport créé le 15/05/2014 à 21:14:17
# Mis à jour le 11/05/2014 par Xplode
# Système d'exploitation : Windows 7 Ultimate Service Pack 1 (32 bits)
# Nom d'utilisateur : Tiphaine - TIPHAINE-PC
# Exécuté depuis : C:\Users\Tiphaine\Downloads\adwcleaner-3.208.exe
# Option : Scanner
***** [ Services ] *****
Service Présent : Update webget
Service Présent : Util webget
***** [ Fichiers / Dossiers ] *****
Dossier Présent : C:\Program Files\webget
Dossier Présent : C:\Users\Tiphaine\AppData\Local\Temp\webget
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Présente : HKCU\Software\InstallCore
Clé Présente : HKCU\Software\webget
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{79FB5FC8-44B9-4AF5-BADD-CCE547F953E5}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Présente : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Présente : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\webget
Clé Présente : HKLM\Software\webget
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17041
-\\ Mozilla Firefox v
-\\ Google Chrome v34.0.1847.137
*************************
AdwCleaner[R0].txt - [1568 octets] - [15/05/2014 21:14:17]
########## EOF - C:\AdwCleaner\AdwCleaner[R0].txt - [1628 octets] ##########
Le deuxième :
# AdwCleaner v3.208 - Rapport créé le 15/05/2014 à 21:16:27
# Mis à jour le 11/05/2014 par Xplode
# Système d'exploitation : Windows 7 Ultimate Service Pack 1 (32 bits)
# Nom d'utilisateur : Tiphaine - TIPHAINE-PC
# Exécuté depuis : C:\Users\Tiphaine\Downloads\adwcleaner-3.208.exe
# Option : Nettoyer
***** [ Services ] *****
[#] Service Supprimé : Update webget
[#] Service Supprimé : Util webget
***** [ Fichiers / Dossiers ] *****
[!] Dossier Supprimé : C:\Program Files\webget
Dossier Supprimé : C:\Users\Tiphaine\AppData\Local\Temp\webget
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{79FB5FC8-44B9-4AF5-BADD-CCE547F953E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKCU\Software\InstallCore
Clé Supprimée : HKCU\Software\webget
Clé Supprimée : HKLM\Software\webget
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\webget
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17041
-\\ Mozilla Firefox v
-\\ Google Chrome v34.0.1847.137
*************************
AdwCleaner[R0].txt - [1708 octets] - [15/05/2014 21:14:17]
AdwCleaner[S0].txt - [1656 octets] - [15/05/2014 21:16:27]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [1716 octets] ########## -
ContributeurMbam et ZHPDiag .....
-
Mbam le deuxième rapport est vide, ZhPDiag est en train de tourner ;)
-
Voilà le rapport ZHPDIAG : https://up2sha.re/file?f=vYyvBuB1pu8G
-
Contributeurbon il y a encore trop de truc pour un script , tu vas passer JRT et Shortcut_Module , et après tu me referas un ZHPDiag comme tu viens de le faire OK ?
JRT

Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
____________________________________
Shortcut_Module
Shortcut_Module permet de nettoyer les raccourcis qui peuvent avoir été modifiés par des programmes parasites afin de
forcer l'ouverture d'une page WEB au lancement du navigateur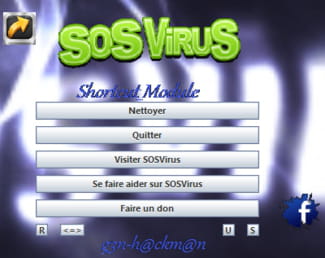
- Télécharge :
Shortcut_Module de de g3n-h@ckm@n
Note : Enregistrer votre travail avant de continuer !
- Lance Shortcut_Module, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
- Patiente le temps du scan
- Si l'outil détecte un proxy que tu ne connais pas clic sur : "Supprimer le proxy"
- Copie et colle le contenu du rapport
n'oublie pas le DIAG après !
Donc 3 rapport dans ton prochain message...
Merci
-
Salut, voici les 3 rapports :
JRT :
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Thisisu
Version: 6.1.4 (04.06.2014:1)
OS: Windows 7 Ultimate x86
Ran by Tiphaine on 18/05/2014 at 19:54:12,28
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
~~~ Services
~~~ Registry Values
~~~ Registry Keys
Successfully deleted: [Registry Key] HKEY_CLASSES_ROOT\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Successfully deleted: [Registry Key] HKEY_CLASSES_ROOT\CLSID\{41564952-412D-5637-00A7-7A786E7484D7}
~~~ Files
~~~ Folders
Successfully deleted: [Folder] "C:\ProgramData\apn"
~~~ Chrome
Successfully deleted: [Registry Key] HKEY_LOCAL_MACHINE\Software\Google\Chrome\Extensions\aaaaacalgebmfelllfiaoknifldpngjh
~~~ Event Viewer Logs were cleared
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 18/05/2014 at 19:59:57,84
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Le rapport Shortcut :
¤¤¤¤¤¤¤¤¤¤ | Shortcut_Module | g3n-h@ckm@n | 11.05.2014.1
¤¤¤¤¤ Vista | 7 | 8 | 8.1 - 32/64 bits ¤¤¤¤¤ - Start 20:06:21 - 18/05/2014
Mis à jour le : 11/05/2014 | 12.25 par g3n-h@ckm@n
Contact : https://www.sosvirus.net/
Feedbacks : http://www.sosvirus.net/feedbacks-t75915.html
Boot : Normal
Système : Windows 7 Ultimate (32 bits) Ultimate Service Pack 1
Mémoire RAM = Total (MB) : 3140 | Libre (MB) : 1680
Pagefile = Total (MB) : 6277 | Libre (MB) : 4459
Virtuelle = Total (MB) : 2097 | Libre (MB) : 1936
Registre sauvegardé , pour restaurer : C:\Shortcut_Module\Save\Clean\ERDNT.exe
¤¤¤¤¤¤¤¤¤¤ | Mises à jour Windows
Dernière(s) détection(s) : 2014-05-18 10:32:08
Dernières Téléchargées : 2014-05-15 07:22:46
Dernières installées : 2014-05-15 10:07:37
Prochaine recherche : 2014-05-19 06:27:35
¤¤¤¤¤¤¤¤¤¤ | Navigateurs
IE : 11.0.9600.17041 (© Microsoft Corporation. Tous droits réservés.)
GC : 34.0.1847.137 (Copyright 2012 Google Inc. All rights reserved.)
¤¤¤¤¤¤¤¤¤¤ | Security
AV : Avira Desktop Enabled
AS : Spybot - Search and Destroy Enabled
AM : Malwarebytes' Anti-Malware (1.0.0.500) []
FW :
WMI : OK
WU: Windows Update Service [Auto(2)] = démarré
AS: Windows Defender [Manual(3)] = Arrêté
FW: Windows FireWall Service [Auto(2)] = démarré
¤¤¤¤¤¤¤¤¤¤ | FlashPlayer
FlashPlayer ActiveX : 12.0.0.70
¤¤¤¤¤¤¤¤¤¤ | Processus tués
728 | [Owner : Système |Parent : 524] - (.NVIDIA Corporation - NVIDIA Driver Helper Service, Version 186.69.) - (8.15.11.8669) = C:\Windows\System32\nvvsvc.exe
936 | [Owner : Système |Parent : 524] - (.Logitech Inc. - Logitech LVPrcSrv Module..) - (10.0.0.1438) = C:\Program Files\Common Files\Logitech\LVMVFM\LVPrcSrv.exe
1380 | [Owner : Système |Parent : 524] - (.Microsoft Corporation - Application sous-système spouleur.) - (6.1.7601.17777) = C:\Windows\System32\spoolsv.exe
1420 | [Owner : Système |Parent : 968] - (.Microsoft Corporation - Moteur du Planificateur de tâches.) - (6.1.7601.17514) = C:\Windows\System32\taskeng.exe
1512 | [Owner : Système |Parent : 728] - (.NVIDIA Corporation - NVIDIA Driver Helper Service, Version 186.69.) - (8.15.11.8669) = C:\Windows\System32\nvvsvc.exe
1688 | [Owner : Système |Parent : 524] - (.SEIKO EPSON CORPORATION - eEBAPI Core Process module.) - (2.3.4.0) = C:\Program Files\Common Files\EPSON\EBAPI\eEBSvc.exe
1776 | [Owner : Tiphaine |Parent : 524] - (.Microsoft Corporation - Processus hôte pour Tâches Windows.) - (6.1.7601.18010) = C:\Windows\System32\taskhost.exe
1820 | [Owner : Tiphaine |Parent : 968] - (.Microsoft Corporation - Moteur du Planificateur de tâches.) - (6.1.7601.17514) = C:\Windows\System32\taskeng.exe
1988 | [Owner : Système |Parent : 524] - (.ABBYY - ABBYY network license server.) - (1.0.0.375) = C:\Program Files\Common Files\ABBYY\FineReaderSprint\9.00\Licensing\NetworkLicenseServer.exe
364 | [Owner : Tiphaine |Parent : 1820] - (.SAMSUNG Electronics - SSCKbdHk.) - (1.0.0.4) = C:\Program Files\Samsung\Samsung Support Center\SSCKbdHk.exe
1388 | [Owner : Tiphaine |Parent : 1820] - (.Samsung Electronics Co., Ltd. - Easy Display Manager.) - (3.0.3.9) = C:\Program Files\Samsung\Easy Display Manager\dmhkcore.exe
2100 | [Owner : Système |Parent : 412] - (.Google Inc. - Google Crash Handler.) - (1.3.24.7) = C:\Program Files\Google\Update\1.3.24.7\GoogleCrashHandler.exe
2144 | [Owner : Tiphaine |Parent : 896] - (.Realtek Semiconductor - Gestionnaire audio HD Realtek.) - (1.0.0.406) = C:\Program Files\Realtek\Audio\HDA\RtHDVCpl.exe
2164 | [Owner : Tiphaine |Parent : 896] - (.Synaptics Incorporated - Synaptics TouchPad Enhancements.) - (15.0.10.0) = C:\Program Files\Synaptics\SynTP\SynTPEnh.exe
2172 | [Owner : Système |Parent : 524] - (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) - (1.701.3.3014) = C:\Program Files\Common Files\Adobe\ARM\1.0\armsvc.exe
2236 | [Owner : Système |Parent : 524] - (.Apple Inc. - YSLoader.exe.) - (17.327.4.24) = C:\Program Files\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe
2252 | [Owner : Tiphaine |Parent : 896] - (.ASUS Cloud Corporation - .) - (1.0.0.0) = C:\Program Files\ASUS\WebStorage\2.0.1.213\AsusWSPanel.exe
2340 | [Owner : Tiphaine |Parent : 896] - (.SEIKO EPSON CORPORATION - EEventManager Application.) - (3.0.0.1) = C:\Program Files\EPSON Software\Event Manager\EEventManager.exe
2372 | [Owner : Tiphaine |Parent : 896] - (.Logitech Inc. - Logitech Communications Manager.) - (1.0.0.1362) = C:\Program Files\Common Files\Logitech\LComMgr\Communications_Helper.exe
2408 | [Owner : Tiphaine |Parent : 896] - (.Logitech Inc. - LVCom Server.) - (10.0.0.1438) = C:\Program Files\Common Files\Logitech\LComMgr\LVComSX.exe
2468 | [Owner : Tiphaine |Parent : 896] - (.Safer-Networking Ltd. - Spybot - Search & Destroy tray access.) - (2.1.21.129) = C:\Program Files\Spybot - Search & Destroy 2\SDTray.exe
2484 | [Owner : Tiphaine |Parent : 896] - (.Apple Inc. - iTunesHelper.) - (11.1.5.5) = C:\Program Files\iTunesHelper.exe
2516 | [Owner : Tiphaine |Parent : 896] - (.Oracle Corporation - Java(TM) Update Scheduler.) - (2.1.9.8) = C:\Program Files\Common Files\Java\Java Update\jusched.exe
2548 | [Owner : Tiphaine |Parent : 896] - (.Microsoft Corporation - Gadgets du Bureau Windows.) - (6.1.7601.17514) = C:\Program Files\Windows Sidebar\sidebar.exe
2764 | [Owner : Tiphaine |Parent : 896] - (.Skype Technologies S.A. - Skype .) - (6.14.0.104) = C:\Program Files\Skype\Phone\Skype.exe
3100 | [Owner : Système |Parent : 524] - (.Apple Inc. - Bonjour Service.) - (3.0.0.10) = C:\Program Files\Bonjour\mDNSResponder.exe
3140 | [Owner : Système |Parent : 524] - (.Seiko Epson Corporation - Epson Scanner Service (32bit).) - (1.0.2.1) = C:\Windows\System32\escsvc.exe
3180 | [Owner : Système |Parent : 524] - (.SEIKO EPSON CORPORATION - EPSON Status Monitor 3.) - (7.0.1.0) = C:\Program Files\Common Files\EPSON\EPW!3 SSRP\E_S50RP7.EXE
3252 | [Owner : Système |Parent : 524] - (.Safer-Networking Ltd. - Spybot-S&D 2 Scanner Service.) - (2.1.18.208) = C:\Program Files\Spybot - Search & Destroy 2\SDFSSvc.exe
3900 | [Owner : Système |Parent : 524] - (.TeamViewer GmbH - TeamViewer 8.) - (8.0.20935.0) = C:\Program Files\TeamViewer\Version8\TeamViewer_Service.exe
3980 | [Owner : Système |Parent : 524] - (.Safer-Networking Ltd. - Spybot-S&D 2 Background update service.) - (2.1.18.76) = C:\Program Files\Spybot - Search & Destroy 2\SDUpdSvc.exe
1612 | [Owner : Tiphaine |Parent : 2252] - (. - .) - (1.4.4.545) = C:\Program Files\ASUS\WebStorage\2.0.1.213\AsusWSService.exe
2380 | [Owner : Système |Parent : 524] - (.Safer-Networking Ltd. - Windows Security Center integration..) - (2.1.18.2) = C:\Program Files\Spybot - Search & Destroy 2\SDWSCSvc.exe
4108 | [Owner : Système |Parent : 524] - (.Apple Inc. - iPodService Module (32-bit).) - (11.1.5.5) = C:\Program Files\iPod\bin\iPodService.exe
4204 | [Owner : Système |Parent : 524] - (.Microsoft Corporation - Indexeur Microsoft Windows Search.) - (7.0.7601.17610) = C:\Windows\System32\SearchIndexer.exe
4400 | [Owner : SERVICE RÉSEAU |Parent : 524] - (.Microsoft Corporation - Microsoft Office Software Protection Platform Service.) - (14.0.370.400) = C:\Program Files\Common Files\microsoft shared\OfficeSoftwareProtectionPlatform\OSPPSVC.EXE
5392 | [Owner : SERVICE RÉSEAU |Parent : 524] - (.Microsoft Corporation - Service Partage réseau du Lecteur Windows Media.) - (12.0.7601.17514) = C:\Program Files\Windows Media Player\wmpnetwk.exe
5464 | [Owner : Tiphaine |Parent : 2164] - (.Synaptics Incorporated - Synaptics Pointing Device Helper.) - (15.0.10.0) = C:\Program Files\Synaptics\SynTP\SynTPHelper.exe
24092 | [Owner : SERVICE LOCAL |Parent : 864] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
43060 | [Owner : Tiphaine |Parent : 524] - (.Microsoft Corporation - Processus hôte pour Tâches Windows.) - (6.1.7601.18010) = C:\Windows\System32\taskhost.exe
57092 | [Owner : Tiphaine |Parent : 46728] - (.Microsoft Corporation - Explorateur Windows.) - (6.1.7601.17567) = C:\Windows\explorer.exe
114468 | [Owner : Tiphaine |Parent : 57092] - (.Google Inc. - Google Chrome.) - (34.0.1847.137) = C:\Program Files\Google\Chrome\Application\chrome.exe
114640 | [Owner : Tiphaine |Parent : 114468] - (.Google Inc. - Google Chrome.) - (34.0.1847.137) = C:\Program Files\Google\Chrome\Application\chrome.exe
112932 | [Owner : Tiphaine |Parent : 114468] - (.Google Inc. - Google Chrome.) - (34.0.1847.137) = C:\Program Files\Google\Chrome\Application\chrome.exe
¤¤¤¤¤¤¤¤¤¤ | Processus démarrés
268 | [Owner : Système |Parent : 4] - (.Microsoft Corporation - Gestionnaire de sessions Windows.) - (6.1.7601.18113) = C:\Windows\System32\smss.exe
408 | [Owner : Système |Parent : 392] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
472 | [Owner : Système |Parent : 392] - (.Microsoft Corporation - Application de démarrage de Windows.) - (6.1.7600.16385) = C:\Windows\System32\wininit.exe
480 | [Owner : Système |Parent : 464] - (.Microsoft Corporation - Processus d'exécution client-serveur.) - (6.1.7600.16385) = C:\Windows\System32\csrss.exe
524 | [Owner : Système |Parent : 472] - (.Microsoft Corporation - Applications Services et Contrôleur.) - (6.1.7600.16385) = C:\Windows\System32\services.exe
532 | [Owner : Système |Parent : 472] - (.Microsoft Corporation - Local Security Authority Process.) - (6.1.7601.18443) = C:\Windows\System32\lsass.exe
540 | [Owner : Système |Parent : 472] - (.Microsoft Corporation - Service du gestionnaire de session locale.) - (6.1.7601.17514) = C:\Windows\System32\lsm.exe
648 | [Owner : Système |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
768 | [Owner : SERVICE RÉSEAU |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
832 | [Owner : SERVICE LOCAL |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
864 | [Owner : Système |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
900 | [Owner : SERVICE LOCAL |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
968 | [Owner : Système |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1160 | [Owner : SERVICE RÉSEAU |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
1252 | [Owner : Système |Parent : 464] - (.Microsoft Corporation - Application d'ouverture de session Windows.) - (6.1.7601.18409) = C:\Windows\System32\winlogon.exe
1460 | [Owner : Système |Parent : 524] - (.Avira Operations GmbH & Co. KG - Antivirus Host Framework Service.) - (14.0.3.336) = C:\Program Files\Avira\AntiVir Desktop\sched.exe
1520 | [Owner : SERVICE LOCAL |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
404 | [Owner : Tiphaine |Parent : 864] - (.Microsoft Corporation - Gestionnaire de fenêtres du Bureau.) - (6.1.7600.16385) = C:\Windows\System32\dwm.exe
2196 | [Owner : Système |Parent : 524] - (.Avira Operations GmbH & Co. KG - Antivirus Host Framework Service.) - (14.0.3.336) = C:\Program Files\Avira\AntiVir Desktop\avguard.exe
2208 | [Owner : Tiphaine |Parent : 896] - (.Avira Operations GmbH & Co. KG - Antivirus System Tray Tool (Desktop).) - (14.0.3.332) = C:\Program Files\Avira\AntiVir Desktop\avgnt.exe
3868 | [Owner : SERVICE LOCAL |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
2892 | [Owner : Système |Parent : 2196] - (.Avira Operations GmbH & Co. KG - AntiVir shadow copy service.) - (14.0.2.180) = C:\Program Files\Avira\AntiVir Desktop\avshadow.exe
3632 | [Owner : Système |Parent : 524] - (.Avira Operations GmbH & Co. KG - AntiVir WebGuard Service.) - (14.0.3.336) = C:\Program Files\Avira\AntiVir Desktop\avwebgrd.exe
4632 | [Owner : SERVICE LOCAL |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
6124 | [Owner : SERVICE LOCAL |Parent : 524] - (.Microsoft Corporation - Processus hôte pour les services Windows.) - (6.1.7600.16385) = C:\Windows\System32\svchost.exe
114168 | [Owner : SERVICE RÉSEAU |Parent : 648] - (.Microsoft Corporation - WMI Provider Host.) - (6.1.7601.17514) = C:\Windows\System32\wbem\WmiPrvSE.exe
114432 | [Owner : Tiphaine |Parent : 57092] - (. - Shortcut_Module.) - (11.5.2014.1) = C:\Users\Tiphaine\Downloads\Shortcut_Module.exe
114080 | [Owner : SERVICE LOCAL |Parent : 832] - (.Microsoft Corporation - Isolation graphique de périphérique audio Windows .) - (6.1.7601.17514) = C:\Windows\System32\audiodg.exe
114524 | [Owner : Tiphaine |Parent : 648] - (.Microsoft Corporation - Processus hôte Windows (Rundll32).) - (6.1.7600.16385) = C:\Windows\System32\rundll32.exe
112964 | [Owner : SERVICE LOCAL |Parent : 864] - (.Microsoft Corporation - Windows Driver Foundation - Processus hôte de l'infrastructure de pilotes en mode utilisateur.) - (6.2.9200.16384) = C:\Windows\System32\WUDFHost.exe
114088 | [Owner : Tiphaine |Parent : 114432] - (. - Process Stopper.) - (1.0.0.0) = C:\Shortcut_Module\Protect_Module.exe
¤¤¤¤¤¤¤¤¤¤ | RUN
04 - HKLM\..\Run : [NvCplDaemon] RUNDLL32.EXE C:\Windows\system32\NvCpl.dll,NvStartup
04 - HKLM\..\Run : [RtHDVCpl] C:\Program Files\Realtek\Audio\HDA\RtHDVCpl.exe -s
04 - HKLM\..\Run : [SynTPEnh] %ProgramFiles%\Synaptics\SynTP\SynTPEnh.exe
04 - HKLM\..\Run : [avgnt] "C:\Program Files\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [BCSSync] "C:\Program Files\Microsoft Office\Office14\BCSSync.exe" /DelayServices
04 - HKLM\..\Run : [WebStorage] C:\Program Files\ASUS\WebStorage\2.0.1.213\AsusWSPanel.exe /S
04 - HKLM\..\Run : [EEventManager] "C:\Program Files\Epson Software\Event Manager\EEventManager.exe"
04 - HKLM\..\Run : [LogitechCommunicationsManager] "C:\Program Files\Common Files\Logitech\LComMgr\Communications_Helper.exe"
04 - HKLM\..\Run : [LogitechQuickCamRibbon] "C:\Program Files\Logitech\QuickCam10\QuickCam10.exe" /hide
04 - HKLM\..\Run : [LVCOMSX] "C:\Program Files\Common Files\Logitech\LComMgr\LVComSX.exe"
04 - HKLM\..\Run : [APSDaemon] "C:\Program Files\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\..\Run : [SDTray] "C:\Program Files\Spybot - Search & Destroy 2\SDTray.exe"
04 - HKLM\..\Run : [iTunesHelper] "C:\Program Files\iTunesHelper.exe"
04 - HKLM\..\Run : [SunJavaUpdateSched] "C:\Program Files\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKU\S-1-5-19\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-20\..\Run : [Sidebar] %ProgramFiles%\Windows Sidebar\Sidebar.exe /autoRun
04 - HKU\S-1-5-21-2731887880-689883113-3940765916-1000\..\Run : [LDM] C:\Program Files\Logitech\Desktop Messenger\8876480\Program\LogitechDesktopMessenger.exe
04 - HKU\S-1-5-21-2731887880-689883113-3940765916-1000\..\Run : [Sidebar] C:\Program Files\Windows Sidebar\sidebar.exe /autoRun
04 - HKU\S-1-5-21-2731887880-689883113-3940765916-1000\..\Run : [EPLTarget\P0000000000000000] C:\Windows\system32\spool\DRIVERS\W32X86\3\E_FATIIJE.EXE /EPT "EPLTarget\P0000000000000000" /M "XP-402 403 405 406 Series"
04 - HKU\S-1-5-21-2731887880-689883113-3940765916-1000\..\Run : [Skype] "C:\Program Files\Skype\Phone\Skype.exe" /minimized /regrun
04 - HKU\S-1-5-19\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
04 - HKU\S-1-5-20\..\RunOnce : [mctadmin] C:\Windows\System32\mctadmin.exe
¤¤¤¤¤¤¤¤¤¤ | Services
Service en fonctionnement : MMCSS
Service en fonctionnement : Dhcp
Service en fonctionnement : TcpIp
Service en fonctionnement : WinHttpAutoProxysvc
Service stoppé : WinHttpAutoProxysvc
Service en fonctionnement : SSDPSRV
Service en fonctionnement : MPSSvc
Service stoppé : MPSSvc
Service en fonctionnement : LanmanServer
Service en fonctionnement : DNScache
Service stoppé : DNScache
Service stoppé : SDScannerService
Supprimé avec succès : HKLM\..\ControlSet001\Services\SDScannerService : "C:\Program Files\Spybot - Search & Destroy 2\SDFSSvc.exe"
Service stoppé : SDWSCService
Supprimé avec succès : HKLM\..\ControlSet001\Services\SDWSCService : Integrates Spybot into the Windows Security Center.
Supprimé avec succès : HKLM\..\ControlSet002\Services\SDScannerService : "C:\Program Files\Spybot - Search & Destroy 2\SDFSSvc.exe"
Supprimé avec succès : HKLM\..\ControlSet002\Services\SDWSCService : Integrates Spybot into the Windows Security Center.
Service stoppé : SDUpdateService
Supprimé avec succès : HKLM\..\CurrentControlSet\Services\SDUpdateService : Downloads Spybot updates and installs them.
¤¤¤¤¤¤¤¤¤¤ | Hosts
Remise à zéro impossible !!
¤¤¤¤¤¤¤¤¤¤ | Registre
Supprimé avec succès : HKLM\Software\Classes\Spybot2.DisabledFile
Supprimé avec succès : HKLM\Software\Classes\Spybot2.SBIFile
Supprimé avec succès : HKLM\Software\Classes\Spybot2.SDSBFile
Supprimé avec succès : HKLM\Software\Classes\Spybot2.UTIFile
Supprimé avec succès : HKLM\Software\Classes\SpybotFilesScanner
Supprimé avec succès : HKLM\Software\Classes\Spybot2.SBEFile
Supprimé avec succès : HKLM\Software\Classes\Spybot2.SDSFile
Supprimé avec succès : HKLM\Software\Classes\CLSID\{44176360-2BBF-4EC1-93CE-384B8681A0BC} : Spybot-S&D Explorer Integration
Supprimé avec succès : HKLM\Software\Classes\AppID\SoftwareUpdate.exe
Supprimé avec succès : HKLM\Software\Classes\AppID\{6A070EEA-E3F8-411E-9D3A-F3814ED6D1A8} : SoftwareUpdateApp
Supprimé avec succès : HKLM\Software\Classes\TypeLib\{7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4} : SoftwareUpdate
Supprimé avec succès : HKLM\Software\Classes\Interface\{422CA428-AACB-496A-8FDD-86758BCFB756} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : HKLM\Software\Classes\Interface\{632CFD20-794A-4B34-9AC5-89972BDF7D93} : DGrooveAggregatedDeltaProcessingStatusListener
Supprimé avec succès : HKLM\Software\Classes\Interface\{8028B940-4932-11D1-9951-444553540000} : IBackWebPlayer
Supprimé avec succès : HKLM\Software\Classes\Interface\{995E123A-2A19-4E52-872F-774C5589459C} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : HKLM\Software\Classes\Interface\{A52621AD-E10F-477B-9ACB-B6181610788B} : {7C1E4FCC-B47E-44AE-8EA7-FA66EBC8BAC4}
Supprimé avec succès : HKLM\Software\Classes\Interface\{AB310581-AC80-11D1-8DF3-00C04FB6EF63} : ISearchQueryHelper
Supprimé avec succès : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\Spybot - Search & Destroy 2
Supprimé avec succès : HKLM\SOFTWARE\Safer Networking Limited
Supprimé avec succès : HKU\S-1-5-21-2731887880-689883113-3940765916-1000\Software\Safer Networking Limited
Supprimé avec succès : HKU\S-1-5-21-2731887880-689883113-3940765916-1000\Software\Trolltech
Supprimé avec succès : HKU\S-1-5-18\Software\Safer Networking Limited
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{100EB1FD-D03E-47FD-81F3-EE91287F9465} : ShopperReports.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{14CEEAFF-96DD-4101-AE37-D5ECDC23C3F6} : alotBHO.dll;alotBHO.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{22D8E815-4A5E-4DFB-845E-AAB64207F5BD} : eBayTB.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{258C9770-1713-4021-8D7E-1F184A2BD754} : ShoppingReport.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{2A0F3D1B-0909-4FF4-B272-609CCE6054E7} : PCTBrowserDefender.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{2EECD738-5844-4A99-B4B6-146BF802613B} : BabylonToolbar.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{472734EA-242A-422B-ADF8-83D1E48CC825} : PCTBrowserDefender.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{57F02779-3D88-4958-8AD3-83C12D86ADC7} : advancedsearchbar.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{5AA2BA46-9913-4DC7-9620-69AB0FA17AE7} : alot.dll;alot.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{92085AD4-F48A-450D-BD93-B28CC7DF67CE} : eBayTB.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{97F2FF5B-260C-4CCF-834A-2DDA4E29E39E} : BabylonToolbar.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{BDEA95CF-F0E6-41E0-BD3D-B00F39A4E939} : ShoppingReport.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{CDEEC43D-3572-4E95-A2A5-F519D29F00C0} : advancedsearchbar.dll
Supprimé avec succès : HKLM\SOFTWARE\Microsoft\Internet Explorer\Extension Compatibility\{98889811-442D-49DD-99D7-DC866BE87DBC} : BabylonToolbarTlbr.dll
Supprimé avec succès : HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{B4092C6D-E886-4CB2-BA68-FE5A99D31DE7}_is1 : C:\Program Files\Spybot - Search & Destroy 2
Supprimé avec succès : HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{56B8A577-ADEB-4A28-81E6-078D977F7EFE} : \Safer-Networking\Spybot - Search and Destroy\Refresh immunization
Supprimé avec succès : HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{5C206660-7BBA-412D-8165-5440F0BF5EE4} : \Safer-Networking\Spybot - Search and Destroy\Scan the system
Supprimé avec succès : HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{686545A6-0D5E-428F-9648-D9C92ABFDCBB} : \Safer-Networking\Spybot - Search and Destroy\Check for updates
Supprimé avec succès : [HKLM\Software\Microsoft\Windows\CurrentVersion\Run]|[SDTray] : "C:\Program Files\Spybot - Search & Destroy 2\SDTray.exe"
Supprimé avec succès : [HKLM\SYSTEM\CurrentControlSet\Services\sharedaccess\parameters\firewallpolicy\standardprofile\authorizedapplications\list]|[C:\Program Files\Spybot - Search & Destroy 2\SDTray.exe] : C:\Program Files\Spybot - Search & Destroy 2\SDTray.exe:*:Enabled:Spybot-S&D 2 Tray Icon
Supprimé avec succès : [HKLM\SYSTEM\CurrentControlSet\Services\sharedaccess\parameters\firewallpolicy\standardprofile\authorizedapplications\list]|[C:\Program Files\Spybot - Search & Destroy 2\SDUpdate.exe] : C:\Program Files\Spybot - Search & Destroy 2\SDUpdate.exe:*:Enabled:Spybot-S&D 2 Updater
¤¤¤¤¤¤¤¤¤¤ | IFEO
¤¤¤¤¤¤¤¤¤¤ | Dossiers
Supprimé avec succès : C:\Program Files\Spybot - Search & Destroy 2
Supprimé avec succès : C:\Windows\Temp\TSpybotUpdaterThread.log ()
Supprimé avec succès : C:\Windows\System32\NdfEventView.xml ()
Supprimé avec succès : C:\Windows\System32\sdnclean.exe (Copyright © 2008 Safer-Networking Limited. All rights reserved. - Spybot Search & Destroy: Native File Remover) [OFN : sdnclean.exe]
Supprimé avec succès : C:\Users\All Users\Spybot - Search & Destroy
Supprimé avec succès : C:\Users\All Users\Microsoft\Internet Explorer\Quick Launch\Spybot-S&D Start Center.lnk (.-.)
Supprimé avec succès : C:\Users\All Users\Microsoft\Windows\Start Menu\Programs\Spybot - Search & Destroy 2
Supprimé avec succès : C:\Users\All Users\Microsoft\Windows\Start Menu\Programs\Spybot-S&D Start Center.lnk (.-.)
Supprimé avec succès : C:\Users\Public\Desktop\Spybot-S&D Start Center.lnk (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Local Storage\https_hdapp1008-a.akamaihd.net_0.localstorage (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Local Storage\https_hdapp1008-a.akamaihd.net_0.localstorage-journal (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Local Storage\http_lyricstranslate.com_0.localstorage (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Local Storage\http_lyricstranslate.com_0.localstorage-journal (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Local Storage\http_www.01net.com_0.localstorage (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Local Storage\http_www.01net.com_0.localstorage-journal (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Local Storage\http_www.lpcloudbox328.com_0.localstorage (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Local Storage\http_www.lpcloudbox328.com_0.localstorage-journal (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\5K2QNYHJ\hdapp1001-a.akamaihd.net
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\5K2QNYHJ\hdapp1003-a.akamaihd.net
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\5K2QNYHJ\macromedia.com\support\flashplayer\sys\#hdapp1001-a.akamaihd.net
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Google\Chrome\User Data\Profile 1\Pepper Data\Shockwave Flash\WritableRoot\#SharedObjects\5K2QNYHJ\macromedia.com\support\flashplayer\sys\#hdapp1003-a.akamaihd.net
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Temp\SoftwareUpdate_Temp
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Temp\jrt\browsermngr_keys.cfg (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Temp\jrt\browsermngr_values.cfg (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Temp\jrt\datamngr_del.reg (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Local\Temp\jrt\FFbrowsermngr.dat (.-.)
Supprimé avec succès : C:\Users\Tiphaine\AppData\Roaming\Microsoft\Windows\Recent\James Blunt - Bonfire Heart (Lyrics) (1).lnk (.-.)
Supprimé avec succès : C:\Users\Tiphaine\Downloads\spybotsd-2.1.21-SR2 (1).exe (© 2000-2012 Safer-Networking Ltd.. All rights reserved. .-.Spybot - Search & Destroy )
Supprimé avec succès : C:\Users\Tiphaine\Downloads\spybotsd-2.1.21-SR2.exe (© 2000-2012 Safer-Networking Ltd.. All rights reserved. .-.Spybot - Search & Destroy )
¤¤¤¤¤¤¤¤¤¤ | Détournements de raccourcis
Supprimé avec succès : C:\Users\All Users\Microsoft\Internet Explorer\Quick Launch\System Scan.lnk = Spybot
¤¤¤¤¤¤¤¤¤¤ | Proxy
Réparé : [HKU\S-1-5-21-2731887880-689883113-3940765916-1000\Software\Microsoft\Windows\CurrentVersion\Internet settings]|[WarnonZoneCrossing] : 0 -> 1
¤¤¤¤¤¤¤¤¤¤ | Détournement internet Explorer
Réparé : [HKU\S-1-5-21-2731887880-689883113-3940765916-1000\Software\Microsoft\Internet Explorer\Main]|[Start Page] : www.google.com -> https://www.google.com/?gws_rd=ssl
Réparé : [HKU\S-1-5-21-2731887880-689883113-3940765916-1000\Software\Microsoft\Internet Explorer\Main]|[Search Page] : https://www.bing.com/?toHttps=1&redig=5FC791212101479BAFBE1A679848B1AF -> http://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Main\Window Title]|[] : -> Internet Explorer
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Main]|[Search Bar] : -> https://www.google.com/?gws_rd=ssl
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Main]|[Start Page] : www.google.com -> https://www.google.com/?gws_rd=ssl
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Main]|[Search Page] : https://www.bing.com/?toHttps=1&redig=5FC791212101479BAFBE1A679848B1AF -> http://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Main]|[Default_Page_URL] : https://www.msn.com/fr-fr/?ocid=iehp -> https://www.msn.com/fr-fr/?ocid=iehp
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Main]|[BrowserMngr Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Main]|[CustomizeSearch] : -> https://www.google.com/?gws_rd=ssl
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Search]|[Search Bar] : -> https://www.google.com/?gws_rd=ssl
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Search]|[Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Search]|[Local Page] : -> C:\Windows\system32\blank.htm
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Search]|[Search Page] : -> http://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Search]|[Default_Search_URL] : -> https://www.bing.com/?toHttps=1&redig=5FC791212101479BAFBE1A679848B1AF
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Search]|[Default_Page_URL] : -> https://www.msn.com/fr-fr/?ocid=iehp
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Search]|[BrowserMngr Start Page] : -> https://www.google.com/?gws_rd=ssl
Réparé : [HKLM\Software\Microsoft\Internet Explorer\Search]|[CustomizeSearch] : -> https://www.google.com/?gws_rd=ssl
¤¤¤¤¤¤¤¤¤¤ | Détournement Google Chrome
¤¤¤¤¤¤¤¤¤¤ | Détournement Firefox
¤¤¤¤¤¤¤¤¤¤ | Opera
¤¤¤¤¤¤¤¤¤¤ | Détournement des clés StartMenuInternet
Réparé : [HKLM\Software\Clients\StartMenuInternet\IExplore.exe\shell\open\command] : C:\Program Files\Internet Explorer\iexplore.exe -> "C:\Program Files\Internet Explorer\iexplore.exe"
¤¤¤¤¤¤¤¤¤¤ | AppInit_DLLs
[HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows]|[LoadAppInit_DLLs] : 0
¤¤¤¤¤¤¤¤¤¤ | Détournement Javascript
¤¤¤¤¤¤¤¤¤¤ | Firewall
Réparé : [HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\DomainProfile]|[EnableFirewall] : 1 -> 0
Réparé : [HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\StandardProfile]|[EnableFirewall] : 1 -> 0
Réparé : [HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\PublicProfile]|[EnableFirewall] : 1 -> 0
¤¤¤¤¤¤¤¤¤¤ | Fichiers temporaires
[Administrator] Fichiers temporaires Supprimés : 0 Ko
[All Users] Fichiers temporaires Supprimés : 0 Ko
[Default] Fichiers temporaires Supprimés : 0 Ko
[Default User] Fichiers temporaires Supprimés : 0 Ko
[Public] Fichiers temporaires Supprimés : 0 Ko
[Tiphaine] Fichiers temporaires Supprimés : 436249 Ko
[C:\Windows\Temp] Fichiers temporaires Supprimés : 8125 Ko
[C:\Temp] Fichiers temporaires Supprimés : 0 Ko
Autre rapport
[X] : [130851 Ko]
Eléments analysés : 192743 | Infectés : 102
¤¤¤¤¤¤¤¤¤¤ |EOF| ¤¤¤¤¤¤¤¤¤¤ | 20:55:50 | [32 Ko]
Et le lien du rapport Diag :
https://up2sha.re/file?f=i1Ds2DudG1sY -
ContributeurAdobe Flash Player à mettre à jour :
Pour Flash Player :
- Flash Player (vérification)
- Instalation (choisir sa version)
IMPORTANT : Ne prendre des téléchargements QUE sur le site Editeur
ok ils ont bien travaillé maintenant tu vas passer ce script et me dire après comment ça va....!OK ?
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O2 - BHO: Avira SearchFree Toolbar BHO - {41564952-412D-5637-00A7-7A786E7484D7} Clé orpheline =>Toolbar.Avira
O3 - Toolbar: (no name) - [HKLM]{41564952-412D-5637-00A7-7A786E7484D7} Clé orpheline => Orphean Key not necessary
O3 - Toolbar: Easy Photo Print - [HKLM]{9421DD08-935F-4701-A9CA-22DF90AC4EA6} . (.SEIKO EPSON CORPORATION - Epson Easy Photo Print (TBL).) -- C:\Program Files\Epson Software\Easy Photo Print\EPTBL.dll
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{41564952-412D-5637-00A7-7A786E7484D7} Clé orpheline => Orphean Key not necessary
O4 - HKLM\..\Run: [LVCOMSX] . (.Logitech Inc. - LVCom Server.) -- C:\Program Files\Common Files\Logitech\LComMgr\LVComSX.exe
OPT:O4 - HKLM\..\Run: [iTunesHelper] . (.Apple Inc. - iTunesHelper.) -- C:\Program Files\iTunesHelper.exe
O4 - HKCU\..\Run: [LDM] . (.Logitech - Logitech Desktop Messenger.) -- C:\Program Files\Logitech\Desktop Messenger\8876480\Program\LogitechDesktopMessenger.exe
O4 - HKUS\S-1-5-21-2731887880-689883113-3940765916-1000\..\Run: [LDM] . (.Logitech - Logitech Desktop Messenger.) -- C:\Program Files\Logitech\Desktop Messenger\8876480\Program\LogitechDesktopMessenger.exe
O20 - Winlogon Notify: SDWinLogon . (...) -- SDWinLogon.dll => Safer Networking Ltd - Spybot S&D
OPT:O23 - Service: Service Bonjour (Bonjour Service) . (.Apple Inc. - Bonjour Service.) - C:\Program Files\Bonjour\mDNSResponder.exe
[MD5.3CB03C134F7307866B3C52735CDFAE76] [APT] [AutoKMS] (...) -- C:\Windows\AutoKMS\AutoKMS.exe [734208] =>Trojan.Keygen
[MD5.00000000000000000000000000000000] [APT] [Speedial] (...) -- C:\Users\Tiphaine\AppData\Roaming\Speedial\UPDATE~1\UPDATE~1.exe (.not file.) [0] =>Adware.Adware.SearchYa
O39 - APT: AutoKMS - (...) -- C:\Windows\Tasks\AutoKMS.job [294] =>Trojan.Keygen
O39 - APT: AutoKMS - (...) -- C:\Windows\System32\Tasks\AutoKMS [294] =>Trojan.Keygen
O39 - APT: Speedial - (...) -- C:\Windows\Tasks\Speedial.job [304] =>Hijacker.iHaveNet
O39 - APT: Speedial - (...) -- C:\Windows\System32\Tasks\Speedial [304] =>Adware.Adware.SearchYa
O42 - Logiciel: Adobe Flash Player 12 ActiveX - (.Adobe Systems Incorporated.) [HKLM] -- Adobe Flash Player ActiveX => Adobe Systems
O42 - Logiciel: Avira SearchFree Toolbar v12.10.3.4487 - (.APN, LLC.) [HKLM] -- {41564952-412D-5637-00A7-A758B70C0A03} =>Adware.Bandoo
[HKCU\Software\AskPartnerNetwork] => Toolbar.Ask
[HKLM\Software\AskPartnerNetwork] => Toolbar.Ask
OPT:[HKLM\Software\BrowserChoice] => Microsoft BrowserChoice
O43 - CFD: 21/08/2013 - 20:55:07 - [] ----D C:\Program Files\AskPartnerNetwork => Toolbar.Ask
O43 - CFD: 03/03/2014 - 13:18:51 - [] ----D C:\Program Files\CD Configuration
O43 - CFD: 15/05/2014 - 21:16:30 - [] ----D C:\Program Files\webget =>PUP.WebGet
O43 - CFD: 21/08/2013 - 20:55:07 - [] ----D C:\ProgramData\AskPartnerNetwork => Toolbar.Ask
O43 - CFD: 21/08/2013 - 20:55:47 - [] ----D C:\Users\Tiphaine\AppData\Local\AskPartnerNetwork => Toolbar.Ask
O44 - LFC:[MD5.485055033BCDDFDE56325C0D2FEEA4F2] - 18/05/2014 - 20:15:50 ---A- . (...) -- C:\Windows\KMSEmulator.exe [151552] => Trojan.Keygen
O45 - LFCP:[MD5.50EFFAE1CF607D4CD1C8C6400E338504] - 17/05/2014 - 11:02:12 ---A- - C:\Windows\Prefetch\AUTOKMS.EXE-61D1D163.pf =>Trojan.Keygen
O45 - LFCP:[MD5.C7453F02C1847CF724D3E465301345A6] - 15/05/2014 - 20:16:45 ---A- - C:\Windows\Prefetch\WEBGET.BROWSERADAPTER.EXE-502211D7.pf =>PUP.WebGet
O45 - LFCP:[MD5.42F9B1D7021F73A97CA95641B5562BD3] - 15/05/2014 - 20:17:29 ---A- - C:\Windows\Prefetch\WEBGET.PURBROWSE.EXE-7B22E28B.pf =>PUP.WebGet
O47 - AAKE:Key Export SP - "C:\Program Files\Spybot - Search & Destroy 2\SDFSSvc.exe" [Enabled] .(...) -- C:\Program Files\Spybot - Search & Destroy 2\SDFSSvc.exe (.not file.) => Safer Networking Ltd - Spybot S&D
O47 - AAKE:Key Export SP - "C:\Program Files\Spybot - Search & Destroy 2\SDUpdSvc.exe" [Enabled] .(...) -- C:\Program Files\Spybot - Search & Destroy 2\SDUpdSvc.exe (.not file.) => Safer Networking Ltd - Spybot S&D
~ Keys Export: 2 Scanned in 00mn 00s
O69 - SBI: SearchScopes [HKCU] {0633EE93-D776-472f-A0FF-E1416B8B2E3A} - (Speedial) - http://speedial.com =>Adware.Adware.SearchYa
[MD5.16114CC2D983D63C098E4806C105B5FB] [SPRF][20/02/2014] (.Apple, Inc - iAd Core.) -- C:\Program Files\iAdCore.dll [3023176]
[MD5.9A422D1226FF67616A68E3738C567705] [SPRF][21/02/2014] (.Apple Inc. - iPod Universal Updater Module.) -- C:\Program Files\iPodUpdaterExt.dll [649544] =>PUP.Dealply
[MD5.79C28DDF889C26FDD6162F796FD49BC4] [SPRF][21/02/2014] (.Apple Inc. - iTunesHelper.) -- C:\Program Files\iTunesHelper.exe [152392]
[MD5.586BAC6D78D1570381492FAC4FD90C25] [SPRF][21/02/2014] (.Apple Inc. - iTunes Miniplayer DLL.) -- C:\Program Files\iTunesMiniPlayer.dll [117576]
O90 - PUC: "25946514D2147365007A7A857BC0A030" . (.Avira SearchFree Toolbar.) -- C:\Windows\Installer\{41564952-412D-5637-00A7-A758B70C0A03}\ToolbarIcon.exe =>Toolbar.Avira
[MD5.C8CB58F4D04454F97C72289EA2F581A4] [WIS][18/05/2014] (.APN, LLC - Avira SearchFree Toolbar.) -- C:\Windows\Installer\19a7d.msi [813568] =>Adware.Bandoo
HKLM\SOFTWARE\Microsoft\Tracing\updatewebget_RASAPI32 =>PUP.WebGet
HKLM\SOFTWARE\Microsoft\Tracing\updatewebget_RASMANCS =>PUP.WebGet
HKLM\SOFTWARE\Microsoft\Tracing\utilwebget_RASAPI32 =>PUP.WebGet
HKLM\SOFTWARE\Microsoft\Tracing\utilwebget_RASMANCS =>PUP.WebGet
HKLM\SOFTWARE\Microsoft\Tracing\webget_RASAPI32 =>PUP.WebGet
HKLM\SOFTWARE\Microsoft\Tracing\webget_RASMANCS =>PUP.WebGet
SS - | Disabled 10/07/1658 166352 | (APNMCP) . (...) - C:\Program Files\AskPartnerNetwork\Toolbar\apnmcp.exe => Toolbar.AskPartner
OPT:SR - | Auto 30/08/2011 390504 | (Bonjour Service) . (.Apple Inc..) - C:\Program Files\Bonjour\mDNSResponder.exe
[HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{41564952-412D-5637-00A7-7A786E7484D7}] =>Toolbar.Avira^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{41564952-412D-5637-00A7-A758B70C0A03}] =>Adware.Bandoo^
[HKCU\Software\AskPartnerNetwork] =>Toolbar.Ask
[HKLM\Software\AskPartnerNetwork] =>Toolbar.Ask
C:\Program Files\webget =>PUP.WebGet^
C:\Program Files\AskPartnerNetwork =>Toolbar.Ask
C:\ProgramData\AskPartnerNetwork =>Toolbar.Ask
C:\Users\Tiphaine\AppData\Local\AskPartnerNetwork =>Toolbar.Ask
C:\Windows\AutoKMS\AutoKMS.exe =>Trojan.Keygen^
C:\Windows\Tasks\AutoKMS.job =>Trojan.Keygen^
C:\Windows\System32\Tasks\AutoKMS =>Trojan.Keygen^
C:\Windows\Tasks\Speedial.job =>Hijacker.iHaveNet^
C:\Windows\System32\Tasks\Speedial =>Adware.Adware.SearchYa^
C:\Program Files\iPodUpdaterExt.dll =>PUP.Dealply^
C:\Windows\Installer\19a7d.msi =>Adware.Bandoo^
C:\Windows\KMSEmulator.exe =>Hijacker.Windows
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
-
Voilà le rapport Zhp Fix, je sais pas s'il y a toutes les infos nécessaires car pdt le processus, ca m'a proposé de désinstaller Adobe et Avira comme j'ai mis oui puis non etc je sais pas vraiment.. .
Rapport de ZHPFix 2014.4.13.3 par Nicolas Coolman, Update du 13/04/2014
Fichier d'export Registre :
Run by Tiphaine at 19/05/2014 18:02:26
High Elevated Privileges : OK
Windows 7 Ultimate Edition, 32-bit Service Pack 1 (Build 7601)
Corbeille vidée (Annulé par l'utilisateur)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
SUPPRIMÉ: Adobe Flash Player 12 ActiveX
SUPPRIMÉ: Avira SearchFree Toolbar v12.10.3.4487
========== Processus mémoire ==========
SUPPRIMÉ: Memory Process: C:\Windows\AutoKMS\AutoKMS.exe
========== Modules mémoire ==========
SUPPRIMÉ: Memory Module: C:\Program Files\iPodUpdaterExt.dll
========== Clés du Registre ==========
SUPPRIMÉ: [HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{41564952-412D-5637-00A7-A758B70C0A03}]
SUPPRIMÉ: CLSID BHO: {41564952-412D-5637-00A7-7A786E7484D7}
SUPPRIMÉ: [HKLM\SOFTWARE\Classes\CLSID\{9421DD08-935F-4701-A9CA-22DF90AC4EA6}]
SUPPRIMÉ: Winlogon Notify: SDWinLogon
SUPPRIMÉ: Service: Bonjour Service
SUPPRIMÉ: HKCU\Software\AskPartnerNetwork
SUPPRIMÉ: HKLM\Software\AskPartnerNetwork
SUPPRIMÉ: HKLM\Software\BrowserChoice
SUPPRIMÉ: SearchScopes :{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
SUPPRIMÉ: [HKLM\Software\Classes\Installer\Products\\25946514D2147365007A7A857BC0A030]
SUPPRIMÉ: [HKLM\Software\Classes\Installer\Features\25946514D2147365007A7A857BC0A030]
SUPPRIMÉ: HKLM\SOFTWARE\Microsoft\Tracing\updatewebget_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Microsoft\Tracing\updatewebget_RASMANCS
SUPPRIMÉ: HKLM\SOFTWARE\Microsoft\Tracing\utilwebget_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Microsoft\Tracing\utilwebget_RASMANCS
SUPPRIMÉ: HKLM\SOFTWARE\Microsoft\Tracing\webget_RASAPI32
SUPPRIMÉ: HKLM\SOFTWARE\Microsoft\Tracing\webget_RASMANCS
SUPPRIMÉ: Service: APNMCP
========== Valeurs du Registre ==========
SUPPRIMÉ: Toolbar: {41564952-412D-5637-00A7-7A786E7484D7}
SUPPRIMÉ: Toolbar: {9421DD08-935F-4701-A9CA-22DF90AC4EA6}
SUPPRIMÉ RunValue: LVCOMSX
SUPPRIMÉ RunValue: iTunesHelper
SUPPRIMÉ RunValue: LDM
SUPPRIMÉ AAKE KeyValue: C:\Program Files\Spybot - Search & Destroy 2\SDFSSvc.exe
SUPPRIMÉ AAKE KeyValue: C:\Program Files\Spybot - Search & Destroy 2\SDUpdSvc.exe
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (Public) : TCP Query User{28704458-525A-47A2-8FD2-2B752211BB6D}C:\windows\kmsemulator.exe
SUPPRIMÉ: FirewallRaz (Public) : UDP Query User{080DC93F-2412-458E-9EFB-94CBABA34FB7}C:\windows\kmsemulator.exe
SUPPRIMÉ: FirewallRaz (Private) : {13E14D41-3EC9-4EC3-9FD5-841190BE8B7B}
SUPPRIMÉ: FirewallRaz (Private) : {A6E5C24E-AB6B-44D2-B121-80C212035A55}
========== Dossiers ==========
SUPPRIMÉ: C:\Program Files\AskPartnerNetwork
SUPPRIMÉ: C:\Program Files\CD Configuration
SUPPRIMÉ: C:\Program Files\webget
SUPPRIMÉ: C:\ProgramData\AskPartnerNetwork
SUPPRIMÉ: C:\Users\Tiphaine\AppData\Local\AskPartnerNetwork
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (5)
========== Fichiers ==========
SUPPRIMÉ Redémarrage: c:\program files\common files\logitech\lcommgr\lvcomsx.exe
SUPPRIMÉ Redémarrage: c:\program files\logitech\desktop messenger\8876480\program\logitechdesktopmessenger.exe
SUPPRIMÉ: c:\windows\kmsemulator.exe
SUPPRIMÉ: C:\Windows\Installer\19a7d.msi
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (10) (97 131 octets)
========== Tache planifiée ==========
SUPPRIMÉ: AutoKMS
SUPPRIMÉ: AutoKMS
SUPPRIMÉ: Speedial
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
1 : Processus mémoire
1 : Modules mémoire
18 : Clés du Registre
19 : Valeurs du Registre
7 : Dossiers
6 : Fichiers
2 : Logiciels
3 : Tache planifiée
1 : Restauration Système
End of clean in 02mn 02s
========== Chemin de fichier rapport ==========
C:\Users\Tiphaine\AppData\Roaming\ZHP\ZHPFix[R1].txt - 19/05/2014 18:02:31 [4119] -
Contributeurrefais moi un ZHPDiag s'il te plait ....
-
-
ContributeurUn petit truc encore :
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O61 - LFC: 15/05/2014 - 18:32:29 ---A- . (.Igor Pavlov.) -- C:\Users\Tiphaine\AppData\Roaming\ZHP\Quarantine\webget.DIR\bin\7za.exe [536064] =>PUP.WebGet
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
après si ça va pour toi :
c'est juste des conseils ......
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
3- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
4- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : https://toolslib.net
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
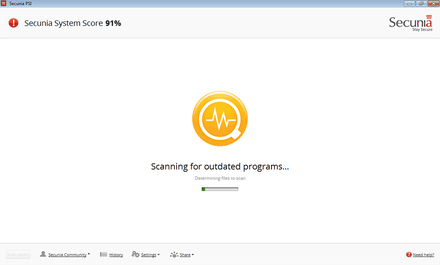
===Secunia PSI scanne votre PC :===
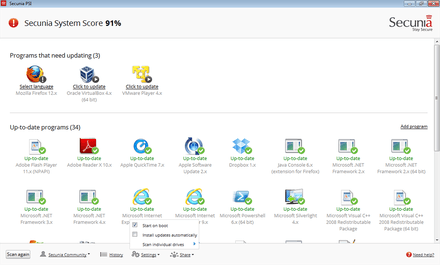
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
===Historique===
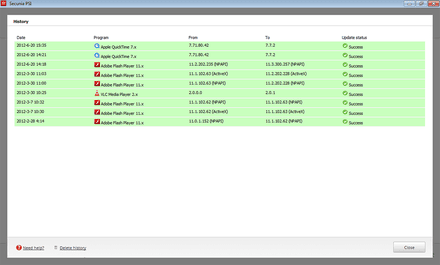
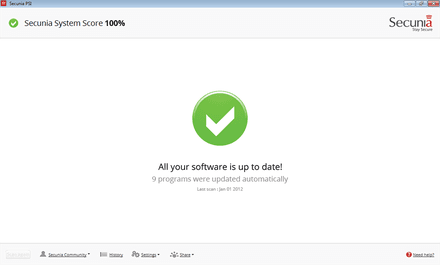
===Résumé :===
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum
Á la deuxième utilisation (et les suivantes)
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________IMPORTANT AUSSI , savoir utiliser internet :
https://www.malekal.com/sommaireguide-savoir-utiliser-son-pc-et-bonnes-habitudes-sur-internet/
______________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5 - Tu peux aussi Installer également ce programme qui va bloquer tous les sites qui proposent des adwares :
HOSTS Anti-PUPs/Adware
Voici un tuto : hosts-anti-pupsadware
Si tu souhaites désinstaller HOSTS_Anti-PUPs/Adware, lance le raccourci qui a été créé sur le bureau
Tu peux aussi lancer la commande : %windir%system32HOSTS_Anti-Adware.exe -uninstal en invite de commande
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ Pour ne plus se faire avoir, A lire :
Programmes parasites / PUPs
12/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
13/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
14/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
15/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
16/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
Voilà le rapport ZhpFix :
Rapport de ZHPFix 2014.4.13.3 par Nicolas Coolman, Update du 13/04/2014
Fichier d'export Registre :
Run by Tiphaine at 19/05/2014 22:04:49
High Elevated Privileges : OK
Windows 7 Ultimate Edition, 32-bit Service Pack 1 (Build 7601)
Corbeille vidée (00mn 06s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Valeurs du Registre ==========
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
========== Dossiers ==========
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (2)
========== Fichiers ==========
SUPPRIMÉ: c:\users\tiphaine\appdata\roaming\zhp\quarantine\webget.dir\bin\7za.exe
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (7) (97 230 octets)
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
8 : Valeurs du Registre
2 : Dossiers
3 : Fichiers
1 : Restauration Système
End of clean in 00mn 19s
========== Chemin de fichier rapport ==========
C:\Users\Tiphaine\AppData\Roaming\ZHP\ZHPFix[R1].txt - 19/05/2014 17:02:31 [4202]
C:\Users\Tiphaine\AppData\Roaming\ZHP\ZHPFix[R2].txt - 19/05/2014 22:04:55 [1356]
Et le rapport Delfix :
# DelFix v10.7 - Rapport créé le 19/05/2014 à 22:09:56
# Mis à jour le 27/04/2014 par Xplode
# Nom d'utilisateur : Tiphaine - TIPHAINE-PC
# Système d'exploitation : Windows 7 Ultimate Service Pack 1 (32 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\USBFix
Supprimé : C:\Shortcut_Module
Supprimé : C:\AdwCleaner
Supprimé : C:\Users\Tiphaine\AppData\Roaming\ZHP
Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ZHP
Supprimé : C:\Program Files\ZHPDiag
Supprimé : C:\PhysicalDisk0_MBR.bin
Supprimé : C:\Shortcut_Module_18_05_2014_20_55_50.txt
Supprimé : C:\UsbFix [Clean 1] TIPHAINE-PC.txt
Supprimé : C:\UsbFix [Clean 2] TIPHAINE-PC.txt
Supprimé : C:\UsbFix [Clean 3] TIPHAINE-PC.txt
Supprimé : C:\UsbFix [Scan 1] TIPHAINE-PC.txt
Supprimé : C:\UsbFix [Scan 2] TIPHAINE-PC.txt
Supprimé : C:\UsbFix [Scan 3] TIPHAINE-PC.txt
Supprimé : C:\Users\Tiphaine\Desktop\JRT.exe
Supprimé : C:\Users\Tiphaine\Desktop\JRT.txt
Supprimé : C:\Users\Tiphaine\Desktop\Shortcut_Module_18_05_2014_20_55_50.txt
Supprimé : C:\Users\Tiphaine\Desktop\ZHPDiag.lnk
Supprimé : C:\Users\Tiphaine\Desktop\ZHPDiag.txt
Supprimé : C:\Users\Tiphaine\Desktop\ZHPFix.lnk
Supprimé : C:\Users\Tiphaine\Desktop\ZHPFixReport.txt
Supprimé : C:\Users\Tiphaine\Downloads\adwcleaner-3.208.exe
Supprimé : C:\Users\Tiphaine\Downloads\exefix_vista.zip
Supprimé : C:\Users\Tiphaine\Downloads\Shortcut_Module.exe
Supprimé : C:\Users\Tiphaine\Downloads\UsbFix.exe
Supprimé : C:\Users\Tiphaine\Downloads\ZHPDiag2.exe
Supprimée : HKCU\Software\USBFix
Supprimée : HKLM\SOFTWARE\AdwCleaner
Supprimée : HKLM\SOFTWARE\Shortcut_Module
Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\USBFix
Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\ZHPDiag_is1
~ Sauvegarde de la base de registre ... OK
~ Purge de la restauration système ...
Supprimé : RP #65 [Windows Update | 05/03/2014 08:15:09]
Supprimé : RP #66 [Windows Update | 05/07/2014 20:19:13]
Supprimé : RP #67 [Windows Update | 05/08/2014 14:42:43]
Supprimé : RP #68 [Windows Update | 05/09/2014 20:20:26]
Supprimé : RP #69 [Installed Microsoft Visual C++ 2008 Redistributable - x86 9.0.30729.6161 | 05/10/2014 13:17:32]
Supprimé : RP #70 [Installé OpenOffice 4.1.0 | 05/10/2014 13:19:19]
Supprimé : RP #71 [Windows Update | 05/15/2014 09:59:41]
Supprimé : RP #72 [Installed Java 7 Update 55 | 05/15/2014 19:01:53]
Supprimé : RP #74 [ZHPFix Restore System Point | 05/19/2014 16:02:07]
Supprimé : RP #76 [ZHPFix Restore System Point | 05/19/2014 20:04:37]
Nouveau point de restauration créé !
########## - EOF - ##########
Je suis en train d'installer Ccleaner etc... :) -
Contributeursuper !!!
bonne semaine ...
-
Merci pour tout ! C'est agréable de voir qu'il y a encore des gens comme toi ;)
Bonne semaine à toi aussi ! -
Contributeur;)