Problèmes suite à l'installation d'un logiciel
Résolu
Bonjour,
Je post ce message sur ce forum suite à l'excellente résolution de mon ancien problème. J'ai aujourd'hui un problème quasi similaire que celui de l'année dernière. En effet, suite à l'installation d'un logiciel sur ce site, mon ordinateur s'est vu installer diverses barres d'outils et moteur de recherche que je n'avais pas validé lors de l'installation. Malgré les désinstallations via le panneau de configuration et des modules Mozilla, mon ordinateur subit désormais de forte chute de vitesse et chauffe beaucoup plus. J'ai également quelques soucis au niveau de ma connexion internet qui affiche plein réseau mais qui n'affiche pas la page désirée.
Comment laver mon PC s'il vous plait ?
Je suis sous Windows 7 et sous Firefox.
Je vous remercie d'avance pour votre aide.
Je post ce message sur ce forum suite à l'excellente résolution de mon ancien problème. J'ai aujourd'hui un problème quasi similaire que celui de l'année dernière. En effet, suite à l'installation d'un logiciel sur ce site, mon ordinateur s'est vu installer diverses barres d'outils et moteur de recherche que je n'avais pas validé lors de l'installation. Malgré les désinstallations via le panneau de configuration et des modules Mozilla, mon ordinateur subit désormais de forte chute de vitesse et chauffe beaucoup plus. J'ai également quelques soucis au niveau de ma connexion internet qui affiche plein réseau mais qui n'affiche pas la page désirée.
Comment laver mon PC s'il vous plait ?
Je suis sous Windows 7 et sous Firefox.
Je vous remercie d'avance pour votre aide.
13 réponses
-
Contributeurbonjour ,
peut-on avoir un ZHPDiag pour "voir" ce qu'il peut y avoir sur ton PC :
ZHPDiag
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
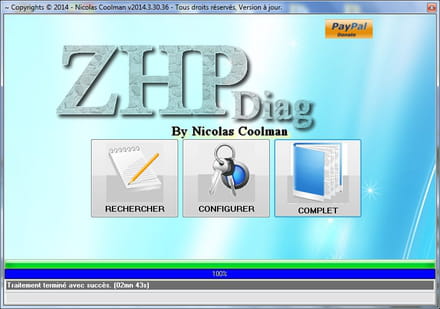
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :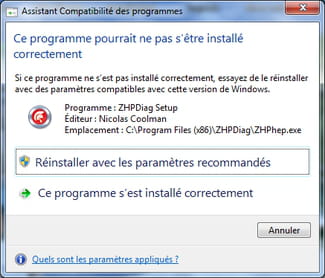
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
Bonjour,
Merci pour votre réponse !
Voici le lien Cjoint concernant le diagnostic : http://cjoint.com/data3/3EbhBYcyxYz.htm
Antoine -
Contributeurpas mal de virus différent et de mauvaise page de recherche donc on va commencer par :
AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
----------------------------------------------------------------------------JRT

Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
__________________________________________________________Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
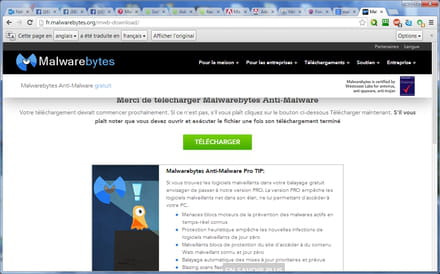
Il faut maintenant ouvrir le fichier , clic droit bien évidement :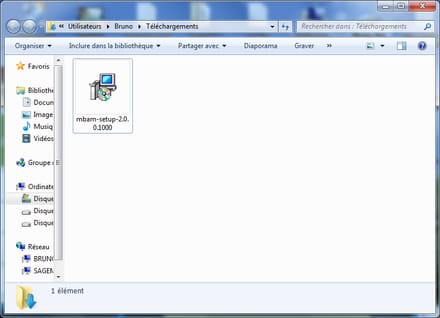
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum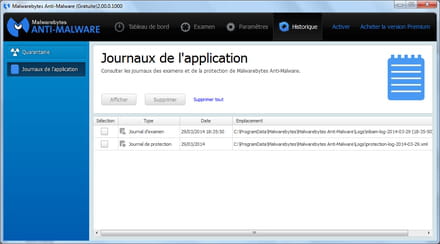
Á la deuxième utilisation (et les suivantes)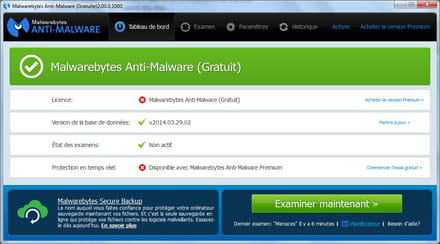
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces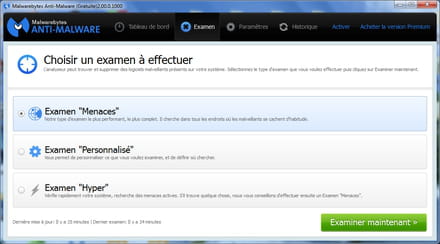
puis examiner maintenant
si rapport demandé , le poster sur le forum
--------------------------------------------------------------------------------------------
Shortcut_Module
Shortcut_Module permet de nettoyer les raccourcis qui peuvent avoir été modifiés par des programmes parasites afin de
forcer l'ouverture d'une page WEB au lancement du navigateur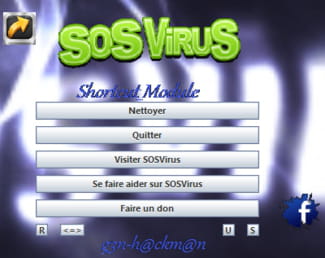
- Télécharge :
Shortcut_Module de de g3n-h@ckm@n
Note : Enregistrer votre travail avant de continuer !
- Lance Shortcut_Module, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
- Patiente le temps du scan
- Si l'outil détecte un proxy que tu ne connais pas clic sur : "Supprimer le proxy"
- Copie et colle le contenu du rapport
Pour finir , tu me referas un ZHPDiag s'il te plait
Merci
-
Plutôt inquiétant donc ?
- AdwCleaner
Voilà le rapport après avoir scanner : http://cjoint.com/14mi/DEbjcmJVIIz.htm
Voilà le rapport après avoir nettoyer et redémarrer l'ordinateur : http://cjoint.com/14mi/DEbjfRc03w6.htm
J'ai ensuite refait une analyse et est eu les résultats suivants :
Rapport après avoir scanner une 2eme fois : http://cjoint.com/14mi/DEbjvPpRtix.htm
Rapport après avoir redémarrer l'ordinateur une 2éme fois : https://www.cjoint.com/c/DEbjwyUfCrl
Après avoir fait une 3éme analyse, il y a toujours présence de 2 erreurs, l'une dans Firefox et l'autre dans internet explorer. Est-ce important ?
- JRT
Pour le JRT je pense que j'ai fait une boulette, j'ai relancé une 2éme fois l'application et le fichier txt. a remplacé le fichier initial de la 1ére analyse.
Voici quand même le rapport : http://cjoint.com/14mi/DEbjZZTeKgj.htm
- Malwarebytes
Voilà le 1er rapport de Malwarebytes : http://cjoint.com/14mi/DEbkocEOBcw.htm
Voici le 2éme rapport de Malwarebytes après une 1éme analyse : http://cjoint.com/14mi/DEbkz1LhQRw.htm
- Shortcut_Module
Le scan a eu lieu, il y avait un certains nombre d'erreurs et l'ordinateur a ensuite redémarré. Mais je n'ai pas eu de rapport m'indiquant les résultats de cette analyse. Est-ce normal ?
- ZHPDiag
Voilà le rapport final de ZHPDiag : http://cjoint.com/14mi/DEblgWYnKzr.htm
Je pense avoir suivi à la lettre la démarche indiquée, je vous remercie de tous ces renseignements.
L'ordinateur va t-il mieux ? -
Contributeur
L'ordinateur va t-il mieux ?
Là j'ai pas de réponse ?
pour Shurcut_Module , c'est pas grave
je regarde le diag
-
Contributeurtu vas déjà passé ce script ,et me dire comment va l'ordinateur après !
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.5F685973740F289BE3C809952DB8408B] - (.Microsoft Corporation. - BingBar Service.) -- C:\Program Files (x86)\Microsoft\BingBar\7.3.132.0\BBSvc.exe [193696] [PID.3012] =>Toolbar.Bing
O2 - BHO: Bing Bar Helper [64Bits] - {1dad3af3-ef2f-4f64-ac4b-11789189fcb6} . (.Microsoft Corporation. - Extensions du client Bing.) -- C:\Program Files (x86)\Microsoft\BingBar\7.3.132.0\BingExt.dll =>Toolbar.Bing
O2 - BHO: Google Toolbar Helper [64Bits] - {AA58ED58-01DD-4d91-8333-CF10577473F7} . (.Google Inc. - Google Toolbar.) -- C:\Program Files (x86)\Google\Google Toolbar\GoogleToolbar_32.dll =>Toolbar.Google
O3 - Toolbar: Google Toolbar - [HKLM]{2318C2B1-4965-11d4-9B18-009027A5CD4F} . (.Google Inc. - Google Toolbar.) -- C:\Program Files (x86)\Google\Google Toolbar\GoogleToolbar_64.dll =>Toolbar.Google
O3 - Toolbar: Bing Bar - [HKLM]{eec0f710-38b5-4aba-99bf-ec87564a4e13} . (.Microsoft Corporation. - Bing Client Extensions.) -- C:\Program Files (x86)\Microsoft\BingBar\7.3.132.0\amd64\BingExt.dll =>Toolbar.Bing
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{2318C2B1-4965-11D4-9B18-009027A5CD4F} Clé orpheline => Toolbar.Google
OPT:O4 - HKLM\..\Wow6432Node\Run: [QuickTime Task] . (.Apple Inc. - QuickTime Task.) -- C:\Program Files (x86)\QuickTime\QTTask.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [iTunesHelper] . (.Apple Inc. - iTunesHelper.) -- C:\Program Files (x86)\iTunes\iTunesHelper.exe
OPT:O23 - Service: Service Bonjour (Bonjour Service) . (.Apple Inc. - Bonjour Service.) - C:\Program Files\Bonjour\mDNSResponder.exe
[MD5.14739B9810A47332D81AE72A29ECCAAE] [APT] [AutoKMS] (...) -- C:\Windows\AutoKMS\AutoKMS.exe [3334144] =>Trojan.Keygen
[MD5.2A3FB4C98F139038E23330D2439DB8A4] [APT] [FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001Core] (.Facebook Inc..) -- C:\Users\Antoine\AppData\Local\Facebook\Update\FacebookUpdate.exe [138096]
[MD5.2A3FB4C98F139038E23330D2439DB8A4] [APT] [FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001UA] (.Facebook Inc..) -- C:\Users\Antoine\AppData\Local\Facebook\Update\FacebookUpdate.exe [138096]
[MD5.00000000000000000000000000000000] [APT] [{0145675E-D8C4-4677-AFE5-371B342B1C34}] (...) -- F:\INSTALL.exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [{0FEDED5D-3BD3-44EB-B741-0E184E2E3F54}] (...) -- F:\INSTALL.exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [{3BBBD88C-398F-4055-98D6-107EC72144D9}] (...) -- F:\INDY3\INDY3.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{450965DA-0DBF-42F2-BCD7-2934087F0419}] (...) -- F:\INSTALL.exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [{B68962C2-7D6A-4D77-8E56-6453ECB9D726}] (...) -- D:\Jeux\Portable_CS1.6.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{E5BDABC4-7976-49E4-8C6F-CC4738343E74}] (...) -- F:\INSTALL.exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [{F68F0764-F1D4-4B8E-BE4E-B919267E8F41}] (...) -- F:\INSTALL.exe (.not file.) [0]
O39 - APT: FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001Core - (.Facebook Inc..) -- C:\Windows\Tasks\FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001Core.job [914] => Facebook Update Task User
O39 - APT: FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001Core - (.Facebook Inc..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001Core [914] => Facebook Update Task User
O39 - APT: FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001UA - (.Facebook Inc..) -- C:\Windows\Tasks\FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001UA.job [936] => Facebook Update Task User
O39 - APT: FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001UA - (.Facebook Inc..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-556972558-2749718955-3207309862-1001UA [936] => Facebook Update Task User
O41 - Driver: ({2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64) . (.StdLib - StdLib.) - C:\Windows\System32\drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64.sys =>PUP.LinkiDoo
O42 - Logiciel: Bing Bar - (.Microsoft Corporation.) [HKLM][64Bits] -- {3365E735-48A6-4194-9988-CE59AC5AE503} =>Toolbar.Bing
O42 - Logiciel: Don't Starve v1.88179 (22 October 2013) - (.Friends in War.) [HKLM][64Bits] -- Don't Starve v1.88179 (22 October 2013)1.88179
O42 - Logiciel: Google Toolbar for Internet Explorer - (.Google Inc..) [HKLM][64Bits] -- {18455581-E099-4BA8-BC6B-F34B2F06600C} =>Toolbar.Google
O42 - Logiciel: Google Toolbar for Internet Explorer - (.Google Inc..) [HKLM][64Bits] -- {2318C2B1-4965-11d4-9B18-009027A5CD4F} =>Toolbar.Google
O42 - Logiciel: Outlast version 0.0.0.9 - (.WaLMaRT.) [HKLM][64Bits] -- Outlast_is1
O42 - Logiciel: The Punisher - (.THQ.) [HKLM][64Bits] -- {55215295-A76A-4BFD-BB8E-26EA0F3CD8AA}
O42 - Logiciel: S?????? f?t???af??? - (.Microsoft Corporation.) [HKLM][64Bits] -- {032CB0D7-FDBF-4CA9-901B-A4C1B01B1777}
O42 - Logiciel: ?????????? - (.Microsoft Corporation.) [HKLM][64Bits] -- {CE4EEFE0-85E0-436E-95C5-BCB2EE30C976}
O42 - Logiciel: ?????????? (????????????? ??????) - (.Microsoft Corporation.) [HKLM][64Bits] -- {234BD64C-99F4-42B5-837F-82F00E37A7E1}
O42 - Logiciel: ?????? ??????? - (.Microsoft Corporation.) [HKLM][64Bits] -- {B1AC8AF0-2979-4DF8-AE26-B1D543F3543F}
O42 - Logiciel: ???? ????? - (.Microsoft Corporation.) [HKLM][64Bits] -- {6F77C156-7660-4CEC-8793-97D80D5BFEC0}
O42 - Logiciel: ???? - (.Microsoft Corporation.) [HKLM][64Bits] -- {7DB15F28-5E38-476A-A773-EA07EAEAB1B3}
O44 - LFC:[MD5.82A94ADE110A2BD17B96959F945138E3] - 24/04/2014 - 11:32:28 ---A- . (.StdLib - StdLib.) -- C:\Windows\System32\Drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64.sys [61120] =>PUP.LinkiDoo
O45 - LFCP:[MD5.864D0D4C8EBC5B92C5BB6F5A52C46A23] - 01/05/2014 - 07:56:17 ---A- - C:\Windows\Prefetch\WISEENHANCE.BROWSERADAPTER.EX-A56FDCF2.pf =>PUP.WiseEnhance
O51 - MPSK:{5ca44815-0710-11e3-b3af-685d4370b105}\AutoRun\command. (...) -- E:\LaunchU3.exe (.not file.) => U3 Smart drive Software
OPT:O53 - SMSR:HKLM\...\startupreg\Adobe Reader Speed Launcher [Key] . (...) -- C:\Program Files (x86)\Adobe\Reader 10.0\Reader\Reader_sl.exe (.not file.) => Adobe%Reader
O58 - SDL:24/04/2014 - 11:32:28 ---A- . (.StdLib - StdLib.) -- C:\Windows\System32\Drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64.sys [61120] =>PUP.LinkiDoo
O64 - Services: CurCS - 24/04/2014 - C:\Windows\System32\drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64.sys ({2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64) .(.StdLib - StdLib.) - LEGACY_{2C976A7F-DBDC-4756-870F-F6D183FE7A7E}GW64 =>PUP.LinkiDoo
O90 - PUC: "537E56336A8449149988EC95CAA55E30" . (.Bing Bar.) -- C:\Windows\Installer\{3365E735-48A6-4194-9988-CE59AC5AE503}\icon_installer_ico =>Toolbar.Bing
[MD5.0E4185F75C1394897DB73CCC3368CA4B] [WIS][01/05/2014] (.Microsoft Corporation - Bing Bar.) -- C:\Windows\Installer\1103ba.msi [475136] =>Toolbar.Bing
[MD5.28D9DD3E46DC577765A40C3EBF2B5927] [WIS][01/05/2014] (.Google Inc. - Google Toolbar for Internet Explorer.) -- C:\Windows\Installer\8db294.msi [28672] =>Toolbar.Google
[MD5.5D3A30ADD585A102F1B60C0BA313ECEE] [WIS][01/05/2014] (.Microsoft Corporation - Bing Bar.) -- C:\Windows\Installer\cab44.msi [741376] =>Toolbar.Bing
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\GoogleToolbarNotifier_RASAPI32 =>Toolbar.Google
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateWiseEnhance_RASAPI32 =>PUP.WiseEnhance
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\updateWiseEnhance_RASMANCS =>PUP.WiseEnhance
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utilWiseEnhance_RASAPI32 =>PUP.WiseEnhance
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\utilWiseEnhance_RASMANCS =>PUP.WiseEnhance
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\WiseEnhance_RASAPI32 =>PUP.WiseEnhance
HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\WiseEnhance_RASMANCS =>PUP.WiseEnhance
[HKCR\CLSID\{1dad3af3-ef2f-4f64-ac4b-11789189fcb6}] (Bing Bar Helper) =>Toolbar.Bing
[HKCR\CLSID\{2318C2B1-4965-11d4-9B18-009027A5CD4F}] (Google Toolbar) =>Toolbar.Google
[HKCR\CLSID\{AA58ED58-01DD-4d91-8333-CF10577473F7}] (Google Toolbar Helper) =>Toolbar.Google
[HKCR\CLSID\{eec0f710-38b5-4aba-99bf-ec87564a4e13}] (Bing Bar) =>Toolbar.Bing
SS - | Demand 11/03/2014 247968 | (BBUpdate) . (.Microsoft Corporation..) - C:\Program Files (x86)\Microsoft\BingBar\7.3.132.0\SeaPort.exe =>Toolbar.Bing
SR - | Auto 11/03/2014 193696 | (BBSvc) . (.Microsoft Corporation..) - C:\Program Files (x86)\Microsoft\BingBar\7.3.132.0\BBSvc.exe =>Toolbar.Bing
OPT:SR - | Auto 30/08/2011 462184 | (Bonjour Service) . (.Apple Inc..) - C:\Program Files\Bonjour\mDNSResponder.exe
[HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{1DAD3AF3-EF2F-4F64-AC4B-11789189FCB6}] =>Toolbar.Bing^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{AA58ED58-01DD-4D91-8333-CF10577473F7}] =>Toolbar.Google^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{3365E735-48A6-4194-9988-CE59AC5AE503}] =>Toolbar.Bing^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{18455581-E099-4BA8-BC6B-F34B2F06600C}] =>Toolbar.Google^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{2318C2B1-4965-11d4-9B18-009027A5CD4F}] =>Toolbar.Google^
[HKLM\Software\Microsoft\Internet Explorer\Toolbar]:{2318C2B1-4965-11d4-9B18-009027A5CD4F} =>Toolbar.Google^
C:\Program Files (x86)\Microsoft\BingBar\7.3.132.0\BBSvc.exe =>Toolbar.Bing^
C:\Windows\AutoKMS\AutoKMS.exe =>Trojan.Keygen^
C:\Windows\Installer\1103ba.msi =>Toolbar.Bing^
C:\Windows\Installer\8db294.msi =>Toolbar.Google^
C:\Windows\Installer\cab44.msi =>Toolbar.Bing^
[HKCR\CLSID\{1dad3af3-ef2f-4f64-ac4b-11789189fcb6}] (Bing Bar Helper) =>Toolbar.Bing^
[HKCR\CLSID\{2318C2B1-4965-11d4-9B18-009027A5CD4F}] (Google Toolbar) =>Toolbar.Google^
[HKCR\CLSID\{AA58ED58-01DD-4d91-8333-CF10577473F7}] (Google Toolbar Helper) =>Toolbar.Google^
[HKCR\CLSID\{eec0f710-38b5-4aba-99bf-ec87564a4e13}] (Bing Bar) =>Toolbar.Bing^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
-
Voilà, j'ai effectué la manipulation et j'obtiens le rapport suivant : http://cjoint.com/14mi/DEbmejDBvBi.htm
Je pense que l'ordinateur va mieux ! Les résultats montrent-ils la disparition des virus et autres choses handicapant son bon fonctionnement ? -
Contributeurok il y a pas mal de choses qui sont parties , mais j'aimerais que tu me refasse un ZHPDiag pour que je puisse vérifier !
merci
-
Super merci !
Voilà le rapport : http://cjoint.com/14mi/DEbmstN4Ojr.htm -
Contributeurun petit truc encore qui est resté accroché un autre script et ça devrait être bon met moi le rapport stp :
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O41 - Driver: ({2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64) . (.StdLib - StdLib.) - C:\Windows\System32\drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64.sys =>PUP.LinkiDoo
[HKCU\Software\Shining Rock Software LLC]
[HKCU\Software\counter]
[HKLM\Software\Wow6432Node\ALA]
O43 - CFD: 19/05/2013 - 12:40:19 - [] ----D C:\Program Files (x86)\ALA
O43 - CFD: 20/04/2013 - 14:52:26 - [0] ----D C:\Program Files (x86)\McAfee
O43 - CFD: 19/04/2013 - 16:39:17 - [] ----D C:\ProgramData\McAfee
O44 - LFC:[MD5.82A94ADE110A2BD17B96959F945138E3] - 24/04/2014 - 11:32:28 ---A- . (.StdLib - StdLib.) -- C:\Windows\System32\Drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64.sys [61120] =>PUP.LinkiDoo
O58 - SDL:24/04/2014 - 11:32:28 ---A- . (.StdLib - StdLib.) -- C:\Windows\System32\Drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gw64.sys [61120] =>PUP.LinkiDoo
O61 - LFC: 30/04/2014 - 12:12:00 ---A- . (...) -- C:\Users\Antoine\AppData\Local\Wuala\Uninstall.exe [127674]
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
-
Merci beaucoup pour le temps consacré en tout cas !
Voilà le dernier rapport : http://cjoint.com/14mi/DEbmL4C0Tnr.htm -
Contributeurok normalement ça devrait être bon , voici le canned de fin :
c'est juste des conseils .......
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
3- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
4- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : http://general-changelog-team.fr/fr/outils/51-oneclick-2-restore-point
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
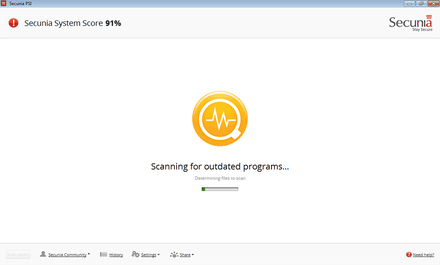
===Secunia PSI scanne votre PC :===
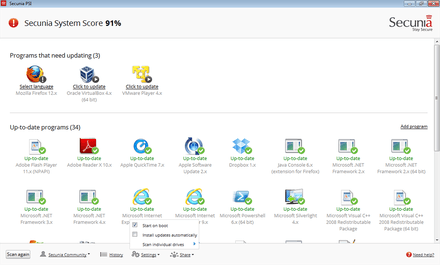
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
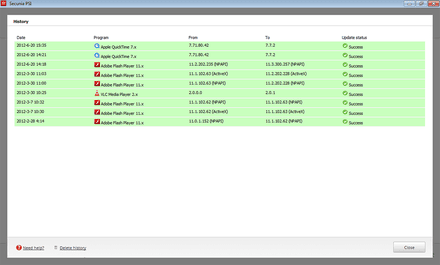
===Historique===
===Résumé :===
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum
Á la deuxième utilisation (et les suivantes)
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________IMPORTANT AUSSI , savoir utiliser internet :
https://www.malekal.com/sommaireguide-savoir-utiliser-son-pc-et-bonnes-habitudes-sur-internet/
______________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5 - Tu peux aussi Installer également ce programme qui va bloquer tous les sites qui proposent des adwares :
HOSTS Anti-PUPs/Adware
Voici un tuto : hosts-anti-pupsadware
Si tu souhaites désinstaller HOSTS_Anti-PUPs/Adware, lance le raccourci qui a été créé sur le bureau
Tu peux aussi lancer la commande : %windir%system32HOSTS_Anti-Adware.exe -uninstal en invite de commande
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
12/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
13/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
14/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
15/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
Un grand merci à vous !