
Ordinateur qui es devenu très lent.
Si vous avez des réponses j'attends avec impatience. Merci beaucoup!
21 réponses
Un ordinateur portable met longtemps à démarrer et se fige durant l'utilisation, avec l'écran et le son qui se figent mais la souris qui continue à bouger. Plusieurs solutions proposées incluent le nettoyage du système avec CCleaner ou le nettoyage de disque de Windows, la suppression de logiciels superflus et l’optimisation des processus au démarrage. D'autres considérations techniques évoquent des interventions autour des pilotes USB et de fichiers système, parfois avec des liens et des correctifs à copier manuellement dans C:\Windows\Inf et C:\windows\system32. En cas d’issues avec les périphériques USB, plusieurs conseils préconisent des correctifs et scripts spécifiques, mais leur utilisation nécessite prudence et vérification des sources et compatibilités avant toute action.
-
Salut!
As-tu déjà défragmenté ton PC? Sinon c'est un peu normal que XP ralentisses car rappelle toi que Windows a mis fin au support, et donc certaines failles peuvent avoir permis à des hackeurs d'implanter un virus dans ton ordinateur.
Bref. Défragmente ton PC et achète toi un antivirus gratuit (style Avast Free Edition)
J'espère t'avoir aidé :)
-Zeyofa -
ou tu peux tenté de le nettoyer avec CCleaner ou avec le nettoyage de disque dure de windows!
-
-
-
@ZeyofaOui, je l'ai fais deux fois et toujours pareil...
-
-
Salut, le problème a commencer il y a un mois, bien avant la fin du support de XP. J'ai Avast avec une licence que j'ai acheter donc j'ai fais un scan minutieux il na rien trouver a par quelques petits "virus". J'ai défragmenté mon PC deux fois et rien de nouveau. Je ne vois pas du tout d'ou cela peut venir car j'ai un autre disque dur et sur ce disque dur j'ai un autre windows XP mais en professionnel et donc il y a pas de driver installer comme pour le son ou la wifi etc.. Et sur ce XP pro l'ordinateur ne bug pas du tout il es même 'puissant' donc voila.
-
Hé bien, c'est bizarre! Je ne sais pas ce que tu as alors...
Désolé,
-Zeyofa -
Contributeursalut Nitr0zgene
Télécharges sur le Bureau AdwCleaner (merci à Xplode)
https://toolslib.net
Ferme tous tes programmes
Exécutes AdwCleaner
Cliques sur le bouton Scanner
Patiente...
une fois le scanne fini, tu cliques sur Nettoyer
redémarres le PC comme demandé
Postes le rapport qui apparait en fin de suppression.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[SX].Txt)
> si le rapport est long , pour faire parvenir ce rapport, rends toi sur ce site : http://pjjoint.malekal.com/
* Clique sur "parcourir" et va jusqu'au rapport AdwCleaner[S0].Txt qui est sauvegardé sur le bureau .
* Clique ensuite sur "cliquer ici pour déposer le fichier" et patiente ...
* Une fois l'upload finit , un lien en bleu apparait > copie/colle le dans ta prochaine réponse stp ....
puis tu relances AdwCleaner , et tu cliques sur Désinstaller
à+
pas de lien sur page web en anglais , je vole déjà assez tout seul-
-
Voici le rapport de A à Z.
# AdwCleaner v3.204 - Rapport créé le 28/04/2014 à 10:34:57
# Mis à jour le 26/04/2014 par Xplode
# Système d'exploitation : Microsoft Windows XP Service Pack 3 (32 bits)
# Nom d'utilisateur : elodie - DANSE-4C5586393
# Exécuté depuis : D:\Documents and Settings\elodie\Mes documents\Downloads\adwcleaner.exe
# Option : Nettoyer
***** [ Services ] *****
[#] Service Supprimé : hshld
[#] Service Supprimé : hsstrayservice
[#] Service Supprimé : hsswd
Service Supprimé : InternetUpdater
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : D:\Program Files\MyPC Backup
Dossier Supprimé : D:\Program Files\Nosibay
Dossier Supprimé : D:\Program Files\SGPSA
Dossier Supprimé : D:\Program Files\SeiArch-NNeeWTab
Dossier Supprimé : D:\Program Files\YoutubeAdblocker
Dossier Supprimé : D:\WINDOWS\system32\hotspot shield
Dossier Supprimé : D:\Documents and Settings\Administrateur\Local Settings\Application Data\torch
Dossier Supprimé : D:\Documents and Settings\All Users\Application Data\InternetUpdater
Dossier Supprimé : D:\Documents and Settings\All Users\Application Data\Websteroids
Dossier Supprimé : D:\Documents and Settings\All Users\Application Data\WPM
Dossier Supprimé : D:\Documents and Settings\All Users\Application Data\SeiArch-NNeeWTab
Dossier Supprimé : D:\Documents and Settings\All Users\Application Data\YoutubeAdblocker
Dossier Supprimé : D:\Documents and Settings\elodie\.android
Dossier Supprimé : D:\Documents and Settings\elodie\Local Settings\Application Data\genienext
Dossier Supprimé : D:\Documents and Settings\elodie\Local Settings\Application Data\lollipop
Dossier Supprimé : D:\Documents and Settings\elodie\Local Settings\Application Data\Mobogenie
Dossier Supprimé : D:\Documents and Settings\elodie\Local Settings\Application Data\torch
Dossier Supprimé : D:\DOCUME~1\elodie\LOCALS~1\Temp\hotspot shield
Dossier Supprimé : D:\Documents and Settings\elodie\Application Data\EZDownloader
Dossier Supprimé : D:\Documents and Settings\elodie\Application Data\IminentToolbar
Dossier Supprimé : D:\Documents and Settings\elodie\Application Data\newnext.me
Dossier Supprimé : D:\Documents and Settings\elodie\Application Data\Nosibay
Dossier Supprimé : D:\Documents and Settings\elodie\Application Data\SwvUpdater
Dossier Supprimé : D:\Documents and Settings\elodie\Application Data\Toolbar4
Dossier Supprimé : D:\Documents and Settings\HelpAssistant\Local Settings\Application Data\torch
Dossier Supprimé : D:\Documents and Settings\Invité\Local Settings\Application Data\torch
Dossier Supprimé : D:\Documents and Settings\SUPPORT_388945a0\Local Settings\Application Data\torch
[!] Dossier Supprimé : D:\Documents and Settings\Administrateur\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\hinmfelfpdgmhokalgmkhfiibhhgnhgg
[!] Dossier Supprimé : D:\Documents and Settings\HelpAssistant\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\hinmfelfpdgmhokalgmkhfiibhhgnhgg
[!] Dossier Supprimé : D:\Documents and Settings\Invité\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\hinmfelfpdgmhokalgmkhfiibhhgnhgg
[!] Dossier Supprimé : D:\Documents and Settings\SUPPORT_388945a0\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\hinmfelfpdgmhokalgmkhfiibhhgnhgg
[!] Dossier Supprimé : D:\Documents and Settings\Administrateur\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\oefenlkdncbafjpoljngdglobmchemgd
[!] Dossier Supprimé : D:\Documents and Settings\HelpAssistant\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\oefenlkdncbafjpoljngdglobmchemgd
[!] Dossier Supprimé : D:\Documents and Settings\Invité\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\oefenlkdncbafjpoljngdglobmchemgd
[!] Dossier Supprimé : D:\Documents and Settings\SUPPORT_388945a0\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\oefenlkdncbafjpoljngdglobmchemgd
Fichier Supprimé : D:\Documents and Settings\elodie\daemonprocess.txt
Fichier Supprimé : D:\Documents and Settings\elodie\Application Data\LiveSupport.exe_log.txt
Fichier Supprimé : D:\Documents and Settings\elodie\Application Data\regsvr32.exe_log.txt
Fichier Supprimé : D:\Documents and Settings\elodie\Local Settings\Application Data\Google\Chrome\User Data\Default\Extensions\newtab.crx
Fichier Supprimé : D:\Documents and Settings\elodie\Local Settings\Application Data\Google\Chrome\User Data\Default\Local Storage\chrome-extension_igdhbblpcellaljokkpfhcjlagemhgjl_0.localstorage
***** [ Raccourcis ] *****
***** [ Registre ] *****
Valeur Supprimée : HKLM\SOFTWARE\Mozilla\Firefox\Extensions [bubbledock@nosibay.com]
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\ifohbjbgfchkkfhphahclmkpgejiplfo
Clé Supprimée : HKCU\Software\Classes\Applications\lollipop.exe
Clé Supprimée : HKLM\SOFTWARE\Classes\IMsiDe1egate.Application.1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\MobogenieAdd
Clé Supprimée : HKCU\Software\AppDataLow\{5F189DF5-2D05-472B-9091-84D9848AE48B}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{055069F3-F78B-4BD1-A277-FE66648D3300}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{0E4B2CAB-B859-4C57-B96E-63DDEC692BC4}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{D616A4A2-7B38-4DBC-9093-6FE7A4A21B17}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02054E11-5113-4BE3-8153-AA8DFB5D3761}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{02478D38-C3F9-4EFB-9B51-7695ECA05670}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{051E9166-B275-4683-907B-372FAE22BC7C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{9AFB8248-617F-460D-9366-D71CDEDA3179}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{EF99BD32-C1FB-11D2-892F-0090271D4F88}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{45D59156-647B-4B06-B20E-0E297A1077BD}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B0D071A1-36B3-4757-A126-14C89C56013A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{BE990A32-C2EC-4654-8FD0-26FECEA81998}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{23AF19F7-1D5B-442C-B14C-3D1081953C94}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{00000000-6E41-4FD3-8538-502F5495E5FC}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{02478D38-C3F9-4EFB-9B51-7695ECA05670}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{1BB22D38-A411-4B13-A746-C2A4F4EC7344}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{23AF19F7-1D5B-442C-B14C-3D1081953C94}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{44ED99E2-16A6-4B89-80D6-5B21CF42E78B}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{64F56FC1-1272-44CD-BA6E-39723696E350}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{9CB65201-89C4-402C-BA80-02D8C59F9B1D}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{D4027C7F-154A-4066-A1AD-4243D8127440}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{EF99BD32-C1FB-11D2-892F-0090271D4F88}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{F0626A63-410B-45E2-99A1-3F2475B2D695}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{FCBCCB87-9224-4B8D-B117-F56D924BEB18}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{FE063DB1-4EC0-403E-8DD8-394C54984B2C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{FE063DB9-4EC0-403E-8DD8-394C54984B2C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{02478D38-C3F9-4EFB-9B51-7695ECA05670}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{1BB22D38-A411-4B13-A746-C2A4F4EC7344}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{23AF19F7-1D5B-442C-B14C-3D1081953C94}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{44ED99E2-16A6-4B89-80D6-5B21CF42E78B}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{64F56FC1-1272-44CD-BA6E-39723696E350}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{9CB65201-89C4-402C-BA80-02D8C59F9B1D}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{EF99BD32-C1FB-11D2-892F-0090271D4F88}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{F0626A63-410B-45E2-99A1-3F2475B2D695}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{FCBCCB87-9224-4B8D-B117-F56D924BEB18}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{FE063DB1-4EC0-403E-8DD8-394C54984B2C}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{FE063DB9-4EC0-403E-8DD8-394C54984B2C}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{02478D38-C3F9-4EFB-9B51-7695ECA05670}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\PreApproved\{EF99BD32-C1FB-11D2-892F-0090271D4F88}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{014DB5FA-EAFB-4592-A95B-F44D3EE87FA9}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{171DEBEB-C3D4-40B7-AC73-056A5EBA4A7E}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{9D5BD211-422C-4164-9298-BB4186A30F31}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{BB74DE59-BC4C-4172-9AC4-73315F71CFFE}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{014DB5FA-EAFB-4592-A95B-F44D3EE87FA9}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{33BB0A4E-99AF-4226-BDF6-49120163DE86}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{77AA745B-F4F8-45DA-9B14-61D2D95054C8}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{BB74DE59-BC4C-4172-9AC4-73315F71CFFE}
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{D4027C7F-154A-4066-A1AD-4243D8127440}]
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{EF99BD32-C1FB-11D2-892F-0090271D4F88}]
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\IEXPLORE.EXE\shell\open\command
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\Google Chrome\shell\open\command
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\chrome.exe\shell\open\command
Clé Supprimée : HKCU\Software\anchorfree
Clé Supprimée : HKCU\Software\Conduit
Clé Supprimée : HKCU\Software\IM
Clé Supprimée : HKCU\Software\IminentToolbar
Clé Supprimée : HKCU\Software\InstallCore
Clé Supprimée : HKCU\Software\lollipop
Clé Supprimée : HKCU\Software\Nosibay
Clé Supprimée : HKCU\Software\RegisteredApplicationsEx
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\YahooPartnerToolbar
Clé Supprimée : HKCU\Software\AppDataLow\Software\Crossrider
Clé Supprimée : HKLM\Software\{3A7D3E19-1B79-4E4E-BD96-5467DA2C4EF0}
Clé Supprimée : HKLM\Software\{77D46E27-0E41-4478-87A6-AABE6FBCF252}
Clé Supprimée : HKLM\Software\AskTBar
Clé Supprimée : HKLM\Software\Iminent
Clé Supprimée : HKLM\Software\nationzoomSoftware
Clé Supprimée : HKLM\Software\OpenCandy
Clé Supprimée : HKLM\Software\supWPM
Clé Supprimée : HKLM\Software\systweak
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{4820778D-AB0D-6D18-C316-52A6A0E1D507}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{C670DCAE-E392-AA32-6F42-143C7FC4BDFD}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Iminent
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\SearchTheWebARP
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\{4820778D-AB0D-6D18-C316-52A6A0E1D507}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\{C670DCAE-E392-AA32-6F42-143C7FC4BDFD}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\Mobogenie
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Management\ARPCache\Wpm
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\43C098337DB065A49B665D4EA7F16D1C
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\75FF6D97AF9FC004A9521D4B83FA6321
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A71991503412AEB42838B02C5ED9F9CD
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CB13D869D7D092348847B7481BB59E27
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F2E0D3DD9E5E4B74CA43BCE77815E287
Clé Supprimée : HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F7652513C62FF63448CFF05163719DB7
***** [ Navigateurs ] *****
-\\ Internet Explorer v8.0.6001.18702
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\AboutURls [Tabs]
-\\ Google Chrome v31.0.1650.63
[ Fichier : D:\Documents and Settings\elodie\Local Settings\Application Data\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://www.softonic.fr/s/{searchTerms}
Supprimée [Search Provider] : hxxp://start.mysearchdial.com/results.php?f=4&q={searchTerms}&a=tele0202ch&cd=2XzuyEtN2Y1L1QzuyEyEzyyE0F0C0FtAtAtByCtByD0FyDzztN0D0Tzu0CyBzytDtN1L2XzutBtFtBtFtCyDtFtCyCtAtCtN1L1CzutBtAtDtC1N1R&cr=1008470333&ir=
Supprimée [Startup_urls] : hxxp://websearch.searchsun.info/?pid=724&r=2014/02/17&hid=1235298885106377241&lg=EN&cc=FR
Supprimée [Extension] : booedmolknjekdopkepjjeckmjkdpfgl
Supprimée [Extension] : flpcjncodpafbgdpnkljologafpionhb
Supprimée [Extension] : gkcefkcdkepgkpbgncjchhbjgoanleod
Supprimée [Extension] : ifohbjbgfchkkfhphahclmkpgejiplfo
*************************
AdwCleaner[R0].txt - [16896 octets] - [28/04/2014 10:30:15]
AdwCleaner[S0].txt - [15501 octets] - [28/04/2014 10:34:57]
########## EOF - D:\AdwCleaner\AdwCleaner[S0].txt - [15562 octets] ##########
-
-
Contributeurtrès belle liste de suppression
quand on installe un logiciel ou une mise à jour de programme , bien lire toutes les fenêtres pour décocher les options
et ne pas télécharger sur n'importe quel site
les sites à éviter en téléchargement = Softonic ; 01Net , Clubic
_______________________________________________________
déjà , retaper un peu Windows
vérifier disque "C:\" Windows
ouvrir le Poste de travail ( ou Ordinateur ) =>clic "droit" sur le disque "C:\" => Propriétés => Outils => Vérification des erreurs => Vérifier maintenant
cocher les deux options => Démarrer
et redémarrer le PC
il y aura un écran bleu de vérification ( 15 à 30 mn suivant le volume de "C:\" )
_______________________________________________________
ensuite installer WOT sur ses navigateurs pour indiquer la dangerosité des sites visités
https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp
sélectionner son navigateur , et télécharger
_______________________________________________________
as-tu CCleaner , pour faire un tri dans les logiciels installés ???
* tuto et téléchargement pour CCleaner
https://www.commentcamarche.net/telecharger/utilitaires/5647-ccleaner/
http://perso.orange.fr/jesses/Docs/Logiciels/CCleaner.htm
https://www.pcastuces.com/pratique/securite/nettoyer_windows/page1.htmpage1.htm
- choisis bien "français" en langue
- avant de cliquer sur le bouton "installer", décoche toutes les "options supplémentaires" sauf les 2 premières.
( attention de ne pas installer Google Chrome si vous avez déjà un navigateur ou la Yahoo ToolBar qui ne sert à rien )
- déconnecte toi et ferme toutes applications en cours
- décocher dans le menu "Options" - sous-menu "Avancé" = Effacer uniquement les fichiers du dossier temp de Windows, plus vieux que 48 heures .
- partie "Nettoyeur" : décoche "Cookies" de ton navigateur , fait "Analyse" puis "Nettoyage"
- partie de la base de "Registre" ( pour la première fois ) : "Chercher les erreurs" , et l'option "Réparer toutes les erreurs"
deux fois , en relançant CCleaner et vérifier si il y a des mises à jour , jusqu'à ce qu'il n'y aie plus d'erreurs
_______________________________________________________
refaire une vérification du disque "C:\"
_______________________________________________________
et il y aura une suite -
Contributeurle mal est plus profond, ce nettoyage que tu as fais n'est que superficiel.
Démarres le en mode sans échec avec prise ne charge du réseau, et voir ce que çà donne. Fais un tour sur le Web pour voir son comportement.
-
-
ContributeurLa solution radicale est bien sur de refaire une installation de Windows, mais si tu tiens à conserver tes applications perso et de ne pas être contrains à supporter toutes les mises à jour, il faudra chercher le coupable de se dysfonctionnement.
De temps en temps un bon formatage est bien plus efficace que tous ces remèdes de nettoyage qui laisses des traces de fichiers indésirables. -
-
-
Contributeursuivant la marque du portable, il suffit de presser une combinaison de touches au démarrage pour lancer la restauration d'usine. Ensuite il suffit de suivre les indications, il propose plusieurs choix : une réparation du système sans perte de données - une restauration d'usine sur la partition système - une restauration complète du disque dur formatage partition système et DATA.
Exemple de touches à utiliser :
ACER = Alt +F10
HP = F11 où F10, etc...
-
ContributeurNitr0zgene , on continue de regarder le malade
Télécharges ZHPDiag (de Nicolas Coolman) sur ton bureau :
-> https://www.zebulon.fr/telechargements/securite/systeme/zhpdiag.html
-> https://www.commentcamarche.net/telecharger/utilitaires/24803-zhpdiag/
!! déconnecte toi et ferme toutes tes applications en cours !!
* Double-clique sur "ZHPDiag.exe" ( avec Vista/Seven faire clique droit / "exécuter en tant qu'admin..." ) pour lancer l'installation de l'outil et laisse toi guider. Ne modifie pas les paramètres d'installe et coche bien la case "créer une icône sur le bureau" ( afin d'avoir les raccourcis "ZHPDiag" et "ZHPFix" ).
* Double-clique sur "ZHPDiag" ( avec Vista/Seven faire clique droit / "exécuter en tant qu'admin..." ) pour le lancer
* Sans connexion internet , clique sur "OK"
* Puis clique sur COMPLET , pour lancer le scan
> Laisses travailler l'outil ...
( Cela peut durer quelques minutes. Si ton antivirus donne des alertes durant le scan, ignore les et ne mets rien en quarantaine pour le moment ! )
* Une fois terminé, le rapport obtenu ( ZHPDiag.txt ) est sauvegardé sur ton bureau.
Ferme le programme ...
> Pour faire parvenir ce rapport, rends toi sur ce site : http://pjjoint.malekal.com/
( sans mot de passe )
* Clique sur "parcourir" et va jusqu'au rapport ZHPDiag.txt qui est sauvegardé sur le bureau .
* Clique ensuite sur "cliquer ici pour déposer le fichier" et patiente ...
* Une fois l'upload finit , un lien en bleu apparait > copie/colle le dans ta prochaine réponse stp ....
pas de lien sur page web en anglais , je vole déjà assez tout seul -
Contributeurtes Adobes ne sont pas à jour
( attention de ne pas installer la Google Toolbar , ou le McAfee Security Scan plus , ou le Norton Security Scan )
* Adobe Reader ( mises à jour )
https://get2.adobe.com/fr/reader/otherversions/
https://get2.adobe.com/fr/reader/otherversions/
> après installation , lancer Adobe Reader => cliquer sur Edition => Préférences=> Java script => décocher "Activer Acrobat JavaScript" => valider
* Adobe Shockwave Player
https://helpx.adobe.com/fr/shockwave/shockwave-end-of-life-faq.html
* Adobe Flash Player
https://get.adobe.com/flashplayer/?loc=fr
_______________________________________________________
télécharges Malwarebytes' Anti-Malware ( à garder et passer une fois par semaine )
https://www.commentcamarche.net/telecharger/securite/14361-malwarebytes-anti-malware/
pour l'installer , et aussi pour s'en servir
clic "droit" sur le fichier , Ouvrir ( ou Exécuter en tant qu'administrateur )
cliquer sur Paramètres , et le mettre en français
faire une mise à jour et lancer un scanne approfondi , toutes sources externes sous USB branchées
tout sélectionner et supprimer la sélection
et vider la Quarantaine
tuto : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
(NB : S'il te manque "COMCTL32.OCX" lors de l'installe, alors télécharge le ici : https://www.malekal.com/tutorial-aboutbuster/ ; à copier dans C:\WINDOWS\system32 )
poste le rapport qui apparaitra
si il est long , poster sur http://pjjoint.malekal.com/
tu branches tous tes supports sous USB
y compris la PS3
_______________________________________________________
tu as téléchargé sur quel site "Better Experience v.2.6.53" ???
pas de lien sur page web en anglais , je vole déjà assez tout seul-
Contributeurtu as WS-Booster
WS-Booster.exe est Adware PUP.Optional.MultiPlug.A
http://translate.google.fr/translate?hl=fr&sl=en&u=http://greatis.com/blog/adware/ws-booster-exe.htm&prev=/search%3Fq%3DWS-Booster%26sa%3DG%26hl%3Dfr
à désinstaller avec CCleaner = Re_markit -
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 28/04/2014
Heure de l'examen: 23:47:08
Fichier journal: Fichiers infectés.txt
Administrateur: Oui
Version: 2.00.1.1004
Base de données Malveillants: v2014.04.28.09
Base de données Rootkits: v2014.03.27.01
Licence: Essai
Protection contre les malveillants: Activé(e)
Protection contre les sites Web malveillants: Activé(e)
Chameleon: Désactivé(e)
Système d'exploitation: Windows XP Service Pack 3
Processeur: x86
Système de fichiers: NTFS
Utilisateur: elodie
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 249151
Temps écoulé: 21 min, 13 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Shuriken: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Clés du Registre: 7
PUP.Optional.WebSearch.A, HKLM\SOFTWARE\WS-Booster, Mis en quarantaine, [f6c3ae81fd7e5adc6fca7a056a9848b8],
PUP.Optional.FCTPlugin, HKLM\SOFTWARE\WOW6432NODE\GOOGLE\CHROME\EXTENSIONS\kincjchfokkeneeofpeefomkikfkiedl, Mis en quarantaine, [d9e062cd3348e0568168ae94ad56f907],
PUP.Optional.PlusHD.A, HKU\S-1-5-18-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\APPDATALOW\SOFTWARE\Plus-HD-4.9, Mis en quarantaine, [cdecfe319be0d95db4aeb1c9ef137a86],
PUP.Optional.ReMarkIt.A, HKU\S-1-5-21-1177238915-1580818891-725345543-1004-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\Re_markit, Mis en quarantaine, [7d3c9b94f6851224c5cfe9929f6334cc],
PUP.Optional.PlusHD.A, HKU\S-1-5-21-1177238915-1580818891-725345543-1004-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\APPDATALOW\SOFTWARE\Plus-HD-4.9, Mis en quarantaine, [3c7d98970675fa3c65fd1763659d966a],
PUP.Optional.ReMarkIt.A, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXPLORER\BROWSER HELPER OBJECTS\{7ec8d78a-a6cd-43d5-bce6-e0a76a1b8251}, Mis en quarantaine, [5b5e1c13275477bfa60ca58f23e12bd5],
PUP.Optional.ReMarkIt.A, HKU\S-1-5-21-1177238915-1580818891-725345543-1004-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\EXT\STATS\{7EC8D78A-A6CD-43D5-BCE6-E0A76A1B8251}, Mis en quarantaine, [5b5e1c13275477bfa60ca58f23e12bd5],
Valeurs du Registre: 0
(No malicious items detected)
Données du Registre: 0
(No malicious items detected)
Dossiers: 0
(No malicious items detected)
Fichiers: 1
PUP.Optional.Bubbledock.A, D:\Documents and Settings\elodie\Application Data\Bubble Dock.boostrap.log, Mis en quarantaine, [506958d7dd9e73c38a7de89f7d850ff1],
Secteurs physiques: 0
(No malicious items detected)
(end)
-
-
Contributeuril n'a pas supprimé des clés de registre ???
tu peux refaire un ZHP Diag stp
et le poster sur = http://pjjoint.malekal.com/
je te souhaite bonne nuit et à demain
pas de lien sur page web en anglais , je vole déjà assez tout seul-
-
Voici le ZHP Diag https://pjjoint.malekal.com/files.php?id=ZHPDiag_20140429_x13b6h11159
-
-
Contributeurtu es sur quelle cession ???
en mode "Administrateur" ???
tes rapports sont incomplets
il manque des lignes dans les différentes sections d' analyse
par exemple dans ---\\ HKCU & HKLM Software Keys
tu n'as que 5 lignes
il en manque une bonne trentaine environ
dans ---\\ Logiciels installés (O42)
c'est le même topo
et d' autres ......
________________________________________________________
le Adobe Flash Player ne s'est pas mis à jour ???
https://get.adobe.com/flashplayer/?loc=fr
tu as le répertoire Mes images qui a été modifié ???
 C:\Documents and Settings\Administrateur\Mes documents\Mes images
tu n'aurais pas deux fichiers dedans ???
tu peux les faire analyser sur = https://www.virustotal.com/gui/
tu les télécharges un à un
tu lances l'analyse sur le premier , et si cela te dit que le fichier a déjà été analysé => tu confirmes que tu veux le réanalyser
et tu postes le lien de la page obtenue ( copier l' URL , et coller )
________________________________________________________
"uTorrent" et "Shareaza" seront à oublier maintenant
pour télécharger des fichiers vérolés , ils sont là
avec un système d' OS qui ne sera plus maintenu à jour
________________________________________________________
je regarderais la suite en début d' après-midi-
-
-
Contributeurpour les deux fichiers , dans
<<<C:\Documents and Settings\Administrateur\Mes documents\Mes images
>>>
tu n'aurais pas deux fichiers dedans ???
________________________________________________________________
il n'y a qu'un compte "Administrateur" ???
pas de compte "Utilisateurs" ???
tu branches une console PS3 à ton PC ???
le PC est en dual boot ??? -
-
-
Contributeurton PC me pose un gros problème
car Windows travaille à partir de D:\System drive D: has 72 GB (71%) free of 100 GB
mais les fichiers Windows ne sont pas tous dans D:\
et pour C:\ =>C: Hard drive, Flash drive, Thumb drive (Free 36 Go of 49 Go)
il y a quoi sur ta partition C:\ ???
________________________________________________________
voici le script pour fixer les lignes
https://pjjoint.malekal.com/files.php?id=20140430_f12c12d9c9w8
Copie tout le texte présent dans la page ci-dessus
- tu cliques dans le texte avec ta souris
- tu fais "Ctrl + A" pour le sélectionner en entier
- tu fais "Ctrl + C" pour le copier
Puis tu lances ZHPFix depuis le raccourci du bureau .
* Une fois l'outil ZHPFix ouvert , clique sur <gras>Importer<gras> .
* Dans l'encadré principal tu verras donc les lignes que tu as copié précédemment apparaître .
Vérifie que toutes les lignes que je t'ai demandé de copier (et seulement elles) sont dans la fenêtre.
Clique sur le bouton GO , en bas à gauche
Copie/Colle le rapport à l'écran dans ton prochain message.
si il est long , dépose le fichier de suppression sur http://pjjoint.malekal.com/
________________________________________________________
vérifier disque "D:\" Windows ; et non C:\ comme fait précédemment
ouvrir le Poste de travail ( ou Ordinateur ) =>clic "droit" sur le disque "D:\" => Propriétés => Outils => Vérification des erreurs => Vérifier maintenant
cocher les deux options => Démarrer
et redémarrer le PC
pas de lien sur page web en anglais , je vole déjà assez tout seul-
https://pjjoint.malekal.com/files.php?id=20140430_b7j7x14m10s6 Voici le rapport de ZHPFix
Dans mon disque dur C:/ J'ai les dossier de Windows xp edition famillial et dans le D:/ J'ai les dossiers de windows xp Professionnel sans les drivers d'installer (USB, carte son etc..)
-
-
Contributeursur C:\ => XP Home
sur D:\ => XP Pro
je ne vois aucun avantage à avoir eu deux XP
personnellement j'aurais gardé le XP Pro dès le départ, maintenant c'est lui qui est bancal
depuis que le SP3 est installé , c'est les mêmes Mise A Jours
surtout que maintenant XP n'est plus mis à jour
plus qu'à faire un dual boot avec Win7 ou Win8
- garder XP Home sur C:\
- et installer Win7/8 sur D:\
tu peux démarrer sur C:\ avec le XP Home ???
car il faudra tout recommencer pour lui
aussi tu as un CD de XP Home ???
________________________________________________________
on va finir avec le PRO sur D:\
Télécharge UsbFix ( de El Desaparecido , C_XX , Chimay8 & Chiquitine29 ) sur ton bureau :
http://general-changelog-team.fr/fr/downloads/viewdownload/15-outils-de-el-desaparecido/79-usbfix
tutoriel = https://www.malekal.com/tutoriels-logiciels/
/!\ Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, Xbox , etc...) susceptible d'avoir été infectées sans les ouvrir
tu fermes toutes tes applications en cours
* Double clic sur le raccourci UsbFix présent sur ton bureau .
* Choisis l'option [Supprimer]
* Laisse travailler l'outil.
* Ensuite poste le rapport UsbFix.txt qui apparaîtra.
/*\ Note : Le rapport UsbFix.txt est sauvegardé a la racine du disque.
( D:\UsbFix.txt )
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
pas de lien sur page web en anglais , je vole déjà assez tout seul -
Contributeurtu peux démarrer sur ton XP Home qui est sur C:\ ???
-
Contributeurdans le Gestionnaire de périphériques
tu n'aurais pas deux ronds jaunes
- l' un pour la carte réseau LAN
- l' autre pour la carte WiFi
tu cliques "droit" dessus le rond => Propriétés => onglet Pilote
Revenir à la version précédente , et appliquer
et tu redémarres le PC -
Contributeuril faudrait alors travailler avec une clé USB
pour ne pas avoir d'ennuis USB
recopier ces fichiers sur la clé aussi
(télécharger ces fichiers avec Internet Explorer)
https://forums.commentcamarche.net/forum/affich-2098576-usbstor-inf
( ils peuvent être recopiés à la racine de tous supports sous USB )
*USBSTOR.INF - Version: 5.1.2600.0
https://www.infdump.com/download-inf-files_new.php/inffiles/U/USBSTOR.INF/5.1.2600.0/download.html
à copier dans C:\Windows\inf
page info Microsoft = https://support.microsoft.com/en-us/help/823732/how-can-i-prevent-users-from-connecting-to-a-usb-storage-device
*USBSTOR.PNF
http://www.pnfdump.com/download-pnf-files.php/pnffiles/U/usbstor.PNF/download.html
à copier dans C:\windows\system32
*USBSTOR.SYS
http://sanderriere.free.fr/upload/USBSTOR.SYS
à copier dans C:\windows\system32\drivers
______________________________________________________
* télécharges ce correctif pour les USB sur ton "Bureau" => script de (~jean-marc~)
http://msmvps.com/blogs/docxp/archive/2006/09/18/USB_5F00_GenericDriverFix.vbs-ver.-1.5.aspx
il suffit de double cliquer dessus pour l' exécuter , et redémarrer le PC
et tu rebranches tes matériels sous USB
______________________________________________________
pour savoir les clés Microsoft et Windows , j'utilise "Keyfinder 2.01"
( fichier Keyfinder.zip )
http://michaelstevenstech.com/ViewKeyXP.htm
il faut désactiver son antivirus le temps de son utilisation
tu as aussi WINFOKEYS = https://www.commentcamarche.net/telecharger/utilitaires/24035-winfokeys/
______________________________________________________
je vais relire tout le poste plus tard -
Contributeursi tu as une souris optique USB , tu regardes si elle s' allume et fonctionne
-
Oui elle s'allume et fonctionne, mais au bout d'un moment l'ordinateur me met que le pilote installé est mal installé alors qu'avant tout fonctionné..
-
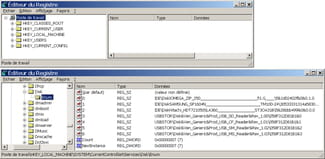
Contributeurvérifier dans la BDR = HKEY_LOCAL_MACHINE\System\CurrentControlSet\services\USBSTOR\Start , la valeur = 3
( Start est dans la partie de droite )
menu "Démarrer/Exécuter" , taper regedit , et OK
cela se présente comme l' Explorateur Windows , en plus simple , il suffit de cliquer sur le "+" pour dérouler l' arborescence
exemple en image
.
.
-
-
Contributeurce que tu peux faire sur C:\ , sur le XP Home
si tu as toujours les fichiers sur D:\
- passer ADwCleaner
- installer WOT et CCLeaner
faire le tri des logiciels inutiles
- mettre les Adobes à jour et installer Malwarebytes
- passer UsbFix
- refaire une vérification du disque C:\
pas de lien sur page web en anglais , je vole déjà assez tout seul

- 1
- 2
