Problème d'installation de certains logicels
Bonjour,
j'ai un PC portable sous windows 7 et régulièrement j'ai des messages d'erreurs lors de certaines installations. Par exemple :
Erreur 1719. impossible d'accéder au service windows installer
Merci d'avance
j'ai un PC portable sous windows 7 et régulièrement j'ai des messages d'erreurs lors de certaines installations. Par exemple :
Erreur 1719. impossible d'accéder au service windows installer
Merci d'avance
19 réponses
-
Contributeurbonjour
un exemple d'installation s'il te plait ?
ensuite tu peux me faire un ZHPDiag ?
ZHPDiag, outil de diagnostique comme son nom l'indique !
il me permettra de voir les potentielles infections de ton PC
ZHPDiag
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) *A l'ouverture le programme te proposes "Rechercher" et "Configurer" - Clique sur "Configurer"
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
d) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
2) * Maintenant clique sur "Rechercher".
<ital>* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!!!!
* Laisse l'outil travailler, il peut être assez long
3) * Le rapport s'affiche sur ton Bureau une fois terminé !
IMPORTANT
les rapports étant trop long, les héberger :Tu peux fermer ZHPDiag
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC -
re bonjour et merci d'avance,
par exemple, je veux installer la dernière version d'openoffice et j'ai cette erreur 1719, je veux faire une mise à jour produit pour avira antivir : impossible d'accéder à windows installer. -
voici le lien pour le rapport
https://www.cjoint.com/?3CDiMA5aOH3 -
Contributeurbon j'ai regardé ton diag ,
le logiciel : Logiciel: Findizer version 1.1 il te sert à quoi ?
tes P2P à supprimer : [HKCU\Software\Shareaza] => P2P.Shareaza*
ton logiciel : PdfToWordConverter.exe n'a pas été téléchargé au bon endroit
tu vas passer après avoir désinstallé Shareaza ADWcleaner puis JRT et tu me refais un diag s'il te plait !
merci
AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
----------------------------------------------------------------------------
JRT
Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente ! -
je ne trouve pas de dossier [HKCU\Software\Shareaza] pour le supprimer. où puis je le trouver ? merci
-
-
# AdwCleaner v3.022 - Rapport créé le 29/03/2014 à 11:47:19
# Mis à jour le 13/03/2014 par Xplode
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : christine - CHRISTINE-PC
# Exécuté depuis : C:\Users\christine\Downloads\adwcleaner(2).exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.16428
-\\ Mozilla Firefox v18.0.1 (fr)
[ Fichier : C:\Users\christine\AppData\Roaming\Mozilla\Firefox\Profiles\.BackupManager\prefs.js ]
[ Fichier : C:\Users\christine\AppData\Roaming\Mozilla\Firefox\Profiles\7w1rlisd.default\prefs.js ]
[ Fichier : C:\Users\christine\AppData\Roaming\Mozilla\Firefox\Profiles\dhvgkq51.default-1386756219495\prefs.js ]
[ Fichier : C:\Users\christine\AppData\Roaming\Mozilla\Firefox\Profiles\u7efz0vq.default-1344062921404\prefs.js ]
-\\ Google Chrome v31.0.1650.63
[ Fichier : C:\Users\christine\AppData\Local\Google\Chrome\User Data\Default\preferences ]
*************************
AdwCleaner[R0].txt - [15574 octets] - [16/01/2014 12:29:03]
AdwCleaner[R1].txt - [8297 octets] - [25/03/2014 15:32:54]
AdwCleaner[R2].txt - [1545 octets] - [26/03/2014 08:33:19]
AdwCleaner[R3].txt - [1665 octets] - [29/03/2014 11:26:27]
AdwCleaner[R4].txt - [1785 octets] - [29/03/2014 11:45:57]
AdwCleaner[S0].txt - [13759 octets] - [16/01/2014 12:34:21]
AdwCleaner[S1].txt - [7760 octets] - [25/03/2014 15:33:50]
AdwCleaner[S2].txt - [1606 octets] - [26/03/2014 08:34:27]
AdwCleaner[S3].txt - [1726 octets] - [29/03/2014 11:27:10]
AdwCleaner[S4].txt - [1706 octets] - [29/03/2014 11:47:19]
########## EOF - C:\AdwCleaner\AdwCleaner[S4].txt - [1766 octets] ########## -
voici le rapport suivant :
Junkware Removal Tool (JRT) by Thisisu
Version: 6.1.3 (03.23.2014:1)
OS: Windows 7 Home Premium x64
Ran by christine on 29/03/2014 at 11:54:54,08
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
~~~ Services
~~~ Registry Values
~~~ Registry Keys
~~~ Files
Failed to delete: [File] "C:\Users\christine\appdata\local\google\chrome\user data\default\ext_piccshare"
~~~ Folders
~~~ FireFox
Successfully deleted: [Folder] C:\Users\christine\AppData\Roaming\mozilla\firefox\profiles\7w1rlisd.default\extensions\staged
Emptied folder: C:\Users\christine\AppData\Roaming\mozilla\firefox\profiles\dhvgkq51.default-1386756219495\minidumps [106 files]
~~~ Event Viewer Logs were cleared
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 29/03/2014 at 12:03:50,42
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
MERCI -
Contributeurbon je mange mais il me faut un Diag maintenant , après avoir passé tous les outils !
merci
-
-
Contributeurbon un petit script et Après tu me referas un ZHPDiag pour vérification !
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Bar = https://www.msn.com/fr-fr/
[MD5.183F29755B94EACCED2C8A1082AC1244] [APT] [{6B6BD18C-391E-4E7A-B6AC-18AC2BC699B0}] (.Pdftowordconverter.net.) -- C:\Program Files (x86)\PDF to Word Converter Desktop Software\PdfToWordConverter.exe [1519104]
[MD5.183F29755B94EACCED2C8A1082AC1244] [APT] [{6F5265B8-4DAF-46B8-ACD6-64CC283ADBAD}] (.Pdftowordconverter.net.) -- C:\Program Files (x86)\PDF to Word Converter Desktop Software\PdfToWordConverter.exe [1519104]
O42 - Logiciel: Findizer version 1.1 - (.Findizer.) [HKLM][64Bits] -- {28B01476-05EB-4136-B8FB-E52C66EC6E63}_is1
[HKCU\Software\JBA-Soft]
[HKCU\Software\Shareaza] => P2P.Shareaza*
[HKLM\Software\Wow6432Node\G6 Development Team]
[HKLM\Software\Wow6432Node\Prestafind]
[HKLM\Software\Wow6432Node\Shareaza] => P2P.Shareaza*
O43 - CFD: 16/10/2013 - 15:32:25 - [0] ----D C:\Program Files (x86)\GRIPN
O43 - CFD: 23/07/2012 - 15:21:15 - [4,507] ----D C:\Program Files (x86)\GUME199.tmp => Google Inc - Google Update Manager
O43 - CFD: 03/08/2012 - 14:51:15 - [0,411] ----D C:\Users\christine\AppData\Roaming\Shareaza => P2P.Shareaza*
O43 - CFD: 03/08/2012 - 14:51:15 - [628,854] ----D C:\Users\christine\AppData\Local\Shareaza => P2P.Shareaza*
O51 - MPSK:{f0e8faa4-ac0e-11e2-a318-001f16c6d348}\AutoRun\command. (...) -- E:\Startme.exe (.not file.) => Fichier absent
O53 - SMSR:HKLM\...\startupreg\DataMgr [Key] . (...) -- C:\Users\christine\AppData\Roaming\DataMgr\DataMgr.exe (.not file.) => Infection PUP (PUP.Datamngr)
O53 - SMSR:HKLM\...\startupreg\Optimizer Pro [Key] . (...) -- C:\Program Files (x86)\Optimizer Pro\OptProLauncher.exe (.not file.) =>PUP.OptimizerPro
O53 - SMSR:HKLM\...\startupreg\SCheck [Key] . (...) -- C:\Users\christine\AppData\Roaming\SCheck\SCheck.exe (.not file.) =>PUP.LuaRT
[HKLM\Software\Microsoft\Shared Tools\MSConfig\startupreg\Optimizer Pro] =>PUP.OptimizerPro^
[HKLM\Software\Microsoft\Shared Tools\MSConfig\startupreg\SCheck] =>PUP.LuaRT^
[HKCU\Software\AppDataLow\Software\pc_gear_fr] =>Toolbar.Conduit
[HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{21111111-1111-1111-1111-110111991162}] =>PUP.CrossRider
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
-
re bonjour,
voici le rapport :
Rapport de ZHPFix 2014.3.25.5 par Nicolas Coolman, Update du 25/03/2014
Fichier d'export Registre :
Run by christine at 30/03/2014 09:03:50
High Elevated Privileges : OK
Windows 7 Home Premium Edition, 64-bit Service Pack 1 (Build 7601)
Corbeille vidée (00mn 11s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Clés du Registre ==========
SUPPRIMÉ: HKCU\Software\JBA-Soft
SUPPRIMÉ: HKCU\Software\Shareaza
SUPPRIMÉ: HKLM\Software\Wow6432Node\G6 Development Team
SUPPRIMÉ: HKLM\Software\Wow6432Node\Prestafind
SUPPRIMÉ: HKLM\Software\Wow6432Node\Shareaza
SUPPRIMÉ CLSID MPSK: {f0e8faa4-ac0e-11e2-a318-001f16c6d348}
SUPPRIMÉ:* StartupReg: DataMgr
SUPPRIMÉ:* StartupReg: Optimizer Pro
SUPPRIMÉ:* StartupReg: SCheck
SUPPRIMÉ: HKCU\Software\AppDataLow\Software\pc_gear_fr
SUPPRIMÉ: HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{21111111-1111-1111-1111-110111991162}
========== Valeurs du Registre ==========
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (Domain) : NetPres-In-TCP-NoScope
SUPPRIMÉ: FirewallRaz (Domain) : NetPres-Out-TCP-NoScope
SUPPRIMÉ: FirewallRaz (None) : NetPres-WSD-In-UDP
SUPPRIMÉ: FirewallRaz (None) : NetPres-WSD-Out-UDP
SUPPRIMÉ: FirewallRaz (Public) : NetPres-In-TCP
SUPPRIMÉ: FirewallRaz (Public) : NetPres-Out-TCP
SUPPRIMÉ: FirewallRaz (None) : {22D3433C-DA8E-4FAC-AA72-B545214A2F03}
SUPPRIMÉ: FirewallRaz (Public) : {65948557-F2E5-42AE-95BE-9B3E5C90800C}
SUPPRIMÉ: FirewallRaz (Public) : {85A0A887-9D65-4A5D-A5C9-FD02B3EAC899}
========== Eléments de donnée du Registre ==========
SUPPRIMÉ: R1 Search Page =
========== Dossiers ==========
SUPPRIMÉ: C:\Program Files (x86)\GRIPN
SUPPRIMÉ: C:\Program Files (x86)\GUME199.tmp
SUPPRIMÉ: C:\Users\christine\AppData\Roaming\Shareaza
SUPPRIMÉ: C:\Users\christine\AppData\Local\Shareaza
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (6)
========== Fichiers ==========
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (143) (15 810 400 octets)
========== Tache planifiée ==========
SUPPRIMÉ: {6B6BD18C-391E-4E7A-B6AC-18AC2BC699B0}
SUPPRIMÉ: {6F5265B8-4DAF-46B8-ACD6-64CC283ADBAD}
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
11 : Clés du Registre
17 : Valeurs du Registre
1 : Eléments de donnée du Registre
6 : Dossiers
2 : Fichiers
2 : Tache planifiée
1 : Restauration Système
End of clean in 01mn 22s
========== Chemin de fichier rapport ==========
C:\Users\christine\AppData\Roaming\ZHP\ZHPFix[R1].txt - 30/03/2014 09:04:02 [2849] -
Contributeurok maintenant un diag ...
-
-
Contributeurok pour moi c'est bon !
comment se comporte ton ordi ?
il y a du mieux ?
si oui je te passe mon canned de prévention et de protection de l'ordi et de la navigation sur internet !
ok ?
-
désolée, j'ai essayé de télécharger openoffice, j'ai tjrs ce message d'erreur :1719 impossible d'accéder au service windows installer.
Merci quand même pr ton aide -
j'ai utilisé ton lien, tjrs le même message d'erreur.... Impossible aussi de faire la mise à jour de produit avira pour passer à la nouvelle version.
-
Contributeurpour Avira , si c'est le gratuit , le plus simple c'est de le supprimer et de le retelecharger , si tu as les codes d'activation ils ont un service "après vente" !
pour Open office il faut voir s'il n'y a pas un dll temopraire qui traine et qui empêche la "réinstallation" ?
utilise Ccleaner pour le voir !
tiens moi au courant stp
voici le canned de fin :
il y a des choses qui peuvent t'aider :
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
3- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
4- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> option , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet recherche , supprimer , puis encore recherche et supprimer !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : http://general-changelog-team.fr/fr/outils/51-oneclick-2-restore-point
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
===Secunia PSI scanne votre PC :===
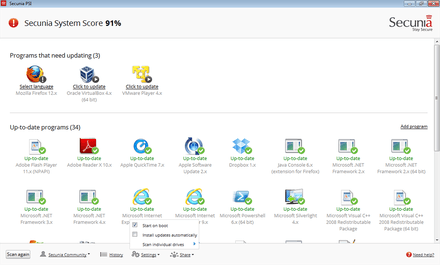
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
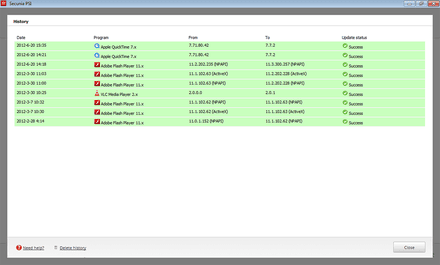
===Historique===
===Résumé :===
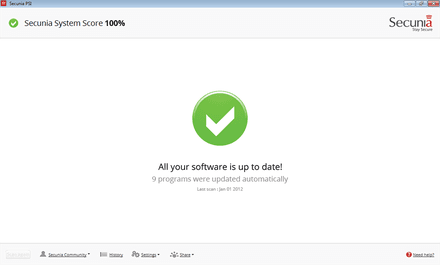
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum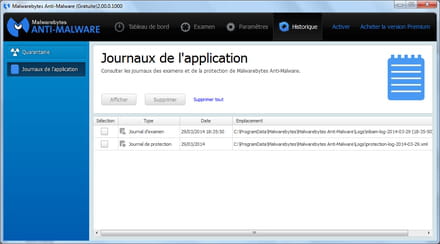
Á la deuxième utilisation (et les suivantes)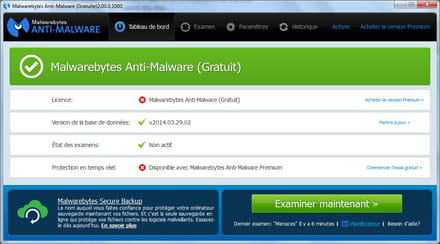
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces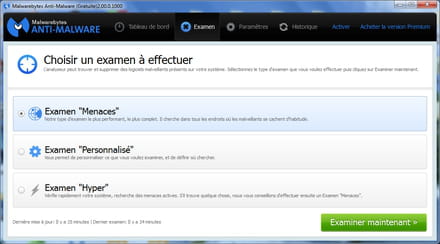
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________IMPORTANT AUSSI , savoir utiliser internet :
https://www.malekal.com/sommaireguide-savoir-utiliser-son-pc-et-bonnes-habitudes-sur-internet/
______________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5 - Tu peux aussi Installer également ce programme qui va bloquer tous les sites qui proposent des adwares :
HOSTS Anti-PUPs/Adware
Voici un tuto : hosts-anti-pupsadware
Si tu souhaites désinstaller HOSTS_Anti-PUPs/Adware, lance le raccourci qui a été créé sur le bureau
Tu peux aussi lancer la commande : %windir%system32HOSTS_Anti-Adware.exe -uninstal en invite de commande
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
12/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
13/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
14/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
15/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
rapport ccleaner :
http://cjoint.com/?DCEqGGa9F9i