Problème restauration suite virus.
Bonsoir,
j'ai attrapé un virus sur mon ordinateur qui m'empêche de l'utiliser, ma seule solution était de le restaurer via l'invite des commandes, cependant en essayant de le restaurer la seule date possible est ultérieure à l'apparition du virus et je ne sais pas afficher d'autres dates, du coup je ne sais plus utiliser mon ordinateur et j'aimerais éviter de le formater car j'ai des données importantes dessus. Avez-vous des solutions à me fournir svp ?
Merci d'avance pour vos aides!
j'ai attrapé un virus sur mon ordinateur qui m'empêche de l'utiliser, ma seule solution était de le restaurer via l'invite des commandes, cependant en essayant de le restaurer la seule date possible est ultérieure à l'apparition du virus et je ne sais pas afficher d'autres dates, du coup je ne sais plus utiliser mon ordinateur et j'aimerais éviter de le formater car j'ai des données importantes dessus. Avez-vous des solutions à me fournir svp ?
Merci d'avance pour vos aides!
5 réponses
-
Contributeur sécuritéBonjour,
Peux-tu nous en dire un peu plus sur les symptômes provoqués par le virus ?
Est-ce que tu peux démarrer en mode sans échec avec prise en charge des connexions réseau
Démarrer en Mode Sans Echec
Si oui fais ceci:
* Va sur ce lien https://www.luanagames.com/index.fr.html (par tigzy)
* Clique sur l'icône RogueKiller qui correspond à ta version de Windows (64 bits ou non) pour télécharger RogueKiller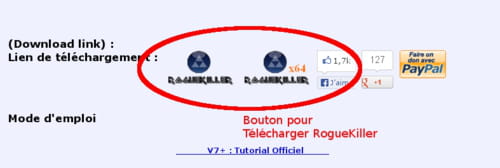
* Quitte tous les programmes en cours
* Lance RogueKiller.exe.
* Attendre la fin du Prescan ...
* Clique sur Scan.
* A la fin du scan Clique sur Suppression. Clique sur Rapport. Copie et colle le rapport dans ta réponse
Redémarre le PC et dis moi ce qu'il en retourne
Smart
"Si tu n'as pas d'ambitions, tu t'installes au bord de la chute" (Kundera) -
mon ordinateur refonctionne! le virus est supprimé! Je vous remercie énormément! Il s'agissait d'un virus soi disant de la police fédérale où une page s'affichait et m'empêchait d'utiliser l'ordinateur. Je vous envoi tout de même le rapport :
RogueKiller V8.6.2 _x64_ [Jul 2 2013] par Tigzy
mail : tigzyRK<at>gmail<dot>com
Remontees : hxxp://www.adlice.com/forum/
Site Web : https://www.luanagames.com/index.fr.html
Blog : http://tigzyrk.blogspot.com/
Systeme d'exploitation : Windows 7 (6.1.7601 Service Pack 1) 64 bits version
Demarrage : Mode sans echec avec prise en charge reseau
Utilisateur : Mart [Droits d'admin]
Mode : Suppression -- Date : 07/03/2013 20:22:05
| ARK || FAK || MBR |
¤¤¤ Processus malicieux : 0 ¤¤¤
¤¤¤ Entrees de registre : 4 ¤¤¤
[HJ DESK] HKCU\[...]\ClassicStartMenu : {20D04FE0-3AEA-1069-A2D8-08002B30309D} (1) -> REMPLACÉ (0)
[HJ DESK] HKCU\[...]\NewStartPanel : {20D04FE0-3AEA-1069-A2D8-08002B30309D} (1) -> REMPLACÉ (0)
[HJ DESK] HKLM\[...]\NewStartPanel : {59031a47-3f72-44a7-89c5-5595fe6b30ee} (1) -> REMPLACÉ (0)
[HJ DESK] HKLM\[...]\NewStartPanel : {20D04FE0-3AEA-1069-A2D8-08002B30309D} (1) -> REMPLACÉ (0)
¤¤¤ Tâches planifiées : 0 ¤¤¤
¤¤¤ Entrées Startup : 1 ¤¤¤
[Mart][Rans.Gendarm] regmonstd.lnk : C:\Users\Mart\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\regmonstd.lnk @C:\Windows\System32\rundll32.exe C:\Users\Mart\AppData\Local\Temp\b34btbztdb0vavaw.exe,XFG00 [-][7][-] -> SUPPRIMÉ
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ Fichiers / Dossiers particuliers: ¤¤¤
¤¤¤ Driver : [NON CHARGE 0x0] ¤¤¤
¤¤¤ Ruches Externes: ¤¤¤
¤¤¤ Infection : Rans.Gendarm ¤¤¤
¤¤¤ Fichier HOSTS: ¤¤¤
--> %SystemRoot%\System32\drivers\etc\hosts
¤¤¤ MBR Verif: ¤¤¤
+++++ PhysicalDrive0: WDC WD3200BEVT-75A23T0 ATA Device +++++
--- User ---
[MBR] be4dba54b8bac9ac2f208940b9f7aa92
[BSP] 6f4bcee3553a930f9c0d24601403e869 : Windows 7/8 MBR Code
Partition table:
0 - [XXXXXX] DELL-UTIL (0xde) [VISIBLE] Offset (sectors): 2048 | Size: 100 Mo
1 - [ACTIVE] NTFS (0x07) [VISIBLE] Offset (sectors): 206848 | Size: 10000 Mo
2 - [XXXXXX] NTFS (0x07) [VISIBLE] Offset (sectors): 20686848 | Size: 60000 Mo
3 - [XXXXXX] EXTEN-LBA (0x0f) [VISIBLE] Offset (sectors): 143566848 | Size: 235143 Mo
User = LL1 ... OK!
User = LL2 ... OK!
Termine : << RKreport[0]_D_07032013_202205.txt >>
RKreport[0]_S_07032013_202122.txt
Un tout grand merci à vous!! -
Contributeur sécuritéCe n'est pas terminé/ On n'a fait que redémarrer le PC
Maintenant tu vas faire ceci:
* Télécharge et installe Malwarebytes
* A la fin de l'installation, veille à ce que l'option « mettre a jour Malwarebyte's Anti-Malware » soit cochée
* Lance MBAM et laisse les Mises à jour se télécharger (sinon fais les manuellement au lancement du programme). C'est très important
* Puis va dans l'onglet "Recherche", coche "Exécuter un examen complet puis "Rechercher"
* Ne t'inquiète pas, l'analyse peut durer plusieurs heures en fonction du nombre de fichiers et infections à analyser
* A la fin de l'analyse, clique sur "Afficher les résultats"
* Coche tous les éléments détectés puis clique sur "Supprimer la sélection"
* Enregistre le rapport
* S'il t'est demandé de redémarrer l'ordinateur, clique sur Yes
* Un rapport apparait après la suppression : poste le dans ta prochaine réponse.
Smart -
Bonjour,
voici le rapport après la suppression de deux éléments détectés :
Malwarebytes Anti-Malware (Essai) 1.75.0.1300
www.malwarebytes.org
Version de la base de données: v2013.07.07.03
Windows 7 Service Pack 1 x64 NTFS
Internet Explorer 10.0.9200.16618
Mart :: MART-PC [administrateur]
Protection: Activé
7/07/2013 15:28:27
mbam-log-2013-07-07 (15-28-27).txt
Type d'examen: Examen complet (C:\|D:\|)
Options d'examen activées: Mémoire | Démarrage | Registre | Système de fichiers | Heuristique/Extra | Heuristique/Shuriken | PUP | PUM
Options d'examen désactivées: P2P
Elément(s) analysé(s): 434354
Temps écoulé: 1 heure(s), 13 minute(s), 46 seconde(s)
Processus mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Module(s) mémoire détecté(s): 0
(Aucun élément nuisible détecté)
Clé(s) du Registre détectée(s): 0
(Aucun élément nuisible détecté)
Valeur(s) du Registre détectée(s): 0
(Aucun élément nuisible détecté)
Elément(s) de données du Registre détecté(s): 0
(Aucun élément nuisible détecté)
Dossier(s) détecté(s): 0
(Aucun élément nuisible détecté)
Fichier(s) détecté(s): 2
C:\Users\Mart\AppData\Local\Temp\b34btbztdb0vavaw.exe (Trojan.FakeMS) -> Mis en quarantaine et supprimé avec succès.
C:\Users\Mart\AppData\LocalLow\Sun\Java\Deployment\cache\6.0\52\4f4829b4-7b57a03c (Trojan.FakeMS) -> Mis en quarantaine et supprimé avec succès.
(fin)
Merci de votre aide! -
Contributeur sécuritéRelance MBAM (Malwarebytes) et vide la quarantaine.
On va faire un diagnostic du PC afin de voir s'il y a des résidus et/ou d'autres infections.
Télécharge ZHPDiag (de Nicolas Coolman) sur ton bureau https://www.zebulon.fr/telechargements/securite/systeme/zhpdiag.html
Une fois le téléchargement achevé,
- Double clique sur ZHPDiag2 et suis les instructions.
/!\Utilisateurs de Vista, Windows 7 et Windows 8 : Clique droit sur le logo de ZHPDiag, « exécuter en tant qu'Administrateur »
N'oublie pas de cocher la case qui permet de mettre un raccourci sur le Bureau.
(/!\L'outil a créé 2 icônes ZHPDiag et ZHPFix)
- Double clique sur le raccourci ZHPDiag (Parchemin) sur ton Bureau pour le lancer.
- Si tu possèdes Avast comme antivirus, à l'alerte choisis "lancer normalement"
- Lorsque tu obtiens la photo clique sur OK
- Si tu obtiens le message "Voulez-vous autoriser le programme suivant..." tu réponds Oui
- Dans la fenêtre ZHPDiag qui vient de s'ouvrir
- Clique sur le bouton tournevis en haut à droite de la flèche verte et coche toutes les options
- Clique sur la loupe en haut à droite sans signe pour lancer l'analyse.
- Laisse l'outil travailler, il peut être assez long.
- Ferme ZHPDiag en fin d'analyse.
- Pour transmettre le rapport clique sur ce lien: http://pjjoint.malekal.com/
- Clique sur Parcourir et cherche le répertoire C:\ZHP
- Sélectionne le fichier ZHPDiag.txt. puis clique sur "Ouvrir"
- Ensuite Clique sur "Envoyer le fichier".
- Copie le lien obtenu dans ta réponse.
Smart