
Pup.optional
Résolu
voila mon soucis : après scan MAMB, j'ai des pup optional comme ceux-ci
InstallCore
RocketFind.A
IE Plugin Services.A
Windows Manger Protect.A
Que dois-je faire SVP, merci...
Cordialement.
105 réponses
Des PUP potentiellement indésirables détectés après un scan MAMB, notamment InstallCore, RocketFind.A, IE Plugin Services.A et Windows Manger Protect.A, signalant des programmes indésirables installés ou persistants. Des éléments de réponse préconisent d'utiliser ZHPDiag et d'examiner le rapport, puis de recourir à des outils dédiés comme Malwarebytes et Kaspersky pour nettoyage et vérification des démarrages. Le rapport ZHPDiag récapitule les composants actifs, les processus et les modules associés, offrant une base pour identifier les éléments à désactiver ou supprimer et pour ajuster les paramètres de sécurité. D'autres points utiles prévoient de vérifier les installations récentes et les bundles logiciels lors de l'ajout de programmes, et en cas de persistance, des options avancées comme une restauration système peuvent être envisagées.
-
Bonjour,
poste moi le rapport de MAMB stp
puis:
Avant de faire quoi que ce soit on va établir un diagnostic de ton pc pour voir quel est son degré d'infection et apporter la solution la plus appropriée pour le désinfecter.
Scan ZHPDiag :
Nous allons utiliser cet outil de diagnostic pour voir tous les problèmes
</pre>
- Télécharge ZHPDiag (de Nicolas Coolman) sur ton bureau ==> regarde ici comme faire
- Laisse-toi guider lors de l'installation.
- Ouvre ZHPDiag (icône parchemin)
- Clique sur Complet.
Note: Pour les utilisateurs de Vista/Seven/8, cliquer droit sur l'icône et "Exécuter en tant qu'administrateur",
- Héberge le rapport ZHPDiag.txt présent sur ton bureau sur Cjoint puis copie/colle le lien fourni dans ta prochaine réponse.
==>NOTE: Il faut héberger ce rapport qui se trouve sur le bureau, celui-ci étant trop long pour être posté sur le forum Pour héberger le rapport Rendez vous sur le site Cjoint=> https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/
==> Pour t'aider a héberger le rapport<==
https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
==> tutorial zhpdiag <==
Le rapport ZHPDiag.txt sera aussi sur votre bureau. En cas de nécessité, il est sauvegardé dans C:\ZHP\ZHPDiag.txt.
En informatique, le bug se situe toujours entre la chaise et le clavier -
Bonsoir,
voici rapport ZHPDiag
~ Rapport de ZHPDiag v2015.1.28.12 - Nicolas Coolman (28/01/2015)
~ Lancé par Utilisateur (29/01/2015 18:35:52)
~ Facebook : https://www.facebook.com/nicolascoolman1
~ Adresse du Forum https://nicolascoolman.eu
~ Traduit par Nicolas Coolman
~ Etat de la version : Version à jour.
~ Liste blanche : Désactivée par l'utilisateur
~ Elévation des Privilèges : OK
~ User Account Control (UAC): Activate by user
---\\ Navigateurs Internet
MSIE: Internet Explorer v11.0.9600.17501 (Defaut)
GCIE: Google Chrome v15.0.874.120
---\\ Informations sur les produits Windows
~ Langage: Français
Windows Server License Manager Script : OK
~ Windows Operating System - Windows(R) 7, OEM_SLP channel
System Locked Preinstallation (OEM_SLP) : OK
Windows ID Activation : OK
~ Windows Partial Key : 9YQTR
Windows License : OK
~ Windows Remaining Initializations Number : 1
Software Protection Service (Protection logicielle) : OK
Windows Automatic Updates : OK
Windows Activation Technologies : OK
Windows 7 Home Premium, 64-bit Service Pack 1 (Build 7601)
---\\ Logiciels de protection du système
Kaspersky Anti-Virus v14.0.0.4651
Malwarebytes Anti-Malware version 2.0.4.1028
Windows Defender W7 (Activate)
---\\ Logiciels d'optimisation du système
CCleaner v4.00
---\\ Logiciels de partage PeerToPeer
---\\ Surveillance de Logiciels
Adobe Flash Player 10 Plugin
Adobe Reader XI
Java 7 Update 17 (64-bit)
---\\ Informations sur le système
~ Processor: Intel64 Family 6 Model 42 Stepping 7, GenuineIntel
~ Operating System: 64 Bits
Boot mode: Normal (Normal boot)
Total RAM: 3980 MB (51% free)
System Restore: Activé (Enable)
System drive C: has 48 GB (40%) free of 119 GB
---\\ Mode de connexion au système
~ Computer Name: UTILISATEUR-PC
~ User Name: Utilisateur
~ All Users Names: Utilisateur, Administrateur,
~ Unselected Option: None
Logged in as Administrator
---\\ Variables d'environnement
~ System Unit : C:\
~ %AppZHP% : C:\Users\Utilisateur\AppData\Roaming\ZHP\
~ %AppData% : C:\Users\Utilisateur\AppData\Roaming\
~ %Desktop% : C:\Users\Utilisateur\Desktop\
~ %Favorites% : C:\Users\Utilisateur\Favorites\
~ %LocalAppData% : C:\Users\Utilisateur\AppData\Local\
~ %StartMenu% : C:\Users\Utilisateur\AppData\Roaming\Microsoft\Windows\Start Menu\
~ %Windir% : C:\Windows\
~ %System% : C:\Windows\System32\
---\\ Enumération des unités disques
C: Hard drive, Flash drive, Thumb drive (Free 48 Go of 119 Go)
D: Hard drive, Flash drive, Thumb drive (Free 153 Go of 154 Go)
E: CD-ROM drive (Not Inserted)
---\\ Etat du Centre de Sécurité Windows
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] AntiSpywareOverride: OK
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] AntiVirusOverride: OK
[HKLM\SOFTWARE\Microsoft\Security Center\Svc] FirewallOverride: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Explorer] NoActiveDesktopChanges: Modified
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system] EnableLUA: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\NOHIDDEN] CheckedValue: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\SHOWALL] CheckedValue: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Associations] Application: OK
[HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon] Shell: OK
[HKLM\SYSTEM\CurrentControlSet\Services\COMSysApp] Type: OK
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\WindowsUpdate\Auto Update\Results\Install] LastSuccessTime : OK
~ Security Center: 41 Scanned in 00mn 00s
---\\ Recherche particulière de fichiers génériques
[MD5.332FEAB1435662FC6C672E25BEB37BE3] - (.Microsoft Corporation - Explorateur Windows.) (.24/02/2012 - 01:55:29.) -- C:\Windows\Explorer.exe [2871808]
[MD5.94355C28C1970635A31B3FE52EB7CEBA] - (.Microsoft Corporation - Application de démarrage de Windows.) (.14/07/2009 - 02:39:52.) -- C:\Windows\System32\Wininit.exe [129024]
[MD5.4AF089160FE082E5EA5C4AA72782DCA2] - (.Microsoft Corporation - Extensions Internet pour Win32.) (.22/11/2014 - 02:28:21.) -- C:\Windows\System32\wininet.dll [2358272]
[MD5.8CEBD9D0A0A879CDE9F36F4383B7CAEA] - (.Microsoft Corporation - Application d'ouverture de session Windows.) (.17/07/2014 - 03:07:24.) -- C:\Windows\System32\Winlogon.exe [455168]
[MD5.067FA52BFB59A56110A12312EF9AF243] - (.Microsoft Corporation - Bibliothèque de licences.) (.20/11/2010 - 14:27:28.) -- C:\Windows\System32\sppcomapi.dll [232448]
[MD5.FA886682CFC5D36718D3E436AACF10B9] - (.Microsoft Corporation - Ancillary Function Driver for WinSock.) (.30/05/2014 - 07:45:52.) -- C:\Windows\system32\Drivers\AFD.sys [497152]
[MD5.02062C0B390B7729EDC9E69C680A6F3C] - (.Microsoft Corporation - ATAPI IDE Miniport Driver.) (.14/07/2009 - 02:52:21.) -- C:\Windows\system32\Drivers\atapi.sys [24128]
[MD5.B8BD2BB284668C84865658C77574381A] - (.Microsoft Corporation - CD-ROM File System Driver.) (.14/07/2009 - 00:19:47.) -- C:\Windows\system32\Drivers\Cdfs.sys [92160]
[MD5.F036CE71586E93D94DAB220D7BDF4416] - (.Microsoft Corporation - SCSI CD-ROM Driver.) (.20/11/2010 - 10:19:22.) -- C:\Windows\system32\Drivers\Cdrom.sys [147456]
[MD5.9BB2EF44EAA163B29C4A4587887A0FE4] - (.Microsoft Corporation - DFS Namespace Client Driver.) (.20/11/2010 - 10:26:34.) -- C:\Windows\system32\Drivers\DfsC.sys [102400]
[MD5.97BFED39B6B79EB12CDDBFEED51F56BB] - (.Microsoft Corporation - High Definition Audio Bus Driver.) (.20/11/2010 - 11:43:44.) -- C:\Windows\system32\Drivers\HDAudBus.sys [122368]
[MD5.FA55C73D4AFFA7EE23AC4BE53B4592D3] - (.Microsoft Corporation - Pilote de port i8042.) (.14/07/2009 - 00:19:57.) -- C:\Windows\system32\Drivers\i8042prt.sys [105472]
[MD5.AF9B39A7E7B6CAA203B3862582E9F2D0] - (.Microsoft Corporation - IP Network Address Translator.) (.14/07/2009 - 01:10:03.) -- C:\Windows\system32\Drivers\IpNat.sys [116224]
[MD5.A5D9106A73DC88564C825D317CAC68AC] - (.Microsoft Corporation - Windows NT SMB Minirdr.) (.24/02/2012 - 02:02:21.) -- C:\Windows\system32\Drivers\MRxSmb.sys [158208]
[MD5.09594D1089C523423B32A4229263F068] - (.Microsoft Corporation - MBT Transport driver.) (.20/11/2010 - 10:23:22.) -- C:\Windows\system32\Drivers\netBT.sys [261632]
[MD5.1A29A59A4C5BA6F8C85062A613B7E2B2] - (.Microsoft Corporation - Pilote du système de fichiers NT.) (.24/01/2014 - 03:37:55.) -- C:\Windows\system32\Drivers\ntfs.sys [1684928]
[MD5.0086431C29C35BE1DBC43F52CC273887] - (.Microsoft Corporation - Pilote de port parallèle.) (.14/07/2009 - 01:00:41.) -- C:\Windows\system32\Drivers\Parport.sys [97280]
[MD5.471815800AE33E6F1C32FB1B97C490CA] - (.Microsoft Corporation - RAS L2TP mini-port/call-manager driver.) (.20/11/2010 - 11:52:36.) -- C:\Windows\system32\Drivers\Rasl2tp.sys [129536]
[MD5.548260A7B8654E024DC30BF8A7C5BAA4] - (.Microsoft Corporation - SMB Transport driver.) (.14/07/2009 - 01:09:09.) -- C:\Windows\system32\Drivers\smb.sys [93184]
[MD5.70988118145F5F10EF24720B97F35F65] - (.Microsoft Corporation - TDI Translation Driver.) (.11/11/2014 - 02:46:26.) -- C:\Windows\system32\Drivers\tdx.sys [119296]
[MD5.DF8126BD41180351A093A3AD2FC8903B] - (.Microsoft Corporation - Pilote de cliché instantané du volume.) (.24/02/2012 - 01:35:34.) -- C:\Windows\system32\Drivers\volsnap.sys [296320]
~ Generic Processes: Scanned in 00mn 01s
---\\ Etat des fichiers cachés (Caché/Total)
~ Mes images (My Pictures) : 1/2718
~ Mes musiques (My Musics) : 199/2390
~ Mes Videos (My Videos) : 1/26
~ Mes Favoris (My Favorites) : 1/107
~ Mes Documents (My Documents) : 1/122
~ Mon Bureau (My Desktop) : 1/17
~ Menu demarrer (Programs) : 1/33
~ Hidden Files: Scanned in 00mn 11s
---\\ Processus lancés
[MD5.5AC92ABC3A201B79A73B1011B078EAE0] - (.ASUSTeK Computer Inc. - ASUS Quick Gesture Exe.) -- C:\Program Files (x86)\ASUS\ASUS Virtual Touch\QuickGesture\x86\QuickGesture.exe [17872] [PID.3244]
[MD5.AC33AA3B1C532A8B5FAEC60862270A2A] - (.ASUSTek Computer Inc. - ASUS USB Charger Plus.) -- C:\Program Files (x86)\ASUS\USBChargerPlus\USBChargerPlus.exe [1121448] [PID.3332]
[MD5.6B3BA5BB455D7A4FD16B697B8F73858F] - (.ASUSTek Computer Inc. - ASUS FaceLogon Application.) -- C:\Program Files (x86)\ASUS\FaceLogon\sensorsrv.exe [473728] [PID.3432]
[MD5.A79DAAD890E05A4B441158D1D8E6BF0B] - (.ASUSTeK Computer Inc. - ASUS Live Update.) -- C:\Program Files (x86)\ASUS\ASUS Live Update\LiveUpdate.exe [1556640] [PID.3464]
[MD5.2CC9F71A12C3F7E1D8F1EBD52163637C] - (.ASUSTek Computer Inc. - ATKOSD2.) -- C:\Program Files (x86)\ASUS\ATK Package\ATKOSD2\ATKOSD2.exe [318080] [PID.3472]
[MD5.89D2706FCD45E33CECFBD46BCBAD7E16] - (.Microsoft Corporation - Tablet PC Input Panel Helper.) -- C:\Program Files (x86)\Common Files\Microsoft Shared\Ink\TabTip32.exe [10240] [PID.3548]
[MD5.1E1C105D5EDE1F219AD8EA4C3FD56F0F] - (.ASUSTeK Computer Inc. - A program that manage wireless devices in s.) -- C:\Program Files (x86)\ASUS\Wireless Console 3\wcourier.exe [2321624] [PID.3584]
[MD5.C9E2D38B73524AF3B281299BA04E5205] - (.Kaspersky Lab ZAO - Kaspersky Anti-Virus.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\avpui.exe [1005352] [PID.2788]
[MD5.838D4B1E7C7FDC6E28368A6B3ED5DE09] - (.ASUS - ACMON.) -- C:\Program Files (x86)\ASUS\Splendid\ACMON.exe [90792] [PID.4740]
[MD5.F0EA603E7B91046CA48EA4B3593A007D] - (.Micro Application - Pas de description.) -- C:\Program Files (x86)\Micro Application\LauncherMA.exe [485376] [PID.4976]
[MD5.4D241A6A8F6BA9FA32FF836551FFDCEA] - (.Intel Corporation - Intel(R) USB 3.0 Monitor.) -- C:\Program Files (x86)\Intel\Intel(R) USB 3.0 eXtensible Host Controller Driver\Application\iusb3mon.exe [291608] [PID.5060]
[MD5.BC31B27061F27E8968CD0435C038F712] - (.ASUS - ATK Media.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Media\DMedia.exe [174720] [PID.188]
[MD5.98CADC34741738CFC24F5CDFDAA408FA] - (.ASUSTeK - ACEngSvr Module.) -- C:\Windows\SysWOW64\ACEngSvr.exe [162456] [PID.4472]
[MD5.5AEBF6FA9805C9101220AA4FB4FA17E7] - (.ASUS - HControlUser.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\HControlUser.exe [105016] [PID.2576]
[MD5.35048D8E8A0BF7A797CD5757ACD7EED0] - (.CyberLink - CyberLink MediaLibray Service.) -- C:\Program Files (x86)\CyberLink\Power2Go\CLMLSvc.exe [107816] [PID.4304]
[MD5.ECDF500485D7E9E6252260993AE70E70] - (.CANON INC. - Canon Quick Menu.) -- C:\Program Files (x86)\Canon\Quick Menu\CNQMMAIN.exe [1282632] [PID.2376]
[MD5.6B53177248AC5327FFB5CB2D5C500C94] - (.CANON INC. - Canon IJ Network Scanner Selector EX.) -- C:\Program Files (x86)\Canon\IJ Network Scanner Selector EX\CNMNSST.exe [453736] [PID.3704]
[MD5.082EB783973B14187B01A22226E0AE04] - (.CANON INC. - Canon Quick Menu Updater.) -- C:\Program Files (x86)\Canon\Quick Menu\CNQMUPDT.exe [1088088] [PID.2564]
[MD5.1042EFC39A951A8978BB67C0A9E2E568] - (.CANON INC. - Canon Quick Menu Image Display.) -- C:\Program Files (x86)\Canon\Quick Menu\CNQMSWCS.exe [989800] [PID.3852]
[MD5.A63DC5C2EA944E6657203E0C8EDEAF61] - (.Microsoft Corporation - COM Surrogate.) -- C:\Windows\SysWOW64\DllHost.exe [7168] [PID.6404]
[MD5.3C13F26A4766752314A5413038BD86B4] - (.Malwarebytes Corporation - Malwarebytes Anti-Malware.) -- C:\Program Files (x86)\Malwarebytes Anti-Malware\mbam.exe [7229752] [PID.18812]
[MD5.A24BFBAE8B50A6780B68FF3673FAB52F] - (.Microsoft Corporation - Internet Explorer.) -- C:\Program Files (x86)\Internet Explorer\IEXPLORE.exe [815280] [PID.7952]
[MD5.3AE345C9280228C249579220735A857D] - (.Nicolas Coolman - ZHPDiag.) -- C:\Program Files (x86)\ZHPDiag\ZHPDiag.exe [8156672] [PID.392]
[MD5.A3626C6D3F2DC95497F3F61842D7FD89] - (.ASUS - ASLDR Service.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\ASLDRSrv.exe [80512] [PID.1348]
[MD5.DBC598E47E7A382E60E2A4745D41FEF9] - (.ASUS - GFNEXSrv.) -- C:\Program Files (x86)\ASUS\ATK Package\ATKGFNEX\GFNEXSrv.exe [96896] [PID.1392]
[MD5.FC5B75CA6A1DA31EDD4F8D53F5540B98] - (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) -- C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe [81088] [PID.1700]
[MD5.BC8A3EC1BAE3D18256C09DDE1082D0F3] - (.Samsung - AllShareFrameworkDMS.) -- C:\Program Files\Samsung\AllShare Framework DMS\1.3.23\AllShareFrameworkDMS.exe [755080] [PID.1748]
[MD5.6A122B4F0E5293CACFA8A5F2CBA9B356] - (.ASUS - ASUS InstantOn Program.) -- C:\Program Files (x86)\ASUS\InstantOn for NB\InsOnSrv.exe [277120] [PID.1760]
[MD5.0D2F8F4055903A762AD46204E5A42E86] - (.Kaspersky Lab ZAO - Kaspersky Anti-Virus.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\avp.exe [214512] [PID.1804]
[MD5.C5E4602D85029C666A42890A3B2DFA45] - (.Pas de propriétaire - Inkjet Printer/Scanner/Fax Extended Survey.) -- C:\Program Files (x86)\Canon\IJPLM\IJPLMSVC.exe [140936] [PID.1176]
[MD5.896AA2F1D79662B17D5DBBE588E24E30] - (...) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\FWService\IntelMeFWService.exe [128280] [PID.1836]
[MD5.3C6630473DD42FFC57D9F5564F533127] - (.Intel Corporation - Intel(R) Dynamic Application Loader Host In.) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe [161560] [PID.1904]
[MD5.C14E6798A092E0E86556104767BEBD48] - (.ASUSTek Computer Inc. - HControl.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\HControl.exe [174720] [PID.2740]
[MD5.EDDC3BE5235C25590DC3BB3F40E4EAC6] - (.ASUS - ASUS InstantOn Program.) -- C:\Program Files (x86)\ASUS\InstantOn for NB\InsOnWMI.exe [309888] [PID.1172]
[MD5.149126216A694E6BA84E92ECA77AAE3B] - (.ASUS - ATKOSD.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\ATKOSD.exe [2488888] [PID.3340]
[MD5.AA11E1368EEB237DD100BAC6AFFE1C57] - (.ASUS - KBFiltr.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\KBFiltr.exe [113208] [PID.3392]
[MD5.4A7C441D99D86704D194E7678873B95D] - (.ASUS - WDC.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\WDC.exe [174648] [PID.3400]
[MD5.F02A533F517EB38333CB12A9E8963773] - (.Google Inc. - Programme d'installation de Google.) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [136176] [PID.3500]
[MD5.2B23FAA39D8F949ED5EEE03ECA50BCD5] - (.Intel Corporation - Local Manageability Service.) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe [277784] [PID.3348]
[MD5.3C5405EF78576E8E4D791EB18F6856A8] - (.Intel Corporation - User Notification Service.) -- C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe [363800] [PID.2160]
~ Processes Running: Scanned in 00mn 01s
---\\ Mozilla Firefox, Plugins,Demarrage,Recherche,Extensions (P2,M0,M1,M2,M3)
P2 - FPN: [HKLM] [@java.com/DTPlugin,version=10.17.2] - (.Oracle Corporation - NPRuntime Script Plug-in Library for Java(TM) Deploy.) -- C:\Windows\system32\npDeployJava1.dll
P2 - FPN: [HKLM] [@java.com/JavaPlugin,version=10.17.2] - (.Oracle Corporation - Next Generation Java Plug-in 10.17.2 for Mozilla browsers.) -- C:\Program Files\Java\jre7\bin\plugin2\npjp2.dll
P2 - FPN: [HKLM] [@Microsoft.com/NpCtrl,version=1.0] - (. Microsoft Corporation - 5.1.30514.0.) -- C:\Program Files\Microsoft Silverlight\5.1.30514.0\npctrl.dll
~ Firefox Browser: 3 Scanned in 00mn 00s
---\\ Internet Explorer, Démarrage,Recherche,URLSearchHook, Phishing (R0,R1,R3,R4)
R0 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = www.google.com
R0 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = www.google.com
R0 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = www.google.com
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = https://www.microsoft.com/fr-fr/
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Search Page = www.google.com
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Extensions Off Page = about:noadd-ons
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Security Risk Page = about:securityrisk
R1 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Default_Search_URL = www.google.com
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\AboutURLs,Tabs = res://ieframe.dll/tabswelcome.htm
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = www.google.com
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Page_URL = www.google.com
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Default_Search_URL = www.google.com
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Extensions Off Page = about:noadd-ons
R1 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\Main,Security Risk Page = about:securityrisk
R3 - URLSearchHook: Microsoft Url Search Hook [64Bits] - {CFBFAE00-17A6-11D0-99CB-00C04FD64497} . (.Microsoft Corporation - Navigateur Internet.) (11.00.9600.17496 (winblue_r5.141121-1500)) -- C:\Windows\SysWOW64\ieframe.dll
R4 - HKLM\SOFTWARE\Microsoft\Internet Explorer\PhishingFilter,EnabledV8 = 1
R4 - HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\PhishingFilter,EnabledV8 = 1
~ IE Browser: 19 Scanned in 00mn 00s
---\\ Internet Explorer, Proxy Management (R5)
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyServer = no key
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyEnable = 0
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,MigrateProxy = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1 = 1
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,AutoConfigProxy = wininet.dll
~ Proxy management: Scanned in 00mn 00s
---\\ Analyse des lignes F0, F1, F2, F3 - IniFiles, Autoloading programs
F2 - REG:system.ini: USERINIT=C:\Windows\system32\userinit.exe,
F2 - REG:system.ini: Shell=C:\Windows\explorer.exe
F2 - REG:system.ini: VMApplet=C:\Windows\System32\SystemPropertiesPerformance.exe
~ Keys: Scanned in 00mn 00s
---\\ Hosts file redirection (O1)
~ Le fichier hôte est sain (The hosts file is clean) (21)
~ Hosts File: Scanned in 00mn 00s
---\\ Browser Helper Objects de navigateur (O2)
O2 - BHO: Canon Easy-WebPrint EX BHO [64Bits] - {3785D0AD-BFFF-47F6-BF5B-A587C162FED9} . (.CANON INC. - Easy-WebPrint EX.) -- C:\Program Files (x86)\Canon\Easy-WebPrint EX\ewpexbho.dll
O2 - BHO: ContentBlockerBrowserHelperObject [64Bits] - {5564CC73-EFA7-4CBF-918A-5CF7FBBFFF4F} . (.Kaspersky Lab ZAO - Content Blocker Plugin.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\IEExt\ContentBlocker\ie_content_blocker_plugin.dll
O2 - BHO: VirtualKeyboardBrowserHelperObject [64Bits] - {73455575-E40C-433C-9784-C78DC7761455} . (.Kaspersky Lab ZAO - Virtual Keyboard Plugin.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\IEExt\VirtualKeyboard\ie_virtual_keyboard_plugin.dll
O2 - BHO: Windows Live ID Sign-in Helper [64Bits] - {9030D464-4C02-4ABF-8ECC-5164760863C6} . (.Microsoft Corp. - Microsoft® Windows Live ID Login Helper.) -- C:\Program Files (x86)\Common Files\Microsoft Shared\Windows Live\WindowsLiveLogin.dll
O2 - BHO: Safe Money Plugin [64Bits] - {9E6D0D23-3D72-4A94-AE1F-2D167624E3D9} . (.Kaspersky Lab ZAO - Safe Money Plugin.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\IEExt\OnlineBanking\online_banking_bho.dll
O2 - BHO: Bing Bar Helper [64Bits] - {d2ce3e00-f94a-4740-988e-03dc2f38c34f} . (.Microsoft Corporation. - Extensions du client Bing.) -- C:\Program Files (x86)\Microsoft\BingBar\7.3.132.0\BingExt.dll =>Toolbar.Bing
O2 - BHO: link filter bho [64Bits] - {E33CF602-D945-461A-83F0-819F76A199F8} . (.Kaspersky Lab ZAO - URL Advisor Plugin.) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\IEExt\UrlAdvisor\klwtbbho.dll
O2 - BHO: Java(tm) Plug-In SSV Helper [64Bits] - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} Clé orpheline
O2 - BHO: Java(tm) Plug-In 2 SSV Helper [64Bits] - {DBC80044-A445-435b-BC74-9C25C1C588A9} Clé orpheline
~ BHO: 16 Scanned in 00mn 00s
---\\ Internet Explorer Toolbars (O3)
O3 - Toolbar: Bing Bar - [HKLM]{8dcb7100-df86-4384-8842-8fa844297b3f} . (.Microsoft Corporation. - Bing Client Extensions.) -- C:\Program Files (x86)\Microsoft\BingBar\7.3.132.0\amd64\BingExt.dll =>Toolbar.Bing
O3 - Toolbar: Canon Easy-WebPrint EX - [HKLM]{759D9886-0C6F-4498-BAB6-4A5F47C6C72F} . (.CANON INC. - Easy-WebPrint EX.) -- C:\Program Files (x86)\Canon\Easy-WebPrint EX\addon64\ewpexhlp.dll
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{759D9886-0C6F-4498-BAB6-4A5F47C6C72F} Clé orpheline
~ Toolbar: Scanned in 00mn 00s
---\\ Applications lancées au démarrage du système (O4)
O4 - HKLM\..\Run: [IgfxTray] . (.Intel Corporation - igfxTray Module.) -- C:\Windows\system32\igfxtray.exe
O4 - HKLM\..\Run: [HotKeysCmds] . (.Intel Corporation - hkcmd Module.) -- C:\Windows\system32\hkcmd.exe
O4 - HKLM\..\Run: [ETDCtrl] C:\Program Files (x86)\Elantech\ETDCtrl.exe (.not file.)
O4 - HKLM\..\Run: [AmIcoSinglun64] . (.Alcor Micro Corp. - Single LUN Icon Utility for VID 058F PID 63.) -- C:\Program Files (x86)\AmIcoSingLun\AmIcoSinglun64.exe
O4 - HKLM\..\Run: [ACMON] . (.ASUS - ACMON.) -- C:\Program Files (x86)\ASUS\Splendid\ACMON.exe
O4 - HKLM\..\Run: [Samsung Link] . (.Copyright 2013 SAMSUNG - Samsung Link Tray Agent.) -- C:\Users\Utilisateur\Pictures\2013-07-28\Samsung Link\Samsung Link Tray Agent.exe
O4 - HKLM\..\Wow6432Node\Run: [ASUSPRP] . (.ASUSTek Computer Inc. - ASUS Product Register Program.) -- C:\Program Files (x86)\ASUS\APRP\APRP.exe
O4 - HKLM\..\Wow6432Node\Run: [ASUSWebStorage] . (.ecareme - AsusWebStorage.) -- C:\Program Files (x86)\ASUS\ASUS WebStorage\3.0.108.222\AsusWSPanel.exe
O4 - HKLM\..\Wow6432Node\Run: [USB3MON] . (.Intel Corporation - Intel(R) USB 3.0 Monitor.) -- C:\Program Files (x86)\Intel\Intel(R) USB 3.0 eXtensible Host Controller Driver\Application\iusb3mon.exe
O4 - HKLM\..\Wow6432Node\Run: [HDAudDeck] . (.VIA - VIA HD Audio CPL.) -- C:\Program Files (x86)\VIA\VIAudioi\VDeck\VDeck.exe
O4 - HKLM\..\Wow6432Node\Run: [ATKOSD2] . (.ASUSTek Computer Inc. - ATKOSD2.) -- C:\Program Files (x86)\ASUS\ATK Package\ATKOSD2\ATKOSD2.exe
O4 - HKLM\..\Wow6432Node\Run: [ATKMEDIA] . (.ASUS - ATK Media.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Media\DMedia.exe
O4 - HKLM\..\Wow6432Node\Run: [HControlUser] . (.ASUS - HControlUser.) -- C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\HControlUser.exe
O4 - HKLM\..\Wow6432Node\Run: [CLMLServer] . (.CyberLink - CyberLink MediaLibray Service.) -- C:\Program Files (x86)\CyberLink\Power2Go\CLMLSvc.exe
O4 - HKLM\..\Wow6432Node\Run: [tuto4pc_fr_33] Clé orpheline =>PUP.AgenceExclusive
O4 - HKLM\..\Wow6432Node\Run: [CanonQuickMenu] . (.CANON INC. - Canon Quick Menu.) -- C:\Program Files (x86)\Canon\Quick Menu\CNQMMAIN.exe
O4 - HKLM\..\Wow6432Node\Run: [IJNetworkScannerSelectorEX] . (.CANON INC. - Canon IJ Network Scanner Selector EX.) -- C:\Program Files (x86)\Canon\IJ Network Scanner Selector EX\CNMNSST.exe
O4 - HKUS\S-1-5-19\..\Run: [Sidebar] . (.Microsoft Corporation - Gadgets du Bureau Windows.) -- C:\Program Files (x86)\Windows Sidebar\Sidebar.exe =>.Microsoft Corporation
O4 - HKUS\S-1-5-20\..\Run: [Sidebar] . (.Microsoft Corporation - Gadgets du Bureau Windows.) -- C:\Program Files (x86)\Windows Sidebar\Sidebar.exe =>.Microsoft Corporation
O4 - HKUS\S-1-5-19\..\RunOnce: [mctadmin] . (.Microsoft Corporation - MCTAdmin.) -- C:\Windows\System32\mctadmin.exe =>.Microsoft Corporation
O4 - HKUS\S-1-5-20\..\RunOnce: [mctadmin] . (.Microsoft Corporation - MCTAdmin.) -- C:\Windows\System32\mctadmin.exe =>.Microsoft Corporation
~ Application: Scanned in 00mn 00s
---\\ Invisibilité de l'icône d'options IE dans le panneau de Configuration (O5)
O5 - control.ini: [HKLM\..\Control Panel] inetcpl.cpl=no
~ IE Control Panel: 1 Scanned in 00mn 00s
---\\ Boutons situés sur la barre d'outils principale d'Internet Explorer (O9)
O9 - Extra button: Clavier virtuel [64Bits] - {0C4CC089-D306-440D-9772-464E226F6539} . (...) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\kbrd.ico
O9 - Extra button: Analyse des liens [64Bits] - {CCF151D8-D089-449F-A5A4-D9909053F20F} . (...) -- C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\logo.ico
~ IE Extra Buttons: Scanned in 00mn 00s
---\\ Winsock hijacker (Layered Service Provider) (O10)
O10 - WLSP:\000000000001\Winsock LSP File . (.Microsoft Corporation - Network Location Awareness 2.) -- C:\Windows\system32\NLAapi.dll
O10 - WLSP:\000000000002\Winsock LSP File . (.Microsoft Corporation - Fournisseur Shim d'affectation de noms de messagerie.) -- C:\Windows\system32\napinsp.dll
O10 - WLSP:\000000000003\Winsock LSP File . (.Microsoft Corporation - Fournisseur d'espace de noms PNRP.) -- C:\Windows\system32\pnrpnsp.dll
O10 - WLSP:\000000000004\Winsock LSP File . (.Microsoft Corporation - Fournisseur d'espace de noms PNRP.) -- C:\Windows\system32\pnrpnsp.dll
O10 - WLSP:\000000000005\Winsock LSP File . (.Microsoft Corporation - Windows Sockets Helper DLL.) -- C:\Windows\system32\wshbth.dll
O10 - WLSP:\000000000006\Winsock LSP File . (.Microsoft Corporation - Fournisseur de service Sockets 2.0 de Microsoft Windows.) -- C:\Windows\system32\mswsock.dll =>.Microsoft Corporation
O10 - WLSP:\000000000007\Winsock LSP File . (.Microsoft Corporation - LDAP RnR Provider DLL.) -- C:\Windows\system32\winrnr.dll
O10 - WLSP:\000000000008\Winsock LSP File . (.Microsoft Corp. - Microsoft® Windows Live ID Namespace Provider.) -- C:\Program Files (x86)\Common Files\Microsoft Shared\Windows Live\WLIDNSP.dll =>.Microsoft Corporation
O10 - WLSP:\000000000009\Winsock LSP File . (.Microsoft Corp. - Microsoft® Windows Live ID Namespace Provider.) -- C:\Program Files (x86)\Common Files\Microsoft Shared\Windows Live\WLIDNSP.dll =>.Microsoft Corporation
~ Winsock: 9 Scanned in 00mn 00s
---\\ Modification Domaine/Adresses DNS (O17)
O17 - HKLM\System\CCS\Services\Tcpip\..\{A3FC3F41-3152-47F6-B016-BF078CFE994E}: DhcpNameServer = 212.27.40.241 212.27.40.240
O17 - HKLM\System\CCS\Services\Tcpip\..\{E7E81D38-BB25-487D-8D01-BD66D91D9B0F}: DhcpNameServer = 192.168.1.254
O17 - HKLM\System\CCS\Services\Tcpip\..\{E7E81D38-BB25-487D-8D01-BD66D91D9B0F}: DhcpDomain = easydeal.local
O17 - HKLM\System\CS1\Services\Tcpip\..\{A3FC3F41-3152-47F6-B016-BF078CFE994E}: DhcpNameServer = 212.27.40.241 212.27.40.240
O17 - HKLM\System\CS1\Services\Tcpip\..\{E7E81D38-BB25-487D-8D01-BD66D91D9B0F}: DhcpNameServer = 192.168.1.254
O17 - HKLM\System\CS1\Services\Tcpip\..\{E7E81D38-BB25-487D-8D01-BD66D91D9B0F}: DhcpDomain = easydeal.local
O17 - HKLM\System\CS2\Services\Tcpip\..\{A3FC3F41-3152-47F6-B016-BF078CFE994E}: DhcpNameServer = 212.27.40.241 212.27.40.240
O17 - HKLM\System\CS2\Services\Tcpip\..\{E7E81D38-BB25-487D-8D01-BD66D91D9B0F}: DhcpNameServer = 192.168.1.254
O17 - HKLM\System\CS2\Services\Tcpip\..\{E7E81D38-BB25-487D-8D01-BD66D91D9B0F}: DhcpDomain = easydeal.local
O17 - HKLM\System\CCS\Services\Tcpip\Parameters: DhcpNameServer = 212.27.40.241 212.27.40.240
~ Domain: Scanned in 00mn 00s
---\\ Protocole additionnel (O18)
O18 - Handler: wlpg [64Bits] - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} . (...) --
O18 - Filter: application/x-msdownload [64Bits] - {1E66F26B-79EE-11D2-8710-00C04F79ED0D} . (.Microsoft Corporation - Microsoft .NET Runtime Execution Engine.) -- C:\Windows\System32\mscoree.dll =>.Microsoft Corporation
~ Protocole Additionnel: Scanned in 00mn 00s
---\\ Valeur de Registre AppInit_DLLs et sous-clés Winlogon Notify (autorun) (O20)
O20 - Winlogon Notify: igfxcui . (.Intel Corporation - igfxdev Module.) -- C:\Windows\System32\igfxdev.dll
~ Winlogon: Scanned in 00mn 00s
---\\ Valeur de Registre AppInit_DLLs et sous-clés Winlogon Notify (autorun) (O20)
O20 - AppInit_DLLs: . (...) - C:\Program Files (x86)\SupTab\SEARCH~2.dll (.not file.) =>PUP.SupTab
~ AppInit DLL: Scanned in 00mn 00s
---\\ Clé de Registre autorun ShellServiceObjectDelayLoad (SSO/SSODL) (O21)
O21 - SSODL: WebCheck - {E6FB5E20-DE35-11CF-9C87-00AA005127ED} - CLSID or File not found.
~ SSODL: 1 Scanned in 00mn 00s
---\\ Liste des services NT non Microsoft et non désactivés (O23)
O23 - Service: Adobe Acrobat Update Service (AdobeARMservice) . (.Adobe Systems Incorporated - Adobe Acrobat Update Service.) - C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\armsvc.exe
O23 - Service: AllShare Framework DMS (AllShare Framework DMS) . (.Samsung - AllShareFrameworkManagerDMS Monitoring DMS.) - C:\Program Files\Samsung\AllShare Framework DMS\1.3.23\AllShareFrameworkManagerDMS.exe
O23 - Service: ASLDR Service (ASLDRService) . (.ASUS - ASLDR Service.) - C:\Program Files (x86)\ASUS\ATK Package\ATK Hotkey\ASLDRSrv.exe
O23 - Service: ASUS InstantOn Service (ASUS InstantOn) . (.ASUS - ASUS InstantOn Program.) - C:\Program Files (x86)\ASUS\InstantOn for NB\InsOnSrv.exe
O23 - Service: ATKGFNEX Service (ATKGFNEXSrv) . (.ASUS - GFNEXSrv.) - C:\Program Files (x86)\ASUS\ATK Package\ATKGFNEX\GFNEXSrv.exe
O23 - Service: Kaspersky Anti-Virus Service (AVP) . (.Kaspersky Lab ZAO - Kaspersky Anti-Virus.) - C:\Program Files (x86)\Kaspersky Lab\Kaspersky Anti-Virus 14.0.0\avp.exe
O23 - Service: Google Update Service (gupdate) (gupdate) . (.Google Inc. - Programme d'installation de Google.) - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe =>.Google Inc
O23 - Service: Canon Inkjet Printer/Scanner/Fax Extended Survey Program (IJPLMSVC) . (.Pas de propriétaire - Inkjet Printer/Scanner/Fax Extended Survey.) - C:\Program Files (x86)\Canon\IJPLM\IJPLMSVC.exe
O23 - Service: Intel(R) Capability Licensing Service Interface (Intel(R) Capability Licensing Service Interface) . (.Intel(R) Corporation - Intel(R) Capability Licensing Service Inter.) - C:\Program Files\Intel\iCLS Client\HeciServer.exe
O23 - Service: Intel(R) ME Service (Intel(R) ME Service) . (...) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\FWService\IntelMeFWService.exe
O23 - Service: Intel(R) Dynamic Application Loader Host Interface Service (jhi_service) . (.Intel Corporation - Intel(R) Dynamic Application Loader Host In.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe
O23 - Service: Intel(R) Management and Security Application Local Manageme (LMS) . (.Intel Corporation - Local Manageability Service.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
O23 - Service: Samsung Link Service (Samsung Link Service) . (.Copyright 2013 SAMSUNG - Samsung Link Service.) - C:\Users\Utilisateur\Pictures\2013-07-28\Samsung Link\Samsung Link.exe
O23 - Service: Intel(R) Management and Security Application User Notificat (UNS) . (.Intel Corporation - User Notification Service.) - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe
O23 - Service: VIA Karaoke digital mixer Service (VIAKaraokeService) . (.VIA Technologies, Inc. - Service binary.) - C:\Windows\System32\viakaraokesrv.exe
~ Services: 15 Scanned in 00mn 11s
---\\ Enumération Active Desktop & MHTML Editor (O24)
O24 - Default MHTML Editor: Last - .(...) - (.not file.)
~ Desktop Component: 4 Scanned in 00mn 00s
---\\ Enumère les données de BootExecute (BEX) (O34)
O34 - HKLM BootExecute: (autocheck autochk *) - File not found
~ BEX: 1 Scanned in 00mn 00s
---\\ Tâches planifiées en automatique (O39)
[MD5.3E04F1E482357B1FC8B088197C3D9FF8] [APT] [Adobe Acrobat Update Task] (.Adobe Systems Incorporated.) -- C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe [1022152]
[MD5.A2A9C100FE1BE20A76C0B80D4CA44103] [APT] [Adobe Flash Player Updater] (.Adobe Systems Incorporated.) -- C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [267440]
[MD5.A79DAAD890E05A4B441158D1D8E6BF0B] [APT] [ASUS Live Update] (.ASUSTeK Computer Inc..) -- C:\Program Files (x86)\ASUS\ASUS Live Update\LiveUpdate.exe [1556640]
[MD5.3B9ED0E96B9E83B2CF2A57AF0FD3BB09] [APT] [ASUS P4G] (.ASUS.) -- C:\Program Files\ASUS\P4G\BatteryLife.exe [1004464]
[MD5.5AC92ABC3A201B79A73B1011B078EAE0] [APT] [ASUS Quick Gesture] (.ASUSTeK Computer Inc..) -- C:\Program Files (x86)\ASUS\ASUS Virtual Touch\QuickGesture\x86\QuickGesture.exe [17872]
[MD5.A4EE07DF5DB9EBA55EF019932EECCBE7] [APT] [ASUS Quick Gesture (x64)] (.ASUSTeK Computer Inc..) -- C:\Program Files (x86)\ASUS\ASUS Virtual Touch\QuickGesture\x64\QuickGesture64.exe [18896]
[MD5.6B3BA5BB455D7A4FD16B697B8F73858F] [APT] [ASUS SmartLogon Console Sensor] (.ASUSTek Computer Inc..) -- C:\Program Files (x86)\ASUS\FaceLogon\sensorsrv.exe [473728]
[MD5.AC33AA3B1C532A8B5FAEC60862270A2A] [APT] [ASUS USB Charger Plus] (.ASUSTek Computer Inc..) -- C:\Program Files (x86)\ASUS\USBChargerPlus\USBChargerPlus.exe [1121448]
[MD5.1E1C105D5EDE1F219AD8EA4C3FD56F0F] [APT] [ASUS Wireless Console 3] (.ASUSTeK Computer Inc..) -- C:\Program Files (x86)\ASUS\Wireless Console 3\wcourier.exe [2321624]
[MD5.2CC9F71A12C3F7E1D8F1EBD52163637C] [APT] [ATKOSD2] (.ASUSTek Computer Inc..) -- C:\Program Files (x86)\ASUS\ATK Package\ATKOSD2\ATKOSD2.exe [318080]
[MD5.A9DA5B43CF597F83B1EB441968E24891] [APT] [CCleanerSkipUAC] (.Piriform Ltd.) -- C:\Program Files\CCleaner\CCleaner.exe [3497240]
[MD5.F02A533F517EB38333CB12A9E8963773] [APT] [GoogleUpdateTaskMachineCore] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [136176]
[MD5.F02A533F517EB38333CB12A9E8963773] [APT] [GoogleUpdateTaskMachineUA] (.Google Inc..) -- C:\Program Files (x86)\Google\Update\GoogleUpdate.exe [136176]
[MD5.C7AAC31A910E4BBFDF94D3786ED13E71] [APT] [ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d] (.Intel Corporation.) -- C:\Program Files (x86)\Intel\Intel(R) ME FW Recovery Agent\bin\Bootstrap.exe [233224]
[MD5.C7AAC31A910E4BBFDF94D3786ED13E71] [APT] [ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d-Logon] (.Intel Corporation.) -- C:\Program Files (x86)\Intel\Intel(R) ME FW Recovery Agent\bin\Bootstrap.exe [233224]
[MD5.00000000000000000000000000000000] [APT] [Rocket Updater] (...) -- C:\Users\Utilisateur\AppData\Roaming\ROCKET~1\UPDATE~1\UPDATE~1.exe (.not file.) [0] =>PUP.RockTurner
[MD5.00000000000000000000000000000000] [APT] [{D8CF542E-5CE9-4051-A9C8-5BA5BA875CC7}] (...) -- C:\Program Files (x86)\Asus\Game Park\Mahjong Memoirs\Uninstall.exe (.not file.) [0]
O39 - APT: Adobe Flash Player Updater - (.Adobe Systems Incorporated.) -- C:\Windows\Tasks\Adobe Flash Player Updater.job [1002]
O39 - APT: Adobe Flash Player Updater - (.Adobe Systems Incorporated.) -- C:\Windows\System32\Tasks\Adobe Flash Player Updater [1002]
O39 - APT: GoogleUpdateTaskMachineCore - (.Google Inc..) -- C:\Windows\Tasks\GoogleUpdateTaskMachineCore.job [908]
O39 - APT: GoogleUpdateTaskMachineCore - (.Google Inc..) -- C:\Windows\System32\Tasks\GoogleUpdateTaskMachineCore [908]
O39 - APT: GoogleUpdateTaskMachineUA - (.Google Inc..) -- C:\Windows\Tasks\GoogleUpdateTaskMachineUA.job [912]
O39 - APT: GoogleUpdateTaskMachineUA - (.Google Inc..) -- C:\Windows\System32\Tasks\GoogleUpdateTaskMachineUA [912]
O39 - APT: ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d-Logon - (.Intel Corporation.) -- C:\Windows\Tasks\ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d-Logon.job [828]
O39 - APT: ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d-Logon - (.Intel Corporation.) -- C:\Windows\System32\Tasks\ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d-Logon [828]
O39 - APT: ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d - (.Intel Corporation.) -- C:\Windows\Tasks\ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d.job [830]
O39 - APT: ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d - (.Intel Corporation.) -- C:\Windows\System32\Tasks\ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d [830]
O39 - APT: Rocket Updater - (...) -- C:\Windows\Tasks\Rocket Updater.job [310] =>PUP.RockTurner
O39 - APT: Rocket Updater - (...) -- C:\Windows\System32\Tasks\Rocket Updater [310] =>PUP.RockTurner
~ Scheduled Task: 26 Scanned in 00mn 07s
---\\ Composants installés (ActiveSetup Installed Components) (O40)
O40 - ASIC: Microsoft Windows Media Player [64Bits] - >{22d6f312-b0f6-11d0-94ab-0080c74c7e95} . (.Microsoft Corporation - Ressources du Lecteur Windows Media.) -- C:\Windows\System32\wmploc.dll =>.Microsoft Corporation
O40 - ASIC: Microsoft Windows Media Player 12.0 [64Bits] - {22d6f312-b0f6-11d0-94ab-0080c74c7e95} . (.Microsoft Corporation - Windows Media Player Extension.) -- C:\Windows\SysWOW64\wmpdxm.dll =>.Microsoft Corporation
O40 - ASIC: Themes Setup [64Bits] - {2C7339CF-2B09-4501-B3F3-F3508C9228ED} . (.Microsoft Corporation - API Windows Theme.) -- C:\Windows\System32\themeui.dll
O40 - ASIC: Internet Explorer [64Bits] - {2D46B6DC-2207-486B-B523-A557E6D54B47} . (.Microsoft Corporation - Interpréteur de commandes Windows.) -- C:\Windows\system32\cmd.exe =>.Microsoft Corporation
O40 - ASIC: Microsoft Windows [64Bits] - {44BBA840-CC51-11CF-AAFA-00AA00B6015C} . (.Microsoft Corporation - Windows Mail.) -- C:\Program Files (x86)\Windows Mail\WinMail.exe =>.Microsoft Corporation
O40 - ASIC: Browsing Enhancements [64Bits] - {630b1da0-b465-11d1-9948-00c04f98bbc9} . (.Microsoft Corporation - Extension Shell dossier FTP Microsoft Internet Explorer..) -- C:\Windows\System32\msieftp.dll
O40 - ASIC: Microsoft Windows Media Player [64Bits] - {6BF52A52-394A-11d3-B153-00C04F79FAA6} . (.Microsoft Corporation - Ressources du Lecteur Windows Media.) -- C:\Windows\System32\wmploc.dll =>.Microsoft Corporation
O40 - ASIC: Windows Desktop Update [64Bits] - {89820200-ECBD-11cf-8B85-00AA005B4340} . (.Microsoft Corporation - DLL commune du shell Windows.) -- C:\Windows\System32\shell32.dll
O40 - ASIC: Web Platform Customizations [64Bits] - {89820200-ECBD-11cf-8B85-00AA005B4383} . (.Microsoft Corporation - Utilitaire d'initialisation d'Internet Explorer par utilisateur.) -- C:\Windows\System32\ie4uinit.exe
O40 - ASIC: (no name) [64Bits] - {89B4C1CD-B018-4511-B0A1-5476DBF70820} . (.Microsoft Corporation - Microsoft .NET IE SECURITY REGISTRATION.) -- C:\Windows\system32\mscories.dll
~ Active Setup: 10 Scanned in 00mn 00s
---\\ Pilotes lancés au démarrage du système (O41)
O41 - Driver: C:\Windows\System32\drivers\afd.sys (AFD) . (.Microsoft Corporation - Ancillary Function Driver for WinSock.) - C:\Windows\system32\drivers\afd.sys
O41 - Driver: (ATKWMIACPIIO) . (.ASUS - ATK WMIACPI Utility.) - C:\Program Files (x86)\ASUS\ATK Package\ATK WMIACPI\atkwmiacpi64.sys
O41 - Driver: (blbdrive) . (.Microsoft Corporation - BLB Drive Driver.) - C:\Windows\System32\DRIVERS\blbdrive.sys
O41 - Driver: (cdrom) . (.Microsoft Corporation - SCSI CD-ROM Driver.) - C:\Windows\System32\DRIVERS\cdrom.sys
O41 - Driver: C:\Windows\System32\drivers\dfsc.sys (DfsC) . (.Microsoft Corporation - DFS Namespace Client Driver.) - C:\Windows\System32\Drivers\dfsc.sys
O41 - Driver: C:\Windows\System32\drivers\discache.sys (discache) . (.Microsoft Corporation - System Indexer/Cache Driver.) - C:\Windows\System32\drivers\discache.sys
O41 - Driver: (KLIF) . (.Kaspersky Lab ZAO - Klif Mini-Filter [fre_wlh_x64].) - C:\Windows\System32\DRIVERS\klif.sys
O41 - Driver: (KLIM6) . (.Kaspersky Lab ZAO - Kaspersky Lab Intermediate Network Driver.) - C:\Windows\System32\DRIVERS\klim6.sys
O41 - Driver: (klpd) . (.Kaspersky Lab ZAO - KLPD [fre_wnet_x64].) - C:\Windows\System32\DRIVERS\klpd.sys
O41 - Driver: (kltdi) . (.Kaspersky Lab ZAO - Network filtering component.) - C:\Windows\System32\DRIVERS\kltdi.sys
O41 - Driver: (kneps) . (.Kaspersky Lab ZAO - KNEPS Power [fre_wnet_amd64].) - C:\Windows\System32\DRIVERS\kneps.sys
O41 - Driver: (mssmbios) . (.Microsoft Corporation - System Management BIOS Driver.) - C:\Windows\System32\DRIVERS\mssmbios.sys
O41 - Driver: (NetBIOS) . (.Microsoft Corporation - NetBIOS interface driver.) - C:\Windows\System32\DRIVERS\netbios.sys
O41 - Driver: C:\Windows\System32\drivers\netbt.sys (NetBT) . (.Microsoft Corporation - MBT Transport driver.) - C:\Windows\System32\DRIVERS\netbt.sys
O41 - Driver: C:\Windows\System32\drivers\nsiproxy.sys (nsiproxy) . (.Microsoft Corporation - NSI Proxy.) - C:\Windows\System32\drivers\nsiproxy.sys
O41 - Driver: C:\Windows\System32\drivers\pacer.sys (Psched) . (.Microsoft Corporation - Planificateur de paquets QoS.) - C:\Windows\System32\DRIVERS\pacer.sys
O41 - Driver: C:\Windows\System32\wkssvc.dll (rdbss) . (.Microsoft Corporation - Pilote du sous-système de mise en mémoire t.) - C:\Windows\System32\DRIVERS\rdbss.sys
O41 - Driver: C:\Windows\System32\DRIVERS\RDPCDD.sys (RDPCDD) . (.Microsoft Corporation - RDP Miniport.) - C:\Windows\System32\DRIVERS\RDPCDD.sys
O41 - Driver: C:\Windows\System32\drivers\RDPENCDD.sys (RDPENCDD) . (.Microsoft Corporation - RDP Encoder Miniport.) - C:\Windows\System32\drivers\rdpencdd.sys
O41 - Driver: C:\Windows\System32\drivers\RdpRefMp.sys (RDPREFMP) . (.Microsoft Corporation - RDP Reflector Driver Miniport.) - C:\Windows\System32\drivers\rdprefmp.sys
O41 - Driver: C:\Windows\System32\tcpipcfg.dll (tdx) . (.Microsoft Corporation - TDI Translation Driver.) - C:\Windows\System32\DRIVERS\tdx.sys
O41 - Driver: (TermDD) . (.Microsoft Corporation - Remote Desktop Server Driver.) - C:\Windows\System32\DRIVERS\termdd.sys
O41 - Driver: (VgaSave) . (.Microsoft Corporation - VGA/Super VGA Video Driver.) - C:\Windows\system32\drivers\vga.sys
O41 - Driver: (vwififlt) . (.Microsoft Corporation - Virtual WiFi Filter Driver.) - C:\Windows\System32\DRIVERS\vwififlt.sys
O41 - Driver: C:\Windows\System32\rascfg.dll (Wanarpv6) . (.Microsoft Corporation - MS Remote Access and Routing ARP Driver.) - C:\Windows\System32\DRIVERS\wanarp.sys
O41 - Driver: (WfpLwf) . (.Microsoft Corporation - WFP NDIS 6.20 Lightweight Filter Driver.) - C:\Windows\System32\DRIVERS\wfplwf.sys
~ Drivers: 78 Scanned in 00mn 00s
---\\ Logiciels installés (O42)
O42 - Logiciel: ASUS AI Recovery - (.ASUS.) [HKLM][64Bits] -- {D39F0676-163E-4595-A917-E28F99BBD4D2}
O42 - Logiciel: ASUS FaceLogon - (.ASUS.) [HKLM][64Bits] -- {64452561-169F-4A36-A2FF-B5E118EC65F5}
O42 - Logiciel: ASUS LifeFrame3 - (.ASUS.) [HKLM][64Bits] -- {1DBD1F12-ED93-49C0-A7CC-56CBDE488158}
O42 - Logiciel: ASUS Live Update - (.ASUS.) [HKLM][64Bits] -- {FA540E67-095C-4A1B-97BA-4D547DEC9AF4}
O42 - Logiciel: ASUS Power4Gear Hybrid - (.ASUS.) [HKLM][64Bits] -- {9B6239BF-4E85-4590-8D72-51E30DB1A9AA}
O42 - Logiciel: ASUS Splendid Video Enhancement Technology - (.ASUS.) [HKLM][64Bits] -- {0969AF05-4FF6-4C00-9406-43599238DE0D}
O42 - Logiciel: ASUS USB Charger Plus - (.ASUS.) [HKLM][64Bits] -- {A859E3E5-C62F-4BFA-AF1D-2B95E03166AF}
O42 - Logiciel: ASUS Virtual Camera - (.ASUS.) [HKLM][64Bits] -- {EC8BD21F-0CA0-4BBF-97D9-4A52B30041A1}
O42 - Logiciel: ASUS Virtual Touch - (.ASUS.) [HKLM][64Bits] -- {938CFBD4-0652-49E5-BB8B-153948865941}
O42 - Logiciel: ASUS WebStorage - (.eCareme Technologies, Inc..) [HKLM][64Bits] -- ASUS WebStorage
O42 - Logiciel: ATK Package - (.ASUS.) [HKLM][64Bits] -- {AB5C933E-5C7D-4D30-B314-9C83A49B94BE}
O42 - Logiciel: Adobe Flash Player 10 Plugin - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- Adobe Flash Player Plugin
O42 - Logiciel: Adobe Flash Player 16 ActiveX - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- Adobe Flash Player ActiveX
O42 - Logiciel: Adobe Reader XI (11.0.10) - Français - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- {AC76BA86-7AD7-1036-7B44-AB0000000001}
O42 - Logiciel: Adobe Refresh Manager - (.Adobe Systems Incorporated.) [HKLM][64Bits] -- {AC76BA86-0804-1033-1959-001802114130}
O42 - Logiciel: Adobe Shockwave Player 12.0 - (.Adobe Systems, Inc..) [HKLM][64Bits] -- Adobe Shockwave Player
O42 - Logiciel: Alcor Micro USB Card Reader - (.Alcor Micro Corp..) [HKLM][64Bits] -- AmUStor
O42 - Logiciel: AllShare Framework DMS - (.Samsung.) [HKLM][64Bits] -- {83232C27-8C3F-44A5-9EB2-BB7161228ADD}
O42 - Logiciel: AsusVibe2.0 - (.ASUSTEK.) [HKLM][64Bits] -- Asus Vibe2.0
O42 - Logiciel: Atheros Communications Inc.(R) AR81Family Gigabit/Fast Ethernet Driver - (.Atheros Communications Inc..) [HKLM][64Bits] -- {3108C217-BE83-42E4-AE9E-A56A2A92E549}
O42 - Logiciel: Bing Bar - (.Microsoft Corporation.) [HKLM][64Bits] -- {3365E735-48A6-4194-9988-CE59AC5AE503} =>Toolbar.Bing
O42 - Logiciel: CCleaner - (.Piriform.) [HKLM][64Bits] -- CCleaner
O42 - Logiciel: CDBurnerXP - (.CDBurnerXP.) [HKLM][64Bits] -- {7E265513-8CDA-4631-B696-F40D983F3B07}_is1
O42 - Logiciel: Canon Easy-WebPrint EX - (.Canon Inc..) [HKLM][64Bits] -- Easy-WebPrint EX
O42 - Logiciel: Canon IJ Network Scanner Selector EX - (.Canon Inc..) [HKLM][64Bits] -- Canon_IJ_Network_Scanner_Selector_EX
O42 - Logiciel: Canon IJ Network Tool - (.Canon Inc..) [HKLM][64Bits] -- Canon_IJ_Network_UTILITY
O42 - Logiciel: Canon IJ Scan Utility - (.Canon Inc..) [HKLM][64Bits] -- Canon_IJ_Scan_Utility
O42 - Logiciel: Canon Inkjet Printer/Scanner/Fax Extended Survey Program - (.Canon Inc..) [HKLM][64Bits] -- CANONIJPLM100
O42 - Logiciel: Canon MG3500 series MP Drivers - (.Canon Inc..) [HKLM][64Bits] -- {1199FAD5-9546-44f3-81CF-FFDB8040B7BF}_Canon_MG3500_series
O42 - Logiciel: Canon MG3500 series On-screen Manual - (.Canon Inc..) [HKLM][64Bits] -- Canon MG3500 series On-screen Manual
O42 - Logiciel: Canon My Image Garden - (.Canon Inc..) [HKLM][64Bits] -- Canon My Image Garden
O42 - Logiciel: Canon My Image Garden Design Files - (.Canon Inc..) [HKLM][64Bits] -- Canon My Image Garden Design Files
O42 - Logiciel: Canon My Printer - (.Canon Inc..) [HKLM][64Bits] -- CanonMyPrinter
O42 - Logiciel: Canon Quick Menu - (.Canon Inc..) [HKLM][64Bits] -- CanonQuickMenu
O42 - Logiciel: CyberLink LabelPrint - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{C59C179C-668D-49A9-B6EA-0121CCFC1243}
O42 - Logiciel: CyberLink LabelPrint - (.CyberLink Corp..) [HKLM][64Bits] -- {C59C179C-668D-49A9-B6EA-0121CCFC1243}
O42 - Logiciel: CyberLink Media Suite - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{1FBF6C24-C1FD-4101-A42B-0C564F9E8E79}
O42 - Logiciel: CyberLink Media Suite - (.CyberLink Corp..) [HKLM][64Bits] -- {1FBF6C24-C1FD-4101-A42B-0C564F9E8E79}
O42 - Logiciel: CyberLink Power2Go - (.CyberLink Corp..) [HKLM][64Bits] -- InstallShield_{40BF1E83-20EB-11D8-97C5-0009C5020658}
O42 - Logiciel: CyberLink Power2Go - (.CyberLink Corp..) [HKLM][64Bits] -- {40BF1E83-20EB-11D8-97C5-0009C5020658}
O42 - Logiciel: D3DX10 - (.Microsoft.) [HKLM][64Bits] -- {E09C4DB7-630C-4F06-A631-8EA7239923AF}
O42 - Logiciel: DeepBurner v1.9.0.228 - (...) [HKLM][64Bits] -- {2ADE2157-7A5E-122C-B51D-EB8A01B15943}
O42 - Logiciel: Defraggler - (.Piriform.) [HKLM][64Bits] -- Defraggler
O42 - Logiciel: ETDWare PS/2-X64 10.5.10.0 - (.ELAN Microelectronic Corp..) [HKLM][64Bits] -- Elantech
O42 - Logiciel: Enregistrement utilisateur de Canon MG3500 series - (.?Canon Inc..) [HKLM][64Bits] -- Enregistrement utilisateur de Canon MG3500 series =>.Canon Inc
O42 - Logiciel: File Opener Packages - (...) [HKCU][64Bits] -- File Opener Packages =>Adware.InstallCore
O42 - Logiciel: Google Chrome - (.Google Inc..) [HKLM][64Bits] -- Google Chrome
O42 - Logiciel: Google Update Helper - (.Google Inc..) [HKLM][64Bits] -- {A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}
O42 - Logiciel: InstantOn for NB - (.ASUS.) [HKLM][64Bits] -- {749F674B-2674-47E8-879C-5626A06B2A91}
O42 - Logiciel: Intel(R) Manageability Engine Firmware Recovery Agent - (.Intel Corporation.) [HKLM][64Bits] -- {A6C48A9F-694A-4234-B3AA-62590B668927}
O42 - Logiciel: Intel(R) Management Engine Components - (.Intel Corporation.) [HKLM][64Bits] -- {65153EA5-8B6E-43B6-857B-C6E4FC25798A}
O42 - Logiciel: Intel(R) OpenCL CPU Runtime - (.Intel Corporation.) [HKLM][64Bits] -- {FCB3772C-B7D0-4933-B1A9-3707EBACC573}
O42 - Logiciel: Intel(R) Processor Graphics - (.Intel Corporation.) [HKLM][64Bits] -- {F0E3AD40-2BBD-4360-9C76-B9AC9A5886EA}
O42 - Logiciel: Intel(R) USB 3.0 eXtensible Host Controller Driver - (.Intel Corporation.) [HKLM][64Bits] -- {240C3DDD-C5E9-4029-9DF7-95650D040CF2}
O42 - Logiciel: Intel® Trusted Connect Service Client - (.Intel Corporation.) [HKLM][64Bits] -- {09536BA1-E498-4CC3-B834-D884A67D7E34}
O42 - Logiciel: Java 7 Update 17 (64-bit) - (.Oracle.) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F86417017FF}
O42 - Logiciel: Junk Mail filter update - (.Microsoft Corporation.) [HKLM][64Bits] -- {1F6AB0E7-8CDD-4B93-8A23-AA9EB2FEFCE4}
O42 - Logiciel: Kaspersky Anti-Virus - (.Kaspersky Lab.) [HKLM][64Bits] -- InstallWIX_{6F6873E3-5C92-4049-B511-231A138DD090}
O42 - Logiciel: Kaspersky Anti-Virus - (.Kaspersky Lab.) [HKLM][64Bits] -- {6F6873E3-5C92-4049-B511-231A138DD090}
O42 - Logiciel: LauncherMA - (.Micro Application.) [HKLM][64Bits] -- {C06EFB22-B5DB-46C5-9215-BCB5C19C0858}
O42 - Logiciel: MSVCRT - (.Microsoft.) [HKLM][64Bits] -- {8DD46C6A-0056-4FEC-B70A-28BB16A1F11F}
O42 - Logiciel: MSVCRT_amd64 - (.Microsoft.) [HKLM][64Bits] -- {D0B44725-3666-492D-BEF6-587A14BD9BD9}
O42 - Logiciel: Malwarebytes Anti-Malware version 2.0.4.1028 - (.Malwarebytes Corporation.) [HKLM][64Bits] -- Malwarebytes Anti-Malware_is1
O42 - Logiciel: Mesh Runtime - (.Microsoft Corporation.) [HKLM][64Bits] -- {8C6D6116-B724-4810-8F2D-D047E6B7D68E}
O42 - Logiciel: Microsoft Silverlight - (.Microsoft Corporation.) [HKLM][64Bits] -- {89F4137D-6C26-4A84-BDB8-2E5A4BB71E00}
O42 - Logiciel: OpenOffice.org 3.4 - (.OpenOffice.org.) [HKLM][64Bits] -- {2F90A789-DD1E-41CE-BFCA-BD78213BABC7}
O42 - Logiciel: Qualcomm Atheros WiFi Driver Installation - (.Qualcomm Atheros.) [HKLM][64Bits] -- {7D916FA5-DAE9-4A25-B089-655C70EAF607}
O42 - Logiciel: Samsung Link 2.0.0.1409291832 - (.Copyright 2013 SAMSUNG.) [HKLM][64Bits] -- 8474-7877-9059-0204
O42 - Logiciel: SceneSwitch - (.ASUS.) [HKLM][64Bits] -- {5172E572-C175-4F80-A6D5-5CB45826AD61}
O42 - Logiciel: VIA Platform Device Manager - (.VIA Technologies, Inc..) [HKLM][64Bits] -- InstallShield_{20D4A895-748C-4D88-871C-FDB1695B0169}
O42 - Logiciel: VLC media player 2.0.0 - (.VideoLAN.) [HKLM][64Bits] -- VLC media player =>.VideoLAN
O42 - Logiciel: VirtualDJ Home FREE - (.Atomix Productions.) [HKLM][64Bits] -- {A6AC699F-8315-40CA-8F70-E917494978AB}
O42 - Logiciel: WinFlash - (.ASUS.) [HKLM][64Bits] -- {8F21291E-0444-4B1D-B9F9-4370A73E346D}
O42 - Logiciel: Wireless Console 3 - (.ASUS.) [HKLM][64Bits] -- {19EA33FB-B34E-40EA-8B8A-61743AEB795A}
O42 - Logiciel: swMSM - (.Adobe Systems, Inc.) [HKLM][64Bits] -- {612C34C7-5E90-47D8-9B5C-0F717DD82726}
~ Logic: 52 Scanned in 00mn 00s
---\\ HKCU & HKLM Software Keys
[HKCU\Software\ASUS]
[HKCU\Software\ATK0100]
[HKCU\Software\Adobe]
[HKCU\Software\AppDataLow\Aurigma]
[HKCU\Software\AppDataLow\Software\Adobe]
[HKCU\Software\AppDataLow\Software\AppDataLow]
[HKCU\Software\AppDataLow\Software\Canon]
[HKCU\Software\AppDataLow\Software\JavaSoft]
[HKCU\Software\AppDataLow\Software\Unity]
[HKCU\Software\AppDataLow]
[HKCU\Software\Astonsoft]
[HKCU\Software\Canneverbe Limited]
[HKCU\Software\Canon]
[HKCU\Software\CeWe Color]
[HKCU\Software\Classes]
[HKCU\Software\Clients]
[HKCU\Software\CyberLink]
[HKCU\Software\ECAREME]
[HKCU\Software\Elantech]
[HKCU\Software\Google]
[HKCU\Software\Hewlett-Packard]
[HKCU\Software\InstalledThirdPartyPrograms]
[HKCU\Software\Intel]
[HKCU\Software\JavaSoft]
[HKCU\Software\KasperskyLab]
[HKCU\Software\Licenses]
[HKCU\Software\MP3Jam]
[HKCU\Software\Macromedia]
[HKCU\Software\Malwarebytes' Anti-Malware]
[HKCU\Software\MozillaPlugins]
[HKCU\Software\Mozilla]
[HKCU\Software\Netscape]
[HKCU\Software\OpenOffice.org]
[HKCU\Software\Piriform]
[HKCU\Software\Policies]
[HKCU\Software\RocketUpdater] =>PUP.RockTurner
[HKCU\Software\SecuredDownload]
[HKCU\Software\TeamViewer]
[HKCU\Software\Trolltech]
[HKCU\Software\Tutorials] =>PUP.AgenceExclusive
[HKCU\Software\Unity]
[HKCU\Software\VirtualDJ]
[HKCU\Software\Wow6432Node]
[HKCU\Software\ZebHelpProcess Helper]
[HKCU\Software\ej-technologies]
[HKCU\Software\systweak]
[HKCU\Software\tuto4pc] =>PUP.AgenceExclusive
[HKCU\Software\wse rocket] =>PUP.RockTurner
[HKLM\Software\ASUS]
[HKLM\Software\ATI Technologies]
[HKLM\Software\Agere]
[HKLM\Software\BrowserChoice]
[HKLM\Software\Canon]
[HKLM\Software\Classes]
[HKLM\Software\Clients]
[HKLM\Software\ECAREME]
[HKLM\Software\Google]
[HKLM\Software\Hewlett-Packard]
[HKLM\Software\InstalledThirdPartyPrograms]
[HKLM\Software\Intel]
[HKLM\Software\JavaSoft]
[HKLM\Software\Khronos]
[HKLM\Software\LSI]
[HKLM\Software\Macromedia]
[HKLM\Software\McAfee.com]
[HKLM\Software\MozillaPlugins]
[HKLM\Software\ODBC]
[HKLM\Software\Piriform]
[HKLM\Software\Policies]
[HKLM\Software\RegisteredApplications]
[HKLM\Software\Samsung]
[HKLM\Software\Sonic]
[HKLM\Software\Waves Audio]
[HKLM\Software\Wow6432Node\ASUS]
[HKLM\Software\Wow6432Node\Adobe]
[HKLM\Software\Wow6432Node\AppDataLow]
[HKLM\Software\Wow6432Node\AsLdr]
[HKLM\Software\Wow6432Node\Atheros Communications Inc.]
[HKLM\Software\Wow6432Node\Canneverbe Limited]
[HKLM\Software\Wow6432Node\Canon]
[HKLM\Software\Wow6432Node\Canon_Inc_IC]
[HKLM\Software\Wow6432Node\Classes]
[HKLM\Software\Wow6432Node\Clients]
[HKLM\Software\Wow6432Node\CyberLink]
[HKLM\Software\Wow6432Node\DivXNetworks]
[HKLM\Software\Wow6432Node\ECAREME]
[HKLM\Software\Wow6432Node\Google]
[HKLM\Software\Wow6432Node\HPS]
[HKLM\Software\Wow6432Node\InstallShield]
[HKLM\Software\Wow6432Node\Intel]
[HKLM\Software\Wow6432Node\JavaSoft]
[HKLM\Software\Wow6432Node\JreMetrics]
[HKLM\Software\Wow6432Node\KasperskyLab]
[HKLM\Software\Wow6432Node\Khronos]
[HKLM\Software\Wow6432Node\Macromedia]
[HKLM\Software\Wow6432Node\Malwarebytes' Anti-Malware (Trial)]
[HKLM\Software\Wow6432Node\Malwarebytes' Anti-Malware]
[HKLM\Software\Wow6432Node\Mes créations photo myPIX.com]
[HKLM\Software\Wow6432Node\Mon Univers Fotocompil]
[HKLM\Software\Wow6432Node\MozillaPlugins]
[HKLM\Software\Wow6432Node\Mozilla]
[HKLM\Software\Wow6432Node\MyFujifilm.fr]
[HKLM\Software\Wow6432Node\ODBC]
[HKLM\Software\Wow6432Node\Oberon Media]
[HKLM\Software\Wow6432Node\OpenOffice.org]
[HKLM\Software\Wow6432Node\Policies]
[HKLM\Software\Wow6432Node\Qualcomm Atheros WiFi Driver Installation]
[HKLM\Software\Wow6432Node\RegisteredApplications]
[HKLM\Software\Wow6432Node\Samsung]
[HKLM\Software\Wow6432Node\Symantec]
[HKLM\Software\Wow6432Node\Systweak]
[HKLM\Software\Wow6432Node\VIA Technologies, Inc]
[HKLM\Software\Wow6432Node\VideoLAN]
[HKLM\Software\Wow6432Node\VirtualDJ]
[HKLM\Software\Wow6432Node\optimidata]
[HKLM\Software\Wow6432Node]
[HKLM\Software\ej-technologies]
~ Key Software: 246 Scanned in 00mn 00s
---\\ Contenu des dossiers Programs/ProgramFiles/ProgramData/AppData (O43)
O43 - CFD: 07/04/2013 - 17:23:05 - [] ----D C:\Program Files (x86)\Adobe
O43 - CFD: 26/07/2012 - 21:59:01 - [] ----D C:\Program Files (x86)\AmIcoSingLun
O43 - CFD: 05/12/2012 - 17:20:33 - [] ----D C:\Program Files (x86)\Astonsoft
O43 - CFD: 26/07/2012 - 22:08:30 - [] ----D C:\Program Files (x86)\ASUS
O43 - CFD: 04/06/2014 - 17:17:26 - [] ----D C:\Program Files (x86)\Canon
O43 - CFD: 06/06/2013 - 17:46:42 - [] ----D C:\Program Files (x86)\CDBurnerXP
O43 - CFD: 22/09/2013 - 11:26:47 - [] ----D C:\Program Files (x86)\Common Files
O43 - CFD: 26/07/2012 - 22:22:00 - [] ----D C:\Program Files (x86)\CyberLink
O43 - CFD: 15/01/2013 - 20:27:28 - [] ----D C:\Program Files (x86)\Google
O43 - CFD: 26/07/2012 - 22:22:16 - [] --H-D C:\Program Files (x86)\InstallShield Installation Information
O43 - CFD: 26/07/2012 - 21:58:09 - [] ----D C:\Program Files (x86)\Intel
O43 - CFD: 10/12/2014 - 13:37:51 - [] ----D C:\Program Files (x86)\Internet Explorer
O43 - CFD: 23/01/2014 - 18:56:16 - [] ----D C:\Program Files (x86)\Kaspersky Lab
O43 - CFD: 26/12/2014 - 17:55:04 - [] ----D C:\Program Files (x86)\Malwarebytes Anti-Malware
O43 - CFD: 24/03/2014 - 21:52:06 - [] ----D C:\Program Files (x86)\Micro Application
O43 - CFD: 12/11/2013 - 16:34:38 - [] ----D C:\Program Files (x86)\Microsoft
O43 - CFD: 24/02/2012 - 03:19:02 - [] ----D C:\Program Files (x86)\Microsoft Office
O43 - CFD: 25/07/2014 - 06:44:42 - [] ----D C:\Program Files (x86)\Microsoft Silverlight
O43 - CFD: 24/02/2012 - 03:37:31 - [] ----D C:\Program Files (x86)\Microsoft SQL Server Compact Edition
O43 - CFD: 24/02/2012 - 03:26:02 - [] ----D C:\Program Files (x86)\Microsoft.NET
O43 - CFD: 22/09/2013 - 12:20:31 - [] ----D C:\Program Files (x86)\Mozilla Firefox
O43 - CFD: 14/07/2009 - 06:32:38 - [] ----D C:\Program Files (x86)\MSBuild
O43 - CFD: 05/12/2012 - 17:24:36 - [] ----D C:\Program Files (x86)\OpenOffice.org 3
O43 - CFD: 26/07/2012 - 22:02:56 - [] ----D C:\Program Files (x86)\Qualcomm Atheros WiFi Driver Installation
O43 - CFD: 14/07/2009 - 06:32:38 - [] ----D C:\Program Files (x86)\Reference Assemblies
O43 - CFD: 14/07/2009 - 05:57:06 - [0] --H-D C:\Program Files (x86)\Uninstall Information
O43 - CFD: 26/07/2012 - 21:59:27 - [] ----D C:\Program Files (x86)\VIA
O43 - CFD: 05/12/2012 - 17:22:32 - [] ----D C:\Program Files (x86)\VideoLAN
O43 - CFD: 28/09/2013 - 12:19:49 - [] ----D C:\Program Files (x86)\VirtualDJ
O43 - CFD: 11/07/2013 - 10:34:17 - [] ----D C:\Program Files (x86)\Windows Defender
O43 - CFD: 24/02/2012 - 03:39:42 - [] ----D C:\Program Files (x86)\Windows Live
O43 - CFD: 01/01/2013 - 21:21:06 - [] ----D C:\Program Files (x86)\Windows Mail =>.Microsoft Corporation
O43 - CFD: 15/10/2014 - 13:48:18 - [] ----D C:\Program Files (x86)\Windows Media Player =>.Microsoft Corporation
O43 - CFD: 14/07/2009 - 06:32:38 - [] ----D C:\Program Files (x86)\Windows NT
O43 - CFD: 01/01/2013 - 21:21:06 - [] ----D C:\Program Files (x86)\Windows Photo Viewer
O43 - CFD: 18/02/2011 - 21:09:10 - [] ----D C:\Program Files (x86)\Windows Portable Devices
O43 - CFD: 01/01/2013 - 21:22:03 - [] ----D C:\Program Files (x86)\Windows Sidebar
O43 - CFD: 10/07/2014 - 19:20:15 - [] ----D C:\Program Files (x86)\Yahoo!
O43 - CFD: 29/01/2015 - 18:34:57 - [] ----D C:\Program Files (x86)\ZHPDiag =>.Nicolas Coolman
O43 - CFD: 07/04/2013 - 17:23:08 - [] ----D C:\Program Files (x86)\Common Files\Adobe
O43 - CFD: 26/07/2012 - 21:59:08 - [] ----D C:\Program Files (x86)\Common Files\InstallShield
O43 - CFD: 26/07/2012 - 21:52:49 - [] ----D C:\Program Files (x86)\Common Files\Intel
O43 - CFD: 26/07/2012 - 21:57:35 - [] ----D C:\Program Files (x86)\Common Files\microsoft shared
O43 - CFD: 24/02/2012 - 03:42:35 - [] ----D C:\Program Files (x86)\Common Files\Oberon Media
O43 - CFD: 26/07/2012 - 21:57:24 - [] ----D C:\Program Files (x86)\Common Files\postureAgent
O43 - CFD: 26/07/2012 - 22:08:31 - [] ----D C:\Program Files (x86)\Common Files\SceneSwitch
O43 - CFD: 14/07/2009 - 04:20:08 - [] ----D C:\Program Files (x86)\Common Files\Services
O43 - CFD: 14/07/2009 - 04:20:08 - [] ----D C:\Program Files (x86)\Common Files\SpeechEngines
O43 - CFD: 01/01/2013 - 21:22:02 - [] ----D C:\Program Files (x86)\Common Files\System
O43 - CFD: 24/02/2012 - 03:29:35 - [] ----D C:\Program Files (x86)\Common Files\Windows Live
O43 - CFD: 16/04/2013 - 12:06:48 - [] ----D C:\ProgramData\Adobe
O43 - CFD: 26/07/2012 - 21:59:01 - [] ----D C:\ProgramData\AmUStor
O43 - CFD: 14/07/2009 - 06:08:56 - [] -SH-D C:\ProgramData\Application Data
O43 - CFD: 24/02/2012 - 03:50:45 - [] ----D C:\ProgramData\Asus
O43 - CFD: 24/02/2012 - 03:42:14 - [] ----D C:\ProgramData\ASUS WebStorage
O43 - CFD: 22/09/2013 - 12:18:01 - [0] ----D C:\ProgramData\Babylon =>PUP.Babylon
O43 - CFD: 06/06/2013 - 17:47:36 - [] ----D C:\ProgramData\Canneverbe Limited
O43 - CFD: 04/06/2014 - 17:05:34 - [0] ----D C:\ProgramData\Canon IJ Network Tool
O43 - CFD: 04/06/2014 - 16:26:12 - [] --H-D C:\ProgramData\CanonBJ
O43 - CFD: 06/07/2014 - 10:05:17 - [] --H-D C:\ProgramData\CanonIJEGV
O43 - CFD: 04/06/2014 - 16:19:08 - [] --H-D C:\ProgramData\CanonIJETV
O43 - CFD: 01/08/2014 - 15:08:36 - [] --H-D C:\ProgramData\CanonIJMIG
O43 - CFD: 18/01/2015 - 17:53:13 - [] ----D C:\ProgramData\CanonIJPLM
O43 - CFD: 04/06/2014 - 16:38:35 - [] --H-D C:\ProgramData\CanonIJQuickMenu
O43 - CFD: 04/06/2014 - 17:33:18 - [] --H-D C:\ProgramData\CanonIJScan
O43 - CFD: 04/06/2014 - 17:04:33 - [] ----D C:\ProgramData\CanonIJWSpt
O43 - CFD: 05/12/2012 - 17:11:22 - [] ----D C:\ProgramData\ChangeFolderView
O43 - CFD: 26/07/2012 - 22:20:18 - [] ----D C:\ProgramData\CyberLink
O43 - CFD: 12/07/2014 - 13:25:26 - [0] ----D C:\ProgramData\Deadtime Stories
O43 - CFD: 14/07/2009 - 06:08:56 - [] -SH-D C:\ProgramData\Desktop
O43 - CFD: 14/07/2009 - 06:08:56 - [] -SH-D C:\ProgramData\Documents
O43 - CFD: 14/07/2009 - 06:08:56 - [] -SH-D C:\ProgramData\Favorites
O43 - CFD: 05/12/2012 - 17:11:30 - [] ----D C:\ProgramData\FolderView
O43 - CFD: 16/03/2013 - 18:37:27 - [] ----D C:\ProgramData\hps
O43 - CFD: 26/07/2012 - 21:57:57 - [] ----D C:\ProgramData\Intel
O43 - CFD: 29/01/2015 - 17:43:19 - [] ----D C:\ProgramData\Kaspersky Lab
O43 - CFD: 12/07/2014 - 14:55:56 - [] ----D C:\ProgramData\Malwarebytes
O43 - CFD: 05/12/2012 - 17:29:57 - [] ----D C:\ProgramData\McAfee
O43 - CFD: 09/03/2013 - 20:56:53 - [] ----D C:\ProgramData\Micro Application
O43 - CFD: 10/12/2014 - 13:37:52 - [] -S--D C:\ProgramData\Microsoft
O43 - CFD: 22/09/2013 - 11:20:16 - [] ----D C:\ProgramData\P4G
O43 - CFD: 26/07/2012 - 22:02:05 - [] ----D C:\ProgramData\Qualcomm Atheros
O43 - CFD: 31/05/2014 - 19:43:50 - [] ----D C:\ProgramData\SAMSUNG
O43 - CFD: 14/07/2009 - 06:08:56 - [] -SH-D C:\ProgramData\Start Menu
O43 - CFD: 28/02/2013 - 07:53:35 - [] ----D C:\ProgramData\Sun
O43 - CFD: 26/07/2012 - 22:21:51 - [] ----D C:\ProgramData\Temp
O43 - CFD: 14/07/2009 - 06:08:56 - [] -SH-D C:\ProgramData\Templates
O43 - CFD: 16/03/2013 - 18:35:48 - [] ----D C:\ProgramData\tmp
O43 - CFD: 26/07/2012 - 22:19:39 - [] ----D C:\ProgramData\USBChargerPlus
O43 - CFD: 31/03/2013 - 17:21:59 - [] R---D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Accessories
O43 - CFD: 14/07/2009 - 05:57:13 - [] R---D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Administrative Tools
O43 - CFD: 26/07/2012 - 22:08:31 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ASUS
O43 - CFD: 04/06/2014 - 17:07:09 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Canon MG3500 series
O43 - CFD: 04/06/2014 - 17:00:44 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Canon MG3500 series Manual
O43 - CFD: 04/06/2014 - 17:05:37 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Canon Utilities
O43 - CFD: 28/03/2013 - 16:19:45 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\CCleaner
O43 - CFD: 26/07/2012 - 22:22:13 - [] R---D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\CyberLink Media Suite
O43 - CFD: 05/12/2012 - 17:20:36 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\DeepBurner
O43 - CFD: 04/06/2014 - 17:04:45 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Enregistrement utilisateur de Canon MG3500 series =>.Canon Inc
O43 - CFD: 12/07/2014 - 13:29:23 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Game Park
O43 - CFD: 12/07/2014 - 12:19:57 - [] R---D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Games
O43 - CFD: 24/02/2012 - 03:29:13 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Google Chrome
O43 - CFD: 26/07/2012 - 21:57:58 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Intel
O43 - CFD: 23/01/2014 - 18:57:21 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Kaspersky Anti-Virus
O43 - CFD: 14/07/2009 - 05:57:09 - [] R---D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Maintenance
O43 - CFD: 26/12/2014 - 17:55:04 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Malwarebytes Anti-Malware
O43 - CFD: 24/07/2014 - 06:59:58 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Microsoft Silverlight
O43 - CFD: 05/12/2012 - 17:25:36 - [] -S--D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\OpenOffice.org 3.4
O43 - CFD: 22/10/2014 - 16:14:30 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Samsung
O43 - CFD: 24/02/2012 - 03:50:52 - [] R---D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup
O43 - CFD: 14/07/2009 - 08:44:38 - [0] R-H-D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Tablet PC
O43 - CFD: 05/12/2012 - 17:23:01 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\VideoLAN
O43 - CFD: 24/02/2012 - 03:39:41 - [] R---D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Windows Live
O43 - CFD: 29/01/2015 - 18:34:57 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\ZHP =>.Nicolas Coolman
O43 - CFD: 12/07/2014 - 15:32:53 - [] ----D C:\Users\Utilisateur\AppData\Roaming\1H1Q
O43 - CFD: 28/12/2012 - 14:38:48 - [] ----D C:\Users\Utilisateur\AppData\Roaming\Adobe
O43 - CFD: 05/12/2012 - 17:15:21 - [] ----D C:\Users\Utilisateur\AppData\Roaming\ASUS WebStorage
O43 - CFD: 06/06/2013 - 17:47:36 - [] ----D C:\Users\Utilisateur\AppData\Roaming\Canneverbe Limited
O43 - CFD: 01/08/2014 - 15:01:51 - [] ----D C:\Users\Utilisateur\AppData\Roaming\Canon
O43 - CFD: 30/12/2013 - 14:38:10 - [] ----D C:\Users\Utilisateur\AppData\Roaming\dvdcss
O43 - CFD: 15/01/2013 - 20:20:42 - [] ----D C:\Users\Utilisateur\AppData\Roaming\Identities
O43 - CFD: 25/12/2012 - 11:04:59 - [] ----D C:\Users\Utilisateur\A -
Bonsoir,
voila rapport MAMB,
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 29/01/2015
Heure de l'examen: 17:53:07
Fichier journal: PUPOPTIONAL.txt
Administrateur: Oui
Version: 2.00.4.1028
Base de données Malveillants: v2015.01.29.08
Base de données Rootkits: v2015.01.14.01
Licence: Gratuit
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Utilisateur
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 331217
Temps écoulé: 15 min, 21 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux detecté)
Modules: 0
(Aucun élément malicieux detecté)
Clés du Registre: 3
PUP.Optional.IEPluginServices.A, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\EVENTLOG\APPLICATION\IePluginServices, , [d854dd200b7efb3bc2a8f39804ffd42c],
PUP.Optional.WindowsMangerProtect.A, HKLM\SYSTEM\CURRENTCONTROLSET\SERVICES\EVENTLOG\APPLICATION\WindowsMangerProtect, , [4be175888cfd65d10c5f95f62cd715eb],
PUP.Optional.RocketFind.A, HKU\S-1-5-21-3643945716-192736771-4267936062-1000-{ED1FC765-E35E-4C3D-BF15-2C2B11260CE4}-0\SOFTWARE\RocketUpdater, , [49e365980584b77fa2eed7aefa09bc44],
Valeurs du Registre: 0
(Aucun élément malicieux detecté)
Données du Registre: 0
(Aucun élément malicieux detecté)
Dossiers: 1
PUP.Optional.RocketFind.A, C:\Users\Utilisateur\AppData\Roaming\RocketUpdater, , [a7853ac3cebb2214de849dd82bd841bf],
Fichiers: 3
PUP.Optional.InstallCore, C:\Users\Utilisateur\AppData\Roaming\1H1Q\File Opener Packages\uninstaller.exe, , [f438bf3e860367cf421309109a68e51b],
PUP.Optional.RocketFind.A, C:\Windows\Tasks\Rocket Updater.job, , [0626738afd8c64d22b664d38a45f29d7],
PUP.Optional.RocketFind.A, C:\Windows\System32\Tasks\Rocket Updater, , [1418bc41880140f6c7cb562fcc37659b],
Secteurs physiques: 0
(Aucun élément malicieux detecté)
(end) -
Bonsoir,
y a quelqu'un ???
SVP HELP !!! MERCI -
==>NOTE: Il faut héberger ce rapport ZHPDiag.txt qui se trouve sur le bureau, celui-ci étant trop long pour être posté sur le forum Pour héberger le rapport Rendez vous sur le site Cjoint=> https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/
-
-
tu a poste encor le rapport de MAMB !
ce le rapport de Scan ZHPDiag que mi faut en lien stp merci
-
Bonjour, voici
https://www.cjoint.com/c/EAEqoRcGwUP -
Bonjour,
sur le rapport de MAMB Tu n'as pas supprimer ce que MalwareBytes a trouvé !
===========================================
Il faut être vigilante sur ce que tu valide lors de l'installation de logiciels gratuits, bien lire les conditions d'utilisation et ne pas accepter tout ce qui est proposé avec (cases pré-cochées).Évite aussi les téléchargements sur 01net, SourceForge, BrotherSoft ou Softonic cela t'évitera d'infecter ton pc à coup sûr..
</pre>
Tous les rapports demandés sans aucune exception doivent être postés en lien et dans la même réponse (si il y en a plusieurs) en utilisant cet hébergeur de fichiers : ==> https://www.cjoint.com/
La désinfection devra être suivie jusqu'au bout même si une amélioration est constatée,et ceci dans la semaine ou plus tard, quand ce sera terminé je te préviendrais.
Procédure à suivre en entier et dans l'ordre:
1)Télécharge AdwCleaner (de Xplode) sur ton bureau
Double-clique sur l'icône présente sur ton bureau pour le lancer (Vista/7/8 --> Clic droit et "Exécuter en tant qu'administrateur")
Clique sur le bouton "Scanner"
Lorsque l'analyse est terminée, il est indiqué "En attente. Veuillez décocher les éléments...." au dessus de la barre de progression
Clique sur le bouton Nettoyer
Accepte le message de fermeture des applications
Valide, après lecture, la fenêtre d'information sur les PUP/LPI
Accepte le message de redémarrage
Patiente durant la suppression
Le PC va redémarrer et un rapport s'ouvrira automatiquement dans le bloc-notes après redémarrage Copie/colle son contenu dans ta prochaine réponse
Note:Le rapport se trouve dans : C:\AdwCleaner[S1].txt
Poste de Travail / Mon Ordinateur => Disque C => AdwCleaner[S1].txt
================================================
On va utiliser un outil en complément à Adwcleaner:
==> 2) Télécharge ici ==>Junkware Removal Tool
si ça marche pas lien direct ici => http://thisisudax.org/downloads/JRT.exe
==> (ne clique pas sur télécharger, le téléchargement va débuter automatiquement)
==> Enregistre-le sur ton bureau.==> regarde ici comme faire
==> Ferme toutes les applications en cours.
==> Ouvre JRT.exe et appuie sur Entrée : si tu es sous Windows Vista, 7 ou 8, ouvre-le en faisant : clic droit => Exécuter en tant qu'administrateur.
==> Patiente le temps que l'outil travaille : le bureau va disparaître
c'est tout à fait normal.
-> À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir. Héberge-le comme ceci http://www.forum-entraide-informatique.com/support/cjoint-com-tutoriel-t2939.html et poste le lien obtenu dans ta prochaine réponse.si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Pour t'aider ==> TUTORIEL Junkware Removal Tool de Thisisu
====================================================
ZHPCleaner:
Désactive ton antivirus le temps du téléchargement et de l'utilisation.
3) [*]Télécharge ZHPCleaner de Nicolas Coolman sur ton bureau.
[*]Fais un double clique sur l'icône pour le lancer
Accepter le CLUF
²
Note: Clique droit sur l'icône puis Exécuter en tant qu'administrateur sous Windows Vista, Seven et Windows 8
[*]Clique sur Reparer
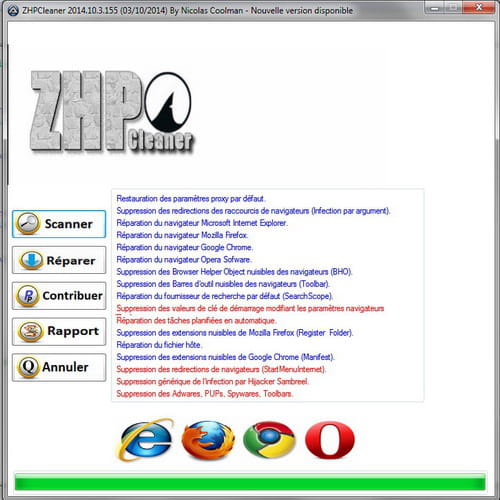
Fermeture des navigateurs pour le nettoyage
Laisser la barre de progression arriver jusqu'à la fin.
Note: durant le nettoyage, si l'outil te demande "Avez-vous installé ce proxy ?" et que tu n'en as pas installé, clique sur "Non" ou "Voulez-vous remplacer la page d'accueil ?, clique sur "Oui".Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
[*] héberger ce rapport ZHPCleaner.txt qui se trouve sur le bureau, Pour héberger le rapport Rendez vous sur le site Cjoint=>https://www.cjoint.com/ si le premier lien ne marche pas ici=>http://pjjoint.malekal.com/ puis copie/colle le lien fourni dans ta prochaine réponse.
-
# AdwCleaner v4.109 - Rapport créé le 30/01/2015 à 16:45:10
# Mis à jour le 24/01/2015 par Xplode
# Database : 2015-01-26.1 [Live]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (64 bits)
# Nom d'utilisateur : Utilisateur - UTILISATEUR-PC
# Exécuté depuis : C:\Users\Utilisateur\Downloads\adwcleaner_4.109.exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\Babylon
Dossier Supprimé : C:\Windows\SysWOW64\config\systemprofile\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\Utilisateur\AppData\Local\Bundled software uninstaller
Dossier Supprimé : C:\Users\Utilisateur\AppData\Local\tuto4pc_fr_33
Dossier Supprimé : C:\Users\Utilisateur\AppData\Roaming\1H1Q
Dossier Supprimé : C:\Users\Utilisateur\AppData\Roaming\RocketUpdater
Dossier Supprimé : C:\Users\Utilisateur\AppData\Roaming\Systweak
***** [ Tâches planifiées ] *****
Tâche Supprimée : RegClean Pro
Tâche Supprimée : Rocket Updater
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Classes\Prod.cap
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\IePluginServices
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\WindowsMangerProtect
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [tuto4pc_fr_33]
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{DE9028D0-5FFA-4E69-94E3-89EE8741F468}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{E7DF6BFF-55A5-4EB7-A673-4ED3E9456D39}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{459DD0F7-0D55-D3DC-67BC-E6BE37E9D762}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{D2CE3E00-F94A-4740-988E-03DC2F38C34F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{8DCB7100-DF86-4384-8842-8FA844297B3F}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{03E2A1F3-4402-4121-8B35-733216D61217}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9E3B11F6-4179-4603-A71B-A55F4BCB0BEC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{9C049BA6-EA47-4AC3-AED6-A66D8DC9E1D8}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{D2CE3E00-F94A-4740-988E-03DC2F38C34F}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{D2CE3E00-F94A-4740-988E-03DC2F38C34F}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{8DCB7100-DF86-4384-8842-8FA844297B3F}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{D2CE3E00-F94A-4740-988E-03DC2F38C34F}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{8DCB7100-DF86-4384-8842-8FA844297B3F}
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{8DCB7100-DF86-4384-8842-8FA844297B3F}]
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{D2CE3E00-F94A-4740-988E-03DC2F38C34F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{8DCB7100-DF86-4384-8842-8FA844297B3F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{03E2A1F3-4402-4121-8B35-733216D61217}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9E3B11F6-4179-4603-A71B-A55F4BCB0BEC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{D2CE3E00-F94A-4740-988E-03DC2F38C34F}
Valeur Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{8DCB7100-DF86-4384-8842-8FA844297B3F}]
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{0633EE93-D776-472f-A0FF-E1416B8B2E3A}
Clé Supprimée : HKCU\Software\InstalledThirdPartyPrograms
Clé Supprimée : HKCU\Software\RocketUpdater
Clé Supprimée : HKCU\Software\SecuredDownload
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKCU\Software\Tuto4PC
Clé Supprimée : HKCU\Software\Tutorials
Clé Supprimée : HKCU\Software\WSE Rocket
Clé Supprimée : HKLM\SOFTWARE\systweak
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\File Opener Packages
Clé Supprimée : [x64] HKLM\SOFTWARE\InstalledThirdPartyPrograms
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~1.DLL
Donnée Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~2.DLL
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\chatango.com
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\LowRegistry\DOMStorage\st.chatango.com
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17496
*************************
AdwCleaner[R0].txt - [5878 octets] - [30/01/2015 16:42:54]
AdwCleaner[S0].txt - [5347 octets] - [30/01/2015 16:45:10]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [5407 octets] ########## -
bonjour, voici JRT
https://www.cjoint.com/c/EAEroJcNVOx -
-
sur le rapport de MAMB Tu n'as pas supprimer ce que MalwareBytes a trouvé !
Ensuite Fais ceci si tu la déjà fais le scan complété ==>
Scan Malwarebytes - nouvelle version
==> Télécharge et installe Malwarebyte
Procède à l'installation de celui çi Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
Si l'outil n'est pas en français clique en haut sur "Settings puis sur Général settings et chosis à la ligne Language Français" comme langue par défaut.
Mets le à jour puis lance un examen.
A la fin du scan, clic sur "Mettre tout en quarantaine" en bas à gauche.
Redémarre l'ordinateur si besoin.
Après redémarrage, relance Malwarebytes.
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
En informatique, le bug se situe toujours entre la chaise et le clavier -
Bonsoir, voici dernier scan de MAMB,
https://www.cjoint.com/c/EAFv73SGfJo -
Bonsoir,
ok ;)
Pour contrôle refais un nouveau scan ZHPDiag Complet
</pre>
Refais un scan avec ZHPDiag poste ensuite son rapport en lien.
-
-
-
Contributeur sécuritéKing
Ne fais surtout pas passer Delfix
========== Tache planifiée ==========
SUPPRIMÉ: Adobe Acrobat Update Task
SUPPRIMÉ: Adobe Flash Player Updater
SUPPRIMÉ: ASUS Live Update
SUPPRIMÉ: ASUS P4G
SUPPRIMÉ: ASUS Quick Gesture
SUPPRIMÉ: ASUS Quick Gesture
SUPPRIMÉ: ASUS Quick Gesture
SUPPRIMÉ: ASUS Quick Gesture
SUPPRIMÉ: ASUS Quick Gesture (x64)
SUPPRIMÉ: ASUS Quick Gesture (x64)
SUPPRIMÉ: ASUS SmartLogon Console Sensor
SUPPRIMÉ: ASUS USB Charger Plus
SUPPRIMÉ: ASUS Wireless Console 3
SUPPRIMÉ: ATKOSD2
SUPPRIMÉ: CCleanerSkipUAC
SUPPRIMÉ: GoogleUpdateTaskMachineCore
SUPPRIMÉ: GoogleUpdateTaskMachineCore
SUPPRIMÉ: GoogleUpdateTaskMachineUA
SUPPRIMÉ: ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d
SUPPRIMÉ: ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d
SUPPRIMÉ: ISM-UpdateService-4e00205a-2ab1-4423-8f77-cc25b82cde1d-Logon
Ce qu'il ne fallait pas supprimer!!!!
@Laulau
Ne passes pas Delfix il t'a viré des logiciels importants....
Fais une restauration à une date avant zhpfix s'il te plaît
Si problème il y a il existe toujours une solution
~~~~~~ Cs ~~~~~~ -
Bonjour lilidurhone , y-a-t-il un gros soucis d'avoir utilisé ZHPFix ???
-
Contributeur sécuritéOui king a fait sauter des taches planifiées indispensable au bon fonctionnement de ton ordinateur
Les logiciels asus ton port USB 3 ainsi que adobe flashplayer ont été touchés
Mais rassure toi c'est réparable :)
J'espère juste que tu n'as pas passé Delfix sinon il faudra réinstaller certains programmes


- 1
- 2
- 3
- 4
- 5
- 6
