Anomalies dans l'usage de mon ordi PC portable : virus ?
Bonjour,
Depuis une semaine je constate des choses bizarres dans l'utilisation de mon PC de bureau (ordi portable).
J'explique :
1- je clique sur une icone de fonction (ouvrir une page...) : j'ai autre chose qui s'ouvre (ça peut être du Tému ... ).
2- je veux supprimer juste une lettre tapée par erreur "A" mais le curseur décide de mettre en surbrillance tout un mot ou plus... et je dois m'y reprendre à plusieurs reprises pour obtenir le résultat
Ces bizarreries n'existait pas la semaine dernière... Mais là, ça devient fatigant.
Quelqu'un aurait-il une idée ?
Est-ce la présence d'un virus ou autre ?
Existe-t-il un logiciel gratuit pour scanner et éventuellement nettoyer l'ordi par précaution ?
Merci à ceux qui m'aideront.
9 réponses
Des symptômes inquiétants sur un PC de bureau apparaissent depuis une semaine, avec des icônes qui ouvrent des pages inattendues et un curseur qui surligne des mots lors de suppressions. Les réponses abordent d'abord une éventuelle infection et proposent des outils gratuits de scan, des réglages du navigateur et une remise à zéro des paramètres via des utilitaires comme ResetBrowser. Des conseils plus techniques recommandent FRST pour détecter une infection, générer des rapports et examiner les traces, puis partager les liens de résultats pour une aide ciblée. D'autres suggestions évoquent l'identification de tâches planifiées ou de fichiers suspects via Autoruns et VirusTotal, avec l'idée d'évaluer les chemins comme C:\Windows\System32\sc.exe et d'éliminer les éléments indésirables sans toucher aux fichiers système.
-
Modérateur
Bonjour,
Vous pouvez utiliser cette méthode:
https://forums.commentcamarche.net/forum/affich-38206831-alors-vous-voulez-supprimer-les-virus-vous-meme-comment
Posez des questions avant d'être imprudent si vous avez des détections qui vous paraissent trop ambiguës pour juger par vous même.
Vous pouvez prendre des captures avec Greenshot au besoin
https://getgreenshot.org/downloads/-
-
-
Modérateur@miaw971
Un peu plus bas, il est écrit "il ne supprime rien sans votre demande."
Suppression = Item(s) coché(s) et ensuite clic sur bouton Rouge et ensuite confirmation.
(Il faut décocher ce qui n'est pas à supprimer si c'est coché dans la liste)
L'installer ne risque rien.
Supprimer des choses inutiles ou mauvaises non plus, sinon dans le cas ou ça serait un fichier système infecté, dans ces cas, après désinfection sans supprimer les fichiers système, on répare avec CMD.exe et sfc /scannow -
-
-
-
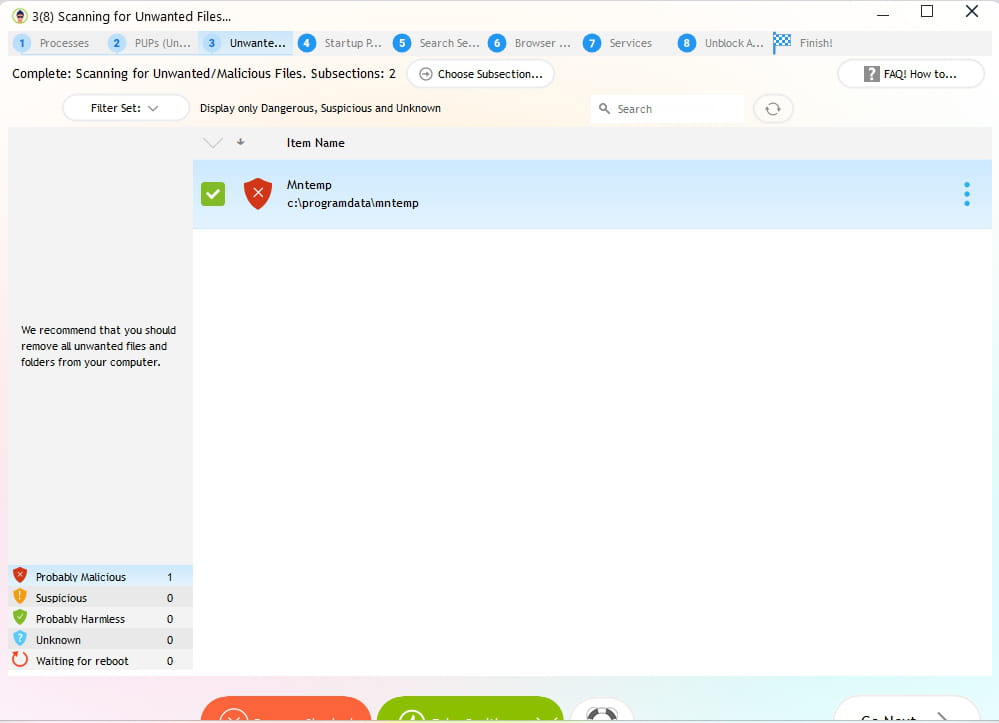
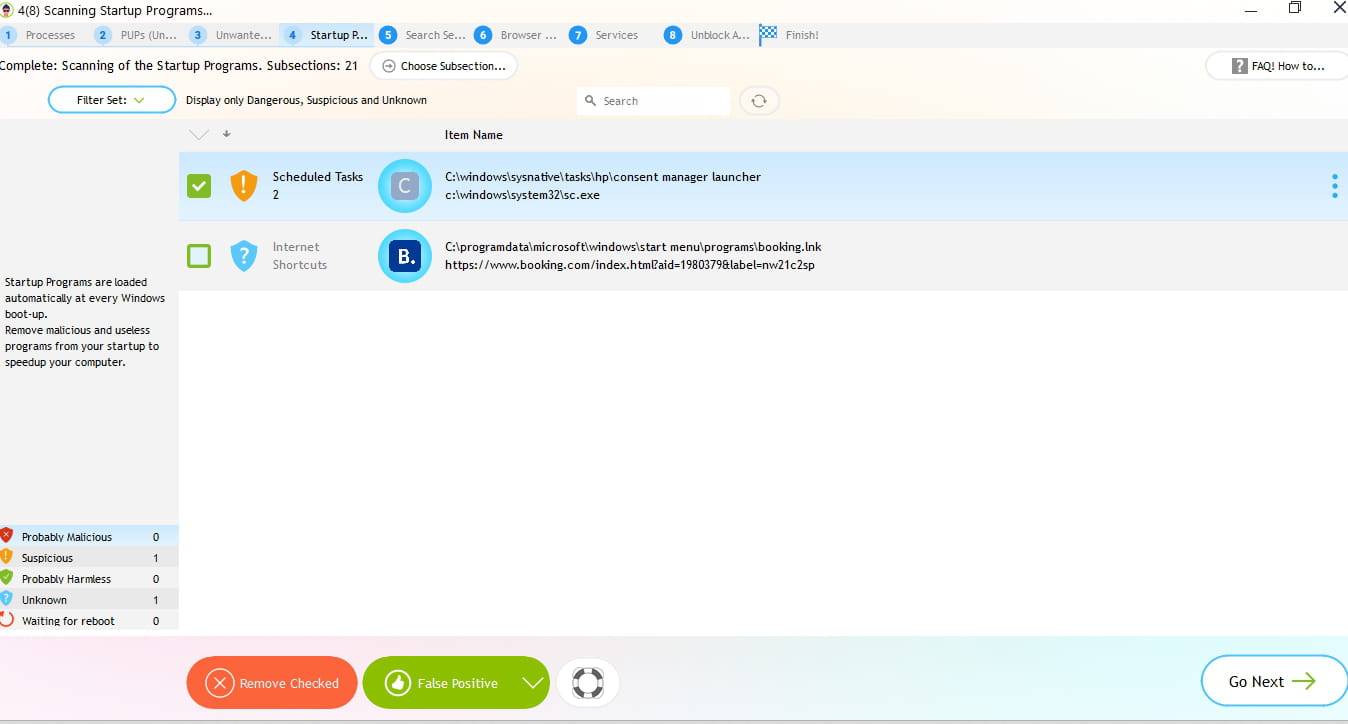
J'ai fait "go next" et cela m'a donné ce résultat après 1 minutes de travail :
-
Modérateur
Celui de HP (SI on crois) (Si on lis le chemin on voit HP) peut déranger, une tâche planifiée sur HP qui mène à un ficher Windows, c'est louche, vous pouvez aller analyser le fichier C:\Windows\System32\sc.exe avec VirusTotal (Choose File sur le lien) mais ne pas supprimer avec RegRun
https://www.virustotal.com/gui/home/upload
Vous pouvez télécharger Autoruns, identifier la tâche planifiée par le chemin dans Scheduled Tasks
Et clic droit sur la tâche planifiée > Delete (Avec Autoruns)
https://learn.microsoft.com/en-us/sysinternals/downloads/autoruns-
-
Modérateur@miaw971
sc.exe est un fichier (Plus bas) pas un dossier)
-
@fabul
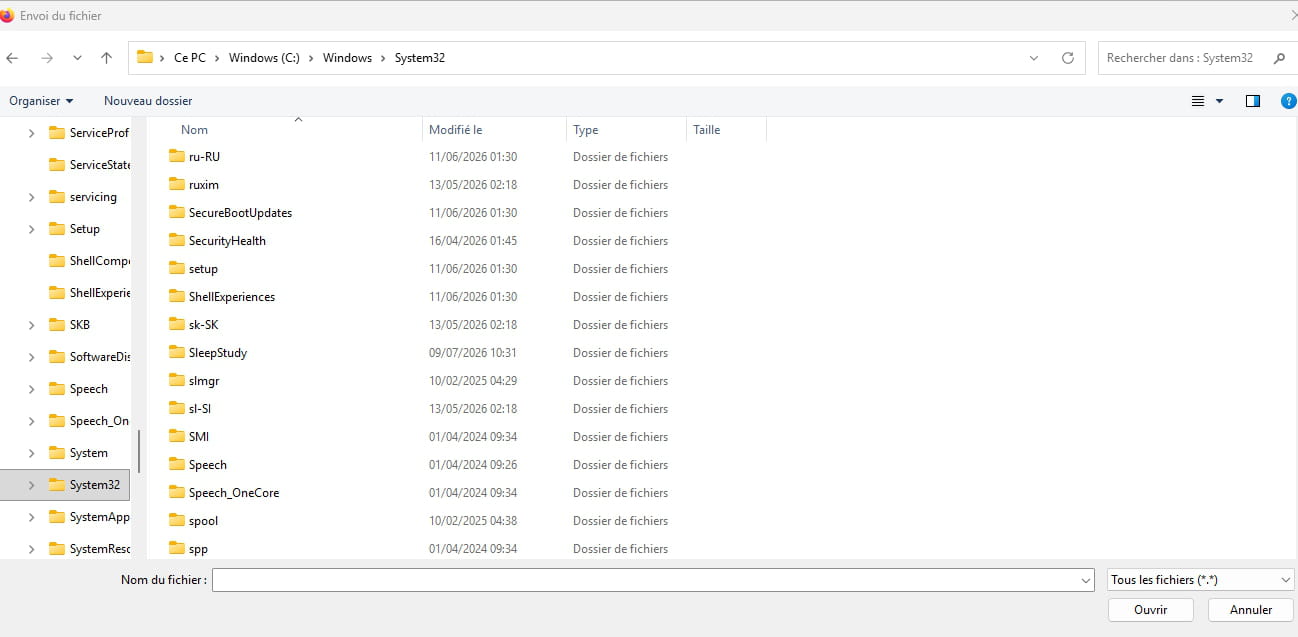
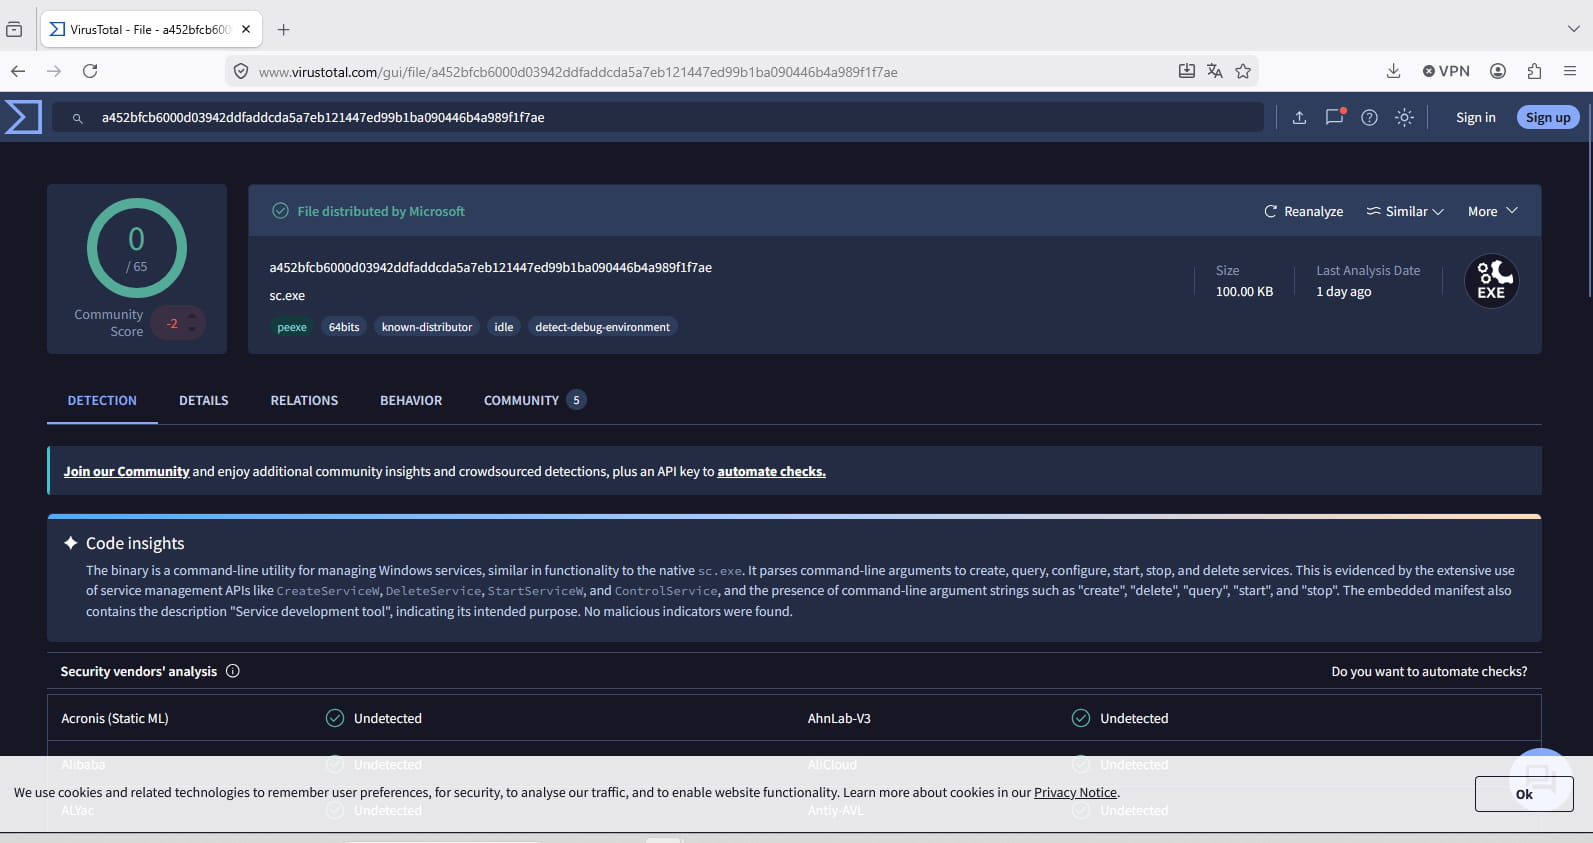
Concernant la procédure "virustotal.com", j'ai pu trouver le fichier sc.exe
Quand j'ai cliqué dessus, j'ai obtenu ce résultat en image :
-
Modérateur@miaw971
Bon, ok, c'est une tâche HP qui pointe vers un fichier Windows qui est bon (SC.exe) , qui n'a pas l'air méchant lui même.
Si vous souhaitez vous pouvez supprimer la tâche HP avec Autoruns, dans l'onglet Scheduled Tasks
Elle ne sert à rien, quand elle n'existera plus en tant que tâche planifiée, ça ne sera plus détecté par RegRun
-
-
Quand je reprends la procédure de A à Z (en ayant fait "go next"), cette fois ci le j'ai plus de résultats :

-
Modérateur
En bleu, sauf musnotifications (Le 4ème de la liste)
Perso je n'ai pas Locationnotificationwindows mais ça peut être selon.
Le reste ne vient pas de Windows, c'est installé par vous, ou par un virus, mais vous connaissez mieux vos programmes que moi pour trier.
Décochez le premier en haut (Pas d'action) sauf analyse VirusTotal pour savoir.
Ensuite marquez ceux que vous connaissez bien comme faux positifs avec le bouton vert (False positive) pour les marquer comme bons, (ils deviendront Vert)
Pour déduire ensuite pour ce qui reste. qu'on finisse que tout ce qui est bon est en Vert, puis plus rien de suspect. -
Modérateur@fabul
La tâche HP
Si vous avec un PC ou autre matériel HP (Hewlett Packard) c'est peut être juste normal aussi)
Ou juste une tâche inutile à désactiver avec Autoruns, (Comme expliqué plus bas dans le tuto).
-
-
Bin là, je vais être bloqué car je ne connais rien... (comme dit, je ne suis expert en rien).
Je vois juste un bidule Booking (et je me demande ce que ça fait là)...sinon, les autres lignes "updatehelper" ou "actionwindows.exe" je ne connais pas.
Brother = je pense que c'est mon imprimante scanner.
-
Modérateur
Ce qui a à trait aux navigateurs, se trouve surtout dans les onglets 5. Search Settings, et 6. Browser Plugins
Il y a aussi le programme ResetBrowser si le problème des fenêtres Temu ou autre s'ouvrent.
Si c'est une infection vous devriez ou pourriez en voir des traces, possibles ou non à régler avec RegRun, mais ResetBrowser remet les navigateurs à zéro
Ou pour Edge, si c'est dans Edge, il y a une manière de le réparer ou réinitialiser, je ne suis pas habitué ou expert Edge non plus. -
Modérateur
Supprimer celle de Wondershare ne ferait pas de tort je crois, surtout si vous ne l'utilisez peut être pas ou pas souvent, je connais pas le programme mais c'est surement inutile en Registry Run (Logon dans Autoruns).
Vous pouvez simplement le décocher dans Autoruns pour le désactiver plutôt que le supprimer, dans l'onglet Logon de Autoruns -
Modérateur
Bonjour .
Pour savoir de façon simple si le pc est infecté ou pas, faire ce qui suit.
Télécharger FRST .
Une fois téléchargé enregistrer FRST sur le bureau puis cliquer avec le bouton droit de la souris sur FRST et choisir Exécuter en tant qu'administrateur ce qui donne ceci :
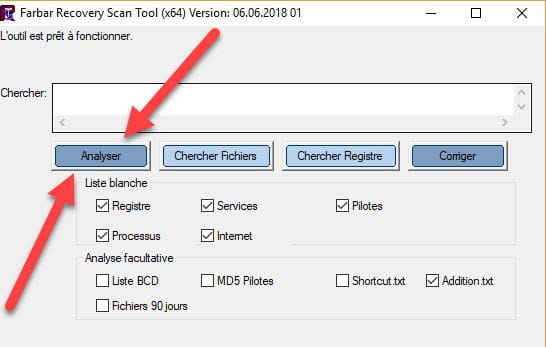

 Attendre que le message l'outil est prêt à fonctionner s'affiche puis cliquer sur Analyser.
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.
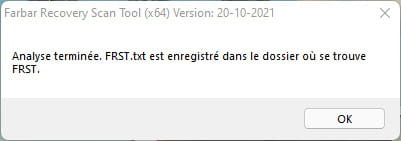
 À la fin de l'analyse les deux rapports FRST et Addition seront sur le bureau.

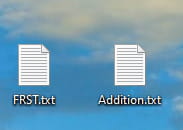
 Envoyer les rapports FRST et ADDITION sur https://pjjoint.malekal.com/ .
Puis joindre les deux liens générés par https://pjjoint.malekal.com/ dans ta réponse.
Pour information :
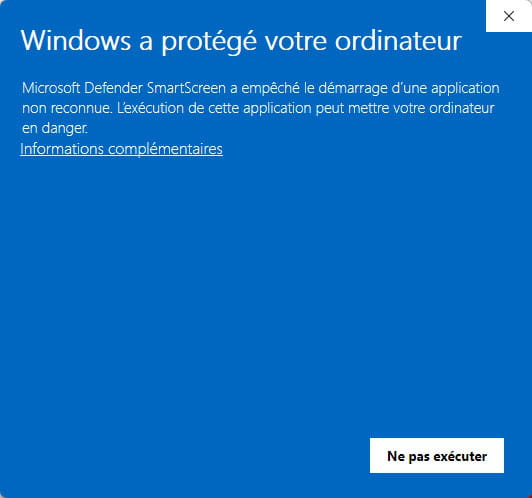
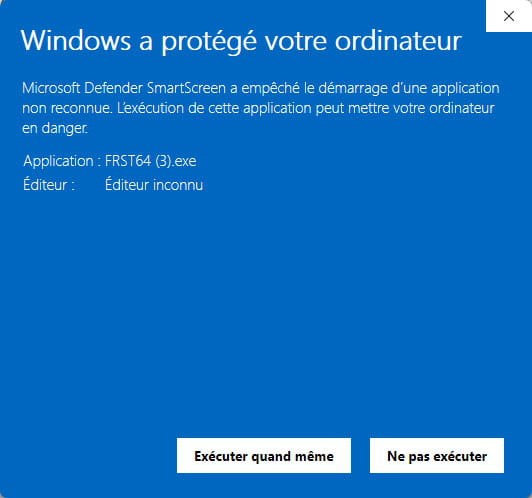
 Si l'ouverture de FRST provoque une alerte de Microsoft Defender ne pas en tenir compte cliquer sur Informations complémentaires puis sur Exécuter quand même, voir ci-dessous.

-
Question à Bazfile :
Y'a-t-il un risque à charger ce logiciel par rapport à la manip précédente vue avec Fabul ?
Je pose la question avant pour m'éviter des difficultés.-
Modérateur
Pas de danger.
Ce ne sont pas des antivirus au sens propre, qu'on ne doit pas cumuler les uns en plus des autres, mais des outils contre les virus qui s'accordent bien ensemble sans problèmes puisqu'ils sont totalement indépendants, ne surveillent pas en arrière plan, ne sont pas actifs quand on ne les utilise pas, ne les exécute pas.
@+ -
Modérateur
Aucun risque, FRST n'est pas un antivirus c'est un outil d'analyse, en tant que contribueur sécurité je ne te propserait pas quelque chose nocif.
FRST permet de voir si le pc est infecté ou pas et si il y a un problème de le résoudre facilement sans tatonner pendant des plombes.
Plus d'information dans cette page.
-