
Desinfection de pc
Résoluje viens de poster un sujet a propos de mon ordi qui rame. En réponse j ai eu un lien a suivre qui m a amener a demander de l aide ici pour une désinfection de pc!
Quelqu un pour m aider dans ce processus?
Merci d avance
25 réponses
Un utilisateur cherche de l’aide pour un ordinateur qui rame et une désinfection après avoir cliqué sur un lien douteux, afin d’éviter de futurs ralentissements et d’assurer la protection des données personnelles. Des réponses préconisent d’installer et d’exécuter Spybot-S&D, Malwarebytes et ZHPCleaner, puis de réaliser un diagnostic ZHPDiag et d’éditer un script de suppression pour les éléments détectés. D'autres recommandations soulignent l'importance de compléter ces outils par des analyses et rapports tels que ZHPFix et ZHPDiag, et de nettoyer les résidus trouvés dans le registre, les fichiers et les navigateurs. En cas de persistance, l’étape suivante consiste à refaire un ZHPDiag, puis à générer un nouveau script personnalisé pour nettoyer les éléments restants et vérifier l’état des services système.
-
ContributeurBonjour,
.je viens de poster un sujet a propos de mon ordi qui rame. En réponse j ai eu un lien a suivre qui m a amener a demander de l aide ici pour une désinfection de pc!
il est ou ce sujet ??
fait un ZHPDiag pour vérification de l'ordi stp :ZHPDiag
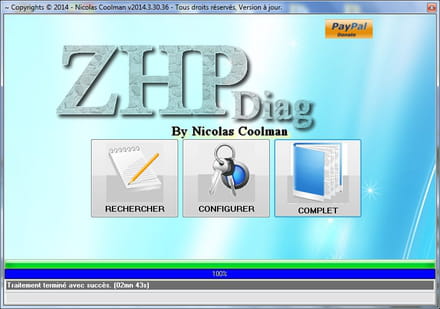
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
- cliquer sur le Bouton Bleu + Nicolas Coolman :
ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :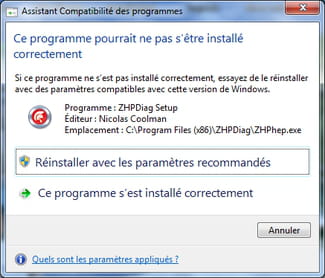
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
-
https://www.cjoint.com/?3IhmhV6IFck
Voila le rapport -
ContributeurEn effet des infections :
Pas à jour : Adobe Reader X => Adobe Systems >> - Adobe reader mise à jour
(décocher mcAfee)
Spybot - Search & Destroy v2.4.40 à désinstaller (ne sert à rien )
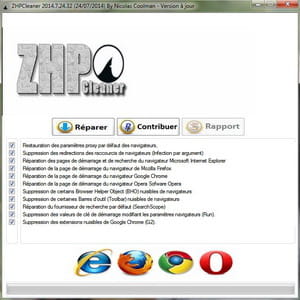
passes ZHPcleaner , Adwcleaner, JRT et Malwarebytes , après tu me refais un ZHPDiag s'il te plait :ZHPcleaner
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu
- cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Accepte "les conditions d'utilisation"
- Il restaure les paramètres Proxy par défaut,
- Il supprime les redirections des raccourcis de navigateurs (Infection par argument),
- Il restaure les pages de démarrage et de recherche dun navigateur Internet Explorer (Base de Registres),
- Il restaure la page de démarrage du navigateur Mozilla Firefox (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Google Chrome (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Opera (Fichier de préférences),
- Il supprime certains Browser Helper Object (BHO) nuisibles de navigateurs,
- Il supprime certaines Barres d'outil (Toolbar) nuisibles de navigateurs,
- Il répare le fournisseur de recherche par défaut (SearchScope),
- En cas de présence d'un proxy, un message apparaît avec la question suivante
"Avez-vous installé ce proxy ?" suivi de l'adresse IP du proxy.
Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- Choisir les cases à cocher
- Cliquer uniquement sur réparer
- Laisser la barre de progression arriver jusqu'à la fin.
- A la fin du traitement, un rapport de nettoyage s'affiche dans le bloc-notes
- Fermeture du navigateur pour le nettoyage
- Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
_____________________________________________________AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
________________________________________________________JRT

Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
__________________________________________________________Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
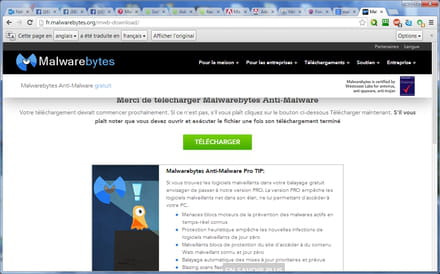
Il faut maintenant ouvrir le fichier , clic droit bien évidement :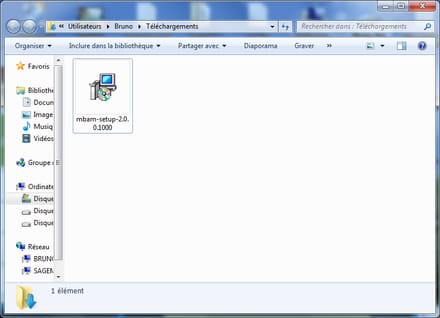
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum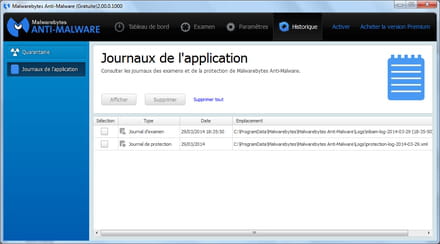
Á la deuxième utilisation (et les suivantes)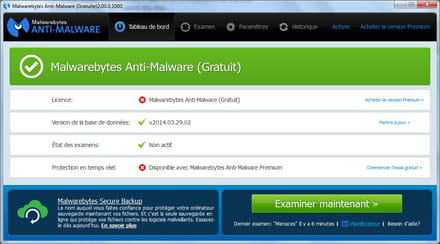
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces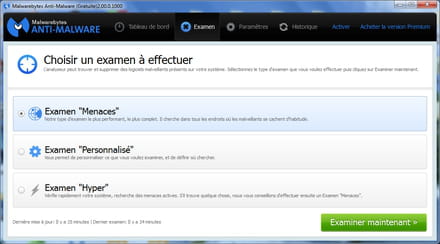
puis examiner maintenant
si rapport demandé , le poster sur le forum
Merci ! -
# AdwCleaner v3.309 - Rapport créé le 07/09/2014 à 19:01:56
# Mis à jour le 02/09/2014 par Xplode
# Système d'exploitation : Windows Vista (TM) Home Premium Service Pack 2 (32 bits)
# Nom d'utilisateur : Guillaume - PC-DE-GUILLAUME
# Exécuté depuis : C:\Users\Guillaume\Downloads\AdwCleaner-3.309.exe
# Option : Nettoyer
***** [ Services ] *****
[#] Service Supprimé : Update WiseEnhance
[#] Service Supprimé : Util WiseEnhance
[#] Service Supprimé : {2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gt
[#] Service Supprimé : {2c976a7f-dbdc-4756-870f-f6d183fe7a7e}t
***** [ Fichiers / Dossiers ] *****
[!] Dossier Supprimé : C:\Program Files\WiseEnhance
[!] Dossier Supprimé : C:\Program Files\WiseEnhance
Dossier Supprimé : C:\Users\Guillaume\AppData\Roaming\Mozilla\Firefox\Profiles\j8mplpqk.default\Smartbar
Fichier Supprimé : C:\Users\Guillaume\AppData\Local\CRE\elhjaoldnkkbifioodjndkijecdeinld.crx
Fichier Supprimé : C:\END
Fichier Supprimé : C:\Windows\system32\drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}Gt.sys
Fichier Supprimé : C:\Windows\system32\drivers\{2c976a7f-dbdc-4756-870f-f6d183fe7a7e}t.sys
Fichier Supprimé : C:\Users\Public\Documents\rpidity.crx
Fichier Supprimé : C:\Users\Guillaume\AppData\Roaming\Mozilla\Firefox\Profiles\j8mplpqk.default\user.js
***** [ Tâches planifiées ] *****
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKCU\Software\Google\Chrome\Extensions\elhjaoldnkkbifioodjndkijecdeinld
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\elhjaoldnkkbifioodjndkijecdeinld
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes [BrowserMngrDefaultScope]
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\secman.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\secman.OutlookSecurityManager
Clé Supprimée : HKLM\SOFTWARE\Classes\secman.OutlookSecurityManager.1
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Update WiseEnhance
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\EventLog\Application\Util WiseEnhance
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{4D076AB4-7562-427A-B5D2-BD96E19DEE56}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8EEE}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{826D7151-8D99-434B-8540-082B8C2AE556}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{13086CD4-88B6-45E3-9182-3BC2664199F7}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1FCD7139-C2A3-49AD-8B9E-E82E48AE5DF6}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{319FCB76-1568-4EFA-863B-B03A2B16EB5C}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4796719D-2B92-47BC-920B-77BCDBDBCB6A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{64A66B25-A70F-4373-95EF-3A1DB6040B3A}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6DDA37BA-0553-499A-AE0D-BEBA67204548}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{6FC5F7E0-D65A-465C-B8EE-A5F8E008D6DF}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{731D436C-464C-4F29-BFB2-DE9C458535AE}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{7C89C8A6-991C-4626-9E26-B12EB4D89C04}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{EEF00686-CAB8-4885-9CCB-78FF483041AA}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FDA55C78-736E-4E8A-996C-4A80FC0396FB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8EEE}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{66EEF543-A9AC-4A9D-AA3C-1ED148AC8FFE}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{11549FE4-7C5A-4C17-9FC3-56FC5162A994}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{8A244612-A1F7-11E0-95C0-E71F4824019B}
Clé Supprimée : HKCU\Software\Conduit
Clé Supprimée : HKCU\Software\Myfree Codec
Clé Supprimée : HKCU\Software\YahooPartnerToolbar
Clé Supprimée : HKCU\Software\AppDataLow\Software\SmartBar
Clé Supprimée : HKLM\SOFTWARE\DivX\Install\Setup\WizardLayout\ConduitToolbar
Clé Supprimée : HKLM\SOFTWARE\Myfree Codec
Clé Supprimée : HKLM\SOFTWARE\PIP
Clé Supprimée : HKLM\SOFTWARE\WiseEnhance
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\rpidity
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\App Management\ARPCache\{A0C9DF2B-89B5-4483-8983-18A68200F1B4}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\App Management\ARPCache\MyPC Backup
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\App Management\ARPCache\rpidity
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\App Management\ARPCache\WiseEnhance
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\08121C32A9C319F4CB0C11FF059552A4
***** [ Navigateurs ] *****
-\\ Internet Explorer v9.0.8112.16563
-\\ Mozilla Firefox v31.0 (x86 fr)
[ Fichier : C:\Users\Guillaume\AppData\Roaming\Mozilla\Firefox\Profiles\j8mplpqk.default\prefs.js ]
-\\ Google Chrome v
[ Fichier : C:\Users\Guillaume\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Search Provider] : hxxp://search.babylon.com/?q={searchTerms}&affID=108988&tt=120912_ccp_3812_1&babsrc=SP_ss&mntrId=ee5e3ae9000000000000001bb9b9c476
*************************
AdwCleaner[R0].txt - [6121 octets] - [07/09/2014 18:58:47]
AdwCleaner[S0].txt - [5744 octets] - [07/09/2014 19:01:56]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [5804 octets] ##########
et l autre:
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Thisisu
Version: 6.1.4 (04.06.2014:1)
OS: Windows Vista (TM) Home Premium x86
Ran by Guillaume on 07/09/2014 at 19:14:12,25
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
~~~ Services
~~~ Registry Values
~~~ Registry Keys
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\SearchScopes\{330DDC82-879C-42F9-8A07-9849990A864D}
Successfully deleted: [Registry Key] HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\SearchScopes\{A5E6DD2A-15A2-41A7-ABE9-A7B70435B241}
~~~ Files
~~~ Folders
Successfully deleted: [Folder] "C:\Users\Guillaume\appdata\locallow\boost_interprocess"
Successfully deleted: [Folder] "C:\Users\Guillaume\Local Settings\Application Data\cre"
Successfully deleted: [Folder] "C:\Program Files\myfree codec"
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{08DEE2B4-C5B3-464A-86DF-A027FCAD616B}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{1322724E-8CDF-4AE3-8D84-74AB8D6D50C2}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{1A6DC3F0-1E14-44B4-9861-4AB1B7E4B867}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{2112A8DD-D1C0-4301-A2F5-93C34C2F3F53}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{2194D33F-246A-4B48-BE62-E28B11F390AF}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{28184C9C-1CEA-4142-A662-C84EAC2F1E0D}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{284ED7D5-3299-45F5-AB08-AF7E0DC724FE}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{28719F66-C6E3-4759-A0F0-FACE09892828}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{2EACC629-D363-4C9C-80E6-57744DB9AA89}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{2FD1A26D-9353-4F57-B4A8-61293118DCBC}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{360BDB71-64E4-48AF-B7E7-49B06E9DEB13}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{3794E7AB-65A5-435C-9F0A-1522324893DB}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{3A0BE5DD-422C-447F-B4B2-3AE7D9C447CC}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{44F9B342-9670-4CB3-80F9-471AB29A5C33}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{4883E862-89C6-4370-933F-AD26ABC15B74}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{540D5B7F-B391-4912-BAEB-2D3D42900E7B}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{55B0DAA0-F7C0-45DF-9E58-18DF6C08FB62}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{567C763D-4AD7-453F-B41A-279CDAE35999}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{598FBCB1-E7BD-4BB2-8BEF-0C54A0FE819F}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{5B410E96-D359-43D4-B3BF-337C690258BB}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{5C1265B2-B3C2-46E7-8824-059F8AEC70DB}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{5D9FFCB2-59D4-4C5E-9123-49AAAE562593}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{5E1A68B5-7A83-4B50-871D-C2AF928BC9C2}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{6303C3DD-CC3F-4A9B-9AE6-11E7DD84E2E3}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{68F39B68-BF0D-4EEC-B25E-39223A99334E}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{6ECB0DE5-B524-41E0-A734-EC63492A2B83}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{7089CD2E-B7F1-4432-B448-FDB1A9A1FED3}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{744D190A-18DC-4364-8EB3-1ECFEA04EF60}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{7A2C5990-1BAB-4684-83AD-AC5955492013}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{7ABFA940-E47A-4A33-AEC3-5764F4C4EE4B}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{7EF3EB0E-6DEE-4405-B852-A05E817F7C12}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{81ED698F-B962-40C0-BFCC-F08646C7CF0D}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{88A1C87C-6818-4C51-BB88-CFBD3FE25C09}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{904D845A-12E9-4F10-8A55-55792F1D9C04}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{9626D689-20A6-4261-9A73-B5493F5DFDFC}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{97114671-F4D1-4E71-8D70-CE80EFC67CC9}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{979492AD-E190-4719-9362-C31CB9CE31A9}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{9810BF78-FFF1-436E-80A4-C99A4AB24C2A}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{9AE5D696-9C0B-4280-8E83-5040B84DEAC3}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{A585EEBC-4535-464D-AF4D-8DBED2BE5A4C}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{A7553061-C40D-405E-95E9-FAEF95C4B5F5}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{B1678406-6585-452B-880C-990CFEFA8D0F}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{B9CA1C72-B3DA-44ED-B4CF-AFFEE0D0C0B2}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{BC95E4AB-0E63-4375-976B-FA72E1FE4CCB}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{C298D32D-8EC2-428A-B0C2-3026D71D6244}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{C377D8D7-D815-4261-AF52-D5AE6F763D38}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{C76E2665-79E1-4FF2-A6C7-CD92F7E43EEC}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{C8292915-24B3-4CF3-98B5-95DE7606620A}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{C9D5F089-2A8D-4F44-9AE5-1F7A415A4B65}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{CBA3DA40-3CB0-49E6-9531-7209D402D4C0}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{D3D64F58-D4D8-488F-944C-66FBDC8BF063}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{D99DC0B7-BEB0-4A77-8622-6723FDDBD73F}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{D9B63838-71ED-4244-8880-AC2453FA2480}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{DF1E6631-6A7A-48C3-9BEA-43DE3D8E91A7}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{E076A940-4367-483A-AAE2-D5D79FB9C362}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{E852DD0B-73BD-45C2-B54D-53D7A07302CD}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{E8B07BC0-7B6E-40E1-856D-7F0DE52AF177}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{E9F09531-BA9B-4D92-9E1B-7DBF1A479E60}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{F4715EAE-4E67-417B-9233-5E09C67F4C0E}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{FA974D21-72E9-4DD4-BE3A-9F0FF92C1CF1}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{FE37B3DA-4606-49C9-8C8A-1F34C3DD7A37}
Successfully deleted: [Empty Folder] C:\Users\Guillaume\appdata\local\{FFDD8BDF-E241-4996-805C-5D1701DF513B}
~~~ FireFox
Emptied folder: C:\Users\Guillaume\AppData\Roaming\mozilla\firefox\profiles\j8mplpqk.default\minidumps [273 files]
~~~ Event Viewer Logs were cleared
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 07/09/2014 at 19:18:19,90
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Pour spybot je n arrive pas a le désinstaller... -
Contributeurpour spybot on se débouillera ,
il manque Malwarbytes et après tu me refais un ZHPDiag s'il te plait :
Merci
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 08/09/2014
Heure de l'examen: 17:55:37
Fichier journal: malware.txt
Administrateur: Oui
Version: 2.00.2.1012
Base de données Malveillants: v2014.09.08.05
Base de données Rootkits: v2014.08.21.01
Licence: Gratuite
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Self-protection: Désactivé(e)
Système d'exploitation: Windows Vista Service Pack 2
Processeur: x86
Système de fichiers: NTFS
Utilisateur: Guillaume
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 302770
Temps écoulé: 13 min, 17 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Désactivé(e)
Heuristics: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(No malicious items detected)
Modules: 0
(No malicious items detected)
Clés du Registre: 1
PUP.Optional.WiseEnhance.A, HKLM\SOFTWARE\WiseEnhance, Mis en quarantaine, [59dcd417403b7cba7909bd600003926e],
Valeurs du Registre: 0
(No malicious items detected)
Données du Registre: 0
(No malicious items detected)
Dossiers: 0
(No malicious items detected)
Fichiers: 1
PUP.Optional.InstallCore, C:\Users\Guillaume\Downloads\jv16pt_setup.exe, Mis en quarantaine, [171e698279021a1c3db837abea1aef11],
Secteurs physiques: 0
(No malicious items detected)
(end)
voila pour malwarbyte
Et pour ZHPDiag ensuite je le poste ? -
voila le lien du ZHPDiag: https://www.cjoint.com/?3Iis7CAWqAl
-
Contributeuril me faudrait aussi le rapport de ZHPCleaner , il ne doit pas être très grand !
Merci
je regarde le diag !
-
ContributeurTu n'as pas fais les 3 premières choses demandées :
Adobe, spybot, et ZHPCleaner !!!
j'attend donc et après tu me referas un ZHPDiag que je te fasse un script pour supprimer le reste s'il y a encore ...
Merci
-
mise a jour adobe OK, pour spybiot je ne peut pas le desinstaller, et pourZHPDiad je viens de le refaire:
~ ZHPCleaner v2014.9.8.116 by Nicolas Coolman (07/09/2014)
~ Run by Guillaume (Administrator) (08/09/2014 19:54:25)
~ WebSite : https://nicolascoolman.eu
~ Forum : https://nicolascoolman.eu
~ State version : Version à jour
~ Report : C:\Users\Guillaume\Desktop\ZHPCleaner.txt
~ Quarantine : C:\Users\Guillaume\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt
~ Windows VISTA, 32-bit Service Pack 2 (Build 6002)
---\\ Réparation du fichier hôte.
~ Le fichier hôte est légitime. (15500)
---\\ Suppression générique de l'infection par Hijacker Sambreel.
DEPLACÉ : C:\Program Files\WiseEnhance --> C:\Users\Guillaume\AppData\Roaming\ZHP\Quarantine
---\\ Bilan de la réparation
~ Réparation réalisée avec succès
~ Ce navigateur est absent (Opera Software)
End of clean at 19:54:31
===================
ZHPCleaner-07092014-18_54_34.txt
ZHPCleaner-07092014-18_56_23.txt
ZHPCleaner-08092014-19_54_31.txt -
Contributeurok bon alors refais un ZHPDiag maintenant !
(te trompe pas de rapport quand tu l'hébergeras !!)
-
-
Contributeurtu es sur que c'est pas l'ancien: Lancé par Guillaume (08/09/2014 20:48:42)
passe ce script , après t me dis si ça va et je te passe mon canned de fin ...
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
Spybot - Search & Destroy v1.6.2 => Safer Networking Ltd - Spybot S&D
Adobe Reader X => Adobe Systems
[MD5.B44B59C85DC2C2D39542F97BF545A308] - (.Microsoft Corporation - Microsoft Console Based Script Host.) -- C:\Windows\system32\cscript.exe [135168] [PID.2068]
[MD5.794D4B48DFB6E999537C7C3947863463] - (.Safer Networking Ltd. - Spybot-S&D Security Center integration.) -- C:\Program Files\Spybot - Search & Destroy\SDWinSec.exe [1153368] [PID.724]
R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1 = 0 => Internet Explorer Proxy HTTP1.1 Disabled
OPT:O4 - HKLM\..\Run: [SunJavaUpdateReg] . (.Sun Microsystems, Inc. - Java Platform SE binary.) -- C:\Windows\system32\jureg.exe
O23 - Service: SBSD Security Center Service (SBSDWSCService) . (.Safer Networking Ltd. - Spybot-S&D Security Center integration.) - C:\Program Files\Spybot - Search & Destroy\SDWinSec.exe => Safer Networking Ltd - Spybot S&D
[MD5.00000000000000000000000000000000] [APT] [JavaUpdateAdministrator] (...) -- C:\Windows\system32\jusched.exe (.not file.) [0] => Sun Microsystems%Java Updates
[MD5.00000000000000000000000000000000] [APT] [JavaUpdateGuillaume] (...) -- C:\Windows\system32\jusched.exe (.not file.) [0] => Sun Microsystems%Java Updates
[MD5.00000000000000000000000000000000] [APT] [{87E171CA-A7CA-42EA-A486-53C5010BC2F4}] (...) -- C:\Users\Guillaume\Downloads\Word_97_.exe (.not file.) [0] => Fichier absent
O42 - Logiciel: Java SE Runtime Environment 6 Update 1 - (.Sun Microsystems, Inc..) [HKLM] -- {3248F0A8-6813-11D6-A77B-00B0D0160010} => Sun Microsystems
O42 - Logiciel: Spybot - Search & Destroy - (.Safer Networking Limited.) [HKLM] -- {B4092C6D-E886-4CB2-BA68-FE5A88D31DE6}_is1 => Safer Networking Ltd - Spybot S&D
O43 - CFD: 22/08/2014 - 20:14:35 - [] ----D C:\Program Files\Spybot - Search & Destroy => Safer Networking Ltd - Spybot S&D
O43 - CFD: 07/09/2014 - 19:35:04 - [] ----D C:\Program Files\Spybot - Search & Destroy 2 => Safer Networking Ltd - Spybot S&D
O43 - CFD: 23/08/2014 - 10:01:50 - [] ----D C:\ProgramData\Spybot - Search & Destroy => Safer Networking Ltd - Spybot S&D
O43 - CFD: 13/12/2013 - 11:31:52 - [] ----D C:\Users\Guillaume\AppData\Roaming\BitTorrent =>P2P.BitTorrent
O43 - CFD: 13/11/2012 - 11:11:59 - [] ----D C:\Users\Guillaume\AppData\Local\rencontreshard => RencontresHard
O44 - LFC:[MD5.3F871E8CED56D4483D0126325D04E41B] - 08/09/2014 - 17:39:58 ---A- . (...) -- C:\malware.txt [1441]
O45 - LFCP:[MD5.1133E8FDBC303EB48EC04D2E6CF86B77] - 07/09/2014 - 10:44:24 ---A- - C:\WINDOWS\Prefetch\WISEENHANCE.PURBROWSE.EXE-5C472D31.pf =>PUP.WiseEnhance
O61 - LFC: 02/09/2014 - 20:49:44 ---A- . (...) -- C:\Users\Guillaume\AppData\Local\temp\Quarantine.exe [377099] => Temporary file not necessary
[MD5.6AB09F8FBEB32B86C26FE7107B417A73] [SPRF][27/08/2014] (...) -- C:\Users\Guillaume\AppData\Roaming\1D959CA221C7573.sys [24]
[MD5.6AB09F8FBEB32B86C26FE7107B417A73] [SPRF][27/08/2014] (...) -- C:\Users\Guillaume\AppData\Roaming\System5908ConfigCollection.dat [24]
SR - | Auto 26/01/2009 1153368 | (SBSDWSCService) . (.Safer Networking Ltd..) - C:\Program Files\Spybot - Search & Destroy\SDWinSec.exe => Safer Networking Ltd - Spybot S&D
C:\Users\Guillaume\AppData\Roaming\BitTorrent =>P2P.BitTorrent^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels https://nicolascoolman.eu
-
voilà le rapport et pour l ancien je ne pense pas c 'est bien celui qui est apparu à l écran
Rapport de ZHPFix 2014.8.3.6 par Nicolas Coolman, Update du 03/08/2014
Fichier d'export Registre :
Run by Guillaume at 09/09/2014 17:54:32
High Elevated Privileges : OK
Windows Vista Home Premium Edition, 32-bit Service Pack 2 (Build 6002)
Corbeille vidée (00mn 05s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
SUPPRIMÉ: Java SE Runtime Environment 6 Update 1
ABSENT Uninstall Process: c:\program files\spybot - search & destroy\unins000.exe
========== Clés du Registre ==========
SUPPRIMÉ: [HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{3248F0A8-6813-11D6-A77B-00B0D0160010}]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{B4092C6D-E886-4CB2-BA68-FE5A88D31DE6}_is1]
SUPPRIMÉ: Service: SBSDWSCService
========== Valeurs du Registre ==========
SUPPRIMÉ RunValue: SunJavaUpdateReg
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
========== Eléments de donnée du Registre ==========
SUPPRIMÉ: R5 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,EnableHttp1_1
========== Dossiers ==========
SUPPRIMÉ: C:\Program Files\Spybot - Search & Destroy
SUPPRIMÉ: C:\Program Files\Spybot - Search & Destroy 2
SUPPRIMÉ: C:\ProgramData\Spybot - Search & Destroy
SUPPRIMÉ: C:\Users\Guillaume\AppData\Roaming\BitTorrent
SUPPRIMÉ: C:\Users\Guillaume\AppData\Local\rencontreshard
SUPPRIMÉS Flash Cookies (39)
SUPPRIMÉS Temporaires Windows (95)
========== Fichiers ==========
SUPPRIMÉ Redémarrage: c:\program files\spybot - search & destroy\sdwinsec.exe
SUPPRIMÉ: c:\malware.txt
SUPPRIMÉ: c:\windows\prefetch\wiseenhance.purbrowse.exe-5c472d31.pf
SUPPRIMÉ: c:\users\guillaume\appdata\local\temp\quarantine.exe
SUPPRIMÉS Flash Cookies (9) (823 octets)
SUPPRIMÉS Temporaires Windows (181) (3 264 833 octets)
========== Tache planifiée ==========
SUPPRIMÉ: JavaUpdateAdministrator
SUPPRIMÉ: JavaUpdateGuillaume
SUPPRIMÉ: {87E171CA-A7CA-42EA-A486-53C5010BC2F4}
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Autre ==========
NON TRAITÉ Spybot - Search & Destroy v1.6.2
NON TRAITÉ Adobe Reader X
========== Récapitulatif ==========
3 : Clés du Registre
9 : Valeurs du Registre
1 : Eléments de donnée du Registre
7 : Dossiers
6 : Fichiers
2 : Logiciels
3 : Tache planifiée
1 : Restauration Système
2 : Autre
End of clean in 04mn 00s
========== Chemin de fichier rapport ==========
C:\Users\Guillaume\AppData\Roaming\ZHP\ZHPFix[R1].txt - 09/09/2014 17:54:39 [2756] -
et ca rame encore!
-
Contributeur?? qu'entends-tu par "ramer" ??
refais un diag s'il te plait ?
tu as regardé tes programmes au démarrage ??
-
Heu internet rame... c est a dire que les pages prennent du temps a charger alors qu il y a quelques jours ce n 'était pas le cas. Cele dit mon ordi est connecté en wifi via une clé wifi Je vais deplacer mon ordi pour l essayé avec le cable ethernet
Je refait un diag de suite -
-
Contributeuril n'y a absolument rien !!
je ne sais pas quoi te dire
ça va mieux avec le cable internet ?
tu as regardé tes programmes au démarrage ?
tu as fait une défragmentation ?
tu as supprimé tout des points de restauration ?
-
je regarde tout ca....




- 1
- 2
