
Scanner avec résultat Tr/AutoRun.kjy
Résolu
Bonjour,
Lorsque j'ai fait un scanner sur mon ordinateur, il en est ressorti un virus "Tr/AutoRun.kjy", je l'ai donc mis sous quarantaine mais il revient..
J'aimerais savoir ce qu'il risque de faire sur mon ordinateur et comment m'en débarrasser ?
Merci
Lorsque j'ai fait un scanner sur mon ordinateur, il en est ressorti un virus "Tr/AutoRun.kjy", je l'ai donc mis sous quarantaine mais il revient..
J'aimerais savoir ce qu'il risque de faire sur mon ordinateur et comment m'en débarrasser ?
Merci
7 réponses
-
Bonsoir
# Télécharge UsbFix par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Recherche.
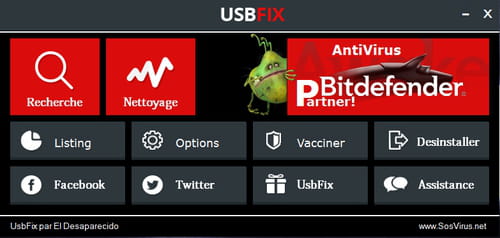
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Scan ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
@+
-
Merci, c'est fait voilà le rapport :
############################## | UsbFix V 7.178 | [Recherche]
Utilisateur: Cécile (Administrateur) # PCCÉCILE
Mis à jour le 08/08/2014 par El Desaparecido - SosVirus
Lancé à 21:59:20 | 23/08/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
################## | System information |
MB: ASUSTeK COMPUTER INC. (X55VDR)
CPU: Intel(R) Core(TM) i3-2350M CPU @ 2.30GHz
RAM -> [Total : 3980 Mo | Free : 2308 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 8.1 (6.3.9600 64-Bit)
WB: Internet Explorer : 11.00.9600.16384
WB: Google Chrome : 36.0.1985.143
################## | Security Information |
AV: Avira Desktop [(!) Désactivé |A jour]
AV: Windows Defender [(!) Désactivé |A jour]
AS: Avira Desktop [(!) Désactivé |A jour]
AS: Windows Defender [(!) Désactivé |A jour]
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 372 Go (324 Go libre(s) - 87%) [OS] # NTFS
D:\ -> Disque fixe # 538 Go (537 Go libre(s) - 100%) [DATA] # NTFS
F:\ -> Disque amovible # 962 Mo (941 Mo libre(s) - 98%) [] # FAT
################## | Autorun |
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\WINDOWS\System32\Userinit.exe,
04 - HKCU\..\Run : [cacaoweb] -noplayer
04 - HKLM\..\Run : [Adobe Reader Speed Launcher] "C:\Program Files (x86)\Adobe\Reader 10.0\Reader\Reader_sl.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [ASUSPRP] "C:\Program Files (x86)\ASUS\APRP\APRP.EXE"
04 - HKLM\..\Run : [ASUSWebStorage] C:\Program Files (x86)\ASUS\WebStorage Sync Agent\1.1.10.123\AsusWSPanel.exe /S
04 - HKLM\..\Run : [mcui_exe] "C:\Program Files\McAfee.com\Agent\mcagent.exe" /runkey
04 - HKLM\..\Run : [RemoteControl10] "C:\Program Files (x86)\CyberLink\PowerDVD10\PDVD10Serv.exe"
04 - HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [ApnTBMon] "C:\Program Files (x86)\AskPartnerNetwork\Toolbar\Updater\TBNotifier.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] "C:\WINDOWS\system32\igfxtray.exe"
04 - [x64] HKLM\..\Run : [HotKeysCmds] "C:\WINDOWS\system32\hkcmd.exe"
04 - [x64] HKLM\..\Run : [Persistence] "C:\WINDOWS\system32\igfxpers.exe"
04 - [x64] HKLM\..\Run : [RTHDVCPL] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - [x64] HKLM\..\Run : [ACMON] C:\Program Files (x86)\ASUS\Splendid\ACMON.exe
04 - HKU\S-1-5-21-2816036783-3157749554-429020586-1002\..\Run : [cacaoweb] -noplayer
################## | Recherche générique |
################## | Registre |
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
################## | Hijack |
Hijacked! [AH] F:\._....docx
Hijacked! [AH] F:\._DROIT CIVIL.docx
Hijacked! [AH] F:\._DROIT DES BIENS.docx
Hijacked! [AH] F:\._EUROPE.docx
Hijacked! [AH] F:\._Droit Public.docx
Hijacked! [AH] F:\._La situation juridique actuelle.docx
Hijacked! [AH] F:\.~lock.Projet de Droit.odt#
################## | E.O.F | https://www.sosvirus.net/ | https://www.usbfix.net/ | -
Re
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Nettoyage.
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Clean ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
@+
-
C'est fait voilà le nouveau rapport :
############################## | UsbFix V 7.178 | [Nettoyage]
Utilisateur: Cécile (Administrateur) # PCCÉCILE
Mis à jour le 08/08/2014 par El Desaparecido - SosVirus
Lancé à 22:12:12 | 23/08/2014
Site Web : https://www.usbfix.net/
Changelog : https://www.usb-antivirus.com/fr/maj/
Assistance : https://depannageinformatique.org/acheter/reservation/?f=6
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
################## | System information |
MB: ASUSTeK COMPUTER INC. (X55VDR)
CPU: Intel(R) Core(TM) i3-2350M CPU @ 2.30GHz
RAM -> [Total : 3980 Mo | Free : 2428 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 8.1 (6.3.9600 64-Bit)
WB: Internet Explorer : 11.00.9600.16384
WB: Google Chrome : 36.0.1985.143
################## | Security Information |
AV: Avira Desktop [(!) Désactivé |A jour]
AV: Windows Defender [(!) Désactivé |A jour]
AS: Avira Desktop [(!) Désactivé |A jour]
AS: Windows Defender [(!) Désactivé |A jour]
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
################## | Disk Information |
C:\ (%SystemDrive%) -> Disque fixe # 372 Go (324 Go libre(s) - 87%) [OS] # NTFS
D:\ -> Disque fixe # 538 Go (537 Go libre(s) - 100%) [DATA] # NTFS
F:\ -> Disque amovible # 962 Mo (941 Mo libre(s) - 98%) [] # FAT
################## | Autorun |
################## | Recherche générique |
(!) Fichiers temporaires supprimés. (33.7110319137573 MB)
################## | Registre |
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\WINDOWS\System32\Userinit.exe,
04 - HKCU\..\Run : [cacaoweb] -noplayer
04 - HKLM\..\Run : [Adobe Reader Speed Launcher] "C:\Program Files (x86)\Adobe\Reader 10.0\Reader\Reader_sl.exe"
04 - HKLM\..\Run : [Adobe ARM] "C:\Program Files (x86)\Common Files\Adobe\ARM\1.0\AdobeARM.exe"
04 - HKLM\..\Run : [ASUSPRP] "C:\Program Files (x86)\ASUS\APRP\APRP.EXE"
04 - HKLM\..\Run : [ASUSWebStorage] C:\Program Files (x86)\ASUS\WebStorage Sync Agent\1.1.10.123\AsusWSPanel.exe /S
04 - HKLM\..\Run : [mcui_exe] "C:\Program Files\McAfee.com\Agent\mcagent.exe" /runkey
04 - HKLM\..\Run : [RemoteControl10] "C:\Program Files (x86)\CyberLink\PowerDVD10\PDVD10Serv.exe"
04 - HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [ApnTBMon] "C:\Program Files (x86)\AskPartnerNetwork\Toolbar\Updater\TBNotifier.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] "C:\WINDOWS\system32\igfxtray.exe"
04 - [x64] HKLM\..\Run : [HotKeysCmds] "C:\WINDOWS\system32\hkcmd.exe"
04 - [x64] HKLM\..\Run : [Persistence] "C:\WINDOWS\system32\igfxpers.exe"
04 - [x64] HKLM\..\Run : [RTHDVCPL] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - [x64] HKLM\..\Run : [ACMON] C:\Program Files (x86)\ASUS\Splendid\ACMON.exe
04 - HKU\S-1-5-21-2816036783-3157749554-429020586-1002\..\Run : [cacaoweb] -noplayer
################## | UsbFix - Information |
Info : Comment supprimer l'infection des raccourcis sur USB ? (Video)
Info : L'infection des raccourcis USB, c'est quoi ?
################## | Hijack |
Restauré! [N] F:\._....docx
Restauré! [N] F:\._DROIT CIVIL.docx
Restauré! [N] F:\._DROIT DES BIENS.docx
Restauré! [N] F:\._EUROPE.docx
Restauré! [N] F:\._Droit Public.docx
Restauré! [N] F:\._La situation juridique actuelle.docx
Restauré! [N] F:\.~lock.Projet de Droit.odt#
################## | C:\ %SystemDrive% - Disque Fixe (NTFS) |
[23/08/2014 - 20:21:55 | ASH | 3260076 Ko] - C:\hiberfil.sys
[23/08/2014 - 20:21:55 | ASH | 720896 Ko] - C:\pagefile.sys
[23/08/2014 - 20:21:55 | ASH | 262144 Ko] - C:\swapfile.sys
[09/08/2014 - 11:10:43 | D] - C:\Config.Msi
[18/09/2012 - 11:28:31 | N | 6146 Ko] - C:\X55A.BIN
[19/09/2012 - 16:03:27 | N | 6146 Ko] - C:\X55C.BIN
[20/09/2012 - 03:17:36 | N | 6146 Ko] - C:\X55CR.BIN
[20/09/2012 - 08:32:21 | N | 6146 Ko] - C:\X55VD.BIN
[20/09/2012 - 09:58:04 | N | 6146 Ko] - C:\X55VDR.BIN
[13/06/2014 - 12:11:04 | SHD] - C:\$Recycle.Bin
[26/07/2012 - 05:44:30 | RASH | 389 Ko] - C:\bootmgr
[27/11/2012 - 15:00:09 | SHD] - C:\Boot
[27/03/2013 - 17:47:30 | D] - C:\Intel
[27/03/2013 - 18:08:44 | D] - C:\eSupport
[18/06/2013 - 14:18:29 | N | 0 Ko] - C:\BOOTNXT
[22/08/2013 - 16:45:52 | SHD] - C:\Documents and Settings
[22/08/2013 - 17:22:35 | D] - C:\PerfLogs
[27/08/2013 - 19:50:24 | D] - C:\MSOCache
[31/10/2013 - 16:54:00 | D] - C:\NVIDIA
[13/11/2013 - 09:45:20 | A | 0 Ko] - C:\end
[24/05/2014 - 15:40:19 | D] - C:\$SysReset
[26/05/2014 - 09:23:12 | D] - C:\sources
[13/06/2014 - 11:44:48 | RD] - C:\Users
[13/06/2014 - 12:29:58 | SHD] - C:\Recovery
[16/06/2014 - 11:44:35 | HD] - C:\ProgramData
[19/07/2014 - 17:28:53 | RD] - C:\Program Files
[20/07/2014 - 15:16:30 | RD] - C:\Program Files (x86)
[14/08/2014 - 10:22:30 | D] - C:\Windows
[23/08/2014 - 20:29:19 | SHD] - C:\System Volume Information
[23/08/2014 - 21:55:31 | D] - C:\UsbFix
################## | D:\ - Disque Fixe (NTFS) |
[20/08/2013 - 21:52:19 | SHD] - D:\$RECYCLE.BIN
[28/11/2013 - 15:13:29 | SHD] - D:\System Volume Information
################## | F:\ - Disque USB (FAT) |
[29/11/2013 - 15:13:28 | AH | 4 Ko] - F:\._.Trashes
[29/11/2013 - 15:13:28 | HD] - F:\.Trashes
[29/11/2013 - 15:13:30 | HD] - F:\.Spotlight-V100
[23/06/2014 - 11:47:24 | A | 43 Ko] - F:\Duplicata_bulletin_paie_Manpower.pdf
[23/06/2014 - 11:47:28 | A | 43 Ko] - F:\Duplicata_bulletin_paie_Manpower (1).pdf
[23/06/2014 - 11:47:32 | A | 65 Ko] - F:\Duplicata_bulletin_paie_Manpower (2).pdf
[23/06/2014 - 11:47:34 | A | 67 Ko] - F:\Duplicata_bulletin_paie_Manpower (3).pdf
[03/08/2014 - 19:58:28 | A | 20 Ko] - F:\DOC_CERTIFICAT_NON_GAGE_OPP.pdf
[28/05/2013 - 13:34:04 | N | 0 Ko] - F:\.~lock.Projet de Droit.odt#
[07/08/2014 - 11:30:36 | A | 18 Ko] - F:\Demande remboursement frais CG.odt
[21/07/2014 - 18:26:26 | A | 2427 Ko] - F:\2014-07-21 18.26.26.jpg
[21/07/2014 - 18:27:12 | A | 1895 Ko] - F:\2014-07-21 18.27.11.jpg
[21/07/2014 - 18:27:24 | A | 2393 Ko] - F:\2014-07-21 18.27.24.jpg
[21/07/2014 - 18:30:52 | A | 2550 Ko] - F:\2014-07-21 18.25.43.jpg
[21/07/2014 - 18:31:14 | A | 2618 Ko] - F:\2014-07-21 18.27.18.jpg
[12/02/2014 - 15:03:14 | HD] - F:\.fseventsd
[07/08/2014 - 11:34:26 | A | 6509 Ko] - F:\RemoveWAT.exe
[08/01/2014 - 08:04:04 | N | 4 Ko] - F:\._DROIT CIVIL.docx
[08/01/2014 - 08:04:06 | N | 4 Ko] - F:\._EUROPE.docx
[08/01/2014 - 08:04:06 | N | 4 Ko] - F:\._DROIT DES BIENS.docx
[08/01/2014 - 08:04:18 | N | 4 Ko] - F:\._Droit Public.docx
[09/01/2014 - 09:05:58 | N | 4 Ko] - F:\._La situation juridique actuelle.docx
[29/11/2013 - 15:14:26 | SHD] - F:\System Volume Information
################## | Vaccin |
C:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
F:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | https://www.sosvirus.net/ | https://www.usbfix.net/ | -
Re
ton problème est résolu?
@+
-
Je pense que oui, j'ai fait un nouveau scan et il n'y a plus qu'un avertissement :).
Merci ! -
Bonjour
désinstalle UsbFix.
je te propose de mettre ce sujet en résolu
@+
