
Ordinateur lent
bonjour,
Depuis quelque temps mon ordinateur est d'une lenteur incroyable je ne peux rien faire démarrage long et nombreux plantages.
que puis-je faire?
merci de votre aide
Depuis quelque temps mon ordinateur est d'une lenteur incroyable je ne peux rien faire démarrage long et nombreux plantages.
que puis-je faire?
merci de votre aide
14 réponses
-
# DelFix v1.011 - Rapport créé le 08/12/2015 à 11:44:52
# Mis à jour le 18/08/2015 par Xplode
# Nom d'utilisateur : seb - PC-DE-SEB
# Système d'exploitation : Windows Vista (TM) Home Premium Service Pack 2 (32 bits)
~ Activation de l'UAC ... OK
~ Suppression des outils de désinfection ...
Supprimé : C:\pre_scan
Supprimé : C:\FRST
Supprimé : C:\zoek_backup
Supprimé : C:\ZHP
Supprimé : C:\Pre_Scan
Supprimé : C:\AdwCleaner
Supprimé : C:\zoek-results.log
Supprimé : C:\Users\seb\Desktop\Addition.txt
Supprimé : C:\Users\seb\Desktop\Fixlog.txt
Supprimé : C:\Users\seb\Desktop\FRST.exe
Supprimé : C:\Users\seb\Desktop\zoek-results.txt
Supprimée : HKLM\SOFTWARE\AdwCleaner
~ Purge de la restauration système ...
Supprimé : RP #2136 [Restore Point Created by FRST | 12/07/2015 13:53:33]
Supprimé : RP #2138 [Restore Point Created by FRST | 12/07/2015 14:12:58]
Supprimé : RP #2139 [zoek.exe restore point | 12/07/2015 14:50:12]
Supprimé : RP #2141 [Restore Point Created by FRST | 12/08/2015 10:24:53]
Supprimé : RP #2143 [Restore Point Created by FRST | 12/08/2015 10:25:52]
Nouveau point de restauration créé !
########## - EOF - ########## -
Résultats de correction de Farbar Recovery Scan Tool (x86) Version:05-12-2015
Exécuté par seb (2015-12-08 11:24:50) Run:3
Exécuté depuis C:\Users\seb\Desktop
Profils chargés: seb (Profils disponibles: seb)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
CloseProcesses:
CreateRestorePoint:
URLSearchHook: [S-1-5-21-549229800-2313244492-1149451891-1000] ATTENTION => URLSearchHook par défaut est absent
Task: {C4D4BE4F-A53A-479A-B19D-EF0A19837643} - \avastBCLRestartS-1-5-21-549229800-2313244492-1149451891-1000 -> Pas de fichier <==== ATTENTION
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{B056521A-9B10-425E-B616-1FCD828DB3B1}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{B196B286-BAB4-101A-B69C-00AA00341D07}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{B8967F85-58AE-4F46-9FB2-5D7904798F4B}\InprocServer32 -> pas de chemin du fichier
U4 AvastVBoxSvc; C:\Program Files\AVAST Software\Avast\ng\vbox\AvastVBoxSVC.exe [X]
U4 VBoxAswDrv; \??\C:\Program Files\AVAST Software\Avast\ng\vbox\VBoxAswDrv.sys [X]
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
Le Point de restauration a été créé avec succès.
Impossible de restaurer Par défaut URLSearchHook.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{C4D4BE4F-A53A-479A-B19D-EF0A19837643}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{C4D4BE4F-A53A-479A-B19D-EF0A19837643}" => clé supprimé(es) avec succès
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\avastBCLRestartS-1-5-21-549229800-2313244492-1149451891-1000" => clé supprimé(es) avec succès
"HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{B056521A-9B10-425E-B616-1FCD828DB3B1}" => clé supprimé(es) avec succès
"HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{B196B286-BAB4-101A-B69C-00AA00341D07}" => clé supprimé(es) avec succès
"HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{B8967F85-58AE-4F46-9FB2-5D7904798F4B}" => clé supprimé(es) avec succès
AvastVBoxSvc => service impossible à supprimer
VBoxAswDrv => service impossible à supprimer
EmptyTemp: => 65.3 MB données temporaires supprimées.
Le système a dû redémarrer.Fin de Fixlog 11:29:14
-
Contributeur sécuritéBonjour,
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/cu4pogacum6dt7cb0dtlzlq6mu4t3ahu66j7l3ds
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
Pour finir :- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l’installation des logiciels parasites, des adwares et toolbars.
- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
-------------
1 rapport (Delfix) à me faire parvenir
Bonne journée
-
Très bien. Donnez moi votre skype svp en message privé afin que je vous ajoute et que l'on puisse discuter
-- -
Nous pourrons communiquer par Skype en parallèle
-- -
lelievre 17 si vous le voulez je suis disponible demain à environ 19h et je pourrais vous aider par le biais de TeamViewer. Un logiciel sécurisé qui me permettra de contrôler votre PC à distance et d'effectuer les manipulations nécessaires (sous votre autorisation et surveillance) au bon focrionnement de ce dernier.
-
http://upload.sosvirus.net/download/uxk1vcst4wj1ddely6eth11stpy3zzpeg1851a1j
http://upload.sosvirus.net/download/4j8go285x35lrjmbsb76v0si6z6m3qhnqk0uw50h -
Contributeur sécuritéBonsoir,
Relance FRST, lance l'analyse puis héberge les nouveaux rapports stp..
Bonne soirée :)
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 07/12/2015
Heure de l'analyse: 18:13:27
Fichier journal: mwb071215.txt
Administrateur: Oui
Version: 2.2.0.1024
Base de données de programmes malveillants: v2015.12.07.04
Base de données de rootkits: v2015.12.07.01
Licence: Gratuit
Protection contre les programmes malveillants: Désactivé
Protection contre les sites Web malveillants: Désactivé
Autoprotection: Désactivé
Système d'exploitation: Windows Vista Service Pack 2
Processeur: x86
Système de fichiers: NTFS
Utilisateur: seb
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 374211
Temps écoulé: 55 min, 50 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Activé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du Registre: 0
(Aucun élément malveillant détecté)
Valeurs du Registre: 0
(Aucun élément malveillant détecté)
Données du Registre: 0
(Aucun élément malveillant détecté)
Dossiers: 0
(Aucun élément malveillant détecté)
Fichiers: 0
(Aucun élément malveillant détecté)
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end) -
http://upload.sosvirus.net/download/miru2wikit4kov9tatnwvxwze918838d4tmukl4e
-
Résultats de correction de Farbar Recovery Scan Tool (x86) Version:05-12-2015
Exécuté par seb (2015-12-07 15:12:25) Run:2
Exécuté depuis C:\Users\seb\Desktop
Profils chargés: seb (Profils disponibles: seb)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
start
CreateRestorePoint:
CloseProcesses:
HKLM\...\Run: [] => [X]
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
URLSearchHook: [S-1-5-21-549229800-2313244492-1149451891-1000] ATTENTION => URLSearchHook par défaut est absent
U4 AvastVBoxSvc; C:\Program Files\AVAST Software\Avast\ng\vbox\AvastVBoxSVC.exe [X]
U4 avg8emc; pas de ImagePath
U4 avg8wd; pas de ImagePath
S3 dgderdrv; System32\drivers\dgderdrv.sys [X]
S3 IpInIp; system32\DRIVERS\ipinip.sys [X]
S3 Lavasoft Kernexplorer; \??\C:\Program Files\Lavasoft\Ad-Aware\KernExplorer.sys [X]
S3 lvupdtio; \??\C:\Program Files\ASUS\ASUS Live Update\SYS\lvupdtio.sys [X]
S3 MsgPlusDriver; system32\DRIVERS\MsgPlusDriver.sys [X]
S3 NwlnkFlt; system32\DRIVERS\nwlnkflt.sys [X]
S3 NwlnkFwd; system32\DRIVERS\nwlnkfwd.sys [X]
U4 VBoxAswDrv; \??\C:\Program Files\AVAST Software\Avast\ng\vbox\VBoxAswDrv.sys [X]
2012-07-20 06:19 - 2012-07-20 06:19 - 4024320 ____N () C:\Program Files\GUT6DA6.tmp
2007-06-12 18:34 - 2007-06-12 18:34 - 0035822 _____ () C:\Program Files\Common Files\ASPG_icon.ico
2008-05-22 17:35 - 2008-05-22 17:35 - 0051962 _____ () C:\Program Files\Common Files\banner.jpg
2008-07-02 03:28 - 2008-07-02 03:28 - 0061440 _____ () C:\Program Files\Common Files\CPInstallAction.dll
2012-03-12 18:04 - 2012-03-12 18:04 - 0000006 _____ () C:\Program Files\Common Files\WPVersion.txt
2014-09-28 21:14 - 2014-09-28 21:14 - 0000288 _____ () C:\Users\seb\AppData\Roaming\.backup.dm
2014-10-05 23:06 - 2014-10-17 22:02 - 0000135 _____ () C:\Users\seb\AppData\Roaming\WB.CFG
2013-10-25 02:00 - 2015-11-06 11:27 - 0001356 _____ () C:\Users\seb\AppData\Local\d3d9caps.dat
2009-03-26 14:05 - 2014-03-27 10:15 - 0115200 _____ () C:\Users\seb\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2014-10-09 23:06 - 2014-10-09 23:06 - 0000010 _____ () C:\Users\seb\AppData\Local\DSI.DAT
2012-12-13 09:25 - 2012-12-13 09:27 - 0000811 _____ () C:\Users\seb\AppData\Local\ZHPFixReport.txt
2014-02-17 21:29 - 2014-02-17 21:29 - 0000000 _____ () C:\Users\seb\AppData\Local\{8E8CBD2A-04F2-4F39-9F2D-2CDB6E1C9726}
2014-09-01 19:50 - 2014-09-01 19:50 - 0000057 _____ () C:\ProgramData\Ament.ini
2013-09-22 15:24 - 2013-09-22 15:29 - 0000001 _____ () C:\ProgramData\jsanikaraoke.txt
2008-09-28 18:02 - 2013-09-03 08:49 - 0047889 _____ () C:\ProgramData\nvModes.001
2013-03-27 16:17 - 2013-09-03 08:49 - 0047889 _____ () C:\ProgramData\nvModes.dat
ShellIconOverlayIdentifiers: [GDriveSharedOverlay] -> {81539FE6-33C7-4CE7-90C7-1C7B8F2F2D44} => Pas de fichier
Task: {0F6A673C-A8DB-4BDE-955B-DF1D814AB8C4} - \{15F90666-80E5-48C6-8878-0A3B1849E5C5} -> Pas de fichier <==== ATTENTION
Task: {10E84055-A21D-4579-A415-857581B41F65} - \WSE_Astromenda -> Pas de fichier <==== ATTENTION
Task: {39C2AC0D-A2E9-46B5-AE25-3208EFB0C7C5} - \{2E681DC2-A63A-4E04-9BD5-D782D5E5CAFB} -> Pas de fichier <==== ATTENTION
Task: {44412B5E-1FB8-4C83-9B61-DAD9D03FA731} - \{A9D82075-A526-4206-934A-4F3A8A020B5A} -> Pas de fichier <==== ATTENTION
Task: {4B35052A-295E-4355-ADBD-2BCDF4923206} - \{DB924199-4836-4FFB-A1EF-3C1F5ECF8C50} -> Pas de fichier <==== ATTENTION
Task: {839965C8-3C8E-4FCA-8A18-39446A7C9EA0} - \FacebookUpdateTaskUserS-1-5-21-549229800-2313244492-1149451891-1000UA -> Pas de fichier <==== ATTENTION
Task: {A2FC4325-13FF-4D74-AA3C-6F35BAF2C79B} - \{7A39E5B2-A212-4CCD-9B90-74018FB0D92F} -> Pas de fichier <==== ATTENTION
Task: {AB449E49-5E31-4ABB-8179-247BB7147A63} - \FacebookUpdateTaskUserS-1-5-21-549229800-2313244492-1149451891-1000Core -> Pas de fichier <==== ATTENTION
Task: {AD96FE50-02E2-46CA-9B32-8D661FA8766A} - \{C95A4C4B-3F37-4DC9-A626-9EB49F705F26} -> Pas de fichier <==== ATTENTION
Task: {DD5F92C3-2146-48B9-96CB-A60A8CE93248} - \{80DBC121-D66C-4139-885A-CA2B9DCA601C} -> Pas de fichier <==== ATTENTION
Task: {F2D101F1-AE36-49A1-A3CC-F7376E956BA7} - \{62008968-8791-4877-9EC5-CA6C2DCA78AD} -> Pas de fichier <==== ATTENTION
Task: {F4095144-EBCA-4A75-B19B-6820B7765993} - \{AE70D74C-9F2F-4EDD-87B3-293486764772} -> Pas de fichier <==== ATTENTION
AlternateDataStreams: C:\Windows\Temp:temp
AlternateDataStreams: C:\ProgramData\Temp:1CE11B51
AlternateDataStreams: C:\ProgramData\Temp:373E1720
AlternateDataStreams: C:\ProgramData\Temp:AD022376
AlternateDataStreams: C:\ProgramData\Temp:CB0AACC9
AlternateDataStreams: C:\Users\seb\AppData\Roaming\desktop.ini:init
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{078759D3-423B-48AD-AB6A-5638C2884DBE}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{217FC9C0-3AEA-1069-A2DB-08002B30309D}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{40DD6E20-7C17-11CE-A804-00AA003CA9F6}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{4DB26476-6787-4046-B836-E8412A9E8A27}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{4DF0C730-DF9D-4AE3-9153-AA6B82E9795A}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{50EF4544-AC9F-4A8E-B21B-8A26180DB13F}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{6311429E-2F1A-4777-880F-C7289FD10169}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{76765B11-3F95-4AF2-AC9D-EA55D8994F1A}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{82C588E7-E54B-408C-9F8C-6AF9ADF6F1E9}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{A825576B-0042-4F0F-8FB0-93CE0F054E69}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{A8D448F4-0431-45AC-9F5E-E1B434AB2249}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{D9144DCD-E998-4ECA-AB6A-DCD83CCBA16D}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{EDB5F444-CB8D-445A-A523-EC5AB6EA33C7}\InprocServer32 -> pas de chemin du fichier
CustomCLSID: HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{F8383852-FCD3-11D1-A6B9-006097DF5BD4}\InprocServer32 -> pas de chemin du fichier
EmptyTemp:
end
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
HKLM\Software\Microsoft\Windows\CurrentVersion\Run\\ => valeur non trouvé(e).
HKLM\SOFTWARE\Policies\Microsoft\Internet Explorer => clé non trouvé(e).
Impossible de restaurer Par défaut URLSearchHook.
AvastVBoxSvc => service impossible à supprimer
avg8emc => service non trouvé(e).
avg8wd => service non trouvé(e).
dgderdrv => service non trouvé(e).
IpInIp => service non trouvé(e).
Lavasoft Kernexplorer => service non trouvé(e).
lvupdtio => service non trouvé(e).
MsgPlusDriver => service non trouvé(e).
NwlnkFlt => service non trouvé(e).
NwlnkFwd => service non trouvé(e).
VBoxAswDrv => service impossible à supprimer
"C:\Program Files\GUT6DA6.tmp" => non trouvé(e).
"C:\Program Files\Common Files\ASPG_icon.ico" => non trouvé(e).
"C:\Program Files\Common Files\banner.jpg" => non trouvé(e).
"C:\Program Files\Common Files\CPInstallAction.dll" => non trouvé(e).
"C:\Program Files\Common Files\WPVersion.txt" => non trouvé(e).
"C:\Users\seb\AppData\Roaming\.backup.dm" => non trouvé(e).
"C:\Users\seb\AppData\Roaming\WB.CFG" => non trouvé(e).
"C:\Users\seb\AppData\Local\d3d9caps.dat" => non trouvé(e).
"C:\Users\seb\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini" => non trouvé(e).
"C:\Users\seb\AppData\Local\DSI.DAT" => non trouvé(e).
"C:\Users\seb\AppData\Local\ZHPFixReport.txt" => non trouvé(e).
"C:\Users\seb\AppData\Local\{8E8CBD2A-04F2-4F39-9F2D-2CDB6E1C9726}" => non trouvé(e).
"C:\ProgramData\Ament.ini" => non trouvé(e).
"C:\ProgramData\jsanikaraoke.txt" => non trouvé(e).
"C:\ProgramData\nvModes.001" => non trouvé(e).
"C:\ProgramData\nvModes.dat" => non trouvé(e).
HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\GDriveSharedOverlay => clé non trouvé(e).
HKCR\CLSID\{81539FE6-33C7-4CE7-90C7-1C7B8F2F2D44} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{0F6A673C-A8DB-4BDE-955B-DF1D814AB8C4} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{15F90666-80E5-48C6-8878-0A3B1849E5C5} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{10E84055-A21D-4579-A415-857581B41F65} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\WSE_Astromenda => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{39C2AC0D-A2E9-46B5-AE25-3208EFB0C7C5} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{2E681DC2-A63A-4E04-9BD5-D782D5E5CAFB} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{44412B5E-1FB8-4C83-9B61-DAD9D03FA731} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{A9D82075-A526-4206-934A-4F3A8A020B5A} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{4B35052A-295E-4355-ADBD-2BCDF4923206} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{DB924199-4836-4FFB-A1EF-3C1F5ECF8C50} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{839965C8-3C8E-4FCA-8A18-39446A7C9EA0} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\FacebookUpdateTaskUserS-1-5-21-549229800-2313244492-1149451891-1000UA => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{A2FC4325-13FF-4D74-AA3C-6F35BAF2C79B} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{7A39E5B2-A212-4CCD-9B90-74018FB0D92F} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AB449E49-5E31-4ABB-8179-247BB7147A63} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\FacebookUpdateTaskUserS-1-5-21-549229800-2313244492-1149451891-1000Core => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AD96FE50-02E2-46CA-9B32-8D661FA8766A} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{C95A4C4B-3F37-4DC9-A626-9EB49F705F26} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{DD5F92C3-2146-48B9-96CB-A60A8CE93248} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{80DBC121-D66C-4139-885A-CA2B9DCA601C} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{F2D101F1-AE36-49A1-A3CC-F7376E956BA7} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{62008968-8791-4877-9EC5-CA6C2DCA78AD} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{F4095144-EBCA-4A75-B19B-6820B7765993} => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{AE70D74C-9F2F-4EDD-87B3-293486764772} => clé non trouvé(e).
"C:\Windows\Temp" => ":temp" ADS non trouvé(e).
"C:\ProgramData\Temp" => ":1CE11B51" ADS non trouvé(e).
"C:\ProgramData\Temp" => ":373E1720" ADS non trouvé(e).
"C:\ProgramData\Temp" => ":AD022376" ADS non trouvé(e).
"C:\ProgramData\Temp" => ":CB0AACC9" ADS non trouvé(e).
"C:\Users\seb\AppData\Roaming\desktop.ini" => ":init" ADS non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{078759D3-423B-48AD-AB6A-5638C2884DBE} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{217FC9C0-3AEA-1069-A2DB-08002B30309D} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{40DD6E20-7C17-11CE-A804-00AA003CA9F6} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{4DB26476-6787-4046-B836-E8412A9E8A27} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{4DF0C730-DF9D-4AE3-9153-AA6B82E9795A} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{50EF4544-AC9F-4A8E-B21B-8A26180DB13F} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{6311429E-2F1A-4777-880F-C7289FD10169} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{76765B11-3F95-4AF2-AC9D-EA55D8994F1A} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{82C588E7-E54B-408C-9F8C-6AF9ADF6F1E9} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{A825576B-0042-4F0F-8FB0-93CE0F054E69} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{A8D448F4-0431-45AC-9F5E-E1B434AB2249} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{D9144DCD-E998-4ECA-AB6A-DCD83CCBA16D} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{EDB5F444-CB8D-445A-A523-EC5AB6EA33C7} => clé non trouvé(e).
HKU\S-1-5-21-549229800-2313244492-1149451891-1000_Classes\CLSID\{F8383852-FCD3-11D1-A6B9-006097DF5BD4} => clé non trouvé(e).
EmptyTemp: => 627 MB données temporaires supprimées.
Le système a dû redémarrer.Fin de Fixlog 15:16:34
-
Contributeur sécuritéBonsoir,
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/jfoz6230sfbxfztkysoi44euioi6xmpgv4djpohy
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
[*] ===> Aide : <<<ICI>>>
2/
[*]Désactive temporairement ton antivirus.
[*] Télécharge : Zoek.exe sur ton bureau
[*] Ferme toutes les applications en cours, puis lance Zoek.exe
[*] Sous Windows Vista/Seven/8/10, clique droit sur Zoek.exe puis Exécuter en tant qu'administrateur
[*] Clique sur ce lien: http://upload.sosvirus.net/download/7g17iolo8yqktogkzb01y6l456qp71y16uzazojd
[*] Sur la page qui s'ouvre clic droit et Tout sélectionner
[*] Refais un clic droit et Copier
[*] Colle ensuite les lignes précédemment copiées dans la fenêtre de Zoek

[*] Puis clique sur le bouton [b]Run Script/b. Patiente.
[*] A la fin du scan, le PC va redémarrer.
[*] Un rapport est généré ici : [b]C:\zoek-result.log/b.
[*] Héberge ce rapport sur : SOSUpload pour poster le lien dans ta prochaine réponse
3/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
A demain et bonne soirée :)
-
-
Contributeur sécuritéSalut,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
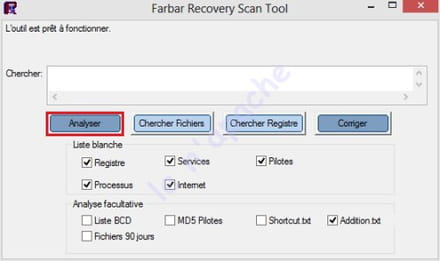
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+


