Nettoyage Pc Asus "pub,virus.."
Bonjour à tous,
Je viens ici pour avoir un peu t'aide pour remettre mon Pc en "bon fonctionnement" faire un nettoyage, je ne suis pas novice en informatique mais dans ce domaine des programmes et tout ça ce n'est pas mon fort..
Alors voilà : j'ai un Asus M51Aseries depuis 5ans environ, je l'utilisais assez régulièrement mais depuis quelque temps il y a plein de programmes installes donc des virus aussi je suppose et j'aimerais le nettoyer totalement pour qu'il fonctionne bien sans ramer ou planter ( je souhaite l'utilise pour mes études )
Le Pc s'allume je peux l'utiliser mais il est très lent, beaucoup de pub..
Donc j'aimerais le nettoyer au lieu d'acheter un nouveau car je trouve que c'est un bon Pc puis j'ai le pac office Microsoft et quelques trucs dessus..
Je sais qu'il existe un programme pour avoir un résumé de l'ordinateur, si quelqu'un me donne ce programme et je lui montre le résumé, quelqu'un pourrait m'aider à faire le ménages la dedans
( tout ce qui n'est pas de "base" je souhaite supprimer et je réinstallerais seulement le strict nécessaire )
Est-il possible de sauvegarder tout ses fichiers ( documents, photos, musique) sur mon disque dur externe "1Tera" sans le faire manuellement?
Si quelqu'un peut m'éclairer sur mon porobleme, j'espère que j'ai été clair..
Merci beaucoup à vous :)
20 réponses
-
Contributeur sécuritéBonjour,
Puisque tu as installé la dernière version à partir ce lien : https://get2.adobe.com/fr/reader/otherversions/
Donc c'est bon! :-)
-----------Maintenant je pourrais chercher ou pour rendre le PC plus rapide ? ( il est déjà bien plus rapide qu'avant ) Mon pc est en bonne santé ?
Je devrais supprimer tous mes programmes inutiles de mon pc?
On a presque terminé! Delfix va supprimer tous les outils de désinfection...
-----------
Pour finir :- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l'installation des logiciels parasites, des adwares et toolbars.
- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne journée
-
Bonsoir,
1/ J'ai recommencer l'étape d'adobe reader, mais quand je vais sur le lien pour le téléchargement, il me propose seulement la version 10.1.4.
C'est bien celle là que je dois installer ?
2/ J'ai décocher pas mal de chose au démarrage ça m'a l'air bon..
 Maintenant je pourrais chercher ou pour rendre le PC plus rapide ? ( il est déjà bien plus rapide qu'avant ) Mon pc est en bonne santé ?

Je devrais supprimer tous mes programmes inutiles de mon pc?
Merci, bonne soirée -
Contributeur sécuritéRe,
Rien d'anormal dans le dernier rapport ZHPDiag! :-)
Il reste juste quelques procédures à effectuer.. :
1/
Tu as encore l'ancienne version d'adobe reader.
Désinstalle stp la version X pour installer la dernière version..
===> : étape 3/
2/Déjà j'aimerais laisser seulement les programmes nécessaires au démarrage du PC, mais je ne sais pas lesquels je peux supprimer et lesquels je dois laisser...
Pour désactiver le lancement automatique de certains programmes en utilisant MsConfig :
Clique sur Démarrer/exécuter puis tape Msconfig, clique sur l'onglet démarrage et enfin tu décoches les processus non vitaux (tu ne touches pas celui de ton antivirus ...)
Aide : comment desactiver-l-execution-de-certains-programmes-au-demarrage
------------------
Tu peux me faire une capture d'écran pour t'aider...
A demain et bonne nuit
-
Bonsoir,
1/ Voici le rapport de ZHPDiag : https://www.cjoint.com/c/EIuuMh0PTI0
2/ Le pc n'a plus de virus à ce que je vois, c'est déjà super ! Merci
Maintenant j'aimerais le faire allez le plus "vite possible"
Déjà j'aimerais laisser seulement les programmes nécessaires au démarrage du PC, mais je ne sais pas lesquels je peux supprimer et lesquels je dois laisser...
Merci -
Contributeur sécuritéBonsoir,
1/- Lance ZHPDiag depuis le bureau
- lance l'analyse et héberge le rapport. colle le lien dans ta prochaine réponse
2/
Quels sont les problèmes rencontrés avec ce PC ?
Bonne soirée
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
Voici les deux rapports :
- https://www.cjoint.com/c/EIurlvcjCa0
- https://www.cjoint.com/c/EIurlIAcsz0
J'ai aussi effectuer les désinstallation, et les réinstallation des appli "java.."
Quelqu'un aurait une idée de la suite ?
Merci -
Contributeur sécuritéBonsoir,
1/
[*]Télécharge ZHPFix, exécuter en tant qu'administrateur sous
Windows : 7/8 et Vista
[*] Clique sur ce lien: http://upload.sosvirus.net/download/nr6hqipkkqt4c5u8bvoa3sskuzh8miyumh9v2zyr
[*] Sur la page qui s'ouvre clique droit et Tout sélectionner
[*] Fais un autre clic droit et choisis Copier
[*]Lance ZHPFix depuis le bureau
[*]Clique sur Importer
[*]Les lignes précedemment copiées doivent être collées dans le cadre
[*]Clique ensuite sur GO
[*]Confirmes les nettoyages des données en cliquant sur Oui
[*] Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
[*] Héberge le rapport ZHPFixReport sur SosUpload ou cjoint.com, puis copie/colle le lien fourni dans ta prochaine réponse.
2/
Relance mbam puis poste le rapport d'analyse stp
3/Mise à jour Adobe reader- Télécharge Adobe reader à partir :>>>>Ce lien<<<< en décochant la case : installer McAfee Security Scan Plus (facultatif)
- Désinstalle ta version d'adobe par : ajout/suppression de programme
- Exécute le fichier téléchargé pour installation en suivant les instructions.
4/
Installation de la dernière version de Java :- Désinstalle ta version de java ( Java 7 Update 51 ) depuis le panneau de configuration
- Télécharges et enregistre ce fichier java sur le bureau de ton PC
- Exécutes le pour installer la dernière version de Java
Bonne soirée
-
Bonjour,
J'ai effectuer le scan avec ZHPdiag, voici le rapport :
http://upload.sosvirus.net/download/l75u38dmk3fhuy7z6svtfxok8awxexlcgp88rdfi -
Contributeur sécuritéBonsoir,
- Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau
à partir: ce lien- Cliquer sur le Bouton Bleu + Nicolas Coolman :

- Pour XP lance ZHPDiag par double clic sur son icône présente sur le bureau
- Pour Vista Windows 7 et Windows 8 clic droit sur le fichier téléchargé et choisis Exécuter en tant qu'administrateur- Une fois le téléchargement achevé
- Clique droit sur l'icone marron clair

- Clique sur scanner

- Un rapport s'affiche sur le bureau héberge sur sosUpload
Bonne soirée
-
Merci !
Voici le dernier rapport de AdwCleaner :
https://pjjoint.malekal.com/files.php?id=20150915_j15h9o8w11e11
Bonne soirée -
Contributeur sécuritéBonjour à tous,
Supprime ta version de ADWCleaner puis fais ceci stp :
AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
@+
-
Bonsoir,
Voici les deux rapports.
- https://pjjoint.malekal.com/files.php?id=20150914_n10h11h13z12q13
- https://pjjoint.malekal.com/files.php?id=20150914_12i12w14p11z5
( j'espère ne pas mettre tromper dans le deuxième car le rapport ne c'est pas enregistré la ou je pensais avec le nom que je pensais ) Si jamais j'ai fais une erreur dite le moi merci :)
Bonne soirée -
Contributeur sécuritéBonjour,
D'accord! :-)
1/
Télécharge: Junkware Removal Tool à partir ce lien : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*] Ferme tout tes navigateurs
[*] Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*] Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
2/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/ioywclniyg2sxoo15hw8c0yz21ahllns45ujvuvy
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
Bonne journée
-
Voilà Fish66, j'ai les deux rapports, voici les liens ci dessous. Merci
https://pjjoint.malekal.com/files.php?id=20150913_r8w15g12b8o5
https://pjjoint.malekal.com/files.php?id=20150913_r5o9f10u10t14 -
Donc voilà j'ai suivi les étapes que m'a donner "commentca_camarchepas",
voici le raport de ZHPDIAG : https://www.cjoint.com/doc/15_09/EIntu7mNbry_ZHPDiag.txt
Seul soucis je n'arrive pas à nettoyer après avoir passer le scan avec ZHPdiag, quand je clique sur "nettoyer", une page internet s'ouvre..
Concernant mon pc, sa s'améliore mais encore un peu lent et quelques pubs..
-Je vais maintenant continuer avec les instructions de "Fish66"
Merci§!! -
Contributeur sécuritéSalut,
Pour avancer et faire un diagnostique de ton PC :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
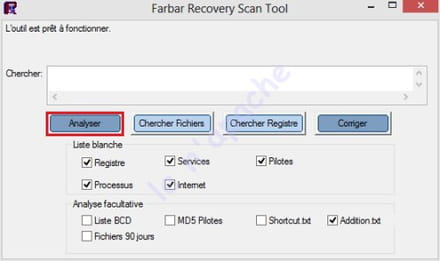
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Salut ;
OK ; à priori le pc doit déjà se sentir soulagé de ses quelques adwares en moins.
Les pubs continuent-elles? Dans le doute et quoi qu'il en soit, on va maintenant proceder à la reinitialisation des serveurs de noms DNS ainsi qu'au vide des caches DNS...
Pour cela, tu vas à présent, te rendre sur ce lien et suivre la procédure RogueKiller(merci à Malekal pour le tuto ;) ) :
https://forum.malekal.com/viewtopic.php?t=48312&start=
Lorsque tu auras coché et supprimé les PUM.Dns si besoin s'en faisait sentir ; on va à présent le vider(le cache Dns) ; pour cela, j'utilise la methode à la "papa" en ligne de commande, on fait donc :
dans la barre de recherche, tape :
invite de commande=>clic droit et executer en tant qu'administrateur
Lorsque la fenetre s'ouvre, tape :
ipconfig /flushdns (l'espace entre "ipconfig" et le slash doit être respecté ; pas d'espace en revanche entre le slash et "flushdns")
A noter qu'on peut aussi utiliser CCleaner pour cette manip en allant cocher la case prevue à cet effet du coté du "systeme"...
Comment vont le pc et les navigateurs à ce stade?
Pour oter tout doute, tu vas aller telecharger ZHPDiag (de NicolasCoolman) ici :
https://nicolascoolman.eu
Scan et nettoie si besoin s'en fait sentir ; un rapport va être généré, heberge le ici :
https://www.cjoint.com/
ou la :
http://pjjoint.malekal.com/
Donne nous le lien généré dans ta prochaine réponse et donne nous des détails sur la "santé" du pc...
Tiens nous au courant
A+ -
Merci pour vos réponses !
J'ai effectuer les premières, voici les deux rapports.
# AdwCleaner v3.019 - Rapport créé le 09/09/2015 à 20:03:09
# Mis à jour le 17/02/2014 par Xplode
# Système d'exploitation : Windows Vista (TM) Business Service Pack 2 (32 bits)
# Nom d'utilisateur : FLORIAN - PC-DE-FLORIAN
# Exécuté depuis : D:\FLORIAN\Downloads\adwcleaner.exe
# Option : Nettoyer- [ Services ] *****
- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\RegClean Pro
Dossier Supprimé : C:\Program Files\MyPC Backup
Dossier Supprimé : C:\Users\FLORIAN\AppData\Roaming\cacaoweb
Dossier Supprimé : C:\Users\FLORIAN\AppData\Roaming\pdfforge
Dossier Supprimé : C:\Users\FLORIAN\AppData\Roaming\Systweak
Dossier Supprimé : C:\Users\FLORIAN\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\MyPC Backup
Dossier Supprimé : C:\Users\FLORIAN\AppData\Roaming\Mozilla\Firefox\Profiles\3htdlpz1.default\Extensions\cacaoweb@cacaoweb.org
Fichier Supprimé : C:\Users\Public\Desktop\RegClean Pro.lnk
Fichier Supprimé : C:\Windows\system32\roboot.exe
Fichier Supprimé : C:\Users\FLORIAN\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\MyPC Backup.lnk
Fichier Supprimé : D:\FLORIAN\Desktop\cacaoweb.exe
Fichier Supprimé : D:\FLORIAN\Desktop\MyPC Backup.lnk- [ Raccourcis ] *****
- [ Registre ] *****
Valeur Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Run [cacaoweb]
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\mypc backup
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{1AA60054-57D9-4F99-9A55-D0FBFBE7ECD3}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{4AA46D49-459F-4358-B4D1-169048547C23}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{AE07101B-46D4-4A98-AF68-0333EA26E113}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{006EE092-9658-4FD6-BD8E-A21A348E59F5}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{006EE092-9658-4FD6-BD8E-A21A348E59F5}
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{AE07101B-46D4-4A98-AF68-0333EA26E113}]
Clé Supprimée : HKCU\Software\cacaoweb
Clé Supprimée : HKCU\Software\InstallCore
Clé Supprimée : HKCU\Software\SmartBar
Clé Supprimée : HKCU\Software\systweak
Clé Supprimée : HKLM\Software\systweak
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\MyPC Backup
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\RegClean Pro_is1
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\App Management\ARPCache\MyPC Backup- [ Navigateurs ] *****
-\\ Internet Explorer v9.0.8112.16659
-\\ Mozilla Firefox v38.0.5 (x86 fr)
[ Fichier : C:\Users\FLORIAN\AppData\Roaming\Mozilla\Firefox\Profiles\3htdlpz1.default\prefs.js ]
-\\ Google Chrome v23.0.1271.97
[ Fichier : C:\Users\FLORIAN\AppData\Local\Google\Chrome\User Data\Default\preferences ]
AdwCleaner[R0].txt - [3145 octets] - [09/09/2015 20:00:22]
AdwCleaner[S0].txt - [3107 octets] - [09/09/2015 20:03:09]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [3167 octets] ##########
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 10/09/2015
Heure de l'analyse: 17:23:17
Fichier journal: 09.txt
Administrateur: Oui
Version: 2.1.8.1057
Base de données de programmes malveillants: v2015.09.10.06
Base de données de rootkits: v2015.08.16.01
Licence: Gratuit
Protection contre les programmes malveillants: Désactivé
Protection contre les sites Web malveillants: Désactivé
Autoprotection: Désactivé
Système d'exploitation: Windows Vista Service Pack 2
Processeur: x86
Système de fichiers: NTFS
Utilisateur: FLORIAN
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 413079
Temps écoulé: 48 min, 34 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du registre: 6
PUP.Optional.Sanbreel, HKLM\SOFTWARE\CLASSES\CLSID\{5A4E3A41-FA55-4BDA-AED7-CEBE6E7BCB52}, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, HKLM\SOFTWARE\CLASSES\TYPELIB\{A2D733A7-73B0-4C6B-B0C7-06A432950B66}, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, HKLM\SOFTWARE\CLASSES\INTERFACE\{4E6354DE-9115-4AEE-BD21-C46C3E8A49DB}, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, HKLM\SOFTWARE\CLASSES\INTERFACE\{FC073BDA-C115-4A1D-9DF9-9B5C461482E5}, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.SoftwareUpdate, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\SoftwareUpdateTaskMachineCore, , [9ea044ea1e6da98d6776bbf84aba6a96],
PUP.Optional.YahooSearch, HKLM\SOFTWARE\MICROSOFT\WINDOWS NT\CURRENTVERSION\SCHEDULE\TASKCACHE\TREE\Yahoo! Search Updater, , [d668bd710b8068ce360db30d0cf81ce4],
Valeurs du registre: 0
(Aucun élément malveillant détecté)
Données du registre: 0
(Aucun élément malveillant détecté)
Dossiers: 13
PUP.Optional.Linkury, C:\Program Files\ProductUI, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.BrowserGloss, C:\ProgramData\ecbaef90-5696-41e1-a1c3-3e8112ce2840, , [ef4f200e2c5f37ffacf34db271918e72],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.15.4, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.18.5, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.18.6, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.19.2, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.19.2\downloads, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.25.0, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.26.12, , [98a6c26c3358d561fba8cb4d699a24dc],
Fichiers: 30
PUP.Optional.Linkury, C:\Program Files\ProductUI\Startup.exe, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\BandObjectLib.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\blbzr.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\chrm.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\goldk.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\IEExtension.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\InternetExplorer.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\jgly.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\pkch.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\psydk.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\rani.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\scrtl.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Linkury, C:\Program Files\ProductUI\System.ComponentModel.Composition.dll, , [b38bbe70d5b69f97860c702c798bda26],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\BrowserAdapter.7z, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\sqlite3.dll, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\utilFramedDisplay.exe, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\7za.exe, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\cd63.dll, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\cd6364.dll, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\cd63c300b2.dll, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\cd63c300b264.dll, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\eula.txt, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\FramedDisplay.BrowserAdapter.exe, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\FramedDisplay.BrowserAdapter64.exe, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\FramedDisplay.expext.exe, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.Sanbreel, C:\Program Files\Framed Display\bin\FramedDisplay.PurBrowse.exe, , [360818168b006cca816b8b2237cd7f81],
PUP.Optional.BrowserGloss, C:\ProgramData\ecbaef90-5696-41e1-a1c3-3e8112ce2840\maintainer.exe, , [ef4f200e2c5f37ffacf34db271918e72],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.26.12\cg4ao4xf.dll, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.PayByAds, C:\Users\FLORIAN\AppData\Local\Pay-By-Ads\Yahoo! Search\1.3.26.12\dsrlte.exe, , [98a6c26c3358d561fba8cb4d699a24dc],
PUP.Optional.SearchSimple, C:\Users\FLORIAN\AppData\Roaming\Mozilla\Firefox\Profiles\3htdlpz1.default\prefs.js, Bon : (browser.startup.homepage", "https://www.malwarebytes.com/restorebrowser/index.html Mauvais : (browser.startup.homepage", "http://searchsimple-a.akamaihd.net/?affID ,[7bc381ad0d7e8fa7434fd6d038cda858]
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end) -
TRES IMPORTANT : Apres cette procedure, puisque tu parlais entre autre de DDE(disque dur externe) ; notamment ne rebranche aucun peripheriques externes(DDE, USB...) avant d'avoir appliquer une des procedures à suivre et je te renvois vers un peu de lecture ; prends le temps de lire l'article jusqu'à la fin, il est très instructif :
https://forums.commentcamarche.net/forum/affich-37636394-desinfecter-une-cle-usb-ou-un-disque-amovible
Applique la procedure qui te conviendras pour desinfecter et vacciner ; mais il est je le repete crucial de proceder ainsi avant la suite... -
Salut ;
Commençons par nous attarder sur ce qui te pourris la vie si tu veux bien...
Telecharge ADWCleaner(deXplode) ici :
https://toolslib.net/downloads/viewdownload/1-adwcleaner/
ou la:
https://www.commentcamarche.net/telecharger/securite/2759-adwcleaner/
Installe le sur le bureau(si tu rencontres un soucis avec ton antivirus n'hesites pas à le desactiver le temps de la manip...C'est un programme safe donc pas de soucis)
Effectue un scan ainsi qu'un nettoyage
redémarre si la machine te le demande
un rapport sera généré que tu nous posteras dans ta prochaine réponse
Telecharge ensuite Malwarebytes ici :
https://fr.malwarebytes.com/
Prends garde lors de l'installation à decocher la version pro ou essai premium
Installe le sur le bureau
Lance le en mode administrateur, verifie les mises à jour
Lance un examen et SELECTIONNE et SUPPRIME toute la selection qu'il t'aura trouvé...
Post nous le rapport dans ta prochaine reponse
Telecharge ensuite CCleaner ici :
https://www.commentcamarche.net/telecharger/utilitaires/5647-ccleaner/
Lors de l'installation, veille à decocher les modules google qui te seront proposés.
lance un scan ainsi qu'un nettoyage
va ensuite dans l'onglet "registre"(à gauche)=>cherchez les erreurs=>corriger toutes les erreurs selectionnées=>sans creer de sauvegarde...relance une deuxieme fois si besoin...
Tiens nous au courant
A+