Virus internet explorer
Résolu
Bonsoir a tous ,
Voila , tout d abord je m 'excuse de poster ici si c est pas l endroit adequat
J ai un souci avec internet explorer qui rame sur tous mes pc , je pense avoir un vilain virus . Si une ame avait la patience pour me venir en aide.
Je tiens a preciser que ma blondeur a raison de mon cerveau.
Mais je m'accroche
Au plaisir d etre lu et depanner ;) merci bien et bonne soirée
13 réponses
-
alors j ai beaucoup peine a realisé celui ci
j espère que ca sera bon
voici le rapport
Fix result of Farbar Recovery Scan Tool (x64) Version:09-08-2015
Ran by Angeline (2015-08-10 14:16:26) Run:1
Running from C:\Users\Angeline\Desktop
Loaded Profiles: Angeline (Available Profiles: Angeline)
Boot Mode: Normal
==============================================
fixlist content:
start
CreateRestorePoint:
CloseProcesses:
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.qvo6.com/?utm_source=b&utm_medium=amt&utm_campaign=eXQ&utm_content=hp&from=amt&uid=WDCXWD5000BPVT-22HXZT3_WD-WXG1A71C2622C2622&ts=1378130714 [Pays - ]
URLSearchHook: HKU\S-1-5-21-2540223380-2902555656-1296691727-1000 - (No Name) - {05eeb91a-aef7-4f8a-978f-fb83e7b03f8e} - No File
SearchScopes: HKLM -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL =
SearchScopes: HKU\S-1-5-21-2540223380-2902555656-1296691727-1000 -> {34F0CBD8-846B-4FA4-883F-1720F18CC454} URL = http://search.conduit.com/ResultsExt.aspx?q={searchTerms}&SearchSource=4&ctid=CT2851639 [Pays NL - 195.78.120.88]
Toolbar: HKU\S-1-5-21-2540223380-2902555656-1296691727-1000 -> No Name - {05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} - No File
BHO: scriptproxy -> {7DB2D5A0-7241-4E79-B68D-6309F01C5231} -> C:\Program Files\Common Files\McAfee\SystemCore\ScriptSn.20120807080937.dll No File
BHO-x32: scriptproxy -> {7DB2D5A0-7241-4E79-B68D-6309F01C5231} -> C:\Program Files (x86)\Common Files\McAfee\SystemCore\ScriptSn.20120807080937.dll No File
C:\Program Files (x86)\Common Files\McAfee
Toolbar: HKU\S-1-5-21-2540223380-2902555656-1296691727-1000 -> No Name - {05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} - No File
Handler: livecall - {828030A1-22C1-4009-854F-8E305202313F} - C:\Program Files (x86)\Windows Live\Messenger\msgrapp.dll No File
Handler: msnim - {828030A1-22C1-4009-854F-8E305202313F} - C:\Program Files (x86)\Windows Live\Messenger\msgrapp.dll No File
Handler: wlmailhtml - {03C514A3-1EFB-4856-9F99-10D7BE1653C0} - C:\Program Files (x86)\Windows Live\Mail\mailcomm.dll No File
Handler: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} - C:\Program Files (x86)\Windows Live\Photo Gallery\AlbumDownloadProtocolHandler.dll No File
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3502.0922 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [No File]
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3508.1109 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [No File]
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3555.0308 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [No File]
CHR HKLM-x32\...\Chrome\Extension: [bfcpnihmbfoaeoakalclfalkdepgiaje] - C:\Users\Angeline\AppData\Roaming\SpecialSavings\SpecialSavings.crx <not found>
Task: {749B1122-91D2-456A-911A-72B2CEFCF400} - System32\Tasks\Desk 365 RunAsStdUser => C:\Program Files (x86)\Desk 365\desk365.exe <==== ATTENTION
Task: {AEAB8F51-6E45-4232-8006-181489E1722E} - \Omiga Plus RunAsStdUser No Task File <==== ATTENTION
Task: {B32C62B4-C8CC-408C-AE13-593A2D3EF5B3} - \Dealply No Task File <==== ATTENTION
FirewallRules: [{62C627E5-1D74-4B63-836F-1E109E9AE1CD}] => (Allow) C:\ProgramData\eSafe\eGdpSvc.exe
C:\ProgramData\eSafe\eGdpSvc.exe
EmptyTemp:
end
Restore point was successfully created.
Processes closed successfully.
HKLM\Software\\Microsoft\Internet Explorer\Main\\Default_Page_URL => value restored successfully
HKU\S-1-5-21-2540223380-2902555656-1296691727-1000\Software\Microsoft\Internet Explorer\URLSearchHooks\\{05eeb91a-aef7-4f8a-978f-fb83e7b03f8e} => value not found.
HKLM\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\\DefaultScope => value restored successfully
HKU\S-1-5-21-2540223380-2902555656-1296691727-1000\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{34F0CBD8-846B-4FA4-883F-1720F18CC454} => key not found.
HKCR\CLSID\{34F0CBD8-846B-4FA4-883F-1720F18CC454} => key not found.
HKU\S-1-5-21-2540223380-2902555656-1296691727-1000\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser\\{05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} => value not found.
HKCR\CLSID\{05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} => key not found.
"HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{7DB2D5A0-7241-4E79-B68D-6309F01C5231}" => key removed successfully
"HKCR\CLSID\{7DB2D5A0-7241-4E79-B68D-6309F01C5231}" => key removed successfully
"HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{7DB2D5A0-7241-4E79-B68D-6309F01C5231}" => key removed successfully
"HKCR\Wow6432Node\CLSID\{7DB2D5A0-7241-4E79-B68D-6309F01C5231}" => key removed successfully
C:\Program Files (x86)\Common Files\McAfee => moved successfully.
HKU\S-1-5-21-2540223380-2902555656-1296691727-1000\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser\\{05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} => value not found.
HKCR\CLSID\{05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} => key not found.
"HKCR\PROTOCOLS\Handler\livecall" => key removed successfully
HKCR\CLSID\{828030A1-22C1-4009-854F-8E305202313F} => key not found.
"HKCR\PROTOCOLS\Handler\msnim" => key removed successfully
HKCR\CLSID\{828030A1-22C1-4009-854F-8E305202313F} => key not found.
"HKCR\PROTOCOLS\Handler\wlmailhtml" => key removed successfully
HKCR\CLSID\{03C514A3-1EFB-4856-9F99-10D7BE1653C0} => key not found.
"HKCR\PROTOCOLS\Handler\wlpg" => key removed successfully
HKCR\CLSID\{E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} => key not found.
"HKLM\Software\Wow6432Node\MozillaPlugins\@microsoft.com/WLPG,version=15.4.3502.0922" => key removed successfully
"HKLM\Software\Wow6432Node\MozillaPlugins\@microsoft.com/WLPG,version=15.4.3508.1109" => key removed successfully
"HKLM\Software\Wow6432Node\MozillaPlugins\@microsoft.com/WLPG,version=15.4.3555.0308" => key removed successfully
HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\bfcpnihmbfoaeoakalclfalkdepgiaje => key not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{749B1122-91D2-456A-911A-72B2CEFCF400} => key not found.
C:\Windows\System32\Tasks\Desk 365 RunAsStdUser not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Desk 365 RunAsStdUser => key not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{AEAB8F51-6E45-4232-8006-181489E1722E} => key not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B32C62B4-C8CC-408C-AE13-593A2D3EF5B3} => key not found.
HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\{62C627E5-1D74-4B63-836F-1E109E9AE1CD} => value removed successfully
"C:\ProgramData\eSafe\eGdpSvc.exe" => File/Folder not found.
EmptyTemp: => 682.9 MB temporary data Removed.
The system needed a reboot..End of Fixlog 14:19:43
-
~ ZHPCleaner v2015.8.9.319 by Nicolas Coolman (2015/08/09)
~ Run by Angeline (Administrator) (10/08/2015 13:45:54)
~ Site : https://nicolascoolman.eu
~ Facebook : https://www.facebook.com/nicolascoolman1
~ State version : Version OK
~ Type : Scanner
~ Report : C:\Users\Angeline\Desktop\ZHPCleaner.txt
~ Quarantine : C:\Users\Angeline\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt
~ UAC : Deactivate
~ Boot Mode : Normal (Normal boot)
Windows 7 Home Premium, 64-bit Service Pack 1 (Build 7601)
---\\ Service. (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Navigateur internet. (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Fichier hôte. (1)
~ Le fichier hôte est légitime. (21)
---\\ Tâche planifiée. (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Explorateur ( Dossiers, Fichiers ). (1)
TROUVÉ fichier: C:\Users\Angeline\AppData\Local\GDIPFONTCACHEV1.DAT =>Suspect.Optional
---\\ Base de Registres ( Clés, Valeurs, Données ). (0)
~ Aucun élément malicieux ou superflu trouvé.
---\\ Bilan de la réparation
~ Aucune réparation effectuée.
~ Ce navigateur est absent (Opera Software)
---\\ Statistiques
~ Items scannés : 60352
~ Items trouvés : 1
~ Items annulés : 0
~ Items réparés : 0
~ End of search in 4 minutes
===================
ZHPCleaner-[R]-09082015-21_20_13.txt
ZHPCleaner-[S]-09082015-21_15_07.txt
ZHPCleaner-[S]-09082015-21_24_02.txt
ZHPCleaner-[S]-10082015-13_50_13.txt
voici le rapport zhp
je refais le 2 eme
a toute ;) -
Contributeur sécuritéRe,
Concernant mbam c'est bon!
----------
1/
Aide pour refaire la procédure de ZHPCleaner en mode nettoyage : https://sospc.name/zhpcleaner-desinfectez-navigateurs/
2/
Refais aussi stp pas à pas la procédure du fix de FRST demandée : ici en 2/
Aide ==> : http://www.sosvirus.net/frst-farbar-t98888.html
--------------
2 rapports attendus : ZHPCleaner et Fixlog.txt
@+
-
et voici le rapport de mal
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 10/08/2015
Heure de l'analyse: 10:01
Fichier journal: Malwarebytes.txt
Administrateur: Oui
Version: 2.1.8.1057
Base de données de programmes malveillants: v2015.08.10.01
Base de données de rootkits: v2015.08.06.01
Licence: Essai
Protection contre les programmes malveillants: Activé
Protection contre les sites Web malveillants: Activé
Autoprotection: Désactivé
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Angeline
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 356484
Temps écoulé: 37 min, 46 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Désactivé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du registre: 0
(Aucun élément malveillant détecté)
Valeurs du registre: 0
(Aucun élément malveillant détecté)
Données du registre: 0
(Aucun élément malveillant détecté)
Dossiers: 0
(Aucun élément malveillant détecté)
Fichiers: 1
PUP.Optional.Elex.A, C:\User Data\Default\Extensions\newtab.crx, En quarantaine, [ed3ca4631f6c86b0ad4d076fc83c748c],
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end)
je m excuse par avance si les procédures sont pas respecte a la lettre , je m adapte au fur et a mesure ;)
euh une petite question je dois refaire ces manipulations sur tous les pc ?
a plus tard -
ensuite le rapport fix
start
CreateRestorePoint:
CloseProcesses:
HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://www.qvo6.com/?utm_source=b&utm_medium=amt&utm_campaign=eXQ&utm_content=hp&from=amt&uid=WDCXWD5000BPVT-22HXZT3_WD-WXG1A71C2622C2622&ts=1378130714 [Pays - ]
URLSearchHook: HKU\S-1-5-21-2540223380-2902555656-1296691727-1000 - (No Name) - {05eeb91a-aef7-4f8a-978f-fb83e7b03f8e} - No File
SearchScopes: HKLM -> DefaultScope {33BB0A4E-99AF-4226-BDF6-49120163DE86} URL =
SearchScopes: HKU\S-1-5-21-2540223380-2902555656-1296691727-1000 -> {34F0CBD8-846B-4FA4-883F-1720F18CC454} URL = http://search.conduit.com/ResultsExt.aspx?q={searchTerms}&SearchSource=4&ctid=CT2851639 [Pays NL - 195.78.120.88]
Toolbar: HKU\S-1-5-21-2540223380-2902555656-1296691727-1000 -> No Name - {05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} - No File
BHO: scriptproxy -> {7DB2D5A0-7241-4E79-B68D-6309F01C5231} -> C:\Program Files\Common Files\McAfee\SystemCore\ScriptSn.20120807080937.dll No File
BHO-x32: scriptproxy -> {7DB2D5A0-7241-4E79-B68D-6309F01C5231} -> C:\Program Files (x86)\Common Files\McAfee\SystemCore\ScriptSn.20120807080937.dll No File
C:\Program Files (x86)\Common Files\McAfee
Toolbar: HKU\S-1-5-21-2540223380-2902555656-1296691727-1000 -> No Name - {05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E} - No File
Handler: livecall - {828030A1-22C1-4009-854F-8E305202313F} - C:\Program Files (x86)\Windows Live\Messenger\msgrapp.dll No File
Handler: msnim - {828030A1-22C1-4009-854F-8E305202313F} - C:\Program Files (x86)\Windows Live\Messenger\msgrapp.dll No File
Handler: wlmailhtml - {03C514A3-1EFB-4856-9F99-10D7BE1653C0} - C:\Program Files (x86)\Windows Live\Mail\mailcomm.dll No File
Handler: wlpg - {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} - C:\Program Files (x86)\Windows Live\Photo Gallery\AlbumDownloadProtocolHandler.dll No File
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3502.0922 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [No File]
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3508.1109 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [No File]
FF Plugin-x32: @microsoft.com/WLPG,version=15.4.3555.0308 -> C:\Program Files (x86)\Windows Live\Photo Gallery\NPWLPG.dll [No File]
CHR HKLM-x32\...\Chrome\Extension: [bfcpnihmbfoaeoakalclfalkdepgiaje] - C:\Users\Angeline\AppData\Roaming\SpecialSavings\SpecialSavings.crx <not found>
Task: {749B1122-91D2-456A-911A-72B2CEFCF400} - System32\Tasks\Desk 365 RunAsStdUser => C:\Program Files (x86)\Desk 365\desk365.exe <==== ATTENTION
Task: {AEAB8F51-6E45-4232-8006-181489E1722E} - \Omiga Plus RunAsStdUser No Task File <==== ATTENTION
Task: {B32C62B4-C8CC-408C-AE13-593A2D3EF5B3} - \Dealply No Task File <==== ATTENTION
FirewallRules: [{62C627E5-1D74-4B63-836F-1E109E9AE1CD}] => (Allow) C:\ProgramData\eSafe\eGdpSvc.exe
C:\ProgramData\eSafe\eGdpSvc.exe
EmptyTemp:
end
je m attelle au 3 -
ps a plus tard et belle journée dans ton bocal ;)
-
bonjour mr fish
Concerant zhp je n avais pas d autre choix il veut pas nettoyer si j ai pas scanner .. Du coup je fais comment ?? -
Contributeur sécuritéBonjour,
1/
Tu as lancé ZHPCleaner en mode recherche et non nettoyage! :-)
-----------
Relance ZHPCleaner cliquez sur "Nettoyer" ou "réparer" puis poste le rapport stp
2/
[*] A partir ce lien : http://upload.sosvirus.net/download/hd03n8bh45chtjkrnxlatocyk91j1n9d3346wd4s
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"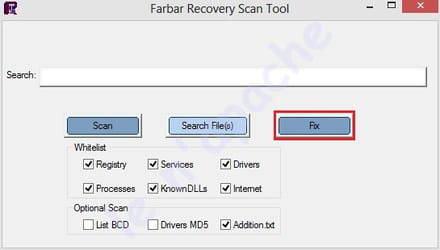
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Bonne journée
-
re
voici donc le deuxieme rapport zhp
J espere que toutes les manip sont bonnes car je me .............. demunie.....
a plus ;)
https://pjjoint.malekal.com/files.php?id=20150809_z6w8i14f15w6 -
bonsoir fish ;)
voila le premier rapport adwcleaner
# AdwCleaner v4.208 - Rapport créé le 09/08/2015 à 20:56:47
# Mis à jour le 09/07/2015 par Xplode
# Base de données : 2015-08-01.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Angeline - ANGELINE-PC
# Exécuté depuis : C:\Users\Angeline\Downloads\adwcleaner_4.208.exe
# Option : Nettoyer- [ Services ] *****
- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\ProgramData\Trymedia- [ Tâches planifiées ] *****
Tâche Supprimée : Dealply
Tâche Supprimée : Desk 365 RunAsStdUser
Tâche Supprimée : Omiga Plus RunAsStdUser- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\bfcpnihmbfoaeoakalclfalkdepgiaje
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\ifohbjbgfchkkfhphahclmkpgejiplfo
Clé Supprimée : HKLM\SOFTWARE\Classes\*\shell\filescout
Clé Supprimée : HKLM\SOFTWARE\Classes\d
Clé Supprimée : HKLM\SOFTWARE\Classes\protector_dll.protectorbho
Clé Supprimée : HKLM\SOFTWARE\Classes\protector_dll.protectorbho.1
Clé Supprimée : HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\omigaplussvc
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{05EEB91A-AEF7-4F8A-978F-FB83E7B03F8E}]
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{1231839B-064E-4788-B865-465A1B5266FD}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2DAC2231-CC35-482B-97C5-CED1D4185080}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3F1CD84C-04A3-4EA0-9EA1-7D134FD66C82}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{3F83A9CA-B5F0-44EC-9357-35BB3E84B07F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{47E520EA-CAD2-4F51-8F30-613B3A1C33EB}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{57C91446-8D81-4156-A70E-624551442DE9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{70AFB7B2-9FB5-4A70-905B-0E9576142E1D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{7AD65FD1-79E0-406D-B03C-DD7C14726D69}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{97DD820D-2E20-40AD-B01E-6730B2FCE630}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9EDC0C90-2B5B-4512-953E-35767BAD5C67}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B177446D-54A4-4869-BABC-8566110B4BE0}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D54C859C-6066-4F31-8FE0-2AAEDCAE67D7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D9D1DFC5-502D-43E4-B1BB-4D0B7841489A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E0B07188-A528-4F9E-B2F7-C7FDE8680AE4}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F05B12E1-ADE8-4485-B45B-898748B53C37}
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{34F0CBD8-846B-4FA4-883F-1720F18CC454}
Clé Supprimée : HKLM\SOFTWARE\hdcode
Clé Supprimée : HKLM\SOFTWARE\Trymedia Systems
Clé Supprimée : HKLM\SOFTWARE\winzipersvc
Clé Supprimée : HKU\.DEFAULT\Software\IBUpdaterService
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{EE171732-BEB4-4576-887D-CB62727F01CA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17909
-\\ Mozilla Firefox v39.0.3 (x86 fr)
-\\ Google Chrome v44.0.2403.130
AdwCleaner[R0].txt - [14319 octets] - [03/09/2013 20:00:25]
AdwCleaner[R1].txt - [3756 octets] - [09/08/2015 20:56:07]
AdwCleaner[S0].txt - [12046 octets] - [03/09/2013 20:00:54]
AdwCleaner[S1].txt - [3566 octets] - [09/08/2015 20:56:47]
########## EOF - C:\AdwCleaner\AdwCleaner[S1].txt - [3626 octets] ##########
j ignore si il fallait le poste de la sorte mais j ai trouve que cette facon de faire
je me lance dans la deuxieme expedition
a plus tard belle soirée ;) -
Contributeur sécuritéBonsoir,
On continue alors :
1/
------------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
2/
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
<[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer] ( ou [Nettoyer])
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
Bonne soirée
-
bonjour fish
je me permets de reposte les rapports ici
https://pjjoint.malekal.com/files.php?id=20150807_c14j11n11l5u10
https://pjjoint.malekal.com/files.php?id=FRST_20150807_r12z10f9f15b11 -
Contributeur sécuritéBonsoir,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
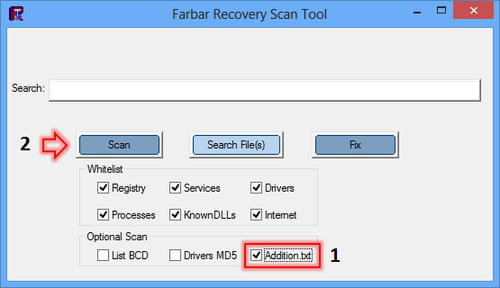
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse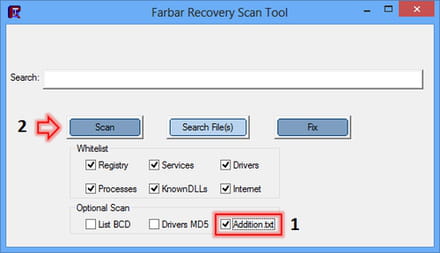
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
bonsoir fish66,
tout d abord merci de la rapidite , si toutefois j ai bien reussi les premiers recommandations ca donnes ce premiers liens
https://pjjoint.malekal.com/files.php?id=20150807_c14j11n11l5u10 -
et celui ci pour le https://pjjoint.malekal.com/files.php?id=FRST_20150807_r12z10f9f15b11
-