Virus, google chrome ne s'ouvre plus
Résolu
Bonjour,
je vous explique mon problème, j'utilise google chrome comme navigateur, il a toujours très bien fonctionné, sauf depuis ce matin, lorsque je clique sur le raccourci, la page internet ne s'ouvre pas. D'ailleurs, ce matin en allumant mon ordinateur, il a bloqué sur la page " windows est en cours de démarrage", j'ai dû l'éteindre manuellement avec le bouton car il ne s'actualisait pas...
J'ai essayé de désactiver le parefeu et l'antivirus mais le navigateur ne s'ouvre quand même pas.
J'utilise actuellement Mozilla firefox pour vous écrire ce message, mais je suis infesté de publicités, le navigateur rame, j'ai l'impression d'avoir 40 000 virus...
Pouvez-vous m'aider à retrouver mon navigateur google chrome et à analyser mon ordinateur svp ?
Merci d'avance
je vous explique mon problème, j'utilise google chrome comme navigateur, il a toujours très bien fonctionné, sauf depuis ce matin, lorsque je clique sur le raccourci, la page internet ne s'ouvre pas. D'ailleurs, ce matin en allumant mon ordinateur, il a bloqué sur la page " windows est en cours de démarrage", j'ai dû l'éteindre manuellement avec le bouton car il ne s'actualisait pas...
J'ai essayé de désactiver le parefeu et l'antivirus mais le navigateur ne s'ouvre quand même pas.
J'utilise actuellement Mozilla firefox pour vous écrire ce message, mais je suis infesté de publicités, le navigateur rame, j'ai l'impression d'avoir 40 000 virus...
Pouvez-vous m'aider à retrouver mon navigateur google chrome et à analyser mon ordinateur svp ?
Merci d'avance
14 réponses
-
ContributeurPour akamai , c'est un site qui sert à "faire de la pub personalisée"
Regarde ICI
<code>Et j'ai le logiciel "utorrent" qui s'est désinstallé... je pourrais le réinstaller plus tard ?</code
Pour le logiciel P2P c'est comme tu veux mais je te conseil d'arrêter de t'en servir ....dans mon canned de fin tu trouveras plein de lien qui en parlent , après c'est à toi de voir ....
plus d'infection
regarde
Regarde
-
Contributeurc'est juste des conseils ......
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
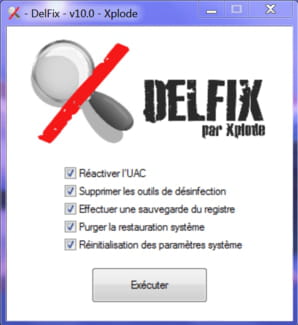
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2 - Avant toute chose commence par décocher la case activer la surveillance du système :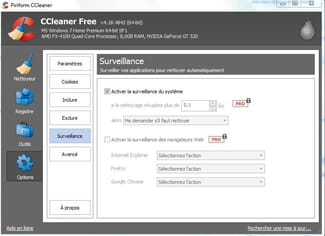
3- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
4- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
5- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : oneclick-2-restore-point
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
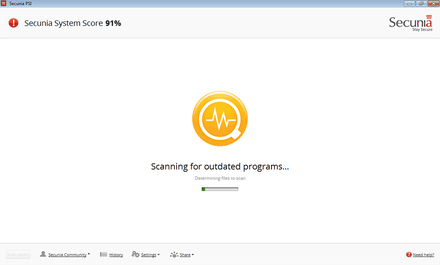
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.Secunia PSI scanne votre PC :
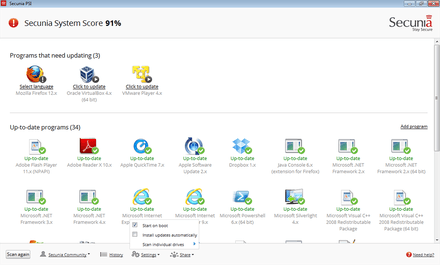
Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :
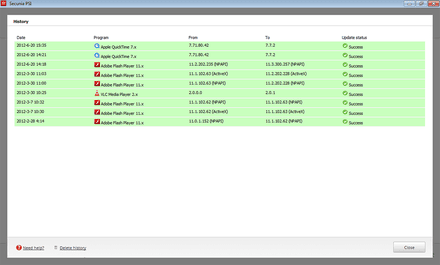
Historique
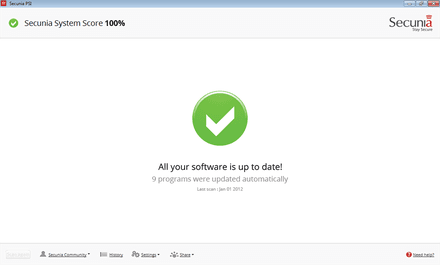
Résumé :
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
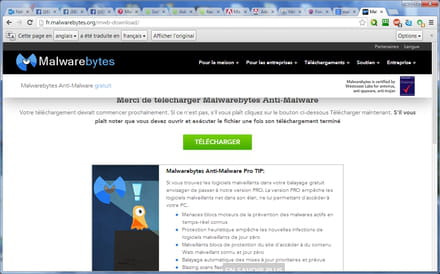
Il faut maintenant ouvrir le fichier , clic droit bien évidement :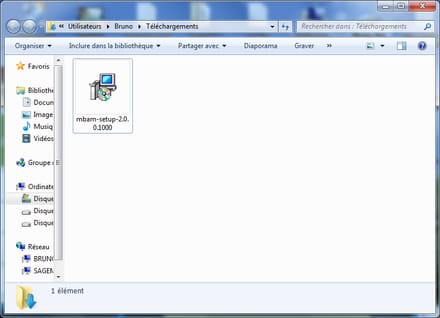
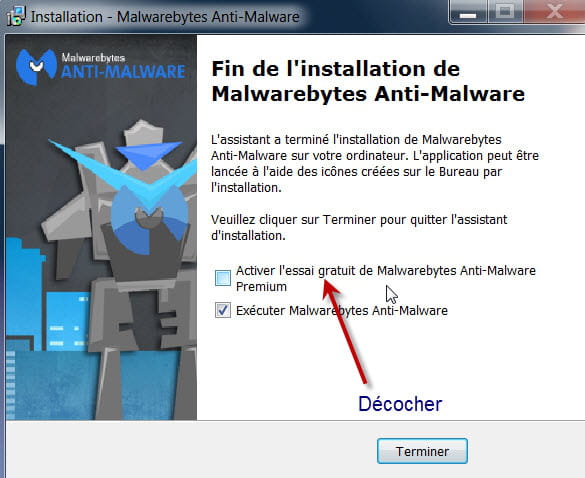
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum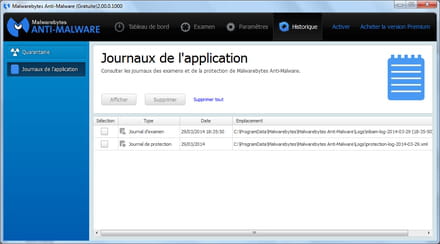
Á la deuxième utilisation (et les suivantes)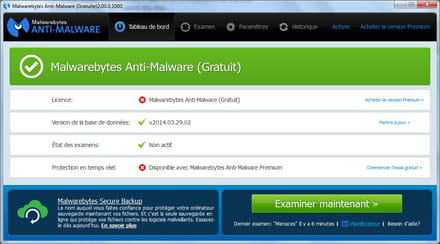
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces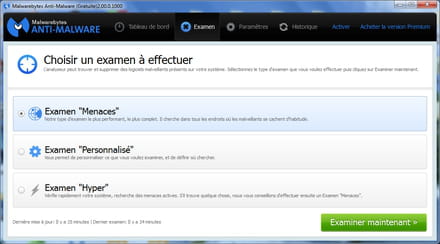
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________
SXGU de igor 51
Téléchargement
Compatible : Windows XP (32 / 64 bit), Vista (32 / 64 bit), 2008, Windows 7 (32 / 64 bit)
Utilisateur d'AVAST : Il vous faut désactiver les agents de protections le temps de l'exécution.
Désactiver l'Agent WEB pour que l'outil puisse correctement fonctionner.
Au menu principal, choisir l'option Rapport.
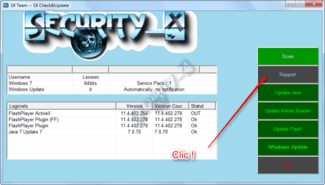
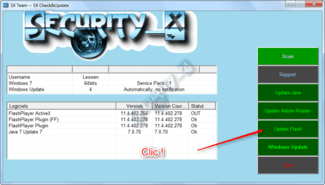
Le rapport indique que Flash player pour Internet Explorer (ActiveX) n'est pas à jour, il suffit de cliquer sur le bouton Update Flash pour lancer la mise à jour au travers du navigateur concerné.
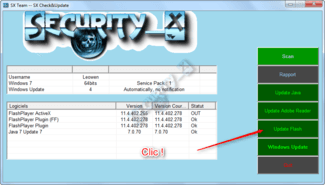
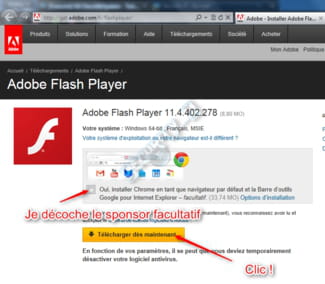
Le programme vous ouvre le navigateur concerné instantanément sur la page de téléchargement de la mise à jour qui fait défaut
A noter que vous pouvez visualiser instantanément les mises à jour à faire sans lancer de rapport comme sur cette image:
ssouligne>Information complémentaire : </souligne>
Maintenir Java, Adobe Reader et Flash Player à jour :
https://www.malekal.com/maintenir-java-adobe-reader-et-le-player-flash-a-jour/
Et aussi :
Comment éviter les fausses mises à jour
_______________________________________________________________________________________________________________D'autre liens TRÈS utiles Pour les mises à jour :
Java
Adobe reader
Flash player
Update checker
Delfix
Ccleaner
Unchecky
Comodo
________________________________________________________________________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ Pour ne plus se faire avoir, A lire :
Programmes parasites / PUPs
12/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
13/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
14/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
15/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
16/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
-
http://cjoint.com/?EBwmo0d5nDl
j'ai vu qu'en faisant les manips j'avais le logiciel " akamai net session" qui s'est désinstallé.... qu'est ce que c'est ?
Et j'ai le logiciel "utorrent" qui s'est désinstallé... je pourrais le réinstaller plus tard ? -
Rapport de ZHPFix 2015.2.17.3 par Nicolas Coolman, Update du 17/02/2015
Fichier d'export Registre :
Run by Joanna at 22/02/2015 11:48:04
High Elevated Privileges : OK
Windows 7 Home Premium Edition, 64-bit Service Pack 1 (Build 7601)
Corbeille vidée (00mn 07s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
SUPPRIMÉ: Akamai NetSession Interface
SUPPRIMÉ: Java 7 Update 9
SUPPRIMÉ: Java 6 Update 16
ABSENT Uninstall Process: c:\users\joanna\appdata\roaming\partouche poker\uninst.exe
ABSENT Uninstall Process: c:\program files (x86)\norton security scan\engine\2.7.3.34\instwrap.exe
ABSENT Uninstall Process: c:\users\joanna\appdata\roaming\utorrent\utorrent.exe
========== Clés du Registre ==========
SUPPRIMÉ Software Key: McAfee Security Scan [McAfee Security Scan Plus]
SUPPRIMÉ Logiciel Key: [HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\Partouche Poker]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\NSS]
SUPPRIMÉ: CLSID BHO: {0E8A89AD-95D7-40EB-8D9D-083EF7066A01}
SUPPRIMÉ: [HKLM\SOFTWARE\Classes\CLSID\{0E8A89AD-95D7-40EB-8D9D-083EF7066A01}]
SUPPRIMÉ: Service: Bonjour Service
SUPPRIMÉ: HKCU\Software\AppDataLow\Software\Freecorder
SUPPRIMÉ: HKCU\Software\PartoucheFR
SUPPRIMÉ: HKCU\Software\PatchPoker
SUPPRIMÉ: HKLM\Software\Wow6432Node\Freecorder
SUPPRIMÉ:* StartupReg: Adobe Reader Speed Launcher
SUPPRIMÉ: Service: McComponentHostService
SUPPRIMÉ: HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{1392B8D2-5C05-419F-A8F6-B9F15A596612}
SUPPRIMÉ: HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{1392B8D2-5C05-419F-A8F6-B9F15A596612}
SUPPRIMÉ: HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{C9A6357B-25CC-4BCF-96C1-78736985D412}
========== Valeurs du Registre ==========
SUPPRIMÉ: RegExtension: {e4f94d1e-2f53-401e-8885-681602c0ddd8}
SUPPRIMÉ: URLSearchHook: {1392b8d2-5c05-419f-a8f6-b9f15a596612}
SUPPRIMÉ: Toolbar: {1392B8D2-5C05-419F-A8F6-B9F15A596612}
SUPPRIMÉ RunValue: LManager
SUPPRIMÉ RunValue: PlayMovie
SUPPRIMÉ RunValue: iTunesHelper
SUPPRIMÉ RunValue: QuickTime Task
SUPPRIMÉ: {9BAA2840-9CD9-4E06-8426-953B21F85B2D}
SUPPRIMÉ: {57779950-6F9D-49C5-A54B-7DC585D935FD}
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (Public) : {B8D0631A-8BA0-4350-BEF6-0A3F438B1D98}
SUPPRIMÉ: FirewallRaz (Public) : {78E5D87D-9220-4BA9-85D6-A3FC469AF3EA}
SUPPRIMÉ: FirewallRaz (Private) : TCP Query User{051869DF-17FA-437C-97EB-EEBF93F2D7EB}C:\users\joanna\appdata\local\akamai\netsession_win.exe
SUPPRIMÉ: FirewallRaz (Private) : UDP Query User{AF970990-9565-4B11-BD98-98E21D022545}C:\users\joanna\appdata\local\akamai\netsession_win.exe
========== Dossiers ==========
SUPPRIMÉ: C:\Program Files (x86)\BoontyGames
SUPPRIMÉ: C:\Program Files (x86)\Bubulle-Barre
SUPPRIMÉ: C:\Program Files (x86)\Freecorder
SUPPRIMÉ: C:\Program Files (x86)\PokerStars.FR
SUPPRIMÉ: C:\Program Files (x86)\uTorrent
SUPPRIMÉ: C:\Program Files (x86)\Common Files\BOONTY Shared
SUPPRIMÉ: C:\ProgramData\McAfee Security Scan
SUPPRIMÉ: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\BoontyGames
SUPPRIMÉ: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Freecorder
SUPPRIMÉ: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\McAfee Security Scan Plus
SUPPRIMÉ: C:\Users\Joanna\AppData\Roaming\uTorrent
SUPPRIMÉ: C:\Users\Joanna\AppData\Roaming\wam.04351C371E530C3762CBA45FA283ED972DCDEFB6.1
SUPPRIMÉ: C:\Users\Joanna\AppData\Local\PokerStars.FR
SUPPRIMÉ: C:\Users\Joanna\AppData\Local\uTorrent
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (13)
========== Fichiers ==========
SUPPRIMÉ: c:\users\joanna\appdata\roaming\mozilla\firefox\profiles\mc2p7boq.default\searchplugins\ask.uk.xml
SUPPRIMÉ: c:\program files\mcafee security scan\3.8.150\mcafeemss_ie.dll
SUPPRIMÉ: c:\users\public\desktop\µtorrent.lnk
SUPPRIMÉ: c:\program files (x86)\utorrent\utorrent.exe
SUPPRIMÉ Redémarrage: c:\users\joanna\appdata\roaming\utorrent\utorrent.exe
SUPPRIMÉ: c:\program files\mcafee security scan\3.8.150\mcchsvc.exe
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (32) (579 972 octets)
========== Tache planifiée ==========
SUPPRIMÉ: FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000Core
SUPPRIMÉ: FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000UA
SUPPRIMÉ: {6AB278D3-CD26-4609-9056-FD4B23B77F53}
SUPPRIMÉ: {74847416-7883-428E-8A1E-DED71018E839}
SUPPRIMÉ: {82E01EA9-E944-46DC-89F0-90DD2A2E72FA}
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
15 : Clés du Registre
21 : Valeurs du Registre
16 : Dossiers
8 : Fichiers
6 : Logiciels
5 : Tache planifiée
1 : Restauration Système
End of clean in 06mn 56s
========== Chemin de fichier rapport ==========
C:\Users\Joanna\AppData\Roaming\ZHP\ZHPFix[R1].txt - 14/02/2015 17:32:54 [3645]
C:\Users\Joanna\AppData\Roaming\ZHP\ZHPFix[R2].txt - 22/02/2015 11:48:13 [5284] -
Contributeur
C'est surtout cacaoweb qui m'a ramené des virus ??
.
Oui en priorité !
Je lance ZHP mais il n'est plus à jour apparemment... ce n'est pas gravve ?
.
si mais de toute fazçon il va falloir en refaire d'autre , tu le retélécharge sur mon lien !
passe ce script et refais moi un ZHPDiag après
Merci
ZHPFix Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!
/!\ Double Avertissement /!\
.
Ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :- Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
M3 - MFPP: Plugins - [Joanna] -- C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\searchplugins\ask.uk.xml => Toolbar.Ask
M2 - MFEP: RegExtension {e4f94d1e-2f53-401e-8885-681602c0ddd8} . (...) -- C:\ProgramData\McAfee Security Scan\Extensions\{e4f94d1e-2f53-401e-8885-681602c0ddd8}.xpi => McAfee, Inc
R3 - URLSearchHook: (no name) [64Bits] - {1392b8d2-5c05-419f-a8f6-b9f15a596612} . (.Microsoft Corporation - Navigateur Internet.) (No version) -- (.not file.) => Toolbar.Conduit
O2 - BHO: MSS+ Identifier [64Bits] - {0E8A89AD-95D7-40EB-8D9D-083EF7066A01} . (.McAfee, Inc. - Quick Browser Identifier for MSS+ Tool.) -- C:\Program Files\McAfee Security Scan\3.8.150\McAfeeMSS_IE.dll => McAfee, Inc
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{1392B8D2-5C05-419F-A8F6-B9F15A596612} Clé orpheline => Toolbar.Conduit
O4 - GS\Desktop [Public]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Program Files (x86)\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - GS\QuickLaunch [Joanna]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\Joanna\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - GS\Desktop [Joanna]: µTorrent.lnk . (.BitTorrent Inc. - µTorrent.) -- C:\Users\Joanna\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
OPT:O4 - HKLM\..\Wow6432Node\Run: [LManager] . (.Dritek System Inc. - Launch Manager Keyboard Application.) -- C:\Program Files (x86)\Launch Manager\LManager.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [PlayMovie] . (.Acer Corp. - Acer Arcade Deluxe PlayMovie Resident Progr.) -- C:\Program Files (x86)\Acer Arcade Deluxe\PlayMovie\PMVService.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [iTunesHelper] . (.Apple Inc. - iTunesHelper.) -- C:\Program Files (x86)\iTunes\iTunesHelper.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [QuickTime Task] . (.Apple Inc. - QuickTime Task.) -- C:\Program Files (x86)\QuickTime\QTTask.exe
OPT:O23 - Service: Service Bonjour (Bonjour Service) . (.Apple Inc. - Bonjour Service.) - C:\Program Files\Bonjour\mDNSResponder.exe
[MD5.9EB925EDC8CF1C3D06E50E9348B54A0A] [APT] [FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000Core] (.Facebook Inc..) -- C:\Users\Joanna\AppData\Local\Facebook\Update\FacebookUpdate.exe [138096]
[MD5.9EB925EDC8CF1C3D06E50E9348B54A0A] [APT] [FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000UA] (.Facebook Inc..) -- C:\Users\Joanna\AppData\Local\Facebook\Update\FacebookUpdate.exe [138096]
[MD5.00000000000000000000000000000000] [APT] [{6AB278D3-CD26-4609-9056-FD4B23B77F53}] (...) -- D:\CK_Installer.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{74847416-7883-428E-8A1E-DED71018E839}] (...) -- C:\Users\Joanna\Downloads\7z465.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{82E01EA9-E944-46DC-89F0-90DD2A2E72FA}] (...) -- C:\Users\Joanna\Downloads\PVMsetup.exe (.not file.) [0] => Fichier absent
O39 - APT: FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000Core - (.Facebook Inc..) -- C:\Windows\Tasks\FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000Core.job [1078] => Facebook Update Task User
O39 - APT: FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000Core - (.Facebook Inc..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000Core [1078] => Facebook Update Task User
O39 - APT: FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000UA - (.Facebook Inc..) -- C:\Windows\Tasks\FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000UA.job [1100] => Facebook Update Task User
O39 - APT: FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000UA - (.Facebook Inc..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-2253207889-1650453386-1010932956-1000UA [1100] => Facebook Update Task User
O42 - Logiciel: Akamai NetSession Interface - (...) [HKCU][64Bits] -- Akamai => Akamai
O42 - Logiciel: Java 7 Update 9 - (.Oracle.) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F83217009FF} => Oracle
O42 - Logiciel: Java 6 Update 16 - (.Sun Microsystems, Inc..) [HKLM][64Bits] -- {26A24AE4-039D-4CA4-87B4-2F83216016F0} => Sun Microsystems Java Update
O42 - Logiciel: McAfee Security Scan Plus - (.McAfee, Inc..) [HKLM][64Bits] -- McAfee Security Scan => McAfee, Inc
O42 - Logiciel: Partouche Poker - (.Partouche Poker.) [HKCU][64Bits] -- Partouche Poker => OnlineGame.Casino
O42 - Logiciel: Norton Security Scan - (.Symantec Corporation.) [HKLM][64Bits] -- NSS
O42 - Logiciel: µTorrent - (.BitTorrent Inc..) [HKCU][64Bits] -- uTorrent =>P2P.BitTorrent
[HKCU\Software\AppDataLow\Software\Freecorder] => Toolbar.Freecorder
[HKCU\Software\BitTorrent] =>P2P.BitTorrent
[HKCU\Software\PartoucheFR] => OnlineGame.Casino
[HKCU\Software\PatchPoker] => Patachou PatchPoker
[HKLM\Software\Wow6432Node\Freecorder] => Toolbar.Freecorder
O43 - CFD: 20/03/2011 - 20:35:21 - [] ----D C:\Program Files (x86)\BoontyGames => Boonty Game
O43 - CFD: 09/06/2010 - 15:23:06 - [] ----D C:\Program Files (x86)\Bubulle-Barre => Bubulle-Barre Online Game
O43 - CFD: 14/02/2015 - 17:31:44 - [] ----D C:\Program Files (x86)\Freecorder => Toolbar.Freecorder
O43 - CFD: 10/08/2011 - 09:51:32 - [] ----D C:\Program Files (x86)\PokerStars.FR => Online.PokerGame
O43 - CFD: 14/10/2013 - 17:33:28 - [] ----D C:\Program Files (x86)\uTorrent =>P2P.µTorrent
O43 - CFD: 20/03/2011 - 20:36:15 - [] ----D C:\Program Files (x86)\Common Files\BOONTY Shared => Boonty%Boonty Games
O43 - CFD: 28/01/2015 - 17:56:05 - [] ----D C:\ProgramData\McAfee Security Scan => McAfee, Inc
O43 - CFD: 20/03/2011 - 20:35:46 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\BoontyGames => Boonty Game
O43 - CFD: 26/02/2012 - 22:08:25 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Freecorder => Toolbar.Freecorder
O43 - CFD: 08/06/2014 - 17:12:40 - [] ----D C:\ProgramData\Microsoft\Windows\Start Menu\Programs\McAfee Security Scan Plus => McAfee, Inc
O43 - CFD: 22/05/2012 - 23:10:23 - [] ----D C:\Users\Joanna\AppData\Roaming\Partouche Poker => OnlineGame.Casino
O43 - CFD: 13/02/2015 - 16:33:46 - [] ----D C:\Users\Joanna\AppData\Roaming\uTorrent =>P2P.µTorrent
O43 - CFD: 24/03/2013 - 20:05:56 - [] ----D C:\Users\Joanna\AppData\Roaming\wam.04351C371E530C3762CBA45FA283ED972DCDEFB6.1 => Winimax Poker Game
O43 - CFD: 09/02/2012 - 10:55:51 - [] ----D C:\Users\Joanna\AppData\Local\Akamai
O43 - CFD: 16/04/2011 - 17:10:35 - [] ----D C:\Users\Joanna\AppData\Local\PokerStars.FR => Online.PokerGame
O43 - CFD: 03/12/2011 - 21:30:46 - [] ----D C:\Users\Joanna\AppData\Local\uTorrent =>P2P.µTorrent
O43 - CFD: 09/08/2010 - 21:15:00 - [] ----D C:\Users\Joanna\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Freecorder => Toolbar.Freecorder
O43 - CFD: 14/05/2012 - 12:15:41 - [] ----D C:\Users\Joanna\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Partouche Poker => OnlineGame.Casino
OPT:O53 - SMSR:HKLM\...\startupreg\Adobe Reader Speed Launcher [Key] . (...) -- c:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe (.not file.) => Adobe%Reader
O61 - LFC: 14/02/2015 - 17:38:29 ---A- . (.Applian Technologies, Inc..) -- C:\Users\Joanna\AppData\Local\FLVService\lib\FLVSrvLib.dll [18432] =>PUP.ApplianTechnologies
O61 - LFC: 14/02/2015 - 17:38:43 ---A- . (...) -- C:\Users\Joanna\AppData\Local\Temp\dropbox_sqlite_ext.{5f3e3153-5bce-5766-8f84-3e3e7ecf0d81}.tmpfudyse.dll [43008] => Temporary file not necessary
[MD5.62B7C506B092D460898F3296DA94B728] [SPRF][18/07/2009] (.Oberon Media - FullRemove.) -- C:\ProgramData\FullRemove.exe [36136]
O87 - FAEL: "{9BAA2840-9CD9-4E06-8426-953B21F85B2D}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Joanna\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{57779950-6F9D-49C5-A54B-7DC585D935FD}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Joanna\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{335A479A-1CEB-494B-98A5-E32C1B59AD99}" | In - None - P6 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Joanna\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{0DCE2D4D-7E65-4BBE-85BB-C808D1EE29DC}" | In - None - P17 - TRUE | .(.BitTorrent Inc. - µTorrent.) -- C:\Users\Joanna\AppData\Roaming\uTorrent\uTorrent.exe =>P2P.BitTorrent
SS - | Demand 09/04/2014 289256 | (McComponentHostService) . (.McAfee, Inc..) - C:\Program Files\McAfee Security Scan\3.8.150\McCHSvc.exe => McAfee, Inc
OPT:SR - | Auto 30/08/2011 462184 | (Bonjour Service) . (.Apple Inc..) - C:\Program Files\Bonjour\mDNSResponder.exe
[HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\uTorrent] =>P2P.BitTorrent^
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{1392B8D2-5C05-419F-A8F6-B9F15A596612}] =>Toolbar.Conduit
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{1392B8D2-5C05-419F-A8F6-B9F15A596612}] =>Toolbar.Conduit
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{C9A6357B-25CC-4BCF-96C1-78736985D412}] =>Toolbar.Orange
C:\Program Files (x86)\uTorrent =>P2P.µTorrent^
C:\Users\Joanna\AppData\Roaming\uTorrent =>P2P.µTorrent^
C:\Users\Joanna\AppData\Local\uTorrent =>P2P.µTorrent^
[HKCU\Software\BitTorrent] =>P2P.BitTorrent^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
- Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
- Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
- Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
- Clique sur le bouton « GO » pour lancer le nettoyage.
- Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels Tutoriels officiels
et un autre diag de vérification s'il te plait , retéléchargé !
Merci ;)
-
http://cjoint.com/?EBosI6klMRz
voici le lien -
c'est à dire beaucoup de virus? très malveillant ? Pour l'instant il ne bug pas vraiment... C'est surtout cacaoweb qui m'a ramené des virus ??
Je te colle le rapport :
Rapport de ZHPFix 2015.1.15.1 par Nicolas Coolman, Update du 15/01/2015
Fichier d'export Registre :
Run by Joanna at 14/02/2015 17:32:32
High Elevated Privileges : OK
Windows 7 Home Premium Edition, 64-bit Service Pack 1 (Build 7601)
Corbeille vidée (00mn 22s)
Dossier Prefetcher vidé
Réparation des raccourcis navigateur
========== Logiciels ==========
ABSENT Uninstall Process: c:\program files (x86)\uninstall information\ib\34\4019\ib_uninstall.exe
ABSENT Uninstall Process: c:\windows\freecorder\uninstall.exe
ABSENT Uninstall Process: c:\program files (x86)\freecorder\uninstall.exe
========== Processus mémoire ==========
SUPPRIMÉ: Memory Process: C:\Program Files (x86)\Freecorder\FLVSrvc.exe
========== Clés du Registre ==========
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\7Go Games]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\Freecorder4.01]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\Freecorder5.11]
SUPPRIMÉ Logiciel Key: [HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\Freecorder Toolbar]
SUPPRIMÉ: HKCU\Software\ApplianTechnologies
========== Valeurs du Registre ==========
SUPPRIMÉ RunValue: Freecorder FLV Service
SUPPRIMÉ AAKE KeyValue: C:\Users\Joanna\AppData\Roaming\cacaoweb\cacaoweb.exe
SUPPRIMÉ AAKE KeyValue: C:\Users\Joanna\AppData\Roaming\cacaoweb\cacaonewe480a8.exe
ProxyFix : Configuration proxy supprimée avec succès
SUPPRIMÉ ProxyServer Value
SUPPRIMÉ ProxyEnable Value
SUPPRIMÉ EnableHttp1_1 Value
SUPPRIMÉ ProxyHttp1.1 Value
SUPPRIMÉ ProxyOverride Value
Aucune Valeur Standard Profile: FirewallRaz :
Aucune Valeur Domain Profile: FirewallRaz :
SUPPRIMÉ: FirewallRaz (None) : {3BD2D9C4-9878-4305-A67A-177845A55F89}
SUPPRIMÉ: FirewallRaz (Public) : {38B24389-E7A0-4886-BAAA-B182858FF708}
SUPPRIMÉ: FirewallRaz (Public) : {D2715005-9151-4B8D-899B-07F85096A199}
SUPPRIMÉ: FirewallRaz (Private) : TCP Query User{9AF926F3-D6B2-4B2C-A599-03F84535788D}C:\users\joanna\appdata\roaming\cacaoweb\cacaoweb.exe
SUPPRIMÉ: FirewallRaz (Private) : UDP Query User{D850EA68-1EC9-4BE6-9BF4-19EF3E22CF3E}C:\users\joanna\appdata\roaming\cacaoweb\cacaoweb.exe
SUPPRIMÉ: FirewallRaz (Public) : TCP Query User{4709A484-2BCF-4529-AEEC-6BE3373227F9}C:\users\joanna\appdata\roaming\cacaoweb\cacaoweb.exe
SUPPRIMÉ: FirewallRaz (Public) : UDP Query User{5366494B-4D29-4072-A738-2D95C5F6F662}C:\users\joanna\appdata\roaming\cacaoweb\cacaoweb.exe
SUPPRIMÉ: FirewallRaz (Private) : {DA43B29C-FFF9-4358-B1E2-52525E7DF930}
SUPPRIMÉ: FirewallRaz (Private) : {C1D1A8B0-E1C9-4486-A90A-A563F1277300}
========== Dossiers ==========
SUPPRIMÉ: c:\users\joanna\appdata\local\apps
SUPPRIMÉS Flash Cookies (0)
SUPPRIMÉS Temporaires Windows (52)
========== Fichiers ==========
SUPPRIMÉ Redémarrage: c:\program files (x86)\freecorder\flvsrvc.exe
SUPPRIMÉ Redémarrage: c:\users\joanna\appdata\local\flvservice\lib\flvsrvlib.dll
SUPPRIMÉ:* c:\program files (x86)\freecorder\flvsrvc.exe
SUPPRIMÉS Flash Cookies (0) (0 octets)
SUPPRIMÉS Temporaires Windows (479) (15 449 779 octets)
========== Restauration Système ==========
Point de restauration du système créé avec succès
========== Récapitulatif ==========
1 : Processus mémoire
5 : Clés du Registre
20 : Valeurs du Registre
3 : Dossiers
5 : Fichiers
3 : Logiciels
1 : Restauration Système
End of clean in 01mn 21s
========== Chemin de fichier rapport ==========
C:\Users\Joanna\AppData\Roaming\ZHP\ZHPFix[R1].txt - 14/02/2015 17:32:54 [3564] -
Contributeurbinsoir,
désolé mais journée difficile .........!
ton ordi est vraiment plein de ...."virus" ;)
tu vas passer ce scrip , il y en aura surement d'autre à faire :
ZHPFix Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!
/!\ Double Avertissement /!\
.
Ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :- Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
[MD5.4F2B6D05AFC4F680DFC2392EDA749493] - (.Applian Technologies, Inc. - FLV Service for Freecorder.) -- C:\Program Files (x86)\Freecorder\FLVSrvc.exe [167936] [PID.4124]
O4 - HKLM\..\Wow6432Node\Run: [Freecorder FLV Service] . (.Applian Technologies, Inc. - FLV Service for Freecorder.) -- C:\Program Files (x86)\Freecorder\FLVSrvc.exe
O42 - Logiciel: 7Go Games - (.7go.com.) [HKLM][64Bits] -- 7Go Games
O42 - Logiciel: Freecorder 4.01 Application - (.Applian Technologies Inc..) [HKLM][64Bits] -- Freecorder4.01
O42 - Logiciel: Freecorder 5 - (.Applian Technologies Inc..) [HKLM][64Bits] -- Freecorder5.11
O42 - Logiciel: Freecorder Toolbar - (.Freecorder.) [HKLM][64Bits] -- Freecorder Toolbar
[HKCU\Software\ApplianTechnologies]
C:\Users\Joanna\AppData\Local\Apps
O47 - AAKE:Key Export SP - "C:\Users\Joanna\AppData\Roaming\cacaoweb\cacaoweb.exe" [Enabled] .(...) -- C:\Users\Joanna\AppData\Roaming\cacaoweb\cacaoweb.exe (.not file.)
O47 - AAKE:Key Export SP - "C:\Users\Joanna\AppData\Roaming\cacaoweb\cacaonewe480a8.exe" [Enabled] .(...) -- C:\Users\Joanna\AppData\Roaming\cacaoweb\cacaonewe480a8.exe (.not file.)
O61 - LFC: 13/02/2015 - 19:56:40 ---A- . (.Applian Technologies, Inc..) -- C:\Users\Joanna\AppData\Local\FLVService\lib\FLVSrvLib.dll [18432]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\7Go Games]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\Freecorder4.01]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\Freecorder5.11]
[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]:Freecorder FLV Service
C:\Program Files (x86)\Freecorder\FLVSrvc.exe
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
- Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
- Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
- Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
- Clique sur le bouton « GO » pour lancer le nettoyage.
- Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels Tutoriels officiels
et tu me referas un ZHPDiag après s'il te plait !
Merci ;)
-
et voici zhp :
http://cjoint.com/?EBnuoRvPEJb -
JRT :
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Thisisu
Version: 6.4.2 (02.02.2015:1)
OS: Windows 7 Home Premium x64
Ran by Joanna on 13/02/2015 at 17:13:38,07
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
~~~ Services
~~~ Registry Values
~~~ Registry Keys
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\SearchScopes\{7219660F-EBBB-BDCF-159B-1D09FC0C20C8}
Successfully deleted: [Registry Key] HKEY_CURRENT_USER\Software\Microsoft\Internet Explorer\SearchScopes\{814C76CB-2623-43F4-AAD0-58A0E5190A20}
Successfully deleted: [Registry Key] HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{1392B8D2-5C05-419F-A8F6-B9F15A596612}
Successfully deleted: [Registry Key] HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{1392b8d2-5c05-419f-a8f6-b9f15a596612}
Successfully deleted: [Registry Key] HKEY_CLASSES_ROOT\CLSID\{1392b8d2-5c05-419f-a8f6-b9f15a596612}
Successfully deleted: [Registry Key - Orphan] HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{1392b8d2-5c05-419f-a8f6-b9f15a596612}
Successfully deleted: [Registry Key - Orphan] HKEY_CLASSES_ROOT\CLSID\{1392b8d2-5c05-419f-a8f6-b9f15a596612}
Successfully deleted: [Registry Key - Orphan] HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{5C255C8A-E604-49b4-9D64-90988571CECB}
Successfully deleted: [Registry Key - Orphan] HKEY_CLASSES_ROOT\CLSID\{5C255C8A-E604-49b4-9D64-90988571CECB}
Successfully deleted: [Registry Key - Orphan] HKEY_LOCAL_MACHINE\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{1392b8d2-5c05-419f-a8f6-b9f15a596612}
Successfully deleted: [Registry Key - Orphan] HKEY_CLASSES_ROOT\CLSID\{1392b8d2-5c05-419f-a8f6-b9f15a596612}
Successfully deleted: [Registry Key - Orphan] HKEY_LOCAL_MACHINE\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{5C255C8A-E604-49b4-9D64-90988571CECB}
Successfully deleted: [Registry Key - Orphan] HKEY_CLASSES_ROOT\CLSID\{5C255C8A-E604-49b4-9D64-90988571CECB}
~~~ Files
~~~ Folders
Successfully deleted: [Folder] "C:\Users\Joanna\AppData\Roaming\getrighttogo"
Successfully deleted: [Folder] "C:\Windows\freecorder"
~~~ FireFox
Successfully deleted: [File] C:\user.js
Emptied folder: C:\Users\Joanna\AppData\Roaming\mozilla\firefox\profiles\mc2p7boq.default\minidumps [5 files]
~~~ Event Viewer Logs were cleared
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 13/02/2015 at 17:22:08,95
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ -
bonjour,
voici le rapport de ADward, je n'ai eu qu'un seul bloc-notes qui s'est ouvert au redémarrage:
Je ne peux pas faire recherche et suppression, le logiciel ne s'est pas réouvert
# AdwCleaner v4.110 - Rapport créé le 13/02/2015 à 17:03:00
# Mis à jour le 05/02/2015 par Xplode
# Base de données : 2015-02-13.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Joanna - JOANNA-PC
# Exécuté depuis : C:\Users\Joanna\Downloads\adwcleaner_4.110.exe
# Option : Nettoyer- [ Services ] *****
- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\Program Files (x86)\7Go Games
Dossier Supprimé : C:\Program Files (x86)\Celebrity Toolbar
Dossier Supprimé : C:\Program Files (x86)\Conduit
Dossier Supprimé : C:\Users\Invité\AppData\LocalLow\BabylonToolbar
Dossier Supprimé : C:\Users\Invité\AppData\LocalLow\Conduit
Dossier Supprimé : C:\Users\Invité\AppData\LocalLow\PriceGong
Dossier Supprimé : C:\Users\Joanna\AppData\Local\Conduit
Dossier Supprimé : C:\Users\Joanna\AppData\LocalLow\Conduit
Dossier Supprimé : C:\Users\Joanna\AppData\Roaming\7go
Dossier Supprimé : C:\Users\Joanna\AppData\Roaming\BabSolution
Dossier Supprimé : C:\Users\Joanna\AppData\Local\Google\Chrome\User Data\Default\Extensions\bopakagnckmlgajfccecajhnimjiiedh
Fichier Supprimé : C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\Extensions\7go@7go.com.xpi
Fichier Supprimé : C:\Users\Joanna\AppData\Roaming\speedanalysis.ico
Fichier Supprimé : C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\invalidprefs.js
Fichier Supprimé : C:\Program Files (x86)\Mozilla Firefox\searchplugins\Babylon.xml
Fichier Supprimé : C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\searchplugins\trovi-search.xml
Fichier Supprimé : C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\user.js- [ Tâches planifiées ] *****
- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\bopakagnckmlgajfccecajhnimjiiedh
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\dgjkhjdcljddbedokogakmmdjgnbeanf
Clé Supprimée : HKLM\SOFTWARE\Google\Chrome\Extensions\gjajpkikblccgefaibcafkfbanllpefi
Clé Supprimée : HKLM\SOFTWARE\Classes\7Go Games.ScriptHostObject
Clé Supprimée : HKLM\SOFTWARE\Classes\7Go Games.ScriptHostObject.1
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\escorTlbr.DLL
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\BackgroundHost.EXE
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{09C554C3-109B-483C-A06B-F14172F1A947}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{18B9B16E-716F-43DF-A6AD-512C7D2EB983}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{19975B78-1907-4DD6-A437-4C48120F46A4}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{35C1605E-438B-4D64-AAB1-8885F097A9B1}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{4E1E9D45-8BF9-4139-915C-9F83CC3D5921}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{562B9316-C08A-444A-9482-62080DD851AE}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{562B9317-C08A-444A-9482-62080DD851AE}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{BDB69379-802F-4EAF-B541-F8DE92DD98DB}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{F5BC53C9-AA01-4579-9927-EA50B636C820}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{291BCCC1-6890-484A-89D3-318C928DAC1B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{3C471948-F874-49F5-B338-4F214A2EE0B1}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{97F2FF5B-260C-4CCF-834A-2DDA4E29E39E}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{AF175732-0D59-716D-F757-9F1492D808D9}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{B8276A94-891D-453C-9FF3-715C042A2575}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{EB93AADE-9884-47F0-AA9D-0920E1D1203F}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FF103732-4528-4322-AA8B-F7849AB7776B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{FFB9ADCB-8C79-4C29-81D3-74D46A93D370}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{045F91B3-695F-423A-98C7-8DE3C47AA020}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{1348BD1B-C32A-41A7-9BD4-5377AA1AB925}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{2D017725-74A0-4513-913D-2939ADF6D0F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{395AFE6E-8308-48DB-89BE-ED5F4AA3D3EC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{43969E3F-3E7C-4911-A8F1-79C6CA6AC731}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{43B390F0-6BA2-45CA-ABF2-5DB0CEE9B49D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{44C3C1DB-2127-433C-98EC-4C9412B5FC3A}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{458BD324-E5D0-412C-954D-EDFD69A59ED9}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4D5132DD-BB2B-4249-B5E0-D145A8C982E1}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{706D4A4B-184A-4434-B331-296B07493D2D}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{806ED5AF-3ED0-454C-BE4E-6644DD7BEDD1}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{8BE10F21-185F-4CA0-B789-9921674C3993}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9275FE6D-8F84-4CA5-97E7-DD3AFD5E4BDE}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{94C0B25D-3359-4B10-B227-F96A77DB773F}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{94CADA2E-1D3F-419F-8A3D-06C58EDF53C8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9ADA5C62-B227-45A9-9D77-E5609A43E943}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9E52EB8B-8DD9-4605-AD36-D352BCD482F2}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A1440EC3-F0FA-407A-B811-DE6668C06D29}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A37DD83A-DABA-4EF0-98AA-CDDA88839172}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{A70CA55D-8EE5-4997-8BC3-B341E36ACBBA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B0B75FBA-7288-4FD3-A9EB-7EE27FA65599}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B173667F-8395-4317-8DD6-45AD1FE00047}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B32672B3-F656-46E0-B584-FE61C0BB6037}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B5445928-B77D-474B-84F6-6F1323CA5701}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{B9A84AD0-5777-46FD-8B8F-1EBD06750FBC}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{BE6C7021-0352-4A7E-8A5B-46126353049E}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C1995F88-1C7F-40D7-B0FA-6F107F6308B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C2434722-5C85-4CA0-BA69-1B67E7AB3D68}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C2996524-2187-441F-A398-CD6CB6B3D020}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{C815E3DA-0823-49B0-9270-D1771D58B317}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D2AA22AE-2103-4D78-9C0D-46DE64EE0ED7}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{D94BA844-0355-4F02-97F2-6856CD94FE66}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{DFBED68E-BBF6-454A-940F-C84C7E7B4CE6}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E047E227-5342-4D94-80F7-CFB154BF55BD}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E3F79BE9-24D4-4F4D-8C13-DF2C9899F82E}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E4A994B0-5550-4680-A4C6-B9470B888069}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E77EEF95-3E83-4BB8-9C0D-4A5163774997}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EE95078D-518C-4FD2-8093-FD1D4E33D3CA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F4F96034-2761-4BAF-B906-E4B59E5D50EA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{F9EB11AB-9384-4736-9B33-993940F88895}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FD8F79A0-D2E2-4FA2-AEAF-393EAC8064F7}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{FE42F7F2-D931-40CD-ACE7-7B47383ACE25}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{35C1605E-438B-4D64-AAB1-8885F097A9B1}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{4E1E9D45-8BF9-4139-915C-9F83CC3D5921}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{6E8BF012-2C85-4834-B10A-1B31AF173D70}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{BB30FEA7-5866-406A-B47D-FB69E1AF8FD7}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{D7EE8177-D51E-4F89-92B6-83EA2EC40800}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{18DBB6CE-3148-4FEC-B481-103CB3290427}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{FF103732-4528-4322-AA8B-F7849AB7776B}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{18DBB6CE-3148-4FEC-B481-103CB3290427}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{2EECD738-5844-4A99-B4B6-146BF802613B}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{98889811-442D-49DD-99D7-DC866BE87DBC}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{FF103732-4528-4322-AA8B-F7849AB7776B}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{0F6E720A-1A6B-40E1-A294-1D4D19F156C8}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{18DBB6CE-3148-4FEC-B481-103CB3290427}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{2EECD738-5844-4A99-B4B6-146BF802613B}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{98889811-442D-49DD-99D7-DC866BE87DBC}
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Settings\{FF103732-4528-4322-AA8B-F7849AB7776B}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{8375D9C8-634F-4ECB-8CF5-C7416BA5D542}
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Toolbar [{98889811-442D-49DD-99D7-DC866BE87DBC}]
Valeur Supprimée : HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser [{FD2FD708-1F6F-4B68-B141-C5778F0C19BB}]
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{EB93AADE-9884-47F0-AA9D-0920E1D1203F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{FF103732-4528-4322-AA8B-F7849AB7776B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{045F91B3-695F-423A-98C7-8DE3C47AA020}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{1348BD1B-C32A-41A7-9BD4-5377AA1AB925}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{2D017725-74A0-4513-913D-2939ADF6D0F3}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{395AFE6E-8308-48DB-89BE-ED5F4AA3D3EC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{43969E3F-3E7C-4911-A8F1-79C6CA6AC731}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{43B390F0-6BA2-45CA-ABF2-5DB0CEE9B49D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{44C3C1DB-2127-433C-98EC-4C9412B5FC3A}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{458BD324-E5D0-412C-954D-EDFD69A59ED9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4D5132DD-BB2B-4249-B5E0-D145A8C982E1}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{706D4A4B-184A-4434-B331-296B07493D2D}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{806ED5AF-3ED0-454C-BE4E-6644DD7BEDD1}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{8BE10F21-185F-4CA0-B789-9921674C3993}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9275FE6D-8F84-4CA5-97E7-DD3AFD5E4BDE}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{94C0B25D-3359-4B10-B227-F96A77DB773F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{94CADA2E-1D3F-419F-8A3D-06C58EDF53C8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9ADA5C62-B227-45A9-9D77-E5609A43E943}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9E52EB8B-8DD9-4605-AD36-D352BCD482F2}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A1440EC3-F0FA-407A-B811-DE6668C06D29}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A37DD83A-DABA-4EF0-98AA-CDDA88839172}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{A70CA55D-8EE5-4997-8BC3-B341E36ACBBA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B0B75FBA-7288-4FD3-A9EB-7EE27FA65599}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B173667F-8395-4317-8DD6-45AD1FE00047}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B32672B3-F656-46E0-B584-FE61C0BB6037}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B5445928-B77D-474B-84F6-6F1323CA5701}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{B9A84AD0-5777-46FD-8B8F-1EBD06750FBC}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{BE6C7021-0352-4A7E-8A5B-46126353049E}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C1995F88-1C7F-40D7-B0FA-6F107F6308B8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C2434722-5C85-4CA0-BA69-1B67E7AB3D68}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C2996524-2187-441F-A398-CD6CB6B3D020}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{C815E3DA-0823-49B0-9270-D1771D58B317}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D2AA22AE-2103-4D78-9C0D-46DE64EE0ED7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{D94BA844-0355-4F02-97F2-6856CD94FE66}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{DFBED68E-BBF6-454A-940F-C84C7E7B4CE6}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E047E227-5342-4D94-80F7-CFB154BF55BD}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E3F79BE9-24D4-4F4D-8C13-DF2C9899F82E}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E4A994B0-5550-4680-A4C6-B9470B888069}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E77EEF95-3E83-4BB8-9C0D-4A5163774997}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EE95078D-518C-4FD2-8093-FD1D4E33D3CA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F4F96034-2761-4BAF-B906-E4B59E5D50EA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{F9EB11AB-9384-4736-9B33-993940F88895}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FD8F79A0-D2E2-4FA2-AEAF-393EAC8064F7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{FE42F7F2-D931-40CD-ACE7-7B47383ACE25}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{FF103732-4528-4322-AA8B-F7849AB7776B}
Clé Supprimée : [x64] HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{BE28C22E-F666-424D-B5FD-125C4AFEE34E}
Clé Supprimée : HKCU\Software\Microsoft\Babylon
Clé Supprimée : HKCU\Software\AppDataLow\Toolbar
Clé Supprimée : HKLM\SOFTWARE\AFBARRE
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{EE171732-BEB4-4576-887D-CB62727F01CA}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{3D2C9DE6-9ADE-4252-A241-E43723B0CE02}
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC32Loader.dll
Clé Supprimée : HKLM\SOFTWARE\Classes\Installer\Features\6207E55EA2FE71A4AA7ABD89AEF31D1B
Clé Supprimée : HKLM\SOFTWARE\Classes\Installer\Products\6207E55EA2FE71A4AA7ABD89AEF31D1B
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\4B2468513CA2D6943A1A233CD3F88CE7
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\6207E55EA2FE71A4AA7ABD89AEF31D1B
Donnée Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings [ProxyOverride] - *.local;192.168.*.*- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17631
-\\ Mozilla Firefox v33.1.1 (x86 fr)
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("browser.BabylonToolbar_i.newTab", "");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("browser.BabylonToolbar_i.newTabUrl", "");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("browser.babylon.HPOnNewTab", "");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : user_pref("browser.newtab.url", "hxxp://www.trovi.com/?gd=&ctid=CT3330789&octid=EB_ORIGINAL_CTID&ISID=M768C41B0-2E43-4946-A539-16569F680CE1&SearchSource=69&CUI=&SSPV=&Lay=1&UM=6&UP=SP8407002E-A71D-429[...]
[mc2p7boq.default\prefs.js] - Ligne Supprimée : user_pref("extensions.7go@7go.com.id", "\"02f6d5f7-e398-2008-7091-a307cbb9dfe7\"");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : user_pref("extensions.7go@7go.com.mzID", "93");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : user_pref("extensions.7go@7go.com.uuid", "\"493bd58e-04b6-11e3-8099-0025901ef77c\"");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.admin", false);
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.aflt", "babsst");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.appId", "{BDB69379-802F-4eaf-B541-F8DE92DD98DB}");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.autoRvrt", "false");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.babExt", "");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.babTrack", "affID=111020&tt=120912_nocpc_3812_4");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.bbDpng", "30");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.cntry", "FR");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.dfltLng", "en");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.envrmnt", "production");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.excTlbr", false);
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.hdrMd5", "6B9C22D0BE18124F6A7FEF906D80AC8A");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.hmpg", false);
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.id", "70248b77000000000000964ce52422a1");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.instlDay", "15601");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.instlRef", "sst");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.lastVrsnTs", "1.6.9.1220:57:25");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.mntrvrsn", "1.3.1");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.newTab", false);
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.pnu_base", "{\"newVrsn\":\"69\",\"lastVrsn\":\"69\",\"vrsnLoad\[...]
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.prdct", "BabylonToolbar");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.prtnrId", "babylon");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.sg", "azb");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.smplGrp", "azb");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.srcExt", "ss");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.tlbrId", "base");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.tlbrSrchUrl", "hxxp://search.babylon.com/?babsrc=TB_def&mntrId=[...]
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.vrsn", "1.6.9.12");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.vrsnTs", "1.6.9.1220:57:25");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar.vrsni", "1.6.9.12");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar_i.babExt", "");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar_i.babTrack", "affID=111020&tt=120912_nocpc_3812_4");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar_i.newTab", false);
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar_i.smplGrp", "none");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar_i.srcExt", "ss");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.BabylonToolbar_i.vrsnTs", "1.6.9.1220:57:25");
[mc2p7boq.default\prefs.js] - Ligne Supprimée : user_pref("extensions.enabledAddons", "7go%407go.com:3.0.0.0,speedanalysis02%40SpeedAnalysis.com:3.0.0.0,%7Ba0d7ccb3-214d-498b-b4aa-0e8fda9a7bf7%7D:20131118,%7B972ce4c6-7e08-4474-a285-3208198ce6fd%7D:[...]
[mc2p7boq.default\prefs.js] - Ligne Supprimée : #Line deactivate by ZHPCleaner.user_pref("extensions.ffxtlbr@babylon.com.install-event-fired", true);
-\\ Google Chrome v
AdwCleaner[R0].txt - [21627 octets] - [13/02/2015 16:52:30]
AdwCleaner[R1].txt - [21688 octets] - [13/02/2015 16:56:54]
AdwCleaner[S0].txt - [22186 octets] - [13/02/2015 17:03:00]
########## EOF - C:\AdwCleaner\AdwCleaner[S0].txt - [22247 octets] ########## -
Contributeurpour commencer désinstalle McAfee avec : M P C R
réinitialise aussi tes navigateurs :Réinitialisation des navigateurs
liens divers officiels
Firefox
Google Chrome
Internet Explorer
Ensuite
Tu vas passer Adwcleaner , JRT et Malwarebytes , et après me refaire un ZHPDiag pour vérification
Merci :
AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<< Alternatif
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
_______________________________________________JRT

Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
_______________________________________________Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider
A la fin de l'installation, décoche l'option "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium".
La case Exécuter Malwarebytes Anti-Malware reste cochée.
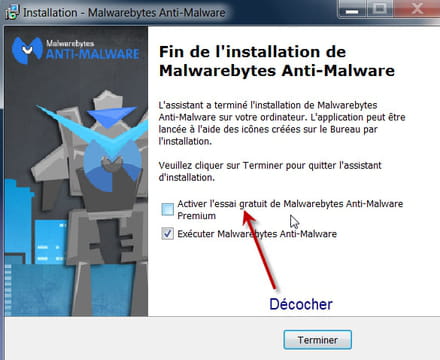
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum
Á la deuxième utilisation (et les suivantes)
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces
puis examiner maintenant
si rapport demandé , le poster sur le forum
Et enfin : Tu me referas un ZHPDiag s'il te plait
Merci -
voici le deuxième rapport:
http://cjoint.com/?EACqQob7oBR -
voici le rapport de ZHP CLEANER
je n'ai eu qu'un seul rapport, mais l'ordinateur au moment du redémarrage a planté, il est resté tout noir avec seulement une fenetre du rapport ouvert. j'ai du l'éteindre et les 2 rapports ne s'affichent pas automatiquement. Sur le bureau je n'ai qu'un fichier. le voici :
~ ZHPCleaner v2015.1.28.39 by Nicolas Coolman (28/01/2015)
~ Run by Joanna (Administrator) (28/01/2015 12:42:07)
~ Forum : https://nicolascoolman.eu
~ Facebook : https://www.facebook.com/nicolascoolman1
~ State version : Version OK
~ Type : Réparer
~ Report : C:\Users\Joanna\Desktop\ZHPCleaner.txt
~ Quarantine : C:\Users\Joanna\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt
~ UAC : Deactivate
~ Windows 7, 64-bit Service Pack 1 (Build 7601)
---\\ Service. (0)
~ Aucun élément malicieux trouvé.
---\\ Navigateur internet. (57)
REMPLACÉ Proxy: HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\\ProxyOverride ( *.local;192.168.*.* )
REMPLACÉ IE Params: HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main\\Default_Search_URL ( hxxp://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch )
REMPLACÉ IE Params: HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main\\Start Page ( hxxp://www.sfr.fr/kit/adsl/ )
REMPLACÉ IE Params: HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main\\Search Page ( hxxp://home.microsoft.com/access/allinone.asp )
REMPLACÉ IE Params: HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\Main\\Search Bar ( hxxp://g.msn.fr/0SEFRFR/SAOS02 )
REMPLACÉ IE Params: HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\MAIN\\Default_Search_URL ( hxxp://www.microsoft.com/isapi/redir.dll?prd=ie&ar=iesearch )
REMPLACÉ Firefox: [mc2p7boq.default] URL HomePage : hxxp://r.orange.fr/r/Ohome_portail?ref=O_OI_defaultPage_FF
REMPLACÉ: [mc2p7boq.default] - user_pref("browser.BabylonToolbar_i.newTab", ""); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("browser.BabylonToolbar_i.newTabUrl", ""); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("browser.babylon.HPOnNewTab", ""); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("browser.search.order.1", "Google"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.admin", false); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.aflt", "babsst"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.appId", "{BDB69379-802F-4eaf-B541-F8DE92DD98DB}"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.autoRvrt", "false"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.babExt", ""); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.babTrack", "affID=111020&tt=120912_nocpc_3812_4"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.bbDpng", "30"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.cntry", "FR"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.dfltLng", "en"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.envrmnt", "production"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.excTlbr", false); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.hdrMd5", "6B9C22D0BE18124F6A7FEF906D80AC8A"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.hmpg", false); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.id", "70248b77000000000000964ce52422a1"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.instlDay", "15601"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.instlRef", "sst"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.lastVrsnTs", "1.6.9.1220:57:25"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.mntrvrsn", "1.3.1"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.newTab", false); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.pnu_base", "{\"newVrsn\":\"69\",\"lastVrsn\":\"69\",\"vrsnLoad\[...] (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.prdct", "BabylonToolbar"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.prtnrId", "babylon"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.sg", "azb"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.smplGrp", "azb"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.srcExt", "ss"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.tlbrId", "base"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.tlbrSrchUrl", "http://search.babylon.com/?babsrc=TB_def&mntrId=[...] (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.vrsn", "1.6.9.12"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.vrsnTs", "1.6.9.1220:57:25"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar.vrsni", "1.6.9.12"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar_i.babExt", ""); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar_i.babTrack", "affID=111020&tt=120912_nocpc_3812_4"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar_i.newTab", false); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar_i.smplGrp", "none"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar_i.srcExt", "ss"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.BabylonToolbar_i.vrsnTs", "1.6.9.1220:57:25"); (PUP.Babylon)
REMPLACÉ: [mc2p7boq.default] - user_pref("extensions.ffxtlbr@babylon.com.install-event-fired", true); (PUP.Babylon)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\Extensions\speedanalysis02@SpeedAnalysis.com.xpi (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\Extensions\cacaoweb@cacaoweb.org\chrome (PUP.Cacaoweb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\Extensions\cacaoweb@cacaoweb.org\chrome.manifest (PUP.Cacaoweb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\Extensions\cacaoweb@cacaoweb.org\defaults (PUP.Cacaoweb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\Extensions\cacaoweb@cacaoweb.org\install.rdf (PUP.Cacaoweb)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\Mozilla\Firefox\Profiles\mc2p7boq.default\Extensions\cacaoweb@cacaoweb.org (PUP.Cacaoweb)
SUPPRIMÉ Chrome: dhkplhfnhceodhffomolpfigojocbpcb [Babylon Toolbar] (PUP.Babylon)
SUPPRIMÉ Chrome: leahdjjpjmnamomgpojikeapflgbmjab [cacaoweb] (PUP.CacaoWeb)
SUPPRIMÉ donnée: HKLM64\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows\\AppInit_DLLs [C:\PROGRA~2\SearchProtect\SearchProtect\bin\VC64Loader.dll] (PUP.SearchProtect)
---\\ Fichier hôte. (1)
~ Le fichier hôte est légitime. (1)
---\\ Tâche planifiée. (1)
SUPPRIMÉ tâche: [RunAsStdUser Task] [Orphean] (Adware.SPointer)
---\\ Explorateur ( Dossiers, Fichiers ). (95)
DEPLACÉ fichier: C:\Program Files (x86)\SearchProtect\Main\bin\CltMngSvc.exe [Search Protect - Search Protect] (PUP.SearchProtect)
DEPLACÉ fichier*: C:\Program Files (x86)\iGraal\BHO.dll [iGraal - iGraal Library for Internet Explorer] (PUP.iGraal)
DEPLACÉ fichier*: C:\Program Files (x86)\iGraal\Button.dll [iGraal - iGraal Toolbar Button for Internet explorer] (PUP.iGraal)
DEPLACÉ fichier*: C:\Program Files (x86)\iGraal\EnableModule.exe [Copyright (C) 2009 - iGraal module enabler] (PUP.iGraal)
DEPLACÉ fichier*: C:\Program Files (x86)\iGraal\iGraalHelper.exe [iGraal - iGraal Helper For Internet explorer] (PUP.iGraal)
DEPLACÉ fichier*: C:\Program Files (x86)\iGraal\iGraalServices.dll [iGraal - iGraal Common Library] (PUP.iGraal)
DEPLACÉ fichier*: C:\Program Files (x86)\iGraal\Toolbar.dll [iGraal - iGraal Toolbar for Internet Explorer] (PUP.iGraal)
DEPLACÉ fichier*: C:\Program Files (x86)\iGraal\Uninstall.exe [(c) iGraal 2009 - iGraal Toolbar Installer] (PUP.iGraal)
DEPLACÉ fichier*: C:\Program Files (x86)\SearchProtect\EULA.txt (PUP.SearchProtect)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\AddonsFramework.Typelib.dll [Besttoolbars Inc. - ] (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\background.html (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\BackgroundHost.exe [Besttoolbars Inc. All rights reserved. - BackgroundHost] (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\BackgroundHost64.exe [Besttoolbars Inc. All rights reserved. - BackgroundHost] (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\BackgroundHostPS.dll [Besttoolbars Inc. - BackgroundHost] (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\bg.js (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\ButtonSite.dll [Besttoolbars Inc. All rights reserved. - ButtonSite] (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\ButtonSite64.dll [Besttoolbars Inc. All rights reserved. - ButtonSite] (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\config.xml (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\content.js (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon128.png (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon16.png (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon18.ico (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon18.png (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon24.ico (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon24.png (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon32.ico (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon32.png (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\icon48.png (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\jquery-1.9.1.min.js (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\json2.min.js (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\ScriptHost.dll [SpeedAnalysis.com - ScriptHost] (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\uninst.exe (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\uninstall.exe (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\updater.js (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Program Files (x86)\Speed Analysis 2\updaterWrapper.js (PUP.SpeedAnalysis)
DEPLACÉ dossier*: C:\Program Files (x86)\BabylonToolbar\BabylonToolbar (PUP.Babylon)
DEPLACÉ dossier*: C:\Program Files (x86)\iGraal\Microsoft.VC90.CRT (PUP.iGraal)
DEPLACÉ dossier*: C:\Program Files (x86)\iGraal\Microsoft.VC90.MFC (PUP.iGraal)
DEPLACÉ dossier*: C:\Program Files (x86)\iGraal\Microsoft.VC90.MFCLOC (PUP.iGraal)
DEPLACÉ dossier*: C:\Program Files (x86)\SearchProtect\Main (PUP.SearchProtect)
DEPLACÉ dossier*: C:\Program Files (x86)\SearchProtect\SearchProtect (PUP.SearchProtect)
DEPLACÉ dossier*: C:\Program Files (x86)\SearchProtect\UI (PUP.SearchProtect)
DEPLACÉ dossier*: C:\Program Files (x86)\Speed Analysis 2\mz (PUP.SpeedAnalysis)
DEPLACÉ dossier*: C:\Program Files (x86)\BabylonToolbar (PUP.Babylon)
DEPLACÉ dossier*: C:\Program Files (x86)\iGraal (PUP.iGraal)
DEPLACÉ dossier*: C:\Program Files (x86)\SearchProtect (PUP.SearchProtect)
DEPLACÉ dossier*: C:\Program Files (x86)\Speed Analysis 2 (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\ProgramData\IBUpdaterService\repository.xml (Adware.InstallBrain)
DEPLACÉ fichier*: C:\ProgramData\Partner\debug.log (Toolbar.Yahoo!)
DEPLACÉ dossier*: C:\ProgramData\Babylon (PUP.Babylon)
DEPLACÉ dossier*: C:\ProgramData\IBUpdaterService (Adware.InstallBrain)
DEPLACÉ dossier*: C:\ProgramData\Partner (Toolbar.Yahoo!)
DEPLACÉ dossier*: C:\Windows\System32\SearchProtect\Logs (PUP.SearchProtect)
DEPLACÉ dossier*: C:\Windows\System32\SearchProtect (PUP.SearchProtect)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Babylon\log_file.txt (PUP.Babylon)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\cacaoweb.crx (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\cacaoweb.exe (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\npdfile.dat (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\replicating1CB17A53A32851DA6E90E62D39B8ECC9.cacao (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\replicating368314A16F2346A4A4CF84E293128B38.cacao (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\replicating383FAE867831B13B2156CE9FADF59000.cacao (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\replicating3975A0632B1589B7D5BD249FF1F9C132.cacao (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\replicating4EDDAA93DC61C8AE6F0E6EC309962EF1.cacao (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\replicating96E246875AD53A535F72AFC0CF5A0203.cacao (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\replicatingB644C1841F56788B61FEDB3C8A68BD8D.cacao (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\replicatingC887BB7AEBA4923EEDC7B46393A0B7BE.cacao (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\cacaoweb\storage.db (PUP.CacaoWeb)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\igraal\igraal.xml (PUP.iGraal)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\igraal\igraal_categories.xml (PUP.iGraal)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\igraal\update.exe (PUP.iGraal)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\SpeedAnalysis2\speedanalysis.crx (PUP.SpeedAnalysis)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\BabylonToolbar\CR (PUP.Babylon)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\BabylonToolbar\FF (PUP.Babylon)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\BabylonToolbar\IE (PUP.Babylon)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\BabylonToolbar\Shared (PUP.Babylon)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\Babylon (PUP.Babylon)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\BabylonToolbar (PUP.Babylon)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\cacaoweb (PUP.CacaoWeb)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\igraal (PUP.iGraal)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\PerformerSoft (PUA.BrowserDefendert)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\SpeedAnalysis2 (PUP.SpeedAnalysis)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\iGraal\Désinstaller iGraal.lnk (PUP.iGraal)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\iGraal\Liste des partenaires.url (PUP.iGraal)
DEPLACÉ fichier*: C:\Users\Joanna\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\iGraal\Page d'accueil de iGraal.url (PUP.iGraal)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\iGraal (PUP.iGraal)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\LocalLow\BabylonToolbar\BabylonToolbar (PUP.Babylon)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\LocalLow\PriceGong\Data (Adware.PriceGong)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\LocalLow\BabylonToolbar (PUP.Babylon)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\LocalLow\PriceGong (Adware.PriceGong)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Local\SearchProtect\Logs (PUP.SearchProtect)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Local\SearchProtect\SearchProtect (PUP.SearchProtect)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Local\SearchProtect\UI (PUP.SearchProtect)
DEPLACÉ dossier*: C:\Users\Joanna\AppData\Local\SearchProtect (PUP.SearchProtect)
DEPLACÉ fichier*: C:\Windows\System32\roboot64.exe [PerformerSoft LLC - PC Performer] (PUP.Systweak)
DEPLACÉ fichier*: C:\Windows\Installer\112f2b91.msi [Babylon Ltd - Windows Installer XML (3.5.2519.0)] (PUP.Babylon)
---\\ Base de Registres ( Clés, Valeurs, Données ). (94)
SUPPRIMÉ clé: [X64] HKLM\SYSTEM\CurrentControlSet\Services\CltMngSvc [C:\Program Files (x86)\SearchProtect\Main\bin\CltMngSvc.exe] (PUP.SearchProtect)
SUPPRIMÉ donnée: HKCR\ChromeHTML\Shell\Open\Command\\Default [Bad : "C:\Users\Joanna\AppData\Local\Google\Chrome\Application\chrome.exe" -- "%1"] (Broken.OpenCommand)
SUPPRIMÉ clé: HKCR\CLSID\{2EECD738-5844-4a99-B4B6-146BF802613B} [Babylon toolbar helper] (PUP.Babylon)
SUPPRIMÉ clé: HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{2EECD738-5844-4a99-B4B6-146BF802613B} [Babylon toolbar helper] (PUP.Babylon)
SUPPRIMÉ clé: HKCR\CLSID\{CF3C5900-BEC0-470E-AEE8-CE277C60667C} [iGraal Module] (PUP.iGraal)
SUPPRIMÉ clé: HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{CF3C5900-BEC0-470E-AEE8-CE277C60667C} [iGraalBHO] (PUP.iGraal)
SUPPRIMÉ clé: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{014DB5FA-EAFB-4592-A95B-F44D3EE87FA9} [http://search.conduit.com/?ctid=CT3314958&octid=EB_ORIGINAL_CTID&SearchSource=58&CUI=&UM[...]] [Conduit Search] (Toolbar.Conduit)
SUPPRIMÉ clé: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0ECDF796-C2DC-4d79-A620-CCE0C0A66CC9} [http://search.babylon.com/?q={searchTerms}&affID=111020&tt=120912_nocpc_3812_4&babsrc=SP_ss&mntrId=7[...]] [Search the web (Babylon)] (PUP.Babylon)
SUPPRIMÉ clé: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{afdbddaa-5d3f-42ee-b79c-185a7020515b} http://search.conduit.com/ResultsExt.aspx?q={searchTerms}&SearchSource=4&ctid=CT1060933 [Freecorder Customized Web Search] (Toolbar.Conduit)
SUPPRIMÉ clé: HKLM\SOFTWARE\Wow6432Node\Microsoft\Internet Explorer\SearchScopes\{afdbddaa-5d3f-42ee-b79c-185a7020515b} http://search.conduit.com/ResultsExt.aspx?q={searchTerms}&SearchSource=4&ctid=CT1060933 [Freecorder Customized Web Search] (Toolbar.Conduit)
SUPPRIMÉ valeur: HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\\cacaoweb ["C:\Program Files\HP\HP Photosmart 5520 series\Bin\ScanToPCActivationApp.exe" -deviceID "CN2A51823Y05ST:NW" -scfn "HP Photosmart 5520 series (NET)" -AutoStart 1] (PUP.cacaoweb)
SUPPRIMÉ clé*: HKCR\CLSID\{0054A052-669A-4E10-8925-C32824FD0AF4} [COMiGraalHelper Class] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\CLSID\{18DBB6CE-3148-4FEC-B481-103CB3290427} [Speed Analysis 2] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\CLSID\{2F903E7C-BE52-4546-97B4-63B79F6156CF} [Applian_Audio_Plugin Class] (PUP.ApplianTechnologies)
SUPPRIMÉ clé*: HKCR\CLSID\{32893F3D-2B10-4B09-BA6A-8F20E7D33925} [iGraalButton Class] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\CLSID\{5985C5C4-3254-471F-B65D-F89C38D07E22} [Applian_Audio_Plugin PropertyPage Class] (PUP.ApplianTechnologies)
SUPPRIMÉ clé*: HKCR\CLSID\{98889811-442D-49dd-99D7-DC866BE87DBC} [Babylon Toolbar] (PUP.Babylon)
SUPPRIMÉ: HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\dhkplhfnhceodhffomolpfigojocbpcb (PUP.Babylon)
SUPPRIMÉ: HKCU\SOFTWARE\Google\Chrome\Extensions\leahdjjpjmnamomgpojikeapflgbmjab (PUP.CacaoWeb)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\SearchProtect [] (PUP.SearchProtect)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\Currentversion\Uninstall\SearchProtect [] (PUP.SearchProtect)
SUPPRIMÉ clé*: HKCR\Prod.cap [] (PUP.ClaroSearch)
SUPPRIMÉ clé*: HKCR\b [escrtAx Object] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\Babylon.dskBnd [CDskBnd Object] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\Babylon.dskBnd.1 [CDskBnd Object] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\bbylnApp.appCore [appCore Object] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\bbylnApp.appCore.1 [appCore Object] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\BHO.iGraalBHO [iGraalBHO Class] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\BHO.iGraalBHO.1 [iGraalBHO Class] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\escort.escortIEPane [escortIEPane Object] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\escort.escortIEPane [escortIEPane Object] (PUP.Funmoods)
SUPPRIMÉ clé*: HKCR\escort.escortIEPane.1 [escortIEPane Object] (PUP.Funmoods)
SUPPRIMÉ clé*: HKCR\escort.escortIEPane.1 [escortIEPane Object] (PUP.Funmoods)
SUPPRIMÉ clé*: HKCR\esrv.BabylonESrvc [escrtSrvc Object] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\esrv.BabylonESrvc.1 [escrtSrvc Object] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\AppID\AddonsFramework.DLL [] (Adware.InstallBrain)
SUPPRIMÉ clé*: HKCR\AppID\ScriptHost.DLL [] (Adware.InstallBrain)
SUPPRIMÉ clé*: HKCR\AppID\ButtonSite.DLL [] (Adware.InstallBrain)
SUPPRIMÉ clé*: HKCR\AppID\esrv.EXE [] (PUP.Funmoods)
SUPPRIMÉ clé*: HKCR\AppID\escort.dll [] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\AppID\escortapp.dll [] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\AppID\escorteng.dll [] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\AppID\{B12E99ED-69BD-437C-86BE-C862B9E5444D} [escortEng] (Adware.Funmoods)
SUPPRIMÉ clé*: HKCR\TypeLib\{1F0358F6-8317-41D4-8E8E-14A1B5A0BEBE} [Bibliothèque de types iGraalHelper 1.0] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\bbylntlbr.bbylntlbrHlpr [] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\bbylntlbr.bbylntlbrHlpr.1 [] (PUP.Babylon)
SUPPRIMÉ clé*: HKCR\Button.iGraalButton [] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\Button.iGraalButton.1 [] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\iGraalHelper.COMiGraalHelper [] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\iGraalHelper.COMiGraalHelper.1 [] (PUP.iGraal)
SUPPRIMÉ clé*: HKCR\Speed Analysis 2.BackgroundHostObject [] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\Speed Analysis 2.BackgroundHostObject.1 [] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\Speed Analysis 2.Navbar [] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\Speed Analysis 2.Navbar.1 [] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\Speed Analysis 2.ScriptHostObject [] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\Speed Analysis 2.ScriptHostObject.1 [] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\Speed Analysis 2.Tool [] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\Speed Analysis 2.Tool.1 [] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKCR\Toolbar.CT1060933 [] (Toolbar.Conduit)
SUPPRIMÉ clé*: HKCU\Software\ApplianTechnologies [] (PUP.ApplianTechnologies)
SUPPRIMÉ clé*: HKCU\Software\Ask&Record [] (Toolbar.Ask)
SUPPRIMÉ clé*: HKCU\Software\BabylonToolbar [] (PUP.Babylon)
SUPPRIMÉ clé*: HKCU\Software\cacaoweb [] (PUP.CacaoWeb)
SUPPRIMÉ clé*: HKCU\Software\Conduit [] (Toolbar.Conduit)
SUPPRIMÉ clé*: HKCU\Software\FileScout [] (PUP.FileScout)
SUPPRIMÉ clé*: HKCU\Software\YahooPartnerToolbar [] (Toolbar.YahooPartner)
SUPPRIMÉ clé*: HKCU\Software\AppDataLow\Software\Conduit [] (Toolbar.Conduit)
SUPPRIMÉ clé*: HKCU\Software\AppDataLow\Software\iGraal [] (PUP.iGraal)
SUPPRIMÉ clé*: HKCU\Software\AppDataLow\Software\PriceGong [] (Adware.PriceGong)
SUPPRIMÉ clé*: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\superfish.com [] (PUP.SpecialSavings)
SUPPRIMÉ clé*: HKCU\Software\Microsoft\Internet Explorer\DOMStorage\www.superfish.com [] (PUP.SpecialSavings)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Babylon [] (PUP.Babylon)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\BabylonToolbar [] (PUP.Babylon)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Conduit [] (Toolbar.Conduit)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\iGraal [] (PUP.iGraal)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\SPPDCOM [] (Rogue.PCSpeedUp)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\BabylonToolbar [BabylonToolbar] (PUP.Babylon)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\Speed Analysis 2 [SpeedAnalysis.com] (PUP.SpeedAnalysis)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\ApnStub_RASAPI32 [] (Toolbar.Ask)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\ApnStub_RASMANCS [] (Toolbar.Ask)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\AskInstallChecker-1_RASAPI32 [] (Toolbar.Ask)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\AskInstallChecker-1_RASMANCS [] (Toolbar.Ask)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\AskInstallChecker_RASAPI32 [] (Toolbar.Ask)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\AskInstallChecker_RASMANCS [] (Toolbar.Ask)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\AskPartnerCobrandingTool_RASAPI32 [] (Toolbar.AskBar)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\AskPartnerCobrandingTool_RASMANCS [] (Toolbar.AskBar)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\ConduitInstaller_RASAPI32 [] (Toolbar.Conduit)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\ConduitInstaller_RASMANCS [] (Toolbar.Conduit)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\iGraalHelper_RASAPI32 [] (PUP.iGraal)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\iGraalHelper_RASMANCS [] (PUP.iGraal)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\MyBabylonTB_RASAPI32 [] (PUP.Babylon)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Tracing\MyBabylonTB_RASMANCS [] (PUP.Babylon)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{CF3C5900-BEC0-470E-AEE8-CE277C60667C} [iGraal Toolbar for Internet Explorer] (PUP.iGraal)
SUPPRIMÉ clé*: HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{E55E7026-EF2A-4A17-AAA7-DB98EA3FD1B1} [BabylonObjectInstaller] (PUP.Babylon)
---\\ Bilan de la réparation
~ Réparation réalisée avec succès.
~ Ce navigateur est absent (Opera Software)
~ Le système a été redémarré.
---\\ Statistiques
~ Items scannés : 72481
~ Items trouvés : 1
~ Items réparés : 245
End of clean at 12:59:48
===================
ZHPCleaner-[R]-28012015-12_59_48.txt
ZHPCleaner-[S]-28012015-12_31_03.txt -
ContributeurBonjour ,
pourrais-tu passer ZHPCleaner puis un ZHPDiag
ZHPcleaner
Désactiver ton Antivirus
-
Ton moteur de recherche va se fermer il faudra le réouvir pour poster les rapports
téléchargement : ZHPcleaner de Nicolas Cooleman
- Cliquer sur le Bouton Bleu
- cet outil ne nécessite aucune installation, il est très rapide car basé sur l'éxécution de scripts.
- Accepte "les conditions d'utilisation"
- Il restaure les paramètres Proxy par défaut,
- Il supprime les redirections des raccourcis de navigateurs (Infection par argument),
- Il restaure les pages de démarrage et de recherche dun navigateur Internet Explorer (Base de Registres),
- Il restaure la page de démarrage du navigateur Mozilla Firefox (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Google Chrome (Fichier de préférences),
- Il restaure la page de démarrage du navigateur Opera (Fichier de préférences),
- Il supprime certains Browser Helper Object (BHO) nuisibles de navigateurs,
- Il supprime certaines Barres d'outil (Toolbar) nuisibles de navigateurs,
- Il répare le fournisseur de recherche par défaut (SearchScope),
- En cas de présence d'un proxy, un message apparaît avec la question suivante
"Avez-vous installé ce proxy ?" suivi de l'adresse IP du proxy.
Si vous n'avez pas installé de Proxy, cliquer sur "NON" pour accepter la réparation du proxy.
- les cases sont cochées suivant le ou les navigateurs présents
- Cliquer sur le popup qui apparait
- Puis sur scanner
- Laisser la barre de progression arriver jusqu'à la fin.
- A la fin du traitement, un rapport de nettoyage s'affiche dans le bloc-notes le "baisser" sinon celui de réparer va l'effacer :
- Cliquer sur réparer
- Fournir les deux rapports
- Fermeture des navigateurs pour le nettoyage
- Si tu veux réparer le fichier hote, il faut désactiver ton antivirus.
Tutoriel officiel
______________________________________________________________________________________________________
______________________________________________________________________________________________________
ZHPDiag
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
- cliquer sur le Bouton Bleu + Nicolas Coolman :
ZHPDiag (de Nicolas coolman)
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >>>> Explication
2 SoSVirus Upload >>>>explication