
C:\windows\system32\newdev.exe n'est pas une application valide
Bonjour,
depuis un long moment mon ordinateur ne veut plus prendre les clés usb que je n'ai jamais branché. Un message d'erreur s'affiche à chaque tentative d'installation :
Que puis-je faire pour régler ce problème ?
Merci d'avance pour vos réponses.
depuis un long moment mon ordinateur ne veut plus prendre les clés usb que je n'ai jamais branché. Un message d'erreur s'affiche à chaque tentative d'installation :
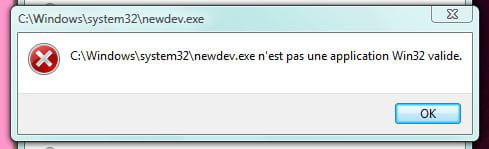
Que puis-je faire pour régler ce problème ?
Merci d'avance pour vos réponses.
26 réponses
Résumé de la discussion
Le problème central décrit est que l’ordinateur refuse d’identifier des clés USB jamais branchées auparavant et affiche un message d’erreur à chaque tentative d’installation. Plusieurs réponses proposées couvrent des solutions liées à la sécurité, comme l’usage d’AdwCleaner et d’outils de détection de malwares, ainsi que des vérifications d’administrateur et d’antivirus. D’autres conseils suggèrent d’exécuter UsbFix ou ZHPDiag et d’analyser les rapports générés pour détecter des infections potentielles et restaurer le fonctionnement des supports externes. D'autres éléments indiquent que certains outils génèrent des rapports à partager pour approfondir l’analyse, sans garantie d’un succès immédiat.
-
Bonjour,
j'ai fait les mises à jour adobe et essayé de récupérer un peu de mémoire.
Par contre impossible d'installer SP2 : il faut d'abord installer SP1 mais encore un nouveau message d'erreur :
j'ai essayé toutes les solutions mais aucun changement ...
J'abandonne ...
En tout cas je vous remercie pour votre aide -
bonne soirée et @ demain
-
Je ne pense pas donc je vais l'installer, ainsi que tout le reste, je vous tiens au courant demain si il y a du changement
-
Re
pour le dernier rapport
1) Le pack SP2 de Vista est installé?
2)Adobe flash player et adobe reader ne sont pas à jour.
3)Ton système est au ralenti:
---\\ Informations sur le système
~ Processor: x86 Family 6 Model 15 Stepping 6, GenuineIntel
~ Operating System: 32 Bits
Boot mode: Normal (Normal boot)
Total RAM: 1013 MB (16% free)
System Restore: Activé (Enable)
System drive C: has 10 GB (24%) free of 43 GB
Double la RAM
voila de quoi faire dans l'immédiat
@+
-
http://upload.sosvirus.net/www/?a=d&i=WRTTiIMGhO
-
Re
poste moi un nouveau rapport ZHPDiag:attention de le mettre à jour
merci
-
J'ai aussi essayé, ça ne fonctionne pas
-
bonsoir
Et avec un clic droit:"exécuter en tant que administrateur?"
@+ -
J'ai téléchargé l'application, quand je double-clique sur le fichier .exe rien ne se lance. J'ai essayé avec et sans antivirus, de supprimer le fichier exe et le retélécharger, ça ne change rien.
Je ne pense pas, j'ai aucune alerte -
Bonjour
Un peu d'explications,merci.
Ton antivirus ne l'aurait pas intercepté?
-
Après le téléchargement UsbFix ne se lance pas ...
-
Bonjour
je pourrais avoir ce rapport UsbFix,merci
-
Bonjour,
il n'y a rien sur la clé, elle est toute neuve
Les autres clés USB jamais installées ne fonctionnent pas, à chaque fois j'ai le message "... n'est pas une application valide" qui apparait.
Le programme USBFix ne veut pas s'ouvrir -
Bonjour
Il y a quoi sur cette clé?
Les autres clés Usb fonctionnent?
Télécharge UsbFix sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Options, dans le menu BBCode choisis CCM.
# Valide en cliquant sur Appliquer.
# UsbFix se relancera pour prendre en compte tes réglages.
# Clique maintenant sur Recherche.
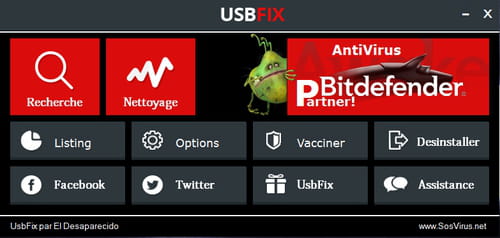
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système.
(C:\Usbfix\Log\UsbFix [Scan ...txt).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur.
@+
-
Bonsoir, malheureusement non, ma clé usb ne veut toujours pas se lancer sur mon PC
-
Bonjour !!
As tu noté une amélioration?
-
Voilà :
http://upload.sosvirus.net/www/?a=d&i=V5tNQRBE4n -
Bonsoir !!
Utilisation de l'outil ZHPFix :
* Copie tout le texte présent dans l'encadré ci-dessous (tu le sélectionnes avec ta souris / Clique droit dessus et choisis "copier" ou fait Ctrl+C )
Script ZHPFix
O23 - Service: UpdaterSvcClearThink (UpdaterSvcClearThink) . (...) - C:\Program Files\ClearThink\updater.exe (.not file.)
O42 - Logiciel: Favorit (ztgaefrm) - (...) [HKLM] -- ztgaefrm
O42 - Logiciel: Macrogaming SweetIM 2.1 - (.Macrogaming LTD..) [HKLM] -- {502358FB-0718-45BC-B142-7511F1694D58}
[HKLM\Software\Playzy]
O51 - MPSK:{35cd499e-0fae-11e1-833d-00030d613fa7}\AutoRun\command. (...) -- F:\DPFMate.exe (.not file.)
O51 - MPSK:{60ef5678-822f-11e1-ab75-00030d613fa7}\AutoRun\command. (...) -- F:\installer.exe (.not file.)
O51 - MPSK:{7fd57de9-00c0-11e3-a6fa-00030d613fa7}\AutoRun\command. (...) -- F:\DPFMate.exe (.not file.)
O53 - SMSR:HKLM\...\startupreg\EoEngine [Key] . (...) -- C:\Program Files\EoRezo\EoEngine.exe (.not file.)
O53 - SMSR:HKLM\...\startupreg\messengerskinner [Key] . (...) -- C:\Program Files\MessengerSkinner\MessengerSkinner.exe (.not file.)
O53 - SMSR:HKLM\...\startupreg\Spyware-Secure [Key] . (...) -- C:\Program Files\Spyware-Secure\Spyware-Secure_trial.exe (.not file.)
O90 - PUC: "BF8532058170CB541B2457111F96D485" . (.Macrogaming SweetIM 2.1.) -- C:\Windows\Installer\{502358FB-0718-45BC-B142-7511F1694D58}\ARPPRODUCTICON.exe
[MD5.3B9CA84346E29AF76DD714292C736D08] [WIS][29/01/2008] (.Macrogaming LTD. - SweetIM 2.1.) -- C:\Windows\Installer\1c5fde.msi [2134528]
[HKCR\CLSID\{F8AB43ED-EC88-4de7-B213-F89157D29C62}] (iMesh6Discovery Class)
SS - | Auto 10/07/1658 0 | (UpdaterSvcClearThink) . (...) - C:\Program Files\ClearThink\updater.exe
[HKLM\SYSTEM\CurrentControlSet\Services\UpdaterSvcClearThink]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\ztgaefrm]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{502358FB-0718-45BC-B142-7511F1694D58}]
[HKLM\Software\Microsoft\Shared Tools\MSConfig\startupreg\EoEngine]
[HKLM\Software\Microsoft\Shared Tools\MSConfig\startupreg\messengerskinner]
[HKLM\Software\Microsoft\Shared Tools\MSConfig\startupreg\Spyware-Secure]
[HKLM\Software\Classes\CLSID\{148132E6-626D-4A5E-8063-A761EB29A50B}]
[HKLM\Software\Classes\Interface\{C51F1AFA-9ED9-415E-9F26-D7E830430EB8}]
[HKLM\Software\Classes\CLSID\{F8AB43ED-EC88-4de7-B213-F89157D29C62}]
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{280B5D37-4A76-467A-B3D6-942FCA90ACDE}]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0FF2AEFF45EEA0A48A4B33C1973B6094]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\305B09CE8C53A214DB58887F62F25536]
C:\Windows\Installer\1c5fde.msi
[HKCR\CLSID\{F8AB43ED-EC88-4de7-B213-F89157D29C62}] (iMesh6Discovery Class)
R0 - HKLM\SOFTWARE\Microsoft\Internet Explorer\Main,Start Page = about:blank
R1 - HKCU\SOFTWARE\Microsoft\Internet Explorer\Main,Search Bar = https://www.msn.com/fr-fr/
[MD5.00000000000000000000000000000000] [APT] [{552652E3-7301-42A5-84E5-EC43EF07C74B}] (...) -- c:\Users\Gaelle\Downloads\Piano-Virtuel-Midi-setup-6.1 [1].exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [{5E5D1E9C-4F6F-49D2-8E5B-9617DE2EF880}] (...) -- C:\Users\Gaelle\AppData\Local\Temp\Temp1_Flyff_FR_040408.zip\FlyffFR_complet_042008.exe (.not file.) [0]
[MD5.00000000000000000000000000000000] [APT] [{8D23FE07-8526-42D1-A75E-BF246C00BA56}] (...) -- C:\Users\Gaelle\AppData\Local\Temp\Temp2_Flyff_FR_040408.zip\FlyffFR_complet_042008.exe (.not file.) [0]
O39 - APT: FacebookUpdateTaskUserS-1-5-21-533330794-4284163101-739282068-1000Core - (.Facebook Inc..) -- C:\Windows\Tasks\FacebookUpdateTaskUserS-1-5-21-533330794-4284163101-739282068-1000Core.job [910]
O39 - APT: FacebookUpdateTaskUserS-1-5-21-533330794-4284163101-739282068-1000Core - (.Facebook Inc..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-533330794-4284163101-739282068-1000Core [910]
O39 - APT: FacebookUpdateTaskUserS-1-5-21-533330794-4284163101-739282068-1000UA - (.Facebook Inc..) -- C:\Windows\Tasks\FacebookUpdateTaskUserS-1-5-21-533330794-4284163101-739282068-1000UA.job [932]
O39 - APT: FacebookUpdateTaskUserS-1-5-21-533330794-4284163101-739282068-1000UA - (.Facebook Inc..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-533330794-4284163101-739282068-1000UA [932]
O41 - Driver: (gzflt) . (. - .) - C:\Windows\System32\DRIVERS\gzflt.sys (.not file.)
O43 - CFD: 17/10/2008 - 17:40:26 - [] ----D C:\Program Files\Common Files\BOONTY Shared
O53 - SMSR:HKLM\...\startupreg\sinqytu [Key] . (...) -- c:\users\gaelle\appdata\local\sinqytu.exe (.not file.)
O53 - SMSR:HKLM\...\startupreg\ztgaefrm [Key] . (...) -- c:\users\gaelle\appdata\local\ztgaefrm.exe (.not file.)
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{2318C2B1-4965-11D4-9B18-009027A5CD4F} Clé orpheline
O43 - CFD: 17/11/2009 - 19:10:52 - [] ----D C:\Program Files\Windows Live Toolbar
[HKLM\Software\Classes\CLSID\{6BC38BF4-E84D-46E1-920B-42D31AEA617E}]
ShortcutFix
EmptyPrefetch
FirewallRAZ
Emptytemp
EmptyCLSID
--------------------------------------------------------------------------------------------
Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7 ou 8, fais le par un clic-droit --> Exécuter en tant qu'administrateur)
Cliquer sur le bouton Importer. Le contenu du Presse-papier vient se coller dans la zone de saisie de ZHPFix
NB (W8) : Dans certains cas le script se colle automatiquement dans la zone de script et ne nécessite pas de cliquer sur le bouton "IMPORTER".
* Clique sur le bouton GO pour lancer le nettoyage.
-> laisse travailler l'outil et ne touche à rien ...
-> S'il t'est demandé de redémarrer le PC pour finir le nettoyage, fais le !
Une fois terminé, un nouveau rapport s'affiche : poste le contenu de ce dernier dans ta prochaine réponse ...
Ce rapport est copié sur le bureau
( ce rapport est en outre sauvegardé dans ce dossier :
- Pour XP : C:\Documents and Settings\username\Local Settings\Application Data\ZHP
- Depuis Vista : C:\Users\username\AppData\Roaming\ZHP\ZHPFix [R1].txt)
Redémarre ton PC
@+
-
http://upload.sosvirus.net/www/?a=d&i=fh0SUMVXeh
nouveau rapport fait à l'instant -
Bonjour
poste moi un nouveau rapport ZHPDiag,merci
@+

- 1
- 2
Suivant
