
Pour King06
Bonjour,
ce qu'il a?je ne sais trop... il a commencé par afficher 1 pub alors que j'ai Adblock;il m'a fallu ajouter "adblock plus" pour la bloquer.2 à 3 ffois par jour,le bureau et ses icones + la barre de taches disparaissent en mm temps.souvent uand j'ouvre 1 page,1 dessin s'affiche et me dit que jimmy est mort. souvent aussi quand j'appuie sur 1 onglet,ça ne répond qu'au bout d'1 trés long moment.
en ce moment-même,j'arrive pas à voir 1 webcam d'1 bar en Floride,depuis + d'1 heure la roue au centre ne fait que tourner alors qu'1 autre cam à 200 m de là s'affiche +/- bien,1 autre en suisse est completent figée.
Tout celà est pour moi 1 signe annonciateur d'1 crash.
Désolé de t'avoir ennuyé.
Bonne nuit
53 réponses
La discussion porte sur un ordinateur touché par des malwares et des lenteurs, avec affichage de publicités malgré Adblock et des icônes qui disparaissent et des pages qui plantent. Plusieurs intervenants préconisent un nettoyage via restauration en mode sans échec, correction de clés de registre, puis outils RKiller et Malwarebytes et enfin une vérification des fichiers système et du disque. Des difficultés d'interprétation des résultats et des rapports sont évoquées, avec des liens externes pour partager les journaux et des incertitudes sur la marche à suivre, notamment lorsqu'une restauration efface des données. Des réponses ultérieures mentionnent aussi l'écart entre résultats selon les comptes utilisateurs et administrateur, et l'intérêt d'examiner les navigateurs et extensions en parallèle pour éviter des blocages persistants.
-
Bonjour,
ça c'est des probleme matériel ouvre un nouvelle sujet ici => https://forums.commentcamarche.net/forum/windows-7-124
-
Bonjour
voilà le rapport:
https://pjjoint.malekal.com/files.php?id=20140924_x10e146f8p6
Il va pas bien,désolé.Il est lent et coince comme 1 mécanisme grippé et mal huilé.
Quand j'appuie sur le bouton droit de la souris,le menu ne s'affiche qu'aprés 1 tres long moment.En bref,pour ouvrir 1 fichier,il faut compter 10 mn.
Même le graveur s'est mis de la partie,il réclame cd vierge alors qu'il en a 1 dans l'estomac.J'en ai testé 1 chez mon voisin et ça grave facilement.Il refuse meme de les lire et prétend qu'ils sont protégés en écriture.
Voilà,le topo.
Bye -
Ensuite Fais ceci ==>
Scan Malwarebytes - nouvelle version
Télécharge et installe Malwarebyte : MalwareByte Anti-Malware Free
Procède à l'installation de celui çi Décocher "Activer l'essai gratuit de Malwarebytes Anti-Malware Premium"
Si l'outil n'est pas en français clique en haut sur Settings puis sur Général settings et chosis à la ligne Language Français comme langue par défaut.
Mets le à jour puis lance un examen.
A la fin du scan, clic sur "Mettre tout en quarantaine" en bas à gauche.
Redémarre l'ordinateur si besoin.
Après redémarrage, relance Malwarebytes.
Vas chercher le rapport dans l'onglet Historique.
A gauche Journal des examens.
Doube-clic sur l'examen dans la liste.
Puis en bas Copier dans le presse papier
Vas sur http://pjjoint.malekal.com et en bas, clic droit / coller pour coller le rapport du scan Malwarebytes.
Clic sur envoyer.
Dans un nouveau message ici en réponse, donne le lien pjjoint afin de pouvoir consulter le rapport.
==>Comment poster un rapport de Malwarebytes 2.0<==
==> tutorial Malwarebytes Anti-Malware Version 2.0
==> tutoriel en vidéo
=================================================
puis:
bon bah fait travailler un peux le pc et dit moi ci ce mieux
-
je ne sais pas,j'ai rien entrepris à cause de ces desinfecteurs qui éxigent 1 terrain vide pour travailler.
je ne faisais qu'attendre tes ordres et regarder les bars de Key-West :-) -
As tu encore des soucis ?
comme c'est comporte le pc ?
-
-
ok on va nettoyer un peux le pc que y a pas mal des rapport
1)Désinstallation des outils de désinfection
Télécharges Delfix ici Delfix
Exécutes le en tant qu'administrateur(si tu es sous xp double clic sur le fichier téléchargé) puis une fois sur l'interface coches les cases suivantes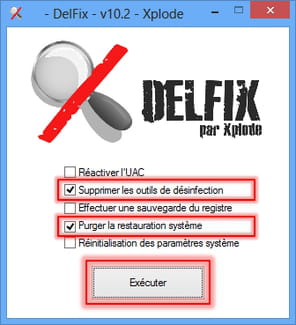
Cliques ensuite sur Exécuter puis patientes pendant le processus de suppression.
Le rapport sera enregistré dans le presse-papier et sur le disque dur (C:\DelFix.txt).
Poste le rapport ==> https://www.cjoint.com/
En informatique, le bug se situe toujours entre la chaise et le clavier -
-
ok on va voire en suite
puis fais ceci =>
Utilisation de l'outil ZHPFix :
/!\Ce script est exclusivement réservé à l'utilisateur actuel du sujet, vous ne devez en aucun cas l'utiliser de votre propre chef sur un autre pc, sous risque d'endommager le système /!\
/!\Avertissement : Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
Le temps de téléchargement du script a été volontairement limité à 4 jours passé ce délai il ne sera plus disponible/!\
NOTE: faut tout sélectionner dans le script cjoint
Tu commences bien à partir de Script ZHPFix jusqu'à EmptyTemp
Clique sur ce lien ==> http://cjoint.com/data3/3IxwtqrJIIE.htm
Sur la page qui s'ouvre clic droit et Tout sélectionner
Refais un clic droit et Copier
Lance zhpfix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
1- Clique sur Importer
2- Puis Clic sur "GO"
Confirmes les nettoyages des données en cliquant sur "Oui"
Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
Héberge le rapport ZHPFixReport sur https://www.cjoint.com/ puis copie/colle le lien
Redémarre le PC et poste le rapport stp.
tuto ici ==> ZHPFi
ici tu a un tutorial en vidéo => https://www.youtube.com/watch?v=PgsbvafSLuI ou ici => Pour t'aider
-
le logiciel pre-scan ne se telecharge pas;ça me dit ça:
file-not-found -
ok c'est déjà mieux pour le rapport de RK ;)
tu et arrive a faire le scan avec pre-scan ? si oui poste moi le rapport stp rends toi à la racine de ton disque dur ( C:\ ) le rapport Pre_Scan¤¤¤¤¤¤¤¤¤.txt
sinon fait le scan
-
-
j'utilise ce pre-scan et ses semblables qui demandent de désactiver toutes mes protections
oui désactive ton antivirus sinon l'outil ne pourra pas travailler convenablement
puis j'ai pressé Suppression,là aussi c'est réussi mais quand j'ai voulu quitter,il me dit que j'ai rien supprimé.
coche c'est ligne puis clic sur suppression =>
[Suspicious.Path] (X64) HKEY_USERS\S-1-5-21-744540586-2128781833-3064260947-1000\Software\Microsoft\Windows\CurrentVersion\Run | se : C:\Users\user\AppData\Roaming\SkypEmoticons\SE.exe /minimized -> NON SELECTIONNÉ
[Suspicious.Path] (X86) HKEY_USERS\S-1-5-21-744540586-2128781833-3064260947-1000\Software\Microsoft\Windows\CurrentVersion\Run | se : C:\Users\user\AppData\Roaming\SkypEmoticons\SE.exe /minimized -> NON SELECTIONNÉ
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\Tcpip\Parameters | DhcpNameServer : 192.168.1.1 0.0.0.0 -> NON SELECTIONNÉ
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\ControlSet001\Services\Tcpip\Parameters | DhcpNameServer : 192.168.1.1 0.0.0.0 -> NON SELECTIONNÉ
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\ControlSet002\Services\Tcpip\Parameters | DhcpNameServer : 192.168.1.1 0.0.0.0 -> NON SELECTIONNÉ
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\Tcpip\Parameters\Interfaces\{8CED2972-57CB-4196-8094-C56909E03B0A} | DhcpNameServer : 192.168.1.1 0.0.0.0 -> NON SELECTIONNÉ
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\ControlSet001\Services\Tcpip\Parameters\Interfaces\{8CED2972-57CB-4196-8094-C56909E03B0A} | DhcpNameServer : 192.168.1.1 0.0.0.0 -> NON SELECTIONNÉ
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\ControlSet002\Services\Tcpip\Parameters\Interfaces\{8CED2972-57CB-4196-8094-C56909E03B0A} | DhcpNameServer : 192.168.1.1 0.0.0.0 -> NON SELECTIONN
[PUM.SearchPage] (X64) HKEY_USERS\S-1-5-21-744540586-2128781833-3064260947-1001\Software\Microsoft\Internet Explorer\Main | Search Page : https://www.google.com/?gws_rd=ssl -> NON SELECTIONNÉ
[PUM.SearchPage] (X86) HKEY_USERS\S-1-5-21-744540586-2128781833-3064260947-1001\Software\Microsoft\Internet Explorer\Main | Search Page : https://www.google.com/?gws_rd=ssl -> NON SELECTIONNÉ
En informatique, le bug se situe toujours entre la chaise et le clavier -
Re-salut
voilà le rapport de Rkiller:
https://www.cjoint.com/?DIxudljTWMQ
j'ai pressé Host Raz et il me dit :fichier nettoyé avec succés puis j'ai pressé Suppression,là aussi c'est réussi mais quand j'ai voulu quitter,il me dit que j'ai rien supprimé.
et si tu me permets 1 remarque;à chaque fois que j'utilise ce pre-scan et ses semblables qui demandent de désactiver toutes mes protections,c'est la catastrophe qui s'ensuit;en Mai passé c'est carrément la session Administrateur qui a fermé boutique. -
1) bon on va essayer autre chose fais ceci => http://www.sosvirus.net/viewtopic.php?f=281&t=930 et poste moi le rapport
ensuite
pour RK essais si tu peux de faire juste l parti fix Hosts
-
Re-bonsoir
Pour Rkiller qui refusait de s'installer,oui,je l'ai dit dans le message 32.
Pour la restauration,tu me l'as recommandée le mois de Mai passé.
le pc etait sur le point de couler car en mode sans échec quand je l'ai choisi,le défilement de"..windows system32..." s'est arreté et j'ai attendu 20 mn puis je l'ai relancé et j'ai encore patienté pendant 30 mn,en vain alors que d'habitude il passait comme l'éclair.
Et là aussi pour tjr ce RKiller,tu n'as pas lu mon message 35.Rkiller a signalé 2 clés suspicious en orange alors que se sont celles dont j'ai modifié la valeur et qui devaient corriger cette erreur qui m'empechait d'acceder à la session administrateur.
Je ne sais pas si ce problème a disparu à jamais,c'est toi qui sais mais il a reglé le probleme de la disparition de mon bureau.et j'ai pensé que c'est 1 bonne chose.
Et le Zhpd,je l'ai fait aprés Rkiller.
Je suis devant cet écran depuis 1H du matin,Mr King -
1 c'est ne pas de virtuelle ici ne un jeu !
2 si RK ne installé pas tu me le dit ce tu .
la on fasont la restauration du pc tu te encor enfance et ça fait 2 fois
pour RK tu suis le tuto ici => http://www.adlice.com/fr/logiciels/roguekiller/roguekiller-tutoriel-officiel/ sur la parti Hosts Raz et tu clic sur fix Hosts
dans la parti "registre" si tu vois des ligne rouge et orange tu coche et tu clic sur supprimer
et tu me poste les 2 rapport stp un de suppression et un de Hosts Raz -
Bonsoir
1 informaticien qui se fache?c'est virtuel pourtant.
et comment j'aurais installé ce Rkiller si j'ai pas restauré?
aussi,je fais quoi de ce Roguekiller et son contenu avant de le désinstaller? -
Bonjour,
Comme la session administrateur ne s"ouvrait pas meme en mode sans échec,j'ai effectué 1 restauration
si tu continue a faire des restauration. ..... on va pas s'en sortir ! et on va ruiner le pc donc ma contributions s'arrête là dessole !
==============================================
1)Désinstallation des outils de désinfection
Télécharges Delfix ici Delfix
Exécutes le en tant qu'administrateur(si tu es sous xp double clic sur le fichier téléchargé) puis une fois sur l'interface coches les cases suivantes
Cliques ensuite sur Exécuter puis patientes pendant le processus de suppression.
Le rapport sera enregistré dans le presse-papier et sur le disque dur (C:\DelFix.txt).
Poste le rapport ==> https://www.cjoint.com/
-
Re-Bonjour
Comme la session administrateur ne s"ouvrait pas meme en mode sans échec,j'ai effectué 1 restauration;ensuite j'ai suivi les instruction de microsoft pour corriger l'erreur de la cause.J'ai corrigé 2 clés de registre.Aprés redemarrage,j'ai retrouvé mon ancien bureau(c'est déja pas mal pour moi).
Ensuite j'ai passé RKiller comme u l'as réclamé et Zhpd.
Bémol,ces 2 clés modifiées sont signalées par RKiller comme SUSPICIEUSES.
Voilà les rapports:
https://www.cjoint.com/?DIxnVxYWEIA
https://www.cjoint.com/?DIxnZvSGUiL
Qu'est ce que je fais mnt ?Si j'éteins,les virus trouvés par Rkiller vont s'echapper(travail perdu) ,si je le laisse allumé,il sera certainement mort d'épuisement.Ce n'est qu'1 vieux laptop que je surexploite jusqu'à 30h non/stop,tjr 2 gros logiciels de traitement vidéo et 1 tonne d'onglets.
J'arrete là,la Floride est loin et il y pleut des cordes en ce moment.
A demain BYE

- 1
- 2
- 3
