
YAC
Résoluj'ai dans mon ordi un truc qui me prend le choux ,c'est YAC ,que j'ai fait rentrer par inadvertance ,impossible de m'en débarrasser j'ai essayé un balayage Avast au démarrage,Malwarebytes ,Adwcleaner ,rien a faire ,j'avoue que je ne m'y connais pas assez pour aller plus loin ,si un des geek du site pouvait m'aider ce serait super.Petite précision ,je suis en ce moment en Tunisie ,et j'utilise pour diverses raisons Tor .Je place ce topic dans "virus sécurité" peut être me plante je ,mais j'ai pas trouvé mieux .
je suis sous Windows Edition Seven Starter
Merci par avance
42 réponses
Un malware identifié comme YAC sur un PC Windows 7 Starter pose des difficultés de suppression malgré plusieurs balayages antivirus et outils de sécurité, avec des avertissements répétitifs lors de l'ouverture. Des solutions proposées incluent ZHPFix, UsbFix et ZHPDiag, avec instructions précises et avertissements d’emploi, puis des remises à zéro des navigateurs et réinitialisations pour Chrome, Firefox et Internet Explorer. Plusieurs messages rapportent des tentatives en mode sans échec, des analyses de rapports comme ZHPDiag et ZHPFixReport, et une disparition partielle de l’intrus après l’usage de Revo dans ce mode. Pour autant, la situation montre que l’alerte Microsoft Security peut persister même après nettoyage, ce qui incite à inspecter les tâches planifiées, les clés autorun et les modules complémentaires activés.
-
Voila je pense avoir mis le sujet en résolu
encore merci king 06 -
https://www.cjoint.com/c/DHzxBDuvLVj
voila le rapport ,j'attends ta réponse pour mettre le sujet en résolu et encore merci pour tes compétences et de ta patience -
fais la finale comme demande stp
-
voila c'est ça ?
-
pas grave pour le rapport si tu na plus des soucis on passe a la finale !
Il n'y a plus aucune trace d'infection dans le dernier rapport de ZHP posté. C'est terminé il ne te reste plus qu'à procéder au nettoyage des outils téléchargés pour désinfecter ton pc, suivre ensuite les consignes de sécurité et de passer en résolu ton sujet comme indiqué en fin de ma réponse
Suppression des outils téléchargés.
il nous reste encore à finaliser, voici la procédure =>
=> Relance Malwarebytes
> Clique sur "historique"
> Clique sur le bouton "quarantaine" puis clique sur "supprimer tout"
> Confirme l'action en cliquant sur "oui"
=>SFTGC: (permet simplement de supprimer les fichiers temporaires.)
=>Télécharger SFTGC.exe Enregistrez le fichier sur le bureau.==> regarde ici comme faire
=> SFTGC compatible avec XP, Vista, Windows 7 et 8 en 32 et 64 bits.
=> Faire un double clic sur le fichier.
=> Sous les autres versions de Windows:
=> Faire un clic droit sur le fichier et choisir Exécuter en tant qu'administrateur.
=>lancer le nettoyage, cliquer sur Go.
=>Après le nettoyage, un rapport s'ouvrira.
=>Le rapport est sur le bureau (SFT.txt)
=> Pour le poster, hébergez-le ici => https://www.cjoint.com/ si le premier lien ne marche pas ici => http://pjjoint.malekal.com/
Important! Si SFTGC vous invite à redémarrer, s'il vous plaît le faire immédiatement. Si ce n'est pas invité, redémarrez manuellement la machine de toute façon à assurer un nettoyage complet.
=======================================================
1)Désinstallation des outils de désinfection
Télécharges Delfix ici Delfix
Exécutes le en tant qu'administrateur(si tu es sous xp double clic sur le fichier téléchargé) puis une fois sur l'interface coches les cases suivantes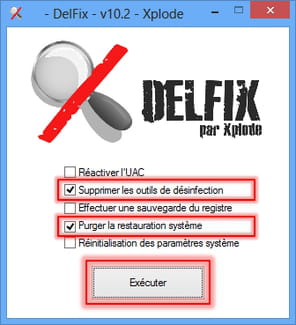
Cliques ensuite sur Exécuter puis patientes pendant le processus de suppression.
Le rapport sera enregistré dans le presse-papier et sur le disque dur (C:\DelFix.txt).
Poste le rapport ==> https://www.cjoint.com/
====================================================
2)N'oublies pas de mettre à jour java adobe reader et flashplayer pour IE (chrome l'intègre déjà) => java Un lien utile à lire
=> Télécharger le logiciel Java pour Windows
N'oublies pas aussi de maintenir Windows à jour via Windows update
voici le lien officiel "adobe" pour le télécharger flashplayer ;) (sauf pour google chrome(lui intègre directement
=> pour la version firefox
=> pour les autres versions
=> Adobe Reader
==> N'oubliez pas décochez Macfee !!!
Tutoriel SX Check&Update
Vérifier et mettre à jour facilement les logiciels à risque ou son système
3)Pour nettoyer les fichiers temporaires tu peux utiliser Ccleaner avec tuto => pour bien le configurer
=> Lien du téléchargement
Tu peux aussi utiliser le nettoyeur de disque windows
N'oublies pas de défragmenter de temps en temps ton disque dur soit par le biais de l'utilitaire soit par le biais d'un logiciel tiers comme par exemple Deffagler ou auslogic Disk Defrag
Oublies les genres de nettoyeurs comme Tuneup ,Glary et autre nettoyeurs miracles ils ne te feront que ralentir ta machine et nettoyer plus blanc que blanc peut provoquer de graves dysfonctionnements
4)Sécurise tes navigateurs par exemple avec WOT et simple adblock pour Internet explorer
=> Pour télécharger WOT pour "IE" c'est par ici
=> Pour simple adblock c'est par ici (cliques sur Download Installer et pas le lien en dessous !)
Pour chrome(si tu possèdes Chrome)
Wot disponible ici
=> ou là
=> Adblock disponible ici
=>Lien du téléchargement pour wot sur firefox
Lien pour télécharger => AdBlockPlus pour Internet Explorer =>ou ici
=> Adblock Plus firefox
5)Fais attention à ce que tu télécharges où et comment
Évités si possible de télécharger sur O1net,tom's guide,télécharger.com et Softonic et compagnie car ils repackent les logiciels avec des programmes potentiellement indésirables
=> A lire On entends beaucoup parler de PUP / LPI mais que signifie tout ça ?
=> A lire
=> A lire
=> A lire
6)Pourquoi faut-il éviter de télécharger sur du p2p
Les risques sont gros la machine risque de devenir un pc zombie
Un peu de lecture concernant les dangers et le risque
=> Un peu de lecture
=> Un peu de lecture
=> Un peu de lecture
7) Sécurisation du PC des logiciels potentiellement indésirables , toolbars , etc...
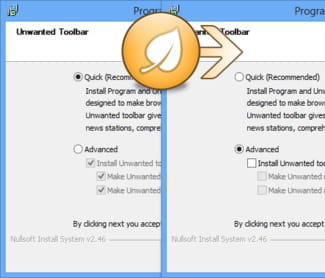
Lorsqu'on est sous Windows et qu'on adore installer tout un tas de softs étranges, il faut savoir rester vigilant. En effet, certains programmes d'install proposent durant l'installation des toolbars et autres adware qui seront difficiles par la suite à retirer de votre système.
En général, on fait attention, et on décoche les cases qui vont bien, mais il suffit d'une fois, d'un petit coup de barre et on laisse passer la toolbar fatale.
Mais pourquoi se prendre la tête alors qu'un petit soft peut faire le travail pour vous ?
Télécharge : => unchecky un service qui tourne en tâche de fond sous Windows, qui détectera automatiquement les logiciels additionnels dans les programmes d'installation et qui décochera les cases qu'il faut pour éviter de se faire polluer.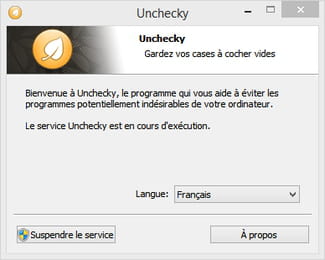
inscrive toi sur le forum pour mettre le sujet en résolu si tu ne l'a pas déjà fait !
N'oubliez pas de mettre votre sujet en résolu merci.=> https://www.commentcamarche.net/infos/25917-forum-ccm-mode-d-emploi-marquer-mon-sujet-comme-resolu/
Sois prudent et bon surf! ;)
-
non plus d'avertissement
mais je dois etre un peu belu je ne vois pas ce rapport et quand je tape C:\UsbFix.txt dans la fenêtre "recherche " il ne le trouve pas il ne me le trouve pas -
Le rapport est aussi sauvegardé à la racine du disque système ( C:\UsbFix.txt ).
je parle de ça => a l'ouverture j'ai tjrs ce panneau d'avertissement
Microsoft secrity client
0x80073b01
As tu encore des soucis ? -
oui un avertissement usbfix
mais je ne trouve pas le rapport -
oupss ça m'a viré le mot de passe ad et je ne l'ai pas
Je ne pas compris
poste moi le rapport de [Nettoyage de usbfix
encor de avertissement a l'ouverture du pc ?
En informatique, le bug se situe toujours entre la chaise et le clavier ----Contributeur Sécurité---- -
oupss ça m'a viré le mot de passe ad et je ne l'ai pas
-
tu a clic sur [Nettoyage] ???
que là ce encor le rapport de ############################ | UsbFix V 7.178 | [Recherche]/b
-
pffffff me suis trompé je refais
-
voila je n'ai pas plus que ça de support amovible
[b]############################## | UsbFix V 7.178 | [Recherche][/b]
Utilisateur: Marjorie (Administrateur) # MARJORIE-PC
Mis à jour le 08/08/2014 par El Desaparecido - SosVirus
Lancé à 22:19:59 | 25/08/2014
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Upload Malware : [url=http://www.sosvirus.net/upload_malware.php]http://www.sosvirus.net/upload_malware.php[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: ASRock (G41M-VS3.)
CPU: Pentium(R) Dual-Core CPU E5700 @ 3.00GHz
GC: Intel(R) G41 Express Chipset
RAM -> [Total : 2048 Mo | Free : 1229 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Starter (6.1.7601 32-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Google Chrome : 31.0.1650.63
WB: Mozilla Firefox : 31.0
[b]################## | Security Information |[/b]
AV: Microsoft Security Essentials [[b](!) Désactivé[/b] |A jour]
AV: avast! Antivirus [Actif |A jour]
AS: Windows Defender [[b](!) Désactivé[/b] |[b](!) Non à jour[/b]]
AS: avast! Antivirus [Actif |A jour]
AS: Microsoft Security Essentials [[b](!) Désactivé[/b] |A jour]
AS: Malwarebytes Anti-Malware : 2.0.2.1012
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 183 Go (123 Go libre(s) - 67%) [] # NTFS
D:\ -> Disque fixe # 283 Go (281 Go libre(s) - 100%) [] # NTFS
G:\ -> Disque amovible # 978 Mo (116 Mo libre(s) - 12%) [] # FAT32
[b]################## | Autorun |[/b]
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\System32\Userinit.exe,
04 - HKCU\..\Run : [uTorrent] "C:\Users\Marjorie\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
04 - HKLM\..\Run : [winlog] wscript.exe //B "C:\Users\Marjorie\AppData\Roaming\winlog.vbs"
04 - HKLM\..\Run : [cjsnzludeq] wscript.exe //B "C:\Users\Marjorie\AppData\Local\Temp\cjsnzludeq.vbs"
04 - HKLM\..\Run : [facebook ] wscript.exe //B "C:\Users\Marjorie\AppData\Local\Temp\facebook .vbs"
04 - HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - HKLM\..\Run : [Persistence] C:\Windows\system32\igfxpers.exe
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKU\S-1-5-21-3751567401-3702613000-3036646946-1000\..\Run : [uTorrent] "C:\Users\Marjorie\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
[b]################## | Recherche générique |[/b]
Présent! C:\ProgramData\yahoo.exe.tmp
Présent! C:\kernel\lpt1
Présent! C:\kernel
[b]################## | Registre |[/b]
Présent! HKCU\Software\Server
Présent! HKU\S-1-5-21-3751567401-3702613000-3036646946-1000\Software\Server
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.en.usbfix.net/2014/03/remove-shortcut-virus-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
[b]################## | Hijack |[/b]
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b] -
==> Branchez toutes vos sources de données externes à votre PC (clé USB, disque dur externe, etc...) sans les ouvrir. Double-cliquez sur "UsbFix.exe".
Cliquez sur [Nettoyage].
Laissez travailler l'outil.
L'analyse va alors commencer puis un rapport s'affichera à la fin du scan.
Poste son rapport / stp
Le rapport est aussi sauvegardé à la racine du disque système ( C:\UsbFix.txt ).
-
voici le rapport
[b]############################## | UsbFix V 7.178 | [Recherche][/b]
Utilisateur: Marjorie (Administrateur) # MARJORIE-PC
Mis à jour le 08/08/2014 par El Desaparecido - SosVirus
Lancé à 22:09:15 | 25/08/2014
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Upload Malware : [url=http://www.sosvirus.net/upload_malware.php]http://www.sosvirus.net/upload_malware.php[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: ASRock (G41M-VS3.)
CPU: Pentium(R) Dual-Core CPU E5700 @ 3.00GHz
GC: Intel(R) G41 Express Chipset
RAM -> [Total : 2048 Mo | Free : 963 Mo]
Bios: American Megatrends Inc.
Boot: Normal boot
OS: Microsoft(TM) Windows 7 Starter (6.1.7601 32-Bit) Service Pack 1
WB: Internet Explorer : 11.00.9600.16428
WB: Google Chrome : 31.0.1650.63
WB: Mozilla Firefox : 31.0
[b]################## | Security Information |[/b]
AV: Microsoft Security Essentials [[b](!) Désactivé[/b] |A jour]
AV: avast! Antivirus [[b](!) Désactivé[/b] |A jour]
AS: Windows Defender [[b](!) Désactivé[/b] |[b](!) Non à jour[/b]]
AS: avast! Antivirus [[b](!) Désactivé[/b] |A jour]
AS: Microsoft Security Essentials [[b](!) Désactivé[/b] |A jour]
AS: Malwarebytes Anti-Malware : 2.0.2.1012
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 183 Go (123 Go libre(s) - 67%) [] # NTFS
D:\ -> Disque fixe # 283 Go (281 Go libre(s) - 100%) [] # NTFS
[b]################## | Autorun |[/b]
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\System32\Userinit.exe,
04 - HKCU\..\Run : [uTorrent] "C:\Users\Marjorie\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
04 - HKLM\..\Run : [winlog] wscript.exe //B "C:\Users\Marjorie\AppData\Roaming\winlog.vbs"
04 - HKLM\..\Run : [cjsnzludeq] wscript.exe //B "C:\Users\Marjorie\AppData\Local\Temp\cjsnzludeq.vbs"
04 - HKLM\..\Run : [facebook ] wscript.exe //B "C:\Users\Marjorie\AppData\Local\Temp\facebook .vbs"
04 - HKLM\..\Run : [IgfxTray] C:\Windows\system32\igfxtray.exe
04 - HKLM\..\Run : [HotKeysCmds] C:\Windows\system32\hkcmd.exe
04 - HKLM\..\Run : [Persistence] C:\Windows\system32\igfxpers.exe
04 - HKLM\..\Run : [AvastUI.exe] "C:\Program Files\AVAST Software\Avast\AvastUI.exe" /nogui
04 - HKU\S-1-5-21-3751567401-3702613000-3036646946-1000\..\Run : [uTorrent] "C:\Users\Marjorie\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
[b]################## | Recherche générique |[/b]
Présent! C:\ProgramData\yahoo.exe.tmp
Présent! C:\kernel\lpt1
Présent! C:\kernel
[b]################## | Registre |[/b]
Présent! HKCU\Software\Server
Présent! HKU\S-1-5-21-3751567401-3702613000-3036646946-1000\Software\Server
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.en.usbfix.net/2014/03/remove-shortcut-virus-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
[b]################## | Hijack |[/b]
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b] -
ok passer a la suite
-
https://www.cjoint.com/c/DHzwcFLi7Ow
voila le lien ,j'espère avoir tout bien fait cette fois ,je relance -
REfais ceci essais de bien tt copie stp que la premier fois tu na rien supprimer lis bien les instruction =>
Utilisation de l'outil ZHPFix :
/!\Ce script est exclusivement réservé à l'utilisateur actuel du sujet, vous ne devez en aucun cas l'utiliser de votre propre chef sur un autre pc, sous risque d'endommager le système /!\
/!\Avertissement : Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
Le temps de téléchargement du script a été volontairement limité à 4 jours passé ce délai il ne sera plus disponible/!\
NOTE: faut tout sélectionner dans le script cjoint
Tu commences bien à partir de Script ZHPFix jusqu'à EmptyTemp
Clique sur ce lien ==> http://cjoint.com/data3/3HzvQklyNec.htm
Sur la page qui s'ouvre clic droit et Tout sélectionner
Refais un clic droit et Copier
Lance zhpfix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
1- Clique sur Importer
2- Puis Clic sur "GO"
Confirmes les nettoyages des données en cliquant sur "Oui"
Une fois le scan terminé rends toi sur le bureau, le fichier ZHPFixReport à été crée.
Héberge le rapport ZHPFixReport sur https://www.cjoint.com/ puis copie/colle le lien
Redémarre le PC et poste le rapport stp.
tuto ici ==> ZHPFi
ici tu a un tutorial en vidéo => https://www.youtube.com/watch?v=PgsbvafSLuI ou ici => Pour t'aider
=============================================
=>2) Télécharge UsbFix par El Desaparecido sur ton Bureau.
=> Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement
=> Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
=> Double clique sur UsbFix.exe.
=> Clique sur "Recherche".
=> Laisse travailler l'outil.
=> À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
=> Le rapport est aussi sauvegardé à la racine du disque système ( C:\UsbFix [Scan ?] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
=> Tutoriel (aide) en images
En informatique, le bug se situe toujours entre la chaise et le clavier ----Contributeur Sécurité---- -
-
Pour contrôle refais un nouveau scan ZHPDiag
</pre> Refais un scan avec ZHPDiag poste ensuite son rapport en lien.

- 1
- 2
- 3
