
Ecran bleu
25 réponses
Problème d'écran bleu et de redémarrages toutes les 15 minutes, avec l'impression qu'un virus se lance au démarrage et déclenche un chronomètre, ce qui complique l'identification de la panne. Plusieurs réponses orientent vers des outils comme Whocrashed ou RogueKiller et évoquent la possibilité que des malwares s'exécutent au démarrage, en corrélant symptômes et programmes sensibles. D'autres conseils évoquent la désactivation temporaire des protections antivirus pour désinfecter et suggèrent des analyses complémentaires, tout en notant que certains utilisateurs ne se sentent pas experts en informatique. En cas de poursuite du souci, des interventions dans l'ordre logique permettent d'identifier le système d'exploitation et de vérifier les journaux, puis d'exécuter des outils fiables et de restaurer les protections après la désinfection.
-
Contributeurclique sur répondre pour une meilleure compréhension du topic !
merci
Adpbe Reader à mettre à jour :Pour adobe reader :
- Adobe reader
(décocher mcAfee)
Tu vas passer ce script :
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
G1 - GCS: Preference [User Data\Default] https://www.search.ask.com/web?l=dis&q=&o=APN10655A&apn_dtid=%5EBND101%5EYY%5EFR&shad=s_0048&gct=hp&apn_ptnrs=%5EAG5&d=101-0&lang=en&atb=sysid%3D101%3Auid%3De71e508e6f0b6f35%3Asrc%3Dhmp%3Ao%3DAPN10655A%3Atg%3D&p2=%5EAG5%5EBND101%5EYY%5EFR => Toolbar.Ask
M2 - MFEP: prefs.js [Maïlys - ek9utwb1.default\{F008E9D6-2FF2-E796-08BA-80504C331C97}] [] Ask New Tabs v5.0.0.11465 (..) =>Adware.Bandoo
OPT:O4 - HKLM\..\Wow6432Node\Run: [RemoteControl] . (.Cyberlink Corp. - PowerDVD RC Service.) -- C:\Program Files (x86)\CyberLink\PowerDVD\PDVDServ.exe
OPT:O4 - HKLM\..\Wow6432Node\Run: [iTunesHelper] . (.Apple Inc. - iTunesHelper.) -- C:\Program Files (x86)\iTunes\iTunesHelper.exe
O39 - APT: - (..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-1247822894-272385724-4107156335-1001Core [934] => Facebook Update Task User
O39 - APT: - (..) -- C:\Windows\System32\Tasks\FacebookUpdateTaskUserS-1-5-21-1247822894-272385724-4107156335-1001UA [956] => Facebook Update Task User
O42 - Logiciel: WebAdSystem - (.KalityWeb.) [HKLM][64Bits] -- {4b693ee6-6ab3-41b6-956e-6290548ad66d} =>Adware.WebAdSystem
O42 - Logiciel: WebAdSystem - (.KalityWeb.) [HKLM][64Bits] -- {AF59773E-3245-46A3-B418-DD84AB6C3C50} =>Adware.WebAdSystem
O43 - CFD: 11/05/2014 - 03:59:59 - [0] ----D C:\Users\Maïlys\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\AppsHat =>PUP.CrossRider
O45 - LFCP:[MD5.086BF3A25ACDF1360FE024C1E205C289] - 06/05/2014 - 20:39:04 ---A- - C:\Windows\Prefetch\BUBBLE DOCK ADDONSUI.EXE-898BCBB5.pf =>PUP.BubbleDock
O45 - LFCP:[MD5.0209FCB0CF50A4FB490B7B981E5A08B5] - 08/05/2014 - 11:44:38 ---A- - C:\Windows\Prefetch\BUBBLE DOCK.EXE-33AC514F.pf =>PUP.BubbleDock
O45 - LFCP:[MD5.499389C2A39D68E59F6926B76D72617B] - 04/05/2014 - 23:38:27 ---A- - C:\Windows\Prefetch\IMINENTMINIBARIE.EXE-341F10A0.pf =>PUP.Minibar
O45 - LFCP:[MD5.7FA2779E8BF0460428A9EA35A6F1B448] - 04/05/2014 - 23:38:22 ---A- - C:\Windows\Prefetch\MINIBARFIREFOX.EXE-A719E87D.pf =>PUP.Minibar
O45 - LFCP:[MD5.025A3377F23BE8D7F812FCA1C3D2DC0B] - 08/05/2014 - 10:16:11 ---A- - C:\Windows\Prefetch\SIGNUP WIZARD.EXE-9554BD21.pf =>PUP.JDIBackup
O45 - LFCP:[MD5.132F78B0097E46C4BB8F22A5C3E64D14] - 05/05/2014 - 00:25:04 ---A- - C:\Windows\Prefetch\SOFTONICDOWNLOADER_POUR_WHOCR-378D6620.pf =>Toolbar.Conduit
O45 - LFCP:[MD5.D57094BF284193DD76707E941B26A759] - 04/05/2014 - 23:36:48 ---A- - C:\Windows\Prefetch\SOFTONICDOWNLOADER_POUR_WHOCR-6BF9ABFE.pf =>Toolbar.Conduit
O45 - LFCP:[MD5.5831390B1FD67E06BACC4A152F7CFAC6] - 09/05/2014 - 06:46:48 ---A- - C:\Windows\Prefetch\WEBPLAYER.EXE-5BB30855.pf =>Adware.SocialSkinz
O51 - MPSK:{9cb44119-3dbb-11e3-8250-806e6f6e6963}\AutoRun\command. (.Eidos Inc. - Tomb Raider: Anniversary autorun.) -- F:\autorun.exe
O55 - MWPS:[HKLM\...\Policies\System] - "EnableLUA"=0 => Désactive le contrôle de compte d'utilisateur
O55 - MWPS:[HKLM\...\Policies\System] - "EnableUIADesktopToggle"=0 => Disable Vista UIAccess applications (UAC)
O55 - MWPS:[HKLM\...\Policies\System] - "FilterAdministratorToken"=0 => Le compte "Administrateur" n'est pas soumis aux approbations
O55 - MWPS:[HKLM\...\Policies\System] - "PromptOnSecureDesktop"=0 => Changement impossible de bureau quand on élève les privilèges
O69 - SBI: SearchScopes [HKCU] {31090377-0740-419E-BEFC-A56E50500D5B} - () - http://speedial.com =>Adware.Adware.SearchYa
[MD5.C666102FD6617D0E7BC58167E123883C] [SPRF][08/08/2013] (...) -- C:\ProgramData\1375955712.bdinstall.bin [530767] => BitDedender Random File Installation
O90 - PUC: "ADF563E0F909939438A862D14D868D26" . (.Boxore Client.) -- C:\WINDOWS\Installer\{0E365FDA-909F-4939-838A-261DD468D862}\boxore.ico =>Adware.Boxore
[MD5.8C5AB712B6B35BEE0EB2F1111BBBB9EA] [WIS][11/05/2014] (.KalityWeb - WebAdSystem.) -- C:\Windows\Installer\4920cea.msi [1064960] =>Adware.WebAdSystem
SR - | Auto 30/08/2011 462184 | (Bonjour Service) . (.Apple Inc..) - C:\Program Files\Bonjour\mDNSResponder.exe
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{4b693ee6-6ab3-41b6-956e-6290548ad66d}] =>Adware.WebAdSystem^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\{AF59773E-3245-46A3-B418-DD84AB6C3C50}] =>Adware.WebAdSystem^
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\1C875DDE39636004CA8CDAEC335B4160] =>Adware.PredictAd
C:\Users\Maïlys\AppData\Roaming\Mozilla\Firefox\Profiles\ek9utwb1.default\extensions\{F008E9D6-2FF2-E796-08BA-80504C331C97} =>Adware.Bandoo^
C:\Users\Maïlys\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\AppsHat =>PUP.CrossRider^
C:\Windows\Installer\4920cea.msi =>Adware.WebAdSystem^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
-
Contributeurok est-ce que tu as essayé pour les autres en désactivant ton antivirus ?
s'il n'y a pas d'antivirus , USBFix et Shortcut_Module passent !
une fois que j'aurtais eu les deux dernier rapport , donc USBFix et Shortcut_Module , tu me refera un ZHPDiag s'il te plait .
merci
-
Contributeuralors USBFix , Adwcleaner, JRT, Shortcut_Module, Malawarebytes et pour finir un autre ZHPDiag !
Merci :
si tu veux , tu passes un outil et tu me donnes le rapport :
USBFix suppression

Télécharge et enregistre sur votre bureau USBFix :
USBFix (créé par El Desaparecido)
désactive temporairement l'antivirus le temps d'utilisation d'USBFix.
* Branche tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir
* Lance USBFix (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur).
* Clique sur "Suppression"
Note : L'ordinateur va redémarrer automatiquement, au redémarrage, clique sur le message transmis par UsbFix et laisse le programme travailler.
Image
* Laisse travailler l'outil (Note : Si UsbFix bloque à 14%, démarrer en mode sans échec.)
* Ton Bureau va disparaitre puis l'ordinateur va redémarrer : c'est normal
* A la fin, le rapport va s'afficher : poste le dans ta prochaine réponse (il est aussi sauvegardé a la racine du disque dur)
____________________________________________AdwCleaner
: Logiciel très simple d'utilisation
1 - Téléchargez AdwCleaner et lance son exécution.
>>>ICI<<<
Mirror
2 - L'interface du programme va s'ouvrir.
Cliques sur le bouton Scanner afin de lancer la détection, celle-ci ne prendra que quelques secondes, patientes.
Le rapport est automatiquement enregistré à la racine de votre disque dur principal, en général C:
3 - Fermes le rapport puis cliques sur le bouton NettoyerSI
AdwCleaner a trouvé des choses dans les différents onglets
4 - Dès la suppression effective, le logiciel demande de redémarrer l'ordinateur, cliques sur Ok.
au redémarrage :
5 - Poste les deux rapports , recherche et suppression
(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
6 - Tu peux fermer AdwCleaner
----------------------------------------------------------------------------JRT

Téléchargement : JRT
1 - Enregistre-le sur ton bureau.
2 - Fermes toutes les applications en cours.
3 - Fais un clic droit => Exécuter en tant qu'administrateur
4 - Une fois le logiciel ouvert, appuis sur la touche Entrée.
5 - Patientes le temps que l'outil travaille (cela peut être assez long)
6 - le bureau va disparaître quelques instants, c'est tout à fait normal.
À la fin de l'analyse, un rapport nommé JRT.txt va s'ouvrir
Il va falloir que tu patientes ne touche à rien même si tu as l'impression que cela n'avance pas !
Poste le rapport
ne t'inquiète pas si tu as l'impression qu'il ne "travaille" pas !!
patiente !
__________________________________________________Shortcut_Module
Shortcut_Module permet de nettoyer les raccourcis qui peuvent avoir été modifiés par des programmes parasites afin de
forcer l'ouverture d'une page WEB au lancement du navigateur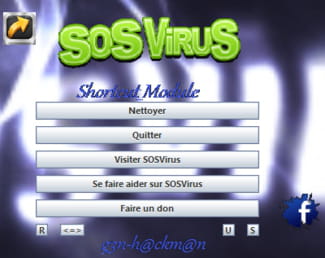
- Télécharge :
Shortcut_Module de de g3n-h@ckm@n
Note : Enregistrer votre travail avant de continuer !
- Lance Shortcut_Module, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
- Patiente le temps du scan
- Si l'outil détecte un proxy que tu ne connais pas clic sur : "Supprimer le proxy"
__________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
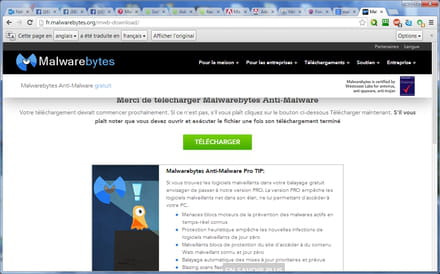
Il faut maintenant ouvrir le fichier , clic droit bien évidement :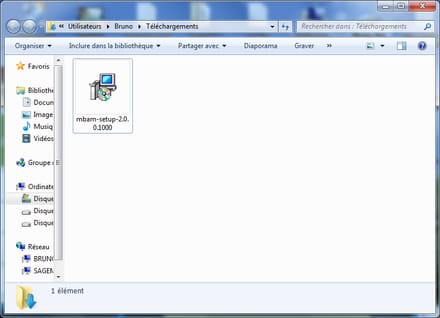
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus mettre à jour maintenant
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum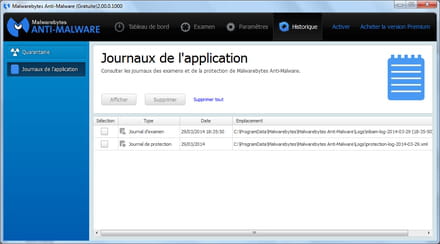
Á la deuxième utilisation (et les suivantes)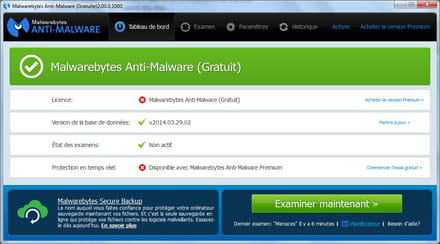
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces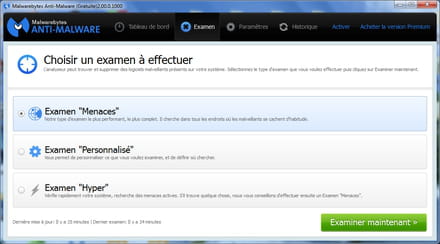
puis examiner maintenant
si rapport demandé , le poster sur le forum
_________________________________________________
l'hebergement c'est juste sur un site , sot cjoint soit sosUpload pas les deux !
si tu n'y arrives pas , pose la question ne fait pas n'importe quoi .
merci
-
Contributeurbon tu es vraiment infectée ...!!
tu vas commencer par passer les outils que je te donne , c'est bien expliqué tu n'as qu'a suivre ....
prend ton temps et dans ton ptochain message , je voudrais tous les rapports de ces outils !
Alors tu les passes tous et après tu les héberge un par un afin de me mettre les liens !
compris ?
-
Avec l'autre lien pour transmettre le rapport ça a donné ça
http://upload.sosvirus.net/www/?a=d&i=2oq4vQPxcj -
C'était pas les bon dossier
Donc c'est ça http://cjoint.com/?DEkrpByV1FL -
Contributeuroui c'est bien , toi tu les a !!
moi non !!
il faut que tu mettes les liens une fois que les rapports seront hébergé , ici !
comme ceci :
- Pour transmettre les rapports que tu obtiens à la suite du passage d'outils tu cliques sur un de ces liens :
cjoint ou SoSVirus Upload
- Tu cliques ensuite sur Parcourir et cherches le fichier du rapport, en principe on t'indique ou il est.
- Tu cliques sur Ouvrir puis sur "Cliquez ici pour déposer le fichier".
Un lien de cette forme: https://www.cjoint.com/index.php?file=cjge368/cijSKAP5fU.txt
est ajouté dans la page ou (suivant le site) il faut cliquer sur "créer le lien".
- C'est ce lien que tu as à transmettre et uniquement cela.
-
J'ai tout refais et j'ai les 2 rapports
-
Il est écrit où le lien
-
Contributeuroui mais tu n'as pas mis le lien du rapport , donc moi je ne peux rien voir !
-
Je l'ai fais et y a pas eu de problème
-
Contributeurbon peux-tu faire un ZHPDiag s'il te plait !
on va voir si il y a quelque chose qui empêche ...
ZHPDiag
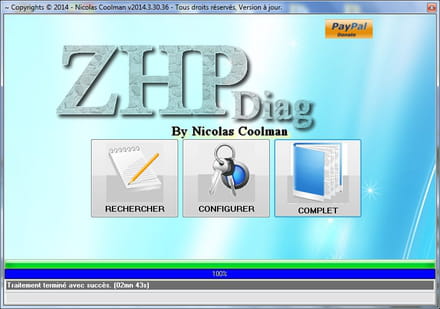
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :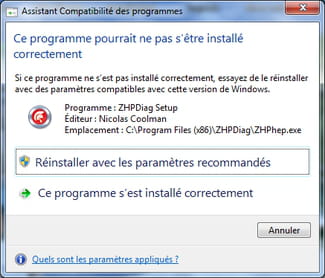
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
Welcome to WhoCrashed (HOME EDITION) v 5.01
--------------------------------------------------------------------------------
This program checks for drivers which have been crashing your computer. If your computer has displayed a blue screen of death, suddenly rebooted or shut down then this program will help you find the root cause and possibly a solution.
Whenever a computer suddenly reboots without displaying any notice or blue screen of death, the first thing that is often thought about is a hardware failure. In reality, on Windows most crashes are caused by malfunctioning device drivers and kernel modules. In case of a kernel error, many computers do not show a blue screen unless they are configured for this. Instead these systems suddenly reboot without any notice.
This program will analyze your crash dumps with the single click of a button. It will tell you what drivers are likely to be responsible for crashing your computer. It will report a conclusion which offers suggestions on how to proceed in any situation while the analysis report will display internet links which will help you further troubleshoot any detected problems.
To obtain technical support visit www.resplendence.com/support
Click here to check if you have the latest version or if an update is available.
Just click the Analyze button for a comprehensible report ...
--------------------------------------------------------------------------------
Home Edition Notice
--------------------------------------------------------------------------------
This version of WhoCrashed is free for use at home only. If you would like to use this software at work or in a commercial environment you should get the professional edition of WhoCrashed which allows you to perform more thorough and detailed analysis. It also offers a range of additional features such as remote analysis on remote directories and remote computers on the network.
Click here for more information on the professional edition.
Click here to buy the the professional edition of WhoCrashed.
Voilà ce qui est écrit-
-
-
Contributeurben tu lances le logiciel et tu fais ce qui est indiqué ICI
ensuite tu poste le rapport à lili ! -
-
-
Il est énorme le texte
-
Contributeur sécuritéCopies le texte(surligne clic droit copier) colles ici
-
Je suis dans l'onglet reports et y a tout un texte en anglais.. au dessus de reports c'est écrit analyse
-
Contributeur sécuritéDans l'onglet reports?
-
Je l'ai installé mais quand je clique sur analyse il ne veut pas la faire
-
Contributeur sécuritéSyllium
Utilise whocrashed
https://www.commentcamarche.net/telecharger/utilitaires/23795-whocrashed-free-home-edition/
-
On m'en à parlé mais vu que je suis pas une génie en informatique j'ai pas osé.. ça marche comment ?




- 1
- 2

