
Suppression " system volume information " windows 8.1
Bonjour,
Mon problème est le suivant:
Je suis sous windows 8.1 et sur ma clé usb un fichier " system volume information " est présent. J'ai désactivé la protection du système, supprimé les points de restaurations existants pour ensuite réactiver la protection mais ce foutu fichier est toujours présent... d'ailleurs tout les autres fichiers présents sur la clé sont devenus des raccourcis...
Y'a-t-il une autre manoeuvre pour supprimer définitivement ce fichier "system volume information" ?
Merci d'avance
12 réponses
-
Contributeur sécuritéMCK
Ton sujet va être transférer dans VS ça change rien pour toi ;)
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Suppression.

# Note : L'ordinateur va redémarrer automatiquement, au redémarrage, clique sur le message transmis par UsbFix et laisse le programme travailler.
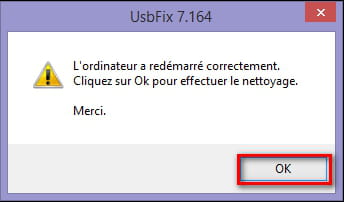
# Laisse travailler l'outil, ton bureau ne sera pas accessible durant la phase de nettoyage, c'est normal.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système ( C:\UsbFix [Clean ?] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# ->> Tutoriel (aide) en images sur le site de l'auteur. -
######################## | UsbFix V 7.178 | [Recherche][/b]
Utilisateur: fouad (Administrateur) # MOI
Mis à jour le 08/08/2014 par El Desaparecido - SosVirus
Lancé à 15:30:12 | 23/08/2014
Site Web : [url=http://www.usbfix.net/]https://www.usbfix.net/[/url]
Changelog : [url=http://www.usbfix.net/maj/]https://www.usb-antivirus.com/fr/maj/[/url]
Assistance : [url=http://www.sosvirus.net/forum-virus-securite.html]https://depannageinformatique.org/acheter/reservation/?f=6[/url]
Upload Malware : [url=http://www.sosvirus.net/upload_malware.php]http://www.sosvirus.net/upload_malware.php[/url]
Contact : [url=http://www.usbfix.net/contact/]https://www.usb-antivirus.com/fr/contact/[/url]
[b]################## | System information |[/b]
MB: Hewlett-Packard (30D9)
CPU: Intel(R) Core(TM)2 Duo CPU T5450 @ 1.66GHz
RAM -> [Total : 2038 Mo | Free : 917 Mo]
Bios: Hewlett-Packard
Boot: Normal boot
OS: Microsoft(TM) Windows 8.1 Pro (6.3.9600 32-Bit)
WB: Internet Explorer : 11.00.9600.16384
WB: Google Chrome : 36.0.1985.143
[b]################## | Security Information |[/b]
AV: Emsisoft Anti-Malware [[b](!) Désactivé[/b] |A jour]
AV: Windows Defender [[b](!) Désactivé[/b] |A jour]
AS: Windows Defender [[b](!) Désactivé[/b] |A jour]
AS: Emsisoft Anti-Malware [[b](!) Désactivé[/b] |A jour]
FW: Windows Firewall [Actif]
SC: Security Center [Actif]
WU: Windows Update [Actif]
[b]################## | Disk Information |[/b]
C:\ (%SystemDrive%) -> Disque fixe # 60 Go (42 Go libre(s) - 70%) [] # NTFS
D:\ -> Disque amovible # 7 Go (7 Go libre(s) - 100%) [] # FAT32
E:\ -> Disque fixe # 51 Go (37 Go libre(s) - 73%) [Disque local ] # NTFS
[b]################## | Autorun |[/b]
D:\System Volume Information.lnk -> D:\doda.vbs - (SHA1: C05587BCCC77990BB051F87C6E80BBD28550A005)
[b]################## | Regedit Run |[/b]
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [IDMan] C:\Program Files\Internet Download Manager\IDMan.exe /onboot
04 - HKCU\..\Run : [GoogleChromeAutoLaunch_BA4DE51CD4588047978A62DC3F74230A] "C:\Program Files\Google\Chrome\Application\chrome.exe" --no-startup-window
04 - HKCU\..\Run : [doda] wscript.exe //B "C:\Users\fouad\doda.vbs"
04 - HKLM\..\Run : [Apoint] C:\Program Files\Apoint2K\Apoint.exe
04 - HKLM\..\Run : [QlbCtrl.exe] C:\Program Files\Hewlett-Packard\HP Quick Launch Buttons\QlbCtrl.exe /Start
04 - HKLM\..\Run : [USB Security] C:\Program Files\USB Disk Security\USBGuard.exe
04 - HKLM\..\Run : [emsisoft anti-malware] "c:\program files\emsisoft anti-malware\a2guard.exe" /d=60
04 - HKLM\..\Run : [Eraser] "C:\PROGRA~1\Eraser\Eraser.exe" --atRestart
04 - HKU\S-1-5-21-1650538816-242814318-1294292408-1001\..\Run : [IDMan] C:\Program Files\Internet Download Manager\IDMan.exe /onboot
04 - HKU\S-1-5-21-1650538816-242814318-1294292408-1001\..\Run : [GoogleChromeAutoLaunch_BA4DE51CD4588047978A62DC3F74230A] "C:\Program Files\Google\Chrome\Application\chrome.exe" --no-startup-window
04 - HKU\S-1-5-21-1650538816-242814318-1294292408-1001\..\Run : [doda] wscript.exe //B "C:\Users\fouad\doda.vbs"
[b]################## | Recherche générique |[/b]
Présent! C:\Users\fouad\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\doda.vbs
Présent! C:\Users\fouad\doda.vbs
Présent! D:\doda.vbs
Présent! C:\Users\fouad\AppData\Local\Temp\doda.vbs
Présent! D:\System Volume Information.lnk
[b]################## | Registre |[/b]
Présent! HKU\S-1-5-21-1650538816-242814318-1294292408-1001\Software\Microsoft\Windows\CurrentVersion\Run|doda
Présent! HKCU\Software\Microsoft\Windows\CurrentVersion\Run|doda
[b]################## | UsbFix - Information |[/b]
Info : [url=https://www.youtube.com/watch?v=vUZYYASd7FE]Comment supprimer l'infection des raccourcis sur USB ? (Video)[/url]
Info : [url=http://www.en.usbfix.net/2014/03/remove-shortcut-virus-usb/]L'infection des raccourcis USB, c'est quoi ?[/url]
[b]################## | Hijack |[/b]
Hijacked! [SH] D:\doda.vbs
[b]################## | E.O.F | [url=http://www.sosvirus.net/]https://www.sosvirus.net/[/url] | [url=http://www.usbfix.net/]https://www.usbfix.net/[/url] |[/b] -
Contributeur sécurité:)
On vérifie avec zhpdiag
* Télécharge ZHPDiag (de Nicolas Coolman)
https://www.zebulon.fr/telechargements/securite/systeme/zhpdiag.html ou https://www.commentcamarche.net/telecharger/utilitaires/24803-zhpdiag/
* Au cas où le premier lien ne marcherai pas, clique sur celui de dessous
ftp://zebulon.fr/ZHPDiag2.exe
* Laisse toi guider lors de l'installation, il se lancera automatiquement à la fin.
* Surtout, n'oublie pas d'installer son icône sur le bureau l'icône est en forme de parchemin
https://www.cjoint.com/13sp/CIvuQfap3YY_zhpdiag.png
* A l'ouverture du logiciel il te sera proposé 3 options "rechercher" , "configurer" et "complet"
* Choisis la dernière "complet"
* Enregistre le rapport sur ton Bureau à l'aide de l'icône représentant une disquette
* Pour héberger le rapport, rends toi sur cjoint.com
* Clique sur choisissez un fichier va chercher le rapport dans ton PC.
* Le rapport est hébergé:
- Pour XP : C:\Documents and Settings\username\Local Settings\Application Data\ZHP
- Depuis Vista : C:\Users\username\AppData\Roaming\ZHP
* Une fois le rapport trouvé, sélectionne le, et clique sur Ouvrir
* Choisis le type de diffusion (illimitée ou 21 jours)
* Puis cliques sur créer le lien cjoint
* Une fois que tu auras obtenu le lien copies colle dans ta prochaine réponse
* Pour t'aider https://www.commentcamarche.net/faq/29493-utiliser-cjoint-pour-heberger-des-fichiers
-
Contributeur sécuritéTout est ok?
-
# AdwCleaner v3.207 - Rapport créé le 05/05/2014 à 17:40:47
# Mis à jour le 05/05/2014 par Xplode
# Système d'exploitation : Windows 8.1 (64 bits)
# Nom d'utilisateur : MCK
# Exécuté depuis : C:\Users\MCK\Downloads\adwcleaner (1).exe
# Option : Nettoyer
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\Program Files (x86)\BlockAndSurf-soft
Dossier Supprimé : C:\Users\MCK\AppData\Local\Temp\mt_ffx
Fichier Supprimé : C:\Users\MCK\AppData\Roaming\aps.uninstall.scan.results
Fichier Supprimé : C:\Program Files (x86)\Mozilla Firefox\browser\searchplugins\webssearches.xml
Fichier Supprimé : C:\Users\MCK\AppData\Local\Google\Chrome\User Data\Default\Extensions\newtabv3.crx
Fichier Supprimé : C:\WINDOWS\Tasks\APSnotifierPP1.job
Fichier Supprimé : C:\WINDOWS\System32\Tasks\APSnotifierPP1
Fichier Supprimé : C:\WINDOWS\Tasks\APSnotifierPP2.job
Fichier Supprimé : C:\WINDOWS\System32\Tasks\APSnotifierPP2
Fichier Supprimé : C:\WINDOWS\Tasks\APSnotifierPP3.job
Fichier Supprimé : C:\WINDOWS\System32\Tasks\APSnotifierPP3
Fichier Supprimé : C:\WINDOWS\Tasks\BlockAndSurf Update.job
Fichier Supprimé : C:\WINDOWS\System32\Tasks\BlockAndSurf Update
Fichier Supprimé : C:\WINDOWS\Tasks\BlockAndSurf_wd.job
Fichier Supprimé : C:\WINDOWS\System32\Tasks\BlockAndSurf_wd
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\Classes\Nosibay.SurfMatch
Clé Supprimée : HKLM\SOFTWARE\Classes\Nosibay.SurfMatch.1
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\NewPlayer_RASAPI32
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Tracing\NewPlayer_RASMANCS
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [stv_fr_3]
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{37EB75F2-7392-4DBE-B5AD-147EC6D7BF5F}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{67FCE87F-F3EF-4A3C-87C2-8BD46E68807B}
Clé Supprimée : HKLM\SOFTWARE\Classes\CLSID\{5B6E533F-F78F-4525-B316-312BAF1295D1}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{0BDDE35F-64F7-49C3-99B2-404E899C49F7}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{24236608-609C-42C5-B13C-A8A3EC921850}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{28B1A706-4B97-4EB1-8B32-125042685AD9}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{33575A26-D9CF-40C6-8A3E-116F17201C7F}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{4BDFD19F-93D7-49CE-B554-5C215FDC0136}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{7307CF0F-7173-4FBF-8649-B149916DD322}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{80A5E38C-5F6B-485F-BD97-0B5BE991FAD5}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9544D727-A26F-4D57-AF38-4496088640EA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{AC4C30BF-7D5F-4EAB-9C2A-454178F079AA}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{BC6F9C26-93EA-4C6D-A4A7-C1FA333B4BBE}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{E975527B-ABE7-40B3-B5C1-385016913E3B}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{EFA4B5B1-6C76-4B20-BCDB-D41A93E79053}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{E6772887-C1E1-405E-94BB-D8760A1CF8DF}
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{708D0DD7-FBC0-4437-B525-C098F450A62C}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{0BDDE35F-64F7-49C3-99B2-404E899C49F7}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{24236608-609C-42C5-B13C-A8A3EC921850}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{28B1A706-4B97-4EB1-8B32-125042685AD9}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{33575A26-D9CF-40C6-8A3E-116F17201C7F}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{4BDFD19F-93D7-49CE-B554-5C215FDC0136}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{7307CF0F-7173-4FBF-8649-B149916DD322}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{80A5E38C-5F6B-485F-BD97-0B5BE991FAD5}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{9544D727-A26F-4D57-AF38-4496088640EA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{AC4C30BF-7D5F-4EAB-9C2A-454178F079AA}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{BC6F9C26-93EA-4C6D-A4A7-C1FA333B4BBE}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{E975527B-ABE7-40B3-B5C1-385016913E3B}
Clé Supprimée : [x64] HKLM\SOFTWARE\Classes\Interface\{EFA4B5B1-6C76-4B20-BCDB-D41A93E79053}
Donnée Restaurée : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\IEXPLORE.EXE\shell\open\command
Clé Supprimée : HKCU\Software\AnyProtect
Clé Supprimée : HKCU\Software\Tutorials
Clé Supprimée : HKCU\Software\AppDataLow\Software\blockAndSurf
Clé Supprimée : HKLM\Software\free_soft_to_day
Clé Supprimée : HKLM\Software\Tutorials
Clé Supprimée : HKLM\Software\webssearchesSoftware
Donnée Supprimée : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~1.DLL
Donnée Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~2.DLL
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17037
Paramètre Restauré : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
Paramètre Restauré : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL]
Paramètre Restauré : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page]
-\\ Mozilla Firefox v28.0 (fr)
[ Fichier : C:\Users\MCK\AppData\Roaming\Mozilla\Firefox\Profiles\lix1fwhh.default\prefs.js ]
-\\ Google Chrome v34.0.1847.131
[ Fichier : C:\Users\MCK\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Supprimée [Extension] : flpcjncodpafbgdpnkljologafpionhb
Supprimée [Extension] : ldikpdnngdmeceeameoaannjilbjppnm
Supprimée [Extension] : pelmeidfhdlhlbjimpabfcbnnojbboma
Supprimée [Extension] : pflphaooapbgpeakohlggbpidpppgdff
*************************
AdwCleaner[R0].txt - [3932 octets] - [13/09/2013 22:57:09]
AdwCleaner[R1].txt - [4441 octets] - [14/09/2013 15:01:42]
AdwCleaner[R2].txt - [4428 octets] - [14/09/2013 15:17:33]
AdwCleaner[R3].txt - [4398 octets] - [15/09/2013 12:19:43]
AdwCleaner[R4].txt - [22117 octets] - [20/03/2014 19:00:24]
AdwCleaner[R5].txt - [8780 octets] - [05/05/2014 17:32:51]
AdwCleaner[S0].txt - [2241 octets] - [13/09/2013 22:57:50]
AdwCleaner[S1].txt - [2437 octets] - [14/09/2013 15:03:01]
AdwCleaner[S2].txt - [2551 octets] - [15/09/2013 12:20:15]
AdwCleaner[S3].txt - [20144 octets] - [20/03/2014 19:02:46]
AdwCleaner[S4].txt - [7311 octets] - [05/05/2014 17:40:47]
########## EOF - C:\AdwCleaner\AdwCleaner[S4].txt - [7371 octets] ########## -
Contributeur sécurité:)
Fais nettoyer
-
Merci pour ton aide, voici le rapport après le scan
# AdwCleaner v3.207 - Rapport créé le 05/05/2014 à 17:32:51
# Mis à jour le 05/05/2014 par Xplode
# Système d'exploitation : Windows 8.1 (64 bits)
# Nom d'utilisateur : MCK -
# Exécuté depuis : C:\Users\MCK\Downloads\adwcleaner (1).exe
# Option : Scanner
***** [ Services ] *****
***** [ Fichiers / Dossiers ] *****
Dossier Présent : C:\Program Files (x86)\BlockAndSurf-soft
Dossier Présent : C:\Users\MCK\AppData\Local\Temp\mt_ffx
Fichier Présent : C:\Program Files (x86)\Mozilla Firefox\browser\searchplugins\webssearches.xml
Fichier Présent : C:\Users\MCK\AppData\Local\Google\Chrome\User Data\Default\Extensions\newtabv3.crx
Fichier Présent : C:\Users\MCK\AppData\Roaming\aps.uninstall.scan.results
Fichier Présent : C:\WINDOWS\System32\Tasks\APSnotifierPP1
Fichier Présent : C:\WINDOWS\System32\Tasks\APSnotifierPP2
Fichier Présent : C:\WINDOWS\System32\Tasks\APSnotifierPP3
Fichier Présent : C:\WINDOWS\System32\Tasks\BlockAndSurf Update
Fichier Présent : C:\WINDOWS\System32\Tasks\BlockAndSurf_wd
Fichier Présent : C:\WINDOWS\Tasks\APSnotifierPP1.job
Fichier Présent : C:\WINDOWS\Tasks\APSnotifierPP2.job
Fichier Présent : C:\WINDOWS\Tasks\APSnotifierPP3.job
Fichier Présent : C:\WINDOWS\Tasks\BlockAndSurf Update.job
Fichier Présent : C:\WINDOWS\Tasks\BlockAndSurf_wd.job
***** [ Raccourcis ] *****
***** [ Registre ] *****
Clé Présente : HKCU\Software\AnyProtect
Clé Présente : HKCU\Software\AppDataLow\Software\blockAndSurf
Clé Présente : HKCU\Software\Tutorials
Clé Présente : [x64] HKCU\Software\AnyProtect
Clé Présente : [x64] HKCU\Software\Tutorials
Clé Présente : HKLM\SOFTWARE\Classes\AppID\{37EB75F2-7392-4DBE-B5AD-147EC6D7BF5F}
Clé Présente : HKLM\SOFTWARE\Classes\AppID\{67FCE87F-F3EF-4A3C-87C2-8BD46E68807B}
Clé Présente : HKLM\SOFTWARE\Classes\CLSID\{5B6E533F-F78F-4525-B316-312BAF1295D1}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{0BDDE35F-64F7-49C3-99B2-404E899C49F7}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{24236608-609C-42C5-B13C-A8A3EC921850}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{28B1A706-4B97-4EB1-8B32-125042685AD9}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{33575A26-D9CF-40C6-8A3E-116F17201C7F}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{4BDFD19F-93D7-49CE-B554-5C215FDC0136}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{7307CF0F-7173-4FBF-8649-B149916DD322}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{80A5E38C-5F6B-485F-BD97-0B5BE991FAD5}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{9544D727-A26F-4D57-AF38-4496088640EA}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{AC4C30BF-7D5F-4EAB-9C2A-454178F079AA}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{BC6F9C26-93EA-4C6D-A4A7-C1FA333B4BBE}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{E975527B-ABE7-40B3-B5C1-385016913E3B}
Clé Présente : HKLM\SOFTWARE\Classes\Interface\{EFA4B5B1-6C76-4B20-BCDB-D41A93E79053}
Clé Présente : HKLM\SOFTWARE\Classes\Nosibay.SurfMatch
Clé Présente : HKLM\SOFTWARE\Classes\Nosibay.SurfMatch.1
Clé Présente : HKLM\SOFTWARE\Classes\TypeLib\{968EDCE0-C10A-47BB-B3B6-FDF09F2A417D}
Clé Présente : HKLM\SOFTWARE\Classes\TypeLib\{E6772887-C1E1-405E-94BB-D8760A1CF8DF}
Clé Présente : HKLM\Software\free_soft_to_day
Clé Présente : HKLM\SOFTWARE\Microsoft\Internet Explorer\Low Rights\ElevationPolicy\{708D0DD7-FBC0-4437-B525-C098F450A62C}
Clé Présente : HKLM\SOFTWARE\Microsoft\Tracing\NewPlayer_RASAPI32
Clé Présente : HKLM\SOFTWARE\Microsoft\Tracing\NewPlayer_RASMANCS
Clé Présente : HKLM\Software\Tutorials
Clé Présente : HKLM\Software\webssearchesSoftware
Clé Présente : [x64] HKLM\SOFTWARE\Classes\CLSID\{E5A7A645-8318-4895-B85C-EDC606B80DB6}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{0BDDE35F-64F7-49C3-99B2-404E899C49F7}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{24236608-609C-42C5-B13C-A8A3EC921850}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{28B1A706-4B97-4EB1-8B32-125042685AD9}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{33575A26-D9CF-40C6-8A3E-116F17201C7F}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{4BDFD19F-93D7-49CE-B554-5C215FDC0136}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{7307CF0F-7173-4FBF-8649-B149916DD322}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{80A5E38C-5F6B-485F-BD97-0B5BE991FAD5}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{917CAAE9-DD47-4025-936E-1414F07DF5B8}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{9544D727-A26F-4D57-AF38-4496088640EA}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{AC4C30BF-7D5F-4EAB-9C2A-454178F079AA}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{BC6F9C26-93EA-4C6D-A4A7-C1FA333B4BBE}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{E975527B-ABE7-40B3-B5C1-385016913E3B}
Clé Présente : [x64] HKLM\SOFTWARE\Classes\Interface\{EFA4B5B1-6C76-4B20-BCDB-D41A93E79053}
Donnée Présente : HKEY_LOCAL_MACHINE\SOFTWARE\Clients\StartMenuInternet\IEXPLORE.EXE\shell\open\command [(Default)] - C:\Program Files\Internet Explorer\iexplore.exe hxxp://istart.webssearches.com/?type=sc&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX
Donnée Présente : HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~1.DLL
Donnée Présente : [x64] HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows [AppInit_DLLs] - C:\PROGRA~2\SupTab\SEARCH~2.DLL
Valeur Présente : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [stv_fr_3]
***** [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17037
Paramètre Présent : HKCU\Software\Microsoft\Internet Explorer\Main [Default_Page_URL] - hxxp://istart.webssearches.com/?type=hp&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX
Paramètre Présent : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL] - hxxp://istart.webssearches.com/web/?type=ds&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX&q={searchTerms}
Paramètre Présent : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL] - hxxp://istart.webssearches.com/?type=hp&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX
Paramètre Présent : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page] - hxxp://istart.webssearches.com/?type=hp&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX
Paramètre Présent : HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page] - hxxp://istart.webssearches.com/web/?type=ds&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX&q={searchTerms}
Paramètre Présent : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Search_URL] - hxxp://istart.webssearches.com/web/?type=ds&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX&q={searchTerms}
Paramètre Présent : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Search Page] - hxxp://istart.webssearches.com/web/?type=ds&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX&q={searchTerms}
Paramètre Présent : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Default_Page_URL] - hxxp://istart.webssearches.com/?type=hp&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX
Paramètre Présent : [x64] HKLM\SOFTWARE\Microsoft\Internet Explorer\Main [Start Page] - hxxp://istart.webssearches.com/?type=hp&ts=1395332341&from=tugs&uid=HitachiXHTS545050A7E380_TA95113VJVD3ESJVD3ESX
-\\ Mozilla Firefox v28.0 (fr)
[ Fichier : C:\Users\MCK\AppData\Roaming\Mozilla\Firefox\Profiles\lix1fwhh.default\prefs.js ]
-\\ Google Chrome v34.0.1847.131
[ Fichier : C:\Users\MCK\AppData\Local\Google\Chrome\User Data\Default\preferences ]
Trouvée [Extension] : flpcjncodpafbgdpnkljologafpionhb
Trouvée [Extension] : ldikpdnngdmeceeameoaannjilbjppnm
Trouvée [Extension] : pelmeidfhdlhlbjimpabfcbnnojbboma
Trouvée [Extension] : pflphaooapbgpeakohlggbpidpppgdff
*************************
AdwCleaner[R0].txt - [3932 octets] - [13/09/2013 22:57:09]
AdwCleaner[R1].txt - [4441 octets] - [14/09/2013 15:01:42]
AdwCleaner[R2].txt - [4428 octets] - [14/09/2013 15:17:33]
AdwCleaner[R3].txt - [4398 octets] - [15/09/2013 12:19:43]
AdwCleaner[R4].txt - [22117 octets] - [20/03/2014 19:00:24]
AdwCleaner[R5].txt - [8315 octets] - [05/05/2014 17:32:51]
AdwCleaner[S0].txt - [2241 octets] - [13/09/2013 22:57:50]
AdwCleaner[S1].txt - [2437 octets] - [14/09/2013 15:03:01]
AdwCleaner[S2].txt - [2551 octets] - [15/09/2013 12:20:15]
AdwCleaner[S3].txt - [20144 octets] - [20/03/2014 19:02:46]
########## EOF - C:\AdwCleaner\AdwCleaner[R5].txt - [8616 octets] ########## -
Contributeur sécuritéBien
Tu avais bien une infection usb (n'est ce pas Scarpa??!!)
"Supprimé! E:\System Volume Information.lnk "
Tu as dû installer des logiciels potentiellement indésirables
Pour éviter ce genre de problème :
- Ne télécharge aucun programme proposé dans des publicités ou sur des sites suspects. A noter que certains sites connus comme O1net, Softronic, Tuto4PC, etc modifient parfois les programmes proposés au téléchargement pour y ajouter des logiciels publicitaires ==> Préfère toujours le téléchargement directement sur le site de l'éditeur.
- Au cours de l'installation d'un programme gratuit, lis bien attentivement et décoche tous les programmes additionnels qui sont proposés, en particulier les barres d'outils.
Pour ton information lis ces dossier sur les Programmes Potentiellement Indésirables et Les Barres d'Outils ce n'est pas obligatoires
* Télécharge cet outil simple d'utilisation
http://general-changelog-team.fr/fr/downloads/viewdownload/20-outils-de-xplode/2-adwcleaner (de Xplode) sur ton bureau.
* Si problème avec le 1er lien prends le ici https://www.commentcamarche.net/telecharger/securite/2759-adwcleaner/
* Lance le (Sous vista/seven/8 clic droit dessus,et sur exécuter en tant qu'administrateur)si tu es sous xp double cliques dessus
* Cliques sur scanner
* Poste le rapport de recherche C:\Adwcleaner[R]
* Note le rapport de recherche est également sauvegardé sous C:\Adwcleaner[R1]
-
second rapport:
############################## | UsbFix V 7.169 | [Suppression]
Utilisateur: MCK (Administrateur)
Mis à jour le 31/03/2014 par El Desaparecido - Team SosVirus
Lancé à 16:53:21 | 05/05/2014
Site Web : http://www.usbfix.net/
Changelog : http://www.usbfix.net/maj/
Support : http://www.sosvirus.net/forum-virus-securite.html
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : http://www.usbfix.net/contact/
PC: Type2 - Board Vendor Name1 (VA70_HC)
CPU: Intel(R) Core(TM) i3-2328M CPU @ 2.20GHz
RAM -> [Total : 3912 Mo| Free : 2098 Mo]
Bios: Insyde Corp.
Boot: Normal boot
OS: Microsoft Windows 8.1 (6.3.9600 64-Bit)
WB: Windows Internet Explorer : 11.0.9600.17105
WB: Google Chrome : 34.0.1847.131
WB: Mozilla Firefox : 28.0
SC: Security Center [Enabled]
WU: Windows Update [Enabled]
AV: Avira Desktop [Enabled | Updated]
AV: Windows Defender [(!) Disabled | Updated]
AS: Avira Desktop [Enabled | Updated]
AS: Windows Defender [(!) Disabled | Updated]
FW: Windows FireWall [Enabled]
C:\ (%systemdrive%) -> Disque fixe # 445 Go (394 Go libre(s) - 89%) [Acer] # NTFS
D:\ -> Disque amovible # 15 Go (15 Go libre(s) - 99%) [] # FAT32
E:\ -> Disque amovible # 4 Go (4 Go libre(s) - 98%) [HP V210W] # FAT32
################## | Processus Actif |
C:\WINDOWS\system32\wininit.exe (ID: 564 |ParentID: 488)
C:\WINDOWS\system32\lsass.exe (ID: 640 |ParentID: 564)
C:\WINDOWS\system32\winlogon.exe (ID: 684 |ParentID: 572)
C:\WINDOWS\system32\svchost.exe (ID: 796 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 840 |ParentID: 632)
C:\WINDOWS\system32\dwm.exe (ID: 924 |ParentID: 684)
C:\WINDOWS\System32\svchost.exe (ID: 960 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 988 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 1016 |ParentID: 632)
C:\WINDOWS\System32\svchost.exe (ID: 376 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 764 |ParentID: 632)
C:\WINDOWS\System32\spoolsv.exe (ID: 1156 |ParentID: 632)
C:\Program Files (x86)\Avira\AntiVir Desktop\sched.exe (ID: 1264 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 1280 |ParentID: 632)
C:\Program Files (x86)\Avira\AntiVir Desktop\avguard.exe (ID: 1400 |ParentID: 632)
C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe (ID: 1452 |ParentID: 632)
C:\WINDOWS\system32\taskhostex.exe (ID: 1480 |ParentID: 988)
C:\WINDOWS\system32\taskeng.exe (ID: 1620 |ParentID: 988)
C:\Program Files (x86)\BlockAndSurf-soft\BlockAndSurf_wd.exe (ID: 1648 |ParentID: 1620)
C:\WINDOWS\Explorer.EXE (ID: 1720 |ParentID: 1712)
C:\Program Files (x86)\Bluetooth Suite\adminservice.exe (ID: 1792 |ParentID: 632)
C:\Program Files\Bonjour\mDNSResponder.exe (ID: 1920 |ParentID: 632)
C:\Program Files (x86)\Acer\Acer Cloud\CCDMonitorService.exe (ID: 1936 |ParentID: 632)
C:\Program Files (x86)\Launch Manager\dsiwmis.exe (ID: 2032 |ParentID: 632)
C:\WINDOWS\system32\dashost.exe (ID: 1248 |ParentID: 376)
C:\Program Files (x86)\Launch Manager\LMutilps32.exe (ID: 1548 |ParentID: 2032)
C:\Program Files\Intel\iCLS Client\HeciServer.exe (ID: 1552 |ParentID: 632)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe (ID: 1788 |ParentID: 632)
C:\Windows\RfBtnSvc64.exe (ID: 1440 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 1888 |ParentID: 632)
C:\Program Files (x86)\Launch Manager\LManager.exe (ID: 2096 |ParentID: 2020)
C:\WINDOWS\system32\wbem\wmiprvse.exe (ID: 2868 |ParentID: 796)
C:\WINDOWS\system32\wbem\unsecapp.exe (ID: 2900 |ParentID: 796)
C:\Program Files (x86)\Launch Manager\MMDx64Fx.exe (ID: 2968 |ParentID: 2096)
C:\WINDOWS\system32\igfxext.exe (ID: 2992 |ParentID: 796)
C:\Program Files (x86)\Avira\AntiVir Desktop\avshadow.exe (ID: 2156 |ParentID: 1400)
C:\Program Files\Acer\Acer Power Management\ePowerTray.exe (ID: 1096 |ParentID: 988)
C:\WINDOWS\system32\wbem\wmiprvse.exe (ID: 920 |ParentID: 796)
C:\WINDOWS\system32\igfxsrvc.exe (ID: 1676 |ParentID: 796)
C:\WINDOWS\system32\wbem\unsecapp.exe (ID: 2336 |ParentID: 796)
C:\WINDOWS\system32\SearchIndexer.exe (ID: 2072 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 2740 |ParentID: 632)
C:\Program Files\Acer\Acer Power Management\ePowerSvc.exe (ID: 3128 |ParentID: 632)
C:\WINDOWS\System32\svchost.exe (ID: 3596 |ParentID: 632)
C:\Program Files\Apoint2K\Apoint.exe (ID: 3640 |ParentID: 1720)
C:\Program Files\Apoint2K\ApMsgFwd.exe (ID: 3916 |ParentID: 3640)
C:\Program Files\Apoint2K\Apntex.exe (ID: 3956 |ParentID: 3948)
C:\Program Files\Apoint2K\HidFind.exe (ID: 3964 |ParentID: 3640)
C:\WINDOWS\system32\conhost.exe (ID: 3980 |ParentID: 3956)
C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe (ID: 4000 |ParentID: 1720)
C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe (ID: 2672 |ParentID: 1720)
c:\Program Files (x86)\Bluetooth Suite\BtTray.exe (ID: 3572 |ParentID: 3952)
c:\Program Files (x86)\Bluetooth Suite\BtvStack.exe (ID: 4020 |ParentID: 3952)
C:\Windows\System32\igfxtray.exe (ID: 4088 |ParentID: 1720)
C:\Windows\System32\hkcmd.exe (ID: 4132 |ParentID: 1720)
C:\Windows\System32\igfxpers.exe (ID: 4212 |ParentID: 1720)
C:\Windows\System32\wscript.exe (ID: 4272 |ParentID: 1720)
C:\Program Files (x86)\NTI\Acer Backup Manager\BackupManagerTray.exe (ID: 4384 |ParentID: 4296)
C:\Dolby PCEE4\pcee4.exe (ID: 4392 |ParentID: 4296)
C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe (ID: 4440 |ParentID: 4296)
C:\Program Files (x86)\iTunes\iTunesHelper.exe (ID: 4476 |ParentID: 4296)
C:\Program Files\iPod\bin\iPodService.exe (ID: 4668 |ParentID: 632)
C:\WINDOWS\system32\DllHost.exe (ID: 4676 |ParentID: 796)
C:\Program Files (x86)\CyberLink\MediaEspresso\DeviceDetector\DeviceDetector.exe (ID: 5004 |ParentID: 988)
C:\Program Files\Acer\Acer Instant Service\InstantUpdate\iuEmailOutlookAgent.exe (ID: 2480 |ParentID: 988)
C:\Program Files\Acer\Acer Instant Service\InstantUpdate\iuBrowserIEAgent.exe (ID: 2540 |ParentID: 988)
C:\Program Files (x86)\Realtek\Realtek PCIE Card Reader\RIconMan.exe (ID: 4116 |ParentID: 632)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe (ID: 2052 |ParentID: 632)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe (ID: 2580 |ParentID: 632)
C:\Program Files\Windows Media Player\wmpnetwk.exe (ID: 3752 |ParentID: 632)
C:\Program Files\EgisTec IPS\PMMUpdate.exe (ID: 4180 |ParentID: 988)
C:\Program Files\EgisTec IPS\EgisUpdate.exe (ID: 5028 |ParentID: 2920)
C:\Windows\System32\WUDFHost.exe (ID: 2748 |ParentID: 376)
C:\WINDOWS\system32\DllHost.exe (ID: 5792 |ParentID: 796)
C:\Program Files\WindowsApps\Microsoft.Reader_6.3.9654.17044_x64__8wekyb3d8bbwe\glcnd.exe (ID: 5868 |ParentID: 796)
C:\Windows\System32\RuntimeBroker.exe (ID: 5896 |ParentID: 796)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 2840 |ParentID: 2180)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 6028 |ParentID: 2840)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5332 |ParentID: 2840)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 3672 |ParentID: 2840)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5696 |ParentID: 2840)
C:\WINDOWS\system32\SearchProtocolHost.exe (ID: 6572 |ParentID: 2072)
C:\WINDOWS\system32\SearchFilterHost.exe (ID: 6500 |ParentID: 2072)
################## | Recherche générique |
Supprimé! C:\Users\MCK\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\SURVIVAL.vbe
Supprimé! C:\Users\MCK\AppData\Local\Temp\SURVIVAL.vbe
Supprimé! C:\Users\MCK\AppData\Local\Temp\update.exe
Supprimé! D:\SURVIVAL.vbe
Supprimé! E:\SURVIVAL.vbe
Supprimé! D:\RunSanDiskSecureAccess_Win.lnk
Supprimé! D:\SanDiskSecureAccess.lnk
Supprimé! D:\System Volume Information.lnk
Supprimé! E:\System Volume Information.lnk
Supprimé! C:\Users\MCK\AppData\Local\nsaE775.tmp
(!) Fichiers temporaires supprimés.
################## | Registre |
Supprimé! HKU\S-1-5-21-3657927085-253056518-1979310310-1001\Software\Microsoft\Windows\CurrentVersion\Run|SURVIVAL
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKLM\..\Run : [BakupManagerTray] "C:\Program Files (x86)\NTI\Acer Backup Manager\BackupManagerTray.exe" -k -h
04 - HKLM\..\Run : [Dolby Home Theater v4] "C:\Dolby PCEE4\pcee4.exe" -autostart
04 - HKLM\..\Run : [APSDaemon] "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [Athan] C:\Program Files (x86)\Athan\Athan.exe
04 - HKLM\..\Run : [iTunesHelper] "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\..\Run : [stv_fr_3] "C:\Program Files (x86)\stv_fr_3\stv_fr_3.exe"
04 - HKLM\..\RunOnce : []
04 - [x64] HKLM\..\Run : [Apoint] C:\Program Files\Apoint2K\Apoint.exe
04 - [x64] HKLM\..\Run : [RtHDVCpl] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - [x64] HKLM\..\Run : [RtHDVBg_Dolby] C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe /FORPCEE4
04 - [x64] HKLM\..\Run : [BtPreLoad] "C:\Program Files (x86)\Bluetooth Suite\BtPreLoad.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] C:\WINDOWS\system32\igfxtray.exe
04 - [x64] HKLM\..\Run : [HotKeysCmds] C:\WINDOWS\system32\hkcmd.exe
04 - [x64] HKLM\..\Run : [Persistence] C:\WINDOWS\system32\igfxpers.exe
################## | Listing |
[21/02/2014 - 23:26:21 | SHD] - C:\$Recycle.Bin
[20/03/2014 - 19:11:20 | D] - C:\AdwCleaner
[18/06/2013 - 14:18:29 | N | 0 Ko] - C:\BOOTNXT
[22/08/2013 - 16:45:52 | SHD] - C:\Documents and Settings
[27/08/2012 - 01:29:56 | D] - C:\Dolby PCEE4
[05/05/2014 - 10:35:10 | ASH | 3204932 Ko] - C:\hiberfil.sys
[02/08/2012 - 13:26:45 | D] - C:\Intel
[26/12/2012 - 19:55:06 | D] - C:\OEM
[05/05/2014 - 10:35:13 | ASH | 720896 Ko] - C:\pagefile.sys
[22/08/2013 - 17:22:35 | D] - C:\PerfLogs
[08/03/2014 - 20:32:14 | D] - C:\Program Files
[03/04/2014 - 17:33:05 | D] - C:\Program Files (x86)
[20/03/2014 - 19:02:47 | HD] - C:\ProgramData
[26/11/2013 - 20:14:13 | SHD] - C:\Recovery
[27/08/2012 - 10:16:16 | D] - C:\sources
[05/05/2014 - 10:35:13 | ASH | 262144 Ko] - C:\swapfile.sys
[05/05/2014 - 13:39:08 | SHD] - C:\System Volume Information
[10/03/2013 - 19:17:29 | D] - C:\Temp
[05/05/2014 - 16:24:42 | D] - C:\UsbFix
[05/05/2014 - 16:54:36 | A | 10 Ko | 84217BC8622B4B721159B0D48857F89B] - C:\UsbFix [Clean 2] ISMAËL.txt
[05/05/2014 - 16:33:52 | N | 10 Ko | 6BDFB389389060C1CB8B05393C7B0B5C] - C:\UsbFix [Scan 1] ISMAËL.txt
[26/11/2013 - 20:27:48 | D] - C:\Users
[23/04/2014 - 22:00:55 | D] - C:\Windows
[22/03/2014 - 20:38:25 | D] - C:\_OTL
[27/11/2012 - 15:43:00 | D] - D:\SanDiskSecureAccess
[15/02/2012 - 00:39:36 | N | 29986 Ko | 53AF21EEB4894CA7C84A5A65E50D7A49] - D:\RunSanDiskSecureAccess_Win.exe
[05/05/2014 - 13:43:00 | SHD] - D:\System Volume Information
[05/05/2014 - 13:31:58 | SHD] - E:\System Volume Information
################## | Vaccin |
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
E:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | http://www.usbfix.net/ - http://www.sosvirus.net | -
Voici le rapport
############################## | UsbFix V 7.169 | [Recherche]
Utilisateur: MCK (Administrateur)
Mis à jour le 31/03/2014 par El Desaparecido - Team SosVirus
Lancé à 16:26:56 | 05/05/2014
Site Web : http://www.usbfix.net/
Changelog : http://www.usbfix.net/maj/
Support : http://www.sosvirus.net/forum-virus-securite.html
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : http://www.usbfix.net/contact/
PC: Type2 - Board Vendor Name1 (VA70_HC)
CPU: Intel(R) Core(TM) i3-2328M CPU @ 2.20GHz
RAM -> [Total : 3912 Mo| Free : 1957 Mo]
Bios: Insyde Corp.
Boot: Normal boot
OS: Microsoft Windows 8.1 (6.3.9600 64-Bit)
WB: Windows Internet Explorer : 11.0.9600.17105
WB: Google Chrome : 34.0.1847.131
WB: Mozilla Firefox : 28.0
SC: Security Center [Enabled]
WU: Windows Update [Enabled]
AV: Avira Desktop [Enabled | Updated]
AV: Windows Defender [(!) Disabled | Updated]
AS: Avira Desktop [Enabled | Updated]
AS: Windows Defender [(!) Disabled | Updated]
FW: Windows FireWall [Enabled]
C:\ (%systemdrive%) -> Disque fixe # 445 Go (394 Go libre(s) - 89%) [Acer] # NTFS
D:\ -> Disque amovible # 15 Go (15 Go libre(s) - 99%) [] # FAT32
E:\ -> Disque amovible # 4 Go (4 Go libre(s) - 98%) [HP V210W] # FAT32
################## | Processus Actif |
C:\WINDOWS\system32\wininit.exe (ID: 564 |ParentID: 488)
C:\WINDOWS\system32\lsass.exe (ID: 640 |ParentID: 564)
C:\WINDOWS\system32\winlogon.exe (ID: 684 |ParentID: 572)
C:\WINDOWS\system32\svchost.exe (ID: 796 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 840 |ParentID: 632)
C:\WINDOWS\system32\dwm.exe (ID: 924 |ParentID: 684)
C:\WINDOWS\System32\svchost.exe (ID: 960 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 988 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 1016 |ParentID: 632)
C:\WINDOWS\System32\svchost.exe (ID: 376 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 764 |ParentID: 632)
C:\WINDOWS\System32\spoolsv.exe (ID: 1156 |ParentID: 632)
C:\Program Files (x86)\Avira\AntiVir Desktop\sched.exe (ID: 1264 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 1280 |ParentID: 632)
C:\Program Files (x86)\Avira\AntiVir Desktop\avguard.exe (ID: 1400 |ParentID: 632)
C:\Program Files (x86)\Common Files\Apple\Mobile Device Support\AppleMobileDeviceService.exe (ID: 1452 |ParentID: 632)
C:\WINDOWS\system32\taskhostex.exe (ID: 1480 |ParentID: 988)
C:\WINDOWS\system32\taskeng.exe (ID: 1620 |ParentID: 988)
C:\Program Files (x86)\BlockAndSurf-soft\BlockAndSurf_wd.exe (ID: 1648 |ParentID: 1620)
C:\WINDOWS\Explorer.EXE (ID: 1720 |ParentID: 1712)
C:\Program Files (x86)\Bluetooth Suite\adminservice.exe (ID: 1792 |ParentID: 632)
C:\Program Files\Bonjour\mDNSResponder.exe (ID: 1920 |ParentID: 632)
C:\Program Files (x86)\Acer\Acer Cloud\CCDMonitorService.exe (ID: 1936 |ParentID: 632)
C:\Program Files (x86)\Launch Manager\dsiwmis.exe (ID: 2032 |ParentID: 632)
C:\WINDOWS\system32\dashost.exe (ID: 1248 |ParentID: 376)
C:\Program Files (x86)\Launch Manager\LMutilps32.exe (ID: 1548 |ParentID: 2032)
C:\Program Files\Intel\iCLS Client\HeciServer.exe (ID: 1552 |ParentID: 632)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe (ID: 1788 |ParentID: 632)
C:\Windows\RfBtnSvc64.exe (ID: 1440 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 1888 |ParentID: 632)
C:\Program Files (x86)\Launch Manager\LManager.exe (ID: 2096 |ParentID: 2020)
C:\WINDOWS\system32\wbem\wmiprvse.exe (ID: 2868 |ParentID: 796)
C:\WINDOWS\system32\wbem\unsecapp.exe (ID: 2900 |ParentID: 796)
C:\Program Files (x86)\Launch Manager\MMDx64Fx.exe (ID: 2968 |ParentID: 2096)
C:\WINDOWS\system32\igfxext.exe (ID: 2992 |ParentID: 796)
C:\Program Files (x86)\Avira\AntiVir Desktop\avshadow.exe (ID: 2156 |ParentID: 1400)
C:\Program Files\Acer\Acer Power Management\ePowerTray.exe (ID: 1096 |ParentID: 988)
C:\WINDOWS\system32\wbem\wmiprvse.exe (ID: 920 |ParentID: 796)
C:\WINDOWS\system32\igfxsrvc.exe (ID: 1676 |ParentID: 796)
C:\WINDOWS\system32\wbem\unsecapp.exe (ID: 2336 |ParentID: 796)
C:\WINDOWS\system32\SearchIndexer.exe (ID: 2072 |ParentID: 632)
C:\WINDOWS\system32\svchost.exe (ID: 2740 |ParentID: 632)
C:\Program Files\Acer\Acer Power Management\ePowerSvc.exe (ID: 3128 |ParentID: 632)
C:\WINDOWS\System32\svchost.exe (ID: 3596 |ParentID: 632)
C:\Program Files\Apoint2K\Apoint.exe (ID: 3640 |ParentID: 1720)
C:\Program Files\Apoint2K\ApMsgFwd.exe (ID: 3916 |ParentID: 3640)
C:\Program Files\Apoint2K\Apntex.exe (ID: 3956 |ParentID: 3948)
C:\Program Files\Apoint2K\HidFind.exe (ID: 3964 |ParentID: 3640)
C:\WINDOWS\system32\conhost.exe (ID: 3980 |ParentID: 3956)
C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe (ID: 4000 |ParentID: 1720)
C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe (ID: 2672 |ParentID: 1720)
c:\Program Files (x86)\Bluetooth Suite\BtTray.exe (ID: 3572 |ParentID: 3952)
c:\Program Files (x86)\Bluetooth Suite\BtvStack.exe (ID: 4020 |ParentID: 3952)
C:\Windows\System32\igfxtray.exe (ID: 4088 |ParentID: 1720)
C:\Windows\System32\hkcmd.exe (ID: 4132 |ParentID: 1720)
C:\Windows\System32\igfxpers.exe (ID: 4212 |ParentID: 1720)
C:\Windows\System32\wscript.exe (ID: 4272 |ParentID: 1720)
C:\Program Files (x86)\NTI\Acer Backup Manager\BackupManagerTray.exe (ID: 4384 |ParentID: 4296)
C:\Dolby PCEE4\pcee4.exe (ID: 4392 |ParentID: 4296)
C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe (ID: 4440 |ParentID: 4296)
C:\Program Files (x86)\iTunes\iTunesHelper.exe (ID: 4476 |ParentID: 4296)
C:\Program Files\iPod\bin\iPodService.exe (ID: 4668 |ParentID: 632)
C:\WINDOWS\system32\DllHost.exe (ID: 4676 |ParentID: 796)
C:\Program Files (x86)\CyberLink\MediaEspresso\DeviceDetector\DeviceDetector.exe (ID: 5004 |ParentID: 988)
C:\Program Files\Acer\Acer Instant Service\InstantUpdate\iuEmailOutlookAgent.exe (ID: 2480 |ParentID: 988)
C:\Program Files\Acer\Acer Instant Service\InstantUpdate\iuBrowserIEAgent.exe (ID: 2540 |ParentID: 988)
C:\Program Files (x86)\Realtek\Realtek PCIE Card Reader\RIconMan.exe (ID: 4116 |ParentID: 632)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe (ID: 2052 |ParentID: 632)
C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\UNS\UNS.exe (ID: 2580 |ParentID: 632)
C:\Program Files\Windows Media Player\wmpnetwk.exe (ID: 3752 |ParentID: 632)
C:\Program Files\EgisTec IPS\PMMUpdate.exe (ID: 4180 |ParentID: 988)
C:\Program Files\EgisTec IPS\EgisUpdate.exe (ID: 5028 |ParentID: 2920)
C:\Windows\System32\WUDFHost.exe (ID: 2748 |ParentID: 376)
C:\WINDOWS\system32\DllHost.exe (ID: 5792 |ParentID: 796)
C:\Program Files\WindowsApps\Microsoft.Reader_6.3.9654.17044_x64__8wekyb3d8bbwe\glcnd.exe (ID: 5868 |ParentID: 796)
C:\Windows\System32\RuntimeBroker.exe (ID: 5896 |ParentID: 796)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 2840 |ParentID: 2180)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 6028 |ParentID: 2840)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5332 |ParentID: 2840)
C:\Program Files (x86)\Mozilla Firefox\firefox.exe (ID: 260 |ParentID: 1720)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 3672 |ParentID: 2840)
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe (ID: 5696 |ParentID: 2840)
C:\WINDOWS\system32\SearchProtocolHost.exe (ID: 3560 |ParentID: 2072)
C:\WINDOWS\system32\SearchFilterHost.exe (ID: 4724 |ParentID: 2072)
################## | Regedit Run |
F2 - HKLM\..\Winlogon : [Shell] explorer.exe
F2 - [x64] HKLM\..\Winlogon : [Shell] explorer.exe
F2 - HKLM\..\Winlogon : [Userinit] userinit.exe
F2 - [x64] HKLM\..\Winlogon : [Userinit] C:\Windows\system32\userinit.exe,
04 - HKCU\..\Run : [SURVIVAL] wscript.exe //B "C:\Users\MCK\AppData\Local\Temp\SURVIVAL.vbe"
04 - HKLM\..\Run : [BakupManagerTray] "C:\Program Files (x86)\NTI\Acer Backup Manager\BackupManagerTray.exe" -k -h
04 - HKLM\..\Run : [Dolby Home Theater v4] "C:\Dolby PCEE4\pcee4.exe" -autostart
04 - HKLM\..\Run : [APSDaemon] "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\..\Run : [avgnt] "C:\Program Files (x86)\Avira\AntiVir Desktop\avgnt.exe" /min
04 - HKLM\..\Run : [Athan] C:\Program Files (x86)\Athan\Athan.exe
04 - HKLM\..\Run : [iTunesHelper] "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\..\Run : [stv_fr_3] "C:\Program Files (x86)\stv_fr_3\stv_fr_3.exe"
04 - HKLM\..\RunOnce : []
04 - [x64] HKLM\..\Run : [Apoint] C:\Program Files\Apoint2K\Apoint.exe
04 - [x64] HKLM\..\Run : [RtHDVCpl] C:\Program Files\Realtek\Audio\HDA\RAVCpl64.exe -s
04 - [x64] HKLM\..\Run : [RtHDVBg_Dolby] C:\Program Files\Realtek\Audio\HDA\RAVBg64.exe /FORPCEE4
04 - [x64] HKLM\..\Run : [BtPreLoad] "C:\Program Files (x86)\Bluetooth Suite\BtPreLoad.exe"
04 - [x64] HKLM\..\Run : [IgfxTray] C:\WINDOWS\system32\igfxtray.exe
04 - [x64] HKLM\..\Run : [HotKeysCmds] C:\WINDOWS\system32\hkcmd.exe
04 - [x64] HKLM\..\Run : [Persistence] C:\WINDOWS\system32\igfxpers.exe
04 - HKU\S-1-5-21-3657927085-253056518-1979310310-1001\..\Run : [SURVIVAL] wscript.exe //B "C:\Users\MCK\AppData\Local\Temp\SURVIVAL.vbe"
################## | Recherche générique |
Présent! C:\Users\MCK\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\SURVIVAL.vbe
Présent! C:\Users\MCK\AppData\Local\Temp\SURVIVAL.vbe
Présent! C:\Users\MCK\AppData\Local\Temp\update.exe
Présent! D:\SURVIVAL.vbe
Présent! E:\SURVIVAL.vbe
Présent! D:\RunSanDiskSecureAccess_Win.lnk
Présent! D:\SanDiskSecureAccess.lnk
Présent! D:\System Volume Information.lnk
Présent! E:\System Volume Information.lnk
Présent! C:\Users\MCK\AppData\Local\nsaE775.tmp
Présent! C:\_OTL\MovedFiles\03222014_193825\C_Program Files (x86)\stv_fr_3\predm.exe
################## | Registre |
Présent! HKU\S-1-5-21-3657927085-253056518-1979310310-1001\Software\Microsoft\Windows\CurrentVersion\Run|SURVIVAL
Présent! HKCU\Software\Microsoft\Windows\CurrentVersion\Run|SURVIVAL
################## | E.O.F | http://www.usbfix.net/ - http://www.sosvirus.net | -
Bonjour.
Il fait partie des dossiers système , ne pas y toucher, de toutes façons si vous arrivez
à le supprimer (quelle galère) , il sera reconstruit, et et n y' a aucune infection la dedans, contentez vous de supprimer les points de restauration. -
Contributeur sécuritéHello
tout les autres fichiers présents sur la clé sont devenus des raccourcis...
Sans doute infection usb
###########| Canned Recherche
# Télécharge UsbFix par El Desaparecido sur ton Bureau.
# Si ton antivirus affiche une alerte, ignore-la et désactive l'antivirus temporairement.
# Branche toutes tes sources de données externes à ton PC (clé USB, disque dur externe, etc...) sans les ouvrir.
# Double clique sur UsbFix.exe.
# Clique sur Recherche.

# Laisse travailler l'outil.
# À la fin du scan, un rapport va s'afficher, poste-le dans ta prochaine réponse sur le forum.
# Le rapport est aussi sauvegardé à la racine du disque système ( C:\UsbFix [Scan ?] Nom de l'ordinateur.txt ).
( CTRL+A pour sélectionner, CTRL+C pour copier et CTRL+V pour coller )
# Tutoriel (aide) en images
Si problème il y a il existe toujours une solution
~~~~~~ Cs ~~~~~~


