
Problèmes sur pc...
Résolu
Bonjour,
Configuration: Windows Vista / Firefox 28.0
Depuis quelques temps mon pc ne fonctionne plus bien : je clique sur une icone bureau et il
met du temps à l'ouvrir...quand je navigue avec MOZILLA Firefox c'est pareil,long...J'entends
le (les ?) ventilateur qui tourne,tourne,et semble s'emballer ! Quand j'utilise VLC ,ça bloque,le
son est par saccades,l'image se fige...Quand je le démarre,Alertes de sécurités Windows me
signale que Avast n'est pas activé ( l'écusson rouge avec le " X " blanc ") alors qu'en fait il ne
semble pas désactivé...Bref c'est pas la joie !
J'ai passé malwerbytes et CCleaner s'en rien trouver !
Pourriez-vous m'indiquer un moyen de remédier à cet état ?
Cordialement,William17
Revenir à l'édition
57 réponses
Résumé de la discussion
Le problème central concerne un PC sous Windows Vista utilisant Firefox 28.0 qui devient lent, avec un ventilateur qui tourne rapidement et des saccades audio et vidéo lors de l’utilisation de VLC, Avast semblant défaillant. Des analyses de crash indiquent que le pilote aswndis2.sys lié à Avast est la cause probable des plantages et des ralentissements, ce qui justifie la mise à jour de ce pilote ou son remplacement temporaire. Des conseils pratiques évoqués incluent la désinstallation de logiciels inutiles, le nettoyage des démarrages et des fichiers temporaires, puis l’activation des mises à jour Windows pour limiter les ralentissements et les conflits logiciels.
-
Contributeurbonne journée

-
Buckhulk,Lilidurhone,
je vous remercie infiniment pour votre aide et votre patience envers le néophyte que je suis !
Je vais suivre tes conseil Buckhulk et tacher d'être plus vigilant quand aux sites et
aux téléchargements...
Merci encore !
William17 -
Contributeurpour moi plus aucunes infections ......
C'est un canned, (discours déjà prêt) si il y a des liens qui ne fonctionnent pas il suffit de me le signaler .fin de désinfection
ensuite Quelques conseils
Pour terminer :
Les programmes que nous avons utilisés ne doivent pas être conservés.
Beaucoup d'entre eux peuvent être dangereux et entrainer des dommages irréversibles sur ton système s'ils sont utilisés sans l'aide d'une personne qualifiée, de plus, fréquemment modifiés et mis à jour par leurs auteurs ils deviennent très rapidement obsolètes, en plus d'encombrer inutilement ton bureau.
1/ Désinstallation des outils :
Delfix
Delfix à changé et est devenu plus performant !
1 - Télécharges DelFix sur votre bureau ICI (grosse flèche verte)
2 - Vous pouvez cocher la case "réactiver l'UAC s'il a été désactivé !
la case "suprimer les outils de désinfection est cochée par défaut !
3 - vous pouvez cocher la case "éffectuer une sauvegarde du registre ! (au cas ou il y est un pbl )
4 - vous pouvez cocher la case "purger la restauration système" tous les anciens points seront supprimés et un nouveau "sain" sera créer !
5 - enfin cliquez sur : exécuter
ps : Pour usage simple si rien n'est indiqué le passer comme il est programmé !
Puis :
2/Télécharge et installe
Ccleaner
CCleaner (N'installe pas la Yahoo Toolbar) :
1 - Avec ce logiciel on va supprimer les fichiers temporaires et inutiles sur ton PC. Ce n'est pas un logiciel qui supprime les infections
2- Lance-le. Va dans Options puis Avancé et décoche la case Effacer uniquement les fichiers etc....
3- Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
4- Lance le nettoyage autant de fois qu'il faut pour que ce soit vide !
tu as aussi beaucoup de programmes au démarrage , (et qui reste actif tout le temps (évidement))
laisse Ccleaner comme il est paramétré , c'est plus léger mais c'est plus sur !!!
pour les désactiver (les programmes au démarrage) , moi j'utilise ccleaner
>> je l'ouvre >> onglet >> outil , puis >>démarrage et je désactive certains programmes
je te conseille de désactiver tout les programmes (surtout ceux que tu ne connais pas !) sinon >> recherche google !
sauf l'antivirus !
(sur les 3 ou 4 moteurs de recherche présent ! si..!)
(les programmes seront toujours là quand tu en auras besoin mais ne "tourneront" plus continuellement !)
puis à l'onglet Nettoyeur , Analyser , puis Nettoyer, !plusieurs fois , jusqu'a ce qu'il n'y ai plus rien
en suite la fin tu fermes et tu redemarres ton ordinateur pour que tes paramètrages soit pris en compte !
Enfin(si cela n'a pas été fait avec Delfix)
3/ Désactive la restauration système et crée un point de restauration
1 - Dans la barre des tâches de Windows, clique sur Démarrer.
2 - Clique avec le bouton droit de la souris sur Poste de travail puis clique sur Propriétés.
3 - Dans l'onglet Restauration du système, coche "Désactiver la Restauration du système"
4 - Clique sur Appliquer.
5 - Ensuite décoche "Désactiver la restauration du système"
6 - Clique sur appliquer puis ok
Crée un point de restauration en cliquant sur démarrer => tous les programmes => accessoires => outils système => restauration du système => créer un point de restauration => tu mets un nom (par exemple : PR après désinfection) puis tu valides .
OU : Logiciel de Lady >>(très simple d'utilisation) : http://general-changelog-team.fr/fr/outils/51-oneclick-2-restore-point
-------------------------------------------------------------
IMPORTANT
Maintenir ses programmes à jourSécunia
téléchargement :
Sécunia
Une connexion internet active est nécessaire pendant le fonctionnement du logiciel.
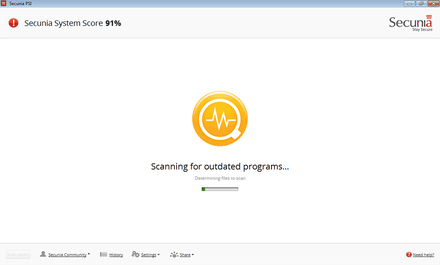
===Secunia PSI scanne votre PC :===
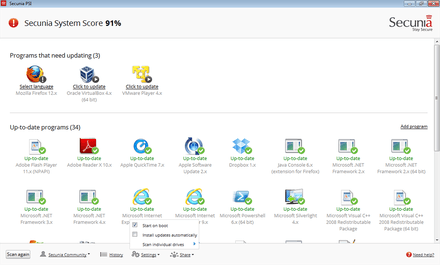
===Plusieurs vieilles versions "dangereuses" à utiliser ont été détectées :===
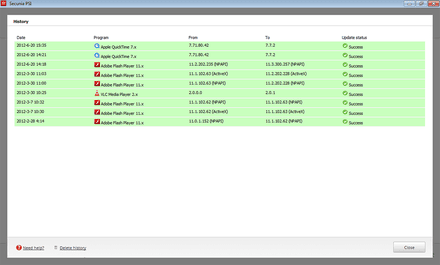
===Historique===
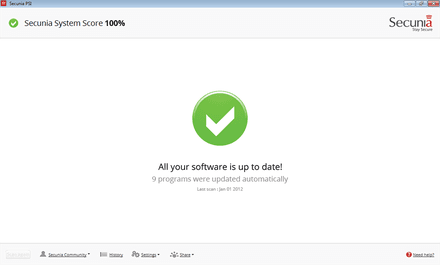
===Résumé :===
Tutoriel et site éditeur
____________________________________________________________
Malwarebytes
Nouvelle version
Toujours gratuite !
Toujours simple d'utilisation
Téléchargement >> Malwarebytes
ou bien mirroir
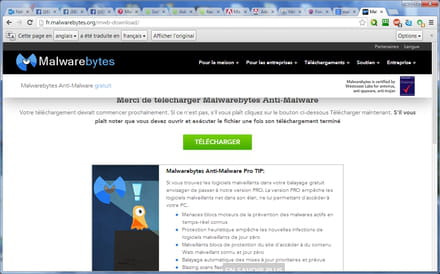
Il faut maintenant ouvrir le fichier , clic droit bien évidement :
Instalation simple, choisir sa langue et se laisser guider ne pas oublier de décocher Activer l'essai gratuit de Malwarebytes Anti-Malware Premium
Au premier démarrage de Malwarebytes Anti-Malware, une popup en bas à droite vous informe que les définitions virales ne sont pas à jour.
- 1 Cliquez dessus
- 2 Puis cliquez sur Examen en haut.
- 3 Le scan se lance et les objets détectés sont énumérés, une fois le scan terminé, la liste des menaces apparaît.
- 4 Choisir mettre en quarantaine puis aller dans l'onglet quarantaine pour tout supprimer
Il est possible que Malwarebytes demande de redémarrer l'ordinateur, acceptez en cliquant sur Yes.
l'onglet Historique permet de retrouver les rapports afin de les poster sur le forum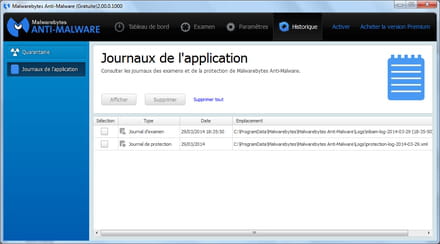
Á la deuxième utilisation (et les suivantes)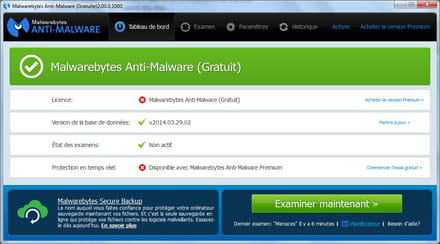
Cliquer sur l'onglet Examen , il faut que soit coché examen menaces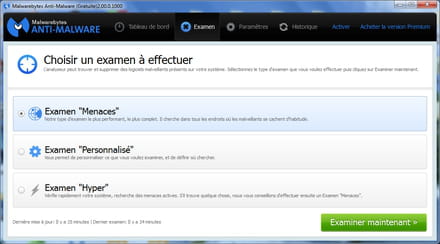
puis examiner maintenant
si rapport demandé , le poster sur le forum
_____________________________________________IMPORTANT AUSSI , savoir utiliser internet :
https://www.malekal.com/sommaireguide-savoir-utiliser-son-pc-et-bonnes-habitudes-sur-internet/
______________________________________________________
4/ Maintenant je te propose un peu de lecture !
1 - Conserve MBAM. Il te servira à scanner les fichiers douteux en complément de l'antivirus et scanne le disque dur régulièrement. Mais n'oublie pas de faire la mise à jour avant de lancer le scan.
2 - Installe l'extension de sécurité adblock plus pour bloquer les publicités : AdBlock_Plus
3 - Extension pour ton navigateur internet : WOT
Voici une extension à télécharger qui te permettra, en faisant tes recherches sur google, de savoir si le site proposé lors de tes recherches est un site de confiance ou un site à éviter car il pourrait infecter ton PC :
Pour Firefox : WOT Firefox
Pour internet explorer: WOT_IE
4 - Ci-dessous un tutoriel pour t'aider à installer WOT:
tuto_WOT
Un lien utile et important : Mettre à jours son PC contre les failles de sécurité.
5 - Tu peux aussi Installer également ce programme qui va bloquer tous les sites qui proposent des adwares :
HOSTS Anti-PUPs/Adware
Voici un tuto : hosts-anti-pupsadware
Si tu souhaites désinstaller HOSTS_Anti-PUPs/Adware, lance le raccourci qui a été créé sur le bureau
Tu peux aussi lancer la commande : %windir%system32HOSTS_Anti-Adware.exe -uninstal en invite de commande
5/ - Tu peux lire ce sujet sur les logiciels recommandés :
logiciels_recommandés
6/- Et celui ci, sur les logiciels gratuits à éviter :
logiciels à éviter
7/- Et ce dossier sur la prévention et protection:
prévention_protection
8/ - Si tu utilise FireFox, vérifie que tes plugin sont à jour :
plugin
9/ Pourquoi les P2P sont nocifs :
Tout savoir sur les P2P , merci Malekal
et http://www.malwareteks.com/articles/MalwareSources.php
10/ - Reconnaitre les PUPS
PUPS
11/ - Enfin les Toolbars c'est pas obligatoire
Toolbars
12/ - La sécurité de son PC c'est quoi ?
La sécurité de son PC
13/ - Ne pas avoir plusieurs anti-virus
https://www.commentcamarche.net/faq/8835-installer-plusieurs-antivirus-pour-augmenter-la-securite
14/ - Pour libérer un peu d'espace sur ton disque
http://www.malekal.com/2011/09/04/comment-liberer-de-lespace-disque/
15/ - Pense à marquer le fil comme résolu !
comme ceci
- Sois plus vigilant(e) sur Internet à l'avenir !
Voilà pour moi c'est terminé.
Si tu as des questions n'hésite pas.
-
Contributeurbon je regarde le diag.
tu dis : .Les programmes ne s'ouvrent pas instantanément et si je re-clique dessus et bien ça " bloque "...
c'est à dire ?
comme la lumière ?
faut le temps quand même surtout si tu télécharge à tire la rigo ....De plus ta machine n'est pas toutes neuves et ton OS commence à dater !!
je regarde le diag et je reviens vers toi
-
Voici le lien: https://www.cjoint.com/?0DuknBA1Eho
Les programmes ne s'ouvrent pas instantanément et si je re-clique dessus et bien ça " bloque "... -
Contributeurok et maintenant ?
refais un ZHPDiag si encore des soucis ...
-
Bonjour Lilidurhone,bonjour Buckhulk,
J'ai enfin réussi à lancer ZHPFix avec le script après avoir désactiver Avavast,mais
j'ai du m'y reprendre à plusieurs reprises car ça bloquait: plus d'action avec la
souris et l'écran laiteux,message ZHPFix ne répond pas ...
Voici le lien:
https://www.cjoint.com/?0DujaOFq8jy -
Contributeur sécuritéWilliam
Désactive avast ;)
-
Voici le lien du rapport RogueKillier https://www.cjoint.com/?0DttiNEDGhz
Jusqu'à présent impossible de lancer ZHPFix,ça bloque: ZHPFix ne répond pas ...
Sinon le script s'est bien collé ,mais quand je clique sur " GO ",c'est là que après quelques secondes tout se bloque et ne répond plus,je dois couper l'alimentation pour réessayer,et c'est la même chose...
c'est la galère ! -
Contributeurbon je ne sais pas trop ce qui a été fait , mai il n'y a plus grand chose !
il faut que tu supprimes tes P2P : µTorrent v2.2.1 =>P2P.µTorrent et que tu passes un coup de :Roguekiller
RogueKiller est un outil (créé par Tigzy) permettant de tuer les processus appartenant à des rogues de manière automatique. Dans la mesure où certaines infections empêchent l'exécution des scans antivirus/antimalware habituels, cet outil est un outil préliminaire à un processus complet de désinfection.
Téléchargement :Roguekiller officiel
Attention, afin d'éviter tout désagrément dû aux anciennes versions de Roguekiller, il est fortement recommandé d'utiliser le lien de téléchargement officiel de Roguekiller
bien choisir sa version :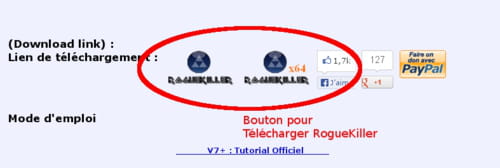
1/ Quitter tous les programmes en cours.
2/ Sous Vista/Seven, clique droit => Éxécuter en tant qu'administrateur
3/ Sinon lancer simplement RogueKiller.exe
Si Roguekiller ne se lance pas, il ne faut pas hésiter à le renommer en Winlogon.
4/ Cliquer sur Scan .
5/ Attendre la fin du scan. A ce stade aucune modification n'a été apportée au système
à la demande relancer Roguekiller et
6/ Cliquer sur le bouton Suppression.
A l'inverse du bouton Scan, ce bouton supprime les infections de type rogue et modifie donc le système.
Le rapport a été généré sur le bureau.
7/ Poster le rapport :(CTRL+A Pour tout sélectionner , CTRL+C pour copier et CTRL+V pour coller)
8/ Tu fais DNS RAZ
Important : Pour quitter l'outil
Il faut passer par le bouton Fichier -> Quitter.
Ce mode est le moyen de fermer l'outil correctement. En effet, si l'on ferme RogueKiller sans avoir utilisé ce mode, le driver créé par l'outil ne sera pas supprimé.
Important : Toute sorte de manipulation avec un logiciel de désinfection peut planter le PC.
Si vous utilisez seul un logiciel, c'est à vos risques et périls
tutoriel officiel
ICI
_________________________________________________
ensuite passe ce script :
ZHPFix
Script
ATTENTION !!! : Script personnalisé pour cette machine uniquement , ne pas reproduire !!/!\ Double Avertissement /!\
ce script est seulement valable pour ce pc, en cours de nettoyage, à ne pas utiliser sur un autre pc,
risque de plantage !
Ce script va cibler certains éléments à supprimer :
* Copie les lignes suivantes (surligner et copier) :
Script ZHPFix
ShortcutFix
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{6EC85FCF-87AD-41D7-AE1F-F116F8AD4848} Clé orpheline => Avanquest FR Toolbar
O3 - Toolbar\WebBrowser: (no name) - [HKCU]{2318C2B1-4965-11D4-9B18-009027A5CD4F} Clé orpheline => Toolbar.Google
O4 - GS\QuickLaunch [william]: µTorrent.lnk . (.BitTorrent, Inc. - µTorrent.) -- C:\Program Files\uTorrent\uTorrent.exe =>P2P.BitTorrent
O4 - HKCU\..\Run: [swg] . (.Google Inc. - GoogleToolbarNotifier.) -- C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe =>Toolbar.Google
O4 - HKUS\S-1-5-21-3275548267-3317795452-2166809551-1000\..\Run: [swg] . (.Google Inc. - GoogleToolbarNotifier.) -- C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe =>Toolbar.Google
[MD5.00000000000000000000000000000000] [APT] [{03787E50-E812-4D86-B4A7-BD08EB29519D}] (...) -- C:\Users\william\AppData\Local\Temp\19725\INSTALL.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{071209A5-9F2A-47B2-842F-CB351A1B5A7D}] (...) -- C:\Users\william\Desktop\Favorites\agsetup.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{22159ACD-8528-4E4B-818C-C34FB82E5F08}] (...) -- C:\Users\william\Downloads\eMule0.49b-Installer1.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{4CF39A9C-DEDE-44CA-B19D-710F6674DAF9}] (...) -- C:\Program Files\HP\Photosmart Essential\HP_IZE.exe (.not file.) [0] => Hewlett-Packard, Co. - HP Photosmart Essential
[MD5.00000000000000000000000000000000] [APT] [{4DDC8061-1CDB-4B85-AE4F-CB03A7B33513}] (...) -- C:\Windows\system32\ezMDUninstall.exe (.not file.) [0] => EasyBits Magic Desktop
[MD5.00000000000000000000000000000000] [APT] [{4F308A1D-9CE3-4215-8CB1-F98856730F00}] (...) -- C:\Downloads\quicktimeinstaller.exe (.not file.) [0] => Apple Inc - QuickTime
[MD5.00000000000000000000000000000000] [APT] [{5262CDDE-0ABA-4842-88D3-E5EA2EC5B327}] (...) -- C:\Users\william\AppData\Local\Temp\83668\INSTALL.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{5494425F-0FB7-4600-8FC4-5D62618428A0}] (...) -- C:\Users\william\Downloads\Windows_Movie_Maker_2.0.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{57F3F493-2034-49AF-9EE3-42AEFC771AC7}] (...) -- C:\Users\william\AppData\Local\Temp\95561\INSTALL.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{7E6C4B1C-5EC9-42C5-B23F-228309F1956C}] (...) -- C:\Users\william\Downloads\bszipins.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{7ECA6E8B-0E81-4A64-842D-A004502ACD29}] (...) -- C:\Program Files\SOFTON~1\UNWISE.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{81D9AC9C-691F-4BC2-B000-70113E0D03B5}] (...) -- C:\Users\william\Downloads\eMule0.50a-Installer(1).exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{90F4070F-7B22-4C3E-BEA9-64FECE69B466}] (...) -- C:\Users\william\Desktop\Favorites\AideAudacity1.2FR.exe (.not file.) [0] => Fichier absent
[MD5.65841FC29F15DBD6928C814776335356] [APT] [{9B065F52-0A38-42B2-BFAB-D033D6E6152F}] (.AOL LLC.) -- C:\hp\HPQWare\aoltoolbar\ietb5_hp_de_at\toolbar.exe [1128040]
[MD5.00000000000000000000000000000000] [APT] [{B29E8CC6-C09E-4D2E-AC11-8CCDC6C1CC05}] (...) -- C:\Users\william\AppData\Local\Temp\84772\INSTALL.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{BE09C0D1-3832-4577-B3A4-36DA692DE9D8}] (...) -- C:\Users\william\AppData\Local\Temp\97627\INSTALL.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{C10BEF05-0A1A-427B-B864-C57C064FF13A}] (...) -- C:\Windows\system32\DivXControlPanelApplet.cpl (.not file.) [0] => DivX Control Panel
[MD5.00000000000000000000000000000000] [APT] [{C55C6E01-D941-443C-9C97-868F033D6B80}] (...) -- C:\Program Files\QuickTime\QTSystem\QuickTime.cpl" (.not file.) [0] => QuickTime QTSystem
[MD5.77139A75A718EC15A54AA7C11F9C77C5] [APT] [{D949B9FD-61FD-4F8C-B0F6-B478D5EFD3C4}] (.GOTO INFORMATIQUE.) -- C:\Users\william\AppData\Roaming\uTorrent\document\MotCroises\MotCroises\INSTALL.exe [272128] =>P2P.µTorrent
[MD5.00000000000000000000000000000000] [APT] [{DBA1F3F3-8567-4040-979B-65EBFF7DBE42}] (...) -- C:\Program Files\X'nStop 2.5\unins000.exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{F13F7B83-C85B-421F-9E44-5D8FEABA50A1}] (...) -- C:\Users\william\photos téléphone\Galaxies\Documents\Téléchargements\NetlogMusicToolInstaller(2).exe (.not file.) [0] => Fichier absent
[MD5.00000000000000000000000000000000] [APT] [{F3904B9F-BCC4-4E31-883E-D45428EC145C}] (...) -- C:\Users\william\AppData\Local\temp\jscp27\JSC27.exe (.not file.) [0] => Fichier absent
O42 - Logiciel: Tracé de CI\) - (...) [HKLM] -- ST6UNST #2
O42 - Logiciel: µTorrent - (...) [HKLM] -- uTorrent =>P2P.µTorrent
[HKCU\Software\AppDataLow\F-Secure]
[HKCU\Software\BitTorrent] =>P2P.BitTorrent
[HKCU\Software\F-Secure]
[HKCU\Software\Freecorder] =>Riskware.Movly
[HKCU\Software\QUAD Utilities] => Rogue.QUADRegistryCleaner
[HKLM\Software\Freecorder] =>Riskware.Movly
[HKLM\Software\IncrediMail] => Messaging.Incredimail
[HKLM\Software\Symantec Technical Support] => Symantec Technical Support
[HKLM\Software\Symantec]
O43 - CFD: 06/03/2014 - 11:13:15 - [] ----D C:\Program Files\GUMAE5A.tmp => Google Inc - Google Update Manager
O43 - CFD: 14/04/2014 - 09:01:05 - [0] ----D C:\Program Files\McAfee Security Scan => McAfee, Inc
O43 - CFD: 26/04/2013 - 11:11:29 - [0] ----D C:\Program Files\Trend Micro
O43 - CFD: 25/04/2013 - 20:27:02 - [] ----D C:\Program Files\uTorrent =>P2P.µTorrent
O43 - CFD: 21/10/2008 - 10:38:07 - [] ----D C:\Program Files\Windows Live Toolbar => Toolbar.WindowsLive
O43 - CFD: 12/03/2009 - 10:36:31 - [] ----D C:\ProgramData\F-Secure
O43 - CFD: 09/01/2011 - 11:57:41 - [] ----D C:\ProgramData\nLbDf01804
O43 - CFD: 24/11/2010 - 15:00:02 - [] ----D C:\ProgramData\Norton => Symantec Norton
O43 - CFD: 03/10/2010 - 19:05:07 - [] ----D C:\ProgramData\NortonInstaller
O43 - CFD: 03/10/2010 - 19:05:08 - [] ----D C:\ProgramData\Symantec => Symantec
O43 - CFD: 30/07/2011 - 18:57:32 - [] ----D C:\Users\william\AppData\Roaming\Azureus =>P2P.Azureus
O43 - CFD: 08/02/2012 - 15:58:25 - [] ----D C:\Users\william\AppData\Roaming\BitTorrent =>P2P.BitTorrent
O43 - CFD: 30/05/2011 - 08:00:06 - [0] ----D C:\Users\william\AppData\Roaming\Directory
O43 - CFD: 28/07/2011 - 17:34:52 - [] ----D C:\Users\william\AppData\Roaming\eMule => P2P.eMule
O43 - CFD: 09/08/2008 - 18:49:48 - [] ----D C:\Users\william\AppData\Roaming\F-Secure
O43 - CFD: 30/10/2009 - 18:50:55 - [] ----D C:\Users\william\AppData\Roaming\igraal => Toolbar.iGraal*
O43 - CFD: 29/01/2010 - 18:16:55 - [] ----D C:\Users\william\AppData\Roaming\LimeWire => LimeWire Java PeerToPeer
O43 - CFD: 29/05/2011 - 23:39:21 - [] -SH-D C:\Users\william\AppData\Roaming\lowsec
O43 - CFD: 07/04/2014 - 17:20:37 - [] ----D C:\Users\william\AppData\Roaming\qone8 =>Hijacker.Qone8
O43 - CFD: 31/10/2013 - 16:59:00 - [] ----D C:\Users\william\AppData\Roaming\RCP 6
O43 - CFD: 18/04/2014 - 22:30:13 - [] ----D C:\Users\william\AppData\Roaming\uTorrent =>P2P.µTorrent
O43 - CFD: 25/04/2013 - 20:27:31 - [] ----D C:\Users\william\AppData\Local\CRE => Toolbar.Conduit
O43 - CFD: 10/06/2008 - 19:03:37 - [] ----D C:\Users\william\AppData\Local\Installer5208
O43 - CFD: 10/06/2008 - 18:55:09 - [] ----D C:\Users\william\AppData\Local\Installer5672
O43 - CFD: 13/06/2013 - 19:46:34 - [] ----D C:\Users\william\AppData\Local\_
O51 - MPSK:{6e494782-97ce-11e3-b455-001e8c5bc0bb}\AutoRun\command. (...) -- K:\Startme.exe (.not file.) => Fichier absent
OPT:O53 - SMSR:HKLM\...\startupreg\Adobe Reader Speed Launcher [Key] . (...) -- C:\Program Files\Adobe\Reader 9.0\Reader\Reader_sl.exe (.not file.) => Adobe%Reader
O53 - SMSR:HKLM\...\startupreg\swg [Key] . (.Google Inc. - GoogleToolbarNotifier.) -- C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe =>Toolbar.Google
O64 - Services: CurCS - 04/03/2009 - C:\Windows\System32\DRIVERS\Lbd.sys (Lbd) .(.Lavasoft AB - Boot Driver.) - LEGACY_LBD
O69 - SBI: SearchScopes [HKCU] {43D4CD96-99E1-4154-B3B6-56D494F24E03} - (eBay) - http://search.ebay.fr =>Toolbar.eBay
O69 - SBI: SearchScopes [HKCU] {93F472FF-E3AB-496E-98CC-C277C223CC3C} - (Lycos) - http://www.lycos.fr => ZHPHosts Unknown Domain
O87 - FAEL: "{1F6414DF-7FBF-4C5E-B3E7-25D5333D6925}" | In - None - P6 - TRUE | .(.BitTorrent, Inc. - µTorrent.) -- C:\Program Files\uTorrent\uTorrent.exe =>P2P.BitTorrent
O87 - FAEL: "{FCA44EB3-594C-4E48-A798-3603462E39D3}" | In - None - P17 - TRUE | .(.BitTorrent, Inc. - µTorrent.) -- C:\Program Files\uTorrent\uTorrent.exe =>P2P.BitTorrent
[MD5.E4D3B0CCD1892804628E9511156B12EF] [WIS][14/10/2009] (.Spigot, Inc. - Search Settings.) -- C:\Windows\Installer\60eae8.msi [1603584] =>PUP.Dealio
[HKLM\Software\Microsoft\Windows\CurrentVersion\Uninstall\uTorrent] =>P2P.µTorrent^
[HKLM\Software\Microsoft\Shared Tools\MSConfig\startupreg\swg] =>Toolbar.Google^
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{6ec85fcf-87ad-41d7-ae1f-f116f8ad4848}] =>Toolbar.Agent
[HKCU\Software\QUAD Utilities] =>Rogue.QUADRegistryCleaner
[HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{116ba71c-8187-4f15-9a1f-c9d6289155d1}] =>Adware.BDSearch
[HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]:swg =>Toolbar.Google^
[HKCU\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser]:{6EC85FCF-87AD-41D7-AE1F-F116F8AD4848} =>Toolbar.Agent
C:\Program Files\uTorrent =>P2P.µTorrent^
C:\Users\william\AppData\Roaming\Azureus =>P2P.Azureus^
C:\Users\william\AppData\Roaming\BitTorrent =>P2P.BitTorrent^
C:\Users\william\AppData\Roaming\qone8 =>Hijacker.Qone8^
C:\Users\william\AppData\Roaming\uTorrent =>P2P.µTorrent^
C:\Users\william\AppData\Roaming\uTorrent\document\MotCroises\MotCroises\INSTALL.exe =>P2P.µTorrent^
[HKCU\Software\BitTorrent] =>P2P.BitTorrent^
[HKCU\Software\Freecorder] =>Riskware.Movly^
[HKLM\Software\Freecorder] =>Riskware.Movly^
C:\Windows\Installer\60eae8.msi =>PUP.Dealio^
ProxyFix
EmptyPrefetch
EmptyFlash
SysRestore
FirewallRAZ
EmptyTemp
* Lance ZHPFix à partir du raccourci sur ton Bureau (si tu es sous Windows Vista ou Windows 7, fais le par un clic-droit --> Exécuter en temps qu'administrateur)
* Clique sur Importer, (vérifie) .Les lignes se collent automatiquement dans ZHPFix, sinon colle les lignes
* Avant toute opération, ZHPFix vide la corbeille cela peut durer jusqu'à plusieurs minutes (mais tu peux dire non )
* Clique sur le bouton « GO » pour lancer le nettoyage.
* Copie/colle la totalité du rapport dans ta prochaine réponse.
Tutoriels ZHPDiag & ZHPFix
Après tu me dis comment ça va et si tu as encore un problème ?
merci
-
Bonjour Buckhulk,
Merci à toi de bien vouloir m'aider en l'absence de Lilidurhone,voici le rapport
https://www.cjoint.com/?0Dtoqc1NNG6 ZHPDiag -
Contributeur sécuritéWilliam
Non juste que je pars en weekend donc suis Buck il t'aideras :)
-
Contributeurpour aider lili refais un ZHPDiag s'il te plait :
ZHPDiag
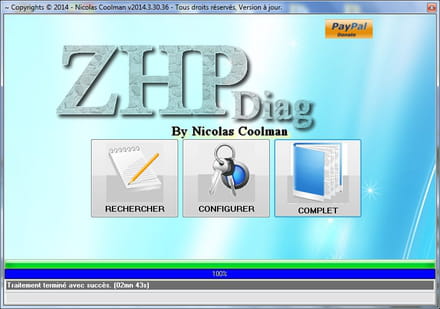
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag (de Nicolas coolman)
Mirroir
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :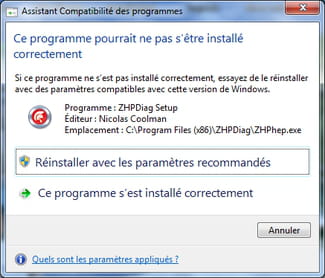
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >> Explication
2 SoSVirus Upload
3 pjoint
3 up2share
4 FEC
-
Bonjour Lilidurhone,
M'aurait-tu encore " zappé " ?! Pense-tu pouvoir m'aider vraiment à terminer la désinfection de mon pc que nous avons entrepris ensemble ?..
Je suis très embêté car il ne fonctionne toujours pas normalement il rame,bloque,c'est la pagaille !..
Si tu es disponible fait moi signe s'il te plait...
Cordialement,
william17
ps: si je t'embête n'hésite pas à me le dire... -
OK,merci beaucoup !
-
Contributeur sécuritéHello
Que cet après midi à partir de 16h
-
Bonjour Lilidurhone,
pourrait-tu,s'il te plait, m'indiquer la marche à suivre pour continuer la désinfection
de mon pc ?
Il continu à fonctionner sur " trois pattes " ...
Cordialement,
william17 -
Bonjour Lilidurhone,
rapport avec ZHPdiag a jour: https://www.cjoint.com/?0DrimRDvzdt
Tweet
https://www.cjoint.com/?0DripCUw8uO
Tweet
Je ne comprends pas pourquoi deux rapports ont été générés ?! -
Bonsoir Lilidurhone,
Heureux de te retrouver ! Excuse-moi d'avoir été chercher de l'aide ailleurs,mais
sans mon pc je suis perdu !..
Voici le rapport:https://www.cjoint.com/?0DqwND9nhBS
william17 -
Contributeur sécuritéSuis désolé je t'ai zappé
Je regarde ton rapport :)
zhpdiag a eu une maj peux tu refaire en l'ayant mis à jour
Si problème il y a il existe toujours une solution
~~~~~~ Cs ~~~~~~





- 1
- 2
- 3
Suivant
