
Accès au dossier refusé
RésoluMa clé usb a été infectée par un virus qui transforme les fichiers en raccourcis. J'ai malheureusement contaminé mon ordinateur et d'autres clé usb qui se trouvaient connectées à ce moment la. A priori j'ai réussi à nettoyer les clé usb. J'ai ensuite acheté un bon antivirus, Gdata. Plusieurs virus ont été supprimé sur l'ordinateur.
Cependant lorsque je branche à présent une clé usb (n'importe laquelle) un premier message s'affiche : "vous ne disposez pas des autorisations requises pour accéder à ce fichier" puis d'un second : "l'accès à ce dossier vous a été refusé". Sur certaines clés le message "F:/ n'est pas accessible accès refusé" s'affiche sans que je ne puisse rien faire.
J'ai dors et déjà fait le tour de nombreux forums et essayé de multiples manipulations, mais rien à faire le problème persiste. Quelqu'un pourrait il m'aider s'il vous plait ?
39 réponses
Une clé USB est infectée par un virus transformant les fichiers en raccourcis, ce qui contamine l’ordinateur et d’autres périphériques et entraîne des messages d’accès refusé lors du branchement. Plusieurs utilisateurs ont tenté des manipulations et l’option de formatage a été évoquée, tandis que l’achat d’un antivirus performant et l’usage d’outils comme UsbFix sont mentionnés comme pistes. D’autres recommandent une analyse plus poussée avec OTL pour identifier les éléments résiduels, et partagent un rapport UsbFix détaillé indiquant des processus et des clés du registre à examiner. Certains intervenants évoquent qu’une clé orpheline peut subsister et nécessiter une procédure avancée, sans garantir une résolution immédiate et sans conclure l’évolution générale du fil.
-
Re ,
C'est ok ;)
Pour supprimer les outils de désinfections utilisés :
Télécharges DelFix par Xplode sur ton Bureau.
Lance DelFix, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
Coche les cases suivantes :
Supprimer les outils de désinfection
Purger la restauration système

-
Voici le lien pour le rapport OTL. J'espère ne pas avoir fait de bêtises car j'ai réessayé la manip plusieurs fois et à chaque fois je n'avais qu'un seul rapport.
https://www.cjoint.com/?3Lsvulvt1vA -
Hello ,
C'est pas correction qu'il faut faire mais analyse , comme expliqué ici :
https://forums.commentcamarche.net/forum/affich-29257745-acces-au-dossier-refuse?page=2#30
-
Je l'ai formaté. J'espère que le virus a été supprimé avec.
Pour ce qui est de OTL, lorsque je lance la correction avec le code que tu avais donné dans une réponse précédente, un problème apparaît. L'ordinateur m'informe qu'il est confronté au problème "Critical Process Died". De quoi s'agit il ? -
Hello ,
Oui faudrait la formater dans ce cas :)
Pour Avast OK , oui il me faudrait un nouveau rapport OTL stp pour faire le point, notamment sur les antivirus installés.
-
Je viens de vérifier. En mode sans échec la carte mémoire n'apparaît pas. C'est sans doute pourquoi usbfix ne l'a pas vu. Vu que les photos qui sont sur la carte furent précédemment copiées sur mon ordi, la formater ne pourrait pas résoudre le problème ?
Pour avast, j'ai sélectionner "avast 7 free" puisque c'est version que j'avais. Dois je refaire la procédure avec OTL ? -
T'as accès au donnée de la carte SD ? Là UsbFix ne l'a pas vue.
Pour avast :
# Télécharge aswclear.exe sur votre bureau.
# Redémarre Windows en Mode sans Echec ( Tuto XP - Tuto Vista/7
# Exécute l'utilitaire téléchargé ( aswclear.exe ).
# Clique sur "Uninstall"
# Redémarre ton ordinateur
-
J'allais oublié. Lorsque j'ai mis ma carte SD dans le lecteur, Gdata m'a informé comme quoi il avait trouvé un virus dans la carte. Il m'a donc proposé de supprimé le fichier infecté (ituneshelper), ce que j'ai accepté. Après ça j'ai fais la suppression avec usbfix. J'espère ne pas avoir fait de bêtises :s
-
Pour la petite histoire j'avais uniquement avast jusqu'à ce problème de virus. L'informaticien de ma fac m' a conseille d'acheter "un vrai" antivirus. J'ai donc acheter et remplacer avast par Gdata. Je pensais avoir correctement désinstaller avast mais apparemment nan. Si je dois donc choisir je veux garder gdata (je l'ai payé manquerait plus que je veuille le supprimer).
Rapport de OTL :
All processes killed
========== OTL ==========
Registry value HKEY_USERS\S-1-5-21-1907806597-378257777-3510716977-1002\Software\Microsoft\Windows\CurrentVersion\Run\\AdobeBridge deleted successfully.
Registry value HKEY_USERS\S-1-5-21-1907806597-378257777-3510716977-1002\Software\Microsoft\Windows\CurrentVersion\Run\\iTunesHelper deleted successfully.
========== FILES ==========
C:\Users\Cosme\Desktop\ntvtjqkk.exe moved successfully.
Error: Unable to interpret <:\Users\Cosme\AppData\Local\Temp\HealthCheck> in the current context!
========== COMMANDS ==========
[EMPTYTEMP]
User: ADMINI~1
->Temp folder emptied: 4329680 bytes
User: All Users
User: Cosme
->Temp folder emptied: 62996704 bytes
->Temporary Internet Files folder emptied: 30832077 bytes
->Java cache emptied: 320728 bytes
->Google Chrome cache emptied: 216339548 bytes
->Flash cache emptied: 39919 bytes
User: Default
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
->Flash cache emptied: 56475 bytes
User: Default User
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
->Flash cache emptied: 0 bytes
User: Public
User: UpdatusUser
->Temp folder emptied: 0 bytes
->Temporary Internet Files folder emptied: 0 bytes
%systemdrive% .tmp files removed: 0 bytes
%systemroot% .tmp files removed: 0 bytes
%systemroot%\System32 .tmp files removed: 0 bytes
%systemroot%\System32 (64bit) .tmp files removed: 0 bytes
%systemroot%\System32\drivers .tmp files removed: 0 bytes
Windows Temp folder emptied: 92128667 bytes
%systemroot%\sysnative\config\systemprofile\AppData\Local\Microsoft\Windows\Temporary Internet Files folder emptied: 134771 bytes
RecycleBin emptied: 1960532 bytes
Total Files Cleaned = 390,00 mb
[EMPTYFLASH]
User: ADMINI~1
User: All Users
User: Cosme
->Flash cache emptied: 0 bytes
User: Default
->Flash cache emptied: 0 bytes
User: Default User
->Flash cache emptied: 0 bytes
User: Public
User: UpdatusUser
Total Flash Files Cleaned = 0,00 mb
OTL by OldTimer - Version 3.2.69.0 log created on 12152013_145348
Files\Folders moved on Reboot...
C:\Users\Cosme\AppData\Local\Microsoft\Windows\Temporary Internet Files\counters.dat moved successfully.
File\Folder C:\windows\temp\JET2D97.tmp not found!
File move failed. C:\windows\SysNative\config\systemprofile\AppData\Local\Microsoft\Windows\Temporary Internet Files\counters.dat scheduled to be moved on reboot.
PendingFileRenameOperations files...
Registry entries deleted on Reboot...
Rapport de Usbfix (je l'ai utilisé en mode sans échec avec prise en charge du réseau car en mode normal il beug) :
############################## | UsbFix V 7.154 | [Suppression]
Utilisateur: Cosme (Administrateur) # PC-COSMEVALLET
Mis à jour le 13/12/2013 par El Desaparecido - Team SosVirus
Lancé à 15:12:20 | 15/12/2013
Site Web : https://www.usbfix.net/
Forum : https://www.sosvirus.net/
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
PC: TOSHIBA (Portable PC)
CPU: Intel(R) Core(TM) i7-3630QM CPU @ 2.40GHz
RAM -> [Total : 16268 | Free : 15078]
Bios: Insyde Corp.
Boot: Fail-safe with network boot
OS: Microsoft Windows 8 (6.2.9200 64-Bit)
WB: Windows Internet Explorer : 10.0.9200.16750
WB: Google Chrome : 31.0.1650.63
SC: Security Center Service [Enabled]
WU: Windows Update Service [(!) Disabled]
AV: G Data TotalProtection 2014 [(!) Disabled | Updated]
AS: Windows Defender : 4.3.0215.0
AS: Malwarebytes' Anti-Malware : 1.75.0001
FW: Windows FireWall Service [Enabled]
C:\ (%systemdrive%) -> Disque fixe # 106 Go (23 Go libre(s) - 22%) [TI31081200A] # NTFS
D:\ -> Disque fixe # 699 Go (547 Go libre(s) - 78%) [] # NTFS
E:\ -> CD-ROM
################## | Processus Stoppés |
Stoppé! C:\windows\Explorer.EXE (ID: 1392 |ParentID: 1376)
Stoppé! C:\windows\system32\ctfmon.exe (ID: 1424 |ParentID: 1392)
Stoppé! C:\windows\system32\DllHost.exe (ID: 1656 |ParentID: 740)
################## | Regedit Run |
04 - HKLM\SOFTWARE | Run : [Intel AppUp(R) center] - "C:\Program Files (x86)\Intel\IntelAppStore\bin\ismagent.exe" --domain-id F0399437-FD0C-4A48-B101-F0314A6172E4
04 - HKLM\SOFTWARE | Run : [APSDaemon] - "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\SOFTWARE | Run : [Adobe Reader Speed Launcher] - "C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe"
04 - HKLM\SOFTWARE | Run : [AdobeCS6ServiceManager] - "C:\Program Files (x86)\Common Files\Adobe\CS6ServiceManager\CS6ServiceManager.exe" -launchedbylogin
04 - HKLM\SOFTWARE | Run : [SwitchBoard] - C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe
04 - HKLM\SOFTWARE | Run : [iTunesHelper] - "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\SOFTWARE | Run : [SunJavaUpdateSched] - "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\SOFTWARE | Run : [G Data AntiVirus Tray] - C:\Program Files (x86)\G Data\TotalProtection\AVKTray\AVKTray.exe
04 - HKLM\SOFTWARE | Run : [GDFirewallTray] - C:\Program Files (x86)\G Data\TotalProtection\Firewall\GDFirewallTray.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [Intel AppUp(R) center] - "C:\Program Files (x86)\Intel\IntelAppStore\bin\ismagent.exe" --domain-id F0399437-FD0C-4A48-B101-F0314A6172E4
04 - HKLM\SOFTWARE\wow6432Node | Run : [APSDaemon] - "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [Adobe Reader Speed Launcher] - "C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [AdobeCS6ServiceManager] - "C:\Program Files (x86)\Common Files\Adobe\CS6ServiceManager\CS6ServiceManager.exe" -launchedbylogin
04 - HKLM\SOFTWARE\wow6432Node | Run : [SwitchBoard] - C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [iTunesHelper] - "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [SunJavaUpdateSched] - "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [G Data AntiVirus Tray] - C:\Program Files (x86)\G Data\TotalProtection\AVKTray\AVKTray.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [GDFirewallTray] - C:\Program Files (x86)\G Data\TotalProtection\Firewall\GDFirewallTray.exe
04 - HKLM\SOFTWARE | RunOnce : [] -
04 - HKLM\SOFTWARE\wow6432Node | RunOnce : [] -
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [Skype] - "C:\Program Files (x86)\Skype\Phone\Skype.exe" /minimized /regrun
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [iCloudServices] - C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudServices.exe
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [ApplePhotoStreams] - C:\Program Files (x86)\Common Files\Apple\Internet Services\ApplePhotoStreams.exe
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [uTorrent] - "C:\Users\Cosme\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
################## | Recherche générique |
################## | Registre |
################## | Listing |
[12/12/2013 - 09:10:41 | N | 12 Ko] - C:\UsbFix [Clean 1] PC-COSMEVALLET.txt
[12/12/2013 - 09:23:17 | N | 11 Ko] - C:\UsbFix [Scan 1] PC-COSMEVALLET.txt
[13/12/2013 - 23:07:57 | N | 9 Ko] - C:\UsbFix [Clean 2] PC-COSMEVALLET.txt
[15/12/2013 - 15:02:29 | N | 8 Ko] - C:\UsbFix [Clean 3] PC-COSMEVALLET.txt
[15/12/2013 - 15:12:35 | A | 5 Ko] - C:\UsbFix [Clean 4] PC-COSMEVALLET.txt
[15/12/2013 - 15:11:46 | ASH | 13326920 Ko] - C:\hiberfil.sys
[15/12/2013 - 15:11:46 | ASH | 2359296 Ko] - C:\pagefile.sys
[15/12/2013 - 15:11:46 | ASH | 262144 Ko] - C:\swapfile.sys
[06/10/2013 - 15:47:43 | SHD] - C:\$RECYCLE.BIN
[08/12/2013 - 22:09:20 | N | 1 Ko] - C:\PhysicalDisk0_MBR.bin
[15/12/2013 - 00:30:40 | N | 1 Ko] - C:\PhysicalMBR.bin
[02/06/2012 - 15:30:55 | N | 0 Ko] - C:\BOOTNXT
[26/07/2012 - 04:44:30 | RAS | 389 Ko] - C:\bootmgr
[26/07/2012 - 08:22:08 | SHD] - C:\Documents and Settings
[26/07/2012 - 08:33:46 | D] - C:\PerfLogs
[13/03/2013 - 20:38:54 | D] - C:\Toshiba
[27/09/2013 - 13:30:43 | D] - C:\sources
[03/10/2013 - 16:30:01 | RD] - C:\MSOCache
[10/10/2013 - 11:17:56 | D] - C:\Users
[21/11/2013 - 22:49:35 | D] - C:\Intel
[04/12/2013 - 22:19:07 | D] - C:\Quarantine
[07/12/2013 - 02:18:51 | D] - C:\Program Files
[08/12/2013 - 16:18:54 | D] - C:\ProgramData
[08/12/2013 - 16:19:03 | D] - C:\AdwCleaner
[08/12/2013 - 22:00:42 | D] - C:\Program Files (x86)
[13/12/2013 - 23:46:27 | D] - C:\Windows
[15/12/2013 - 00:30:29 | SHD] - C:\System Volume Information
[15/12/2013 - 14:53:48 | D] - C:\_OTL
[15/12/2013 - 15:12:21 | D] - C:\UsbFix
[13/12/2013 - 23:07:57 | RASHD] - D:\Autorun.inf
[10/09/2013 - 21:38:50 | SHD] - D:\$RECYCLE.BIN
[10/04/2013 - 20:11:30 | SHD] - D:\System Volume Information
[10/04/2013 - 20:20:46 | D] - D:\ProgramData
[11/09/2013 - 00:02:18 | D] - D:\Users
[30/11/2013 - 01:42:21 | D] - D:\programs
[08/12/2013 - 22:04:47 | D] - D:\ZHPDiag
################## | Vaccin |
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | https://www.usbfix.net/ - https://www.sosvirus.net/ | -
J'ai donc supposé que l'appareil photo pouvait lui même être contaminé. C'est pourquoi pour ce scan j'ai branché l'appareil pour qu'il soit analysé.
L'appareil photo n'est pas contaminé en lui même mais la carte SD oui, le support mémoire si tu préfères.
T'as combien d'antivirus ? Avast fsecure GData :( Il faut n'en garder qu'un. Celui de ton choix.
Fais ceci :
Relance OTL.
Sous Persfonnalisation (Custom Scan), copie-colle le contenu du cadre ci dessous (bien prendre :OTL en début).
Clic Correction (Fix), un rapport apparraitra, copie/colle le contenu ici:
:OTL
O4 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002..\Run: [AdobeBridge]  File not found
O4 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002..\Run: [iTunesHelper] wscript.exe //B "C:\Users\Cosme\AppData\Local\Temp\iTunesHelper.vbe" File not found

:files
C:\Users\Cosme\Desktop\ntvtjqkk.exe
:\Users\Cosme\AppData\Local\Temp\HealthCheck

:Commands
[emptytemp]
[emptyflash]
[reboot]
Redemarre le pc sous windows et poste le rapport dans ta prochaine réponse.
Le rapport est sauvegardé sous C:\_OTL\MovedFiles\date_heure.log
Ensuite avec la carte SD connectée, lance usbfix option suppression et colle le rapport stp.
-
Pour une raison inexpliquée lorsque j'ai branché mes périphériques mon antivirus m'a demandé si je souhaitais donner l'accès en "illimité". J'ai donc coché oui. Je peux donc à présent ouvrir mes clés, toutefois la carte SD est toujours contaminé puisque les fichiers sont en raccourcis (la carte jusqu'à présent était branchée sur le lecteur de carte). J'ai donc supposé que l'appareil photo pouvait lui même être contaminé. C'est pourquoi pour ce scan j'ai branché l'appareil pour qu'il soit analysé. Voici les deux rapports :
https://www.cjoint.com/?0LpbaNbNJpa
https://www.cjoint.com/?0LpbMPdO2gb -
Hello Guillaume ,
@ ¡El Desaparecido!
Il reste encore quelque chose qui n'a pas été supprimé !
Oui, c'est une clé orpheline, donc rien de bien méchant .
Cosme10,
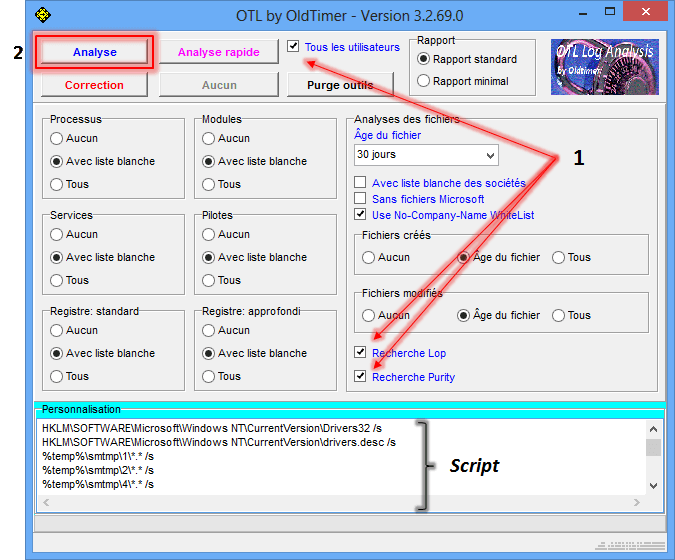
Télécharge OTL de Old_Timer et enregistre le sur le Bureau
Ferme toutes les autres fenêtres et double-clique sur OTL.exe
Sous Vista et Windows 7, il faut lancer le fichier par clic-droit-> Exécuter en tant qu'adminsitrateur.
Vérifie que les cases Tous les utilisateurs, Recherche Lop et Recherche Purity] soient cochées.
Dans le cadre Personnalisation, copie-colle l'intégralité de ce qui suit :
netsvcs
msconfig
safebootminimal
safebootnetwork
activex
drivers32
%ALLUSERSPROFILE%\Application Data\*.
%ALLUSERSPROFILE%\Application Data\*.exe /s
%APPDATA%\*.
%APPDATA%\*.exe /s
%temp%\*.exe /s
%SYSTEMDRIVE%\*.exe
%systemroot%\*. /mp /s
%systemroot%\system32\consrv.dll
%systemroot%\system32\*.dll /lockedfiles
%windir%\Tasks\*.job /lockedfiles
%systemroot%\system32\drivers\*.sys /lockedfiles
%systemroot%\System32\config\*.sav
/md5start
explorer.exe
winlogon.exe
services.exe
wininit.exe
/md5stop
HKEY_CLASSES_ROOT\CLSID\{F3130CDB-AA52-4C3A-AB32-85FFC23AF9C1}\InprocServer32 /s
HKEY_LOCAL_MACHINE\SYSTEM\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\SubSystems /s
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\AppCertDlls /s
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProfileList /s
HKEY_LOCAL_MACHINE\Software\Microsoft\Command Processor /s
HKEY_CURRENT_USER\Software\Microsoft\Command Processor /s
CREATERESTOREPOINT
nslookup https://www.google.fr/?gws_rd=ssl /c
hklm\software\clients\startmenuinternet|command /rs
hklm\software\clients\startmenuinternet|command /64 /rs
CREATERESTOREPOINT
SAVEMBR:0
Clique ensuite sur Analyse et patiente le temps du scan.

A la fin de l'analyse, les rapports OTL.txtet Extras.txt s'affichent.
Les rapports étant trop longs pour le forum, héberge-les sur SosUpload et indique les liens fournis dans ta réponse.
Les rapports sont sauvegardés sur le Bureau. -
Bonjour
@ ¡El Desaparecido!
Il reste encore quelque chose qui n'a pas été supprimé !
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [iTunesHelper] - wscript.exe //B "C:\Users\Cosme\AppData\Local\Temp\iTunesHelper.vbe"
@+
-
Un de plus dans la bataille, merci à vous deux :)
Pour commencer j'ai effectuer la manip avec givemeadmin mais je n'ai toujours pas accès. Les mêmes messages s'affichent :s
Dans un second temps, voici le rapport effectué en mode sans échec. Désolé pour ne pas y avoir pensé de mon côté.
############################## | UsbFix V 7.153 | [Suppression]
Utilisateur: Cosme (Administrateur) # PC-COSMEVALLET
Mis à jour le 09/12/2013 par El Desaparecido - Team SosVirus
Lancé à 23:07:37 | 13/12/2013
Site Web : https://www.usbfix.net/
Forum : https://www.sosvirus.net/
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
PC: TOSHIBA (Portable PC)
CPU: Intel(R) Core(TM) i7-3630QM CPU @ 2.40GHz
RAM -> [Total : 16268 | Free : 15066]
Bios: Insyde Corp.
Boot: Fail-safe with network boot
OS: Microsoft Windows 8 (6.2.9200 64-Bit)
WB: Windows Internet Explorer : 10.0.9200.16736
WB: Google Chrome : 31.0.1650.63
SC: Security Center Service [Enabled]
WU: Windows Update Service [(!) Disabled]
AV: G Data TotalProtection 2014 [Enabled | Updated]
AS: Windows Defender : 4.3.0215.0
AS: Malwarebytes' Anti-Malware : 1.75.0001
FW: Windows FireWall Service [Enabled]
C:\ (%systemdrive%) -> Disque fixe # 106 Go (9 Go libre(s) - 9%) [TI31081200A] # NTFS
D:\ -> Disque fixe # 699 Go (547 Go libre(s) - 78%) [] # NTFS
E:\ -> CD-ROM
F:\ -> Disque amovible # 8 Go (7 Go libre(s) - 99%) [0649744917] # NTFS
G:\ -> Disque amovible # 30 Go (13 Go libre(s) - 43%) [] # FAT32
H:\ -> Disque amovible # 2 Go (2 Go libre(s) - 100%) [USB DISK] # FAT
################## | Processus Stoppés |
Stoppé! C:\windows\Explorer.EXE (ID: 1468 |ParentID: 1452)
Stoppé! C:\windows\system32\ctfmon.exe (ID: 1500 |ParentID: 1468)
Stoppé! C:\windows\system32\DllHost.exe (ID: 1736 |ParentID: 756)
################## | Regedit Run |
04 - HKLM\SOFTWARE | Run : [Intel AppUp(R) center] - "C:\Program Files (x86)\Intel\IntelAppStore\bin\ismagent.exe" --domain-id F0399437-FD0C-4A48-B101-F0314A6172E4
04 - HKLM\SOFTWARE | Run : [APSDaemon] - "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\SOFTWARE | Run : [Adobe Reader Speed Launcher] - "C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe"
04 - HKLM\SOFTWARE | Run : [AdobeCS6ServiceManager] - "C:\Program Files (x86)\Common Files\Adobe\CS6ServiceManager\CS6ServiceManager.exe" -launchedbylogin
04 - HKLM\SOFTWARE | Run : [SwitchBoard] - C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe
04 - HKLM\SOFTWARE | Run : [iTunesHelper] - "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\SOFTWARE | Run : [SunJavaUpdateSched] - "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\SOFTWARE | Run : [G Data AntiVirus Tray] - C:\Program Files (x86)\G Data\TotalProtection\AVKTray\AVKTray.exe
04 - HKLM\SOFTWARE | Run : [GDFirewallTray] - C:\Program Files (x86)\G Data\TotalProtection\Firewall\GDFirewallTray.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [Intel AppUp(R) center] - "C:\Program Files (x86)\Intel\IntelAppStore\bin\ismagent.exe" --domain-id F0399437-FD0C-4A48-B101-F0314A6172E4
04 - HKLM\SOFTWARE\wow6432Node | Run : [APSDaemon] - "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [Adobe Reader Speed Launcher] - "C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [AdobeCS6ServiceManager] - "C:\Program Files (x86)\Common Files\Adobe\CS6ServiceManager\CS6ServiceManager.exe" -launchedbylogin
04 - HKLM\SOFTWARE\wow6432Node | Run : [SwitchBoard] - C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [iTunesHelper] - "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [SunJavaUpdateSched] - "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [G Data AntiVirus Tray] - C:\Program Files (x86)\G Data\TotalProtection\AVKTray\AVKTray.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [GDFirewallTray] - C:\Program Files (x86)\G Data\TotalProtection\Firewall\GDFirewallTray.exe
04 - HKLM\SOFTWARE | RunOnce : [] -
04 - HKLM\SOFTWARE\wow6432Node | RunOnce : [] -
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [Skype] - "C:\Program Files (x86)\Skype\Phone\Skype.exe" /minimized /regrun
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [AdobeBridge] -
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [iCloudServices] - C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudServices.exe
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [ApplePhotoStreams] - C:\Program Files (x86)\Common Files\Apple\Internet Services\ApplePhotoStreams.exe
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [uTorrent] - "C:\Users\Cosme\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [iTunesHelper] - wscript.exe //B "C:\Users\Cosme\AppData\Local\Temp\iTunesHelper.vbe"
################## | Recherche générique |
(!) Fichiers temporaires supprimés.
################## | Registre |
################## | Listing |
[12/12/2013 - 09:10:41 | N | 12 Ko] - C:\UsbFix [Clean 1] PC-COSMEVALLET.txt
[12/12/2013 - 09:23:17 | N | 11 Ko] - C:\UsbFix [Scan 1] PC-COSMEVALLET.txt
[13/12/2013 - 23:07:55 | A | 5 Ko] - C:\UsbFix [Clean 2] PC-COSMEVALLET.txt
[13/12/2013 - 23:06:02 | ASH | 13326920 Ko] - C:\hiberfil.sys
[13/12/2013 - 23:06:03 | ASH | 16777216 Ko] - C:\pagefile.sys
[13/12/2013 - 23:06:03 | ASH | 262144 Ko] - C:\swapfile.sys
[06/10/2013 - 15:47:43 | SHD] - C:\$RECYCLE.BIN
[08/12/2013 - 22:09:20 | N | 1 Ko] - C:\PhysicalDisk0_MBR.bin
[02/06/2012 - 15:30:55 | N | 0 Ko] - C:\BOOTNXT
[26/07/2012 - 04:44:30 | RAS | 389 Ko] - C:\bootmgr
[26/07/2012 - 08:22:08 | SHD] - C:\Documents and Settings
[26/07/2012 - 08:33:46 | D] - C:\PerfLogs
[13/03/2013 - 20:38:54 | D] - C:\Toshiba
[27/09/2013 - 13:30:43 | D] - C:\sources
[03/10/2013 - 16:30:01 | RD] - C:\MSOCache
[10/10/2013 - 11:17:56 | D] - C:\Users
[21/11/2013 - 22:49:35 | D] - C:\Intel
[04/12/2013 - 22:19:07 | D] - C:\Quarantine
[07/12/2013 - 02:18:51 | D] - C:\Program Files
[08/12/2013 - 16:18:54 | D] - C:\ProgramData
[08/12/2013 - 16:19:03 | D] - C:\AdwCleaner
[08/12/2013 - 22:00:42 | D] - C:\Program Files (x86)
[09/12/2013 - 23:22:08 | SHD] - C:\System Volume Information
[12/12/2013 - 02:12:51 | D] - C:\Windows
[13/12/2013 - 23:07:38 | D] - C:\UsbFix
[10/09/2013 - 21:38:50 | SHD] - D:\$RECYCLE.BIN
[10/04/2013 - 20:11:30 | SHD] - D:\System Volume Information
[10/04/2013 - 20:20:46 | D] - D:\ProgramData
[11/09/2013 - 00:02:18 | D] - D:\Users
[30/11/2013 - 01:42:21 | D] - D:\programs
[08/12/2013 - 22:04:47 | D] - D:\ZHPDiag
[24/11/2013 - 12:20:14 | N | 3674 Ko] - F:\P1040106.JPG
[24/11/2013 - 12:20:20 | N | 3594 Ko] - F:\P1040107.JPG
[24/11/2013 - 12:29:04 | N | 2231 Ko] - F:\P1040111.JPG
[24/11/2013 - 12:29:12 | N | 3680 Ko] - F:\P1040112.JPG
[24/11/2013 - 14:27:54 | N | 3639 Ko] - F:\P1040122.JPG
[16/05/2012 - 11:10:13 | SHD] - F:\System Volume Information
[30/10/2007 - 15:12:22 | N | 1820 Ko] - G:\répertoire motifs.pdf
[02/12/2013 - 10:35:54 | N | 23 Ko] - G:\Texte d'intention 3.pdf
[15/11/2013 - 23:17:14 | N | 713 Ko] - G:\Panorama canal ourq.jpg
[02/12/2013 - 06:05:08 | N | 294 Ko] - G:\reference.jpg
[02/12/2013 - 10:18:00 | N | 211 Ko] - G:\histoire projet 2.jpg
[29/06/2011 - 10:56:42 | N | 26671 Ko | 57D98BEA6B7357C5FD3B9B50BE79F219] - G:\RunSanDiskSecureAccess_Win.exe
[27/09/2013 - 15:00:10 | D] - G:\Filemaker.Pro.v11.0.1.96
[27/08/2013 - 11:23:04 | D] - G:\courrier J. Ch
[24/08/2011 - 19:48:26 | D] - G:\club_application
[24/08/2011 - 19:48:36 | D] - G:\SanDiskSecureAccess
[22/12/2011 - 12:07:38 | D] - G:\succession
[02/01/2012 - 14:57:38 | D] - G:\2004
[02/01/2012 - 14:58:08 | D] - G:\2005
[02/01/2012 - 15:05:46 | D] - G:\2006
[02/01/2012 - 15:11:40 | D] - G:\2007
[28/01/2013 - 21:35:38 | D] - G:\2012
[03/04/2013 - 22:42:40 | D] - G:\Orain
[21/04/2013 - 19:02:24 | D] - G:\Photos toitures
[31/05/2013 - 19:13:30 | D] - G:\Documents these
[04/06/2013 - 19:58:22 | D] - G:\2013
[26/06/2013 - 13:21:18 | D] - G:\documents école
[07/07/2013 - 19:20:02 | D] - G:\Terroir
[07/07/2013 - 19:21:58 | D] - G:\perso
[15/07/2013 - 18:29:10 | D] - G:\GY 1407
[26/07/2013 - 21:44:18 | D] - G:\chèvres cosme
[12/10/2013 - 17:44:46 | D] - G:\Clos Thomas
[02/12/2013 - 10:32:28 | D] - G:\Nouveau dossier
[02/12/2013 - 10:34:00 | D] - G:\Nouveau dossier (2)
################## | Vaccin |
D:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
F:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
G:\Autorun.inf -> Vaccin créé par UsbFix (El Desaparecido)
################## | E.O.F | https://www.usbfix.net/ - https://www.sosvirus.net/ | -
Hello Vous 2 : ) ,
Cosme10, test ceci stp :
Connecte les 3 clé F, G et H
Télécharge ce fichier : http://www.sosvirus.net/partage/GiveMeAdmin.zip
Dézippe GiveMeAdmin.zip, fais ensuite un clic droit sur GiveMeAdmin.bat et choisi exécuter en tant qu'administrateur.
Une fois le petit programme terminé (Message OK) vérifie si tu as accès aux clé stp.
-
-
J'ai vraiment la poisse. Lorsque je fais suppression avec le nouveau usbfix, le logiciel plante, ne répond plus, et je suis obligé d'éteindre manuellement l'ordi. Et bien sur aucun rapport n'apparaît lorsque je le redémarre :S
-
Bonjour
Désinstalle cette version
Installe la dernière et poste moi un rapport suppression avec tes clés branchées
http://general-changelog-team.fr/fr/outils/71-usbfix
Merci
@+ -
Re
Lorsque je redémarre mon ordi en mode sans échec avec prise en charge réseau, je peux ouvrir mes périphériques et je ne vois aucun fichier en raccourcis. Mais lorsque je redémarre en mode "normal" je ne peux à nouveau plus y accéder.
J'ai lancé des scans Usbfix en mode sans échec, sauf que pour suppression aucun rapport n'est apparu ni sur le bureau ni sur le dossier racine. Par contre lorsque j'ai demandé au logiciel une recherche, i'ordinateur a redémarré et voici donc le rapport de usbfix pour une recherche :
############################## | UsbFix V 7.152 | [Recherche]
Utilisateur: Cosme (Administrateur) # PC-COSMEVALLET
Mis à jour le 20/11/2013 par El Desaparecido - Team SosVirus
Lancé à 02:37:47 | 12/12/2013
Site Web : https://www.usbfix.net/
Forum : https://www.sosvirus.net/
Upload Malware : http://www.sosvirus.net/upload_malware.php
Contact : https://www.usb-antivirus.com/fr/contact/
PC: TOSHIBA (Portable PC)
CPU: Intel(R) Core(TM) i7-3630QM CPU @ 2.40GHz
RAM -> [Total : 16268 | Free : 14995]
Bios: Insyde Corp.
Boot: Fail-safe with network boot
OS: Microsoft Windows 8 (6.2.9200 64-Bit)
WB: Windows Internet Explorer : 10.0.9200.16736
WB: Google Chrome : 31.0.1650.63
SC: Security Center Service [Enabled]
WU: Windows Update Service [(!) Disabled]
AV: G Data TotalProtection 2014 [Enabled | Updated]
AS: Windows Defender : 4.3.0215.0
AS: Malwarebytes' Anti-Malware : 1.75.0001
FW: Windows FireWall Service [Enabled]
C:\ (%systemdrive%) -> Disque fixe # 106 Go (9 Go libre(s) - 9%) [TI31081200A] # NTFS
D:\ -> Disque fixe # 699 Go (547 Go libre(s) - 78%) [] # NTFS
E:\ -> CD-ROM
F:\ -> Disque amovible # 8 Go (7 Go libre(s) - 99%) [0649744917] # NTFS
G:\ -> Disque amovible # 30 Go (13 Go libre(s) - 43%) [] # FAT32
H:\ -> Disque amovible # 2 Go (2 Go libre(s) - 100%) [USB DISK] # FAT
################## | Processus Actif |
C:\windows\system32\csrss.exe (ID: 468 |ParentID: 460)
C:\windows\system32\wininit.exe (ID: 508 |ParentID: 460)
C:\windows\system32\csrss.exe (ID: 528 |ParentID: 516)
C:\windows\system32\winlogon.exe (ID: 572 |ParentID: 516)
C:\windows\system32\services.exe (ID: 620 |ParentID: 508)
C:\windows\system32\lsass.exe (ID: 644 |ParentID: 508)
C:\windows\system32\svchost.exe (ID: 752 |ParentID: 620)
C:\windows\system32\svchost.exe (ID: 800 |ParentID: 620)
C:\windows\System32\svchost.exe (ID: 856 |ParentID: 620)
C:\windows\system32\svchost.exe (ID: 888 |ParentID: 620)
C:\windows\system32\dwm.exe (ID: 940 |ParentID: 572)
C:\windows\system32\svchost.exe (ID: 988 |ParentID: 620)
C:\windows\system32\svchost.exe (ID: 1020 |ParentID: 620)
C:\windows\system32\svchost.exe (ID: 364 |ParentID: 620)
C:\windows\system32\svchost.exe (ID: 976 |ParentID: 620)
C:\windows\system32\wbem\wmiprvse.exe (ID: 1940 |ParentID: 752)
C:\windows\explorer.exe (ID: 2032 |ParentID: 572)
C:\windows\system32\ctfmon.exe (ID: 1192 |ParentID: 2032)
C:\windows\system32\DllHost.exe (ID: 1232 |ParentID: 752)
C:\UsbFix\Go.exe (ID: 1904 |ParentID: 1336)
################## | Regedit Run |
04 - HKLM\SOFTWARE | Run : [Intel AppUp(R) center] - "C:\Program Files (x86)\Intel\IntelAppStore\bin\ismagent.exe" --domain-id F0399437-FD0C-4A48-B101-F0314A6172E4
04 - HKLM\SOFTWARE | Run : [APSDaemon] - "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\SOFTWARE | Run : [Adobe Reader Speed Launcher] - "C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe"
04 - HKLM\SOFTWARE | Run : [AdobeCS6ServiceManager] - "C:\Program Files (x86)\Common Files\Adobe\CS6ServiceManager\CS6ServiceManager.exe" -launchedbylogin
04 - HKLM\SOFTWARE | Run : [SwitchBoard] - C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe
04 - HKLM\SOFTWARE | Run : [iTunesHelper] - "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\SOFTWARE | Run : [SunJavaUpdateSched] - "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\SOFTWARE | Run : [G Data AntiVirus Tray] - C:\Program Files (x86)\G Data\TotalProtection\AVKTray\AVKTray.exe
04 - HKLM\SOFTWARE | Run : [GDFirewallTray] - C:\Program Files (x86)\G Data\TotalProtection\Firewall\GDFirewallTray.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [Intel AppUp(R) center] - "C:\Program Files (x86)\Intel\IntelAppStore\bin\ismagent.exe" --domain-id F0399437-FD0C-4A48-B101-F0314A6172E4
04 - HKLM\SOFTWARE\wow6432Node | Run : [APSDaemon] - "C:\Program Files (x86)\Common Files\Apple\Apple Application Support\APSDaemon.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [Adobe Reader Speed Launcher] - "C:\Program Files (x86)\Adobe\Reader 9.0\Reader\Reader_sl.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [AdobeCS6ServiceManager] - "C:\Program Files (x86)\Common Files\Adobe\CS6ServiceManager\CS6ServiceManager.exe" -launchedbylogin
04 - HKLM\SOFTWARE\wow6432Node | Run : [SwitchBoard] - C:\Program Files (x86)\Common Files\Adobe\SwitchBoard\SwitchBoard.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [iTunesHelper] - "C:\Program Files (x86)\iTunes\iTunesHelper.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [SunJavaUpdateSched] - "C:\Program Files (x86)\Common Files\Java\Java Update\jusched.exe"
04 - HKLM\SOFTWARE\wow6432Node | Run : [G Data AntiVirus Tray] - C:\Program Files (x86)\G Data\TotalProtection\AVKTray\AVKTray.exe
04 - HKLM\SOFTWARE\wow6432Node | Run : [GDFirewallTray] - C:\Program Files (x86)\G Data\TotalProtection\Firewall\GDFirewallTray.exe
04 - HKLM\SOFTWARE | RunOnce : [] -
04 - HKLM\SOFTWARE\wow6432Node | RunOnce : [] -
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [Skype] - "C:\Program Files (x86)\Skype\Phone\Skype.exe" /minimized /regrun
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [AdobeBridge] -
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [iCloudServices] - C:\Program Files (x86)\Common Files\Apple\Internet Services\iCloudServices.exe
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [ApplePhotoStreams] - C:\Program Files (x86)\Common Files\Apple\Internet Services\ApplePhotoStreams.exe
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [uTorrent] - "C:\Users\Cosme\AppData\Roaming\uTorrent\uTorrent.exe" /MINIMIZED
04 - HKU\S-1-5-21-1907806597-378257777-3510716977-1002\SOFTWARE | Run : [iTunesHelper] - wscript.exe //B "C:\Users\Cosme\AppData\Local\Temp\iTunesHelper.vbe"
################## | Recherche générique |
################## | Registre |
################## | Vaccin |
(!) Cet ordinateur n'est pas vacciné!
################## | E.O.F | https://www.usbfix.net/ - https://www.sosvirus.net/ | -
Bonjour
Tu fais ceci mais en mode sans echec avec prise en charge réseau.
Mode sans échec Windows 8
https://www.commentcamarche.net/informatique/windows/113-demarrer-windows-10-en-mode-sans-echec/
https://forums.commentcamarche.net/forum/affich-29257745-acces-au-dossier-refuse#3
Merci
@+

- 1
- 2

