
Latences PC même non connecté
Je possède un PC portable Asus depuis noël dernier, et depuis quelques jours je ressens une certaine latence.
Par exemple, j'affiche le gestionnaire de la batterie (de la barre des tâches), puis je clique sur le bureau, mais l'affichage reste ouvert, et je peux quand même ouvrir d'autres raccourcis de la barre des taches mais impossible de les faire disparaitre.
Aussi, quand je fais une recherche générale, cela prend énormément de temps et de faire afficher le menu, et de trouver les résultats de ma recherche.
Pareil quand j'écris sur une zone de texte, il arrive que les caractères mettent quelques secondes à apparaitre.
Aussi, l'icone de la barre des taches des connexions réseau apparaît parfois comme non connecté alors que je peux aller sur Internet...
Quand je clique sur un icone dans la barre des taches, il se met à clignoter comme s'il ne répondait pas, mais en faisant alt+tab, le fichier fonctionne sans problèmes.
J'ai défragmenté les disques et réparé ces derniers, j'ai récemment nettoyé et réparer le registre, notamment avec Tune Up Utilities.
Bref je commence à galérer, si vous trouvez des solutions, merci de m'en faire part.
Bonne soirée, ou bonne journée et merci d'avance ! ;)
16 réponses
Ralentissements et latences affectent Windows 8 sur un portable Asus, avec des anomalies d'affichage, des recherches et saisies retardées, et parfois une icône réseau affichant déconnexion malgré l'accès à Internet. Les réponses privilégient d'abord une vérification de sécurité via Malwarebytes et déconseillent les téléchargements de sites comme 01net ou Softonic qui peuvent inclure des barres d'outils indésirables. D'autres échanges recommandent un défragmentation logiciel simple comme Auslogics et l'exécution d'un zhpdiag pour diagnostiquer d'éventuels malwares, tout en vérifiant l'espace disque et les partitions C et D. En cas de persistance, certains évoquent l'âge du matériel et les limites potentielles, tandis que des échanges insistent sur un diagnostic approfondi pour écarter des problèmes matériels, pilotes ou réglages système.
-
Contributeur sécuritéPas de soucis ;)
-
Ah bon, excuses-moi ^^
-
Contributeur sécuritéBa non un notebook est un pc "normal"
Un netbook (ou mini pc a des performances reduites) -
C'est strictement exactement la même chose --'
-
Contributeur sécuritéNon c est un notebook.
-
Netbook ? J'en ai un depuis 2 ans et c'est l'ordi le plus lent au monde. Leur durée de vie dépassent rarement les 2 ans.
-
Contributeur sécuritéOkok,
On va voir pour une defragmentation. Tu peux utiliser ce logiciel : http://www.security-helpzone.com/blog/auslogics-disk-defrag-un-defragmenteur-simple-et-rapide-news-125.html-
-
Contributeur sécuritéJe ne sais pas trop ce qu il vaut. Si tu regardes sur le forum tu verras qu on demande tres souvent de desinstaller tune up et tout ses comperes optimiseurs parce que souvent ils ont un effet contre productif voir meme destructeur pour certains. Apres j ai lu recemment dans des revues specialises qu il trouvait tune up 2013 efficace donc..
-
-
Contributeur sécuritéRe,
Copie le texte en gras ci dessous :
SysRestore
[MD5.00000000000000000000000000000000] [APT] [{B9A06C02-207E-4153-8D16-05948E723BA8}] (...) -- C:\ProgramData\BrowserProtect\2.6.1249.132\{c16c1ccb-7046-4e5c-a2f3-533ad2fec8e8}\uninstall.exe (.not file.) [0]
[HKCU\Software\System32]
[HKLM\Software\WNLT]
O45 - LFCP:[MD5.96CAE9B2A89021EE32ED565D82296672] - 15/05/2013 - 16:07:42 ---A- - C:\Windows\Prefetch\UNINST1.EXE-000BE249.pf
O69 - SBI: SearchScopes [HKCU] {95232BF6-23EC-4424-8769-AE56A8784A32} - (Search The Web (privitize)) - http://ww12.searchou.com
[HKCU\Software\Drivers]
[HKLM\Software\Wow6432Node\VBMZ]
[HKLM\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{C4ABDBC8-1C81-42C9-BFFC-4A68511E9E4F}]
[HKLM\SYSTEM\CurrentControlSet\Services\Eventlog\Application\HssSrv]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Products\B2FD9C0A5B9838449838816A28001F4B]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\07D5290CDBDAE4242926B8E6CA650501]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0E3D8A5B48622A445A7DF73FEFF32C3F]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UpgradeCodes\789034A89BAC50E4782F0A7BDBF75632]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\4318DF19719275242801CBE292063A4C]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\45FC115D1FEAEF849A4E1610D6EC8BF0]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\46A5861A389ADB844AF89E31BC9DF0A1]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\49B0E1A6FF50BBE4289E4E23DE6EA0C7]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\4CCCAC049F34D0540AAC13011398BEDB]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\5C4389D0BFB302C479DE4178BD5D9EBA]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\5D2B09BDEF4FE54418E6F3373CDBC7AC]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\61B65D3397A1FBF4CB1571B5E4F6B5B0]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\68E8A05C60DD9254591DBD16C94EDDBF]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\697E782CF574CC34CBB9566440BA12BC]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\6AE27A8613CF7EA4782F2886F67295E5]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\75D5168E5E176C24981B4E5DBD991078]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\7CE172051F585E04187BCB97570BFA74]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\86A901BA5265452499DCBF719C378EE3]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\8724E58E6C7D00C48A0D4F3345EB2C26]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\88ABD1CD5C40EC84789A7F6EF86DAC5E]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\980289C22F80A7C4BB9323DC61255E4E]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\9A4B7EF3789F871419D9302583B20C15]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A6C53B0F76C44004A8F36716213017DB]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\AB676B0E1B9EFA049B9F7DDDA9645734]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B31BBB0B825EDEF45AB0FE7099C68C81]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B471D8D7319336B4CA89374ED0D7B806]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\B59F2D8189784CC46A4597F2842480B0]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\BC30043663AA2CA4DA1DAA9CA5FDCC75]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\BD746FB95FB8E5B45BF66BE54D5FD91F]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CCF399FCD6D2D3F46BF02A1378654FC9]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\D149C1355C98DE24E82CEFBD996FE06A]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\DB59FDB786388EA4D897F3EE715683AC]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\DB8DAD19CFBCC2049A4477183787E8C5]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\E1C820A74ED67374BA048B52CB3C3804]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\EC65F200D112357449C8B1BC3CFA03D0]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F327D0C73C0973644A21E8CC852267A0]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FA96423FE2B98E248A3B23548D1E22D9]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FDC83385E6C239F4C876A77A37DF581D]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\34EDDB1BFB3A2D448845F3EFD0F15A43]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\427EA997C413D1D47907CBFC7B2DB432]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F754C503375A13344B22388E18DFE87E]
[HKLM\Software\Classes\Interface\{31E3BC75-2A09-4CFF-9C92-8D0ED8D1DC0F}]
[HKLM\Software\Wow6432Node\Classes\Interface\{31E3BC75-2A09-4CFF-9C92-8D0ED8D1DC0F}]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\08E33F7B61DEFF24BB9673ED7D467636]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0FF2AEFF45EEA0A48A4B33C1973B6094]
[HKLM\Software\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\305B09CE8C53A214DB58887F62F25536]
C:\Users\quentin\AppData\Local\Software
EmptyTemp
FirewallRaz
Puis suis ce tutoriel : https://www.security-helpzone.com/2013/04/14/zhpfix-fixer-les-lignes-dun-rapport-zhpdiag/ -
Contributeur sécuritéOk.
Pour poster directement sur le forum des images seul les contributeurs et moderateurs (et statuts superieurs) peuvent le faire.
Je te tiens au courant demain.
Bonne soiree. -
http://nsa33.casimages.com/img/2013/06/03/130603103933484843.png
http://nsa33.casimages.com/img/2013/06/03/130603103917902872.png -
Contributeur sécuritéRe,
J'aimerais que tu ailles dans la base de registre (ne touche à rien si tu connais pas)
Lance la commande Executer (Raccourcis Clavier : Touche Windows + R)
tape regedit et confirme l'accès.
Ensuite à gauche de ton ecran j'aimerais que tu cliques sur les petites flèches pour accéder au chemin suivant :
HKEY_CURRENT_USER\Software
ici :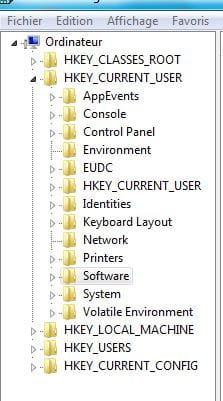
Tu va trouver deux clés qui sont :
System32 et Drivers j'aimerais que tu me fasses une capture d'écran stp.
A la place de System32 et Drivers je vais te montrer un exemple de mon pc sur le repertoire Auslogics, j'aimerais que tu me fasses une capture de cette façon :
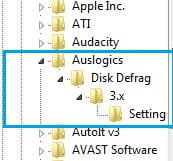
Heberges tes captures sur Cjoint et donne moi les liens stp. -
Contributeur sécuritéRe,
Desinstalle (obsolete)
Java 7 Update 13
Java 7 Update 15
Et installe la derniere version sur le site de java en decochant les logciels additionnels proposés.
Il est conseillé d avoir au moins 10% de libre sur le pc tu en a 11% donc ca va mais essaie de faire de la place si tu veux mettre d autres fichiers, tu as quand meme rempli plus de 80% de la place disponible en 6 mois.
Je ne sais pas a quoi correspond la partition D mais elle est vide tu pourrais peut etre transferer des donnes sur cette partition ? -
Contributeur sécuritéSalut,
Désolé j ai du perdre ton sujet en route...
Tu pourrais refaire un zhpdiag stp. -
up
-
Contributeur sécuritéOk tu asdes adwares,
Télécharge AdwCleaner ( d'Xplode ) sur ton bureau : http://general-changelog-team.fr/fr/downloads/viewdownload/20-outils-de-xplode/2-adwcleaner
-Lance le, clique sur [Suppression] puis patiente le temps du scan.
Une fois le scan fini, un rapport s'ouvrira. Poste moi son contenu dans ta prochaine réponse.-
Voilà, mais des adware ne ralentissent pas l'ordinateur à ce point, si ?
# AdwCleaner v2.300 - Rapport créé le 13/05/2013 à 08:29:19
# Mis à jour le 28/04/2013 par Xplode
# Système d'exploitation : Windows 8 (64 bits)
# Nom d'utilisateur : quentin - QUENTIN
# Mode de démarrage : Normal
# Exécuté depuis : C:\Users\quentin\Downloads\adwcleaner.exe
# Option [Suppression]
***** [Services] *****
Arrêté & Supprimé : IBUpdaterService
***** [Fichiers / Dossiers] *****
Dossier Supprimé : C:\Program Files (x86)\Software
Dossier Supprimé : C:\Program Files (x86)\SweetIM
Dossier Supprimé : C:\Program Files (x86)\sweetpacks bundle uninstaller
Dossier Supprimé : C:\Program Files (x86)\TornTV.com
Dossier Supprimé : C:\Program Files\Babylon
Dossier Supprimé : C:\ProgramData\Babylon
Dossier Supprimé : C:\ProgramData\BrowserProtect
Dossier Supprimé : C:\ProgramData\clsoft ltd
Dossier Supprimé : C:\ProgramData\InstallMate
Dossier Supprimé : C:\ProgramData\MagniPiiC
Dossier Supprimé : C:\ProgramData\Microsoft\Windows\Start Menu\Programs\MagniPiiC
Dossier Supprimé : C:\ProgramData\SweetIM
Dossier Supprimé : C:\Users\quentin\AppData\Local\Bundled software uninstaller
Dossier Supprimé : C:\Users\quentin\AppData\Roaming\BabSolution
Dossier Supprimé : C:\Users\quentin\AppData\Roaming\Babylon
Dossier Supprimé : C:\Windows\Installer\{A0C9DF2B-89B5-4483-8983-18A68200F1B4}
Dossier Supprimé : C:\Windows\SysWOW64\WNLT
***** [Registre] *****
Clé Supprimée : HKCU\Software\1ClickDownload
Clé Supprimée : HKCU\Software\APN PIP
Clé Supprimée : HKCU\Software\BabylonToolbar
Clé Supprimée : HKCU\Software\BI
Clé Supprimée : HKCU\Software\DataMngr
Clé Supprimée : HKCU\Software\DataMngr_Toolbar
Clé Supprimée : HKCU\Software\IM
Clé Supprimée : HKCU\Software\ImInstaller
Clé Supprimée : HKCU\Software\InstallCore
Clé Supprimée : HKCU\Software\Microsoft\Windows\CurrentVersion\Ext\Stats\{F9E4A054-E9B1-4BC3-83A3-76A1AE736170}
Clé Supprimée : HKCU\Software\Softonic
Clé Supprimée : HKCU\Software\StartSearch
Clé Supprimée : HKCU\Software\WNLT
Clé Supprimée : HKCU\Software\5f4dad8e739bf15
Clé Supprimée : HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{0ECDF796-C2DC-4D79-A620-CCE0C0A66CC9}
Clé Supprimée : HKLM\Software\Babylon
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{6536801B-F50C-449B-9476-093DFD3789E3}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\{C26644C4-2A12-4CA6-8F2E-0EDE6CF018F3}
Clé Supprimée : HKLM\SOFTWARE\Classes\AppID\BabylonHelper.EXE
Clé Supprimée : HKLM\Software\Classes\Installer\Features\B2FD9C0A5B9838449838816A28001F4B
Clé Supprimée : HKLM\Software\Classes\Installer\Products\B2FD9C0A5B9838449838816A28001F4B
Clé Supprimée : HKLM\SOFTWARE\Classes\MediaPlayer.GraphicsUtils
Clé Supprimée : HKLM\SOFTWARE\Classes\MediaPlayer.GraphicsUtils.1
Clé Supprimée : HKLM\SOFTWARE\Classes\MgMediaPlayer.GifAnimator
Clé Supprimée : HKLM\SOFTWARE\Classes\MgMediaPlayer.GifAnimator.1
Clé Supprimée : HKLM\SOFTWARE\Classes\Prod.cap
Clé Supprimée : HKLM\SOFTWARE\Classes\sim-packages
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{4D3B167E-5FD8-4276-8FD7-9DF19C1E4D19}
Clé Supprimée : HKLM\SOFTWARE\Classes\TypeLib\{E2343056-CC08-46AC-B898-BFC7ACF4E755}
Clé Supprimée : HKLM\Software\DataMngr
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\SweetIM.exe
Clé Supprimée : HKLM\Software\PIP
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\5f4dad8e739bf15
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Classes\CLSID\{82AC53B4-164C-4B07-A016-437A8388B81A}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Classes\CLSID\{940AAA26-7AD1-78D4-306E-7CCDF872620F}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Classes\CLSID\{A4A0CB15-8465-4F58-A7E5-73084EA2A064}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Classes\Interface\{03E2A1F3-4402-4121-8B35-733216D61217}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Classes\Interface\{9E3B11F6-4179-4603-A71B-A55F4BCB0BEC}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Classes\Interface\{A439801C-961D-452C-AB42-7848E9CBD289}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Classes\Interface\{F4EBB1E2-21F3-4786-8CF4-16EC5925867F}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\eooncjejnppfjjklapaamhcdmjbilmde
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\ogccgbmabaphcakpiclgcnmcnimhokcj
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{940AAA26-7AD1-78D4-306E-7CCDF872620F}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{A0C9DF2B-89B5-4483-8983-18A68200F1B4}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\{EB03EF39-C655-D560-FA95-79182B837D64}
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\SweetIM Bundle by SweetPacks
Clé Supprimée : HKLM\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\WNLT
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{03E2A1F3-4402-4121-8B35-733216D61217}
Clé Supprimée : HKLM\SOFTWARE\Classes\Interface\{9E3B11F6-4179-4603-A71B-A55F4BCB0BEC}
Valeur Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run [SweetIM]
***** [Navigateurs] *****
-\\ Internet Explorer v10.0.9200.16537
Remplacé : [HKCU\Software\Microsoft\Internet Explorer\Main - Start Page] = hxxp://www1.delta-search.com/?affID=119816&tt=gc_&babsrc=HP_ss&mntrId=4241DC85DE8BFAB4 --> hxxp://www.google.com
-\\ Google Chrome v26.0.1410.64
Fichier : C:\Users\quentin\AppData\Local\Google\Chrome\User Data\Default\Preferences
Supprimée [l.2329] : homepage = "hxxp://www1.delta-search.com/?affID=119816&tt=gc_&babsrc=HP_ss&mntrId=4241DC85DE8BFA[...]
*************************
AdwCleaner[R1].txt - [5834 octets] - [13/05/2013 08:29:01]
AdwCleaner[S1].txt - [5735 octets] - [13/05/2013 08:29:19]
########## EOF - C:\AdwCleaner[S1].txt - [5795 octets] ########## -
-
-
Contributeur sécuritéBonjour, on va faire un diagnostique, suis ce tutoriel et donne le lien du rapport hebergé : http://www.security-helpzone.com/Thread-ZHPDiag-Generer-un-rapport

