Je recherche sur Google mais Yahoo apparaît.
RésoluBonjour,
Je viens poser la question ici car j'ai tout essayé, je suis allé dans le registre j'ai supprimer tout ce qui était en rapport avec Yahoo, J'ai modifié le moteur de recherche par défaut, mit l'adresse de google en nouveau moteur de recherche mais ca ne marche pas, j'ai testé CCleaner et revo unistaller mais rien y fait,
Comment supprimer une fois pour toute ce yahoo.
Merci de votre aide.
Windows / Chrome 133.0.0.0
10 réponses
-
Modérateur
Bonjour .
Réinitialiser Chrome avec resetbrowser.
Si le problème persiste faire ce qui suit.
Télécharger FRST .
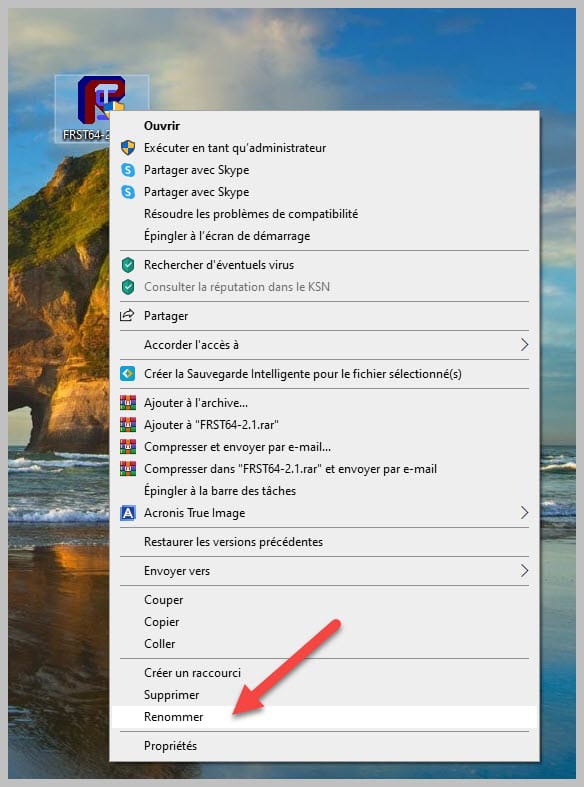
Une fois téléchargé enregistrer FRST sur le bureau puis cliquer avec le bouton droit de la souris sur FRST et choisir Exécuter en tant qu'administrateur ce qui donne ceci :


Attendre que le message l'outil est prêt à fonctionner s'affiche puis cliquer sur Analyser
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.


À la fin de l'analyse les deux rapports FRST et Addition seront sur le bureau.


Envoyer les rapports FRST et ADDITION sur cjoint.com ou sur pixeldrain.com .
Puis joindre les deux liens générés par cjoint.com ou pixeldrain.com dans votre message.
-
Bonsoir , voici les liens :
Addition.txt : https://www.cjoint.com/c/OBxsScr7rAX
FRST.txt : https://www.cjoint.com/c/OBxsSNDSxFX
-
@Snaysee
Je ne sais pas si ca peut aider mais en effectuant la recherche google, cela me redirige sur sa rdr.ad-score.com puis sur sa gseeksrc.com qui me redirige lui même sur search yahoo.
-
Modérateur
.
Tu as un proxy configuré sur ton pc est-ce toi qui l'a configuré ?
Est-ce toi qui a configuré les entrées IFEO qui suivent :
IFEO\EOSnotify.exe: [Debugger] /
IFEO\InstallAgent.exe: [Debugger] /
IFEO\MusNotification.exe: [Debugger] /
IFEO\MusNotificationUx.exe: [Debugger] /
IFEO\remsh.exe: [Debugger] /
IFEO\SihClient.exe: [Debugger] /
IFEO\UpdateAssistant.exe: [Debugger] /
IFEO\upfc.exe: [Debugger] /
IFEO\UsoClient.exe: [Debugger] /
IFEO\WaaSMedic.exe: [Debugger] /
IFEO\WaasMedicAgent.exe: [Debugger] /
IFEO\Windows10Upgrade.exe: [Debugger] /
IFEO\Windows10UpgraderApp.exe: [Debugger] /
Dis moi si tu es au courant de la présence sur ton pc des logiciels SetTimerResolution et Surfclub.
Voilà j'attends tes réponses.
-
-
-
Modérateur
.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\...\Policies\Explorer: [NoWindowsUpdate] 1 HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\Software\Policies\...\system: [EnableActivityFeed] 0 HKLM\Software\Policies\...\system: [PublishUserActivities] 0 HKLM\Software\Policies\...\system: [UploadUserActivities] 0 IFEO\EOSnotify.exe: [Debugger] / IFEO\InstallAgent.exe: [Debugger] / IFEO\MusNotification.exe: [Debugger] / IFEO\MusNotificationUx.exe: [Debugger] / IFEO\remsh.exe: [Debugger] / IFEO\SihClient.exe: [Debugger] / IFEO\UpdateAssistant.exe: [Debugger] / IFEO\upfc.exe: [Debugger] / IFEO\UsoClient.exe: [Debugger] / IFEO\WaaSMedic.exe: [Debugger] / IFEO\WaasMedicAgent.exe: [Debugger] / IFEO\Windows10Upgrade.exe: [Debugger] / IFEO\Windows10UpgraderApp.exe: [Debugger] / HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction Task: {11A99642-6209-4D62-881D-877731B2BB84} - \Lenovo\ImController\TimeBasedEvents\ef73b8a3-1bbb-4740-a8b1-822aa1a355c6 -> Pas de fichier Task: {1B58ABAD-9109-40FB-B02F-4D2AD9381D0B} - \Lenovo\ImController\TimeBasedEvents\600e03a8-8e97-419a-9fcb-a664997be622 -> Pas de fichier Task: {2632F075-63C3-45F5-9EB1-58C47098A94A} - \Lenovo\ImController\TimeBasedEvents\d90b1608-18b9-4c78-8aa7-fa8695e7bb1b -> Pas de fichier Task: {2C91A0A9-508C-4A30-963F-2DF2118F5A74} - \Outbyte\Driver Updater\Start Driver Updater automatic scanning -> Pas de fichier Task: {70C0B0D1-7E8F-4C41-BEE0-76E2C287CEEA} - \Lenovo\ImController\TimeBasedEvents\315db143-59a7-4825-817e-d61b4f9b3d70 -> Pas de fichier Task: {71ABB294-4BFE-456E-943D-948500FE95F0} - \Outbyte\Driver Updater\Start Driver Updater оn logon -> Pas de fichier Task: {8B534DF7-F67D-4147-88DF-42E042CDEA80} - \Lenovo\ImController\Lenovo iM Controller Scheduled Maintenance -> Pas de fichier Task: {BBB6280E-5187-4311-A81C-561F2F93CF05} - \Lenovo\ImController\TimeBasedEvents\e97b1040-4744-4ec6-933d-ecb744ba8804 -> Pas de fichier Task: {CF67A36A-FA3D-4EC4-A1E6-018609E35C05} - \Lenovo\ImController\Lenovo iM Controller Monitor -> Pas de fichier Task: {F2C3BAB8-B90D-49F7-8BE0-15020EB79178} - \Lenovo\ImController\Plugins\LenovoSystemUpdatePlugin_WeeklyTask -> Pas de fichier Task: {68CFDFDA-651E-4248-8369-DA24D247DD94} - System32\Tasks\ArtificiusUpdater => C:\Program Files (x86)\Artificius Web Solutions\Artificius Web\ArtificiusUpdater.exe (Pas de fichier) Task: {D5C54705-DDCB-476E-9CDD-722359BE9A7F} - System32\Tasks\Lenovo\Lenovo Service Bridge\S-1-5-21-208786136-531730184-194242868-1001 => "C:\Users\Lenovo\AppData\Local\Programs\Lenovo\Lenovo Service Bridge\LSBUpdater.exe" (Pas de fichier) Task: {BEE972DA-617D-4FE7-A732-1239D7D99677} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Pas de fichier) Task: {28FDFCA5-1B8A-418A-AB43-945F6D81A505} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe /RunOnAC RebootDialog (Pas de fichier) Task: {27A1A3DD-1DC2-426D-B493-E93C976424FA} - System32\Tasks\ClubShipper => C:\Program Files\Surfclub\ClubShipper.exe [77390912 2025-02-22] (STERLING SPIRITS COMPANY LIMITED -> LogShipper) Task: {B405FDDE-E045-4BAD-A6F4-EAAE83A0662B} - System32\Tasks\GetClubStats => C:\Program Files\Surfclub\ClubStats.exe [76380024 2025-02-23] (STERLING SPIRITS COMPANY LIMITED -> DataStats) Task: {0554DEC1-B34D-4119-96B0-82C408D808C5} - System32\Tasks\Surfclub => C:\Program Files\Surfclub\Surfclub.exe [68964178 2025-01-25] (Distributor) [Fichier non signé] Task: {28955BBB-6031-4F8A-8415-2CE0C15B00C5} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe /RunOnBattery RebootDialog (Pas de fichier) Task: {E0F10DCF-44AD-40E8-9370-FB5DA59F93FB} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) Task: {06FEF118-1E47-4CD0-8CA1-3F23A5249FEF} - System32\Tasks\OneDrive Standalone Update Task-S-1-5-21-3072856339-236078914-1047278560-500 => %localappdata%\Microsoft\OneDrive\OneDriveStandaloneUpdater.exe (Pas de fichier) Task: {81B00920-43B1-4304-B857-9DFD7E938E0C} - System32\Tasks\TVT\TVSUUpdateTask => "C:\Program Files (x86)\Lenovo\System Update\tvsuShim.exe" /CM -search R -action INSTALL -includerebootpackages 1,3,4,5 -noicon -noreboot -nolicense -defaultupdate -schtask (Pas de fichier) Task: {EB438EB0-47E2-440D-865D-DE5348A10A6D} - System32\Tasks\TVT\TVSUUpdateTask_UserLogOn => "C:\Program Files (x86)\Lenovo\System Update\tvsuShim.exe" PendingTask (Pas de fichier) U4 GpuEnergyDr; pas de ImagePath U4 GpuEnergyDrv; pas de ImagePath S1 WinSetupMon; system32\DRIVERS\WinSetupMon.sys [X] R2 ClubUtils; C:\Program Files\Surfclub\ClubUtils.exe [8121392 2025-02-22] (STERLING SPIRITS COMPANY LIMITED -> ) R4 WinDivert; C:\Program Files\Surfclub\WinDivert64.sys [94144 2025-02-23] (成都密思听科技有限公司 -> Basil) CustomCLSID: HKU\S-1-5-21-208786136-531730184-194242868-1001_Classes\CLSID\{86ca1aa0-34aa-4e8b-a509-50c905bae2a2}\InprocServer32 -> => Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive1] -> {BBACC218-34EA-4666-9D7A-C78F2274A524} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive2] -> {5AB7172C-9C11-405C-8DD5-AF20F3606282} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive3] -> {A78ED123-AB77-406B-9962-2A5D9D2F7F30} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive4] -> {F241C880-6982-4CE5-8CF7-7085BA96DA5A} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive5] -> {A0396A93-DC06-4AEF-BEE9-95FFCCAEF20E} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive6] -> {9AA2F32D-362A-42D9-9328-24A483E2CCC3} => -> Pas de fichier ShellIconOverlayIdentifiers: [ OneDrive7] -> {C5FF006E-2AE9-408C-B85B-2DFDD5449D9C} => -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ OneDrive1] -> {BBACC218-34EA-4666-9D7A-C78F2274A524} => -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ OneDrive2] -> {5AB7172C-9C11-405C-8DD5-AF20F3606282} => -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ OneDrive3] -> {A78ED123-AB77-406B-9962-2A5D9D2F7F30} => -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ OneDrive4] -> {F241C880-6982-4CE5-8CF7-7085BA96DA5A} => -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ OneDrive5] -> {A0396A93-DC06-4AEF-BEE9-95FFCCAEF20E} => -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ OneDrive6] -> {9AA2F32D-362A-42D9-9328-24A483E2CCC3} => -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ OneDrive7] -> {C5FF006E-2AE9-408C-B85B-2DFDD5449D9C} => -> Pas de fichier AlternateDataStreams: C:\DRIVER:err [1824] AlternateDataStreams: C:\ProgramData\catcache3.bin:0C23A85016 [5154] AlternateDataStreams: C:\ProgramData\empty.ico:8C1C1B484F [5154] AlternateDataStreams: C:\ProgramData\system.conf:0F57F3FDE6 [5154] AlternateDataStreams: C:\ProgramData\system.conf:422D4106AB [5154] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\desktop.ini:B1DA6C571C [5154] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Gameforge Client.url:F2CF60045E [5154] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\BakkesMod.lnk:14E057C8D9 [5154] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\desktop.ini:41964AA945 [5154] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Epic Games Launcher.lnk:BE32D07BC5 [5154] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Intel Driver & Support Assistant.lnk:CE654E1443 [5154] AlternateDataStreams: C:\ProgramData\Microsoft\Windows\Start Menu\Programs\RomStation.lnk:07C3DD11F3 [5154] AlternateDataStreams: C:\Users\Public\Shared Files:VersionCache [476] FirewallRules: [{1856C5A8-D054-423A-93CD-1DB40EF04A03}] => (Allow) C:\Program Files (x86)\Lenovo\System Update\uncserver.exe => Pas de fichier FirewallRules: [{1E018590-9B6F-491F-930A-4A0118A6200A}] => (Allow) C:\Program Files (x86)\Lenovo\System Update\uncserver.exe => Pas de fichier FirewallRules: [{94760E88-DF4C-4370-B959-64EA85A6BE79}] => (Allow) C:\Program Files (x86)\Microsoft\EdgeWebView\Application\133.0.3065.69\msedgewebview2.exe => Pas de fichier FirewallRules: [{B1130FBA-9BE3-474D-9224-07C438724C8D}] => (Allow) C:\Program Files (x86)\Microsoft\EdgeWebView\Application\133.0.3065.82\msedgewebview2.exe => Pas de fichier C:\Users\Lenovo\Downloads\utorrent_installer.exe C:\Program Files\Surfclub cmd: netsh advfirewall reset RemoveProxy: EmptyTemp: End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ ou https://pixeldrain.com/
Puis donne le lien généré par https://www.cjoint.com/ ou https://pixeldrain.com/ dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
Merci beaucoup je crois que le problème est enfin réglé.
Voici le lien si ca peut toujours servir :
https://www.cjoint.com/c/OBxvr7oRbdX
Merci.
-
-
-
Modérateur
-
-
Modérateur
De rien,
j'ai marqué comme Résolu, mais si vous avez des questions, n'hésitez pas.
Bonne soirée,
@+ -
Modérateur
Bonjour,
Si vous voulez inspecter pour des éléments indésirables avec RegRun Reanimator, le télécharger sur le site officiel
https://greatis.com/security/reanimator.html
Cliquez sur Fix Problems et ensuite sur Fix Malware Issues
Attention, il détecte des éléments possiblement hasardeux et dérangeants, des fois bons, des fois mauvais mais des fois importants aussi, il est important de bien trier, par déductions ou recherches Internet et/ou analyses VirusTotal des fichiers executables ou drivers, pour ne supprimer que des virus ou inutiles.
https://www.virustotal.com/gui/home/upload
Il y a les onglets en haut pour voir les différents types d'items.
Il montre des détails comme les types, les noms et la localisation des fichiers etc. ce qui sert des indices souvent concrets.
Qu'un élément soit marqué en rouge (Souvent mauvais), jaune, bleu ou vert, c'est l'utilisateur/utilisatrice qui doit juger de la pertinence de ce qu'il détecte.
Vous pouvez utiliser le clic droit > Copy to Clipboard (Presse papier) pour copier le texte des détections. (Ça aide dans les recherches)
Cocher les items à supprimer et non les autres et cliquer sur le bouton rouge pour les supprimer, et confirmer, continuer en cliquant sur Next pour vérifier dans tous les onglets ou il y a des éléments détectés.
Puis à Finish!, si besoin, cliquer sur le bouton "Restart is Required" pour redémarrer Windows.
-
Bonjour fabul merci de ta réponse,
Comment puis-je l'installer ? Le site ne me propose que des options payantes
-
Modérateur
Downlaoad Mirror 1 ici https://greatis.com/security/reanimator.html
Mais les versions payantes RegRun et UnHackMe sont en essai de 30 jours, ça peut marcher pareil, le temps de nettoyer et tester.
-
-
J'ai donc fait ce qu'il fallait mais ca ne marche pas, j'ai supprimé tout ce qui était orange et rouge.
-
Modérateur
Si vous voulez réinitialiser Chrome,
Vous pouvez télécharger le setup Offline de Chrome sous Installer Chrome Hors Connexion > fichier d'installation Chrome alternatif
https://support.google.com/chrome/answer/95346?hl=fr&co=GENIE.Platform%3DDesktop
Exportez les favoris de Chrome (Important) Par les 3 points Favoris et listes > Gestionnaire de favoris > les 3 points en dessous
Désinstallez Chrome par le panneau de configuration > Programmes et fonctionnalités
Ensuite faites "Rechercher" pour %LocalAppData% et supprimez le dossier Google
Réinstallez Chrome, et importez les favoris
-
Merci de votre réactivité cependant le virus ne veut toujours pas partir...
Meme en ayant réinstallé chrome plus d'une fois
-
Je tiens également à préciser que mon microsoft est contaminé par le même virus.
-
Bonsoir,
Faire tourner ce programme pour voir.
https://www.commentcamarche.net/telecharger/utilitaires/19335-resetbrowser/
-
-
-
-
@Snaysee
De rien.
-