Fenêtre "Windows script host" au démarrage de Windows.
RésoluBonjour,
J'ai récemment installé windows 11 24H2 et depuis à chaque démarrage j'ai la fenêtre Windows host script: le fichier spécifié est introuvable, à chaque démarrage.
j'ai lu que ca se produisait lorsque le pc est infecté, j'ai trouvé un post similaire sur le forum et j'ai essayé de résoudre le problème comme décrit mais apparemment c'est au cas par cas pour obtenir les fichiers de résolution du problème.
Je vous demande donc votre aide svp .
J.B
13 réponses
-
Modérateur
Bonjour,
Vous pourriez faire une capture de la fenêtre ?
Ou si vous êtes à l'aise avec l'informatique, essayer RegRun Reanimator, et/ou Autoruns, ou vous familiariser avec les deux.
https://greatis.com/security/reanimator.htm
https://learn.microsoft.com/en-us/sysinternals/downloads/autoruns -
Modérateur
En autre recours, vous pouvez faire comme préconisé ici par Bazfile que je salue.
https://forums.commentcamarche.net/forum/affich-38063320-important-a-lire-avant-tout-demande-de-desinfection -

-
Modérateur
Bonjour .
Re.
Télécharge FRST .
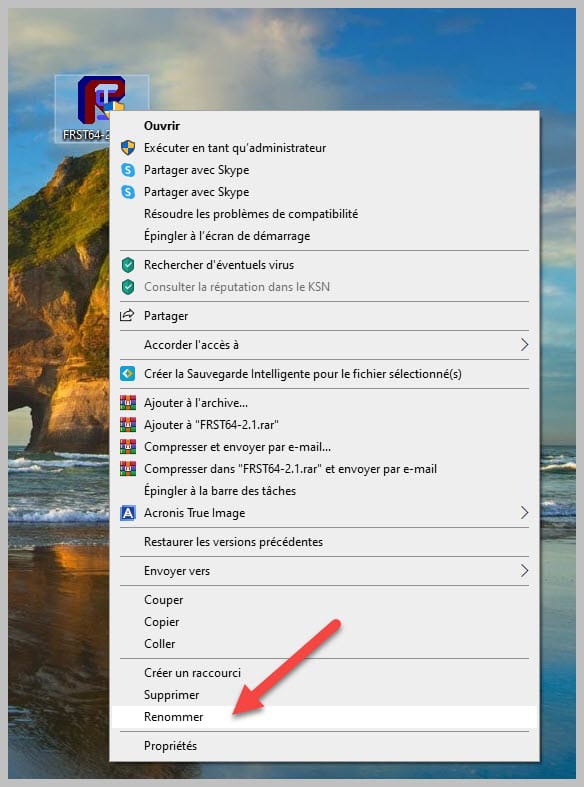
Une fois téléchargé enregistre-le sur le bureau puis clique avec le bouton droit de ta souris sur FRST et choisi Exécuter en tant qu'administrateur tu auras ceci :


Attend que le message l'outil est prêt à fonctionner s'affiche puis clique sur Analyser
Attention, attendre que les messages disant que l'analyse est terminée s'affichent.


À la fin de l'analyse tu auras deux fichiers texte sur le bureau FRST et Addition.


Ensuite envoie les rapports FRST et ADDITION sur https://www.cjoint.com/ ou sur https://pixeldrain.com/ .
Puis donne les deux liens générés par https://www.cjoint.com/ ou https://pixeldrain.com/dans ta réponse.
-
bonjour bazfile, merci pour votre réponse.
Voici les liens correpondants. Merci par avance.
https://pixeldrain.com/u/ESg3mfiC
https://pixeldrain.com/l/p5ja5HET
-
Modérateur@titos95
.
Ton pc est infecté.
Avant de te faire un script de désinfection vu qu'il y a un proxy qui est configuré sur ton pc j'aimerais savoir si c'est toi qui l'a configuré, si tu n'es pas au courant de l'existence de ce proxy dis-le moi je le supprimerais.
J'attends ta réponse pour pouvoir te faire un script de correction FRST adapté.
-
-
Bonjour bazfile
Je n'ai pas connaissance d'un proxy j'ai juste une freebox à laquelle je suis connecté en Wi-Fi .
Merci
-
Modérateur
.
Tu utilises des logiciels piratés comme par exemple Adobe Acrobat DC et Acronis en conséquence donc ton pc est infecté, tu as utilisé ZHPcleaner malheureusement ce n'est pas lui qui pouvait supprimer cette infection car ce logiciel est plutôt limité et pas très efficace.
Procédure à faire dans l'ordre indiqué :
1- Ouvre FRST en tant qu'administrateur pour cela clique avec le bouton droit de ta souris sur FRST et choisis exécuter en tant qu'administrateur
2 - Copie l'intégralité du script qui est dans l'encadré qui suit :Start:: CreateRestorePoint: CloseProcesses: HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiSpyware] Restriction HKLM\SOFTWARE\Microsoft\Windows Defender: [DisableAntiVirus] Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows Defender: Restriction HKLM\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate: Restriction HKLM\SOFTWARE\Policies\Microsoft\MRT: Restriction HKU\S-1-5-21-2779627089-2166524471-4040508776-1001\...\Run: [SharewareOnSale Notifier] => C:\ProgramData\SharewareOnSale Notifier\SharewareOnSale Notifier.exe [1008816 2020-05-03] (Azadi Network LLC -> ) Startup: C:\Users\pedri\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\cvchost.vbs [2024-10-19] () [Fichier non signé] GroupPolicy: Restriction - Windows Defender Policies: C:\ProgramData\NTUSER.pol: Restriction HKLM\SOFTWARE\Policies\Google: Restriction HKLM\SOFTWARE\Policies\Microsoft\Edge: Restriction Task: {91452DE5-F9C1-425B-8193-C62D59B78712} - System32\Tasks\Avira\Xqsga => C:\Windows\Microsoft.NET\Framework\v4.0.30319\RegAsm.exe [58856 2024-04-01] (Microsoft Corporation -> Microsoft Corporation) -> C:\Users\pedri\AppData\Local\FilesCure\HmtpStxck\C:\Users\pedri\AppData\Local\FILESC~1\HMTPST~1\KJSOW1~1.DLL /u /silent Task: {1F4EC472-5AB2-4C5F-9F7B-3F9885AF0E26} - System32\Tasks\Hewlett-Packard\HP Support Assistant\WarrantyChecker_DeviceScan => C:\Program Files (x86)\Hewlett-Packard\HP Support Framework\Resources\HPWarrantyCheck\HPWarrantyChecker.exe /DeviceScanR6 (Pas de fichier) Task: {F3A4758B-ED15-4164-84D6-9A5EACC4C7C1} - System32\Tasks\IEUpdater2 HR => C:\ProgramData\IEUpdater2\IEUpdater2.exe (Pas de fichier) Task: {6B3616A1-F1FD-462C-A70A-A8FB8AF6E21D} - System32\Tasks\IEUpdater2 LG => C:\ProgramData\IEUpdater2\IEUpdater2.exe (Pas de fichier) Task: {E88D9B2C-DDEA-47B2-9582-085153004DB5} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Pas de fichier) Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Pas de fichier) Task: {2C234B3C-534F-42B6-8C2D-5520B54691E3} - System32\Tasks\Microsoft\Windows\rempl\shell => %ProgramFiles%\rempl\sedlauncher.exe (Pas de fichier) Task: {8B3E2C29-D063-43C4-B316-2D8DCCDFF8CF} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_LogonUpdateResults => %systemroot%\system32\MusNotification.exe LogonUpdateResults (Pas de fichier) Task: {27C76C4A-1226-4F34-8E4F-7326679FB81C} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot => %systemroot%\system32\MusNotification.exe ReadyToReboot (Pas de fichier) Task: {E1E6E057-EF64-4AD3-979A-6C8430AEB24B} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe /RunOnAC Reboot (Pas de fichier) Task: {56CDC0F0-CAE5-49C9-AEE4-CE9F3313AD1B} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe /RunOnBattery Reboot (Pas de fichier) Task: {6E3EE7C2-7199-427A-A024-71DA03FEB4F6} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_Broker_Display => %systemroot%\system32\MusNotification.exe Display (Pas de fichier) Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Pas de fichier) Task: {BB722AE0-D342-4462-A209-6AAC773989B5} - System32\Tasks\PerformanceMonitor_{Y6F7A6L1Q3V2W4S7} => C:\Users\pedri\AppData\Roaming\Microsoft\PerfMon\PerfWatson2.exe (Pas de fichier) Task: {C9DA8C2C-D8F7-46D9-958A-0D589A27F01E} - System32\Tasks\Telemetry Logging => C:\Users\pedri\AppData\Roaming\Microsoft\Protect\oobeldr.exe (Pas de fichier) Edge HKU\S-1-5-21-2779627089-2166524471-4040508776-1001\SOFTWARE\Microsoft\Edge\Extensions\...\Edge\Extension: [llbjbkhnmlidjebalopleeepgdfgcpec] - C:\Program Files (x86)\Internet Download Manager\IDMEdgeExt.crx <non trouvé(e)> Edge StartupUrls: Default -> "hxxp://search.lphant.com/" FF Plugin-x32: @update.sentrybay.com/SentryBay Update;version=8 -> C:\Program Files (x86)\SentryBay\Update\1.0.0.6634\npSentryBayOneClick8.dll [Pas de fichier] S2 SpybotAntiBeaconInterceptor; C:\Program Files (x86)\Safer-Networking Ltd\Spybot Anti-Beacon\x64\Spybot3AntiBeaconService.exe --run [X] U3 aspnet_state; pas de ImagePath AV: Spybot - Search and Destroy (Disabled - Out of date) {F77C7796-45C4-531E-0DAE-B4A8229B11C8} CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{1108FD1C-492F-4251-B9DB-77F0274267B2}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.187.37\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{2EF7E390-2F7C-4F9A-9B7D-4A87B56B711D}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.173.51\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{38971E90-14FD-44F6-AA45-1447B653F873}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.173.45\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{4FFB4BD8-A109-4F25-A4DB-313678B19417}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.195.31\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{5FC44EBC-3A1F-4FBB-85E5-34405788C8D7}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.187.41\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{608D599A-DCA6-4A7C-BED7-AFCD8465345A}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.175.29\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{64C6EFB9-8F79-4106-B975-067448DC768F}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.177.11\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{6DD6748E-7DAE-47EF-B4D5-03AA1B06D697}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.187.39\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{78C1ADF4-6DAE-4164-AEFA-4E3EAD9E750A}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.195.19\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{7C9A348D-C321-47AC-904F-150312A5430F}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.175.27\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{83F21C4B-8643-4A08-A29A-822AFD835037}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.193.5\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{88B20FC8-EBD6-4181-B5F6-50F45BFF722E}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.167.21\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{997809F3-33FD-4FD6-A2ED-CEF50F3263B1}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.169.31\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{A087E49F-1F8E-4603-A200-55537B737421}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.195.25\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{ABF66F82-B04C-4FE4-8272-661539463FE1}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.171.37\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{B258532D-3529-4BEB-BF38-F08F98B3968C}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.195.15\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{B29F5F83-90DF-479A-BDE7-8A9F4412E394}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.171.39\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{BFBE0943-74C5-40E0-9E80-0B808109E95D}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.163.19\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{CAE1760A-CB07-481B-8F9A-BC65510AF5D5}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.185.21\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{D1CE12B0-2529-4B24-BE8E-189735EA0DC1}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.165.21\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{DAA7499A-B3AC-4419-A89B-124318504051}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.185.29\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{E3D57E77-FE71-4D06-BD34-D48820074909}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.181.5\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{E76F97B1-1AE9-497C-9FA4-F57BBABAD54A}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.185.17\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{E8791438-3525-48BF-A600-C577AD1674C2}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.173.49\psuser_64.dll => Pas de fichier CustomCLSID: HKU\S-1-5-21-2779627089-2166524471-4040508776-1001_Classes\CLSID\{F1CBF5EB-347F-4E4C-90AC-E43339FC34EC}\InprocServer32 -> C:\Users\pedri\AppData\Local\Microsoft\EdgeUpdate\1.3.173.55\psuser_64.dll => Pas de fichier ShellIconOverlayIdentifiers: [ MEGA (Pending)] -> {056D528D-CE28-4194-9BA3-BA2E9197FF8C} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ShellIconOverlayIdentifiers: [ MEGA (Synced)] -> {05B38830-F4E9-4329-978B-1DD28605D202} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ShellIconOverlayIdentifiers: [ MEGA (Syncing)] -> {0596C850-7BDD-4C9D-AFDF-873BE6890637} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier ShellIconOverlayIdentifiers: [00avg] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ MEGA (Pending)] -> {056D528D-CE28-4194-9BA3-BA2E9197FF8C} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ MEGA (Synced)] -> {05B38830-F4E9-4329-978B-1DD28605D202} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ShellIconOverlayIdentifiers-x32: [ MEGA (Syncing)] -> {0596C850-7BDD-4C9D-AFDF-873BE6890637} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ContextMenuHandlers1: [ANotepad++64] -> {B298D29A-A6ED-11DE-BA8C-A68E55D89593} => -> Pas de fichier ContextMenuHandlers1: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> Pas de fichier ContextMenuHandlers1: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ContextMenuHandlers1: [PowerISO] -> {967B2D40-8B7D-4127-9049-61EA0C2C6DCE} => D:\telechargement\PowerISO\PWRISOSH.DLL -> Pas de fichier ContextMenuHandlers1: [SDECon32] -> {44176360-2BBF-4EC1-93CE-384B8681A0BC} => -> Pas de fichier ContextMenuHandlers1: [SDECon64] -> {44176360-2BBF-4EC1-93CE-384B8681A0BC} => -> Pas de fichier ContextMenuHandlers2: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ContextMenuHandlers2: [SDECon32] -> {44176360-2BBF-4EC1-93CE-384B8681A0BC} => -> Pas de fichier ContextMenuHandlers2: [SDECon64] -> {44176360-2BBF-4EC1-93CE-384B8681A0BC} => -> Pas de fichier ContextMenuHandlers3: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ContextMenuHandlers3: [{4A7C4306-57E0-4C0C-83A9-78C1528F618C}] -> {4A7C4306-57E0-4C0C-83A9-78C1528F618C} => -> Pas de fichier ContextMenuHandlers4: [MEGA (Context menu)] -> {0229E5E7-09E9-45CF-9228-0228EC7D5F17} => C:\Users\pedri\AppData\Local\MEGAsync\ShellExtX64.dll -> Pas de fichier ContextMenuHandlers4: [Offline Files] -> {474C98EE-CF3D-41f5-80E3-4AAB0AB04301} => -> Pas de fichier ContextMenuHandlers4: [PowerISO] -> {967B2D40-8B7D-4127-9049-61EA0C2C6DCE} => D:\telechargement\PowerISO\PWRISOSH.DLL -> Pas de fichier ContextMenuHandlers6: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} => -> Pas de fichier ContextMenuHandlers6: [Offline Files] -> {474C98EE-CF3D-41f5-80E3-4AAB0AB04301} => -> Pas de fichier ContextMenuHandlers6: [PowerISO] -> {967B2D40-8B7D-4127-9049-61EA0C2C6DCE} => D:\telechargement\PowerISO\PWRISOSH.DLL -> Pas de fichier ContextMenuHandlers6: [SDECon32] -> {44176360-2BBF-4EC1-93CE-384B8681A0BC} => -> Pas de fichier ContextMenuHandlers6: [SDECon64] -> {44176360-2BBF-4EC1-93CE-384B8681A0BC} => -> Pas de fichier C:\Users\pedri\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\cvchost.vbs C:\Users\pedri\AppData\Local\FilesCure C:\Users\pedri\AppData\Local\FILESC~1 RemoveProxy: cmd: netsh advfirewall reset End::3- Une fois le script copié clique sur Corriger, FRST prend automatiquement le script qui est dans le presse-papier.

Laisse la correction se faire une fois qu'elle est terminée il te sera demandé de redémarrer ton pc, fait-le dès que cela te sera demandé, voir ci-dessous.
Puis une fois ton ordinateur redémarré :
4- Tu auras un fichier Fixlog sur ton bureau ensuite envoie ce rapport fixlog sur https://www.cjoint.com/ ou https://pixeldrain.com/
Puis donne le lien généré par https://www.cjoint.com/ ou https://pixeldrain.com/ dans ta réponse.
5- VÉRIFIE ET DIS-MOI SI TON PROBLÈME EST TOUJOURS PRÉSENT.
-
RE
J'ai eu une notification programme de Toast notification by wondershare est-ce normal ?
-
Et je n'ai pas recu de fichier fixlog sur mon bureau
-
-
UN grand MERCI
Non le message a disparu, je vais supprimer le proxy et voir si je n'ai pas de soucis
Merci beaucoup bazfile
-
Re
Petite question, il y a l'ordinateur de mon fils connecté sur le même réseau fixe est ce proxy peut avoir des incidences sur son pc ?
-
Modérateur
.
Petite question, il y a l'ordinateur de mon fils connecté sur le même réseau fixe est ce proxy peut avoir des incidences sur son pc ?
Non, car ce proxy est sur ton pc pas sur le pc de ton fils qui lui est uniquement connecté à la Freebox.
Par prudence je te conseille de changer tes mots de passe en ligne qui sont sensibles et importants pour toi ils ont pu être dérobés.
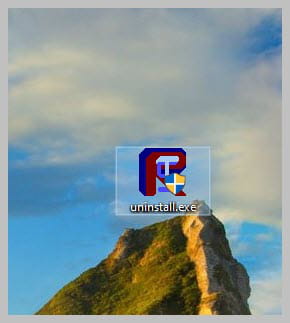
Si tout est OK pour toi, désinstalle FRST, renomme le fichier FRST que tu as téléchargé, renomme-le en uninstall, puis une fois le fichier renommé ouvre-le, la désinstallation se fera automatiquement via un redémarrage du pc.
-
D'accord, merci pour tout.