Publicitées
Résolu
Bonjour,
J'ai le même soucis, des liens (pubs ) avant ce que je cherche, donc je vais suivre les conseils de Malekal que je remercie vivement.
J'envoie donc les trois fichiers demandés.
Bien à vous tous
J'ai le même soucis, des liens (pubs ) avant ce que je cherche, donc je vais suivre les conseils de Malekal que je remercie vivement.
J'envoie donc les trois fichiers demandés.
Bien à vous tous
4 réponses
-
ModérateurBonjour,
Je te mets la procédure (en bas , tu as l'hébergeur pour poster les rapports)
J'ai le même soucis, des liens (pubs ) avant ce que je cherche, donc je vais suivre les conseils de Malekal que je remercie vivement.
Tu réponds à quel message ?Bien lire toute la procédure avant de poster les rapports
--> Télécharge la version FRST de Farbar, compatible avec ton système et enregistre le fichier sur ton Bureau
--> Pour un système en 32 bits
--> Pour un système en 64 bits
Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
--> Patiente le temps que ton navigateur te propose le téléchargement à enregistrer, sans cliquer nulle part, surtout pas sur les sponsors de la page.
--> Ferme toutes les applications, y compris ton navigateur
--> Double-clique sur FRST.exe et clique sur Oui pour accepter le Disclaimer
--> Sous Vista, Windows 7 / 8 et 10, il faut lancer le fichier par clic-droit -> Exécuter en tant qu'administrateur
--> Attendre qu'il indique L'outil est prêt à fonctionner
--> Sur le menu principal, clique sur Analyser et patiente le temps de l'analyse
--> A la fin du scan, les rapports FRST.txt et Addition.txt sont créés. Poste ces rapports dans ta prochaine réponse.
--> Les rapports sont enregistrés au même emplacement que l'outil et sous C:\FRST\Logs
--> Le filtre SmartScreen peut déclencher une alerte. Cliquer sur Actions ou Informations complémentaires puis sur Exécuter quand même
---------------------------------------------------------------------------------------------
Sont attendus les rapports FRST.txt et Addition.txt
Tous les rapports doivent être hébergés sur https://security-x.fr/up/ et tu indiques les liens obtenus dans ta réponse
-
Bonsoir et merci pour votre réponse, voici les fichiers demandés
https://up.security-x.fr/file.php?h=Re6c0cdb1a3ac7a6bdccc4f3bb5dff8df
https://up.security-x.fr/file.php?h=Ra06ec0e95e9597fa0afc4c749a050b1d
https://up.security-x.fr/file.php?h=Rc7c513df7787fe93736b20393371014a
Amicalement.
-
-
ModérateurRE_
Tu n'as pas répondu : quel est le problème exactement ? sur quel navigateur ?
Si possible , fais une capture d'écran
-
Bonjour,
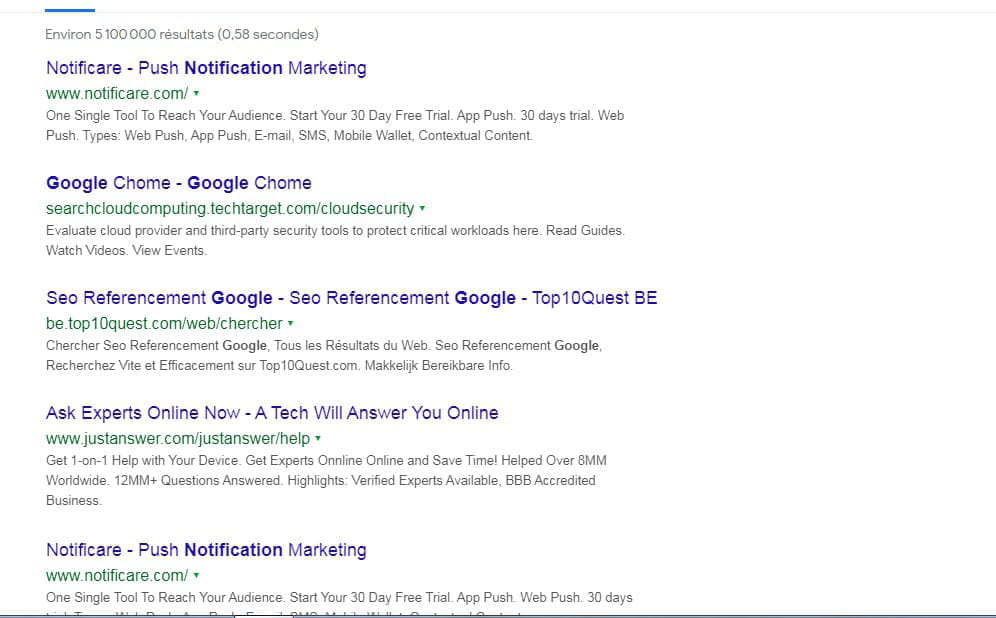
Donc je suis sous google chrome, lorsque je lance une recherche après 1 seconde , il y a 6 résultats qui s'affichent, parfois sans rapports avec ma requête. Je vous ai laissé les fichier demandé sur un post plus haut.


-
Modérateur@Thierry1000Je t'ai répondu ici : https://forums.commentcamarche.net/forum/affich-37176130-publicitees#8
-
-
Modérateur
mais j'ai suivi les conseils de malekal que tu a suivis aussi
Ha bon ? à quel moment ? , bref , dialogue de sourd , mais l'essentiel , c'est que ça fonctionne
-
Bon erreur de ma part, désolé.
Je joint donc ici les trois fichiers demandé dans la procédure de Malekal:
https://pjjoint.malekal.com/files.php?id=FRST_20210415_b9y12o15f11d13
https://pjjoint.malekal.com/files.php?id=20210415_e8b68j15s11
https://pjjoint.malekal.com/files.php?id=20210415_j14z14b15k6f15
Amicalement. -
Modérateur@Thierry1000RE_
Tu as deux programmes qui ne servent à rien et qui font le même boulot , il faudrait en choisir un ou même virer les deux:
=> CCleaner
=> Glary Utilities 5.143
Est ce que tu connais ce programme ci dessous ? , si non , désinstalles le :
=> CHIRP
Tu as deux adblocker sur Chrome , donc conflit , désinstalles l'extension AdBlock — le meilleur bloqueur de pubs
-----------------
------------------------------------
Correctif FRST
--> Copie ce qui se trouve ici : https://textup.fr/545331Ak de start:: à end:: (sans le coller nulle part)
--> Ouvres FRST(ou FRST64) en administrateur et cliques sur Corriger
--> Un fichier fixlog est créé au même endroit que FRST , postes le
--> Dis moi si tu as toujours le problème . -
@MisteryBeanRe bonjour,
Tristement le problème persiste.
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 14-04-2021
Exécuté par Thierry (15-04-2021 19:37:06) Run:1
Exécuté depuis C:\Users\Thierry\Desktop\SECURITY
Profils chargés: Thierry
Mode d'amorçage: Normal
==============================================
fixlist contenu:
closeprocesses:
createrestorepoint:
ShellIconOverlayIdentifiers: [00avg] -> {472083B0-C522-11CF-8763-00608CC02F24} => -> Pas de fichier
ContextMenuHandlers1-x32: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Users\Thierry\Desktop\7-Zip\7-zip.dll -> Pas de fichier
ContextMenuHandlers1: [IObitUnstaler] -> {836AB26C-2DE4-41D3-AC24-4C6C2699B960} => -> Pas de fichier
ContextMenuHandlers4-x32: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Users\Thierry\Desktop\7-Zip\7-zip.dll -> Pas de fichier
ContextMenuHandlers4: [IObitUnstaler] -> {836AB26C-2DE4-41D3-AC24-4C6C2699B960} => -> Pas de fichier
ContextMenuHandlers5: [igfxcui] -> {3AB1675A-CCFF-11D2-8B20-00A0C93CB1F4} => -> Pas de fichier
ContextMenuHandlers6-x32: [7-Zip] -> {23170F69-40C1-278A-1000-000100020000} => C:\Users\Thierry\Desktop\7-Zip\7-zip.dll -> Pas de fichier
ContextMenuHandlers6: [IObitUnstaler] -> {836AB26C-2DE4-41D3-AC24-4C6C2699B960} => -> Pas de fichier
BootExecute: autocheck autochk *
HKLM\SOFTWARE\Policies\Mozilla\Firefox: Restriction <==== ATTENTION
HKLM\SOFTWARE\Policies\Google: Restriction <==== ATTENTION
Task: {17466584-39CE-42D9-BB67-53706AB1BF5F} - System32\Tasks\{A3D3440E-26B1-432C-816A-51022FAE22A9} => C:\Users\Thierry\Desktop\MBAMInstallerService_IObitDel_IObitDel_IObitDel.exe
Task: {2B3EDE2C-C19E-4232-8255-FAB4D498314D} - System32\Tasks\{0592FD1C-4F75-4EB2-99E0-D0346037032E} => C:\Windows\system32\pcalua.exe -a C:\Users\Thierry\Desktop\0009-64bit_Win7_Win8_Win81_Win10_R282.exe -d C:\Users\Thierry\Desktop
Task: {452C1D71-05D2-4E2C-A8BE-5470FA6DFC83} - System32\Tasks\{60DF2DA1-680F-4E0E-8368-2E8C1E006F19} => C:\Windows\system32\pcalua.exe -a C:\Users\Thierry\Downloads\movie-maker_12_fr_10967.exe -d C:\Users\Thierry\Downloads
Task: {8A278A7A-C98A-41EB-86C7-7F652710980D} - System32\Tasks\Opera scheduled Autoupdate 1589470272 => C:\Users\Thierry\AppData\Local\Programs\Opera\launcher.exe
Task: {C7F57C34-7210-475F-92B5-93EDA6531F69} - System32\Tasks\{66B79F17-F361-488B-9A76-8989AC6C2392} => C:\Program Files (x86)\VirtualDJ\virtualdj8.exe
S2 gupdate; "C:\Program Files (x86)\Google\Update\GoogleUpdate.exe" /svc [X]
S3 gupdatem; "C:\Program Files (x86)\Google\Update\GoogleUpdate.exe" /medsvc [X]
U3 avgbdisk; pas de ImagePath
S3 b57xdbd; system32\DRIVERS\b57xdbd.sys [X]
S3 b57xdmp; system32\DRIVERS\b57xdmp.sys [X]
S3 bScsiMSa; system32\DRIVERS\bScsiMSa.sys [X]
S3 bScsiSDa; system32\DRIVERS\bScsiSDa.sys [X]
2021-04-14 19:49 - 2020-05-08 17:42 - 000000000 ____D C:\ProgramData\IObit
2021-04-14 15:29 - 2020-07-31 20:03 - 000000000 ____D C:\ProgramData\AVG
FCheck: C:\Windows\SysWOW64\version_IObitDel.dll [2020-05-14] <==== ATTENTION (z�ro octet Fichier/Dossier)
hosts:
emptytemp:
Processus fermé avec succès.
Le Point de restauration a été créé avec succès.
HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\00avg => supprimé(es) avec succès
HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\7-Zip => supprimé(es) avec succès
HKLM\Software\Wow6432Node\Classes\CLSID\{23170F69-40C1-278A-1000-000100020000} => supprimé(es) avec succès
HKLM\Software\Classes\*\ShellEx\ContextMenuHandlers\IObitUnstaler => supprimé(es) avec succès
HKLM\Software\Classes\Directory\ShellEx\ContextMenuHandlers\7-Zip => supprimé(es) avec succès
HKLM\Software\Classes\Directory\ShellEx\ContextMenuHandlers\IObitUnstaler => supprimé(es) avec succès
HKLM\Software\Classes\Directory\Background\ShellEx\ContextMenuHandlers\igfxcui => supprimé(es) avec succès
HKLM\Software\Classes\Folder\ShellEx\ContextMenuHandlers\7-Zip => supprimé(es) avec succès
HKLM\Software\Classes\Folder\ShellEx\ContextMenuHandlers\IObitUnstaler => supprimé(es) avec succès
HKLM\System\CurrentControlSet\Control\Session Manager\\"BootExecute"="autocheck autochk *" => valeur restauré(es) avec succès
HKLM\SOFTWARE\Policies\Mozilla => supprimé(es) avec succès
HKLM\SOFTWARE\Policies\Google => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{17466584-39CE-42D9-BB67-53706AB1BF5F}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{17466584-39CE-42D9-BB67-53706AB1BF5F}" => supprimé(es) avec succès
C:\Windows\System32\Tasks\{A3D3440E-26B1-432C-816A-51022FAE22A9} => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{A3D3440E-26B1-432C-816A-51022FAE22A9}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{2B3EDE2C-C19E-4232-8255-FAB4D498314D}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{2B3EDE2C-C19E-4232-8255-FAB4D498314D}" => supprimé(es) avec succès
C:\Windows\System32\Tasks\{0592FD1C-4F75-4EB2-99E0-D0346037032E} => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{0592FD1C-4F75-4EB2-99E0-D0346037032E}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{452C1D71-05D2-4E2C-A8BE-5470FA6DFC83}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{452C1D71-05D2-4E2C-A8BE-5470FA6DFC83}" => supprimé(es) avec succès
C:\Windows\System32\Tasks\{60DF2DA1-680F-4E0E-8368-2E8C1E006F19} => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{60DF2DA1-680F-4E0E-8368-2E8C1E006F19}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{8A278A7A-C98A-41EB-86C7-7F652710980D}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8A278A7A-C98A-41EB-86C7-7F652710980D}" => supprimé(es) avec succès
C:\Windows\System32\Tasks\Opera scheduled Autoupdate 1589470272 => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Opera scheduled Autoupdate 1589470272" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{C7F57C34-7210-475F-92B5-93EDA6531F69}" => supprimé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{C7F57C34-7210-475F-92B5-93EDA6531F69}" => supprimé(es) avec succès
C:\Windows\System32\Tasks\{66B79F17-F361-488B-9A76-8989AC6C2392} => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\{66B79F17-F361-488B-9A76-8989AC6C2392}" => supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\gupdate => supprimé(es) avec succès
gupdate => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\gupdatem => supprimé(es) avec succès
gupdatem => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\avgbdisk => supprimé(es) avec succès
avgbdisk => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\b57xdbd => supprimé(es) avec succès
b57xdbd => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\b57xdmp => supprimé(es) avec succès
b57xdmp => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\bScsiMSa => supprimé(es) avec succès
bScsiMSa => service supprimé(es) avec succès
HKLM\System\CurrentControlSet\Services\bScsiSDa => supprimé(es) avec succès
bScsiSDa => service supprimé(es) avec succès
C:\ProgramData\IObit => déplacé(es) avec succès
C:\ProgramData\AVG => déplacé(es) avec succès
C:\Windows\SysWOW64\version_IObitDel.dll => déplacé(es) avec succès
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
=========== EmptyTemp: ==========
BITS transfer queue => 8388608 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 43484120 B
Java, Flash, Steam htmlcache => 0 B
Windows/system/drivers => 252584068 B
Edge => 0 B
Chrome => 26559987 B
Firefox => 29588725 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 66228 B
Public => 66228 B
ProgramData => 66228 B
systemprofile => 58641497 B
systemprofile32 => 58710859 B
LocalService => 58777087 B
NetworkService => 58843315 B
Thierry => 160618257 B
RecycleBin => 795921082 B
EmptyTemp: => 1.4 GB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 19:38:05
-
Modérateur@Thierry1000Pourquoi ne pas l'avoir posté comme les autres rapports ?
------------
----------------------------
=> Fermes Chrome
=> Touches Windows + R
=> Copie/colle %USERPROFILE%\AppData\local\Google\Chrome et valides
=> Copie le dossier User Data sur le bureau et fermes tout
=> Télécharges ResetBrower
=> Lances ResetBrowser par clic droit et exécuter en tant qu'administrateur
=> Cliques sur réinitialiser Chrome
=> Vois ce que ça donne -
@MisteryBeanBonsoir,
et bien voilà, après cette manipulation tout est rentré dans l'ordre, un énorme merci pour tout, pour ta patience déjà ;-)
amicalement
-
-
Bonjour,
Merci pour ton aide, c'est sous chrome, mais j'ai suivi les conseils de malekal que tu a suivis aussi et cela fonctionne.
Amicalement.