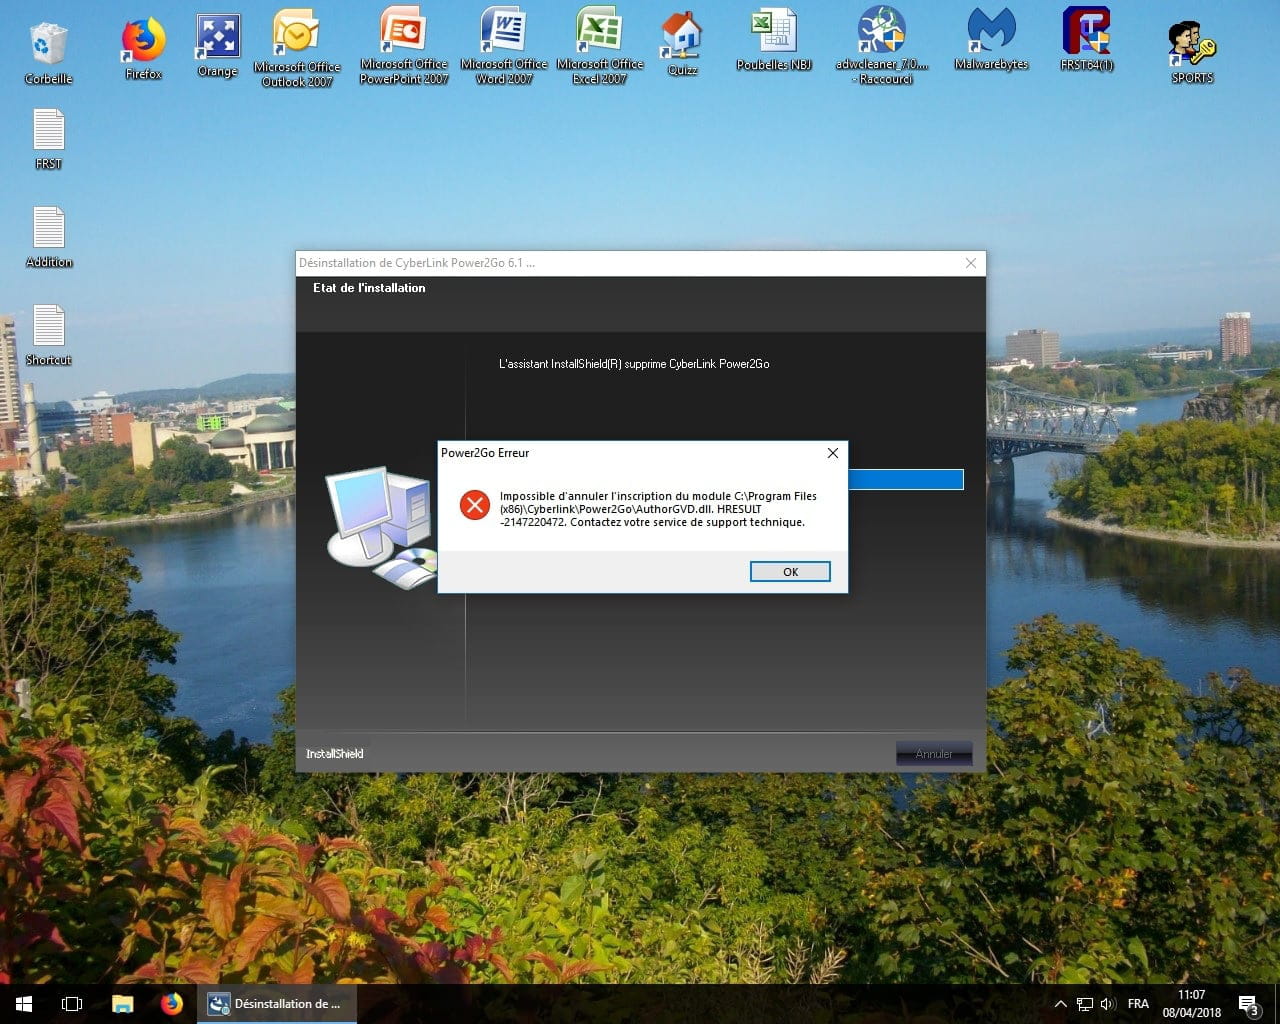
Task host windows
Résolu
Bonjour,
Depuis 2 jours j'ai ce truc qui me donne des soucis à l'ouverture et fermeture de Windows.
A quoi cela sert-il et comment le supprimer?
Merci pour votre aide
Cordialement
Depuis 2 jours j'ai ce truc qui me donne des soucis à l'ouverture et fermeture de Windows.
A quoi cela sert-il et comment le supprimer?
Merci pour votre aide
Cordialement
6 réponses
-
ModérateurSalut,
Pour voir ce qui tourne :
Suis le tutoriel FRST. ( prends le temps de lire attentivement - tout y est bien expliqué ).
Télécharge et lance le scan FRST,
Attendre la fin du scan, un message indique que l'analyse est terminée.
Trois rapports FRST seront générés :- FRST.txt
- Shortcut.txt
- Additionnal.txt
Envoie ces 3 rapports sur le site https://pjjoint.malekal.com/ afin de les partager.
En retour donne les 3 liens pjjoint qui mènent aux rapports ici dans une nouvelle réponse afin que l'on puisse les consulter.
-
ModérateurTu as des programmes qui ont été installés à l'achat de l'ordinateur ou installés par la suite et qui sont pas forcément utiles.
Ils encombrent Windows et peuvent le ralentir.
Tu peux donc les désinstaller.
Vas dans le Panneau de configuration
puis programmes et fonctionnalités.
Désinstalle :
HP Games
Power2Go
PS : CCleaner n'est pas vraiment utile, même si on le recommande de partout.
Désactive la surveillance de CCleaner, inutile, ça se met au démarrage de Windows et le ralentit avec ces nettoyages incessants, voir : https://www.malekal.com/supprimer-ccleaner-demarrage-windows/
Voici la correction à effectuer avec FRST. Tu peux t'aider de cette note explicative avec des captures d'écran.
Relance FRST puis sur ton clavier appuyer sur la touche CTRL + Y.
Le bloc-note va s'ouvrir, copie/colle ceci.
CreateRestorePoint:
CloseProcesses:
 Startup: C:\Users\joel\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\necesStart.bat [2018-03-27] ()
GroupPolicy: Restriction <==== ATTENTION
Shortcut: C:\Users\joel\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\Intеrnеt Ехрlorer.lnk -> C:\Users\joel\AppData\Roaming\Browsers\exe.erolpxei.bat (Pas de fichier) <==== Cyrillic
 1624-02-24 06:22 - 1624-02-24 06:22 - 000174592 ____N (Microsoft Corporation) C:\Users\joel\AppData\Roaming\yOEYuu.exe
HKLM\...\Run: [iTunesHelper] => C:\Program Files\iTunes\iTunesHelper.exe [298296 2018-01-22] (Apple Inc.)
 R1 avgtp; C:\Windows\system32\drivers\avgtpx64.sys [45856 2013-05-22] (AVG Technologies)
  EmptyTemp:
RemoveProxy:
Reboot:
Enregistre le contenu par le menu fichier puis enregistrer.
Ferme le bloc-note, retourne sur FRST et clique sur le bouton "Corriger / Fix"
Un redémarrage sera peut-être nécessaire et automatique.
Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
Redémarre l'ordinateur.
-
Modérateur
-
-
Modérateur@jc80de rien, bon dimanche à toi aussi :)
-
-
Bonjour
Merci pour ton aide
Comme tu as demandé ci-dessous les 3 fichiers
https://pjjoint.malekal.com/files.php?id=FRST_20180408_j15g12u13d8e6
https://pjjoint.malekal.com/files.php?id=20180408_10v7o6g13w15
https://pjjoint.malekal.com/files.php?id=20180408_o10j7d614v13
Crdlt -
je suis coincé avec Power 2GO
Je ne peux pas le virer -
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 14.03.2018
Exécuté par joel (08-04-2018 11:26:58) Run:3
Exécuté depuis C:\Users\joel\Desktop
Profils chargés: joel (Profils disponibles: joel & Administrateur & DefaultAppPool)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
CreateRestorePoint:
CloseProcesses:
Startup: C:\Users\joel\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\necesStart.bat [2018-03-27] ()
GroupPolicy: Restriction <==== ATTENTION
Shortcut: C:\Users\joel\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\Intеrnеt Ехрlorer.lnk -> C:\Users\joel\AppData\Roaming\Browsers\exe.erolpxei.bat (Pas de fichier) <==== Cyrillic
1624-02-24 06:22 - 1624-02-24 06:22 - 000174592 ____N (Microsoft Corporation) C:\Users\joel\AppData\Roaming\yOEYuu.exe
HKLM\...\Run: [iTunesHelper] => C:\Program Files\iTunes\iTunesHelper.exe [298296 2018-01-22] (Apple Inc.)
R1 avgtp; C:\Windows\system32\drivers\avgtpx64.sys [45856 2013-05-22] (AVG Technologies)
EmptyTemp:
RemoveProxy:
Reboot:
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
C:\Users\joel\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\necesStart.bat => déplacé(es) avec succès
C:\WINDOWS\system32\GroupPolicy\Machine => déplacé(es) avec succès
C:\WINDOWS\system32\GroupPolicy\GPT.ini => déplacé(es) avec succès
"C:\Users\joel\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Accessories\Intеrnеt Ехрlorer.lnk" => Impossible de déplacer.
C:\Users\joel\AppData\Roaming\yOEYuu.exe => déplacé(es) avec succès
"HKLM\Software\Microsoft\Windows\CurrentVersion\Run\\iTunesHelper" => supprimé(es) avec succès
avgtp => Impossible d'arrêter le service.
"HKLM\System\CurrentControlSet\Services\avgtp" => supprimé(es) avec succès
avgtp => service supprimé(es) avec succès
========= RemoveProxy: =========
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
"HKU\S-1-5-21-1244249437-2701796617-529739161-1000\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings" => supprimé(es) avec succès
"HKU\S-1-5-21-1244249437-2701796617-529739161-1000\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings" => supprimé(es) avec succès
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 11558912 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 16299831 B
Java, Flash, Steam htmlcache => 291 B
Windows/system/drivers => 241206 B
Edge => 18377918 B
Chrome => 0 B
Firefox => 93153417 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 0 B
systemprofile32 => 0 B
LocalService => 0 B
NetworkService => 11496 B
joel => 21563918 B
Administrateur.joel-HP => 0 B
DefaultAppPool => 0 B
RecycleBin => 168 B
EmptyTemp: => 153.7 MB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 11:27:21