
[Windows 10] se débarrasser de luckystarting
Résolu38 réponses
Une infection informatique affiche à la place de Google Chrome et rend difficiles les processus de suppression des éléments malveillants détectés, en particulier les PUP et les programmes indésirables qui s’y substituent. Des solutions proposées incluent l’utilisation de ZHPCleaner en mode nettoyage, AdwCleaner, FRST avec une fixlist fournie, puis Junkware Removal Tool et Malwarebytes pour analyser et nettoyer durablement. Les rapports évoquent des composants comme FraudTool.YAC et PUP.Optional.Ghokswa.Generic, avec des entrées de registre et des chemins système à nettoyer via FRST et MBAM après redémarrage. En dernier recours, certains échanges suggèrent de vérifier la connectivité réseau (DNS) et de relancer les scans sur une machine saine, puis de vérifier les rapports nouvellement générés pour confirmer la suppression.
-
Contributeur sécuritéBonjour,
Suivant l'ordre fais ceci stp :
1/- Télécharge : AdwCleaner (merci à Xplode)
- Lance AdwCleaner
- Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
- Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
2/
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien :https://nicolascoolman.eu
<[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Nettoyer]
[*]Accepte toutes les réparations proposées
[*]Unrapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
3/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
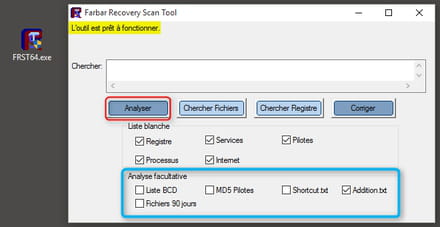
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
@+
-
-
Contributeur sécuritéTu peux le télécharger à partir ce lien : https://toolslib.net/downloads/viewdownload/1-adwcleaner/
-
puis si je veux le reouvrir j'ai une croix rouge avec adwcleaner is already running
-
le précédent message apparemment pas passe ,donc j'ai suivi tes consignes j'ai télechargé ,j'ai scanné et au moment de nettoyer tout disparaît et je ne trouve aucun rappoort
-
Contributeur sécuritéConcernant adwcleaner, aide ici: https://www.malekal.com/adwcleaner-supprimer-virus-adwares-pup/
---
Tu peux passer aux étapes qui suivent...
-
http://pjjoint.malekal.com/files.php?id=20170420_o7q6z11f13m11
-
http://pjjoint.malekal.com/files.php?id=20170420_l15e8y10z5d7
-
http://pjjoint.malekal.com/files.php?id=FRST_20170420_q13f7h10t5b6
-
Quand je lance adwcleaner j'ai ça qui apparaît [0420/193945.619:ERROR:crash_report_database_win.cc(563)] CreateDirectory C:\Program Files (x86)\Google\Chrome\reports: Accès refusé. (0x5)
[0420/193945.619:ERROR:registration_protocol_win.cc(83)] TransactNamedPipe: Le canal de communication a été fermé. (0x6D)
[0420/193945.619:ERROR:crash_report_database_win.cc(563)] CreateDirectory C:\Program Files (x86)\Google\Chrome\reports: Accès refusé. (0x5)
; -
Contributeur sécuritéBonsoir,
Tu as lancé ZHPCleaner en mode recherche et non nettoyage.
Relance le scan puis choisis l'option "Nettoyer" ensuite poste le rapport stp
----
1/
Télécharge: Junkware Removal Tool à partir : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*]Ferme tout tes navigateurs
[*]Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*]Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
--------------
Aide : https://infomars.fr/forum/index.php?showtopic=5715
2/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : https://up2sha.re/libraries/force-download.php?d=zjzeGcoiWFc8
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
3/
[*] Télécharge MBAM-CLEAN et enregistre-le sur ton bureau Lance-le et suis les instructions.
[*] Il va te demander ensuite de redémarrer le PC. Accepte.
==========================
Après redémarrage de la machine :- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen “Menaces”.
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet “Historique”.
- Clic à gauche sur l’onglet Journaux de l’application.
- Double-clic sur le journal d’examen pour l’afficher.
- En bas à gauche choisis “Copier dans le presse papier”
- colle le rapport le contenu du journal ici
Bonne soirée ;)
-
# AdwCleaner v6.045 - Logfile created 20/04/2017 at 23:12:34
# Updated on 28/03/2017 by Malwarebytes
# Database : 2017-04-19.2 [Local]
# Operating System : Windows 10 Home (X64)
# Username : Nicole - PC-NICOLE
# Running from : C:\Users\Nicole\Desktop\adwcleaner_6.045.exe
# Mode: Clean
# Support : https://www.malwarebytes.com/support- [ Services ] *****
- [ Folders ] *****
- [ Files ] *****
[-] File deleted: C:\Users\Public\Documents\temp.dat- [ DLL ] *****
- [ WMI ] *****
- [ Shortcuts ] *****
- [ Scheduled Tasks ] *****
- [ Registry ] *****
- [ Web browsers ] *****
:: "Tracing" keys deleted
:: Winsock settings cleared
C:\AdwCleaner\AdwCleaner[C1].txt - [5789 Bytes] - [16/07/2016 22:10:58]
C:\AdwCleaner\AdwCleaner[C2].txt - [2134 Bytes] - [20/04/2017 09:40:35]
C:\AdwCleaner\AdwCleaner[C3].txt - [1324 Bytes] - [20/04/2017 09:50:34]
C:\AdwCleaner\AdwCleaner[C4].txt - [1595 Bytes] - [20/04/2017 19:24:57]
C:\AdwCleaner\AdwCleaner[C5].txt - [1690 Bytes] - [20/04/2017 19:31:37]
C:\AdwCleaner\AdwCleaner[C6].txt - [1780 Bytes] - [20/04/2017 19:58:13]
C:\AdwCleaner\AdwCleaner[C7].txt - [1980 Bytes] - [20/04/2017 21:46:23]
C:\AdwCleaner\AdwCleaner[C8].txt - [2126 Bytes] - [20/04/2017 23:06:52]
C:\AdwCleaner\AdwCleaner[C9].txt - [1390 Bytes] - [20/04/2017 23:12:34]
C:\AdwCleaner\AdwCleaner[S10].txt - [2409 Bytes] - [20/04/2017 23:12:23]
C:\AdwCleaner\AdwCleaner[S1].txt - [5751 Bytes] - [16/07/2016 22:07:00]
C:\AdwCleaner\AdwCleaner[S2].txt - [2107 Bytes] - [20/04/2017 09:39:58]
C:\AdwCleaner\AdwCleaner[S3].txt - [1460 Bytes] - [20/04/2017 09:50:18]
C:\AdwCleaner\AdwCleaner[S4].txt - [1606 Bytes] - [20/04/2017 10:34:13]
C:\AdwCleaner\AdwCleaner[S5].txt - [1687 Bytes] - [20/04/2017 15:38:07]
C:\AdwCleaner\AdwCleaner[S6].txt - [1825 Bytes] - [20/04/2017 19:31:04]
C:\AdwCleaner\AdwCleaner[S7].txt - [1947 Bytes] - [20/04/2017 19:58:00]
C:\AdwCleaner\AdwCleaner[S8].txt - [2115 Bytes] - [20/04/2017 21:44:53]
C:\AdwCleaner\AdwCleaner[S9].txt - [2261 Bytes] - [20/04/2017 21:51:19]
########## EOF - C:\AdwCleaner\AdwCleaner[C9].txt - [2194 Bytes] ########## -
http://pjjoint.malekal.com/files.php?id=20170421_r8f9p11n10z9 merci pour ton aide j'arrête pour ce soir ma petite tête ne suit plus
-
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Malwarebytes
Version: 8.1.3 (04.10.2017)
Operating System: Windows 10 Home x64
Ran by Nicole (Administrator) on 21/04/2017 at 9:08:52,21
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
File System: 0
Registry: 2
Successfully deleted: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{6A1806CD-94D4-4689-BA73-E35EA1EA9990} (Registry Key)
Successfully deleted: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{DC91FAFB-6CEA-49E5-BB74-9CEE75D09B77} (Registry Key)
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on 21/04/2017 at 9:11:45,51
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ -
Bonjour , je viens de suivre tes instructions j'ai bien fixliiit text mais pas first .exe
-
Contributeur sécuritéBonjour,
je viens de suivre tes instructions j'ai bien fixliiit text mais pas first .exe
Tu peux retélécharger FRST et le met sur le bureau à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
----
Ensuite tu peux refaire la procédure de fixlist puis poste le rapport fixlog.txt
-
-
je tombe là dessus ,c'est pas first ? Farbar Recovery Scan Tool Download
-
quelle nunuche !!!!!!c'est l'abréviation ,mais je l'ai déjà fait non ? j'attends ta réponse ,je ne doute pas de toi ,mais de moi lol
-
Contributeur sécuritéSalut,
c'est l'abréviation ,mais je l'ai déjà fait non ? j'attends ta réponse ,je ne doute pas de toi ,mais de moi lol
tu n'as pas fait l'étape de la Correction à effectuer avec FRST demandée ici en 2/ : https://forums.commentcamarche.net/forum/affich-34537091-windows-10-se-debarrasser-de-luckystarting#15.
----
Un rapport fixlog à me faire parvenir.
Aide ici (paragraphe : Correction (fix) avec FRST) : https://www.malekal.com/tutoriel-farbar-recovery-scan-tool-frst/
-
-
j'ai refait le scan ,j'ai donc les deux même fichiers que postées la dernière fois mais le hic si je fais corriger ça ne veut pas , Ca me marque :aucun fichier txt n'a été trouvé puis les fichiers txt doivent être dans le même dossier que l'outil ,ce qui est le cas sur mon bureau .je te renvoie quand même par Malekal sachant que je ne peux corriger
-
Contributeur sécuritéBonsoir,
j'ai refait le scan
On va procéder autrement :
Voici le script correctif à effectuer avec FRST :
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)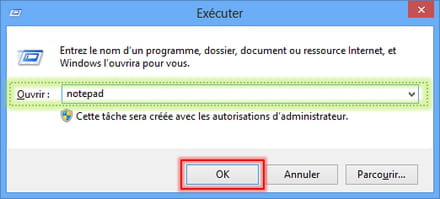
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CreateRestorePoint:
CloseProcesses:
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
SearchScopes: HKU\S-1-5-21-639789147-2807618547-792758945-1001 -> {DC91FAFB-6CEA-49E5-BB74-9CEE75D09B77} URL =
2015-01-29 08:31 - 2015-01-29 08:31 - 0234679 _____ () C:\Users\Nicole\AppData\Local\dsi1.dat
2015-01-29 08:32 - 2015-01-29 08:32 - 0161916 _____ () C:\Users\Nicole\AppData\Local\dsi2.dat
2016-06-30 21:52 - 2016-06-30 21:52 - 2458672 _____ (The OpenSSL Project, https://www.openssl.org/ C:\Users\Nicole\AppData\Local\Temp\libeay32.dll [Pays US - 23.206.27.124]
HKU\S-1-5-21-639789147-2807618547-792758945-1001\...\ChromeHTML: -> C:\Program Files (x86)\Dohat\Application\chrome.exe (Google Inc.) <==== ATTENTION
Task: {102A92D8-3B7E-4223-A063-22E6064E76F3} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION
Task: {249CDA1E-1F54-493A-90DD-32A5633AE9D7} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION
Task: {442847B8-CED1-44F5-A675-B2AECB88E0EA} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION
Task: {521D5237-02E8-4039-B2AB-8DC55C35B655} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION
Task: {676F457D-2E8C-4813-83BC-C46BE4223F9B} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION
Task: {8DEB0A73-3C65-47DA-A0D2-AB1B9B43D7A3} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeReminderTime -> Pas de fichier <==== ATTENTION
Task: {97EEA3CD-D24E-4E20-8562-2C0EE5B51469} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION
Task: {B5D41D1B-09E3-4953-9780-038B4A4FE5D5} - \WPD\SqmUpload_S-1-5-21-639789147-2807618547-792758945-1001 -> Pas de fichier <==== ATTENTION
Task: {BB15FFF8-D7F5-4587-B550-20F04D657194} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION
Task: {C9096927-9627-437A-A13B-768B69D207DD} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION
Task: {DC30222A-369C-4E84-8077-D83590A91385} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION
Task: {DF4EF4DE-A453-4A9A-9EAC-B530BD9FF88B} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION
Task: {F0B83D68-246B-4893-9397-E842A4FFA157} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeTime -> Pas de fichier <==== ATTENTION
Hosts:
RemoveProxy:
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
-
-
Résultats de correction de Farbar Recovery Scan Tool (x64) Version: 20-04-2017
Exécuté par Nicole (21-04-2017 23:08:11) Run:1
Exécuté depuis C:\Users\Nicole\Desktop
Profils chargés: Nicole (Profils disponibles: Nicole)
Mode d'amorçage: Normal
==============================================
fixlist contenu:
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CreateRestorePoint:
CloseProcesses:
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
SearchScopes: HKU\S-1-5-21-639789147-2807618547-792758945-1001 -> {DC91FAFB-6CEA-49E5-BB74-9CEE75D09B77} URL =
2015-01-29 08:31 - 2015-01-29 08:31 - 0234679 _____ () C:\Users\Nicole\AppData\Local\dsi1.dat
2015-01-29 08:32 - 2015-01-29 08:32 - 0161916 _____ () C:\Users\Nicole\AppData\Local\dsi2.dat
2016-06-30 21:52 - 2016-06-30 21:52 - 2458672 _____ (The OpenSSL Project, http://www.openssl.org/) C:\Users\Nicole\AppData\Local\Temp\libeay32.dll [Pays US - 23.206.27.124]
HKU\S-1-5-21-639789147-2807618547-792758945-1001\...\ChromeHTML: -> C:\Program Files (x86)\Dohat\Application\chrome.exe (Google Inc.) <==== ATTENTION
Task: {102A92D8-3B7E-4223-A063-22E6064E76F3} - \Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d -> Pas de fichier <==== ATTENTION
Task: {249CDA1E-1F54-493A-90DD-32A5633AE9D7} - \Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d -> Pas de fichier <==== ATTENTION
Task: {442847B8-CED1-44F5-A675-B2AECB88E0EA} - \Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B -> Pas de fichier <==== ATTENTION
Task: {521D5237-02E8-4039-B2AB-8DC55C35B655} - \Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent -> Pas de fichier <==== ATTENTION
Task: {676F457D-2E8C-4813-83BC-C46BE4223F9B} - \Microsoft\Windows\Setup\GWXTriggers\Logon-5d -> Pas de fichier <==== ATTENTION
Task: {8DEB0A73-3C65-47DA-A0D2-AB1B9B43D7A3} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeReminderTime -> Pas de fichier <==== ATTENTION
Task: {97EEA3CD-D24E-4E20-8562-2C0EE5B51469} - \Microsoft\Windows\Setup\gwx\refreshgwxconfig -> Pas de fichier <==== ATTENTION
Task: {B5D41D1B-09E3-4953-9780-038B4A4FE5D5} - \WPD\SqmUpload_S-1-5-21-639789147-2807618547-792758945-1001 -> Pas de fichier <==== ATTENTION
Task: {BB15FFF8-D7F5-4587-B550-20F04D657194} - \Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d -> Pas de fichier <==== ATTENTION
Task: {C9096927-9627-437A-A13B-768B69D207DD} - \Microsoft\Windows\Setup\gwx\refreshgwxcontent -> Pas de fichier <==== ATTENTION
Task: {DC30222A-369C-4E84-8077-D83590A91385} - \Microsoft\Windows\Setup\GWXTriggers\Time-5d -> Pas de fichier <==== ATTENTION
Task: {DF4EF4DE-A453-4A9A-9EAC-B530BD9FF88B} - \Microsoft\Windows\Setup\gwx\launchtrayprocess -> Pas de fichier <==== ATTENTION
Task: {F0B83D68-246B-4893-9397-E842A4FFA157} - \Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeTime -> Pas de fichier <==== ATTENTION
Hosts:
RemoveProxy:
EmptyTemp:
[*] Coller le script en gras ci-dessous dans votre bloc-notes => Erreur: Pas de correction automatique trouvée pour cet élément.
Le Point de restauration a été créé avec succès.
Processus fermé avec succès.
HKLM\SOFTWARE\Policies\Google => clé supprimé(es) avec succès
HKU\S-1-5-21-639789147-2807618547-792758945-1001\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{DC91FAFB-6CEA-49E5-BB74-9CEE75D09B77} => clé non trouvé(e).
HKCR\CLSID\{DC91FAFB-6CEA-49E5-BB74-9CEE75D09B77} => clé non trouvé(e).
C:\Users\Nicole\AppData\Local\dsi1.dat => déplacé(es) avec succès
C:\Users\Nicole\AppData\Local\dsi2.dat => déplacé(es) avec succès
"C:\Users\Nicole\AppData\Local\Temp\libeay32.dll [Pays US - 23.206.27.124]" => non trouvé(e).
HKU\S-1-5-21-639789147-2807618547-792758945-1001_Classes\ChromeHTML => clé non trouvé(e).
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{102A92D8-3B7E-4223-A063-22E6064E76F3} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{102A92D8-3B7E-4223-A063-22E6064E76F3} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\MachineUnlock-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{249CDA1E-1F54-493A-90DD-32A5633AE9D7} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{249CDA1E-1F54-493A-90DD-32A5633AE9D7} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfSleep-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{442847B8-CED1-44F5-A675-B2AECB88E0EA} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{442847B8-CED1-44F5-A675-B2AECB88E0EA} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\refreshgwxconfig-B => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{521D5237-02E8-4039-B2AB-8DC55C35B655} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{521D5237-02E8-4039-B2AB-8DC55C35B655} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfigandcontent => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{676F457D-2E8C-4813-83BC-C46BE4223F9B} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{676F457D-2E8C-4813-83BC-C46BE4223F9B} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Logon-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{8DEB0A73-3C65-47DA-A0D2-AB1B9B43D7A3} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{8DEB0A73-3C65-47DA-A0D2-AB1B9B43D7A3} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeReminderTime => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{97EEA3CD-D24E-4E20-8562-2C0EE5B51469} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{97EEA3CD-D24E-4E20-8562-2C0EE5B51469} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxconfig => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{B5D41D1B-09E3-4953-9780-038B4A4FE5D5} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B5D41D1B-09E3-4953-9780-038B4A4FE5D5} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\WPD\SqmUpload_S-1-5-21-639789147-2807618547-792758945-1001 => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{BB15FFF8-D7F5-4587-B550-20F04D657194} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{BB15FFF8-D7F5-4587-B550-20F04D657194} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\OutOfIdle-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{C9096927-9627-437A-A13B-768B69D207DD} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{C9096927-9627-437A-A13B-768B69D207DD} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\refreshgwxcontent => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{DC30222A-369C-4E84-8077-D83590A91385} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{DC30222A-369C-4E84-8077-D83590A91385} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\Time-5d => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{DF4EF4DE-A453-4A9A-9EAC-B530BD9FF88B} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{DF4EF4DE-A453-4A9A-9EAC-B530BD9FF88B} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\gwx\launchtrayprocess => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{F0B83D68-246B-4893-9397-E842A4FFA157} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{F0B83D68-246B-4893-9397-E842A4FFA157} => clé supprimé(es) avec succès
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Microsoft\Windows\Setup\GWXTriggers\ScheduleUpgradeTime => clé supprimé(es) avec succès
C:\Windows\System32\Drivers\etc\hosts => déplacé(es) avec succès
Hosts restauré(es) avec succès.
========= RemoveProxy: =========
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\.DEFAULT\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-639789147-2807618547-792758945-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\DefaultConnectionSettings => valeur supprimé(es) avec succès
HKU\S-1-5-21-639789147-2807618547-792758945-1001\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\Connections\\SavedLegacySettings => valeur supprimé(es) avec succès
========= Fin de RemoveProxy: =========
=========== EmptyTemp: ==========
BITS transfer queue => 32768 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 116429935 B
Java, Flash, Steam htmlcache => 506 B
Windows/system/drivers => 1663618 B
Edge => 115177628 B
Chrome => 7549668 B
Firefox => 2855342 B
Opera => 0 B
Temp, IE cache, history, cookies, recent:
Default => 0 B
Users => 0 B
ProgramData => 0 B
Public => 0 B
systemprofile => 186 B
systemprofile32 => 0 B
LocalService => 12422 B
NetworkService => 0 B
Nicole => 108779849 B
RecycleBin => 111304815 B
EmptyTemp: => 442.3 MB données temporaires supprimées.
================================
Le système a dû redémarrer.Fin de Fixlog 23:09:57
-
C'est compliqué pour moi de faire tout ça tout mon ordinateur est tout chamboulé ,je ne m'y retrouve plus ,si j'ouvre ma boite mail tout le reste se ferme ,si j'ouvre mes fichiers c'est ma boite mail qui se ferme ,mais avec ton aide on y arrivera encore merci
-
Je voulais demander aussi mon navigateur Google chrome a disparu c'est peut être normal vu mon infection ,j'attends ta réponse ,merci bonne fin de soirée
-
Contributeur sécuritéBonjour,
Etape1 :
Suivant l'ordre fais ceci stp :
1/
Tu vas sauvegarder tes favoris comme expliqué ici : https://support.google.com/chrome/answer/96816?hl=fr
2/
Désinstallez depuis le panneau de configuration Google chrome.
Aide : https://support.google.com/chrome/answer/95319?hl=fr
A ne pas oublier de supprimer : les préférences du navigateur, les favoris et l'historique, cochez la
case "Supprimer également vos données de navigation" (étape 5 ).
3/
Cliquez sur Démarrer, dans la barre de recherche copiez %LOCALAPPDATA%\ puis supprimez stp le dossier Google
4/
Téléchargez puis installez Google chrome à partir ce lien : https://www.google.fr/chrome/
Etape2 :
[*] Téléchargez ZHPDiag (de Nicolas coolman) à partir: ce lien
[*] Enregistrez le sur ton bureau.
[*] Pour XP lance ZHPDiag par double clic sur son icône présente sur le bureau
[*] Pour Vista/Windows 7/8/10 clic droit sur le fichier téléchargé et choisis Exécuter en tant qu'administrateur
[*] Exécutez ZHPDiag.exe, puis lisez et acceptez les conditions d’utilisation du logiciel ;
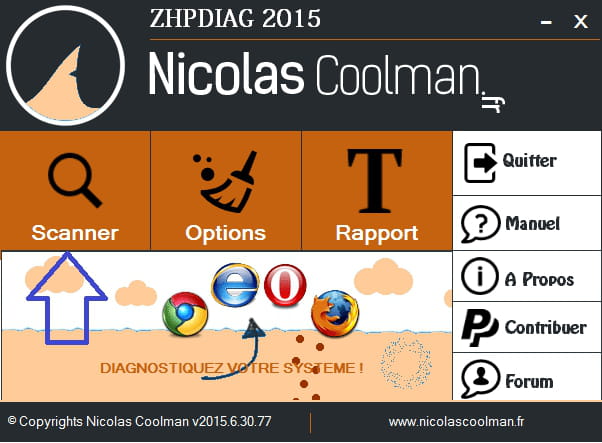
[*] Cliquez sur Scanner:

[*] Patientez pendant que le programme analyse votre système (Note : si le programme ne répond plus, c’est normal, il tourne tout de même en tâche de fond : patientez quelques minutes et laissez-le tourner). Cela ne devrait durer que quelques minutes ;
[*] Hébergez le rapport présent sur votre bureau sous le nom de ZHPDiag.txt sur: pjjoint.malekal


- 1
- 2
