
Problème Audio Windows
Bonjour à tous,
Mon père a un problème de son sur son ordinateur portable, j'ai essayé pas mal de trucs mais rien ne fonctionne. J'ai essayé de réparer le registre, d'installer des nouveaux pilotes ou d'enlever des virus mais il n'en a pas. Voilà le problème, il n'a tout simplement plus de son, l'icone n'est plus là. J'ai aussi essayé d'activer le son et les éléments dépendants dans les services, le seul que je n'arrive pas à activer est le générateur de points de terminaison qui affiche l'erreur 193 : 0xc1. Je ne sais plus quoi tenter, c'est l'heure de demander de l'aide...
Merci d'avance !
Mon père a un problème de son sur son ordinateur portable, j'ai essayé pas mal de trucs mais rien ne fonctionne. J'ai essayé de réparer le registre, d'installer des nouveaux pilotes ou d'enlever des virus mais il n'en a pas. Voilà le problème, il n'a tout simplement plus de son, l'icone n'est plus là. J'ai aussi essayé d'activer le son et les éléments dépendants dans les services, le seul que je n'arrive pas à activer est le générateur de points de terminaison qui affiche l'erreur 193 : 0xc1. Je ne sais plus quoi tenter, c'est l'heure de demander de l'aide...
Merci d'avance !
27 réponses
Résumé de la discussion
Un problème de son persiste sur Windows 7: l’icône de volume a disparu et, malgré des essais sur le registre et les pilotes, l’erreur 193 : 0xc1 apparaît sur le générateur de points de terminaison. Plusieurs réponses proposent d’abord de vérifier le service d’alimentation et le pilote Realtek, puis d’éliminer les programmes parasites avec AdwCleaner et Malwarebytes, avant de tester une réinstallation du son via le gestionnaire de périphériques. D’autres éléments suggèrent d’utiliser le gestionnaire de périphériques pour identifier les contrôleurs audio, d’obtenir l’identifiant matériel et de rechercher des pilotes compatibles Realtek, ou de réinitialiser les paramètres systèmes sans conclure à une solution universelle.
-
Ah oui j'ai oublié de dire, il a Windows 7 sur un Asus Aspire 8930G.
-
Modérateur
-
Bonjour,
toujours aucun changement :/ -
ModérateurVa dans démarrer
Dans la barre Rechercher
Tape --> devmgmt.msc et OK.
S'il y a une alerte:
Donne le no. d'identification de matériel du périphérique
Fais clic droit sur le périphérique
Propriétés
Onglet détails
Sélectionne le no. d'identifiant de matériel.
C'est un no. qui doit ressembler à ceci comme exemple:
--> PCI\VEN_1969&DEV_1026&SUBSYS.......
Au besoin, regarde --> ici
Tu as quoi dans contrôleurs audio, vidéo et jeu ?
-
Voila ce que j'ai
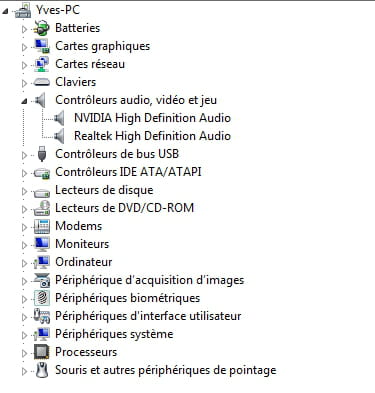
Et quand j'essaie d'activer le son: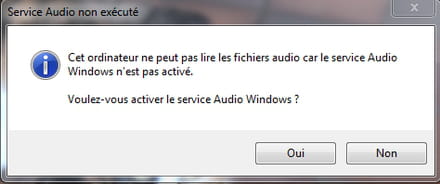
quand je clique rien ne se passe. Quand j'active les éléments dépendants de l'Audio Windows le seul que je n'arrive pas à activer est le générateur de points de terminaison qui m'affiche une erreur. J'ai bien la touche F8 mais tu te doutes bien qu'elle ne m'aide pas beaucoup actuellement. -
ModérateurVa dans démarrer
Dans rechercher, tape --> services.msc et OK
Double-clique sur Audio windows
Vérifie que l'état du service est bien démarré et est en automatique dans type de démarrage.
-
Justement c'est là que je n'arrive pas à l'activer car il y a un élément dépendant que je n'arrive pas à activer.
-
ModérateurDouble-clique sur le service --> générateur de points de terminaison du service audio windows
Vérifie si le service est bien démarré et est en automatique dans type de démarrage.
-
Non il me met erreur 193 : 0xc1
-
ModérateurVérifie si le service --> alimentation est bien démarré et est en automatique
-
Oui pas de problème pour le service alimentation
-
ModérateurOn peut vérifier s'il y a quelques programmes parasites:
Télécharge --> AdwCleaner
et met-le sur le bureau.
Lance-le
Clique sur --> Analyser
Quand le scan sera terminé
Clique sur --> Nettoyer
Redémarre le pc
Copie le rapport --> AdwCleaner[C0].txt
Colle-le dans ton prochain message.
L'être humain est à son mieux quand les choses sont au pire -
Il y en avait pas mal... Même avec Avast, Malwarebytes, Spybot ou Ccleaner que mon père utilise très souvent...
le rapport:
# AdwCleaner v6.041 - Rapport créé le 18/12/2016 à 21:43:33
# Mis à jour le 16/12/2016 par Malwarebytes
# Base de données : 2016-12-18.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (X86)
# Nom d'utilisateur : Yves - YVES-PC
# Exécuté depuis : C:\Users\Yves\AppData\Local\Microsoft\Windows\Temporary Internet Files\Content.IE5\B8RUQ3DC\adwcleaner_6.041.exe
# Mode: Nettoyage
# Support : https://www.malwarebytes.com/support/
[-] Dossier supprimé: C:\Users\Yves\AppData\Roaming\ParetoLogic
[-] Dossier supprimé: C:\Users\Yves\AppData\Roaming\Solvusoft
[-] Dossier supprimé: C:\ProgramData\BoxUpdChk
[-] Dossier supprimé: C:\ProgramData\ParetoLogic
[-] Dossier supprimé: C:\ProgramData\Solvusoft
[-] Dossier supprimé: C:\ProgramData\{B96EB44A-7860-4F13-BC9A-0A73CA5F11C2}
[#] Dossier supprimé au redémarrage: C:\ProgramData\Application Data\BoxUpdChk
[#] Dossier supprimé au redémarrage: C:\ProgramData\Application Data\ParetoLogic
[#] Dossier supprimé au redémarrage: C:\ProgramData\Application Data\Solvusoft
[#] Dossier supprimé au redémarrage: C:\ProgramData\Application Data\{B96EB44A-7860-4F13-BC9A-0A73CA5F11C2}
[-] Tâche supprimée: BoxSoftwareUpdate
[-] Clé supprimée: HKLM\SOFTWARE\Classes\AppID\{C292AD0A-C11F-479B-B8DB-743E72D283B0}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{DE9028D0-5FFA-4E69-94E3-89EE8741F468}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\CLSID\{E7DF6BFF-55A5-4EB7-A673-4ED3E9456D39}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{021B4049-F57D-4565-A693-FD3B04786BFA}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{0362AA09-808D-48E9-B360-FB51A8CBCE09}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{03E2A1F3-4402-4121-8B35-733216D61217}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{06844020-CD0B-3D3D-A7FE-371153013E49}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{0ADC01BB-303B-3F8E-93DA-12C140E85460}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{10D3722F-23E6-3901-B6C1-FF6567121920}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{1675E62B-F911-3B7B-A046-EB57261212F3}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{192929F2-9273-3894-91B0-F54671C4C861}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{2932897E-3036-43D9-8A64-B06447992065}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{2DE92D29-A042-3C37-BFF8-07C7D8893EFA}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{32B80AD6-1214-45F4-994E-78A5D482C000}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{3A8E103F-B2B7-3BEF-B3B0-88E29B2420E4}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{478CE5D3-D38E-3FFE-8DBE-8C4A0F1C4D8D}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{48B7DA4E-69ED-39E3-BAD5-3E3EFF22CFB0}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{5982F405-44E4-3BBB-BAC4-CF8141CBBC5C}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{5D8C3CC3-3C05-38A1-B244-924A23115FE9}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{641593AF-D9FD-30F7-B783-36E16F7A2E08}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{711FC48A-1356-3932-94D8-A8B733DBC7E4}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{72227B7F-1F02-3560-95F5-592E68BACC0C}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{7B5E8CE3-4722-4C0E-A236-A6FF731BEF37}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{890D4F59-5ED0-3CB4-8E0E-74A5A86E7ED0}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{8C68913C-AC3C-4494-8B9C-984D87C85003}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{8D019513-083F-4AA5-933F-7D43A6DA82C4}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{923F6FB8-A390-370E-A0D2-DD505432481D}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{9BBB26EF-B178-35D6-9D3D-B485F4279FE5}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{9E3B11F6-4179-4603-A71B-A55F4BCB0BEC}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{A62DDBE0-8D2A-339A-B089-8CBCC5CD322A}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{A82AD04D-0B8E-3A49-947B-6A69A8A9C96D}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{ADEB3CC9-A05D-4FCC-BD09-9025456AA3EA}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{B06D4521-D09C-3F41-8E39-9D784CCA2A75}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{C06DAD42-6F39-4CE1-83CC-9A8B9105E556}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{C2E799D0-43A5-3477-8A98-FC5F3677F35C}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{D16107CD-2AD5-46A8-BA59-303B7C32C500}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{D25B101F-8188-3B43-9D85-201F372BC205}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{D2BA7595-5E44-3F1E-880F-03B3139FA5ED}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{D35F5C81-17D9-3E1C-A1FC-4472542E1D25}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{D8FA96CA-B250-312C-AF34-4FF1DD72589D}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{DAFC1E63-3359-416D-9BC2-E7DCA6F7B0F3}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{DC5E5C44-80FD-3697-9E65-9F286D92F3E7}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{E1B4C9DE-D741-385F-981E-6745FACE6F01}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{E7B623F5-9715-3F9F-A671-D1485A39F8A2}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{ED916A7B-7C68-3198-B87D-2DABC30A5587}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{EFA1BDB2-BB3D-3D9A-8EB5-D0D22E0F64F4}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{F4CBF4DD-F8FE-35BA-BB7E-68304DAAB70B}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{FC32005D-E27C-32E0-ADFA-152F598B75E7}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Interface\{94952EC4-DB66-3F32-BE4C-F0BB875EA98E}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\TypeLib\{2BF2028E-3F3C-4C05-AB45-B2F1DCFE0759}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\TypeLib\{9C049BA6-EA47-4AC3-AED6-A66D8DC9E1D8}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\TypeLib\{DB538320-D3C5-433C-BCA9-C4081A054FCF}
[-] Valeur supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Ext\CLSID [{58124A0B-DC32-4180-9BFF-E0E21AE34026}]
[-] Valeur supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Ext\CLSID [{977AE9CC-AF83-45E8-9E03-E2798216E2D5}]
[-] Valeur supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\Ext\CLSID [{A09AB6EB-31B5-454C-97EC-9B294D92EE2A}]
[-] Clé supprimée: HKU\S-1-5-21-3638151933-3632952335-3574024043-1000\Software\Microsoft\Windows\CurrentVersion\Uninstall\PDF Reader Packages
[#] Clé supprimée au redémarrage: HKU\S-1-5-21-3638151933-3632952335-3574024043-1255\Software\Microsoft\Windows\CurrentVersion\Uninstall\PDF Reader Packages
[#] Clé supprimée au redémarrage: HKCU\Software\Microsoft\Windows\CurrentVersion\Uninstall\PDF Reader Packages
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\0238BBE24EA3A70408B81E4BB89C15E5
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\29799DE249E7DBC459FC6C8F07EB8375
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\43C098337DB065A49B665D4EA7F16D1C
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\A71991503412AEB42838B02C5ED9F9CD
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\CA0054A5AB3EFFE4CB5660E44A1E7DCC
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F2E0D3DD9E5E4B74CA43BCE77815E287
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\F7652513C62FF63448CFF05163719DB7
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\18C9E3869A16248439FE3FF9EB02207A
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\5D8011310B2622942868A458964FFDC5
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\6C63F7979DCC2154CB9591969A5CB89D
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\6DD31E6C1A73B334383DF186676F4D20
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\AB3204F747B20694B8D49EF92D8DC94B
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\C81E33A400B6F814E90C7A3354E2A3A5
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\EDBF68C5F16790341B7C6FD7C7F8E4FC
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FFA531D0F3A71504DA7AC6A11CE33739
[-] Clé supprimée: HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\3038A20B9089EC34D8F74220191FAB30
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Installer\UpgradeCodes\F928123A039649549966D4C29D35B1C9
[#] Clé supprimée au redémarrage: HKLM\SOFTWARE\Classes\Installer\UpgradeCodes\F928123A039649549966d4C29D35B1C9
[-] Clé supprimée: HKU\S-1-5-21-3638151933-3632952335-3574024043-1000\Software\Microsoft\Internet Explorer\SearchScopes\{814C76CB-2623-43F4-AAD0-58A0E5190A20}
[-] Donnée restaurée: HKU\S-1-5-21-3638151933-3632952335-3574024043-1000\Software\Microsoft\Internet Explorer\SearchScopes [DefaultScope] {0633EE93-D776-472f-A0FF-E1416B8B2E3A}
[#] Clé supprimée au redémarrage: HKU\S-1-5-21-3638151933-3632952335-3574024043-1255\Software\Microsoft\Internet Explorer\SearchScopes\{814C76CB-2623-43F4-AAD0-58A0E5190A20}
[#] Donnée restaurée au redémarrage: HKU\S-1-5-21-3638151933-3632952335-3574024043-1255\Software\Microsoft\Internet Explorer\SearchScopes [DefaultScope] {0633EE93-D776-472f-A0FF-E1416B8B2E3A}
[#] Clé supprimée au redémarrage: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{814C76CB-2623-43F4-AAD0-58A0E5190A20}
[-] Donnée restaurée: HKCU\Software\Microsoft\Internet Explorer\SearchScopes [DefaultScope] {0633EE93-D776-472f-A0FF-E1416B8B2E3A}
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Applications\Setup_WinThruster_2016.exe
[-] Clé supprimée: HKLM\SOFTWARE\Classes\Applications\WinThrusterSetup.exe
:: Clés "Tracing" supprimées
:: Paramètres Winsock réinitialisés
C:\AdwCleaner\AdwCleaner[C0].txt - [10908 octets] - [18/12/2016 21:43:33]
C:\AdwCleaner\AdwCleaner[S0].txt - [10494 octets] - [18/12/2016 21:42:51]
########## EOF - C:\AdwCleaner\AdwCleaner[C0].txt - [11058 octets] ########## -
ModérateurDésinstalle SpyBot, il est inutile et désuet.
Lance MalwareBytes
Met-le à jour
Lance l'analyse
Si positif, tout mettre en quarantaine.
Copie le rapport et poste-le dans ton prochain message.
L'être humain est à son mieux quand les choses sont au pire -
ModérateurPar la suite, procède à un sfc:
Va dans démarrer
Tous les programmes
Accessoires
Fais clic droit sur --> invite des commandes
Choisis --> exécuter en tant qu'administrateur et valide
Tape --> sfc /scannow et enter.
Une vérification des fichiers système va se faire.
-
Le rapport:
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 18/12/2016
Heure de l'analyse: 21:56
Fichier journal: rapport.txt
Administrateur: Oui
Version: 2.2.1.1043
Base de données de programmes malveillants: v2016.12.18.05
Base de données de rootkits: v2016.11.20.01
Licence: Gratuit
Protection contre les programmes malveillants: Désactivé
Protection contre les sites Web malveillants: Désactivé
Autoprotection: Désactivé
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x86
Système de fichiers: NTFS
Utilisateur: Yves
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 275789
Temps écoulé: 20 min, 27 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Activé
Heuristique: Activé
PUP: Avertir
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du Registre: 4
PUP.Optional.Solvusoft, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INSTALLER\USERDATA\S-1-5-18\COMPONENTS\07B51C13962E8BF49BAFEA042FB2D4A6, En quarantaine, [27a66c7cb4e6e650abc787f1af5119e7],
PUP.Optional.Solvusoft, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INSTALLER\USERDATA\S-1-5-18\COMPONENTS\8E64601C02B9B8A49B2094D918AAB059, En quarantaine, [04c932b6bbdf0432ea8898e05aa6a25e],
PUP.Optional.Solvusoft, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INSTALLER\USERDATA\S-1-5-18\COMPONENTS\A139670AC5F063A409103EC6C72644F6, En quarantaine, [6865e9ffc0daea4c3c3689ef728e669a],
PUP.Optional.Solvusoft, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INSTALLER\USERDATA\S-1-5-18\COMPONENTS\AF70C113ECEA42B46B60F3B0F849D237, En quarantaine, [408d45a3fb9f3cfa77fb0b6dd62ad729],
Valeurs du Registre: 4
PUP.Optional.Solvusoft, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INSTALLER\USERDATA\S-1-5-18\COMPONENTS\07B51C13962E8BF49BAFEA042FB2D4A6|00000000000000000000000000000000, C?\Program Files\Solvusoft\Tray\SuiteClient.dll, En quarantaine, [27a66c7cb4e6e650abc787f1af5119e7]
PUP.Optional.Solvusoft, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INSTALLER\USERDATA\S-1-5-18\COMPONENTS\8E64601C02B9B8A49B2094D918AAB059|00000000000000000000000000000000, C?\Program Files\Solvusoft\Tray\SolvusoftTray.exe, En quarantaine, [04c932b6bbdf0432ea8898e05aa6a25e]
PUP.Optional.Solvusoft, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INSTALLER\USERDATA\S-1-5-18\COMPONENTS\A139670AC5F063A409103EC6C72644F6|00000000000000000000000000000000, C?\Program Files\Solvusoft\Tray\MsgSys.exe, En quarantaine, [6865e9ffc0daea4c3c3689ef728e669a]
PUP.Optional.Solvusoft, HKLM\SOFTWARE\MICROSOFT\WINDOWS\CURRENTVERSION\INSTALLER\USERDATA\S-1-5-18\COMPONENTS\AF70C113ECEA42B46B60F3B0F849D237|00000000000000000000000000000000, C?\Program Files\Solvusoft\Tray\sfhtml.dll, En quarantaine, [408d45a3fb9f3cfa77fb0b6dd62ad729]
Données du Registre: 0
(Aucun élément malveillant détecté)
Dossiers: 0
(Aucun élément malveillant détecté)
Fichiers: 0
(Aucun élément malveillant détecté)
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end)
Je précise que Solvusoft est un logiciel que j'avais téléchargé pour essayer de régler les problèmes, donc il ne peut pas en être la cause.
Sinon le scan indique qu'il a détecté des problèmes mais qu'il n'a pas réussi à tous les réparer. -
ModérateurVa dans le gestionnaire des périphériques
Contrôleurs audio, vidéo et jeu
Fais clic droit sur --> Realtek High Definition Audio
Désinstaller (incluant tous les pilotes)
Va dans le panneau de configuration
Programmes et fonctionnalités
Désinstalle --> Realtek High Definition Audio
Essaie ce pilote audio --> Realtek
Redémarre le pc.
-
Toujours aucun changement :/
-
ModérateurVérifie si le service --> Générateur de points de terminaison du service Audio Windows est bien démarré et est en automatique.
-
Toujours la même erreur

- 1
- 2
Suivant
