Rlvknlg.exe
Résolu
Bonjour,
Mon pc rame depuis une semaine et je me suis rendu compte ke c'etai le virus rlvknlg.exe et j'aimerai le supprimer
merci d'avance
Mon pc rame depuis une semaine et je me suis rendu compte ke c'etai le virus rlvknlg.exe et j'aimerai le supprimer
merci d'avance
16 réponses
-
Bonjour fallapha,
As tu essayer avec un antivirus (tel que avast,..) d'habitudes, ces logiciels suffisent a nettoyer l'ordinateur. -
Voila le rapport de hijackthis
Logfile of Trend Micro HijackThis v2.0.4
Scan saved at 10:22:14 AM, on 5/26/2016
Platform: Unknown Windows (WinNT 6.02.1008)
MSIE: Internet Explorer v11.0 (11.00.10586.0020)
Boot mode: Normal
Running processes:
C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 16.0.0\avpui.exe
C:\Program Files (x86)\NVIDIA Corporation\Update Core\NvBackend.exe
C:\Users\Moussa Diop\AppData\Local\Microsoft\OneDrive\OneDrive.exe
C:\Program Files (x86)\Acer\Acer Portal\AcerPortal.exe
C:\Users\Moussa Diop\AppData\Roaming\Dashlane\Dashlane.exe
C:\Users\Moussa Diop\AppData\Roaming\Dashlane\DashlanePlugin.exe
C:\Program Files (x86)\Acer\abDocs\abDocsDllLoader.exe
C:\WINDOWS\SysWOW64\cmd.exe
C:\Program Files (x86)\Common Files\Wondershare\Wondershare Helper Compact\WSHelper.exe
C:\Program Files (x86)\ABBYY FineReader 12\Bonus.ScreenshotReader.exe
C:\Program Files (x86)\Acer\abDocs\abDocsDllLoaderMonitor.exe
C:\Program Files (x86)\Acer\AOP Framework\BackgroundAgent.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
c:\program files (x86)\relevantknowledge\rlvknlg.exe
C:\WINDOWS\SysWOW64\cmd.exe
C:\Program Files\WindowsApps\Microsoft.Messaging_2.15.20002.0_x86__8wekyb3d8bbwe\SkypeHost.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
C:\Program Files (x86)\Google\Chrome\Application\chrome.exe
C:\Users\Moussa Diop\Downloads\HJTInstall-2.0.4.exe
R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://acer15.msn.com/?pc=ACTE
R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = about:blank
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/p/?LinkId=255141
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://go.microsoft.com/fwlink/p/?LinkId=255141
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant =
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch =
R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Local Page = %11%\blank.htm
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Local Page = C:\Windows\SysWOW64\blank.htm
R1 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyOverride = *.local
R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
F2 - REG:system.ini: UserInit=
O2 - BHO: Lync Click to Call BHO - {31D09BA0-12F5-4CCE-BE8A-2923E76605DA} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\OCHelper.dll
O2 - BHO: Dashlane BHO - {42D79B50-CC4A-4A8E-860F-BE674AF053A2} - C:\Users\Moussa Diop\AppData\Roaming\Dashlane\ie\Dashlanei.dll
O2 - BHO: ScriptInjectionPluginBrowserHelperObject - {C66D064F-82FE-4E1A-B06A-B2490BA48B18} - C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 16.0.0\IEExt\ie_plugin.dll
O2 - BHO: Microsoft OneDrive for Business Browser Helper - {D0498E0A-45B7-42AE-A9AA-ABA463DBD3BF} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\GROOVEEX.DLL
O3 - Toolbar: Dashlane Toolbar - {669695BC-A811-4A9D-8CDF-BA8C795F261C} - C:\Users\Moussa Diop\AppData\Roaming\Dashlane\ie\KWIEBar.dll
O3 - Toolbar: Kaspersky Protection toolbar - {3507FA00-ADA2-4A02-99B9-51AD26CA9120} - C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 16.0.0\IEExt\ie_plugin.dll
O4 - HKLM\..\Run: [abDocsDllLoader] C:\Program Files (x86)\Acer\abDocs\abDocsDllLoader.exe
O4 - HKLM\..\Run: [Wondershare Helper Compact.exe] C:\Program Files (x86)\Common Files\Wondershare\Wondershare Helper Compact\WSHelper.exe
O4 - HKLM\..\Run: [Bonus.SSR.FR12] "C:\Program Files (x86)\ABBYY FineReader 12\Bonus.ScreenshotReader.exe" /autorun
O4 - HKCU\..\Run: [OneDrive] "C:\Users\Moussa Diop\AppData\Local\Microsoft\OneDrive\OneDrive.exe" /background
O4 - HKCU\..\Run: [AcerPortal] "C:\Program Files (x86)\Acer\Acer Portal\AcerPortal.exe" startup
O4 - HKCU\..\Run: [Dashlane] "C:\Users\Moussa Diop\AppData\Roaming\Dashlane\Dashlane.exe" autoLaunchAtStartup
O4 - HKCU\..\Run: [DashlanePlugin] "C:\Users\Moussa Diop\AppData\Roaming\Dashlane\DashlanePlugin.exe" ws
O4 - HKCU\..\Run: [Skype] "C:\Program Files (x86)\Skype\Phone\Skype.exe" /minimized /regrun
O4 - HKCU\..\Run: [CyberGhost] "C:\Program Files\CyberGhost 5\CyberGhost.exe" /autostart /min
O4 - HKCU\..\RunOnce: [Uninstall C:\Users\Moussa Diop\AppData\Local\Microsoft\OneDrive\17.3.6302.0225_1\amd64] C:\WINDOWS\system32\cmd.exe /q /c rmdir /s /q "C:\Users\Moussa Diop\AppData\Local\Microsoft\OneDrive\17.3.6302.0225_1\amd64"
O4 - HKCU\..\RunOnce: [Uninstall C:\Users\Moussa Diop\AppData\Local\Microsoft\OneDrive\17.3.6302.0225_1] C:\WINDOWS\system32\cmd.exe /q /c rmdir /s /q "C:\Users\Moussa Diop\AppData\Local\Microsoft\OneDrive\17.3.6302.0225_1"
O4 - HKCU\..\RunOnce: [Uninstall C:\Users\Moussa Diop\AppData\Local\Microsoft\OneDrive\17.3.6386.0412\amd64] C:\WINDOWS\system32\cmd.exe /q /c rmdir /s /q "C:\Users\Moussa Diop\AppData\Local\Microsoft\OneDrive\17.3.6386.0412\amd64"
O4 - HKUS\S-1-5-19\..\Run: [OneDriveSetup] C:\Windows\SysWOW64\OneDriveSetup.exe /thfirstsetup (User 'LOCAL SERVICE')
O4 - HKUS\S-1-5-20\..\Run: [OneDriveSetup] C:\Windows\SysWOW64\OneDriveSetup.exe /thfirstsetup (User 'NETWORK SERVICE')
O8 - Extra context menu item: E&xport to Microsoft Excel - res://C:\Program Files\Microsoft Office\Root\Office16\EXCEL.EXE/3000
O8 - Extra context menu item: Se&nd to OneNote - res://C:\Program Files\Microsoft Office\Root\Office16\ONBttnIE.dll/105
O9 - Extra button: Send to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\ONBttnIE.dll
O9 - Extra 'Tools' menuitem: Se&nd to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\ONBttnIE.dll
O9 - Extra button: Lync Click to Call - {31D09BA0-12F5-4CCE-BE8A-2923E76605DA} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\OCHelper.dll
O9 - Extra 'Tools' menuitem: Lync Click to Call - {31D09BA0-12F5-4CCE-BE8A-2923E76605DA} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\OCHelper.dll
O9 - Extra button: OneNote Lin&ked Notes - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\ONBttnIELinkedNotes.dll
O9 - Extra 'Tools' menuitem: OneNote Lin&ked Notes - {789FE86F-6FC4-46A1-9849-EDE0DB0C95CA} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\ONBttnIELinkedNotes.dll
O9 - Extra button: Bonjour - {7F9DB11C-E358-4ca6-A83D-ACC663939424} - C:\Program Files (x86)\Bonjour\ExplorerPlugin.dll
O11 - Options group: [ACCELERATED_GRAPHICS] Accelerated graphics
O15 - Trusted Zone: *.amazon.com
O17 - HKLM\System\CCS\Services\Tcpip\..\{16443a1c-e0ac-4d55-9244-c3b396d44d0a}: NameServer = 38.132.106.139,95.169.183.219
O17 - HKLM\System\CCS\Services\Tcpip\..\{72160949-a486-4374-9c79-fe10fe3ab7b3}: NameServer = 38.132.106.139,95.169.183.219
O18 - Protocol: mso-minsb-roaming.16 - {83C25742-A9F7-49FB-9138-434302C88D07} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\MSOSB.DLL
O18 - Protocol: mso-minsb.16 - {42089D2D-912D-4018-9087-2B87803E93FB} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\MSOSB.DLL
O18 - Protocol: osf-roaming.16 - {42089D2D-912D-4018-9087-2B87803E93FB} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\MSOSB.DLL
O18 - Protocol: osf.16 - {5504BE45-A83B-4808-900A-3A5C36E7F77A} - C:\Program Files\Microsoft Office\root\VFS\ProgramFilesX86\Microsoft Office\Office16\MSOSB.DLL
O18 - Protocol: tbauth - {14654CA6-5711-491D-B89A-58E571679951} - C:\Windows\SysWOW64\tbauth.dll
O18 - Protocol: windows.tbauth - {14654CA6-5711-491D-B89A-58E571679951} - C:\Windows\SysWOW64\tbauth.dll
O23 - Service: @%SystemRoot%\system32\Alg.exe,-112 (ALG) - Unknown owner - C:\WINDOWS\System32\alg.exe (file missing)
O23 - Service: Amazon 1Button App Service - Amazon Inc. - c:\Program Files (x86)\Amazon\Amazon1ButtonApp\Amazon1ButtonService64.Exe
O23 - Service: AtherosSvc - Windows (R) Win 7 DDK provider - C:\Program Files (x86)\Qualcomm Atheros\Bluetooth Suite\adminservice.exe
O23 - Service: Kaspersky Anti-Virus Service 16.0.0 (AVP16.0.0) - Kaspersky Lab ZAO - C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 16.0.0\avp.exe
O23 - Service: Bonjour Service - Apple Inc. - C:\Program Files (x86)\Bonjour\mDNSResponder.exe
O23 - Service: CCDMonitorService - Acer Incorporated - C:\Program Files (x86)\Acer\AOP Framework\CCDMonitorService.exe
O23 - Service: CyberGhost 5 Client Service (CGVPNCliService) - CyberGhost S.R.L - C:\Program Files\CyberGhost 5\Service.exe
O23 - Service: Intel(R) Content Protection HECI Service (cphs) - Intel Corporation - C:\WINDOWS\SysWow64\IntelCpHeciSvc.exe
O23 - Service: Dashlane Upgrade Service - Dashlane SAS - C:\Program Files (x86)\Dashlane\Upgrade\DashlaneUpgradeService.exe
O23 - Service: @%SystemRoot%\system32\DiagSvcs\DiagnosticsHub.StandardCollector.ServiceRes.dll,-1000 (diagnosticshub.standardcollector.service) - Unknown owner - C:\WINDOWS\system32\DiagSvcs\DiagnosticsHub.StandardCollector.Service.exe (file missing)
O23 - Service: @%SystemRoot%\system32\efssvc.dll,-100 (EFS) - Unknown owner - C:\WINDOWS\System32\lsass.exe (file missing)
O23 - Service: ePower Service (ePowerSvc) - Acer Incorporated - C:\Program Files\Acer\Acer Power Management\ePowerSvc.exe
O23 - Service: ExpressVpn Service (ExpressVpnService) - Unknown owner - C:\Program Files (x86)\ExpressVPN\bootstrap\AMD64\nssm.exe
O23 - Service: @%systemroot%\system32\fxsresm.dll,-118 (Fax) - Unknown owner - C:\WINDOWS\system32\fxssvc.exe (file missing)
O23 - Service: FLEXnet Licensing Service - Acresso Software Inc. - C:\Program Files (x86)\Common Files\Macrovision Shared\FLEXnet Publisher\FNPLicensingService.exe
O23 - Service: GamesAppIntegrationService - WildTangent - C:\Program Files (x86)\WildTangent Games\App\GamesAppIntegrationService.exe
O23 - Service: GamesAppService - WildTangent, Inc. - C:\Program Files (x86)\WildTangent Games\App\GamesAppService.exe
O23 - Service: NVIDIA GeForce Experience Service (GfExperienceService) - NVIDIA Corporation - C:\Program Files\NVIDIA Corporation\GeForce Experience Service\GfExperienceService.exe
O23 - Service: Google Update Service (gupdate) (gupdate) - Google Inc. - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
O23 - Service: Google Update Service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files (x86)\Google\Update\GoogleUpdate.exe
O23 - Service: @%SystemRoot%\system32\ieetwcollectorres.dll,-1000 (IEEtwCollectorService) - Unknown owner - C:\WINDOWS\system32\IEEtwCollector.exe (file missing)
O23 - Service: Intel(R) HD Graphics Control Panel Service (igfxCUIService2.0.0.0) - Unknown owner - C:\WINDOWS\system32\igfxCUIService.exe (file missing)
O23 - Service: Intel(R) Capability Licensing Service TCP IP Interface - Intel(R) Corporation - C:\Program Files\Intel\iCLS Client\SocketHeciServer.exe
O23 - Service: Intel(R) Security Assist - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Security Assist\isa.exe
O23 - Service: Intel(R) Security Assist Helper (isaHelperSvc) - Unknown owner - C:\Program Files (x86)\Intel\Intel(R) Security Assist\isaHelperService.exe
O23 - Service: Intel(R) Dynamic Application Loader Host Interface Service (jhi_service) - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\DAL\jhi_service.exe
O23 - Service: @keyiso.dll,-100 (KeyIso) - Unknown owner - C:\WINDOWS\system32\lsass.exe (file missing)
O23 - Service: Intel(R) Management and Security Application Local Management Service (LMS) - Intel Corporation - C:\Program Files (x86)\Intel\Intel(R) Management Engine Components\LMS\LMS.exe
O23 - Service: McAfee Firewall Core Service (mfefire) - McAfee, Inc. - C:\Program Files\Common Files\McAfee\SystemCore\\mfefire.exe
O23 - Service: McAfee Service Controller (mfemms) - McAfee, Inc. - C:\Program Files\Common Files\McAfee\SystemCore\\mfemms.exe
O23 - Service: McAfee Validation Trust Protection Service (mfevtp) - Unknown owner - C:\Windows\system32\mfevtps.exe (file missing)
O23 - Service: Mozilla Maintenance Service (MozillaMaintenance) - Mozilla Foundation - C:\Program Files (x86)\Mozilla Maintenance Service\maintenanceservice.exe
O23 - Service: @comres.dll,-2797 (MSDTC) - Unknown owner - C:\WINDOWS\System32\msdtc.exe (file missing)
O23 - Service: @%SystemRoot%\System32\netlogon.dll,-102 (Netlogon) - Unknown owner - C:\WINDOWS\system32\lsass.exe (file missing)
O23 - Service: NVIDIA Network Service (NvNetworkService) - NVIDIA Corporation - C:\Program Files (x86)\NVIDIA Corporation\NetService\NvNetworkService.exe
O23 - Service: NVIDIA Streamer Service (NvStreamSvc) - NVIDIA Corporation - C:\Program Files\NVIDIA Corporation\NvStreamSrv\nvstreamsvc.exe
O23 - Service: NVIDIA Display Driver Service (nvsvc) - Unknown owner - C:\WINDOWS\system32\nvvsvc.exe (file missing)
O23 - Service: Overwolf Updater Windows SCM (OverwolfUpdater) - Overwolf LTD - C:\Program Files (x86)\Overwolf\OverwolfUpdater.exe
O23 - Service: Quick Access Local Service (QALSvc) - Acer Incorporated - C:\Program Files\Acer\Acer Quick Access\QALSvc.exe
O23 - Service: Quick Access Service (QASvc) - Acer Incorporated - C:\Program Files\Acer\Acer Quick Access\QASvc.exe
O23 - Service: RelevantKnowledge - TMRG, Inc. - C:\Program Files (x86)\RelevantKnowledge\rlservice.exe
O23 - Service: RosettaStoneDaemon - Rosetta Stone Ltd. - C:\Program Files (x86)\RosettaStoneLtdServices\RosettaStoneDaemon.exe
O23 - Service: @%systemroot%\system32\Locator.exe,-2 (RpcLocator) - Unknown owner - C:\WINDOWS\system32\locator.exe (file missing)
O23 - Service: @%SystemRoot%\system32\samsrv.dll,-1 (SamSs) - Unknown owner - C:\WINDOWS\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\SensorDataService.exe,-101 (SensorDataService) - Unknown owner - C:\WINDOWS\System32\SensorDataService.exe (file missing)
O23 - Service: Skype Updater (SkypeUpdate) - Skype Technologies - C:\Program Files (x86)\Skype\Updater\Updater.exe
O23 - Service: @%SystemRoot%\system32\snmptrap.exe,-3 (SNMPTRAP) - Unknown owner - C:\WINDOWS\System32\snmptrap.exe (file missing)
O23 - Service: @%systemroot%\system32\spoolsv.exe,-1 (Spooler) - Unknown owner - C:\WINDOWS\System32\spoolsv.exe (file missing)
O23 - Service: @%SystemRoot%\system32\sppsvc.exe,-101 (sppsvc) - Unknown owner - C:\WINDOWS\system32\sppsvc.exe (file missing)
O23 - Service: @%SystemRoot%\system32\TieringEngineService.exe,-702 (TieringEngineService) - Unknown owner - C:\WINDOWS\system32\TieringEngineService.exe (file missing)
O23 - Service: User Experience Improvement Program (UEIPSvc) - acer - C:\Program Files\Acer\User Experience Improvement Program\Framework\UBTService.exe
O23 - Service: @%SystemRoot%\system32\ui0detect.exe,-101 (UI0Detect) - Unknown owner - C:\WINDOWS\system32\UI0Detect.exe (file missing)
O23 - Service: @%SystemRoot%\system32\vaultsvc.dll,-1003 (VaultSvc) - Unknown owner - C:\WINDOWS\system32\lsass.exe (file missing)
O23 - Service: @%SystemRoot%\system32\vds.exe,-100 (vds) - Unknown owner - C:\WINDOWS\System32\vds.exe (file missing)
O23 - Service: @%systemroot%\system32\vssvc.exe,-102 (VSS) - Unknown owner - C:\WINDOWS\system32\vssvc.exe (file missing)
O23 - Service: vssbrigde64 - AO Kaspersky Lab - C:\Program Files (x86)\Kaspersky Lab\Kaspersky Internet Security 16.0.0\x64\vssbridge64.exe
O23 - Service: @%systemroot%\system32\wbengine.exe,-104 (wbengine) - Unknown owner - C:\WINDOWS\system32\wbengine.exe (file missing)
O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-320 (WdNisSvc) - Unknown owner - C:\Program Files (x86)\Windows Defender\NisSrv.exe (file missing)
O23 - Service: @%ProgramFiles%\Windows Defender\MpAsDesc.dll,-310 (WinDefend) - Unknown owner - C:\Program Files (x86)\Windows Defender\MsMpEng.exe (file missing)
O23 - Service: @%Systemroot%\system32\wbem\wmiapsrv.exe,-110 (wmiApSrv) - Unknown owner - C:\WINDOWS\system32\wbem\WmiApSrv.exe (file missing)
O23 - Service: @%PROGRAMFILES%\Windows Media Player\wmpnetwk.exe,-101 (WMPNetworkSvc) - Unknown owner - C:\Program Files (x86)\Windows Media Player\wmpnetwk.exe (file missing)
O23 - Service: Wondershare Driver Install Service (WsDrvInst) - Unknown owner - C:\Program Files (x86)\Wondershare\MobileTrans\DriverInstall.exe (file missing)
-
Je suis dessolé mais je ne connais pas ce logiciel.
Essaye avec un antivirus gratuit tel que avast. -
Je suis désole mais je dois retourner a mon travail, ma pause déjeune est terminé.
Je serait de retour ce soir vers 17h30.
En espérant que d'autres personnes seront te conseiller jusqu'a mon retour. -
Contributeur sécuritéSalut,
Hijackthis n'est plus à jour, pour avancer et faire un diagnostique de ton PC :
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
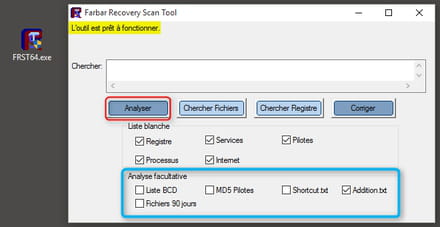
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤ -
-
Contributeur sécuritéRe,
Pour continuer :
1/
Désinstalle depuis le panneau de configuration s'il est possible :
- Amazon 1Button App
- RelevantKnowledge
2/
Télécharge: Junkware Removal Tool à partir : https://www.malwarebytes.com/junkwareremovaltool/#eol
!!! Ne clique pas sur Download !!! , attends simplement que la fenetre de telechargement arrive pour confirmation
[*] Enregistre ce fichier sur le bureau.
[*]Ferme tout tes navigateurs
[*]Sous XP, double-clique sur l'icône et presse une touche lorsque cela sera demandé.
[*]Sous Vista/7/8, clic droit et Exécuter en temps qu'administrateur.
[*] NB: Le bureau disparaitra un instant, c'est normal.
[*] Laisse le programme travailler ne touche plus à rien
[*] Poste le rapport généré à la fin de l'analyse.
------------------
Aide : https://infomars.fr/forum/index.php?showtopic=5715
3/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : https://up2sha.re/libraries/force-download.php?d=2ISQ2xAkMsaY
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
4/
[*]Désactive temporairement ton antivirus.
[*] Télécharge : Zoek.exe sur ton bureau
[*] Ferme toutes les applications en cours, puis lance Zoek.exe
[*] Sous Windows Vista/Seven/8/10, clique droit sur Zoek.exe puis Exécuter en tant qu'administrateur
[*] Clique sur ce lien: https://up2sha.re/libraries/force-download.php?d=6RZi7eOyewh4
[*] Sur la page qui s'ouvre clic droit et Tout sélectionner
[*] Refais un clic droit et Copier
[*] Colle ensuite les lignes précédemment copiées dans la fenêtre de Zoek

[*] Puis clique sur le bouton Run Script. Patiente.
[*] A la fin du scan, le PC va redémarrer.
[*] Un rapport est généré ici : C:\zoek-result.log.
[*] Héberge ce rapport sur : ci-joint pour poster le lien dans ta prochaine réponse
@+
-
http://www.cjoint.com/c/FEAr0gcKJ5w
-
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Junkware Removal Tool (JRT) by Malwarebytes
Version: 8.0.6 (04.25.2016)
Operating System: Windows 10 Home x64
Ran by Moussa Diop (Administrator) on Thu 05/26/2016 at 16:38:40.21
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
File System: 13
Successfully deleted: C:\Users\Moussa Diop\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_en.softonic.com_0.localstorage-journal (File)
Successfully deleted: C:\Users\Moussa Diop\AppData\Local\Google\Chrome\User Data\Default\Local Storage\hxxp_en.softonic.com_0.localstorage (File)
Successfully deleted: C:\Users\Moussa Diop\AppData\Roaming\new version available (Folder)
Successfully deleted: C:\Users\Public\Desktop\ebay.lnk (Shortcut)
Successfully deleted: C:\WINDOWS\prefetch\FREEOCRTOWORD [1].TMP-74DA6C7D.pf (File)
Successfully deleted: C:\WINDOWS\prefetch\FREEOCRTOWORD [1].TMP-A729BFD8.pf (File)
Successfully deleted: C:\WINDOWS\prefetch\FREEOCRTOWORD.EXE-1833B278.pf (File)
Successfully deleted: C:\WINDOWS\prefetch\FREEOCRTOWORD.EXE-534935EC.pf (File)
Successfully deleted: C:\WINDOWS\prefetch\FREEOCRTOWORD.EXE-AB43EAB1.pf (File)
Successfully repaired: C:\Users\Moussa Diop\Desktop\RecupDell\DellDesktop\fichier bureau\Avast SafeZone Browser.lnk (Shortcut)
Successfully repaired: C:\Users\Moussa Diop\Desktop\RecupDell\DellDesktop\LOGICIEL\Euro Truck Simulator 2.lnk (Shortcut)
Successfully repaired: C:\Users\Moussa Diop\Desktop\RecupDell\DellDesktop\LOGICIEL\Google Chrome.lnk (Shortcut)
Successfully repaired: C:\Users\Moussa Diop\Desktop\RecupDell\DellDesktop\yemi file\Star Wars - The Old Republic.lnk (Shortcut)
Deleted the following from C:\Users\Moussa Diop\AppData\Roaming\Mozilla\Firefox\Profiles\igprmurr.default\prefs.js
user_pref(browser.startup.homepage, hxxp://homepage-web.com/?s=acer&m=start);
Registry: 3
Successfully deleted: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{36E18170-1C9D-4484-AF07-56659959AE52} (Registry Key)
Successfully deleted: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C} (Registry Key)
Successfully deleted: HKLM\Software\Microsoft\Internet Explorer\SearchScopes\{AA9A4890-4262-4441-8977-E2FFCBFB706C} (Registry Key)
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
Scan was completed on Thu 05/26/2016 at 16:44:43.87
End of JRT log
~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~ -
Fix result of Farbar Recovery Scan Tool (x64) Version:25-05-2016 01
Ran by Moussa Diop (2016-05-26 16:47:30) Run:1
Running from C:\Users\Moussa Diop\Desktop
Loaded Profiles: Moussa Diop (Available Profiles: Moussa Diop)
Boot Mode: Normal
==============================================
fixlist content:
start
CreateRestorePoint:
CreateRestorePoint:
CHR Extension: (Kaspersky Protection) - C:\Users\Moussa Diop\AppData\Local\Google\Chrome\User Data\Default\Extensions\eahebamiopdhefndnmappcihfajigkka [2016-02-18]
CHR HKLM\...\Chrome\Extension: [eahebamiopdhefndnmappcihfajigkka] - hxxps://chrome.google.com/webstore/detail/eahebamiopdhefndnmappcihfajigkka [Pays US - 216.58.208.206]
CHR HKLM-x32\...\Chrome\Extension: [eahebamiopdhefndnmappcihfajigkka] - hxxps://chrome.google.com/webstore/detail/eahebamiopdhefndnmappcihfajigkka [Pays US - 216.58.208.206]
R2 RelevantKnowledge; C:\Program Files (x86)\RelevantKnowledge\rlservice.exe [186136 2013-08-16] (TMRG, Inc.) <==== ATTENTION
RemoveDirectory: C:\Program Files (x86)\RelevantKnowledge
2016-05-19 20:40 - 2016-05-19 20:59 - 00000000 ____D C:\Program Files (x86)\ABBYY FineReader 12
2016-05-11 16:54 - 2016-05-11 16:54 - 00000000 ____D C:\Users\Moussa Diop\AppData\Roaming\HMYGSetting
S3 WsDrvInst; C:\Program Files (x86)\Wondershare\MobileTrans\DriverInstall.exe [X]
2016-05-24 17:05 - 2016-05-24 17:06 - 03502360 _____ (TMRG, Inc.) C:\Users\Moussa Diop\Downloads\rlvknlg.exe
FirewallRules: [TCP Query User{51EBA092-BD1C-49AD-9CED-93712067F4CD}C:\program files (x86)\relevantknowledge\rlvknlg.exe] => (Allow) C:\program files (x86)\relevantknowledge\rlvknlg.exe
FirewallRules: [UDP Query User{A90582D2-611C-4B15-B331-D93C04CA7729}C:\program files (x86)\relevantknowledge\rlvknlg.exe] => (Allow) C:\program files (x86)\relevantknowledge\rlvknlg.exe
ShellIconOverlayIdentifiers: [00avast] -> {472083B0-C522-11CF-8763-00608CC02F24} => No File
EmptyTemp:
end
Restore point was successfully created.
Restore point was successfully created.
C:\Users\Moussa Diop\AppData\Local\Google\Chrome\User Data\Default\Extensions\eahebamiopdhefndnmappcihfajigkka => moved successfully
"HKLM\SOFTWARE\Google\Chrome\Extensions\eahebamiopdhefndnmappcihfajigkka" => key removed successfully
"HKLM\SOFTWARE\Wow6432Node\Google\Chrome\Extensions\eahebamiopdhefndnmappcihfajigkka" => key removed successfully
RelevantKnowledge => service not found.
"C:\Program Files (x86)\RelevantKnowledge" => not found.
"C:\Program Files (x86)\ABBYY FineReader 12" folder move:
Could not move "C:\Program Files (x86)\ABBYY FineReader 12" => Scheduled to move on reboot.
C:\Users\Moussa Diop\AppData\Roaming\HMYGSetting => moved successfully
WsDrvInst => service removed successfully
"C:\Users\Moussa Diop\Downloads\rlvknlg.exe" => not found.
HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\TCP Query User{51EBA092-BD1C-49AD-9CED-93712067F4CD}C:\program files (x86)\relevantknowledge\rlvknlg.exe => value not found.
HKLM\SYSTEM\CurrentControlSet\services\SharedAccess\Parameters\FirewallPolicy\FirewallRules\\UDP Query User{A90582D2-611C-4B15-B331-D93C04CA7729}C:\program files (x86)\relevantknowledge\rlvknlg.exe => value not found.
"HKLM\Software\Microsoft\Windows\CurrentVersion\Explorer\ShellIconOverlayIdentifiers\00avast" => key removed successfully
HKCR\CLSID\{472083B0-C522-11CF-8763-00608CC02F24} => key not found.
EmptyTemp: => 1.3 GB temporary data Removed.
Result of scheduled files to move (Boot Mode: Normal) (Date&Time: 2016-05-26 16:52:49)
C:\Program Files (x86)\ABBYY FineReader 12 => Is moved successfullyEnd of Fixlog 16:52:49
-
http://www.cjoint.com/c/FEAr0gcKJ5w
-
Contributeur sécuritéBonsoir,
Il manque le rapport JRT.
-------
1/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen “Menaces”.
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet “Historique”.
- Clic à gauche sur l’onglet Journaux de l’application.
- Double-clic sur le journal d’examen pour l’afficher.
- En bas à gauche choisis “Copier dans le presse papier”
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
2/
Comment fonctionne ton PC maintenant ?
Bonne soirée ;)
-
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'analyse: 5/27/2016
Heure de l'analyse: 8:15 AM
Fichier journal:
Administrateur: Oui
Version: 2.2.1.1043
Base de données de programmes malveillants: v2016.05.27.02
Base de données de rootkits: v2016.05.20.01
Licence: Essai
Protection contre les programmes malveillants: Activé
Protection contre les sites Web malveillants: Activé
Autoprotection: Désactivé
Système d'exploitation: Windows 10
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Moussa Diop
Type d'analyse: Analyse des menaces
Résultat: Terminé
Objets analysés: 314051
Temps écoulé: 53 min, 19 s
Mémoire: Activé
Démarrage: Activé
Système de fichiers: Activé
Archives: Activé
Rootkits: Activé
Heuristique: Activé
PUP: Activé
PUM: Activé
Processus: 0
(Aucun élément malveillant détecté)
Modules: 0
(Aucun élément malveillant détecté)
Clés du Registre: 4
PUP.Optional.RelevantKnowledge, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\TRACING\rlvknlg_RASAPI32, En quarantaine, [ce1008d2eaaf003621408b2a2cd6e51b],
PUP.Optional.RelevantKnowledge, HKLM\SOFTWARE\WOW6432NODE\MICROSOFT\TRACING\rlvknlg_RASMANCS, En quarantaine, [ca143b9ffd9c1f17233ef8bd59a9d22e],
PUP.Optional.InstallCore, HKU\S-1-5-21-2321337286-1460989000-3009451036-1001\SOFTWARE\csastats, En quarantaine, [508edbffb3e6b77f0a58904f17ec837d],
PUP.Optional.ProductSetup, HKU\S-1-5-21-2321337286-1460989000-3009451036-1001\SOFTWARE\PRODUCTSETUP, En quarantaine, [00de18c27029c0766cd34055ee157c84],
Valeurs du Registre: 1
PUP.Optional.ProductSetup, HKU\S-1-5-21-2321337286-1460989000-3009451036-1001\SOFTWARE\PRODUCTSETUP|tb, 0M2O2O1R0I1R1P1P1K0Y2V1L1R1F, En quarantaine, [00de18c27029c0766cd34055ee157c84]
Données du Registre: 0
(Aucun élément malveillant détecté)
Dossiers: 0
(Aucun élément malveillant détecté)
Fichiers: 17
PUP.Optional.BundleInstaller, C:\Users\Moussa Diop\Desktop\FreeOCRtoWord.exe, En quarantaine, [8c52d505fd9c36009a67f865de22e41c],
PUP.Optional.RelevantKnowledge, C:\Windows\System32\rlls.dll, En quarantaine, [7d61ffdb9108ac8ab25676eb15efce32],
PUP.Optional.RelevantKnowledge, C:\Windows\System32\rlls64.dl_, En quarantaine, [7e609a40fa9fbc7ab3551e43ef15a45c],
PUP.Optional.InstallCore, C:\Users\Moussa Diop\Desktop\New folder\Applications\install_flashplayer15x32_mssd_aaa_aih.exe, En quarantaine, [3da1dffb0594a98d4eba050e3ec6a060],
Ransom.Agent.ED, C:\Users\Moussa Diop\Desktop\New folder\Applications\Novicorp WinToFlash 0.7.0057 beta.zip, En quarantaine, [45995b7fe0b952e4d5e1dc7af40daa56],
PUP.Optional.InstallCore, C:\Users\Moussa Diop\Desktop\New folder\Applications\AppCleaner_installer.exe, En quarantaine, [786649911782b4828e35ce2b30d008f8],
PUP.Optional.ExpressFiles, C:\Users\Moussa Diop\Desktop\New folder\Applications\Macrium_Reflect_Pro_5.2_downloader_sn_252.exe, En quarantaine, [15c987535e3b0e28d95175ac31cf9a66],
PUP.Optional.APNToolBar, C:\Users\Moussa Diop\Desktop\New folder\Applications\Hide IP Easy 5.3.1.2+Crack-XenoCoder\HideIPEasy-5.3.1.2.Setup.exe, En quarantaine, [aa346575158474c2e14742e3f60b4ab6],
PUP.Optional.OpenCandy, C:\Users\Moussa Diop\Desktop\New folder\Applications\DAEMON Tools Pro Advanced v5.2.0. 0348 Including Crack [h33t][iahq76]\DAEMONToolsPro520-0348.exe, En quarantaine, [706ee6f47722c571379a0d5915efce32],
RiskWare.FilePatcher, C:\Users\Moussa Diop\Desktop\New folder\Applications\Macrium Reflect Server 5.2.6444 (x86x64)+Patch-MPT\Patch-MPT.rar, En quarantaine, [95496a70edaccd69835c3f0cc938b848],
PUP.Optional.IntroKeygen, C:\Users\Moussa Diop\Desktop\New folder\Applications\Media Monkey Gold 4.0.7.1510+Keygen [SOURAVFILE]\Media Monkey Gold 4.0.7.1510+Keygen [SOURAVFILE].7z, En quarantaine, [31ad578307923402347f28ffcf352cd4],
PUP.Optional.APNToolBar, C:\Users\Moussa Diop\Desktop\New folder\Applications\YouTube Downloader (YTD) Pro 4.8.9 + Crack [KaranPC]\SetupYTD.exe, En quarantaine, [c6184595d7c235011f0975b0a859ca36],
PUP.Optional.APNToolBar, C:\Users\Moussa Diop\Desktop\New folder\Applications\YouTube Downloader (YTD) Pro 4.8.9.8 + Crack [KaranPC]\SetupYTD.exe, En quarantaine, [746a83579207072fb177d64fe31e4db3],
PUP.Optional.InstallCore, C:\Users\Moussa Diop\Desktop\usbraleigh\[R.G. Mechanics] Civilization 5 GOTY\setup.exe, En quarantaine, [23bbf0eaa5f4e056d33749f445bcda26],
Trojan.Agent, C:\Windows\System32\rlls.dll, En quarantaine, [21bdba2075246fc7d41442c04bb88e72],
PUP.Optional.AmazonTB, C:\Users\Moussa Diop\AppData\Roaming\Mozilla\Firefox\Profiles\igprmurr.default\extensions\abb@amazon.com.xpi, En quarantaine, [39a5b5256336b68064d8285307fcd030],
Trojan.Agent.Trace, C:\Windows\regedit.log, En quarantaine, [6e706b6fa5f4d660089d6449788b9070],
Secteurs physiques: 0
(Aucun élément malveillant détecté)
(end) -
Tout semble redevenu normal.L'ordi fonctionne bien.
Merci infiniment.
j'attends ton avis sur les deeniers rapport.
thanks -
Contributeur sécuritéBonjour,
Parfait! , on a presque terminé...
----------
Pour finir :- Evitez de télécharger les logiciels depuis les sites douteux (Softoic; 01Net, télécharger.com,....) et au moment de l'installation des logiciels surtout gratuits, vérifiez bien qu'il n'existe pas des cases précochées par défaut indiquant l'acceptation de l’installation des logiciels parasites, des adwares et toolbars.
- Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : update checker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
-------------
1 rapport (Delfix) à me faire parvenir
Bonne journée ;)
-
# DelFix v1.013 - Logfile created 28/05/2016 at 23:29:59
# Updated 17/04/2016 by Xplode
# Username : Moussa Diop - LAPTOP-Q57U03VA
# Operating System : Windows 10 Home (64 bits)
~ Removing disinfection tools ...
Deleted : C:\FRST
Deleted : C:\zoek_backup
Deleted : C:\zoek-results.log
Deleted : C:\Users\Moussa Diop\Desktop\Addition.txt
Deleted : C:\Users\Moussa Diop\Desktop\Fixlog.txt
Deleted : C:\Users\Moussa Diop\Desktop\FRST.txt
Deleted : C:\Users\Moussa Diop\Desktop\FRST64.exe
Deleted : C:\Users\Moussa Diop\Desktop\JRT.exe
Deleted : C:\Users\Moussa Diop\Desktop\JRT.txt
Deleted : C:\Users\Moussa Diop\Desktop\zoek-results.txt
Deleted : C:\Users\Moussa Diop\Desktop\zoek.exe
Deleted : C:\Users\Moussa Diop\Downloads\hijackthis.log
Deleted : C:\Users\Moussa Diop\Downloads\HJTInstall-2.0.4.exe
Deleted : C:\Users\Moussa Diop\Downloads\Zoek_Script-2 (1).txt
Deleted : C:\Users\Moussa Diop\Downloads\Zoek_Script-2.txt
Deleted : HKLM\SOFTWARE\TrendMicro\Hijackthis
~ Cleaning system restore ...
Deleted : RP #9 [JRT Pre-Junkware Removal | 05/26/2016 16:38:47]
New restore point created !
########## - EOF - ##########