
Message d'erreur sur PC Windows 7
Bonjour,
Depuis 2 jours, un message apparait par intervalles de 2 heures sur mon écran indiquant :
Impossible de trouver le fichier script « C:\ProgramData\{886760A4-D8E5-B122-6963-C1A0B9E1122E}\2.0.1.9\rota.txt ».
Comment faire pour résoudre le problème ?
Merci pour votre aide.
Depuis 2 jours, un message apparait par intervalles de 2 heures sur mon écran indiquant :
Impossible de trouver le fichier script « C:\ProgramData\{886760A4-D8E5-B122-6963-C1A0B9E1122E}\2.0.1.9\rota.txt ».
Comment faire pour résoudre le problème ?
Merci pour votre aide.
2 réponses
-
Contributeur sécuritéBonjour,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir
ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8/10 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Analyser" et patiente le temps de l'analyse
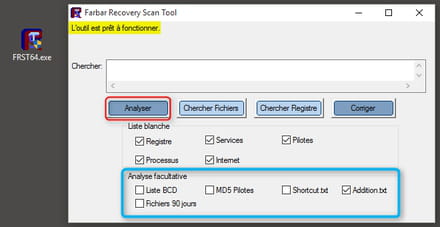
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Bonjour,
Merci pour la réponse et l'aide apportée pour résoudre mon souci informatique.
J'ai récupéré les liens fournis sur malekal.com pour l'accès aux documents FRST.txt et Addition.txt.
Voici ces liens :
Document FRST.txt :
http://pjjoint.malekal.com/files.php?id=FRST_20160209_g9y12e14p75
Documents Addition.txt :
http://pjjoint.malekal.com/files.php?id=20160209_c7r12t15e14c6
Cordialement.
-
-
Contributeur sécuritéBonjour,
1/
Correction à effectuer avec FRST :
Avertissement :Ces instructions ne concernent que cet ordinateur. Elles ne doivent pas être appliquées sur un autre sous peine de l'endommager
[*] A partir ce lien : http://upload.sosvirus.net/download/fnu6wwbzf4o29jipgx5xsmkt7qq5wgmkkw823wzv
[*] Téléchargez puis enregistrez ce fichier sous le nom Fixlist.txt sur le bureau de ton PC
[*] Sur votre bureau vous avez le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Corriger"
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l’ordinateur.
2/
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien :https://nicolascoolman.eu
<[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Nettoyer]
[*]Accepte toutes les réparations proposées
[*]Unrapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen “Menaces”.
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet “Historique”.
- Clic à gauche sur l’onglet Journaux de l’application.
- Double-clic sur le journal d’examen pour l’afficher.
- En bas à gauche choisis “Copier dans le presse papier”
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
@+
¤¤¤ Le meilleur remède pour tous les problèmes, c'est la patience.... ¤¤¤


