ENQUETES INTEMPESTIVES
Je suis envahi d'enquetes intempestives.
Pourriez vous m indiquer les procedures a suivre afin de m en débarrasser.
Merci à vous
19 réponses
Des enquêtes intempestives perturbent le fonctionnement et exigent des mesures de désinfection précises, avec des conseils méthodologiques pour identifier les composants indésirables et éliminer rapidement les programmes responsables. La solution préconisée combine AdwCleaner pour scanner et nettoyer, puis un redémarrage et la publication du rapport sur pjjoint.malekal.com afin d’obtenir une analyse vérifiée et traçable des éléments détectés. Le recours à Farbar Recovery Scan Tool est ensuite recommandé, avec choix de la version adaptée au système et génération de rapports FRST.txt et Addition.txt, à héberger et partager via le même service. Des ajustements subséquents sur Firefox, tels que le tri et le reset, ainsi que la gestion des extensions, ont été évoqués pour limiter les publicités et éviter de nouvelles intrusions.
-
ModérateurBonjour,
1/
--> Télécharge et lance AdwCleaner (d'Xplode), choisis l'option "Scanner".
--> Une fois le scan terminé, choisis l'option "Nettoyer".
--> Redémarre le PC comme demandé, héberge le rapport sur pjjoint.malekal.com puis copie-colle le lien donné par le site dans ta réponse. Le rapport est enregistré dans C:\AdwCleaner sous le nom d'AdwCleaner[C?].
2/
--> Télécharge Farbar Recovery Scan Tool (de Farbar) sur ton Bureau.
Attention : tu dois prendre la version compatible avec ton système : 32 ou 64 bits.
32 ou 64 bits - Comment savoir ?
--> Ferme toutes les applications en cours.
--> Lance FRST (Sous Windows Vista/7/8/10, clic droit sur FRST > Exécuter en tant qu'administrateur).
--> Coche la case Addition.txt.
--> Clique sur Analyser.
--> Une fois le scan terminé, deux rapports FRST.txt et Addition.txt seront présents sur le Bureau.
--> Héberge les deux rapports sur pjjoint.malekal.com et copie-colle les liens fournis dans ta prochaine réponse. -
-
-
ModérateurToutes les extensions installées sur Firefox sont voulues / te sont utiles ?
https://support.mozilla.org/fr/kb/desactiver-supprimer-modules -
non du tout
-
ModérateurFais le tri ou réinitialise-le :
https://www.commentcamarche.net/faq/9525-reinitialiser-firefox-reset -
Bonjour,
Voila j ai effectué une reparation de Firefox-
-
ModérateurSalut cabrier,
Effectivement ;)
A refaire donc, avec la dernière version :
https://toolslib.net/downloads/viewdownload/1-adwcleaner/
-
-
dois je le refaire?
-
Bonsoir,
Désolé pour ce silence mais j'ai du m'absenter quelques temps.
tri et reset effectué au niveau Firefox... -
ModérateurLe problème est-il réglé ?
--> Ouvre le Bloc-notes (Démarrer => Tous les programmes => Accessoires => Bloc-notes).
--> Copie-colle le texte en gras ci-dessous dans le Bloc-notes :
start
CloseProcesses:
GroupPolicy: Restriction - Chrome <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Restriction <======= ATTENTION
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Start Page = hxxps://www.google.com/?trackid=sp-006
HKLM\Software\Wow6432Node\Microsoft\Internet Explorer\Main,Search Page = hxxps://www.google.com/search?trackid=sp-006&q={searchTerms}
HKU\S-1-5-21-1639424101-2118407-3798259575-500\Software\Microsoft\Internet Explorer\Main,Start Page = hxxps://www.google.com/?trackid=sp-006
HKU\S-1-5-21-1639424101-2118407-3798259575-500\Software\Microsoft\Internet Explorer\Main,Search Page = hxxps://www.google.com/search?trackid=sp-006&q={searchTerms}
HKU\S-1-5-21-1639424101-2118407-3798259575-500\Software\Microsoft\Internet Explorer\Main,Search Bar = hxxps://www.google.com/?trackid=sp-006
SearchScopes: HKLM-x32 -> {E9410C70-B6AE-41FF-AB71-32F4B279EA5F} URL = hxxps://www.google.com/search?trackid=sp-006&q={searchTerms}
SearchScopes: HKU\S-1-5-21-1639424101-2118407-3798259575-500 -> DefaultScope {E9410C70-B6AE-41FF-AB71-32F4B279EA5F} URL = hxxps://www.google.com/search?trackid=sp-006&q={searchTerms}
SearchScopes: HKU\S-1-5-21-1639424101-2118407-3798259575-500 -> {E9410C70-B6AE-41FF-AB71-32F4B279EA5F} URL = hxxps://www.google.com/search?trackid=sp-006&q={searchTerms}
FF ExtraCheck: C:\Program Files (x86)\mozilla firefox\cfg [2015-07-10] <==== ATTENTION
C:\Program Files (x86)\GUMB27.tmp
C:\Program Files (x86)\GUTB28.tmp
Task: {32B18C75-EB1B-457E-8E93-B1255C5A6750} - System32\Tasks\{88728C83-A454-471D-B747-11417C8BDB0D} => pcalua.exe -a "C:\Program Files (x86)\weDownload Manager Pro\Uninstall.exe" -c /fromcontrolpanel=1
Task: {A190F192-5642-4BAE-8031-6EB4CB0CDC89} - System32\Tasks\{31B014B4-8608-443A-B5DF-228C7A5393A2} => pcalua.exe -a C:\Users\Administrateur\Downloads\YouTubeToMP3ConverterSetup-1(1).exe -d C:\Users\Administrateur\Downloads
Task: {D112C354-F8F5-497E-AEFD-13F02921C928} - System32\Tasks\Driver Mender => C:\Program Files (x86)\Driver Mender\DriverMender.exe
C:\Program Files (x86)\Driver Mender
AlternateDataStreams: C:\ProgramData\TEMP:373E1720
FirewallRules: [{77CFA41D-A797-4236-B6C4-E4CA56EC9B51}] => (Allow) C:\Program Files (x86)\Crossbrowse\Crossbrowse\Application\crossbrowse.exe
end
--> Enregistre le fichier dans le dossier Téléchargements (au même endroit que FRST) sous le nom fixlist.txt
--> Lance FRST (Sous Windows Vista/7/8, clic droit sur FRST > Exécuter en tant qu'administrateur).
--> Clique sur Fix. Patiente le temps de la correction.
Note : si l'outil a besoin d'un redémarrage, laisse le système redémarrer normalement, l'outil terminera son travail.
--> Une fois la correction terminée, un rapport Fixlog.txt sera présent sur le Bureau.
--> Héberge le rapport sur pjjoint.malekal.com et copie-colle le lien fourni dans ta prochaine réponse. -
Bonjour,
je me mélange les pinceaux et ne comprends pas trop désolé.
https://pjjoint.malekal.com/files.php?id=20160323_u14q12t8d15f14-
ModérateurToujours pas, tu as mis mon script (texte en gras) en ligne, pas le résultat de la correction.
Tu dois mettre ce texte en gras dans un fichier texte nommé fixlist au même endroit que le programme FRST.
En image :
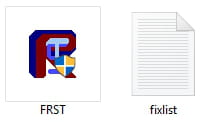
Après tu lances FRST et tu choisis Corriger (Fix en anglais).
A la place du fichier fixlist que tu as créé, tu auras un fichier Fixlog, c'est celui-ci qui m'intéresse. -
Bonsoir,
Merci de votre patiente, j espere que c est le fichier que vous attendez.
https://pjjoint.malekal.com/files.php?id=20160324_x12b15f14l10e8 -
-
-
-
-
Bonsoir,
Désolé de mettre autant de temps.....
https://pjjoint.malekal.com/files.php?id=20160331_q13q6d15o14e12
https://pjjoint.malekal.com/files.php?id=20160331_q13q6d15o14e12-
ModérateurTu m'as donné deux fois le même lien, il renvoie vers le rapport Addition. Il manque le rapport FRST.
Il y a des infections qui n'étaient pas là la première fois que tu m'as donné un rapport FRST, ce qui signifie que tu as réinfecté le PC entre temps.
Sans compter le fait que tu mettes du temps à répondre, on ne risque pas de s'en sortir...
-
-
Bonjour,
Désolée pourmes réponses tardives mais j ai deux boulots...Merci pour votre patience devant mon incompétence en informatique...je suis dispo jusqu a 14 h..
https://pjjoint.malekal.com/files.php?id=FRST_20160401_b6f9p15b5o8 -
ModérateurOk. Je viens de me rendre compte qu'il ne s'agit pas du même PC qu'au début.
Le nouveau fixlist pour l'option "Corriger" de FRST (je voudrais le rapport fixlog) :
start
CloseProcesses:
HKU\S-1-5-21-921523331-4016725018-2935937859-1000\SOFTWARE\Policies\Microsoft\Internet Explorer: Restriction <======= ATTENTION
CHR HKLM\...\Chrome\Extension: [bknbnapaddjdnbilpmlacdkjdkjmbjhd] - hxxp://clients2.google.com/service/update2/crx
CHR HKU\S-1-5-21-921523331-4016725018-2935937859-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [bknbnapaddjdnbilpmlacdkjdkjmbjhd] - hxxp://clients2.google.com/service/update2/cr
C:\Users\Home\AppData\Roaming\DVOGLES
C:\Users\Home\AppData\Roaming\GUKN
C:\Users\Home\AppData\Roaming\IJWF
C:\Users\Home\AppData\Roaming\IPZCVMDS
C:\Users\Home\AppData\Roaming\LZ
C:\Users\Home\AppData\Roaming\MVVDSGW
C:\Users\Home\AppData\Roaming\OGHALQIF
C:\Users\Home\AppData\Roaming\RFVVNSL
C:\Users\Home\AppData\Roaming\RSA
C:\Users\Home\AppData\Roaming\SDT
C:\Users\Home\AppData\Roaming\YI
Task: {16AB03F1-A550-47E9-9AC0-68148A1D7171} - System32\Tasks\RSA => C:\Users\Home\AppData\Roaming\RSA.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\RSA.exe
Task: {2755408C-B1F3-46BB-AF54-5888602438D3} - \AmiUpdXp -> Pas de fichier <==== ATTENTION
Task: {29D232FD-E0B5-4635-988D-8286814A66FB} - System32\Tasks\DVOGLES => C:\Users\Home\AppData\Roaming\DVOGLES.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\DVOGLES.exe
Task: {2B3E74A5-32FF-4AF5-89B0-711D73E3DB71} - \globalUpdateUpdateTaskMachineUA -> Pas de fichier <==== ATTENTION
Task: {31C2C456-7E50-4652-90FC-8E51D7A01A01} - System32\Tasks\OGHALQIF => C:\Users\Home\AppData\Roaming\OGHALQIF.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\OGHALQIF.exe
Task: {38A519BF-A654-4258-A6CB-865D601F6E03} - System32\Tasks\IPZCVMDS => C:\Users\Home\AppData\Roaming\IPZCVMDS.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\IPZCVMDS.exe
Task: {52542D8A-4A91-4E60-BC87-2C53B5ACD462} - System32\Tasks\MVVDSGW => C:\Users\Home\AppData\Roaming\MVVDSGW.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\MVVDSGW.exe
Task: {5368CDBB-DBE4-4C2C-B133-31BAA0347269} - System32\Tasks\IJWF => C:\Users\Home\AppData\Roaming\IJWF.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\IJWF.exe
Task: {5D4C1755-ABF4-495D-923D-EA90DE188014} - System32\Tasks\YI => C:\Users\Home\AppData\Roaming\YI.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\YI.exe
Task: {637B7B30-08AD-431D-94FB-08DC82EDF9A9} - System32\Tasks\{57482657-DF20-4A50-9A3C-9279967C6B33} => pcalua.exe -a C:\ProgramData\StormAlert\uninstall.exe -c /kb=y /ic=1
Task: {6D239640-6C22-4FEE-B2AB-97868A360326} - \ceac9474-7fe2-4ad2-a7c9-2ae67e6ed282 -> Pas de fichier <==== ATTENTION
Task: {6FD40D12-9729-499F-9147-A50000DAA9D8} - \temp_5d909425-e66f-4cd1-8d63-5aa067548a9b -> Pas de fichier <==== ATTENTION
Task: {73BF0A59-D59E-4C84-BB67-B855B2D1A7D8} - System32\Tasks\LZ => C:\Users\Home\AppData\Roaming\LZ.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\LZ.exe
Task: {A2F71D08-75A0-48CC-87FD-F9C6F065193B} - System32\Tasks\RFVVNSL => C:\Users\Home\AppData\Roaming\RFVVNSL.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\RFVVNSL.exe
Task: {A9CE730F-7AAA-4012-BF0A-45BC6A2DAA09} - System32\Tasks\SDT => C:\Users\Home\AppData\Roaming\SDT.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\SDT.exe
Task: {BD915466-AF33-48BC-818C-61394AD0C117} - System32\Tasks\SZZfYOOvaqIZLa5 => C:\Users\Home\AppData\Roaming\hwOO9jm\bbwmxsv.exe
C:\Users\Home\AppData\Roaming\hwOO9jm
Task: {CA9D5390-F3BB-4FFA-9952-545538A6D278} - \RocketTab -> Pas de fichier <==== ATTENTION
Task: {D0A3DA14-D75A-4F56-A737-6D88AE6F46B2} - System32\Tasks\GUKN => C:\Users\Home\AppData\Roaming\GUKN.exe <==== ATTENTION
C:\Users\Home\AppData\Roaming\GUKN.exe
Task: {DA07F680-6265-4DF1-A790-8C7A7B239E60} - \RocketTab Update Task -> Pas de fichier <==== ATTENTION
Task: {F6E9F21E-3018-4BD1-A390-DA182D70B938} - \globalUpdateUpdateTaskMachineCore -> Pas de fichier <==== ATTENTION
Task: {F9E9967B-DC2C-4196-8029-DF331F052EE4} - \0fff2817-ac15-427a-a889-ed338eee80c3 -> Pas de fichier <==== ATTENTION
Task: C:\Windows\Tasks\DVOGLES.job => C:\Users\Home\AppData\Roaming\DVOGLES.exe <==== ATTENTION
Task: C:\Windows\Tasks\GUKN.job => C:\Users\Home\AppData\Roaming\GUKN.exe <==== ATTENTION
Task: C:\Windows\Tasks\IJWF.job => C:\Users\Home\AppData\Roaming\IJWF.exe <==== ATTENTION
Task: C:\Windows\Tasks\IPZCVMDS.job => C:\Users\Home\AppData\Roaming\IPZCVMDS.exe <==== ATTENTION
Task: C:\Windows\Tasks\LZ.job => C:\Users\Home\AppData\Roaming\LZ.exe <==== ATTENTION
Task: C:\Windows\Tasks\MVVDSGW.job => C:\Users\Home\AppData\Roaming\MVVDSGW.exe <==== ATTENTION
Task: C:\Windows\Tasks\OGHALQIF.job => C:\Users\Home\AppData\Roaming\OGHALQIF.exe <==== ATTENTION
Task: C:\Windows\Tasks\RFVVNSL.job => C:\Users\Home\AppData\Roaming\RFVVNSL.exe <==== ATTENTION
Task: C:\Windows\Tasks\RSA.job => C:\Users\Home\AppData\Roaming\RSA.exe <==== ATTENTION
Task: C:\Windows\Tasks\SDT.job => C:\Users\Home\AppData\Roaming\SDT.exe <==== ATTENTION
Task: C:\Windows\Tasks\YI.job => C:\Users\Home\AppData\Roaming\YI.exe <==== ATTENTION
IE trusted site: HKU\S-1-5-21-921523331-4016725018-2935937859-1000\...\webcompanion.com -> hxxp://webcompanion.com
EmptyTemp:
end -
-
ModérateurOui. De ton côté, tu ne remarques pas de souci sur ce PC ?
Passe un coup d'AdwCleaner aussi sur celui-ci.
https://toolslib.net/downloads/viewdownload/1-adwcleaner/ -
c est le meme pc je n en ai qu un seul!!!
je n ai plus de pub mais quand j ouvre un programme il se grise et ne réponds pas du premier coup...ca rame-
ModérateurLà, il s'agit d'un PC fixe. Au début de ce sujet, je vois sur les premiers rapports qu'il s'agit d'un PC portable. Pas le même nom de PC, pas le même système d'exploitation, pas les mêmes composants...
Ouvre le gestionnaire des tâches (Ctrl + Alt + Suppr ou clic droit sur la barre des tâches > Gestionnaire des tâches), Onglet Processus, vois-tu un processus nommé "mdm.exe" ? Si oui, essaie de le fermer et vois si ton PC rame moins.
-
-
c est fait ...tout est ok....
-
milles mercis pour votre patience...c est genial de pouvoir compter sur vous merci merci