Lancement internet seul
Bonjour à toutes et à tous,
J ai des lancements intempestifs d'internet explorer.
Je pensez avoir solutionner le problème mais cela revient régulièrement alors que j ai fait des nettoyages avec hitman pro malewarebyte et cccleaner.
Je ne sait comment m en sortir.
Help S'il vous plait
J ai besoin de vous
Par avance merci
J ai des lancements intempestifs d'internet explorer.
Je pensez avoir solutionner le problème mais cela revient régulièrement alors que j ai fait des nettoyages avec hitman pro malewarebyte et cccleaner.
Je ne sait comment m en sortir.
Help S'il vous plait
J ai besoin de vous
Par avance merci
4 réponses
-
Contributeur sécuritéBonjour,
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse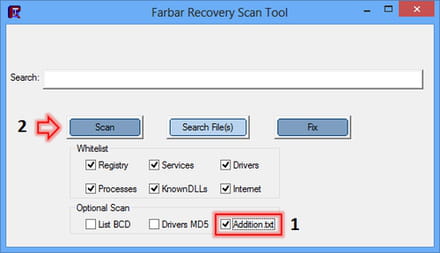
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Merci Fish66
Voilà les deux rapports
https://pjjoint.malekal.com/files.php?id=20150328_c11f13m13b5u14
https://pjjoint.malekal.com/files.php?id=20150328_n5i11n11d5t12 -
Contributeur sécuritéBonjour,
1/- Désinstallez depuis le panneau de configuration s'il est possible : Software Update Helper
- Tu as déjà utilisé ADWCleaner, poste le rapport stp
Il se trouve ici : C:\AdwCleaner\AdwCleaner[S0].txt
2/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer]
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
3/
Voici la correction à effectuer avec FRST.
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)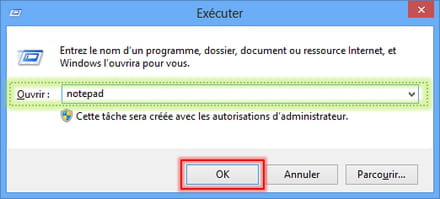
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
CreateRestorePoint:
2015-03-18 01:55 - 2015-03-18 01:55 - 00000000 ____D () C:\Users\Jerome\AppData\Roaming\fvzokxlw
2015-03-11 02:04 - 2015-03-25 00:58 - 00001690 _____ () C:\Windows\Tasks\DNKZFEZT.job
Task: {194B0C87-9E5E-4F04-911E-149D1436893C} - System32\Tasks\DIV => C:\Users\Jerome\AppData\Roaming\DIV.exe <==== ATTENTION
Task: {1D213C4F-84B6-44F8-B285-65CD975AAB9D} - \Taplika mali No Task File <==== ATTENTION
Task: {6E1742FA-53C6-4ACF-9269-CDC7E4F53E3B} - System32\Tasks\DNKZFEZT => C:\Users\Jerome\AppData\Roaming\DNKZFEZT.exe <==== ATTENTION
C:\Users\Jerome\AppData\Roaming\DNKZFEZT.exe
Task: C:\Windows\Tasks\DIV.job => C:\Users\Jerome\AppData\Roaming\DIV.exe <==== ATTENTION
Task: C:\Windows\Tasks\DNKZFEZT.job =>
C:\Users\Jerome\AppData\Roaming\DNKZFEZT.exe <==== ATTENTION
C:\Windows\Tasks\DNKZFEZT.job
2015-03-18 01:55 - 2015-03-18 01:55 - 00133120 _____ () C:\Users\Jerome\AppData\Roaming\fvzokxlw\colers.dll
2009-06-22 07:00 - 2009-06-22 07:00 - 01736704 _____ () C:\Gaming Mouse\Gaming 3.exe
2014-10-09 20:46 - 2014-05-13 11:04 - 00109400 _____ () C:\Program Files (x86)\Spybot - Search & Destroy 2\snlThirdParty150.bpl
2014-10-09 20:46 - 2014-05-13 11:04 - 00416600 _____ () C:\Program Files (x86)\Spybot - Search & Destroy 2\DEC150.bpl
2014-10-09 20:46 - 2014-05-13 11:04 - 00167768 _____ () C:\Program Files (x86)\Spybot - Search & Destroy 2\snlFileFormats150.bpl
2015-03-11 01:54 - 2015-03-11 01:54 - 00000000 ____D () C:\Program Files (x86)\Software
2015-03-28 02:10 - 2014-11-04 00:00 - 00000000 ____D () C:\Users\Jerome\AppData\Roaming\HearthstoneDeckTracker
2015-01-25 17:12 - 2015-01-25 17:12 - 0001248 _____ () C:\Users\Jerome\AppData\Roaming\DNKZFEZT
2014-10-08 23:11 - 2014-10-10 23:11 - 0000134 _____ () C:\Users\Jerome\AppData\Roaming\WB.CFG
2014-10-10 18:11 - 2014-10-10 18:11 - 0000001 _____ () C:\Users\Jerome\AppData\Local\DSI.DAT
C:\Users\Jerome\worldpainter_1.10.3.exe
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"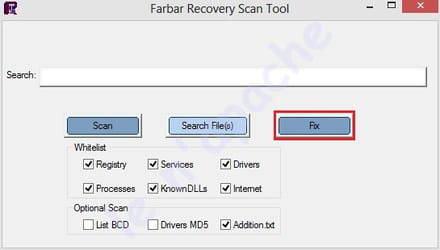
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
@+
-
rapport adware
------------------------------------------------
# AdwCleaner v4.113 - Rapport créé le 28/03/2015 à 16:15:41
# Mis à jour le 22/03/2015 par Xplode
# Base de données : 2015-03-27.1 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Jerome - JEROME-PC
# Exécuté depuis : C:\Users\Jerome\Desktop\adwcleaner_4.113.exe
# Option : Scanner- [ Services ] *****
- [ Fichiers / Dossiers ] *****
- [ Tâches planifiées ] *****
- [ Raccourcis ] *****
- [ Registre ] *****
- [ Navigateurs ] *****
-\\ Internet Explorer v10.0.9200.17267
-\\ Mozilla Firefox v36.0.4 (x86 fr)
AdwCleaner[R0].txt - [32259 octets] - [11/03/2015 02:58:27]
AdwCleaner[R10].txt - [1643 octets] - [18/03/2015 02:01:48]
AdwCleaner[R11].txt - [345 octets] - [21/03/2015 15:19:20]
AdwCleaner[R12].txt - [2616 octets] - [23/03/2015 01:28:29]
AdwCleaner[R13].txt - [1946 octets] - [23/03/2015 02:20:59]
AdwCleaner[R14].txt - [2007 octets] - [25/03/2015 00:37:44]
AdwCleaner[R15].txt - [2069 octets] - [25/03/2015 01:01:54]
AdwCleaner[R16].txt - [2130 octets] - [28/03/2015 01:06:41]
AdwCleaner[R17].txt - [2251 octets] - [28/03/2015 02:10:23]
AdwCleaner[R18].txt - [2312 octets] - [28/03/2015 12:11:13]
AdwCleaner[R19].txt - [1270 octets] - [28/03/2015 16:15:41]
AdwCleaner[R1].txt - [1226 octets] - [11/03/2015 03:16:22]
AdwCleaner[R2].txt - [1346 octets] - [11/03/2015 08:06:38]
AdwCleaner[R3].txt - [1406 octets] - [11/03/2015 19:33:29]
AdwCleaner[R4].txt - [1466 octets] - [11/03/2015 20:08:49]
AdwCleaner[R5].txt - [1222 octets] - [11/03/2015 20:50:31]
AdwCleaner[R6].txt - [2694 octets] - [14/03/2015 19:35:20]
AdwCleaner[R7].txt - [1403 octets] - [15/03/2015 00:32:58]
AdwCleaner[R8].txt - [1555 octets] - [15/03/2015 14:11:34]
AdwCleaner[R9].txt - [1582 octets] - [17/03/2015 22:45:18]
AdwCleaner[S0].txt - [29930 octets] - [11/03/2015 02:59:36]
AdwCleaner[S1].txt - [1303 octets] - [11/03/2015 03:17:44]
AdwCleaner[S2].txt - [2754 octets] - [14/03/2015 19:36:21]
AdwCleaner[S3].txt - [1621 octets] - [15/03/2015 16:05:43]
AdwCleaner[S4].txt - [1707 octets] - [18/03/2015 02:03:04]
AdwCleaner[S5].txt - [2651 octets] - [23/03/2015 01:30:05]
AdwCleaner[S6].txt - [2193 octets] - [28/03/2015 01:07:40]
########## EOF - C:\AdwCleaner\AdwCleaner[R19].txt - [2292 octets] ##########
--------------------------------------------------------------------------
rapport zhp cleaner https://pjjoint.malekal.com/files.php?id=20150328_t6t15r13t7g10
--------------------------------------------------------------------------
Rapport Fix Log
Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 11-03-2015
Ran by Jerome at 2015-03-28 16:28:17 Run:1
Running from C:\Users\Jerome\Desktop
Loaded Profiles: Jerome (Available profiles: Jerome)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
CreateRestorePoint:
2015-03-18 01:55 - 2015-03-18 01:55 - 00000000 ____D () C:\Users\Jerome\AppData\Roaming\fvzokxlw
2015-03-11 02:04 - 2015-03-25 00:58 - 00001690 _____ () C:\Windows\Tasks\DNKZFEZT.job
Task: {194B0C87-9E5E-4F04-911E-149D1436893C} - System32\Tasks\DIV => C:\Users\Jerome\AppData\Roaming\DIV.exe <==== ATTENTION
Task: {1D213C4F-84B6-44F8-B285-65CD975AAB9D} - \Taplika mali No Task File <==== ATTENTION
Task: {6E1742FA-53C6-4ACF-9269-CDC7E4F53E3B} - System32\Tasks\DNKZFEZT => C:\Users\Jerome\AppData\Roaming\DNKZFEZT.exe <==== ATTENTION
C:\Users\Jerome\AppData\Roaming\DNKZFEZT.exe
Task: C:\Windows\Tasks\DIV.job => C:\Users\Jerome\AppData\Roaming\DIV.exe <==== ATTENTION
Task: C:\Windows\Tasks\DNKZFEZT.job =>
C:\Users\Jerome\AppData\Roaming\DNKZFEZT.exe <==== ATTENTION
C:\Windows\Tasks\DNKZFEZT.job
2015-03-18 01:55 - 2015-03-18 01:55 - 00133120 _____ () C:\Users\Jerome\AppData\Roaming\fvzokxlw\colers.dll
2009-06-22 07:00 - 2009-06-22 07:00 - 01736704 _____ () C:\Gaming Mouse\Gaming 3.exe
2014-10-09 20:46 - 2014-05-13 11:04 - 00109400 _____ () C:\Program Files (x86)\Spybot - Search & Destroy 2\snlThirdParty150.bpl
2014-10-09 20:46 - 2014-05-13 11:04 - 00416600 _____ () C:\Program Files (x86)\Spybot - Search & Destroy 2\DEC150.bpl
2014-10-09 20:46 - 2014-05-13 11:04 - 00167768 _____ () C:\Program Files (x86)\Spybot - Search & Destroy 2\snlFileFormats150.bpl
2015-03-11 01:54 - 2015-03-11 01:54 - 00000000 ____D () C:\Program Files (x86)\Software
2015-03-28 02:10 - 2014-11-04 00:00 - 00000000 ____D () C:\Users\Jerome\AppData\Roaming\HearthstoneDeckTracker
2015-01-25 17:12 - 2015-01-25 17:12 - 0001248 _____ () C:\Users\Jerome\AppData\Roaming\DNKZFEZT
2014-10-08 23:11 - 2014-10-10 23:11 - 0000134 _____ () C:\Users\Jerome\AppData\Roaming\WB.CFG
2014-10-10 18:11 - 2014-10-10 18:11 - 0000001 _____ () C:\Users\Jerome\AppData\Local\DSI.DAT
C:\Users\Jerome\worldpainter_1.10.3.exe
EmptyTemp:
end
Processes closed successfully.
Restore point was successfully created.
C:\Users\Jerome\AppData\Roaming\fvzokxlw => Moved successfully.
"C:\Windows\Tasks\DNKZFEZT.job" => File/Directory not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{194B0C87-9E5E-4F04-911E-149D1436893C} => Key not found.
C:\Windows\System32\Tasks\DIV not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\DIV => Key not found.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{1D213C4F-84B6-44F8-B285-65CD975AAB9D}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{1D213C4F-84B6-44F8-B285-65CD975AAB9D}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Taplika mali" => Key deleted successfully.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{6E1742FA-53C6-4ACF-9269-CDC7E4F53E3B} => Key not found.
C:\Windows\System32\Tasks\DNKZFEZT not found.
HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\DNKZFEZT => Key not found.
"C:\Users\Jerome\AppData\Roaming\DNKZFEZT.exe" => File/Directory not found.
C:\Windows\Tasks\DIV.job not found.
Task: C:\Windows\Tasks\DNKZFEZT.job => not found.
"C:\Users\Jerome\AppData\Roaming\DNKZFEZT.exe <==== ATTENTION" => File/Directory not found.
"C:\Windows\Tasks\DNKZFEZT.job" => File/Directory not found.
"C:\Users\Jerome\AppData\Roaming\fvzokxlw\colers.dll" => File/Directory not found.
C:\Gaming Mouse\Gaming 3.exe => Moved successfully.
C:\Program Files (x86)\Spybot - Search & Destroy 2\snlThirdParty150.bpl => Moved successfully.
C:\Program Files (x86)\Spybot - Search & Destroy 2\DEC150.bpl => Moved successfully.
C:\Program Files (x86)\Spybot - Search & Destroy 2\snlFileFormats150.bpl => Moved successfully.
"C:\Program Files (x86)\Software" => File/Directory not found.
C:\Users\Jerome\AppData\Roaming\HearthstoneDeckTracker => Moved successfully.
C:\Users\Jerome\AppData\Roaming\DNKZFEZT => Moved successfully.
C:\Users\Jerome\AppData\Roaming\WB.CFG => Moved successfully.
C:\Users\Jerome\AppData\Local\DSI.DAT => Moved successfully.
C:\Users\Jerome\worldpainter_1.10.3.exe => Moved successfully.
EmptyTemp: => Removed 165.4 MB temporary data.
The system needed a reboot.End of Fixlog 16:29:11
----------------------------------------------------------------------------------------
Merci de tes conseil -
Contributeur sécuritéJe t'ai demandé de lancer ZHPCleaner et non ADWCleaner ! :-)
------------------
Refais l'étape 2/ puis poste le rapport de ZHPCleaner stp.
===> https://forums.commentcamarche.net/forum/affich-31761206-lancement-internet-seul#3 -
Bonjour, d abord merci de m aider
il y avait déjà le rapport de zhp de poster rapport zhp cleaner https://pjjoint.malekal.com/files.php?id=20150328_t6t15r13t7g10 entre ADWcleaner et Fix Log
j'ai relancer un scan de ZHP voila le resultat
~ ZHPCleaner v2015.3.29.144 by Nicolas Coolman (29/03/2015)
~ Run by Jerome (Administrator) (29/03/2015 13:21:41)
~ Forum : https://nicolascoolman.eu
~ Facebook : https://www.facebook.com/nicolascoolman1
~ State version : Version OK
~ Type : Scanner
~ Report : C:\Users\Jerome\Desktop\ZHPCleaner.txt
~ Quarantine : C:\Users\Jerome\AppData\Roaming\ZHP\ZHPCleaner_Quarantine.txt
~ UAC : Activate
~ Boot Mode : Normal (Normal boot)
~ Windows 7, 64-bit Service Pack 1 (Build 7601)
---\\ Service. (0)
~ Aucun élément malicieux trouvé.
---\\ Navigateur internet. (0)
~ Aucun élément malicieux trouvé.
---\\ Fichier hôte. (0)
~ Aucun élément malicieux trouvé.
---\\ Tâche planifiée. (0)
~ Aucun élément malicieux trouvé.
---\\ Explorateur ( Dossiers, Fichiers ). (0)
~ Aucun élément malicieux trouvé.
---\\ Base de Registres ( Clés, Valeurs, Données ). (0)
~ Aucun élément malicieux trouvé.
---\\ Bilan de la réparation
~ Aucune réparation effectuée.
~ Ce navigateur est absent (Google Chrome)
~ Ce navigateur est absent (Opera Software)
---\\ Statistiques
~ Items scannés : 57198
~ Items trouvés : 0
~ Items réparés : 0
End of clean at 13:25:25
===================
ZHPCleaner-[R]-28032015-16_21_11.txt
ZHPCleaner-[S]-29032015-13_25_25.txt
Voila encore Merci
-
Contributeur sécuritéBonjour,
Bien! :-)
1/
Réinitialiser et refaire le paramétrage de tes navigateurs puis supprimer/désactiver les extensions inutiles/parasites :
* Internet Explorer : modules complémentaires / moteurs de recherche : https://forum.malekal.com/viewtopic.php?t=41399&start=
* Firefox : https://www.malekal.com/reparer-firefox/?t=36057&start=
* Google Chrome : https://www.malekal.com/reparer-google-chrome/?t=35837&start=
2/
[*] Lance Malwarebytes.
[*] Mets le à jour puis lance un examen "Menaces".
[*] coche "Recherche de rootkits" (Paramètres -> Détection et protection)
[*] A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
[*] Redémarre l'ordinateur si besoin.
[*] Après redémarrage, relance Malwarebytes.
[*] Vas chercher le rapport dans l'onglet "Historique".
[*] Clic à gauche sur l'onglet Journaux de l'application.
[*] Double-clic sur le journal d'examen pour l'afficher.
[*] En bas à gauche choisis "Copier dans le presse papier"
[*] colle le rapport le contenu du journal ici
@+