Mon ordinateur a-t-il un virus?
Bonjour,
Malgré la mise en place de adblock et adblock plus, mes navigateurs (mozilla, google chrome) sont tous envahi de publicité et de omiga-plus dont je ne peux me débarrasser.
Pourrait-on m'aider à me débarrasser de tout ça et d'éventuel autres virus qui peuvent ralentir mon ordinateur ou me ficher, s'il vous plait?
Merci beaucoup
Malgré la mise en place de adblock et adblock plus, mes navigateurs (mozilla, google chrome) sont tous envahi de publicité et de omiga-plus dont je ne peux me débarrasser.
Pourrait-on m'aider à me débarrasser de tout ça et d'éventuel autres virus qui peuvent ralentir mon ordinateur ou me ficher, s'il vous plait?
Merci beaucoup
10 réponses
-
Contributeur sécuritéRe,
Suivant l'ordre fais ceci stp :
1/
ZHPCleaner
[*] Télécharge et enregistre ZHPCleaner sur ton bureau à partir ce lien : https://nicolascoolman.eu
[*] Exécute le en cliquant sur le bouton droit de la souris et en choisissant "Exécuter en tant qu'administrateur"
[*]Accepte les conditions d'utilisation,
[*]Clique sur le bouton [Réparer]
[*]Accepte toutes les réparations proposées
[*]Un rapport ZHPCleaner.txt sera créé sur le bureau
[*]Clique sur Rapport si tu ne vois pas le rapport, une copie (%appdata%\ZHP\ZHPCleaner.txt) s'ouvrira,
[*]Héberge ce rapport sur : http://pjjoint.malekal.com/ ou https://www.cjoint.com/
[*]Copie/Colle le lien généré dans ta réponse.
2/
[*] Télécharge :Farbar Recovery Scan Tool (FRST) à partir ce lien : https://www.bleepingcomputer.com/download/farbar-recovery-scan-tool/
[*] Enregistre le sur votre bureau ( Vous devez exécuter la version compatible avec votre système 32 bits ou 64 bits)
==> Comment savoir quelle version 32 bits ou 64 bits est exécutée sur mon système ?
[*] Lance FRST, exécuter en tant qu'administrateur sous Windows : 7/8 et Vista
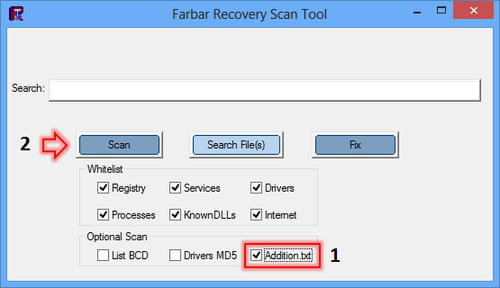
[*] Sur le menu principal, vérifie que la case "Addition.txt" soit cochée puis clique sur "Scan" et patiente le temps de l'analyse
[*] Une fois le scan terminé rends toi sur le bureau, deux rapports FRST.txt et Addition.txt ont été créés.
[*] Héberge les rapports FRST.txt et Addition.txt présent sur ton bureau sur : malekal.com
[*] Fais copier/coller les liens fournis dans ta prochaine réponse.
==> Aide: <<<ICI>>>
@+
-
Commence par désinstaller tout les logiciels qui ont rien a faire sur ton PC (toolbar et compagnie), ensuite un scan de ton pc avec ton antivirus.
-
Contributeur sécuritéBonsoir,
Tu as installé des adwares et programmes indésirables sur ton PC.
-------------------------------
Télécharge : AdwCleaner (merci à Xplode)
Lance AdwCleaner
Clique sur Scanner puis Nettoyer, et patiente le temps du nettoyage.
Poste le rapport qui apparait en fin de recherche.
(Le rapport est sauvegardé aussi sous C:\AdwCleaner\AdwCleaner[x].txt)
----------------------------
Pour éviter d'avoir des publicités et des toolbars, tu peux lire ceci : https://forum.malekal.com/viewtopic.php?t=33776&start=
-
Merci pour votre réponse,
Voici le rapport
# AdwCleaner v4.112 - Rapport créé le 21/03/2015 à 22:00:21
# Mis à jour le 09/03/2015 par Xplode
# Base de données : 2015-03-21.2 [Serveur]
# Système d'exploitation : Windows 7 Home Premium Service Pack 1 (x64)
# Nom d'utilisateur : Alain - ALAIN-PC
# Exécuté depuis : C:\Users\Alain\Downloads\AdwCleaner-4.112.exe
# Option : Nettoyer- [ Services ] *****
- [ Fichiers / Dossiers ] *****
Dossier Supprimé : C:\Program Files (x86)\PC Cleaner
Dossier Supprimé : C:\Windows\SysWOW64\config\systemprofile\AppData\Roaming\Infigo
Dossier Supprimé : C:\Users\Alain\AppData\Roaming\Infigo
Dossier Supprimé : C:\Users\Alain\Documents\PC Cleaner
Fichier Supprimé : C:\Windows\AppPatch\Custom\{8a4d5a43-c64a-45ab-bdf4-804fe18ceafd}.sdb
Fichier Supprimé : C:\Users\Alain\AppData\Local\Google\Chrome\User Data\Default\Local Storage\chrome-extension_pafkbggdmjlpgkdkcbjmhmfcdpncadgh_0.localstorage- [ Tâches planifiées ] *****
- [ Raccourcis ] *****
- [ Registre ] *****
Clé Supprimée : HKLM\SOFTWARE\SPPDCOM
Clé Supprimée : HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\{A92DAB39-4E2C-4304-9AB6-BC44E68B55E2}
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\2B0DA5D75B5B33B4B83724742699814F
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\C506B89D971FBA3418F37674F3BC1244
Clé Supprimée : [x64] HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\UserData\S-1-5-18\Components\FEA78903E905F6C41BA2E3CC615507CA- [ Navigateurs ] *****
-\\ Internet Explorer v11.0.9600.17689
-\\ Mozilla Firefox v
-\\ Google Chrome v41.0.2272.101
[C:\Users\Alain\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://isearch.omiga-plus.com/web/?type=ds&ts=1423156436&from=face&uid=WDCXWD10EZEX-60ZF5A0_WD-WMC1S378457184571&q={searchTerms}
[C:\Users\Alain\AppData\Local\Google\Chrome\User Data\Default\Web Data] - Supprimée [Search Provider] : hxxp://isearch.omiga-plus.com/web/?type=ds&ts=1423156436&from=face&uid=WDCXWD10EZEX-60ZF5A0_WD-WMC1S378457184571&q={searchTerms}
AdwCleaner[R0].txt - [46042 octets] - [02/01/2014 11:11:54]
AdwCleaner[R10].txt - [3589 octets] - [15/02/2015 07:49:09]
AdwCleaner[R11].txt - [3679 octets] - [21/03/2015 21:58:53]
AdwCleaner[R1].txt - [2961 octets] - [01/02/2014 19:44:41]
AdwCleaner[R2].txt - [10694 octets] - [29/05/2014 13:52:56]
AdwCleaner[R3].txt - [5124 octets] - [12/07/2014 17:39:55]
AdwCleaner[R4].txt - [18463 octets] - [30/12/2014 15:46:11]
AdwCleaner[R5].txt - [20238 octets] - [19/01/2015 19:22:22]
AdwCleaner[R6].txt - [15522 octets] - [05/02/2015 18:21:14]
AdwCleaner[R7].txt - [2574 octets] - [07/02/2015 01:41:58]
AdwCleaner[R8].txt - [2095 octets] - [09/02/2015 16:01:56]
AdwCleaner[R9].txt - [4348 octets] - [14/02/2015 11:03:34]
AdwCleaner[S0].txt - [37556 octets] - [02/01/2014 11:13:32]
AdwCleaner[S10].txt - [3720 octets] - [15/02/2015 07:50:18]
AdwCleaner[S11].txt - [3071 octets] - [21/03/2015 22:00:21]
AdwCleaner[S1].txt - [2600 octets] - [01/02/2014 19:50:44]
AdwCleaner[S2].txt - [10514 octets] - [29/05/2014 13:53:44]
AdwCleaner[S3].txt - [4295 octets] - [12/07/2014 17:43:07]
AdwCleaner[S4].txt - [16309 octets] - [30/12/2014 15:49:32]
AdwCleaner[S5].txt - [19939 octets] - [19/01/2015 19:26:09]
AdwCleaner[S6].txt - [13811 octets] - [05/02/2015 18:23:00]
AdwCleaner[S7].txt - [2671 octets] - [07/02/2015 01:42:59]
AdwCleaner[S8].txt - [2167 octets] - [09/02/2015 16:03:30]
AdwCleaner[S9].txt - [4467 octets] - [14/02/2015 11:05:40]
########## EOF - C:\AdwCleaner\AdwCleaner[S11].txt - [3676 octets] ##########
-
-
Pour ZHP, je n'ai pas l'option réparer mais scanner. Du coup je clique sur scanner?
-
Et après ZHPCleaner et FRST il n'y a rien d'autres à faire?
-
Contributeur sécuritéBonsoir,
On continue alors :
1/
Désinstallez depuis le panneau de configuration : uTorrent Packages
2/
Voici la correction à effectuer avec FRST.
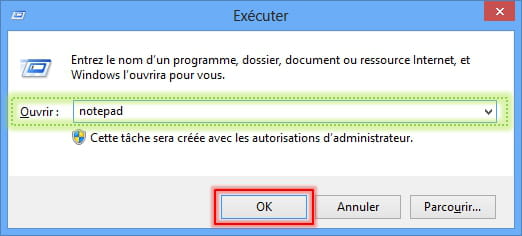
[*] Appuies simultanément sur les touches Windows et R
[*] Une fenêtre va s'ouvrir, tape ceci : notepad
[*] Clic sur OK (Le bloc note va s'ouvrir)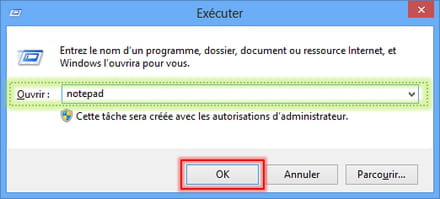
[*] Coller le script en gras ci-dessous dans votre bloc-notes
start
CloseProcesses:
HKU\S-1-5-21-939808190-939717534-4196285500-1000\...\Run: [AnyDVD] => C:\Program Files (x86)\SlySoft\AnyDVD\AnyDVD.exe [109480 2015-02-19] (SlySoft, Inc.)
HKU\S-1-5-21-939808190-939717534-4196285500-1000\...\Run: [Infigo] => C:\Program Files (x86)\Infigo\Infigo.exe onrun
GroupPolicy: Group Policy on Chrome detected <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
2014-06-12 18:12 - 2014-06-12 21:06 - 0004608 _____ () C:\Users\Alain\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2015-02-05 18:12 - 2015-02-05 18:12 - 0628496 _____ (CMI Limited) C:\Users\Alain\AppData\Local\nsa8349.tmp
2014-12-30 14:19 - 2014-12-30 14:19 - 0613057 _____ (CMI Limited) C:\Users\Alain\AppData\Local\nsi9022.tmp
2015-02-05 18:16 - 2015-02-05 18:16 - 0613057 _____ (CMI Limited) C:\Users\Alain\AppData\Local\nsr298A.tmp
2014-12-30 14:10 - 2014-12-30 14:10 - 0613057 _____ (CMI Limited) C:\Users\Alain\AppData\Local\nsz95FB.tmp
C:\Users\Public\AlexaNSISPlugin.3924.dll
Task: {295F7299-C46C-494D-9160-73A676EFF36C} - \Feven 1.7-chromeinstaller No Task File <==== ATTENTION
Task: {2BA5EA7B-6FDA-4B59-B108-138381FFCE58} - \avaxvyyvyf No Task File <==== ATTENTION
Task: {368564B5-F067-406A-8F72-F990216EB89E} - \Plus-HD-1.2-enabler No Task File <==== ATTENTION
Task: {569064CA-00E1-40C0-A080-336B4EA428D1} - \Plus-HD-1.2-updater No Task File <==== ATTENTION
Task: {578ECE55-018E-4205-96B2-EC0F8DBACE77} - \Feven 1.7-updater No Task File <==== ATTENTION
Task: {7A1ACA82-FBA5-4301-8CFB-9E7D49FBD3C3} - \Feven 1.7-enabler No Task File <==== ATTENTION
Task: {7C33CC40-2974-4403-8346-4757E91BE013} - \Feven 1.7-codedownloader No Task File <==== ATTENTION
Task: {B82C9142-6CBD-41D9-8152-D71974DD293E} - \Feven 1.7-firefoxinstaller No Task File <==== ATTENTION
Task: {D0F83C1F-B3CA-416B-B7A2-D5FD7B195D42} - \Plus-HD-1.2-firefoxinstaller No Task File <==== ATTENTION
EmptyTemp:
end
[*] Une fois, le texte coller dans le bloc-note.
[*] Cliquez sur "Fichier" puis dans le menu déroulant sur "Enregistrer sous"
[*] A cette fenêtre cliquez sur "Bureau"
[*] Dans la zone de "Nom de fichier" tapez : fixlist puis validez en cliquant sur Enregistrer
[*] Sur votre bureau vous avec le fichier texte (fixlist.txt & FRST.exe)
[*] Lancez FRST, "exécuter en tant qu'administrateur" sous Windows Vista, Windows Seven et Windows 8/8.1
[*] Cliquez sur "Fix"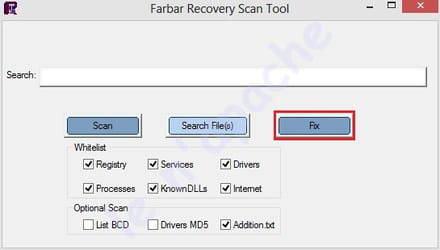
[*] Un fichier texte apparaît, copie/colle le contenu ici dans un nouveau message.
[*] Redémarre l'ordinateur.
[*] ===> Aide : <<<ICI>>>
3/- Télécharge MBAM et installe le selon l'emplacement par défaut
https://www.malwarebytes.com/mwb-download/- Mets le à jour puis lance un examen "Menaces".
- coche "Recherche de rootkits" (Paramètres -> Détection et protection)
- A la fin du scan, clic sur "Mettre tous en quarantaine" en bas à gauche.
- Redémarre l'ordinateur si besoin.
- Après redémarrage, relance Malwarebytes.
- Vas chercher le rapport dans l'onglet "Historique".
- Clic à gauche sur l'onglet Journaux de l'application.
- Double-clic sur le journal d'examen pour l'afficher.
- En bas à gauche choisis "Copier dans le presse papier"
- colle le rapport le contenu du journal ici
=================================
Si tu as besoin d'aide tu peux voir ce tutoriel : https://www.malekal.com/tutoriel-malwarebyte-anti-malware/
Bonne soirée -
voici fixlog : Fix result of Farbar Recovery Tool (FRST written by Farbar) (x64) Version: 11-03-2015
Ran by Alain at 2015-03-23 07:38:17 Run:1
Running from C:\Users\Alain\Desktop
Loaded Profiles: Alain (Available profiles: Alain)
Boot Mode: Normal
==============================================
Content of fixlist:
start
CloseProcesses:
HKU\S-1-5-21-939808190-939717534-4196285500-1000\...\Run: [AnyDVD] => C:\Program Files (x86)\SlySoft\AnyDVD\AnyDVD.exe [109480 2015-02-19] (SlySoft, Inc.)
HKU\S-1-5-21-939808190-939717534-4196285500-1000\...\Run: [Infigo] => C:\Program Files (x86)\Infigo\Infigo.exe onrun
GroupPolicy: Group Policy on Chrome detected <======= ATTENTION
CHR HKLM\SOFTWARE\Policies\Google: Policy restriction <======= ATTENTION
2014-06-12 18:12 - 2014-06-12 21:06 - 0004608 _____ () C:\Users\Alain\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini
2015-02-05 18:12 - 2015-02-05 18:12 - 0628496 _____ (CMI Limited) C:\Users\Alain\AppData\Local\nsa8349.tmp
2014-12-30 14:19 - 2014-12-30 14:19 - 0613057 _____ (CMI Limited) C:\Users\Alain\AppData\Local\nsi9022.tmp
2015-02-05 18:16 - 2015-02-05 18:16 - 0613057 _____ (CMI Limited) C:\Users\Alain\AppData\Local\nsr298A.tmp
2014-12-30 14:10 - 2014-12-30 14:10 - 0613057 _____ (CMI Limited) C:\Users\Alain\AppData\Local\nsz95FB.tmp
C:\Users\Public\AlexaNSISPlugin.3924.dll
Task: {295F7299-C46C-494D-9160-73A676EFF36C} - \Feven 1.7-chromeinstaller No Task File <==== ATTENTION
Task: {2BA5EA7B-6FDA-4B59-B108-138381FFCE58} - \avaxvyyvyf No Task File <==== ATTENTION
Task: {368564B5-F067-406A-8F72-F990216EB89E} - \Plus-HD-1.2-enabler No Task File <==== ATTENTION
Task: {569064CA-00E1-40C0-A080-336B4EA428D1} - \Plus-HD-1.2-updater No Task File <==== ATTENTION
Task: {578ECE55-018E-4205-96B2-EC0F8DBACE77} - \Feven 1.7-updater No Task File <==== ATTENTION
Task: {7A1ACA82-FBA5-4301-8CFB-9E7D49FBD3C3} - \Feven 1.7-enabler No Task File <==== ATTENTION
Task: {7C33CC40-2974-4403-8346-4757E91BE013} - \Feven 1.7-codedownloader No Task File <==== ATTENTION
Task: {B82C9142-6CBD-41D9-8152-D71974DD293E} - \Feven 1.7-firefoxinstaller No Task File <==== ATTENTION
Task: {D0F83C1F-B3CA-416B-B7A2-D5FD7B195D42} - \Plus-HD-1.2-firefoxinstaller No Task File <==== ATTENTION
EmptyTemp:
end
Processes closed successfully.
HKU\S-1-5-21-939808190-939717534-4196285500-1000\Software\Microsoft\Windows\CurrentVersion\Run\\AnyDVD => value deleted successfully.
HKU\S-1-5-21-939808190-939717534-4196285500-1000\Software\Microsoft\Windows\CurrentVersion\Run\\Infigo => value deleted successfully.
C:\Windows\system32\GroupPolicy\Machine => Moved successfully.
C:\Windows\system32\GroupPolicy\GPT.ini => Moved successfully.
"HKLM\SOFTWARE\Policies\Google" => Key deleted successfully.
C:\Users\Alain\AppData\Local\DCBC2A71-70D8-4DAN-EHR8-E0D61DEA3FDF.ini => Moved successfully.
C:\Users\Alain\AppData\Local\nsa8349.tmp => Moved successfully.
C:\Users\Alain\AppData\Local\nsi9022.tmp => Moved successfully.
C:\Users\Alain\AppData\Local\nsr298A.tmp => Moved successfully.
C:\Users\Alain\AppData\Local\nsz95FB.tmp => Moved successfully.
C:\Users\Public\AlexaNSISPlugin.3924.dll => Moved successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{295F7299-C46C-494D-9160-73A676EFF36C}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{295F7299-C46C-494D-9160-73A676EFF36C}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Feven 1.7-chromeinstaller" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Plain\{2BA5EA7B-6FDA-4B59-B108-138381FFCE58}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{2BA5EA7B-6FDA-4B59-B108-138381FFCE58}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\avaxvyyvyf" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{368564B5-F067-406A-8F72-F990216EB89E}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{368564B5-F067-406A-8F72-F990216EB89E}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Plus-HD-1.2-enabler" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{569064CA-00E1-40C0-A080-336B4EA428D1}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{569064CA-00E1-40C0-A080-336B4EA428D1}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Plus-HD-1.2-updater" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{578ECE55-018E-4205-96B2-EC0F8DBACE77}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{578ECE55-018E-4205-96B2-EC0F8DBACE77}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Feven 1.7-updater" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{7A1ACA82-FBA5-4301-8CFB-9E7D49FBD3C3}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{7A1ACA82-FBA5-4301-8CFB-9E7D49FBD3C3}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Feven 1.7-enabler" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{7C33CC40-2974-4403-8346-4757E91BE013}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{7C33CC40-2974-4403-8346-4757E91BE013}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Feven 1.7-codedownloader" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{B82C9142-6CBD-41D9-8152-D71974DD293E}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B82C9142-6CBD-41D9-8152-D71974DD293E}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Feven 1.7-firefoxinstaller" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Logon\{D0F83C1F-B3CA-416B-B7A2-D5FD7B195D42}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{D0F83C1F-B3CA-416B-B7A2-D5FD7B195D42}" => Key deleted successfully.
"HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tree\Plus-HD-1.2-firefoxinstaller" => Key deleted successfully.
EmptyTemp: => Removed 40.2 GB temporary data.
The system needed a reboot.End of Fixlog 07:38:22
-
Et pour MBAM:
Malwarebytes Anti-Malware
www.malwarebytes.org
Date de l'examen: 23/03/2015
Heure de l'examen: 07:47:09
Fichier journal: Malwarebytes.txt
Administrateur: Oui
Version: 2.01.4.1018
Base de données Malveillants: v2015.03.23.02
Base de données Rootkits: v2015.02.25.01
Licence: Gratuit
Protection contre les malveillants: Désactivé(e)
Protection contre les sites Web malveillants: Désactivé(e)
Auto-protection: Désactivé(e)
Système d'exploitation: Windows 7 Service Pack 1
Processeur: x64
Système de fichiers: NTFS
Utilisateur: Alain
Type d'examen: Examen "Menaces"
Résultat: Terminé
Objets analysés: 368590
Temps écoulé: 15 min, 5 sec
Mémoire: Activé(e)
Démarrage: Activé(e)
Système de fichiers: Activé(e)
Archives: Activé(e)
Rootkits: Activé(e)
Heuristique: Activé(e)
PUP: Activé(e)
PUM: Activé(e)
Processus: 0
(Aucun élément malicieux détecté)
Modules: 0
(Aucun élément malicieux détecté)
Clés du Registre: 0
(Aucun élément malicieux détecté)
Valeurs du Registre: 0
(Aucun élément malicieux détecté)
Données du Registre: 0
(Aucun élément malicieux détecté)
Dossiers: 0 -
Merci pour votre aide en tout cas!
Dites moi si il y a d'autres choses à faire.
Si ce n'est pas le cas, puis-je désinstaller tous ces logiciels? Et comment s'ils n'apparaissent pas "Panneau de configuration"? -
Contributeur sécurité
puis-je désinstaller tous ces logiciels? Et comment s'ils n'apparaissent pas "Panneau de configuration"?
On va les supprimer d'un seul coup avec Delfix!
-----------------
On a presque terminé, il reste à effectuer les procédures ci-dessous :
Pour finr :
Téléchargez Delfix sur ton bureau à partir l'un des deux liens :
https://toolslib.net/downloads/viewdownload/2-delfix/
ou
https://www.commentcamarche.net/telecharger/securite/7111-delfix/
Coche les cases suivantes :
[*] Réactive l'Uac (juste pour Vista, Seven et W8)
[*] Supprimer les outils de désinfection (coché par défaut)
[*] Purger la restauration système
Clique ensuite sur Exécuter puis patiente pendant le Télécharge processus de suppression.
Lorsque les procédures seront terminées, l'outil va se fermer et disparaître du bureau
Un rapport est sauvegardé dans le presse-papier : il te suffit de faire un clic droit et "coller" dans ta prochaine réponse pour me poster le rapport
le rapport est stocké à cet emplacement : C:\DelFix.txt
Attention : Le rapport est unique et est supprimé à chaque fois que l'on ré-exécute une ou plusieurs options de DelFix.
===========================================
Updatechecker :
Téléchage : updatechecker pour t'indiquer les logiciels qui ne sont pas à jour et te permet aussi d'effectuer ces mises à jour
Tu peux l'utiliser une fois par semaine
===========================================
Défragmentation :
Défragmente tes disques dur par : defraggler
Tu peux lutiliser une fois par trimestre
===========================================
Nettoyage des fichiers et des clés de registre
Télécharge et installe : CCleaner version Slim
Lance-le.(clic droit "en tant qu'administrateur" pour Vista et Seven) Va dans Options puis
Avancé et décoche la case Effacer uniquement les fichiers etc....
Va dans Nettoyeur, choisis Analyse. Une fois terminé, lance le nettoyage.
Ensuite, choisis Registre, puis Chercher des erreurs. Une fois terminé, répare toutes les erreurs tant de fois qu il en trouve a l analyse .
Aide ici : https://www.malekal.com/tutoriel-ccleaner/
Tu peux utiliser Ccleaner une fois par semaine
===========================================
Conseils :
1/ Je te conseille d'utiliser le navigateur Firefox ou Google chrome et d'installer les modules : WOT pour t'indiquer les fichiers douteux et Adblock plus pour bloquer les publicités...
Firefox :
==> WOT : https://addons.mozilla.org/fr/firefox/addon/wot-safe-browsing-tool/
==> Adblock plus : https://addons.mozilla.org/fr/firefox/addon/adblock-plus/
Google chrome :
==> WOT : https://chrome.google.com/webstore/detail/wot-web-of-trust-website/bhmmomiinigofkjcapegjjndpbikblnp?hl=fr
==> Adblock plus : https://chrome.google.com/webstore/detail/adblock-plus/nbiebjbkiionlickgdcjohfonfifmlin?hl=fr
2/Tu peux garder Malwarebytes et l'utiliser une fois par semaine.
3/ Un peu de lecture :
Les dangers du Peer-To-Peer, Emule etc..
Comment Sécuriser son ordinateur...
Pourquoi et comment je me fais infecter
pourquoi maintenir son navigateur à jour
Bonne journée