
Comment lire un rapport RogueKiller?
Résolu
Je viens de lancer RogueKiller et je ne sais pas très bien ce que je dois faire avec le résultat.
Voici le rapport : pouvez-vous me dire ce que je dois faire?
RogueKiller V10.2.0.0 [Jan 19 2015] par Adlice Software
email : http://www.adlice.com/contact/
Remontées : http://forum.adlice.com
Site web : http://www.adlice.com/fr/logiciels/roguekiller/
Blog : http://www.adlice.com
Système d'exploitation : Windows 8.1 (6.3.9200 ) 64 bits version
Démarré en : Mode normal
Utilisateur : Utilisateur [Administrateur]
Mode : Scan -- Date : 02/05/2015 13:56:24
¤¤¤ Processus : 1 ¤¤¤
[Suspicious.Path] RotateInfo.exe(5784) -- C:\ProgramData\Lenovo\RotateInfo\RotateInfo.exe[7] -> Tué(e) [TermProc]
¤¤¤ Registre : 6 ¤¤¤
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\Tcpip\Parameters\Interfaces\{5A27209E-6599-45BF-8ACE-E2C9581D9401} | DhcpNameServer : 172.20.10.1 [(Private Address) (XX)] -> Trouvé(e)
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\ControlSet001\Services\Tcpip\Parameters\Interfaces\{5A27209E-6599-45BF-8ACE-E2C9581D9401} | DhcpNameServer : 172.20.10.1 [(Private Address) (XX)] -> Trouvé(e)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Trouvé(e)
¤¤¤ Tâches : 1 ¤¤¤
[Suspicious.Path] \Lenovo\Rotate Info -- C:\ProgramData\Lenovo\RotateInfo\RotateInfo.exe (/StartMonitor) -> Trouvé(e)
¤¤¤ Fichiers : 0 ¤¤¤
¤¤¤ Fichier Hosts : 0 ¤¤¤
¤¤¤ Antirootkit : 0 (Driver: Non chargé [0xc000036b]) ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ Vérification MBR : ¤¤¤
+++++ PhysicalDrive0: HITACHI HTS725050A7E630 +++++
--- User ---
[MBR] 54ea9385f5bf9b9b59d7920a56ad7ae4
[BSP] edfbecae817ad3da96911389894f8dcf : Empty MBR Code
Partition table:
0 - [XXXXXX] UNKNOWN (0x0) [VISIBLE] Offset (sectors): 1 | Size: 2097151 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: SAMSUNG MZMPA024HMCD-000L1 +++++
--- User ---
[MBR] ffc6bef0a8c0ab32440a97a1dc2ebbae
[BSP] 433d6eec9a32f74736f6568a221872b7 : Empty MBR Code
Partition table:
0 - [XXXXXX] UNKNOWN (0x0) [VISIBLE] Offset (sectors): 1 | Size: 2097151 MB
User = LL1 ... OK
User = LL2 ... OK
Voici le rapport : pouvez-vous me dire ce que je dois faire?
RogueKiller V10.2.0.0 [Jan 19 2015] par Adlice Software
email : http://www.adlice.com/contact/
Remontées : http://forum.adlice.com
Site web : http://www.adlice.com/fr/logiciels/roguekiller/
Blog : http://www.adlice.com
Système d'exploitation : Windows 8.1 (6.3.9200 ) 64 bits version
Démarré en : Mode normal
Utilisateur : Utilisateur [Administrateur]
Mode : Scan -- Date : 02/05/2015 13:56:24
¤¤¤ Processus : 1 ¤¤¤
[Suspicious.Path] RotateInfo.exe(5784) -- C:\ProgramData\Lenovo\RotateInfo\RotateInfo.exe[7] -> Tué(e) [TermProc]
¤¤¤ Registre : 6 ¤¤¤
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\Tcpip\Parameters\Interfaces\{5A27209E-6599-45BF-8ACE-E2C9581D9401} | DhcpNameServer : 172.20.10.1 [(Private Address) (XX)] -> Trouvé(e)
[PUM.Dns] (X64) HKEY_LOCAL_MACHINE\System\ControlSet001\Services\Tcpip\Parameters\Interfaces\{5A27209E-6599-45BF-8ACE-E2C9581D9401} | DhcpNameServer : 172.20.10.1 [(Private Address) (XX)] -> Trouvé(e)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X64) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {20D04FE0-3AEA-1069-A2D8-08002B30309D} : 1 -> Trouvé(e)
[PUM.DesktopIcons] (X86) HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\HideDesktopIcons\NewStartPanel | {59031a47-3f72-44a7-89c5-5595fe6b30ee} : 1 -> Trouvé(e)
¤¤¤ Tâches : 1 ¤¤¤
[Suspicious.Path] \Lenovo\Rotate Info -- C:\ProgramData\Lenovo\RotateInfo\RotateInfo.exe (/StartMonitor) -> Trouvé(e)
¤¤¤ Fichiers : 0 ¤¤¤
¤¤¤ Fichier Hosts : 0 ¤¤¤
¤¤¤ Antirootkit : 0 (Driver: Non chargé [0xc000036b]) ¤¤¤
¤¤¤ Navigateurs web : 0 ¤¤¤
¤¤¤ Vérification MBR : ¤¤¤
+++++ PhysicalDrive0: HITACHI HTS725050A7E630 +++++
--- User ---
[MBR] 54ea9385f5bf9b9b59d7920a56ad7ae4
[BSP] edfbecae817ad3da96911389894f8dcf : Empty MBR Code
Partition table:
0 - [XXXXXX] UNKNOWN (0x0) [VISIBLE] Offset (sectors): 1 | Size: 2097151 MB
User = LL1 ... OK
User = LL2 ... OK
+++++ PhysicalDrive1: SAMSUNG MZMPA024HMCD-000L1 +++++
--- User ---
[MBR] ffc6bef0a8c0ab32440a97a1dc2ebbae
[BSP] 433d6eec9a32f74736f6568a221872b7 : Empty MBR Code
Partition table:
0 - [XXXXXX] UNKNOWN (0x0) [VISIBLE] Offset (sectors): 1 | Size: 2097151 MB
User = LL1 ... OK
User = LL2 ... OK
2 réponses
-
Contributeur sécuritéSalut,
La question serait plutôt de savoir pourquoi tu utilise RogueKiller ? Quels sont les problèmes ? Car là, rien de néfaste à priori.
-
ContributeurBonjour ,
tu regardes si toutes les cases trouvées sont bien cochées , et tu fait suppression !
mais tu peux aussi faire un ZHPDiag pour vérification après ...!
ZHPDiag
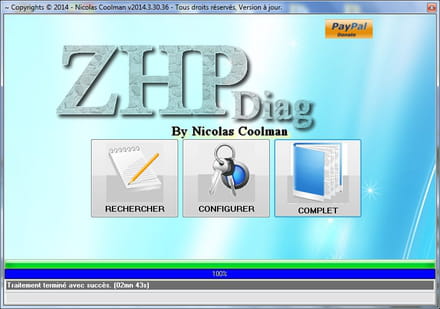
suis bien les instructions
1) * Télécharge ZHPDiag (de Nicolas coolman) sur ton bureau !!
>> ZHPDiag officiel
- cliquer sur le Bouton Bleu + Nicolas Coolman :
ZHPDiag (de Nicolas coolman)
Si ton système d'exploitation est Vista ou Win7/8, lance les logiciels par simple clic droit et choisis "exécuter en tant qu'administrateur"
a) * Une fois le téléchargement achevé,
b) * double clique (ou clic droit pour seven , vista et 8 <ital>exécuter en tant qu'administrateur<:ital>) sur ZHPDiag2.exe et suis les instructions.
c) * L'outil va créer 2 icônes de racourcis : ZHPDiag >> ZHPFix
d) * Clique Droit sur l'icone en forme de parchemin
e) *A l'ouverture le programme te proposes "Rechercher" , "Configurer" , "Complet" -
<ital>Clique sur "Complet" le scan démarre ....le rapport s'affiche
Deuxième solution :
- Si tu cliques sur configurer
* Des icônes apparaissent en bas de la fenêtre.
* Clique sur le tournevis en bas à droite et choisis "Tous" puis "OK"
2 ) * si tu as choisi configurer, maintenant clique sur "Rechercher".
* Important >> Pendant l analyse de ton PC par ZHPDIag ne touche à plus rien !!
* Laisse l'outil travailler, il peut être assez long
une fenêtre peut s'ouvrir à la fin de la recherche :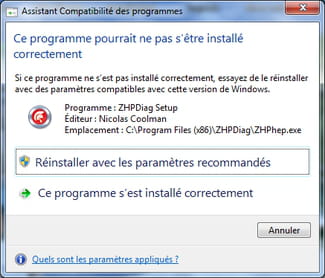
Il suffit de cliquer sur :
le programme s'est installé correctement
3) * Le rapport s'affiche sur ton Bureau une fois terminé !Tu peux fermer ZHPDiag
IMPORTANT
les rapports étant trop long, les héberger :
Rappel des dépôts
1 cjoint >>>> Explication
2 SoSVirus Upload >>>>explication
Les questions montrent l'étendue de l'esprit , les réponses : sa finesse
Il y a toujours quelqu'un qui sait ce que tu ne sais pas *Helper* *Contributeur/Sécurité*-
Contributeur sécuritéSalut Bru,
Pourquoi virer des DNS légitimes et le programme Lenovo ?
http://whois.domaintools.com/172.20.10.1
http://systemexplorer.net/file-database/file/rotateinfo-exe/17531183 -
-
-
Contributeur sécurité
-
-


